
NVIDIA
27 réponses
Le problème est l'absence du panneau de configuration NVIDIA et l'impossibilité de définir la carte graphique par défaut après réinstallation des pilotes sur Windows 10 64 bits avec une GTX 1050. Plusieurs réponses recommandent d'accéder au panneau via Affichage et grandes icônes, puis d'installer le panneau NVIDIA après les pilotes ou de réinstaller le pilote depuis une source officielle. D'autres conseils suggèrent d'utiliser le Gestionnaire de périphériques et de vérifier l'icône NVIDIA dans les icônes cachées, ainsi que le BIOS et la version Windows pour déceler le GPU. Dans le cas concret, le matériel est un Asus FX570ZD DM121 avec GTX 1050 2 Go et Windows 10 Pro 64 bits; il faut vérifier l'icône NVIDIA près de l'heure.
-
Contributeurre
ok
@+
-
Contributeurre
ok, tu me diras ce que ça donne avec Nvidia par la suite
@+
-
Contributeur
-
Contributeursalut
j'ai bien le panneau de Nvidia mais j'ai toujours le meme message apres
désinstalle le avec Revo Uninstaller en mode avancé
télécharge Revo Uninstaller sur ton bureau clique ici
le tuto pour l'utilisation >> https://www.logicielgratuit-tuto.com/nettoyage/revo-uninstaller/
dit moi ce que ça donne
@+
-
Contributeurre
supprime ceci manuellement:
C:\WINDOWS\System32\Tasks\AVG
D:\Program Files (x86)\Wondershare
D:\Program Files (x86)\Iobit
vide la corbeille sur D:\
Antivirus Windows Defender a détecté un logiciel malveillant ou potentiellement indésirable.
Pour plus d’informations, reportez-vous aux éléments suivants :
https://www.microsoft.com/en-us/wdsi/threats/malware-encyclopedia-description?name=Program%3aWin32%2fVigram.A&threatid=232718&enterprise=0
Nom : Program:Win32/Vigram.A
ID : 232718
Gravité : Grave
Catégorie : Logiciel potentiellement non désiré
Chemin : file:_D:\$RECYCLE.BIN\S-1-5-21-3865479405-2261672943-2852135937-1001\$RJGV2O5.exe
dit moi comment fonctionne le pc, et si tu arrives a ouvrir le panneau de configuration Nvidia
@+
-
Contributeursalut
non je n'ai pas le rapport avec les rookits d'activés
bizarre, mais bon...
supprime le dossier D:\FRST
refait 1 scan avec FRST et poste les rapports
@+
-
https://www.cjoint.com/c/IHlp1HjH0w6
https://www.cjoint.com/c/IHlp2iUeFL6
-
-
Contributeurre
j'ai fais attention cette fois ci mais je n'ai pas de rapport de malwarebytes. J'ai supprimé 5 menaces
le rapport se trouve dans MBAM >> comptes rendu (date et heure de laquelle tu as exécuté MBAM)
supprime le dossier C:\FRST
refait 1 scan avec FRST et poste les rapports
@+
-
Contributeurre
tu ne suis pas mes instructions, tu n'as pas fait la recherche de Rookits..., et tu n'a pas désactivé l'essai Premium
-Informations du logiciel-
Version: 3.8.3.2965
Version de composants: 1.0.0
Version de pack de mise à jour: 1.0.11932
Licence: Essai
-Informations système-
Système d'exploitation: Windows 10 (Build 18362.267)
Processeur: x64
Système de fichiers: NTFS
Utilisateur: BARRANGER-ASUS\BARRANGER
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 323796
Menaces détectées: 1
Menaces mises en quarantaine: 1
Temps écoulé: 3 min, 32 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
on recommence et on fait mieux
si tu as des questions...
@+
-
Contributeursalut
ok, télécharge MBAM (Malwarebytes) sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
désactive l'essai Premium gratuit 13/14 jours
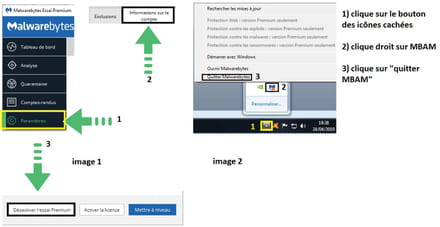
PS: avant de lancer l'analyse, quitte tous tes programmes en cours
pour l'analyse, fait ceci:
exécute MBAM en tant qu'administrateur (clic droit)
dans la colonne de gauche, clique sur "analyse"
dans la page qui s'ouvre, clique sur "analyse personnalisée" puis sur "configurer l'analyse"
dans la page qui s'ouvre, dans la colonne de gauche, coche la case "rechercher les rookits"
dans la colonne de droite, coche les cases de tes DD/Partitions C:\ et D:\
à la fin du scan, clique sur "quarantaine" pour supprimer les éléments néfastes détectés
poste le rapport après le redémarrage du pc
si tu as des questions....
@+
-
voila le rapport
https://www.cjoint.com/c/IHjkVW1L8Ye
-
-
Contributeurre
ok, alors fait la correction avec FRST et poste le rapport
PS: je bricole à la maison et ne suis pas tout le temps devant le pc
@+
-
Bonjour, voila le résultat : https://www.cjoint.com/c/IHjgGthVyIe
-
-
-
Contributeurre
@ Jojolaguitare
j'ai vu SafeIP dans le rapport avec FRST, je ne pense pas qu'il bloque l'installation puisque BRRG peut télécharger le pilote et surfer sur le NET
@ BRRG
désinstalle les logiciels/programme que je mentionne dans ce message >> https://forums.commentcamarche.net/forum/affich-36149680-nvidia#38
puis fait la correction avec FRST et poste le rapport
@+
-
Bonjour.
@ bill :-) . . . Juste en passant pour avis . . .
J'ai vu qu'il y avait le logiciel SafeIP d'installé . . . Ce n'est pas lui qui bloquerait l'installation ?
https://www.ubergizmo.com/
A + . . .
-
Contributeurre
en fait ce sont les exécutables etc ... qui sont infectés par Salety
désinstalle ceci:
Wondershare
Driver Booster
IObit
Dipisoft
ensuite, fait ceci:
/!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
ouvre le bloc-note
copie/colle le texte ci-dessous:
Start::
CreateRestorePoint:
CloseProcesses:
ShortcutTarget: DipisoftUpdate.lnk -> D:\Program Files (x86)\Dipisoft\DUpdate.exe (Dipisoft (www.dipisoft.com)) [Fichier non signé]
GroupPolicy: Restriction ? <==== ATTENTION
FF HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
Task: {5E11A098-3768-4C6D-B4CC-4E2570C15FC9} - System32\Tasks\Avast Software\Overseer => D:\Program Files\Common Files\AVAST Software\Overseer\overseer.exe [2047368 2019-07-30] (AVAST Software s.r.o. -> AVAST Software)
Task: {959AD67E-24DC-4A86-BDAE-662DD6634483} - System32\Tasks\Driver Booster SkipUAC (BARRANGER) => D:\Program Files (x86)\IObit\Driver Booster\6.2.1\DriverBooster.exe [7416592 2019-01-23] (IObit Information Technology -> IObit)
Task: {B18A0757-6EA6-4879-BE83-6A293F963810} - System32\Tasks\AVG\Overseer => D:\Program Files\Common Files\AVG\Overseer\overseer.exe [2079152 2019-07-30] (AVG Technologies USA, Inc. -> AVG Technologies CZ, s.r.o.)
Task: {E7F3577B-FFFD-4B58-B0C6-0CD78AE89D48} - System32\Tasks\Uninstaller_SkipUac_BARRANGER => D:\Program Files (x86)\IObit\IObit Uninstaller\IObitUninstaler.exe [5301520 2019-03-20] (IObit Information Technology -> IObit)Handler: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} -  Pas de fichier
Handler: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} -  Pas de fichier
S4 IObitUnSvr; D:\Program Files (x86)\IObit\IObit Uninstaller\IUService.exe [153360 2018-09-25] (IObit Information Technology -> IObit)
R2 WsAppService; D:\Program Files (x86)\Wondershare\WAF\2.4.3.242\WsAppService.exe [495720 2018-08-29] (Wondershare Technology Co.,Ltd -> Wondershare)
(Wondershare Technology Co.,Ltd -> Wondershare) D:\Program Files (x86)\Wondershare\WAF\2.4.3.242\WsAppService.exe
S3 IUProcessFilter; D:\Program Files (x86)\IObit\IObit Uninstaller\drivers\win10_amd64\IUProcessFilter.sys [37184 2018-10-16] (IObit Information Technology -> IObit)
S3 IURegistryFilter; D:\Program Files (x86)\IObit\IObit Uninstaller\drivers\win10_amd64\IURegistryFilter.sys [43392 2018-10-16] (IObit Information Technology -> IObit)
2019-07-08 17:40 - 2019-07-08 17:40 - 000000000 ____D C:\WINDOWS\System32\Tasks\AVAST Software
2019-07-15 17:46 - 2019-06-29 12:38 - 000000000 ____D C:\ProgramData\Wondershare
2019-07-15 17:46 - 2019-06-29 12:36 - 000000000 ____D D:\Program Files (x86)\Wondershare
2019-07-15 17:46 - 2019-02-19 13:05 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Wondershare
IObit Uninstaller 8 (HKLM-x32\...\IObitUninstall) (Version: 8.4.0.8 - IObit)
Wondershare Filmora9(Build 9.1.4) (HKLM\...\Wondershare Filmora9_is1) (Version:  - Wondershare Software)
Wondershare Helper Compact 2.6.0 (HKLM-x32\...\{5363CE84-5F09-48A1-8B6C-6BB590FFEDF2}_is1) (Version: 2.6.0 - Wondershare)
Wondershare Recoverit(Build 7.1.5.20) (HKLM-x32\...\{829555DC-31E5-4FEA-B350-8FCF24CECD95}_is1) (Version: 7.1.5.20 - Wondershare Software Co.,Ltd.)
ShellIconOverlayIdentifiers: [ MEGA (Pending)] -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ShellIconOverlayIdentifiers: [ MEGA (Synced)] -> {05B38830-F4E9-4329-978B-1DD28605D202} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ShellIconOverlayIdentifiers: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Pas de fichier
ShellIconOverlayIdentifiers: [00avg] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Pas de fichier
ShellIconOverlayIdentifiers-x32: [ MEGA (Pending)] -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ShellIconOverlayIdentifiers-x32: [ MEGA (Synced)] -> {05B38830-F4E9-4329-978B-1DD28605D202} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ShellIconOverlayIdentifiers-x32: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} => D:\Program Files (x86)\Notepad++\NppShell_06.dll -> Pas de fichier
ContextMenuHandlers1: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => D:\Program Files (x86)\IObit\IObit Uninstaller\IUMenuRight.dll [2018-07-21] (IObit Information Technology -> IObit)
ContextMenuHandlers1: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ContextMenuHandlers1: [PDFCreator.ShellContextMenu] -> {d9cea52e-100d-4159-89ea-76e845bc13e1} => D:/Program Files/PDFCreator/PDFCreatorShell.DLL -> Pas de fichier
ContextMenuHandlers2: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ContextMenuHandlers3: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ContextMenuHandlers4: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => D:\Program Files (x86)\IObit\IObit Uninstaller\IUMenuRight.dll [2018-07-21] (IObit Information Technology -> IObit)
ContextMenuHandlers4: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\ProgramData\MEGAsync\ShellExtX64.dll -> Pas de fichier
ContextMenuHandlers4: [PowerISO] -> {967B2D40-8B7D-4127-9049-61EA0C2C6DCE} =>  -> Pas de fichier
ContextMenuHandlers6: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => D:\Program Files (x86)\IObit\IObit Uninstaller\IUMenuRight.dll [2018-07-21] (IObit Information Technology -> IObit)
ContextMenuHandlers6: [PowerISO] -> {967B2D40-8B7D-4127-9049-61EA0C2C6DCE} =>  -> Pas de fichier
MSCONFIG\Services: IObitUnSvr => 2
HKLM\...\StartupApproved\Run32: => "Wondershare Helper Compact.exe"
FirewallRules: [{FE97B88C-36F5-4EE3-978D-33D07EE59206}] => (Allow) D:\Program Files (x86)\\Bignox\\BigNoxVM\\RT\NoxVMHandle.exe Pas de fichier
FirewallRules: [{AB92B0DF-2023-4A87-AECD-69569EB07C87}] => (Allow) D:\Program Files\BlueStacks\HD-Player.exe Pas de fichier
FirewallRules: [{B1FA86AF-0D31-47DB-A385-BD7BAF177D51}] => (Allow) D:\Program Files (x86)\Steam\steamapps\common\A Story About My Uncle\Binaries\Win32\ASAMU-Win32-Shipping.exe Pas de fichier
FirewallRules: [{40C92B5C-E0A1-4022-8FBE-960AA4ADF02E}] => (Allow) D:\Program Files (x86)\Steam\steamapps\common\A Story About My Uncle\Binaries\Win32\ASAMU-Win32-Shipping.exe Pas de fichier
FirewallRules: [{58341402-1A64-4714-8D04-557358B66C8C}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\AutoUpdate.exe (IObit Information Technology -> IObit)
FirewallRules: [{B7D8CA01-1FE0-4ED9-A9F8-56DAEE302232}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\AutoUpdate.exe (IObit Information Technology -> IObit)
FirewallRules: [{D651414F-F327-4908-A972-B97748EDE73B}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\DBDownloader.exe (IObit Information Technology -> IObit)
FirewallRules: [{CF178A8F-CF46-4316-94E8-C15B054E171E}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\DBDownloader.exe (IObit Information Technology -> IObit)
FirewallRules: [{56C98BF4-E41B-4AB6-9BAD-B8035FD37D0A}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\DriverBooster.exe (IObit Information Technology -> IObit)
FirewallRules: [{B603FA24-B235-4D80-B156-A31A36E3961B}] => (Allow) D:\Program Files (x86)\IObit\Driver Booster\6.2.1\DriverBooster.exe (IObit Information Technology -> IObit)
FirewallRules: [{699FE4B5-551A-4EA3-AC4A-ED6608B15477}] => (Allow) C:\Program Files (x86)\Google\Chrome\Application\chrome.exe Pas de fichier
FirewallRules: [TCP Query User{EFA2CD92-EDC2-459B-A808-146B788D8665}D:\barranger\bureau\spintires mudrunner\mudrunner.exe] => (Allow) D:\barranger\bureau\spintires mudrunner\mudrunner.exe Pas de fichier
FirewallRules: [UDP Query User{D8050298-3315-454B-B938-8FEBEAC6957C}D:\barranger\bureau\spintires mudrunner\mudrunner.exe] => (Allow) D:\barranger\bureau\spintires mudrunner\mudrunner.exe Pas de fichier
Hosts:
EmptyTemp:
Reboot:
End::
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger"
quand la correction sera terminée, un fichier texte apparaîtra sur ton bureau, copie/colle le résultat dans ta prochaine réponse
@+
-
Contributeursalut
tu as bien paramétré DRWeb pour mettre les éléments infectés en quarantaine?
dans cette page >> https://www.malekal.com/tutorial-et-guidedr-web-cureit/#Scanner_avec_DrWeb_CureIt
regarde ceci >> Scanner avec Dr.Web CureIt pour le paramétrer correctement
@+
-
Contributeurre
ATTENTION, n'utilise le pc que dans le cas de la désinfection
ton pc est infecté par Salety.AU, c'est 1 ver
télécharge Dr.Web CureIt sur ton bureau clique ici
regarde cette page pour l'utilisation >> https://www.malekal.com/tutorial-et-guidedr-web-cureit/
quand l'analyse sera terminée, poste le rapport via Cjoint >> https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
si tu as des questions...
@+
-
Bonjour, je n'avais pas vu votre réponse. Je n'ai pas cela dans ma liste
https://www.cjoint.com/c/IHiiFfmKcVe
-
-
Contributeurre
je me suis absenté, je vais lire les rapports
@+
-
Contributeurre
Normalement il a été changé
oui
regarde dans Windows Update si tu n'as pas de MAJ pour le périphérique Nvidia
fait ceci pour voir ce qui tourne sur le pc et poste les rapports
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
@+
-
Contributeurre
ok, mais je vois que tu as mis le topic en résolu, c'est bien le cas?
@+
-
Contributeurre
tu as 1 antivirus autre que Windows Defender?
tu as ton pc depuis combien de temps?
@+
-
Contributeurre
J'ai redémarrer mon ordinateur et tout a disparu comme si rien avait ete fait....
après l'installation du pilote?
regarde si tu vois Nvidia dans le gestionnaire de périphériques et dans programmes et fonctionnalités du panneau de configuration
@+



- 1
- 2

