Malware?
Résolu
Bonjour à tou(te)s,
Depuis quelques il apparait cette fenêtre au démarrage
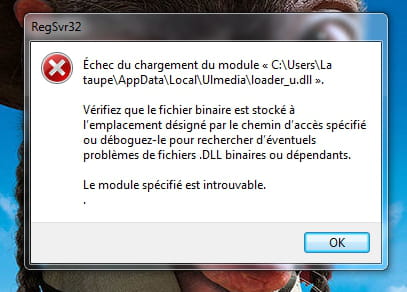
J'ai fait des scan avec malwarebytes et adware sans pouvoir l'enlever. J'aimerais savoir quel est le souci.
Merci par avance de votre aide. Bonne journée à tous.
Depuis quelques il apparait cette fenêtre au démarrage
J'ai fait des scan avec malwarebytes et adware sans pouvoir l'enlever. J'aimerais savoir quel est le souci.
Merci par avance de votre aide. Bonne journée à tous.
8 réponses
-
ModérateurSalut,
Suis ce tutorial : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
Cela va générer deux rapports FRST.
Envoie comme expliqué, ces deux rapports sur le site http://pjjoint.malekal.com et donne les trois liens pjjoint de ces rapports afin qu'ils puissent être consultés.
-
Bonjour
regsvr32 (Microsoft Register Server) est une ligne de commande utilitaire dans les systèmes d'exploitation de Microsoft Windows pour l'inscription et la désinscription des contrôles ActiveX et les dll dans le Registre Windows
tu as endommagé le système avec tes programmes a toi et surement avec quelque chipotage " littelitle" pour faire apparaitre regsvr32 il faut titiller le système32>
C:\Users\La .....\AppData\Local\.......\......exe
Ulmédia était surement installé dans tes programmes
APPDATA LOCAL veut dire qu'il était dans tes programmes
tu as essayé de le supprimer autrement sans passer par son UNINSTAL mais il a laissé des traces parfois c'est le contraire le programme se trouve bien dans APPDATA mais DLL endommagé
Moi j'ai fait apparaitre mon APPDATA il est caché par défaut par Windows Système
@Malekal ->https://forums.commentcamarche.net/forum/affich-31333473-interpretation-hijackthis -
Merci de vos réponses mais du coup je ne sais comment faire. Est-ce que je dois suivre le protocole de Malekal_morte en premier lieu ? merci
-
Dans le doute j'envoie les 2 rapports
https://pjjoint.malekal.com/files.php?id=FRST_20150313_i13q6x9d14e9
https://pjjoint.malekal.com/files.php?id=20150313_c9j7q11v7t5
-
-
ModérateurVoici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
2015-02-15 10:44 - 2015-02-25 16:56 - 00000000 ____D () C:\Users\La taupe\AppData\Local\Ogmics
HKU\S-1-5-21-2710051094-3469901872-3907958254-1001\...\Run: [Omcics] => C:\Windows\System32\regsvr32.exe C:\Users\La taupe\AppData\Local\Ulmedia\loader_u.dll
Task: {1C4C4624-2345-4FF2-B9AF-D34E9A988619} - \{7A3385D7-2701-43E8-810C-2437ACC59A65} No Task File <==== ATTENTION
Task: {2255A8C4-FB23-458E-ADA2-5F408E9EF24C} - \{D0A467C8-FDD7-45F4-9CB8-38FCC3932389} No Task File <==== ATTENTION
Task: {57944227-029F-4B60-979A-9DABD35EC370} - \{5C2DD346-0EFF-4B32-B8F5-154186EEBF8A} No Task File <==== ATTENTION
Task: {7B7BC08A-3EF6-4F89-B085-B7B7CD6ADB9F} - \{CC29D39A-E26C-42EC-A1DB-8D687D1946FC} No Task File <==== ATTENTION
Task: {F0B4461A-7A14-45A2-B770-9383DCB3E55E} - \{D13DC616-93FA-43E7-BE6E-C3D9DEE943B4} No Task File <==== ATTENTION
Task: {FD51D825-DDA0-4712-8061-FB81D8B8F64F} - System32\Tasks\{9EB89699-26A0-4915-9256-94E4B77D09DA} => pcalua.exe -a "C:\Users\La taupe\AppData\Roaming\sweet-page\UninstallManager.exe" -c -ptid=corfr
Task: {FE899BD4-2421-460A-8E6F-2FDDFA1DDE70} - \{20477209-09A1-4561-9935-BD5F4F4BE282} No Task File <==== ATTENTION
CHR Extension: (CLSID_ContactUserAccountChangeCallback) - C:\Users\La taupe\AppData\Local\Google\Chrome\User Data\Default\Extensions\ajpgkpeckebdhofmmjfgcjjiiejpodla [2015-02-15]
Une fois, le texte coller dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
Fais un scan en ligne NOD32 : https://www.malekal.com/scan-antivirus-ligne-nod32/#NOD32
Enregistre le rapport et donne le ici.
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left -
Voilà pour la première directive...
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x86) Version: 11-03-2015
Ran by La taupe at 2015-03-13 15:41:33 Run:1
Running from C:\Users\La taupe\Downloads
Loaded Profiles: La taupe (Available profiles: La taupe)
Boot Mode: Normal
==============================================
Content of fixlist:
2015-02-15 10:44 - 2015-02-25 16:56 - 00000000 ____D () C:\Users\La taupe\AppData\Local\Ogmics
HKU\S-1-5-21-2710051094-3469901872-3907958254-1001\...\Run: [Omcics] => C:\Windows\System32\regsvr32.exe C:\Users\La taupe\AppData\Local\Ulmedia\loader_u.dll
Task: {1C4C4624-2345-4FF2-B9AF-D34E9A988619} - \{7A3385D7-2701-43E8-810C-2437ACC59A65} No Task File <==== ATTENTION
Task: {2255A8C4-FB23-458E-ADA2-5F408E9EF24C} - \{D0A467C8-FDD7-45F4-9CB8-38FCC3932389} No Task File <==== ATTENTION
Task: {57944227-029F-4B60-979A-9DABD35EC370} - \{5C2DD346-0EFF-4B32-B8F5-154186EEBF8A} No Task File <==== ATTENTION
Task: {7B7BC08A-3EF6-4F89-B085-B7B7CD6ADB9F} - \{CC29D39A-E26C-42EC-A1DB-8D687D1946FC} No Task File <==== ATTENTION
Task: {F0B4461A-7A14-45A2-B770-9383DCB3E55E} - \{D13DC616-93FA-43E7-BE6E-C3D9DEE943B4} No Task File <==== ATTENTION
Task: {FD51D825-DDA0-4712-8061-FB81D8B8F64F} - System32\Tasks\{9EB89699-26A0-4915-9256-94E4B77D09DA} => pcalua.exe -a "C:\Users\La taupe\AppData\Roaming\sweet-page\UninstallManager.exe" -c -ptid=corfr
Task: {FE899BD4-2421-460A-8E6F-2FDDFA1DDE70} - \{20477209-09A1-4561-9935-BD5F4F4BE282} No Task File <==== ATTENTION
CHR Extension: (CLSID_ContactUserAccountChangeCallback) - C:\Users\La taupe\AppData\Local\Google\Chrome\User Data\Default\Extensions\ajpgkpeckebdhofmmjfgcjjiiejpodla [2015-02-15]
C:\Users\La taupe\AppData\Local\Ogmics => Moved successfully.
HKU\S-1-5-21-2710051094-3469901872-3907958254-1001\Software\Microsoft\Windows\CurrentVersion\Run\\Omcics => value deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1C4C4624-2345-4FF2-B9AF-D34E9A988619}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1C4C4624-2345-4FF2-B9AF-D34E9A988619}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{7A3385D7-2701-43E8-810C-2437ACC59A65}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2255A8C4-FB23-458E-ADA2-5F408E9EF24C}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2255A8C4-FB23-458E-ADA2-5F408E9EF24C}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{D0A467C8-FDD7-45F4-9CB8-38FCC3932389}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{57944227-029F-4B60-979A-9DABD35EC370}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{57944227-029F-4B60-979A-9DABD35EC370}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{5C2DD346-0EFF-4B32-B8F5-154186EEBF8A}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{7B7BC08A-3EF6-4F89-B085-B7B7CD6ADB9F}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7B7BC08A-3EF6-4F89-B085-B7B7CD6ADB9F}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{CC29D39A-E26C-42EC-A1DB-8D687D1946FC}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F0B4461A-7A14-45A2-B770-9383DCB3E55E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F0B4461A-7A14-45A2-B770-9383DCB3E55E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{D13DC616-93FA-43E7-BE6E-C3D9DEE943B4}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FD51D825-DDA0-4712-8061-FB81D8B8F64F}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FD51D825-DDA0-4712-8061-FB81D8B8F64F}" => Key deleted successfully.
C:\Windows\System32\Tasks\{9EB89699-26A0-4915-9256-94E4B77D09DA} => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{9EB89699-26A0-4915-9256-94E4B77D09DA}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FE899BD4-2421-460A-8E6F-2FDDFA1DDE70}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FE899BD4-2421-460A-8E6F-2FDDFA1DDE70}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{20477209-09A1-4561-9935-BD5F4F4BE282}" => Key deleted successfully.
C:\Users\La taupe\AppData\Local\Google\Chrome\User Data\Default\Extensions\ajpgkpeckebdhofmmjfgcjjiiejpodla => Moved successfully.End of Fixlog 15:41:34
-
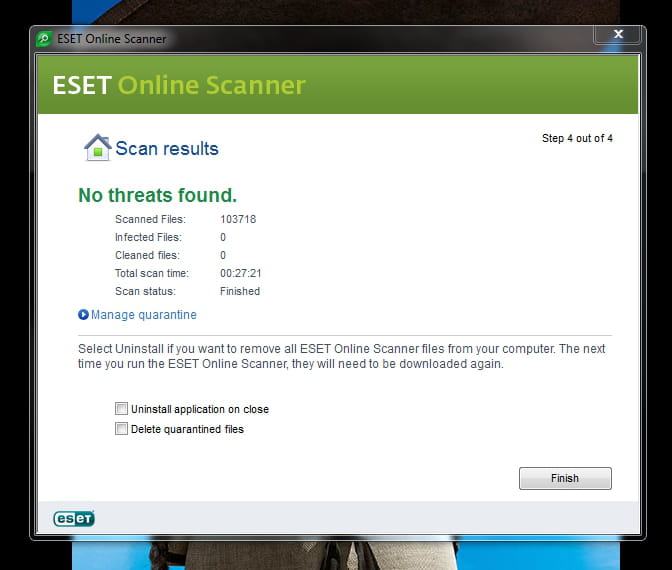
@Malekal_morte : voilci la capture écran du 2ème scan NOD32 =)
Au 1er scan j'ai nettoyé bêtement les 3 trucs qu'il m'a mis en pensant qu'il me génèrerait un rapport. J'ai donc dû rescanner pour te donner le résultat mais du coup, il n'y a rien à voir.
Par contre dès la 1ère manip, la fenêtre au démarrage avait disparu.
-
Modérateurok,
change tes mots de passe =)
Plus de soucis ?
-
-
@littlelitlleBonsoir, tu as un problème niveau licence système d'exploitation
Etiquette OEM Version 25 caractères Alphanumériques se trouve sous la machine et parfois sous la batterie
Copier la clé du produit prendre en compte lettres majuscules ou minuscules
en général ce sont plusieurs lettres en majuscules et quelques chiffres
donc MAJ activé et NUM LOCK activé
Bureau affichage puis appuyez sur la touche Windows et la touche R tapez ceci SLUI 3 espace entre SLUI et 3 pour que la commande fonctionne puis presser ENTER
tapez les 25 caractères Alphanumériques *****-*****-*****-*****-*****
ceci - sera affiché par défaut pas besoin de taper le tiret
puis cliquez sur SUIVANT
WGA Microsoft prendra en compte ta demande et t'enverra directement sa réponse
La clé ne répond pas ?
version système embarquée "pirate " donc version clean écrasée par une version pas très clean
version clean embarquée " pare feu qui bloque " le réseau
je ne parle meme pas des autres problèmes système erreur endommagement
PS: peux-tu directement lancer ceci avant SLUI 3 appuyez sur la touche Windows + la touche R puis tapez ceci SLUI 1 presser ENTER
Activation réussie ?
-
-
Modérateur=)
Sécuriser son ordinateur : http://forum.malekal.com/comment-securiser-son-ordinateur.html