
Fichier au format .Ink
Résoluje suis nouveau sur le forum alors j'espère que ces bien ici que je dois poster mon sujet.
Voici mon problème que je n'arrive pas a résoudre même après avoir feuilleté plusieurs page web. Après avoir branché ma clef usb sur un ordi de mon lycée, j'ai du prendre un virus et tous mes fichiers se sont mis au format Ink. J'ai compris qu'il fallait télécharger usbfix et envoyer le rapport au forum pour qu'ainsi le problème soit réglé mais je l'ai déjà envoyer est rien a faire personne est venu m'aider.
Merci de m'éclaircir au plus vite ces très important cordialement.
56 réponses
Une infection par clé USB peut renommer les fichiers en Ink et rendre l'accès impossible sous Windows 7 et Mozilla 11.0, nécessitant détection et restauration des données. Plusieurs conseils recommandent d'exécuter ZHPDiag en tant qu'administrateur, d'enregistrer le rapport et de l'héberger via un service comme CJoint puis de communiquer le lien pour diagnostic et aide. D'autres évoquent des outils tels que Power Data Recovery et encouragent à vérifier les sauvegardes et les associations de fichiers, afin de tenter une récupération des originaux plutôt que des raccourcis. Enfin, une vérification de l'extension et des raccourcis sur la clé peut éclairer si les fichiers originaux existent réellement ailleurs, et suggérer une étape de sauvegarde avant toute manipulation.
-
Bonjour,
"Envoyer un rapport" ne règle en aucun cas de régler le problème...
Il permet seulement à ceux qu'ils veulent t'aider de comprendre par quoi ton pc est infecté... -
bonjour,
je ne vois qu'un seul sujet, c'est celui ci !
copie et colle le contenu du rapport sur ton prochain message
-
-
-
-
############################## | UsbFix V 7.162 | [Recherche]
Utilisateur: titine (Administrateur) # TITINE-PC
Mis à jour le 27/01/2014 par El Desaparecido - Team SosVirus
Lancé à 16:26:42 | 08/03/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Support : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: ASUSTeK Computer INC. (A7N8X-LA)
CPU: AMD Athlon(tm) XP 2400+
RAM -> [Total : 1535 Mo| Free : 696 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft Windows 7 Édition Intégrale (6.1.7601 32-Bit) Service Pack 1
WB: Windows Internet Explorer : 11.0.9600.16518
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Microsoft Security Essentials [Enabled | Updated]
AV: Avira Desktop [Enabled | Updated]
AS: Avira Desktop [Enabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
AS: Microsoft Security Essentials [Enabled | Updated]
FW: Windows FireWall [(!) Disabled]
C:\ (%systemdrive%) -> Disque fixe # 74 Go (25 Go libre(s) - 33%) [] # NTFS
D:\ -> CD-ROM
E:\ -> CD-ROM
F:\ -> Disque fixe # 37 Go (1 Go libre(s) - 3%) [Nouveau nom] # NTFS
G:\ -> Disque amovible # 8 Go (8 Go libre(s) - 100%) [WESKER] # FAT32 -
################## | Processus Actif |
C:\Windows\system32\csrss.exe (ID: 384 |ParentID: 376)
C:\Windows\system32\wininit.exe (ID: 444 |ParentID: 376)
C:\Windows\system32\csrss.exe (ID: 456 |ParentID: 436)
C:\Windows\system32\services.exe (ID: 496 |ParentID: 444)
C:\Windows\system32\lsass.exe (ID: 512 |ParentID: 444)
C:\Windows\system32\lsm.exe (ID: 520 |ParentID: 444)
C:\Windows\system32\winlogon.exe (ID: 580 |ParentID: 436)
C:\Windows\system32\svchost.exe (ID: 640 |ParentID: 496)
C:\Windows\system32\nvvsvc.exe (ID: 724 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 752 |ParentID: 496)
c:\Program Files\Microsoft Security Client\MsMpEng.exe (ID: 800 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 956 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 992 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 1032 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1072 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1096 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1192 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1432 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 1504 |ParentID: 956)
C:\Windows\System32\spoolsv.exe (ID: 1584 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\sched.exe (ID: 1620 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1640 |ParentID: 496)
C:\Program Files\Common Files\Adobe\ARM\1.0\armsvc.exe (ID: 1756 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\avguard.exe (ID: 1780 |ParentID: 496)
C:\Program Files\ma-config.com\MaConfigAgent.exe (ID: 1836 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1916 |ParentID: 496)
C:\Windows\system32\taskhost.exe (ID: 1824 |ParentID: 496)
C:\Windows\system32\Dwm.exe (ID: 2092 |ParentID: 1032)
C:\Windows\Explorer.EXE (ID: 2104 |ParentID: 2052)
C:\Program Files\Avira\AntiVir Desktop\avshadow.exe (ID: 2876 |ParentID: 1780)
c:\Program Files\Microsoft Security Client\NisSrv.exe (ID: 3404 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 3664 |ParentID: 496)
C:\Windows\System32\WUDFHost.exe (ID: 3920 |ParentID: 1032)
C:\Windows\SOUNDMAN.EXE (ID: 1724 |ParentID: 2104)
C:\Program Files\Athan\Athan.exe (ID: 2112 |ParentID: 2104)
C:\Program Files\HP\HP Software Update\hpwuschd2.exe (ID: 2324 |ParentID: 2104)
C:\Program Files\AVAST Software\Avast\AvastUI.exe (ID: 876 |ParentID: 2104)
C:\Windows\system32\SearchIndexer.exe (ID: 2404 |ParentID: 496)
C:\Program Files\Microsoft Security Client\msseces.exe (ID: 1416 |ParentID: 2104)
C:\Program Files\Avira\AntiVir Desktop\avgnt.exe (ID: 2516 |ParentID: 2104)
C:\Program Files\Common Files\Java\Java Update\jusched.exe (ID: 1008 |ParentID: 2104)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 820 |ParentID: 2104)
C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe (ID: 1712 |ParentID: 2104)
C:\Windows\system32\svchost.exe (ID: 556 |ParentID: 496)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 3824 |ParentID: 496)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 916 |ParentID: 820)
C:\Windows\System32\svchost.exe (ID: 1384 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1260 |ParentID: 496)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 5816 |ParentID: 820)
C:\Windows\System32\MsSpellCheckingFacility.exe (ID: 4532 |ParentID: 640)
C:\Windows\system32\taskeng.exe (ID: 4384 |ParentID: 1096)
C:\Program Files\Windows Media Player\wmprph.exe (ID: 5220 |ParentID: 640)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 5596 |ParentID: 820)
C:\Windows\system32\SearchProtocolHost.exe (ID: 3032 |ParentID: 2404)
C:\Windows\system32\SearchFilterHost.exe (ID: 2568 |ParentID: 2404)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 4572 |ParentID: 640)
################## | Regedit Run |
-
-
############################## | UsbFix V 7.162 | [Recherche]
Utilisateur: titine (Administrateur) # TITINE-PC
Mis à jour le 27/01/2014 par El Desaparecido - Team SosVirus
Lancé à 16:26:42 | 08/03/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Support : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: ASUSTeK Computer INC. (A7N8X-LA)
CPU: AMD Athlon(tm) XP 2400+
RAM -> [Total : 1535 Mo| Free : 696 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft Windows 7 Édition Intégrale (6.1.7601 32-Bit) Service Pack 1
WB: Windows Internet Explorer : 11.0.9600.16518
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Microsoft Security Essentials [Enabled | Updated]
AV: Avira Desktop [Enabled | Updated]
AS: Avira Desktop [Enabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
AS: Microsoft Security Essentials [Enabled | Updated]
FW: Windows FireWall [(!) Disabled]
C:\ (%systemdrive%) -> Disque fixe # 74 Go (25 Go libre(s) - 33%) [] # NTFS
D:\ -> CD-ROM
E:\ -> CD-ROM
F:\ -> Disque fixe # 37 Go (1 Go libre(s) - 3%) [Nouveau nom] # NTFS
G:\ -> Disque amovible # 8 Go (8 Go libre(s) - 100%) [WESKER] # FAT32
################## | Processus Actif |
C:\Windows\system32\csrss.exe (ID: 384 |ParentID: 376)
C:\Windows\system32\wininit.exe (ID: 444 |ParentID: 376)
C:\Windows\system32\csrss.exe (ID: 456 |ParentID: 436)
C:\Windows\system32\services.exe (ID: 496 |ParentID: 444)
C:\Windows\system32\lsass.exe (ID: 512 |ParentID: 444)
C:\Windows\system32\lsm.exe (ID: 520 |ParentID: 444)
C:\Windows\system32\winlogon.exe (ID: 580 |ParentID: 436)
C:\Windows\system32\svchost.exe (ID: 640 |ParentID: 496)
C:\Windows\system32\nvvsvc.exe (ID: 724 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 752 |ParentID: 496)
c:\Program Files\Microsoft Security Client\MsMpEng.exe (ID: 800 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 956 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 992 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 1032 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1072 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1096 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1192 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1432 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 1504 |ParentID: 956)
C:\Windows\System32\spoolsv.exe (ID: 1584 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\sched.exe (ID: 1620 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1640 |ParentID: 496)
C:\Program Files\Common Files\Adobe\ARM\1.0\armsvc.exe (ID: 1756 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\avguard.exe (ID: 1780 |ParentID: 496)
C:\Program Files\ma-config.com\MaConfigAgent.exe (ID: 1836 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1916 |ParentID: 496)
C:\Windows\system32\taskhost.exe (ID: 1824 |ParentID: 496)
C:\Windows\system32\Dwm.exe (ID: 2092 |ParentID: 1032)
C:\Windows\Explorer.EXE (ID: 2104 |ParentID: 2052)
C:\Program Files\Avira\AntiVir Desktop\avshadow.exe (ID: 2876 |ParentID: 1780)
c:\Program Files\Microsoft Security Client\NisSrv.exe (ID: 3404 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 3664 |ParentID: 496)
C:\Windows\System32\WUDFHost.exe (ID: 3920 |ParentID: 1032)
C:\Windows\SOUNDMAN.EXE (ID: 1724 |ParentID: 2104)
C:\Program Files\Athan\Athan.exe (ID: 2112 |ParentID: 2104)
C:\Program Files\HP\HP Software Update\hpwuschd2.exe (ID: 2324 |ParentID: 2104)
C:\Program Files\AVAST Software\Avast\AvastUI.exe (ID: 876 |ParentID: 2104)
C:\Windows\system32\SearchIndexer.exe (ID: 2404 |ParentID: 496)
C:\Program Files\Microsoft Security Client\msseces.exe (ID: 1416 |ParentID: 2104)
C:\Program Files\Avira\AntiVir Desktop\avgnt.exe (ID: 2516 |ParentID: 2104)
C:\Program Files\Common Files\Java\Java Update\jusched.exe (ID: 1008 |ParentID: 2104)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 820 |ParentID: 2104)
C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe (ID: 1712 |ParentID: 2104)
C:\Windows\system32\svchost.exe (ID: 556 |ParentID: 496)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 3824 |ParentID: 496)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 916 |ParentID: 820)
C:\Windows\System32\svchost.exe (ID: 1384 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1260 |ParentID: 496)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 5816 |ParentID: 820)
C:\Windows\System32\MsSpellCheckingFacility.exe (ID: 4532 |ParentID: 640)
C:\Windows\system32\taskeng.exe (ID: 4384 |ParentID: 1096)
C:\Program Files\Windows Media Player\wmprph.exe (ID: 5220 |ParentID: 640)
C:\Program Files\Internet Explorer\iexplore.exe (ID: 5596 |ParentID: 820)
C:\Windows\system32\SearchProtocolHost.exe (ID: 3032 |ParentID: 2404)
C:\Windows\system32\SearchFilterHost.exe (ID: 2568 |ParentID: 2404)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 4572 |ParentID: 640)
################## | Regedit Run |
04 - HKCU\..\Run : [Driver Whiz] C:\Program Files\Driver Whiz\Driver Whiz\DriverWhiz.exe /applicationMode:systemTray /showWelcome:false
04 - HKCU\..\Run : [cacaoweb] "C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe" -noplayer
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [StartCCC] "C:\Program Files\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun
04 - HKLM\..\Run : [SoundMan] SOUNDMAN.EXE
04 - HKLM\..\Run : [Athan] C:\Program Files\Athan\Athan.exe
04 - HKLM\..\Run : [HP Software Update] C:\Program Files\Hp\HP Software Update\HPWuSchd2.exe
04 - HKLM\..\Run : []
04 - HKLM\..\Run : [avast] "C:\Program Files\AVAST Software\Avast\avastUI.exe" /nogui
04 - HKLM\..\Run : [MSC] "c:\Program Files\Microsoft Security Client\msseces.exe" -hide -runkey
04 - HKLM\..\Run : [avgnt] "C:\Program Files\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [NBKeyScan] "C:\Program Files\Nero\Nero8\Nero BackItUp\NBKeyScan.exe"
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2125735380-3021094265-2757106911-1000\..\Run : [Driver Whiz] C:\Program Files\Driver Whiz\Driver Whiz\DriverWhiz.exe /applicationMode:systemTray /showWelcome:false
04 - HKU\S-1-5-21-2125735380-3021094265-2757106911-1000\..\Run : [cacaoweb] "C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe" -noplayer
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
################## | Recherche générique |
Présent! G:\film18.lnk
Présent! G:\Resident evil movie.lnk
Présent! G:\Biohazard (2) - Copie.lnk
Présent! G:\AOUADI ELYES cv.lnk
################## | Registre |
################## | Vaccin |
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ |
-
Hello ,
Pour avancer.
Rikki-38, Désinstalle ta version de UsbFix car pas à jours.
Ensuite effectue ceci :
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Suppression.

# Note : L'ordinateur va redémarrer automatiquement, au redémarrage, clique sur le message transmis par UsbFix et laisse le programme travailler.
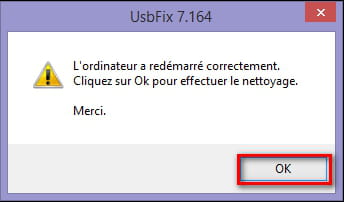
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Clean ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
Développeur : UsbFix ## Webmaster : SosVirus
Comme dis Birdy -> People help the people -
Je viens de faire la suppression avec la nouvelle version de usbfix voici le rapport en 3 partie :
############################## | UsbFix V 7.166 | [Suppression]
Utilisateur: titine (Administrateur) # TITINE-PC
Mis à jour le 26/02/2014 par El Desaparecido - Team SosVirus
Lancé à 19:18:41 | 08/03/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Support : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: ASUSTeK Computer INC. (A7N8X-LA)
CPU: AMD Athlon(tm) XP 2400+
RAM -> [Total : 1535 Mo| Free : 620 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft Windows 7 Édition Intégrale (6.1.7601 32-Bit) Service Pack 1
WB: Windows Internet Explorer : 11.0.9600.16518
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Microsoft Security Essentials [(!) Disabled | Updated]
AV: Avira Desktop [(!) Disabled | Updated]
AS: Avira Desktop [(!) Disabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
AS: Microsoft Security Essentials [(!) Disabled | Updated]
FW: Windows FireWall [(!) Disabled]
C:\ (%systemdrive%) -> Disque fixe # 74 Go (25 Go libre(s) - 33%) [] # NTFS
D:\ -> CD-ROM
E:\ -> CD-ROM
F:\ -> Disque fixe # 37 Go (1 Go libre(s) - 3%) [Nouveau nom] # NTFS
G:\ -> Disque amovible # 8 Go (8 Go libre(s) - 100%) [WESKER] # FAT32
################## | Processus Actif |-
C:\Windows\system32\csrss.exe (ID: 384 |ParentID: 376)
C:\Windows\system32\wininit.exe (ID: 444 |ParentID: 376)
C:\Windows\system32\csrss.exe (ID: 456 |ParentID: 436)
C:\Windows\system32\services.exe (ID: 496 |ParentID: 444)
C:\Windows\system32\lsass.exe (ID: 512 |ParentID: 444)
C:\Windows\system32\lsm.exe (ID: 520 |ParentID: 444)
C:\Windows\system32\winlogon.exe (ID: 584 |ParentID: 436)
C:\Windows\system32\svchost.exe (ID: 680 |ParentID: 496)
C:\Windows\system32\nvvsvc.exe (ID: 748 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 776 |ParentID: 496)
c:\Program Files\Microsoft Security Client\MsMpEng.exe (ID: 824 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 960 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 996 |ParentID: 496)
C:\Windows\System32\svchost.exe (ID: 1036 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1076 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1100 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1196 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1428 |ParentID: 496)
C:\Windows\system32\Ati2evxx.exe (ID: 1496 |ParentID: 960)
C:\Windows\System32\spoolsv.exe (ID: 1588 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\sched.exe (ID: 1684 |ParentID: 496)
C:\Windows\system32\svchost.exe (ID: 1704 |ParentID: 496)
C:\Program Files\Common Files\Adobe\ARM\1.0\armsvc.exe (ID: 1860 |ParentID: 496)
C:\Program Files\Avira\AntiVir Desktop\avguard.exe (ID: 1884 |ParentID: 496)
C:\Windows\system32\taskhost.exe (ID: 1904 |ParentID: 496)
C:\Program Files\ma-config.com\MaConfigAgent.exe (ID: 1988 |ParentID: 496)
C:\Windows\system32\Dwm.exe (ID: 2044 |ParentID: 1036)
C:\Windows\Explorer.EXE (ID: 300 |ParentID: 2008)
C:\Windows\system32\svchost.exe (ID: 396 |ParentID: 496)
C:\Windows\system32\runonce.exe (ID: 944 |ParentID: 300)
C:\Windows\system32\taskeng.exe (ID: 1956 |ParentID: 1100)
C:\Windows\system32\wbem\wmiprvse.exe (ID: 2380 |ParentID: 680)
################## | Regedit Run |
04 - HKCU\..\Run : [Driver Whiz] C:\Program Files\Driver Whiz\Driver Whiz\DriverWhiz.exe /applicationMode:systemTray /showWelcome:false
04 - HKCU\..\Run : [cacaoweb] "C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe" -noplayer
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [StartCCC] "C:\Program Files\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun
04 - HKLM\..\Run : [SoundMan] SOUNDMAN.EXE
04 - HKLM\..\Run : [Athan] C:\Program Files\Athan\Athan.exe
04 - HKLM\..\Run : [HP Software Update] C:\Program Files\Hp\HP Software Update\HPWuSchd2.exe
04 - HKLM\..\Run : []
04 - HKLM\..\Run : [avast] "C:\Program Files\AVAST Software\Avast\avastUI.exe" /nogui
04 - HKLM\..\Run : [MSC] "c:\Program Files\Microsoft Security Client\msseces.exe" -hide -runkey
04 - HKLM\..\Run : [avgnt] "C:\Program Files\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [NBKeyScan] "C:\Program Files\Nero\Nero8\Nero BackItUp\NBKeyScan.exe"
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2125735380-3021094265-2757106911-1000\..\Run : [Driver Whiz] C:\Program Files\Driver Whiz\Driver Whiz\DriverWhiz.exe /applicationMode:systemTray /showWelcome:false
04 - HKU\S-1-5-21-2125735380-3021094265-2757106911-1000\..\Run : [cacaoweb] "C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe" -noplayer
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe -
################## | Recherche générique |
Supprimé! G:\film18.lnk
Supprimé! G:\Resident evil movie.lnk
Supprimé! G:\Biohazard (2) - Copie.lnk
Supprimé! G:\AOUADI ELYES cv.lnk
(!) Fichiers temporaires supprimés.
################## | Registre |
Réparé ! HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System|EnableLUA -> 1
Réparé ! HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin -> 5 -
################## | Listing |
[27/01/2014 - 21:57:21 | SHD] - C:\$Recycle.Bin
[19/05/2013 - 15:10:37 | D] - C:\a5068d0aa522c6c6c83877688e36
[19/05/2013 - 14:56:07 | D] - C:\ATI
[10/06/2009 - 22:42:20 | A | 0 Ko] - C:\autoexec.bat
[10/06/2009 - 22:42:20 | N | 0 Ko] - C:\config.sys
[14/07/2009 - 05:53:55 | SHD] - C:\Documents and Settings
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.1028.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.1031.txt
[07/11/2007 - 07:00:40 | N | 10 Ko | 99C22D4A31F4EAD4351B71D6F4E5F6A1] - C:\eula.1033.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.1036.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.1040.txt
[07/11/2007 - 07:00:40 | N | 0 Ko | 9B15A3A055CC6E67EA191A1B7885649A] - C:\eula.1041.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.1042.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.2052.txt
[07/11/2007 - 07:00:40 | N | 17 Ko | 9147A93F43D8E58218EBCB15FDA888C9] - C:\eula.3082.txt
[07/11/2007 - 07:00:40 | N | 1 Ko] - C:\globdata.ini
[08/03/2014 - 19:17:16 | ASH | 1179208 Ko] - C:\hiberfil.sys
[07/11/2007 - 07:03:18 | N | 550 Ko | 520A6D1CBCC9CF642C625FE814C93C58] - C:\install.exe
[07/11/2007 - 07:00:40 | N | 1 Ko] - C:\install.ini
[07/11/2007 - 07:03:18 | N | 75 Ko | 4151A4D07640863783F837E588235837] - C:\install.res.1028.dll
[07/11/2007 - 07:03:18 | N | 94 Ko | 3B8A82E04238655EAEF97E074FB29911] - C:\install.res.1031.dll
[07/11/2007 - 07:03:18 | N | 89 Ko | 9EDEB8B1C5C0A4CD3A3016B85108127D] - C:\install.res.1033.dll
[07/11/2007 - 07:03:18 | N | 95 Ko | 5B6FF470CFA7087690E61F87E81EF78A] - C:\install.res.1036.dll
[07/11/2007 - 07:03:18 | N | 93 Ko | 6310AB8FC9E3DBEE80592FC453A34FEE] - C:\install.res.1040.dll
[07/11/2007 - 07:03:18 | N | 80 Ko | 13ED4517152203DE4BC52ACC0255D952] - C:\install.res.1041.dll
[07/11/2007 - 07:03:18 | N | 78 Ko | 0D4FB4095EA49C1EC89B9E8DB0B936A3] - C:\install.res.1042.dll
[07/11/2007 - 07:03:18 | N | 74 Ko | D7366B34E8AFB605C39EF56E2201FE85] - C:\install.res.2052.dll
[07/11/2007 - 07:03:18 | N | 94 Ko | 41BB37A347121F3E5E88D85100638B79] - C:\install.res.3082.dll
[08/03/2014 - 10:30:41 | RASH | 0 Ko] - C:\IO.SYS
[08/03/2014 - 10:30:41 | RASH | 0 Ko] - C:\MSDOS.SYS
[19/05/2013 - 17:15:21 | RHD] - C:\MSOCache
[21/07/2013 - 13:03:38 | D] - C:\NVIDIA
[08/03/2014 - 19:17:14 | ASH | 1572280 Ko] - C:\pagefile.sys
[14/07/2009 - 03:37:05 | D] - C:\PerfLogs
[08/03/2014 - 10:30:15 | D] - C:\Program Files
[25/01/2014 - 20:22:38 | HD] - C:\ProgramData
[19/05/2013 - 14:39:20 | SHD] - C:\Recovery
[30/01/2014 - 15:19:06 | N | 1 Ko | 798CF745F772DDCD0D33AFA0EBAC78C5] - C:\RstAssociations.txt
[06/03/2014 - 19:20:44 | SHD] - C:\System Volume Information
[25/01/2014 - 20:22:22 | D] - C:\tmp
[08/03/2014 - 19:12:14 | D] - C:\UsbFix
[08/03/2014 - 19:21:09 | A | 8 Ko | EACF895E17A192CD89A174303344226E] - C:\UsbFix [Clean 2] TITINE-PC.txt
[19/05/2013 - 14:39:29 | D] - C:\Users
[07/11/2007 - 07:00:40 | N | 6 Ko] - C:\vcredist.bmp
[07/11/2007 - 07:09:22 | N | 1409 Ko] - C:\VC_RED.cab
[07/11/2007 - 07:12:28 | N | 228 Ko] - C:\VC_RED.MSI
[02/03/2014 - 10:46:37 | D] - C:\Windows
[03/02/2014 - 10:52:31 | D] - C:\xcas
[01/01/2001 - 00:12:59 | SHD] - F:\$RECYCLE.BIN
[24/07/2013 - 16:19:15 | N | 1 Ko] - F:\Archive.rar
[18/06/2013 - 23:45:06 | N | 1 Ko] - F:\MediaID.bin
[04/08/2013 - 20:18:45 | SHD] - F:\System Volume Information
[29/07/2013 - 21:27:35 | D] - F:\TITINE-PC
[18/06/2013 - 23:49:38 | D] - F:\WindowsImageBackup
[08/03/2014 - 11:29:20 | N | 2 Ko] - G:\Biohazard.lnk
################## | Vaccin |
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
-
-
T'as 2 antivirus de trop ...
1 seul antivirus par machine, sinon tu vas e^tre victime de plantage, conflits et je t'en passe ;)
Désinstalle Avast et Microsoft Security Essentials et garde donc Antivir ;)
# Télécharge Malwarebytes' Anti-Malware et installe le.
# Lance Malwarebytes' Anti-Malware.
# Clique sur l'onglet "Mises à jours" puis sur "Rechercher des mises à jours".
# Clique sur l'onglet "Recherche", coche "éxécuter un examen rapide" puis clic sur Rechercher.
A la fin de l'analyse, si MBAM n'a rien trouvé :
# Clique sur OK, le rapport s'ouvre spontanément
Si des menaces ont été détectées :
# Clique sur OK puis "Afficher les résultats"
# Choisis l'option "Supprimer la sélection"
# Si MBAM demande le redémarrage de Windows : Clique sur "Oui"
# Une fois le PC redémarré, le rapport se trouve dans l'onglet "Rapports/Logs"
# Sinon le rapport s'ouvre automatiquement après la suppression.
Développeur : UsbFix ## Webmaster : SosVirus
Comme dis Birdy -> People help the people -
je refais un scan avec usbfix ou pas besoin ?
Pas besoin, par contre malwarebyte comme expliqué plus haut oui :)
-
et voici le rapport de malwarebyte :
Malwarebytes Anti-Malware 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2014.03.08.07
Windows 7 Service Pack 1 x86 NTFS
Internet Explorer 11.0.9600.16518
titine :: TITINE-PC [administrateur]
08/03/2014 20:57:30
mbam-log-2014-03-08 (20-57-30).txt
Type d'examen: Examen rapide
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 209088
Temps écoulé: 25 minute(s), 6 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 45
HKLM\SYSTEM\CurrentControlSet\Services\WajamUpdater (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\CLSID\{431532BD-0AE1-4ABC-BE8C-919F3D1332E2} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\Interface\{431532BD-0AE1-4ABC-BE8C-919F3D1332E2} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\TypeLib\{095BFD3C-4602-4FE1-96F1-AEFAFBFD067D} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\CLSID\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\wajam.WajamBHO.1 (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\wajam.WajamBHO (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Stats\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\AppID\{1FAEE6D5-34F4-42AA-8025-3FD8F3EC4634} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\AppID\{7169BBB3-3289-4696-B35D-4A88BCF6FB12} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKCR\AppID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3} (PUP.Optional.Delta.A) -> Aucune action effectuée.
HKCR\AppID\{D616A4A2-7B38-4DBC-9093-6FE7A4A21B17} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\CLSID\{5D64294B-1341-4FE7-B6D8-7C36828D4DD5} (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\wajam.WajamDownloader.1 (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\wajam.WajamDownloader (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCR\CLSID\{AF6B0594-6008-4327-93E5-608AD710A6FA} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AF6B0594-6008-4327-93E5-608AD710A6FA} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKCR\CLSID\{BB975E58-E769-4E5A-BA12-B765BC559FF3} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKCR\CLSID\{DF84E609-C3A4-49CB-A160-61767DAF8899} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKCR\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899} (PUP.Optional.WebCake.A) -> Aucune action effectuée.
HKCR\Typelib\{DCABB943-792E-44C4-9029-ECBEE6265AF9} (PUP.Optional.OutBrowse) -> Aucune action effectuée.
HKCR\Interface\{3408AC0D-510E-4808-8F7B-6B70B1F88534} (PUP.Optional.OutBrowse) -> Aucune action effectuée.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{18DBB6CE-3148-4FEC-B481-103CB3290427} (PUP.Optional.SpeedAnalysis.A) -> Aucune action effectuée.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{FF103732-4528-4322-AA8B-F7849AB7776B} (PUP.Optional.BestToolbars) -> Aucune action effectuée.
HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{68B81CCD-A80C-4060-8947-5AE69ED01199} (PUP.Optional.Iminent.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E6B969FB-6D33-48d2-9061-8BBD4899EB08} (PUP.Optional.Iminent.A) -> Aucune action effectuée.
HKCR\AppID\priam_bho.DLL (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKCU\SOFTWARE\DataMngr_Toolbar (PUP.Optional.DataMngr.A) -> Aucune action effectuée.
HKCU\Software\DataMngr (PUP.Optional.DataMngr.A) -> Aucune action effectuée.
HKCU\Software\Iminent (PUP.Optional.Iminent.A) -> Aucune action effectuée.
HKCU\Software\AppDataLow\Software\Crossrider (PUP.Optional.CrossRider.A) -> Aucune action effectuée.
HKCU\Software\BabSolution\Updater (PUP.Optional.Babylon.A) -> Aucune action effectuée.
HKCU\Software\InstallCore\1I1T1Q1S (PUP.Optional.InstallCore.A) -> Aucune action effectuée.
HKCU\SOFTWARE\INSTALLCORE (PUP.Optional.InstallCore.A) -> Aucune action effectuée.
HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\bProtectSettings (PUP.Optional.BProtector.A) -> Aucune action effectuée.
HKCU\Software\Nosibay\Bubble Dock Tag (PUP.Optional.BubbleDock.A) -> Aucune action effectuée.
HKCU\SOFTWARE\WAJAM (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKLM\SOFTWARE\DomaIQ (PUP.Optional.DomaIQ.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Google\Chrome\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKLM\SOFTWARE\WAJAM (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKLM\Software\Iminent (PUP.Optional.Iminent.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Wajam (PUP.Optional.Wajam.A) -> Aucune action effectuée.
HKLM\SOFTWARE\Boxore (Adware.Boxore) -> Mis en quarantaine et supprimé avec succès.-
Valeur(s) du Registre détectée(s): 6
HKCU\SOFTWARE\Microsoft\Internet Explorer\Main|bProtector Start Page (PUP.BProtector) -> Données: https://www.searchgol.com/?babsrc=HP_ss_Btisdt7&mntrId=C4C1000C6E75F005&affID=123706&tt=160913_m1&tsp=5013 -> Aucune action effectuée.
HKCU\SOFTWARE\Microsoft\Internet Explorer\SearchScopes|bProtectorDefaultScope (PUP.BProtector) -> Données: {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} -> Aucune action effectuée.
HKCU\Software\InstallCore|tb (PUP.Optional.InstallCore.A) -> Données: 0Q1O2W1R1D0D1S1J -> Aucune action effectuée.
HKCU\Software\Mozilla\Firefox\Extensions|{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2} (PUP.Optional.Wajam.A) -> Données: C:\Program Files\Wajam\Firefox\{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2}.xpi -> Aucune action effectuée.
HKCU\Software\Wajam|affiliate_id (PUP.Optional.Wajam.A) -> Données: 7006 -> Aucune action effectuée.
HKLM\SOFTWARE\Wajam|red (PUP.Optional.Wajam.A) -> Données: 3 -> Aucune action effectuée.
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté)
Dossier(s) détecté(s): 25
C:\Users\titine\AppData\Roaming\SpeedAnalysis2 (PUP.Optional.SpeedAnalysis.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\7go (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Program Files\Wajam (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\Firefox (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\IE (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\Updater (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\File Scout (PUP.Optional.FileScout.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Wajam (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0 (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0 (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Wajam (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Wajam\Chrome (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0 (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\ProgramData\IBUpdaterService (Adware.InstallBrain) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Lollipop (Adware.LolliPop.IT) -> Mis en quarantaine et supprimé avec succès. -
Fichier(s) détecté(s): 69
C:\Program Files\Wajam\Updater\WajamUpdater.exe (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\IE\priam_bho.dll (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\ProgramData\DSearchLink\DSearchLink.exe (PUP.Optional.Delta.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\File Scout\filescout.exe (PUP.Optional.FileScout.A) -> Aucune action effectuée.
C:\Users\titine\Downloads\SoftonicDownloader_pour_4free-video-converter.exe (PUP.Optional.Softonic) -> Aucune action effectuée.
C:\Users\titine\Downloads\SoftonicDownloader_pour_video-to-video-converter.exe (PUP.Optional.Softonic) -> Aucune action effectuée.
C:\Users\titine\Videos\iLividSetup-r394-n-bi.exe (PUP.Optional.Bandoo) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\Bubble Dock.boostrap.log (PUP.Optional.Bubbledock.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\SpeedAnalysis2\speedanalysis.crx (PUP.Optional.SpeedAnalysis.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\speedanalysis.ico (PUP.Optional.SpeedAnalysis2.A) -> Aucune action effectuée.
C:\Windows\System32\roboot.exe (PUP.Optional.PCPerformer.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_eooncjejnppfjjklapaamhcdmjbilmde_0.localstorage (PUP.Optional.BrowserDefender.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\7go\7go.crx (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\7go\icon.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Program Files\Mozilla Firefox\searchplugins\Nation Search.xml (PUP.Optional.NationSearch.A) -> Aucune action effectuée.
C:\Program Files\Wajam\uninstall.exe (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\Firefox\{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2}.xpi (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\IE\favicon.ico (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Program Files\Wajam\IE\wajamLogo.bmp (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\File Scout\uninst.exe (PUP.Optional.FileScout.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Wajam\uninstall.lnk (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\manifest.json (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_128x128.png (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_48x48.png (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html\background.html (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\background.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_background.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_chrome.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins\PriamNPAPI.dll (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\manifest.json (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_128x128.png (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_48x48.png (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html\background.html (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\background.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_background.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_chrome.js (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins\PriamNPAPI.dll (PUP.Optional.Wajam.A) -> Aucune action effectuée. -
C:\Users\titine\AppData\Local\Wajam\Chrome\wajam.crx (PUP.Optional.Wajam.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\background.html (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\bg.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.bg.pack.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.browser.helper.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.content.pack.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\content.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon128.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon128.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon16.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon16.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon18.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon18.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon24.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon24.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon32.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon32.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon48.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon48.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon64.ico (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon64.png (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\jquery-1.9.1.min.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\jquery.uuid.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\manifest.json (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\popup.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\settings.json (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz\background.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz\content.js (PUP.Optional.7Go.A) -> Aucune action effectuée.
C:\ProgramData\IBUpdaterService\repository.xml (Adware.InstallBrain) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Lollipop\lollipop.bat (Adware.LolliPop.IT) -> Mis en quarantaine et supprimé avec succès.
(fin)
-
-
Aucune action effectuée.
Il faut tout cocher et cliquer sur "supprimer la sélection"
T'as gagner le droit de recommencer :(
-
-
-
le voici :
Malwarebytes Anti-Malware 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2014.03.08.07
Windows 7 Service Pack 1 x86 NTFS
Internet Explorer 11.0.9600.16518
titine :: TITINE-PC [administrateur]
08/03/2014 22:27:27
mbam-log-2014-03-08 (22-27-27).txt
Type d'examen: Examen rapide
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 209027
Temps écoulé: 19 minute(s), 54 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 44
HKLM\SYSTEM\CurrentControlSet\Services\WajamUpdater (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{431532BD-0AE1-4ABC-BE8C-919F3D1332E2} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\Interface\{431532BD-0AE1-4ABC-BE8C-919F3D1332E2} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\TypeLib\{095BFD3C-4602-4FE1-96F1-AEFAFBFD067D} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\wajam.WajamBHO.1 (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\wajam.WajamBHO (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Stats\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\AppID\{1FAEE6D5-34F4-42AA-8025-3FD8F3EC4634} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\AppID\{7169BBB3-3289-4696-B35D-4A88BCF6FB12} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\AppID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3} (PUP.Optional.Delta.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\AppID\{D616A4A2-7B38-4DBC-9093-6FE7A4A21B17} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{5D64294B-1341-4FE7-B6D8-7C36828D4DD5} (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\wajam.WajamDownloader.1 (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\wajam.WajamDownloader (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{AF6B0594-6008-4327-93E5-608AD710A6FA} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AF6B0594-6008-4327-93E5-608AD710A6FA} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{BB975E58-E769-4E5A-BA12-B765BC559FF3} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\CLSID\{DF84E609-C3A4-49CB-A160-61767DAF8899} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899} (PUP.Optional.WebCake.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\Typelib\{DCABB943-792E-44C4-9029-ECBEE6265AF9} (PUP.Optional.OutBrowse) -> Mis en quarantaine et supprimé avec succès.
HKCR\Interface\{3408AC0D-510E-4808-8F7B-6B70B1F88534} (PUP.Optional.OutBrowse) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{18DBB6CE-3148-4FEC-B481-103CB3290427} (PUP.Optional.SpeedAnalysis.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Settings\{FF103732-4528-4322-AA8B-F7849AB7776B} (PUP.Optional.BestToolbars) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{68B81CCD-A80C-4060-8947-5AE69ED01199} (PUP.Optional.Iminent.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E6B969FB-6D33-48d2-9061-8BBD4899EB08} (PUP.Optional.Iminent.A) -> Mis en quarantaine et supprimé avec succès.
HKCR\AppID\priam_bho.DLL (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\DataMngr_Toolbar (PUP.Optional.DataMngr.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\DataMngr (PUP.Optional.DataMngr.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\Iminent (PUP.Optional.Iminent.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\AppDataLow\Software\Crossrider (PUP.Optional.CrossRider.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\BabSolution\Updater (PUP.Optional.Babylon.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\InstallCore\1I1T1Q1S (PUP.Optional.InstallCore.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\INSTALLCORE (PUP.Optional.InstallCore.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\bProtectSettings (PUP.Optional.BProtector.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\Nosibay\Bubble Dock Tag (PUP.Optional.BubbleDock.A) -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\WAJAM (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\DomaIQ (PUP.Optional.DomaIQ.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Google\Chrome\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\WAJAM (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\Software\Iminent (PUP.Optional.Iminent.A) -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Wajam (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
Valeur(s) du Registre détectée(s): 6
HKCU\SOFTWARE\Microsoft\Internet Explorer\Main|bProtector Start Page (PUP.BProtector) -> Données: https://www.searchgol.com/?babsrc=HP_ss_Btisdt7&mntrId=C4C1000C6E75F005&affID=123706&tt=160913_m1&tsp=5013 -> Mis en quarantaine et supprimé avec succès.
HKCU\SOFTWARE\Microsoft\Internet Explorer\SearchScopes|bProtectorDefaultScope (PUP.BProtector) -> Données: {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\InstallCore|tb (PUP.Optional.InstallCore.A) -> Données: 0Q1O2W1R1D0D1S1J -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\Mozilla\Firefox\Extensions|{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2} (PUP.Optional.Wajam.A) -> Données: C:\Program Files\Wajam\Firefox\{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2}.xpi -> Mis en quarantaine et supprimé avec succès.
HKCU\Software\Wajam|affiliate_id (PUP.Optional.Wajam.A) -> Données: 7006 -> Mis en quarantaine et supprimé avec succès.
HKLM\SOFTWARE\Wajam|red (PUP.Optional.Wajam.A) -> Données: 3 -> Mis en quarantaine et supprimé avec succès.
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté) -
Dossier(s) détecté(s): 23
C:\Users\titine\AppData\Roaming\SpeedAnalysis2 (PUP.Optional.SpeedAnalysis.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\7go (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\Firefox (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\IE (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\Updater (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\File Scout (PUP.Optional.FileScout.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Wajam (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0 (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0 (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Wajam (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Wajam\Chrome (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0 (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
Fichier(s) détecté(s): 67
C:\Program Files\Wajam\Updater\WajamUpdater.exe (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\IE\priam_bho.dll (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\ProgramData\DSearchLink\DSearchLink.exe (PUP.Optional.Delta.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\File Scout\filescout.exe (PUP.Optional.FileScout.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\Downloads\SoftonicDownloader_pour_4free-video-converter.exe (PUP.Optional.Softonic) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\Downloads\SoftonicDownloader_pour_video-to-video-converter.exe (PUP.Optional.Softonic) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\Videos\iLividSetup-r394-n-bi.exe (PUP.Optional.Bandoo) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\Bubble Dock.boostrap.log (PUP.Optional.Bubbledock.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\SpeedAnalysis2\speedanalysis.crx (PUP.Optional.SpeedAnalysis.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\speedanalysis.ico (PUP.Optional.SpeedAnalysis2.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\roboot.exe (PUP.Optional.PCPerformer.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_eooncjejnppfjjklapaamhcdmjbilmde_0.localstorage (PUP.Optional.BrowserDefender.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\7go\7go.crx (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\7go\icon.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Mozilla Firefox\searchplugins\Nation Search.xml (PUP.Optional.NationSearch.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\uninstall.exe (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\Firefox\{5a95a9e0-59dd-4314-bd84-4d18ca83a0e2}.xpi (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\IE\favicon.ico (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Program Files\Wajam\IE\wajamLogo.bmp (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\File Scout\uninst.exe (PUP.Optional.FileScout.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Wajam\uninstall.lnk (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès. -
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\manifest.json (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_128x128.png (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_48x48.png (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html\background.html (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\background.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_background.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_chrome.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins\PriamNPAPI.dll (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\manifest.json (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_128x128.png (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\priam_icon_48x48.png (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\html\background.html (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\background.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_background.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\js\priam_chrome.js (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Windows\System32\config\systemprofile\AppData\Local\Google\Chrome\User Data\Default\Extensions\jpmbfleldcgkldadpdinhjjopdfpjfjp\1.24_0\plugins\PriamNPAPI.dll (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Wajam\Chrome\wajam.crx (PUP.Optional.Wajam.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\background.html (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\bg.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.bg.pack.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.browser.helper.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\ci.content.pack.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\content.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon128.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon128.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon16.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon16.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon18.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon18.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon24.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon24.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon32.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon32.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon48.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon48.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon64.ico (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\icon64.png (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\jquery-1.9.1.min.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\jquery.uuid.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\manifest.json (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\popup.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\settings.json (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz\background.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Extensions\gjajpkikblccgefaibcafkfbanllpefi\1.0.0.1_0\mz\content.js (PUP.Optional.7Go.A) -> Mis en quarantaine et supprimé avec succès.
(fin)
-
-
Impec rikki :) ,
# Télécharge AdwCleaner par Xplode sur ton bureau.
# Exécute AdwCleaner.exe.
# Fais clic droit dessus, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
# Choisi l'option Scanner
# Choisi l'option Nettoyer
# Accepte l'avertissement en cliquant sur OK

# Une fois le scan fini, un rapport s'ouvrira. Poste son contenu dans ta prochaine réponse.
# Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
Développeur : UsbFix ## Webmaster : SosVirus
Comme dis Birdy -> People help the people-
-
voici le rapport ( cependant je n'est pas trouver exécuter en tant qu'administrateur sous Windows ) :
# AdwCleaner v3.020 - Rapport créé le 09/03/2014 à 09:27:18
# Mis à jour le 27/02/2014 par Xplode
# Système d'exploitation : Windows 7 Ultimate Service Pack 1 (32 bits)
# Nom d'utilisateur : titine - TITINE-PC
# Exécuté depuis : C:\Users\titine\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\LZXZL5OH\adwcleaner.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Babylon
Dossier Supprimé : C:\ProgramData\DSearchLink
Dossier Supprimé : C:\ProgramData\Tarma Installer
Dossier Supprimé : C:\Program Files\Duuqu
Dossier Supprimé : C:\Program Files\MyPC Backup
Dossier Supprimé : C:\Program Files\Nosibay
Dossier Supprimé : C:\Program Files\RegClean Pro
Dossier Supprimé : C:\Users\titine\AppData\Local\Duuqu
Dossier Supprimé : C:\Users\titine\AppData\Roaming\BabSolution
Dossier Supprimé : C:\Users\titine\AppData\Roaming\Babylon
Dossier Supprimé : C:\Users\titine\AppData\Roaming\cacaoweb
Dossier Supprimé : C:\Users\titine\AppData\Roaming\Nosibay
Dossier Supprimé : C:\Users\titine\AppData\Roaming\PerformerSoft
Dossier Supprimé : C:\Users\titine\AppData\Roaming\SimplyTech
Dossier Supprimé : C:\Users\titine\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\titine\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BitGuard
Dossier Supprimé : C:\Program Files\Software
Fichier Supprimé : C:\Users\titine\Desktop\cacaoweb.exe
Fichier Supprimé : C:\Users\titine\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage
Fichier Supprimé : C:\Windows\System32\Tasks\BitGuard
Fichier Supprimé : C:\Windows\System32\Tasks\EPUpdater
***** [ Raccourcis ] *****
***** [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [bubbledock@nosibay.com]
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\gjajpkikblccgefaibcafkfbanllpefi
[#] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2312B8E8-4AFC-4A30-90CD-3DBDCB8DB229}
[#] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2312B8E8-4AFC-4A30-90CD-3DBDCB8DB229}
[#] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{ABC2D59E-0C9C-44E7-9194-60E36335E01A}
[#] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{ABC2D59E-0C9C-44E7-9194-60E36335E01A}
Clé Supprimée : HKCU\Software\Classes\Applications\lollipop.exe
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [cacaoweb]
Clé Supprimée : HKLM\SOFTWARE\Classes\*\shell\filescout
Clé Supprimée : HKLM\SOFTWARE\Classes\Prod.cap
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Shared Tools\MSConfig\startupreg\Boxore Client
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Iminent_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WebCakeDesktop_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WebCakeDesktop_RASMANCS
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WajamUpdater
Valeur Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\StandardProfile\AuthorizedApplications\List [C:\Users\titine\AppData\Roaming\cacaoweb\cacaoweb.exe]
Clé Supprimée : HKCU\Software\828dd8e168b842
Clé Supprimée : HKLM\SOFTWARE\828dd8e168b842
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02054E11-5113-4BE3-8153-AA8DFB5D3761}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E993643-8FBC-44FE-BC85-D318495C4D96}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{A0B10EBE-4E51-4CAE-949B-E6B9E7D68CEA}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AF175732-0D59-716D-F757-9F1492D808D9}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F511AFDB-726E-4458-90E7-1ECB97406544}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FB684D26-01F4-4D9D-87CB-F486BEBA56DC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{2BF2028E-3F3C-4C05-AB45-B2F1DCFE0759}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{DB538320-D3C5-433C-BCA9-C4081A054FCF}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0ECDF796-C2DC-4D79-A620-CCE0C0A66CC9}
Clé Supprimée : HKCU\Software\BabSolution
Clé Supprimée : HKCU\Software\cacaoweb
Clé Supprimée : HKCU\Software\Duuqu
Clé Supprimée : HKCU\Software\filescout
Clé Supprimée : HKCU\Software\lollipop
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\performersoft llc
Clé Supprimée : HKCU\Software\simplytech
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKLM\Software\DataMngr
Clé Supprimée : HKLM\Software\Duuqu
Clé Supprimée : HKLM\Software\systweak
Clé Supprimée : HKLM\Software\Tarma Installer
Clé Supprimée : HKLM\Software\Uniblue
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\43C098337DB065A49B665D4EA7F16D1C
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A71991503412AEB42838B02C5ED9F9CD
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F7652513C62FF63448CFF05163719DB7
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.16518
*************************
AdwCleaner[R0].txt - [10309 octets] - [09/03/2014 09:17:03]
AdwCleaner[S0].txt - [10260 octets] - [09/03/2014 09:27:18]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [10321 octets] ##########
-
-
re,
relance ADWC, clique sur désinstaller,
passe ceci :
* Télécharge et enregistre ZHPDiag sur ton bureau :
https://toolslib.net
ou :
https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/
* Laisse toi guider lors de l'installation, il se lancera automatiquement à la fin.
/!\Utilisateur de Vista, Seven et W8 :
* Clique droit sur le logo de ZHPdiag, « exécuter en tant qu'Administrateur »
=> L'icône est sous forme de parchemin.
* Clique sur configurer, puis sur la loupe + .
* Laisse travailler l'outil, même s'il semble bloqué !
* Enregistre le rapport sur ton Bureau à l'aide de l'icône représentant une disquette
* Héberge le rapport ZHPDiag.txt sur :
https://www.cjoint.com/ à lire => https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
ou
https://up2sha.re/
, puis copie/colle le lien fourni dans ta prochaine réponse sur le forum
tuto zhpdiag :
http://nicolascoolman.webs.com/tutorials.htm
-
* /!\ Avertissement /!\,
* ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
* Lance ZHPFix via le raccourci sur ton Bureau, l'icône est sous forme de seringue.
/!\Utilisateur de Vista, Seven et W8 :
* Clique droit sur le logo de ZHPfix, « exécuter en tant qu'Administrateur »
Clique sur « importer »
Tu vas voir apparaitre un message d'avertissement, clique sur Ok.
* * Copie ( Ctrl + C ) et colle ( Ctrl + V ) les lignes suivantes en gras dans la fenêtre de Zhpfix :
---------------------------------------------------------
Script Zhpfix
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline
O42 - Logiciel: Ask Toolbar - (.APN, LLC.) [HKLM] -- {4F524A2D-5637-006A-76A7-A758B70C0600}
[HKCU\Software\AskPartnerNetwork]
[HKLM\Software\AskPartnerNetwork]
O43 - CFD: 28/10/2013 - 11:08:19 - [8,034] ----D C:\Program Files\AskPartnerNetwork
O43 - CFD: 21/07/2013 - 02:20:38 - [0] ----D C:\ProgramData\APN
O43 - CFD: 28/10/2013 - 11:08:19 - [0,079] ----D C:\ProgramData\AskPartnerNetwork
O90 - PUC: "D2A425F47365A600677A7A857BC06000" . (.Ask Toolbar.) -- C:\Windows\Installer\{4F524A2D-5637-006A-76A7-A758B70C0600}\ToolbarIcon.exe
[MD5.E4EBA3E29DA9125A07DB0C7631D077B1] [WIS][15/10/2013] (.APN, LLC - Ask Toolbar.) -- C:\Windows\Installer\1e94ec.msi [465408]
SS - | Disabled 15/10/2013 166352 | (APNMCP) . (.APN LLC..) - C:\Program Files\AskPartnerNetwork\Toolbar\apnmcp.exe
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{4F524A2D-5637-006A-76A7-A758B70C0600}]
[HKCU\Software\AskPartnerNetwork]
[HKLM\Software\AskPartnerNetwork]
C:\Program Files\AskPartnerNetwork
C:\ProgramData\AskPartnerNetwork
C:\Windows\Installer\1e94ec.msi
O43 - CFD: 21/07/2013 - 02:20:35 - [0,047] ----D C:\Program Files\Uninstaller
[MD5.00000000000000000000000000000000] [APT] [{5DC9CCBF-9709-452E-85A9-AD259BE31593}] (...) -- C:\Users\titine\AppData\Local\Temp\Temp1_6305_Vista_Win7_PG537.zip\6305_Vista_PG537\setup.exe (.not file.) [0]
O53 - SMSR:HKLM\...\startupreg\NeroFilterCheck [Key] . (...) -- C:\Program Files\Common Files\Nero\Lib\NeroCheck.exe (.not file.)
O45 - LFCP:[MD5.6C38DE62443A3BEA29C3A6F5306CE6FE] - 08/03/2014 - 23:06:19 ---A- - C:\Windows\Prefetch\CACAOWEB.EXE-EC34E520.pf
C:\Users\titine\AppData\Local\Software
C:\Users\titine\Downloads\cacaoweb.exe
Firewallraz
EmptyPrefetch
ShortcutFix
Emptytemp
EmptyClsid
----------------------------------------------------------
- Clique sur le bouton « GO » pour lancer le nettoyage,
- confirme le nettoyage
- Héberge le rapport ZHPFIX.txt sur
https://www.cjoint.com/
ou
https://up2sha.re/
puis copie/colle le lien fourni dans ta prochaine réponse sur le forum.
Tuto en bas de cette page :
http://nicolascoolman.webs.com/tutorials.htm
-
voici le rapport :
https://www.cjoint.com/?DCjuApV88aS
-
-
super,
redémarre le pc et donne moi des nouvelles de son fonctionnement et tes fichiers !
-
mauvaise nouvelle :( sa ne marche toujours pas ! Je ne peux toujours pas ouvrire mes fichiers qui sont dans ma clef
pourtant je pense bien avoir tout fait dans les regles, quand j'ai rallumé mon pc, une affiche ma demander de supprimé ma corbeille pour des droit d'utilisation et je dois supprimer les applications que vous m'avez demander d'installer ? -
-
-
pas cool,
aide toi de ceci pour me faire passer un nouveau rapport, mais je suis absent toute la journée, attends mon retours :
https://forums.commentcamarche.net/forum/affich-29842551-fichier-au-format-ink#42
@ +
-
-
voici le lien du rapport de ZHPdiag
https://www.cjoint.com/?DCkkrbwcR22
-
-
à part un peu trop de programmes qui se lancent au démarrage du pc, rien d'infectieux !
tu as 1,5 go de ram, dont 50 % dispo,
est ce que ton pc est un portable ou fixe ?
-
Mon pc est un pc fix
-
arrête le,
débranche le du secteur,
démonte juste le capot, donne un coup de nettoyage à l'intérieur sans rien démonter,
redémarre le pour voir !
-
redémarre el pc pour voir s'il rame encore,
il ne devrait pas !
autrement, il va falloir que tu regardes les logiciels inutiles qui se lance au démarrage du Windows !
-
quelle est l'extension de ces fichiers?
il y a une variante d'infections qui encode les fichiers et les rend inutilisable !
si tu as cette variante, 3 solutions :
=> tu utilises un anti cryptor, indiqué en bas de cette page :
https://www.bleepingcomputer.com/virus-removal/cryptorbit-ransomware-information
=> si tu as des données importante, ce service qui me semble être payant :
http://support.drweb.fr/new/free_unlocker/no_service/?lng=fr
=> il n'y a rien à faire, e attendant qu'un outil soit élaboré !
-
Mes fichiers sont des documents docx pour certains et d'autre Microsoft office word car mes fichiers docx je les ai crée a partir de ma tab 2 sur un fichier qui s'appelle polaris office mais je pouvais lire mes fichiers sous Microsoft office word. Et je n'est pas pris un virus sur ma tab 2 mais bien sur ma clef au lycée :/ mon professeur avaient pris le même virus que moi et ma conseillé d'utiliser usbfix ! je l'est essayer mais sa na pas marcher contrairement à lui ( c'est peut être dû au fait que je possédais 3 antivirus ) Cependant je ne pourrai pas télécharger un service payant :/ ( car on a pas l'habitude d'acheter sur internet ) après je m'y connais pas trop en infection et je ne serai qu'elle variante d'infection j'ai :( Ceci dit mes données sont très importante et je n'avais pas fait de copie sur mon pc j'avais gardé les originale sur ma clef avant de formater ma tab 2 :/ alors voila je ne sais pas quoi faire. Ceci dit sa ne me dérange pas de pouvoir juste lire mes fichier pour les recopier et non d'avoir les images ect ...
-
-
héberge l'un de fichiers sur Cjoint,
copie et colle son lien sur ton prochain message !
je me demande s'il n'y a pas un problème de compatibilité !


- 1
- 2
- 3
