E.tre456.worm.windows
RésoluBonjour,
Depuis hier j'ai une fenêtre qui apparait et qui me dit que mon pc est infecté et on me demande de l'analyser et on me renvoit sur l'achat d'un abo d'antivirus.
J'ai e.tre456.worm.windows qui serait l'infection, je ne sais pas si je me fais bien comprendre désolée
merci de votre aide
Windows / Chrome 150.0.0.0
6 réponses
-
Modérateur
Bonjour @Corinne959 .
Ce sont des notifications parasites que tu as enregistré dans le navigateur internet.
Deux solutions s'offrent à toi.
- Soit supprimer toi-même les notifications parasites, pour cela lire cette page et aussi cette page .
Soit réinitialiser le navigateur concerné manuellement ou avec Reset Browser.
- Si c'est toujours pareil télécharger FRST .
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :
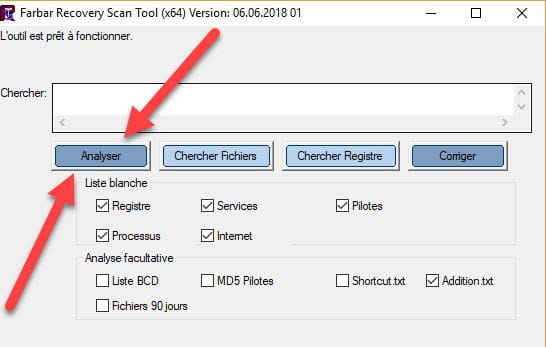

 Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser.
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.
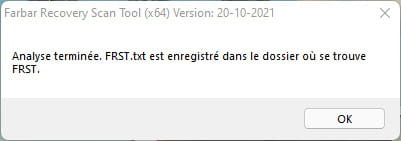

À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.

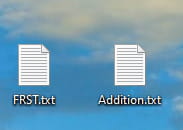
Envoyer les rapports FRST et ADDITION sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://pjjoint.malekal.com/ dans ta réponse.
Pour information :
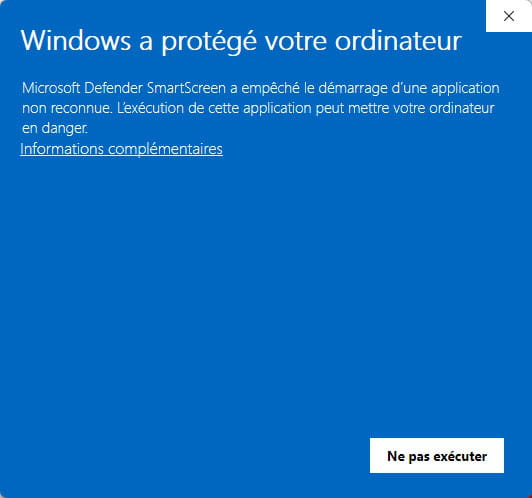
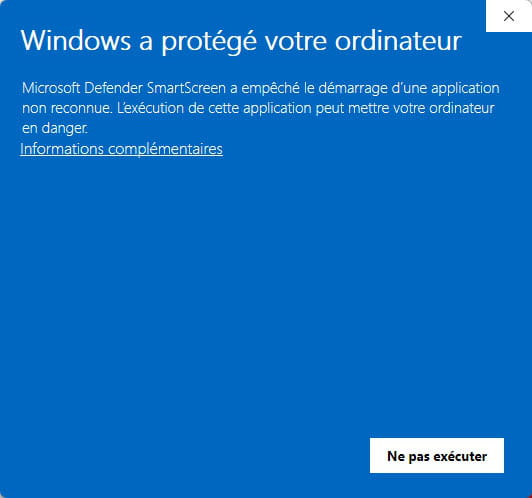
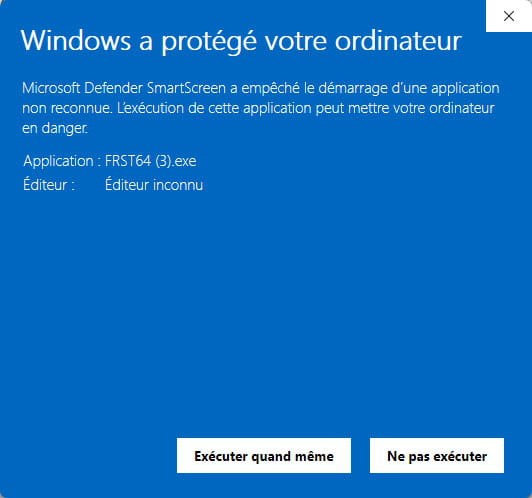
 Si l'ouverture de FRST provoque une alerte de Microsoft Defender ne pas en tenir compte cliquer sur Informations complémentaires puis sur Exécuter quand même, voir ci-dessous.

-
Merci pour vos réponses, j'ai télécharger FRST64 et scanné, j'ai 2 fichiers (Addition et FRST), j'en fais quoi ^^
-
Modérateur
@Corinne959
Envoyer les rapports FRST et ADDITION sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://pjjoint.malekal.com/ dans ta réponse.
-
-
-
Modérateur
Procédure à faire dans l'ordre indiqué :
En premier désinstalle avec Uninstalr les deux logiciels suivants:
- Pulse Browser
- WebAdvisor par McAfee
Puis:
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HR Notifications: Default -> hxxps://calendar.google.com; hxxps://fenetre.ooreka.fr; hxxps://fr.aliexpress.com; hxxps://www.facebook.com; hxxps://www.fdj.fr; hxxps://www.kiabi.com; hxxps://www.leclercdrive.fr; hxxps://www.netflix.com; hxxps://www.newcraftday.com; hxxps://www.norauto.fr; hxxps://www.piecesauto.fr; hxxps://www.sncf-connect.com; hxxps://www.sushiwan.fr; hxxps://www.thalasseo.com; hxxps://www.thefork.fr CHR HomePage: Default -> file:///C:/Users/Corinne/Desktop/screen CHR DefaultSearchURL: Default -> hxxps://search-launch.com/?subid=bF911eV9rqHHqq5ibrqFrHiqqV1FVN19rr5Psbb9&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Default -> Search Pro CHR DefaultNewTabURL: Default -> hxxps://new-tab-url.com/?subid=bF911eV9rqHHqq5ibrqFrHiqqV1FVN19rr5Psbb9&browser=chrome CHR Session Restore: Default -> est activé. CHR DefaultSearchURL: Profile 10 -> hxxps://search-launch.com/?subid=bF911eV9rqHHqq5ibrqFrHiqqV1FVN19rr5Psbb9&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Profile 10 -> Search Pro CHR DefaultNewTabURL: Profile 10 -> hxxps://new-tab-url.com/?subid=bF911eV9rqHHqq5ibrqFrHiqqV1FVN19rr5Psbb9&browser=chrome Task: {0871C202-C9C6-4E92-BA53-A34946228C73} - System32\Tasks\PulseSoftware\PulseBrowserStartupS-1-5-21-2572378593-3630851785-131840762-1001 => C:\Users\Corinne\AppData\Local\PulseSoftware\PulseBrowser\Application\pulsebrowser.exe [3807856 2026-03-16] (Alabama Technology USA, LLC -> Alabama Technology USA, LLC) Task: {675C8D25-3FB1-4E9D-A64E-4C05EE0748A7} - System32\Tasks\PulseSoftware\PulseBrowserUpdater\PulseBrowserUpdaterTaskUser133.0.6943.209{F8F9ACC9-62E7-4E72-86E5-3F0DF7B71F5F} => C:\Users\Corinne\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.209\updater.exe [5352560 2026-04-17] (Alabama Technology USA, LLC -> Alabama Technology USA, LLC) HKU\S-1-5-21-2572378593-3630851785-131840762-1001\...\Run: [PulseBrowserUpdaterTaskUser133.0.6943.209] => C:\Users\Corinne\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.209\updater.exe [5352560 2026-04-17] (Alabama Technology USA, LLC -> Alabama Technology USA, LLC) HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {03B808B2-9287-4B2F-B334-A5EA22D718F0} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {4C3929DC-673A-43CB-931B-36568CF65FFE} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) U2 DriverUpdSvc.exe; pas de ImagePath U2 TuneupSvc.exe; pas de ImagePath HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction ContextMenuHandlers5: [ACE] -> {5E2121EE-0300-11D4-8D3B-444553540000} => -> Pas de fichier AlternateDataStreams: C:\Users\Corinne\Application Data:dca6b603b18d16678b2a42fb7aad4e78 [394] AlternateDataStreams: C:\Users\Corinne\AppData\Roaming:dca6b603b18d16678b2a42fb7aad4e78 [394] FirewallRules: [{30F2A9D3-97C1-4892-80FB-A07677B8FFDD}] => (Allow) C:\WINDOWS\System32\DriverStore\FileRepository\asussci2.inf_amd64_4fc38a913e0f2ea5\ASUSLinkRemote\AsusLinkRemoteAgent.exe => Pas de fichier FirewallRules: [{657FEAFF-6808-4F7A-B07B-E4AEB8B1E937}] => (Allow) C:\WINDOWS\System32\DriverStore\FileRepository\asussci2.inf_amd64_4fc38a913e0f2ea5\ASUSLinkRemote\AsusLinkRemoteAgent.exe => Pas de fichier FirewallRules: [UDP Query User{F5DDFB77-4A75-4704-A420-45EF144CCB2C}C:\users\corinne\appdata\local\discord\app-1.0.9013\discord.exe] => (Allow) C:\users\corinne\appdata\local\discord\app-1.0.9013\discord.exe => Pas de fichier FirewallRules: [TCP Query User{63AE0C7C-0249-47CD-AAF8-3553EC2E65D6}C:\users\corinne\appdata\local\discord\app-1.0.9013\discord.exe] => (Allow) C:\users\corinne\appdata\local\discord\app-1.0.9013\discord.exe => Pas de fichier FirewallRules: [UDP Query User{46189D7C-1A48-4EB9-9EE9-5B3C6D4ED0A4}C:\users\corinne\appdata\local\discord\app-1.0.9010\discord.exe] => (Allow) C:\users\corinne\appdata\local\discord\app-1.0.9010\discord.exe => Pas de fichier FirewallRules: [TCP Query User{CC9EDECB-5034-4D39-9DD8-C543A29EC81F}C:\users\corinne\appdata\local\discord\app-1.0.9010\discord.exe] => (Allow) C:\users\corinne\appdata\local\discord\app-1.0.9010\discord.exe => Pas de fichier FirewallRules: [{9CCC482B-E096-4C4E-8A8A-6FEE3F8754AF}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Pas de fichier FirewallRules: [{4B5AA1F3-612E-4F4E-8256-0D5AAF74D82E}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Pas de fichier FirewallRules: [TCP Query User{3B7C6856-DA0B-4BD8-908A-FC443719FFDE}C:\users\corinne\appdata\local\discord\app-1.0.9241\discord.exe] => (Block) C:\users\corinne\appdata\local\discord\app-1.0.9241\discord.exe => Pas de fichier FirewallRules: [UDP Query User{2B9AA820-2B0A-4A03-BFA5-443B1226E10C}C:\users\corinne\appdata\local\discord\app-1.0.9241\discord.exe] => (Block) C:\users\corinne\appdata\local\discord\app-1.0.9241\discord.exe => Pas de fichier FirewallRules: [TCP Query User{55DE3476-4772-4BA4-97FD-FC2835E80FA2}C:\users\corinne\appdata\local\discord\app-1.0.9243\discord.exe] => (Block) C:\users\corinne\appdata\local\discord\app-1.0.9243\discord.exe => Pas de fichier FirewallRules: [UDP Query User{8BEAD743-915C-43D3-BB62-32D7D9378511}C:\users\corinne\appdata\local\discord\app-1.0.9243\discord.exe] => (Block) C:\users\corinne\appdata\local\discord\app-1.0.9243\discord.exe => Pas de fichier End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
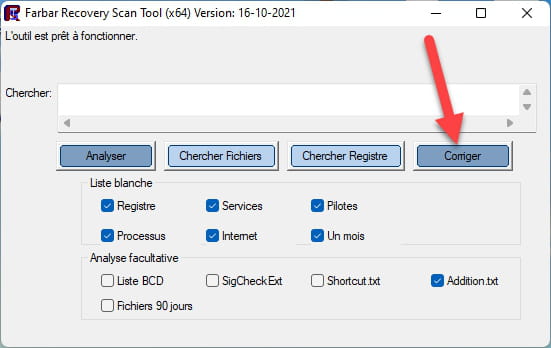

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.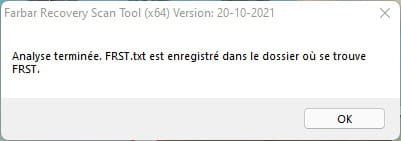
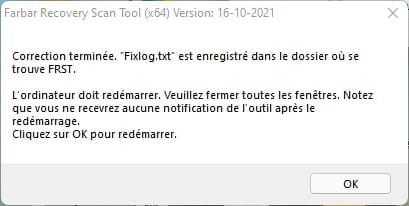

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/.Puis donne le lien généré par https://pjjoint.malekal.com/ dans ta réponse.
5- Pour terminer :
- Réinitialise Google Chrome avec ResetBrowser .
- Réinitialise Edge voir cette page.
6- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Coucou merci pour votre aide, voici le lien de Fixlog
https://pjjoint.malekal.com/files.php?id=20260714_o15n8i13b9z13
je réinitialise google
-
Bonjour ,
Il ne s'agit pas d'un virus mais d'une arnaque je te joint un lien vers une intervention de malekal à ce sujet .
https://forums.commentcamarche.net/forum/affich-36064238-cheval-de-troie-e-tre456-worm-windows
Bonne chance et bonne journée à toi !