Virus potentiel
RésoluBonjour,
Il me semble être infecté par un virus.
J'ai voulu lancer FRST pour gagner du temps, mais j'ai un message m'informant qu'il était incompatible avec mon système et d'utiliser FRST64 !!!
Je suis sur windows 11
Merci pour votre aide
Ramon
Windows / Chrome 145.0.0.0
10 réponses
Une inquiétude de sécurité apparaît lorsqu'un utilisateur soupçonne une infection virale et constate l'incompatibilité de FRST sur Windows 11, envisageant FRST64 comme solution tout en recherchant des conseils pratiques. Plusieurs conseils techniques ont été discutés: bloquer les scripts (NoScript), configurer un pare-feu, et comprendre que les points de restauration ne garantissent pas une suppression fiable des malwares. Des échanges évoquent la vérification des symptômes, le possible retrait d'adware et l'utilisation d'outils compatibles Windows 11, tout en indiquant qu'un retour à un point de restauration antérieur n'élimine pas nécessairement l'infection. En complément, des précautions générales sont recommandées: éviter des clics suspects, utiliser un bloqueur de scripts, et vérifier les extensions et programmes indésirables, afin de prévenir de futures infections.
-
Je viens d'avoir ce message " nous avons détecté un virus trojan (entre456_worm) ...
-
En fait c'est (e.tre456_worm_windows)
-
Modérateur
Bonjour,
Pour la version 64 bit il faut utiliser FRST64 et pour 32 bit FRST
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
Et il peut être mal interprété par les antivirus
SI vous n'y arrivez pas il y a aussi Renimator que vous pouvez essayer.
https://forums.commentcamarche.net/forum/affich-38206831-alors-vous-voulez-supprimer-les-virus-vous-meme-comment -
Modérateur
Bonjour .
C'est une arnaque, le pc n'est pas infecté c'est une notification parasite.
Désactive ou supprime les notifications parasites ou réinitialise ton navigateur internet et si le problème est toujours présent fait une analyse FRST en téléchargeant la version 64 bits de FRST.
-
Re bonjour Bazfile,
Je te joins les 2 fichiers, merci pour ton aide
Résultats de l'Analyse supplémentaire de Farbar Recovery Scan Tool (x64) Version: 23-02-2026
Exécuté par XEFI (26-02-2026 09:26:12)
Exécuté depuis C:\Users\XEFI\Desktop\FRST-OlderVersion
Microsoft Windows 11 Professionnel Version 25H2 26200.7922 (X64) (2024-10-15 21:06:22)
Mode d'amorçage: Normal
==========================================================
==================== Comptes: =============================(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé.)
Administrateur (S-1-5-21-2695980517-2246088209-142646661-500 - Administrators - Disabled)
DefaultAccount (S-1-5-21-2695980517-2246088209-142646661-503 - Limited - Disabled)
Invité (S-1-5-21-2695980517-2246088209-142646661-501 - Limited - Disabled)
WDAGUtilityAccount (S-1-5-21-2695980517-2246088209-142646661-504 - Limited - Disabled)
XEFI (S-1-5-21-2695980517-2246088209-142646661-1001 - Administrators - Enabled) => C:\Users\XEFI==================== Centre de sécurité ========================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé.)
AV: Windows Defender (Enabled - Up to date) {D68DDC3A-831F-4fae-9E44-DA132C1ACF46}
==================== Programmes installés ======================
(Seuls les logiciels publicitaires ('adware') avec la marque 'caché' ('Hidden') sont susceptibles d'être ajoutés au fichier fixlist.txt pour qu'ils ne soient plus masqués. Les programmes publicitaires devront être désinstallés manuellement.)
7-Zip 26.00 (x64) (HKLM\...\7-Zip) (Version: 26.00 - Igor Pavlov)
Adobe Acrobat (64-bit) (HKLM\...\{AC76BA86-1033-FF00-7760-BC15014EA700}) (Version: 25.001.21223 - Adobe)
Adobe Creative Cloud (HKLM-x32\...\Adobe Creative Cloud) (Version: 6.8.1.865 - Adobe Inc.)
Adobe Lightroom Classic (HKLM-x32\...\LTRM_15_2) (Version: 15.2 - Adobe Inc.)
Adobe Photoshop 2023 (HKLM-x32\...\PHSP_24_7) (Version: 24.7.0.643 - Adobe Inc.)
Adobe Photoshop 2026 (HKLM-x32\...\PHSP_27_4) (Version: 27.4.0.15 - Adobe Inc.)
Adobe Refresh Manager (HKLM-x32\...\{AC76BA86-0804-1033-1959-018244601149}) (Version: 1.8.0 - Adobe Systems Incorporated) Hidden
ApowerMirror V1.8.32 (HKLM-x32\...\{a9482532-9c34-478c-80c3-85bdccbb981f}_is1) (Version: 1.8.32 - Wangxu Technology Co.,Ltd.)
Assistant d’installation de Windows 11 (HKLM-x32\...\{115DF11E-4B4C-4EA9-9A79-00DB0C7EF02D}) (Version: 1.4.19041.6448 - Microsoft Corporation)
Assistant Mise à jour de Windows 10 (HKLM-x32\...\{D5C69738-B486-402E-85AC-2456D98A64E4}) (Version: 1.4.19041.2183 - Microsoft Corporation)
Bonjour (HKLM\...\{56DDDFB8-7F79-4480-89D5-25E1F52AB28F}) (Version: 3.1.0.1 - Apple Inc.)
calibre 64bit (HKLM\...\{E50CA89C-6D22-4E90-B014-91AC1CA97286}) (Version: 9.3.1 - Kovid Goyal)
CleanUp! (HKLM-x32\...\CleanUp!) (Version: - )
Contrôle d’intégrité du PC Windows (HKLM\...\{DB3AADA3-0996-4427-87CC-8BA140012410}) (Version: 3.7.2204.15001 - Microsoft Corporation)
Dazzle Video Capture DVC100 X64 Driver 1.09 (HKLM-x32\...\{FB4B9EB9-68B2-4C42-8C38-B65F8FE5A5CA}) (Version: 1.09.0000 - Pinnacle) Hidden
DazzleBDAX64 (HKLM-x32\...\{F28AD4BC-AE49-4735-9E50-64212BD2083B}) (Version: 1.06.0000 - Corel) Hidden
Document Transform (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\DocumentTransform) (Version: 2.8.8.7 - )
DxO PureRAW 5 (HKLM\...\{217BB56C-15BE-41AE-88B8-1EBA12A22E86}) (Version: 5.5.0 - DxO)
Dynamic Application Loader Host Interface Service (HKLM\...\{2016C52C-E14F-4EAE-AFFD-BC0FFAD7F5BF}) (Version: 1.0.0.0 - Intel Corporation) Hidden
ENE_QSI_Loki_HAL (HKLM\...\{BDE43F26-5917-44F8-B86A-F1D9A6B80B32}) (Version: 1.0.3.0 - ENE TECHNOLOGY INC.) Hidden
ENE_QSI_Loki_HAL (HKLM-x32\...\{205ef3a8-937b-43cb-90fc-2f58f71408d8}) (Version: 1.0.3.0 - ENE TECHNOLOGY INC.) Hidden
EPSON Scan (HKLM-x32\...\EPSON Scanner) (Version: - Seiko Epson Corporation)
EPSON SX235 Series Printer Uninstall (HKLM\...\EPSON SX235 Series) (Version: - SEIKO EPSON Corporation)
EpsonNet Print (HKLM-x32\...\{3E31400D-274E-4647-916C-2CACC3741799}) (Version: 2.6.0 - SEIKO EPSON CORPORATION)
FastStone Image Viewer 8.2 (HKLM-x32\...\FastStone Image Viewer) (Version: 8.2 - FastStone Corporation)
Google Chrome (HKLM\...\{E9C697BA-0D25-3190-8F4C-3938C5CDEAE5}) (Version: 145.0.7632.117 - Google LLC)
Google Drive (HKLM\...\{6BBAE539-2232-434A-A4E5-9A33560C6283}) (Version: 121.0.1.0 - Google LLC)
HP Assess and Respond (HKLM\...\{E5AE2BA1-F324-4403-8BC3-B72AF6D99F8F}) (Version: 1.1.54.2137 - HP Inc.)
HP Documentation (HKLM\...\HP_Documentation) (Version: 1.0.0.1 - HP Inc.)
HP Notifications (HKLM-x32\...\{84937F28-9CB4-49E7-A2CF-E32D97E6DAE6}) (Version: 1.1.28.1 - HP)
HP Performance Advisor (HKLM-x32\...\{BF261888-27EC-401C-A0B4-D7362794D8B8}) (Version: 3.1.8129 - HP Inc.)
HP Security Update Service (HKLM\...\{66FE1245-15D4-4F9E-A4A6-56A5030B46D8}) (Version: 4.4.29.1443 - HP Inc.)
HP Sure Recover (HKLM\...\{E75295F5-5A70-4C3A-9D5F-E1D67F55403B}) (Version: 10.1.29.275 - HP Inc.)
HP Sure Run Module (HKLM\...\{75B0993A-9D9F-4F9F-A7F5-B0F3AC4C6FE1}) (Version: 5.0.5.85 - HP Inc.)
HP System Default Settings (HKLM-x32\...\{E551DF5A-C791-4466-8049-FEF18C68C2B6}) (Version: 1.4.16.10 - HP Inc.) Hidden
HP Wolf Security - Console (HKLM\...\{BE4C89D0-2309-4AFF-BE75-5BA04B6BC791}) (Version: 11.1.6.1024 - HP Inc.)
HP Wolf Security (HKLM\...\{8235B555-F643-11F0-9AE2-000C29910851}) (Version: 4.4.29.1443 - HP Inc.)
HP Wolf Security Application Support for Sure Sense (HKLM\...\{B14F08B1-527A-4EB1-9CEF-F365DABF8172}) (Version: 4.4.29.1443 - HP Inc.) Hidden
Intel Driver && Support Assistant (HKLM-x32\...\{90EFD4CC-39A4-4470-AEEB-878CB2BCBC81}) (Version: 25.4.36.6 - Intel) Hidden
Intel(R) Chipset Device Software (HKLM\...\{BAB97289-552B-49D5-B1E7-95DB4E4D2DEF}) (Version: 10.1.19627.8423 - Intel Corporation) Hidden
Intel(R) Chipset Device Software (HKLM-x32\...\{f48aa9ec-42b9-428a-8536-42b3a4b738c8}) (Version: 10.1.19627.8423 - Intel(R) Corporation)
Intel(R) Computing Improvement Program (HKLM\...\{8911A6C7-A3B3-47CA-B525-1518A3D2F088}) (Version: 2.4.11145 - Intel Corporation)
Intel(R) Graphics Software & Drivers (HKLM\...\Intel(R) Graphics Software & Drivers) (Version: 1.0.1168.2 - Intel(R) Corporation)
Intel(R) Icls (HKLM\...\{37ECD1C8-B243-4AB3-97A9-0BF2F624AD30}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) LMS (HKLM\...\{66FCDBC0-3DCE-4FD4-8ACE-2D6DB46C3CA6}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Management Engine Components (HKLM\...\{1CEAC85D-2590-4760-800F-8DE5E91F3700}) (Version: 2351.5.48.0 - Intel Corporation)
Intel(R) Management Engine Components (HKLM\...\{574C8513-CC67-4723-B83F-4117C844EEC5}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Management Engine Components (HKLM\...\{57D59A8F-1FAE-418F-8B7B-791D4B5B10F3}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Management Engine Driver (HKLM\...\{4189942D-8C56-4635-99A5-180D78DA043D}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) ME WMI Provider (HKLM\...\{014B7AB5-628F-4DFC-AAD7-A89BDC3D798B}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Network Connections Drivers (HKLM\...\PROSet) (Version: 30.5 - Intel)
Intel(R) SOL LMS Extension (HKLM\...\{EA912D88-24E3-4B5E-9A6A-295BEB9828FC}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Wireless Manageability Driver (HKLM\...\{FE254073-D4EF-4D5B-ADDD-D1CCAC25E984}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel(R) Wireless Manageability Driver Extension (HKLM\...\{66975AC3-3E40-4211-A818-68E22EAB3BAE}) (Version: 1.0.0.0 - Intel Corporation) Hidden
Intel® Driver & Support Assistant (HKLM-x32\...\{3C98CAAB-93B3-4CE1-A824-2609604B3D86}) (Version: 25.4.36.6 - Intel)
Intel® Graphics Software (HKLM\...\{719CA6A4-CB67-4372-AB1E-A65865037F50}) (Version: 25.40.1953.2 - Intel Corporation)
Intel® Graphics Software (HKLM\...\{EF080BED-438B-4949-ADE5-09A837DE751F}) (Version: 25.40.1953.2 - Intel Corporation) Hidden
LibreOffice 26.2.0.3 (HKLM\...\{5B9B7FC3-E7A6-4B71-922B-BDAB5FD55147}) (Version: 26.2.0.3 - The Document Foundation)
MAGIX Cloud Import (HKLM\...\{84D3CED2-2EDB-46D9-984D-F654750FBC15}) (Version: 0.1.0.5 - MAGIX Software GmbH) Hidden
MAGIX Cloud Import (HKLM\...\MX.{84D3CED2-2EDB-46D9-984D-F654750FBC15}) (Version: 0.1.0.5 - MAGIX Software GmbH)
MAGIX Speed burnR (MSI) (HKLM\...\{BA044130-F616-4431-9E5E-66DDB7730FA7}) (Version: 7.0.1.27 - MAGIX Software GmbH) Hidden
MAGIX Speed burnR (MSI) (HKLM-x32\...\MX.{BA044130-F616-4431-9E5E-66DDB7730FA7}) (Version: 7.0.1.27 - MAGIX Software GmbH)
MAGIX Travel Maps (HKLM\...\{D9C407A4-BC65-4B6A-880F-A2759369A1FD}) (Version: 5.0.0.501 - MAGIX Software GmbH) Hidden
MAGIX Travel Maps (HKLM\...\MX.{D9C407A4-BC65-4B6A-880F-A2759369A1FD}) (Version: 5.0.0.501 - MAGIX Software GmbH)
MAGIX Vidéo deluxe 2016 Premium (HKLM\...\{CB6F14AB-72FE-46CC-9987-5ED4407C9FB4}) (Version: 15.0.0.71 - MAGIX Software GmbH) Hidden
MAGIX Vidéo deluxe 2016 Premium (HKLM\...\MX.{CB6F14AB-72FE-46CC-9987-5ED4407C9FB4}) (Version: 15.0.0.71 - MAGIX Software GmbH)
MAGIX Video deluxe 2026 Premium (HKLM\...\{BF932ED1-FA15-4238-8AFE-6FD46251F512}) (Version: 25.0.1.248 - MAGIX Software GmbH) Hidden
MAGIX Video deluxe 2026 Premium (HKLM\...\MX.{BF932ED1-FA15-4238-8AFE-6FD46251F512}) (Version: 25.0.1.248 - MAGIX Software GmbH)
MAGIX Video deluxe Premium (Migrate Content) (HKLM\...\{093F2C78-2F97-418B-A287-92AB026A19AD}) (Version: 25.0.0.0 - MAGIX Software GmbH) Hidden
MAGIX Video deluxe Premium (Modèles et effets) (HKLM-x32\...\MAGIX_GlobalContent.Video_deluxe_Premium) (Version: 1.0.0.0 - MAGIX Software GmbH)
Microsoft .NET Host - 7.0.20 (x64) (HKLM\...\{EE5EB03B-D65C-4991-848E-2C6E024326DB}) (Version: 56.80.15184 - Microsoft Corporation) Hidden
Microsoft .NET Host - 8.0.24 (x64) (HKLM\...\{A96D010F-E130-4929-B445-414E7AE4F04B}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Host - 8.0.24 (x86) (HKLM-x32\...\{35242141-B183-4763-91FB-4285CCF89498}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Host - 9.0.13 (x64) (HKLM\...\{B5A26326-5FBC-4B3A-916D-E284E8CF2537}) (Version: 72.52.47121 - Microsoft Corporation) Hidden
Microsoft .NET Host FX Resolver - 7.0.20 (x64) (HKLM\...\{B0FC828F-678C-4868-9B5B-99639758E6F3}) (Version: 56.80.15184 - Microsoft Corporation) Hidden
Microsoft .NET Host FX Resolver - 8.0.24 (x64) (HKLM\...\{66D8D2C3-B7A9-4F32-8FE4-42FE64B8422D}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Host FX Resolver - 8.0.24 (x86) (HKLM-x32\...\{79D32D0C-F1B4-4812-BA29-4D88B8EE7828}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Host FX Resolver - 9.0.13 (x64) (HKLM\...\{45D7F314-4193-43EA-A004-52C2F45953EB}) (Version: 72.52.47121 - Microsoft Corporation) Hidden
Microsoft .NET Runtime - 7.0.20 (x64) (HKLM\...\{221BB52A-B763-4C9D-AA62-4B0B6C9AAD62}) (Version: 56.80.15184 - Microsoft Corporation) Hidden
Microsoft .NET Runtime - 8.0.24 (x64) (HKLM\...\{774E3EF4-74C6-460B-BEED-FC1D0E3014D7}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Runtime - 8.0.24 (x64) (HKLM-x32\...\{94e7146a-2587-4f75-bf15-0d1f3210093c}) (Version: 8.0.24.35720 - Microsoft Corporation)
Microsoft .NET Runtime - 8.0.24 (x86) (HKLM-x32\...\{EFAFF762-0E20-4B1A-8F1F-9288C2E2AFAA}) (Version: 64.96.47242 - Microsoft Corporation) Hidden
Microsoft .NET Runtime - 9.0.13 (x64) (HKLM\...\{F4381ABE-B1E5-45F9-AEA5-4BF1235163C3}) (Version: 72.52.47121 - Microsoft Corporation) Hidden
Microsoft ASP.NET Core 8.0.24 - Shared Framework (x64) (HKLM-x32\...\{ae27bafa-c1b4-4d1d-8040-6720177778ca}) (Version: 8.0.24.26072 - Microsoft Corporation)
Microsoft ASP.NET Core 8.0.24 - Shared Framework (x86) (HKLM-x32\...\{1384164e-50b6-4c81-a7e5-99feb5a99499}) (Version: 8.0.24.26072 - Microsoft Corporation)
Microsoft ASP.NET Core 8.0.24 Shared Framework (x64) (HKLM\...\{D0689588-DB89-3017-8900-D41198C1C3B2}) (Version: 8.0.24.26072 - Microsoft Corporation) Hidden
Microsoft ASP.NET Core 8.0.24 Shared Framework (x86) (HKLM-x32\...\{016D73EA-975C-33EA-9A3F-40AE85ADC82D}) (Version: 8.0.24.26072 - Microsoft Corporation) Hidden
Microsoft Edge (HKLM-x32\...\Microsoft Edge) (Version: 145.0.3800.70 - Microsoft Corporation)
Microsoft Edge WebView2 Runtime (HKLM-x32\...\Microsoft EdgeWebView) (Version: 145.0.3800.70 - Microsoft Corporation) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0015-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0016-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0018-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0019-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001A-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001B-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-002A-0000-1000-0000000FF1CE}_ENTERPRISE_{664655D8-B9BB-455D-8A58-7EAF7B0B2862}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-002A-040C-1000-0000000FF1CE}_ENTERPRISE_{8283FD64-6A3B-4104-9E12-7CA25EF29A1A}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0030-0000-0000-0000000FF1CE}_ENTERPRISE_{6E107EB7-8B55-48BF-ACCB-199F86A2CD93}) (Version: - Microsoft)
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-0044-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-006E-040C-0000-0000000FF1CE}_ENTERPRISE_{8283FD64-6A3B-4104-9E12-7CA25EF29A1A}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-00A1-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-00BA-040C-0000-0000000FF1CE}_ENTERPRISE_{CF3C20A6-47B7-48DA-95C1-6FBB5A439AF8}) (Version: - Microsoft) Hidden
Microsoft Office Access MUI (French) 2007 (HKLM-x32\...\{90120000-0015-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Enterprise 2007 (HKLM-x32\...\{90120000-0030-0000-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Enterprise 2007 (HKLM-x32\...\ENTERPRISE) (Version: 12.0.6612.1000 - Microsoft Corporation)
Microsoft Office Excel MUI (French) 2007 (HKLM-x32\...\{90120000-0016-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Groove MUI (French) 2007 (HKLM-x32\...\{90120000-00BA-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office InfoPath MUI (French) 2007 (HKLM-x32\...\{90120000-0044-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Office 64-bit Components 2007 (HKLM\...\{90120000-002A-0000-1000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office OneNote MUI (French) 2007 (HKLM-x32\...\{90120000-00A1-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Outlook MUI (French) 2007 (HKLM-x32\...\{90120000-001A-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office PowerPoint MUI (French) 2007 (HKLM-x32\...\{90120000-0018-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (Arabic) 2007 (HKLM-x32\...\{90120000-001F-0401-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (Dutch) 2007 (HKLM-x32\...\{90120000-001F-0413-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (English) 2007 (HKLM-x32\...\{90120000-001F-0409-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (French) 2007 (HKLM-x32\...\{90120000-001F-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (German) 2007 (HKLM-x32\...\{90120000-001F-0407-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proof (Spanish) 2007 (HKLM-x32\...\{90120000-001F-0C0A-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Proofing (French) 2007 (HKLM-x32\...\{90120000-002C-040C-0000-0000000FF1CE}) (Version: 12.0.4518.1014 - Microsoft Corporation) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-0401-0000-0000000FF1CE}_ENTERPRISE_{3E8EA473-ECCE-405F-A9CA-59446AEADD3A}) (Version: - Microsoft) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-0407-0000-0000000FF1CE}_ENTERPRISE_{928D7B99-2BEA-49F9-83B8-20FA57860643}) (Version: - Microsoft) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-0409-0000-0000000FF1CE}_ENTERPRISE_{1FF96026-A04A-4C3E-B50A-BB7022654D0F}) (Version: - Microsoft) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-040C-0000-0000000FF1CE}_ENTERPRISE_{71F055E8-E2C6-4214-BB3D-BFE03561B89E}) (Version: - Microsoft) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-0413-0000-0000000FF1CE}_ENTERPRISE_{2C95E7EE-FEA7-4B3A-A6E5-DF90A88B816A}) (Version: - Microsoft) Hidden
Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) (HKLM-x32\...\{90120000-001F-0C0A-0000-0000000FF1CE}_ENTERPRISE_{2314F9A1-126F-45CC-8A5E-DFAF866F3FBC}) (Version: - Microsoft) Hidden
Microsoft Office Publisher MUI (French) 2007 (HKLM-x32\...\{90120000-0019-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Shared 64-bit MUI (French) 2007 (HKLM\...\{90120000-002A-040C-1000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Shared MUI (French) 2007 (HKLM-x32\...\{90120000-006E-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft Office Word MUI (French) 2007 (HKLM-x32\...\{90120000-001B-040C-0000-0000000FF1CE}) (Version: 12.0.6612.1000 - Microsoft Corporation) Hidden
Microsoft OneDrive (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\OneDriveSetup.exe) (Version: 26.017.0126.0002 - Microsoft Corporation)
Microsoft Update Health Tools (HKLM\...\{C6FD611E-7EFE-488C-A0E0-974C09EF6473}) (Version: 5.72.0.0 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x64 9.0.30729.6161 (HKLM\...\{5FCE6D76-F5DC-37AB-B2B8-22AB8CEDB1D4}) (Version: 9.0.30729.6161 - Microsoft Corporation)
Microsoft Visual C++ 2012 Redistributable (x64) - 11.0.61030 (HKLM-x32\...\{ca67548a-5ebe-413a-b50c-4b9ceb6d66c6}) (Version: 11.0.61030.0 - Microsoft Corporation)
Microsoft Visual C++ 2012 Redistributable (x86) - 11.0.61030 (HKLM-x32\...\{33d1fd90-4274-48a1-9bc1-97e33d9c2d6f}) (Version: 11.0.61030.0 - Microsoft Corporation)
Microsoft Visual C++ 2012 x64 Additional Runtime - 11.0.61030 (HKLM\...\{37B8F9C7-03FB-3253-8781-2517C99D7C00}) (Version: 11.0.61030 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2012 x64 Minimum Runtime - 11.0.61030 (HKLM\...\{CF2BEA3C-26EA-32F8-AA9B-331F7E34BA97}) (Version: 11.0.61030 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2012 x86 Additional Runtime - 11.0.61030 (HKLM-x32\...\{B175520C-86A2-35A7-8619-86DC379688B9}) (Version: 11.0.61030 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2012 x86 Minimum Runtime - 11.0.61030 (HKLM-x32\...\{BD95A8CD-1D9F-35AD-981A-3E7925026EBB}) (Version: 11.0.61030 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 Redistributable (x64) - 12.0.21005 (HKLM-x32\...\{90ffcee5-8608-4e94-8c18-a4feb4f83fb8}) (Version: 12.0.21005.1 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x64) - 12.0.40664 (HKLM-x32\...\{042d26ef-3dbe-4c25-95d3-4c1b11b235a7}) (Version: 12.0.40664.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x86) - 12.0.40664 (HKLM-x32\...\{9dff3540-fc85-4ed5-ac84-9e3c7fd8bece}) (Version: 12.0.40664.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 x64 Additional Runtime - 12.0.40664 (HKLM\...\{010792BA-551A-3AC0-A7EF-0FAB4156C382}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x64 Minimum Runtime - 12.0.40664 (HKLM\...\{53CF6934-A98D-3D84-9146-FC4EDF3D5641}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x86 Additional Runtime - 12.0.40664 (HKLM-x32\...\{D401961D-3A20-3AC7-943B-6139D5BD490A}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x86 Minimum Runtime - 12.0.40664 (HKLM-x32\...\{8122DAB1-ED4D-3676-BB0A-CA368196543E}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X64 Additional Runtime - 14.50.35719 (HKLM\...\{AECD4ED0-8A3B-41E9-92D1-6BEE0374CCAF}) (Version: 14.50.35719 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X64 Minimum Runtime - 14.50.35719 (HKLM\...\{61B44572-8722-4DAF-8ACF-8E742D30BCC5}) (Version: 14.50.35719 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X86 Additional Runtime - 14.50.35719 (HKLM-x32\...\{773AD50D-AAE6-4BA1-AD01-B5A38874C840}) (Version: 14.50.35719 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X86 Minimum Runtime - 14.50.35719 (HKLM-x32\...\{5A0DFA55-3851-45BC-8B20-95EA4BF5812D}) (Version: 14.50.35719 - Microsoft Corporation) Hidden
Microsoft Visual C++ v14 Redistributable (x64) - 14.50.35719 (HKLM-x32\...\{91ee571b-0e8a-4c65-9eaf-2e2f5fc60c00}) (Version: 14.50.35719.0 - Microsoft Corporation)
Microsoft Visual C++ v14 Redistributable (x86) - 14.50.35719 (HKLM-x32\...\{0e4ccf1b-d073-4cfe-8a24-e86185719b56}) (Version: 14.50.35719.0 - Microsoft Corporation)
Microsoft Windows Desktop Runtime - 7.0.20 (x64) (HKLM\...\{72C29BED-666F-4E5E-BC49-DF44C890742E}) (Version: 56.80.15245 - Microsoft Corporation) Hidden
Microsoft Windows Desktop Runtime - 7.0.20 (x64) (HKLM-x32\...\{362ea044-f96f-45c7-b59f-0dbe5ca98ff4}) (Version: 7.0.20.33720 - Microsoft Corporation)
Microsoft Windows Desktop Runtime - 8.0.24 (x64) (HKLM\...\{0E6ACF40-9CC5-4B9E-96DE-AC039380D70D}) (Version: 64.96.47265 - Microsoft Corporation) Hidden
Microsoft Windows Desktop Runtime - 8.0.24 (x64) (HKLM-x32\...\{a2467e34-8d77-4d67-ae7e-5edbbafbeb16}) (Version: 8.0.24.35722 - Microsoft Corporation)
Microsoft Windows Desktop Runtime - 8.0.24 (x86) (HKLM-x32\...\{217952fb-0f32-4af3-b2e9-350b80507c8b}) (Version: 8.0.24.35722 - Microsoft Corporation)
Microsoft Windows Desktop Runtime - 8.0.24 (x86) (HKLM-x32\...\{8A3935F9-9754-4D99-A63C-251277AC289A}) (Version: 64.96.47265 - Microsoft Corporation) Hidden
Microsoft Windows Desktop Runtime - 9.0.13 (x64) (HKLM\...\{A58D99B5-9613-4E04-9254-8052BDC85B4B}) (Version: 72.52.47159 - Microsoft Corporation) Hidden
Microsoft Windows Desktop Runtime - 9.0.13 (x64) (HKLM-x32\...\{6dbc901f-1907-469f-8f4a-e822d33c5877}) (Version: 9.0.13.35715 - Microsoft Corporation)
MiniTool ShadowMaker PW Edition (HKLM-x32\...\MT-75D7C412-925B-4AD0-90DC-5E4FEE22EAE1_is1) (Version: 4.6 - MiniTool Software Limited)
Mise à jour Microsoft Office Excel 2007 Help (KB963678) (HKLM-x32\...\{90120000-0016-040C-0000-0000000FF1CE}_ENTERPRISE_{B761869A-B85C-40E2-994C-A1CE78AC8F2C}) (Version: - Microsoft)
Mise à jour Microsoft Office Outlook 2007 Help (KB963677) (HKLM-x32\...\{90120000-001A-040C-0000-0000000FF1CE}_ENTERPRISE_{51EFB347-1F3D-4BAC-8B79-F056B904FE21}) (Version: - Microsoft)
Mise à jour Microsoft Office Powerpoint 2007 Help (KB963669) (HKLM-x32\...\{90120000-0018-040C-0000-0000000FF1CE}_ENTERPRISE_{C3DCA38E-005E-41BA-A52A-7C3429F351C3}) (Version: - Microsoft)
Mise à jour Microsoft Office Word 2007 Help (KB963665) (HKLM-x32\...\{90120000-001B-040C-0000-0000000FF1CE}_ENTERPRISE_{81536A04-DBFB-4DB3-978F-0F284590C223}) (Version: - Microsoft)
Money Manager EX (HKLM-x32\...\Money Manager EX) (Version: 1.9.0 - Humanity)
MSXML 4.0 SP3 Parser (KB2721691) (HKLM-x32\...\{355B5AC0-CEEE-42C5-AD4D-7F3CFD806C36}) (Version: 4.30.2114.0 - Microsoft Corporation)
oneAPI Level Zero (HKLM\...\{2BA535F4-FEF9-45E1-9FF6-66C4E0F629FF}) (Version: 1.24.0 - Intel)
OneBrowser (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\OneBrowser) (Version: 137.0.7151.69 - OneBrowser) <==== ATTENTION
OneStart (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\OneStart.ai OneStart) (Version: 136.0.7103.110 - Auteurs de OneStart)
PDF_Spark version 1.0.0.0 (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\PDF_Spark_is1) (Version: 1.0.0.0 - Mainstay Crypto LLC)
Pulse Browser (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\PulseSoftware PulseBrowser) (Version: 144.0.7559.60 - Auteurs de Pulse Browser)
RegRun Reanimator (HKLM-x32\...\UnHackMe Update - Reanimator_is1) (Version: - Greatis Software)
SanDisk Security (HKLM-x32\...\{5d4b1e22-ee0a-42be-85e3-fdedcb0a16da}) (Version: 1.0.0.22 - Western Digital Technologies, Inc.)
SanDisk Security (HKLM-x32\...\{FBCE2D4B-506A-4CD7-B577-FC80E87785BA}) (Version: 1.0.0.22 - Western Digital Technologies, Inc.) Hidden
Shift Browser 139.0.0 (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\{95fcf903-63b1-44bd-ab77-358a5bd30aae}_is1) (Version: 139.0.0 - Shift Technologies, Inc.)
UniGetUI (HKLM-x32\...\{889610CC-4337-4BDB-AC3B-4F21806C0BDE}_is1) (Version: 3.3.7 - Martí Climent)
Update for 2007 Microsoft Office System (KB967642) (HKLM-x32\...\{90120000-0030-0000-0000-0000000FF1CE}_ENTERPRISE_{C444285D-5E4F-48A4-91DD-47AAAA68E92D}) (Version: - Microsoft)
Update Notifier (HKLM\...\{3BB20026-0C0F-429F-BBE0-B733D83E9CCC}) (Version: 3.0.0.74 - MAGIX Software GmbH) Hidden
Update Notifier (HKLM\...\MX.{3BB20026-0C0F-429F-BBE0-B733D83E9CCC}) (Version: 3.0.0.74 - MAGIX Software GmbH)
UXP WebView Support (HKLM-x32\...\UXPW_1_6_1) (Version: 1.6.1 - Adobe Inc.)
VLC media player (HKLM\...\VLC media player) (Version: 3.0.21 - VideoLAN)
Windows Driver Package - HP Inc. BrCow_4_4_29_1443 ActivityMonitor (01/20/2026 4.4.29.1443) (HKLM\...\E7A00CA5D3FC84C75E7D9B0866EDEBF2ACCE040A) (Version: 01/20/2026 4.4.29.1443 - HP Inc.) Hidden
Windows Driver Package - HP Inc. BrFilter_4_4_29_1443 ActivityMonitor (01/20/2026 4.4.29.1443) (HKLM\...\D1F326C92D7F84B23D6A1A201A8ECD331109095A) (Version: 01/20/2026 4.4.29.1443 - HP Inc.) Hidden
Windows Driver Package - HP Inc. sselam_4_4_19_828 AntiVirus (08/09/2024 4.4.19.828) (HKLM\...\FB93285F183DE6985F684AEE5F637905935D05BF) (Version: 08/09/2024 4.4.19.828 - HP Inc.) HiddenChrome apps:
============
Google Drive (HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\699a91255cbf36d44c59a71e5cd35d90) (Version: 1.0 - Google\Chrome)Packages:
=========
@{MicrosoftWindows.55182690.Taskbar_1000.26100.3624.0_x64__cw5n1h2txyewy?ms-resource://MicrosoftWindows.55182690.Taskbar/Resources/ProductPkgDisplayName} -> C:\WINDOWS\SystemApps\SxS\MicrosoftWindows.55182690.Taskbar_cw5n1h2txyewy [2025-06-07] ()
@{MicrosoftWindows.55182690.Taskbar_1000.26100.3775.0_x64__cw5n1h2txyewy?ms-resource://MicrosoftWindows.55182690.Taskbar/Resources/ProductPkgDisplayName} -> C:\WINDOWS\SystemApps\SxS\MicrosoftWindows.55182690.Taskbar_cw5n1h2txyewy [2025-06-07] ()
@{MicrosoftWindows.55182690.Taskbar_1000.26100.3912.0_x64__cw5n1h2txyewy?ms-resource://MicrosoftWindows.55182690.Taskbar/Resources/ProductPkgDisplayName} -> C:\WINDOWS\SystemApps\SxS\MicrosoftWindows.55182690.Taskbar_cw5n1h2txyewy [2025-06-07] ()
Adobe Acrobat Reader -> C:\Program Files\Adobe\Acrobat DC\Acrobat\Assets [2026-02-19] ()
Adobe Native Client -> C:\Program Files\Common Files\Adobe\Adobe OS Extension [2025-06-20] ()
Epson Print and Scan -> C:\Program Files\WindowsApps\SEIKOEPSONCORPORATION.EpsonPrintandScan_1.1.0.0_x64__ezaqdwkaef94e [2023-09-22] (SEIKO EPSON CORPORATION)
HP -> C:\Program Files\WindowsApps\AD2F1837.myHP_53.52606.1246.0_x64__v10z8vjag6ke6 [2026-02-18] (HP Inc.) [Startup Task]
HP Audio Control -> C:\Program Files\WindowsApps\RealtekSemiconductorCorp.HPAudioControl_2.52.354.0_x64__dt26b99r8h8gj [2025-02-18] (Realtek Semiconductor Corp)
HP Desktop Support Utilities -> C:\Program Files\WindowsApps\AD2F1837.HPDesktopSupportUtilities_7.0.10.0_x64__v10z8vjag6ke6 [2025-03-15] (HP Inc.)
HP Easy Clean -> C:\Program Files\WindowsApps\AD2F1837.HPEasyClean_2.2.6.0_x64__v10z8vjag6ke6 [2024-04-02] (HP Inc.)
HP PC Hardware Diagnostics Windows -> C:\Program Files\WindowsApps\AD2F1837.HPPCHardwareDiagnosticsWindows_3.0.0.0_x64__v10z8vjag6ke6 [2026-01-27] (HP Inc.)
HP Privacy Settings -> C:\Program Files\WindowsApps\AD2F1837.HPPrivacySettings_1.4.17.0_x64__v10z8vjag6ke6 [2025-08-22] (HP Inc.)
HP Support Assistant -> C:\Program Files\WindowsApps\AD2F1837.HPSupportAssistant_9.51.14.0_x64__v10z8vjag6ke6 [2026-02-05] (HP Inc.)
Instagram -> C:\Program Files\WindowsApps\Facebook.InstagramBeta_42.0.23.0_neutral__8xx8rvfyw5nnt [2024-09-29] (Instagram)
Intel(R) Management and Security Status -> C:\Program Files\WindowsApps\AppUp.IntelManagementandSecurityStatus_2521.8.2.0_x64__8j3eq9eme6ctt [2025-08-26] (INTEL CORP) [Startup Task]
Intel® Rapid Storage Technology Application -> C:\Program Files\WindowsApps\AppUp.IntelOptaneMemoryandStorageManagement_20.0.1024.0_x64__8j3eq9eme6ctt [2026-01-23] (INTEL CORP)
MAGIX Vimapp.Capture.App -> C:\Program Files\WindowsApps\3067MAGIXSoftwareGmbH.MAGIXVimapp.Capture.App_1.0.59.0_x64__awcgk3qbzve1y [2025-11-22] (MAGIX Software GmbH)
Movie Maker - Video Editor -> C:\Program Files\WindowsApps\21336V3TApps.MovieMaker-FREE_3.8.6.0_x64__bzg06mxvgh4fa [2026-02-03] (V3TApps)
WhatsApp -> C:\Program Files\WindowsApps\5319275A.WhatsAppDesktop_2.2605.103.0_x64__cv1g1gvanyjgm [2026-02-17] (WhatsApp Inc.) [Startup Task]
WinAppRuntime.Main.1.5 -> C:\Program Files\WindowsApps\MicrosoftCorporationII.WinAppRuntime.Main.1.5_5001.373.1736.0_x64__8wekyb3d8bbwe [2025-01-31] (Microsoft Corp.)
WinAppRuntime.Main.1.8 -> C:\Program Files\WindowsApps\MicrosoftCorporationII.WinAppRuntime.Main.1.8_8000.770.947.0_x64__8wekyb3d8bbwe [2026-02-15] (Microsoft Corp.)
WinAppRuntime.Singleton -> C:\Program Files\WindowsApps\MicrosoftCorporationII.WinAppRuntime.Singleton_8000.770.947.0_x64__8wekyb3d8bbwe [2026-02-15] (Microsoft Corp.)
Windows App Runtime DDLM 8000.625.330.0-x6 -> C:\Program Files\WindowsApps\Microsoft.WinAppRuntime.DDLM.8000.625.330.0-x6_8000.625.330.0_x64__8wekyb3d8bbwe [2025-11-28] (Microsoft Corporation)
Windows App Runtime DDLM 8000.625.330.0-x8 -> C:\Program Files\WindowsApps\Microsoft.WinAppRuntime.DDLM.8000.625.330.0-x8_8000.625.330.0_x86__8wekyb3d8bbwe [2025-11-28] (Microsoft Corporation)
Windows App Runtime DDLM 8000.770.947.0-x6 -> C:\Program Files\WindowsApps\Microsoft.WinAppRuntime.DDLM.8000.770.947.0-x6_8000.770.947.0_x64__8wekyb3d8bbwe [2026-02-15] (Microsoft Corporation)
Windows App Runtime DDLM 8000.770.947.0-x8 -> C:\Program Files\WindowsApps\Microsoft.WinAppRuntime.DDLM.8000.770.947.0-x8_8000.770.947.0_x86__8wekyb3d8bbwe [2026-02-15] (Microsoft Corporation)
Windows Package Manager Source (winget-font) V2 -> C:\Program Files\WindowsApps\Microsoft.Winget.Fonts.Source_2025.1016.311.49_neutral__8wekyb3d8bbwe [2025-11-07] (Microsoft Corporation)==================== Personnalisé CLSID (Avec liste blanche): ==============
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{13357088-9834-0409-1600-134951500000}\localserver32 -> C:\Program Files\Adobe\Acrobat DC\Acrobat\ADNotificationManager.exe (Adobe Inc. -> Adobe)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{2EFC2208-D062-54EB-8047-355997FEB954}\localserver32 -> C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe (Alabama Technology USA, LLC -> The Chromium Authors)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{2F81B25E-7507-4844-BFF2-77D2CC24CED4}\localserver32 -> C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe (Adobe Inc. -> Adobe Inc.)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{38142727-3008-9161-1521-349515000000}\localserver32 -> C:\Program Files\Adobe\Acrobat DC\Acrobat\ADNotificationManager.exe (Adobe Inc. -> Adobe)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{3DAB767F-CB77-4734-8A42-4031A2491006}\localserver32 -> c:\program files\intel\intel graphics software\intelgraphicssoftware.exe (Intel Corporation -> Intel Corporation)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{4DAC24AB-B340-4B7E-AD01-1504A7F59EEA}\localserver32 -> C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe (Alabama Technology USA, LLC -> The Chromium Authors)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{65574321-d3fb-e7db-e83e-38fe55a80c4a}\localserver32 -> C:\Program Files\HP\HP Client Security Manager\HP.ClientSecurityManager.exe (HP Inc. -> HP Inc.)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{75828ED1-7BE8-45D0-8950-AA85CBF74510}\localserver32 -> C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe (Alabama Technology USA, LLC -> The Chromium Authors)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{7D1C7D75-8411-5A64-8662-FC1D7EEC17B2}\localserver32 -> C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe (Alabama Technology USA, LLC -> The Chromium Authors)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{848BDDF4-45D8-4A20-A836-7CBF1FFAD01F} -> [A54 de Raymond] => C:\Users\XEFI\CrossDevice\A54 de Raymond [2025-04-11 09:30]
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{a224b3e2-4a74-4173-e7e1-995095b972c7}\localserver32 -> C:\Program Files\UniGetUI\UniGetUI.exe (Open Source Developer, Martí Climent López -> )
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{A2C6CB58-C076-425C-ACB7-6D19D64428CD}\localserver32 -> C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowser\Application\144.0.7559.60\notification_helper.exe (Alabama Technology USA, LLC -> Pulse Software)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{B5B6376D-5E59-5CB2-A34D-617C21A3A240}\localserver32 -> C:\Users\XEFI\AppData\Local\OneStart.ai\OneStartUpdater\134.0.6998.175\updater.exe (OneStart Technologies LLC -> OneStart.ai)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{BF784A6F-39D2-55A9-9D90-BEA79F8F6ABD}\localserver32 -> C:\Users\XEFI\AppData\Local\OneStart.ai\OneStartUpdater\134.0.6998.175\updater.exe (OneStart Technologies LLC -> OneStart.ai)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{ca82afea-0d9b-fd4c-dfeb-58d35b21ccaf}\localserver32 -> C:\Program Files\HP\Sure Click\servers\BrConsole.exe (Bromium UK Limited -> HP)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{DCDDCDC0-D404-4829-B73D-D284D0C2A24D}\localserver32 -> c:\program files\unigetui\unigetui.exe (Open Source Developer, Martí Climent López -> )
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{DFF20505-B08F-455B-AD70-4FBD055088E0}\localserver32 -> C:\Program Files\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe (Google LLC -> Google LLC)
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{E797BF82-EFC0-4B94-A059-AA797B10D29C}\localserver32 -> C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\notification_helper.exe (Shift Technologies Inc.) [Fichier non signé] <==== ATTENTION
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{e8c77137-e224-5791-b6e9-ff0305797a13}\InprocServer32 -> C:\Program Files (x86)\Adobe\Adobe Creative Cloud\Utils\npAdobeAAMDetect64.dll (Adobe Inc. -> Adobe Systems)
ShellExecuteHooks-x32: Groove GFS Stub Execution Hook - {B5A7F190-DDA6-4420-B3BA-52453494E6CD} - C:\Program Files (x86)\Microsoft Office\Office12\GrooveShellExtensions.dll [2217832 2009-02-26] (Microsoft Corporation -> Microsoft Corporation)
ShellIconOverlayIdentifiers: [ BromiumOverlay_4_4_29_1443] -> {6CDCC3E8-D8FF-46EF-B8BE-63A0593B7E82} => C:\Program Files\HP\Sure Click\4.4.29.1443\servers\HostShellExtension.dll [2026-01-20] (Bromium UK Limited -> HP)
ShellIconOverlayIdentifiers: [ GoogleDriveCloudOverlayIconHandler] -> {A8E52322-8734-481D-A7E2-27B309EF8D56} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers: [ GoogleDriveMirrorBlacklistedOverlayIconHandler] -> {51EF1569-67EE-4AD6-9646-E726C3FFC8A2} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers: [ GoogleDrivePinnedOverlayIconHandler] -> {CFE8B367-77A7-41D7-9C90-75D16D7DC6B6} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers: [ GoogleDriveProgressOverlayIconHandler] -> {C973DA94-CBDF-4E77-81D1-E5B794FBD146} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers: [ AccExtIco1] -> {AB9CF9F8-8A96-4F9D-BF21-CE85714C3A47} => C:\Program Files (x86)\Common Files\Adobe\CoreSyncExtension\CoreSync_x64.dll [2025-12-04] (Adobe Inc. -> )
ShellIconOverlayIdentifiers: [ AccExtIco2] -> {853B7E05-C47D-4985-909A-D0DC5C6D7303} => C:\Program Files (x86)\Common Files\Adobe\CoreSyncExtension\CoreSync_x64.dll [2025-12-04] (Adobe Inc. -> )
ShellIconOverlayIdentifiers: [ AccExtIco3] -> {42D38F2E-98E9-4382-B546-E24E4D6D04BB} => C:\Program Files (x86)\Common Files\Adobe\CoreSyncExtension\CoreSync_x64.dll [2025-12-04] (Adobe Inc. -> )
ShellIconOverlayIdentifiers-x32: [ BromiumOverlay_4_4_29_1443] -> {6CDCC3E8-D8FF-46EF-B8BE-63A0593B7E82} => C:\Program Files\HP\Sure Click\4.4.29.1443\servers\HostShellExtension.dll [2026-01-20] (Bromium UK Limited -> HP)
ShellIconOverlayIdentifiers-x32: [ GoogleDriveCloudOverlayIconHandler] -> {A8E52322-8734-481D-A7E2-27B309EF8D56} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers-x32: [ GoogleDriveMirrorBlacklistedOverlayIconHandler] -> {51EF1569-67EE-4AD6-9646-E726C3FFC8A2} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers-x32: [ GoogleDrivePinnedOverlayIconHandler] -> {CFE8B367-77A7-41D7-9C90-75D16D7DC6B6} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ShellIconOverlayIdentifiers-x32: [ GoogleDriveProgressOverlayIconHandler] -> {C973DA94-CBDF-4E77-81D1-E5B794FBD146} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ContextMenuHandlers1: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2026-02-12] (Igor Pavlov) [Fichier non signé]
ContextMenuHandlers1: [AccExt] -> {2A118EB5-5797-4F5E-8B3D-F4ECBA3C98E4} => C:\Program Files (x86)\Common Files\Adobe\CoreSyncExtension\CoreSync_x64.dll [2025-12-04] (Adobe Inc. -> )
ContextMenuHandlers1: [Adobe.Acrobat.ContextMenu] -> {A6595CD1-BF77-430A-A452-18696685F7C7} => C:\Program Files\Adobe\Acrobat DC\Acrobat Elements\ContextMenuShim64.dll [2026-02-17] (Adobe Inc. -> Adobe Systems Inc.)
ContextMenuHandlers1: [DriveFS 28 or later] -> {EE15C2BD-CECB-49F8-A113-CA1BFC528F5B} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ContextMenuHandlers2: [Bromium TrustDrive Context Menu_4_4_29_1443] -> {5F4F5529-DD35-4B9F-812F-A5B0B3F8545E} => C:\Program Files\HP\Sure Click\4.4.29.1443\servers\HostShellExtension.dll [2026-01-20] (Bromium UK Limited -> HP)
ContextMenuHandlers3: [SureSense_ScanFile_4_4_29_1443] -> {1003406D-B16C-4A93-B2F0-13CCAAD5502E} => C:\Program Files\HP\Sure Click\ApplicationSupport\sure_sense\4.4.29.1443\SureSenseShellExt.dll [2026-01-20] (Bromium UK Limited -> HP)
ContextMenuHandlers3: [vSentry_TrustFile_4_4_29_1443] -> {833378FE-1986-46BA-9B4E-F8F1D9B59DCC} => C:\Program Files\HP\Sure Click\4.4.29.1443\servers\HostShellExtension.dll [2026-01-20] (Bromium UK Limited -> HP)
ContextMenuHandlers4: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2026-02-12] (Igor Pavlov) [Fichier non signé]
ContextMenuHandlers4: [DriveFS 28 or later] -> {EE15C2BD-CECB-49F8-A113-CA1BFC528F5B} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ContextMenuHandlers5: [DriveFS 28 or later] -> {EE15C2BD-CECB-49F8-A113-CA1BFC528F5B} => C:\Program Files\Google\Drive File Stream\121.0.1.0\drivefsext.dll [2026-02-20] (Google LLC -> Google LLC.)
ContextMenuHandlers6: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Program Files\7-Zip\7-zip.dll [2026-02-12] (Igor Pavlov) [Fichier non signé]
ContextMenuHandlers6: [AccExt] -> {2A118EB5-5797-4F5E-8B3D-F4ECBA3C98E4} => C:\Program Files (x86)\Common Files\Adobe\CoreSyncExtension\CoreSync_x64.dll [2025-12-04] (Adobe Inc. -> )==================== Codecs (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé. Le fichier ne sera pas déplacé.)
HKLM\...\Drivers32: [MidisrvTransferComplete] => 1
HKLM\...\Drivers32: [midi1] => C:\WINDOWS\system32\wdmaud2.drv [143360 2026-02-24] (Microsoft Windows -> Microsoft Corporation)
HKLM\...\Drivers32: [midi1] => C:\Windows\SysWOW64\wdmaud2.drv [91648 2026-02-24] (Microsoft Windows -> Microsoft Corporation)==================== Raccourcis & WMI ========================
==================== Modules chargés (Avec liste blanche) =============
2026-02-21 16:19 - 2026-02-21 16:19 - 001927680 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_calib3d310.dll
2026-02-21 16:19 - 2026-02-21 16:19 - 002507264 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_core310.dll
2026-02-21 16:19 - 2026-02-21 16:19 - 000787968 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_features2d310.dll
2026-02-21 16:19 - 2026-02-21 16:19 - 000525312 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_flann310.dll
2026-02-21 16:19 - 2026-02-21 16:19 - 002905088 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_imgproc310.dll
2026-02-21 16:19 - 2026-02-21 16:19 - 000484352 _____ () [Fichier non signé] C:\Program Files\Adobe\Adobe Lightroom Classic\opencv_video310.dll
2024-03-28 11:38 - 2024-03-28 11:38 - 000503808 _____ () [Fichier non signé] C:\Users\XEFI\AppData\Local\Adobe\CameraRaw\Support\libde265-1-0-8-900772c3.dll
2025-10-23 17:30 - 2025-10-14 17:27 - 000501760 _____ () [Fichier non signé] C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\libegl.dll
2025-10-23 17:30 - 2025-10-14 17:27 - 007895552 _____ () [Fichier non signé] C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\libglesv2.dll
2025-10-23 17:30 - 2025-10-14 17:25 - 005345792 _____ () [Fichier non signé] C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\vk_swiftshader.dll
2026-02-02 11:27 - 2026-02-02 11:27 - 000050176 _____ () [Fichier non signé] C:\WINDOWS\assembly\NativeImages_v4.0.30319_64\Microsoft.S356e1ba0#\89fef6d70af5717faea2b359a8db03e0\Microsoft.Security.ApplicationId.PolicyManagement.PolicyEngineApi.Interop.ni.dll
2025-09-29 22:10 - 2025-09-29 22:10 - 000030720 _____ (Adobe Systems Inc.) [Fichier non signé] C:\Program Files\Adobe\Acrobat DC\Acrobat\locale\fr_fr\Acrobat Elements\ContextMenuShim64.fra
2026-02-15 10:40 - 2026-02-12 11:00 - 000101888 _____ (Igor Pavlov) [Fichier non signé] C:\Program Files\7-Zip\7-zip.dll
2026-01-14 13:22 - 2026-01-14 13:22 - 001781248 _____ (Robert Simpson, et al.) [Fichier non signé] C:\Program Files\Intel\SUR\QUEENCREEK\x64\SQLite.Interop.dll
2023-06-22 13:43 - 2012-11-12 14:15 - 000558592 _____ (SEIKO EPSON CORPORATION) [Fichier non signé] C:\WINDOWS\System32\enppmon.dll
2023-06-22 13:43 - 2012-10-22 16:19 - 000219648 _____ (SEIKO EPSON CORPORATION) [Fichier non signé] C:\WINDOWS\System32\enpres.dll
2025-10-23 17:30 - 2025-10-14 17:36 - 001652736 _____ (Shift Technologies Inc.) [Fichier non signé] C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\shift_elf.dll
2026-01-14 13:22 - 2026-01-14 13:22 - 003232256 _____ (SQLite Development Team) [Fichier non signé] C:\Program Files\Intel\SUR\QUEENCREEK\x64\sqlite3.dll==================== Alternate Data Streams (Avec liste blanche) ========
==================== Mode sans échec (Avec liste blanche) ==================
==================== Association (Avec liste blanche) =================
==================== Internet Explorer (Avec liste blanche) =============
BHO: HP Network Check Helper -> {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} -> C:\Program Files (x86)\HP\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPluginx64.dll [2026-01-27] (HP Inc. -> HP Inc.)
BHO-x32: Groove GFS Browser Helper -> {72853161-30C5-4D22-B7F9-0BBC1D38A37E} -> C:\Program Files (x86)\Microsoft Office\Office12\GrooveShellExtensions.dll [2009-02-26] (Microsoft Corporation -> Microsoft Corporation)
BHO-x32: HP Network Check Helper -> {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} -> C:\Program Files (x86)\HP\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll [2026-01-27] (HP Inc. -> HP Inc.)==================== Hosts contenu: =========================
(Si nécessaire, la commande Hosts: peut être incluse dans le fichier fixlist.txt afin de réinitialiser le fichier hosts.)
2019-12-07 10:14 - 2019-12-07 10:12 - 000000824 _____ C:\WINDOWS\system32\drivers\etc\hosts
==================== Network ===========================
(Actuellement, il n'y a pas de correction automatique pour cette section.)
DNS Servers: 192.168.1.1
Le Pare-feu est activé.Network Binding:
=============
Ethernet: Intel(R) Ethernet Connection (17) I219-LM -> e1d.sys==================== Autres zones ===========================
(Actuellement, il n'y a pas de correction automatique pour cette section.)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\Control Panel\Desktop\\Wallpaper -> C:\Users\XEFI\AppData\Local\Packages\MicrosoftWindows.Client.CBS_cw5n1h2txyewy\LocalCache\Microsoft\IrisService\2747780948895443493\134161601683554267.jpg
HKU\S-1-5-80-863171341-2975503981-1811344707-3769924460-3995132968\Control Panel\Desktop\\Wallpaper -> C:\Windows\Web\Wallpaper\Windows\img0.jpg
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System => (ConsentPromptBehaviorAdmin: 5) (ConsentPromptBehaviorUser: 3) (EnableLUA: 1)
HKLM\SOFTWARE\Microsoft\Windows Defender\Features => (TamperProtection: 1) (TamperProtectionSource: 5)
HKLM\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection => (DpaDisabled: 0)
==================== MSCONFIG/TASK MANAGER éléments désactivés ====================== RèglesPare-feu (Avec liste blanche) ================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
FirewallRules: [{675CE07A-0215-4053-BF57-0C7C7C1D30AF}] => (Allow) C:\Program Files\WindowsApps\MicrosoftTeams_24193.1904.3031.6050_x64__8wekyb3d8bbwe\msteams.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{83244AA3-C994-4C68-81C2-29609487EDD0}] => (Allow) C:\Program Files\WindowsApps\MicrosoftTeams_24193.1904.3031.6050_x64__8wekyb3d8bbwe\msteams.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{7A3F37B0-D39A-4968-8F4C-1F87B68DB77A}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier
FirewallRules: [{C1BE7B71-6585-45C9-B7C6-E924568BBAEF}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier
FirewallRules: [{E46C1859-21D2-4367-94FB-63EFDF756C02}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier
FirewallRules: [{C5E52735-01A8-42D7-B621-9506E4D6268F}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier
FirewallRules: [{69D38EA9-8555-402C-9D76-197010ABC584}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier
FirewallRules: [{B5D3710D-A7E9-4681-9D1E-743E6CA95317}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier
FirewallRules: [{28711D77-9AA8-4D4C-8792-6D7AF7956478}] => (Allow) C:\Program Files\MAGIX\Video deluxe 2016 Premium\Videodeluxe.exe (MAGIX Software GmbH -> MAGIX Software GmbH)
FirewallRules: [{C70D8974-1A27-4F51-9297-A1B611EFDC8A}] => (Allow) C:\hp\Diagnostics\PSDR\HPDiagnosticCoreUI.exe (HP Inc. -> HP Development Company, L.P.)
FirewallRules: [{F515B66E-680B-4E0D-A2A7-F6098B50DEE2}] => (Allow) C:\hp\Diagnostics\PSDR\HPDiagnosticCoreUI.exe (HP Inc. -> HP Development Company, L.P.)
FirewallRules: [UDP Query User{2D2097F6-503F-4423-8073-67C7BCBA07F5}C:\windows\explorer.exe] => (Allow) C:\windows\explorer.exe (Microsoft Windows -> Microsoft Corporation)
FirewallRules: [TCP Query User{6A1917F7-7BB3-4834-898C-C797DE25F1F2}C:\windows\explorer.exe] => (Allow) C:\windows\explorer.exe (Microsoft Windows -> Microsoft Corporation)
FirewallRules: [{CACB2C44-6B0F-498B-BCD6-3EC10AF82C77}] => (Allow) C:\Program Files\Mozilla Firefox\firefox.exe => Pas de fichier
FirewallRules: [{5A56FB9C-6ADD-489F-9664-AAF04E19D744}] => (Allow) LPort=57209
FirewallRules: [{64958F8D-A6DC-4159-9A93-187B7C52A5ED}] => (Allow) LPort=57210
FirewallRules: [{AD3BFF84-AEB8-4A9F-A4AF-7E6DCF3156E4}] => (Allow) LPort=57211
FirewallRules: [{726BFEFE-D6E3-429B-93D8-D3BD33768D22}] => (Allow) LPort=57212
FirewallRules: [{61E0D62D-A00D-4BFA-BA52-833273229D14}] => (Allow) LPort=57213
FirewallRules: [{96A2DB38-E331-4BF4-8D30-FDC0DE24AE3A}] => (Allow) LPort=57214
FirewallRules: [{477AB03A-D27F-42AE-A2F7-1B6C6EE4150E}] => (Allow) LPort=57215
FirewallRules: [{830AB655-4819-4DB0-8F10-2CDAB34FD360}] => (Allow) LPort=57216
FirewallRules: [{055EFCB7-2D53-492F-8D0E-1F4303018D36}] => (Allow) LPort=57217
FirewallRules: [{62F80144-2685-4BD8-84A7-A110A533F8F9}] => (Allow) LPort=57218
FirewallRules: [{6D8EC5C6-D5E2-40AA-BFE6-73CC62B65C4A}] => (Allow) LPort=57209
FirewallRules: [{093D1E3E-920F-4E5F-A61B-864864E6B1E1}] => (Allow) LPort=57210
FirewallRules: [{52AA72B2-A453-4C84-918C-7F0BF5971D41}] => (Allow) LPort=57211
FirewallRules: [{14C5DF07-19EB-45CB-9DB1-7D5CB7119CB2}] => (Allow) LPort=57212
FirewallRules: [{A5014E01-6009-4F18-B1CB-D624C5F371F3}] => (Allow) LPort=57213
FirewallRules: [{D4D410DD-980A-443B-BF80-492B6CC37DB5}] => (Allow) LPort=57214
FirewallRules: [{B3AEE3DE-7445-4C18-BB44-630583008DF7}] => (Allow) LPort=57215
FirewallRules: [{16C75470-5437-41FF-AC03-6F02C6F514A6}] => (Allow) LPort=57216
FirewallRules: [{D100B34A-B77B-40AB-B59B-E5BEC64386BD}] => (Allow) LPort=57217
FirewallRules: [{A0AD27BB-B8D8-49C7-AA74-D5A480ECFCF1}] => (Allow) LPort=57218
FirewallRules: [{82ADC7EF-E142-4375-A4F1-1BBB44D20BF3}] => (Allow) LPort=23007
FirewallRules: [{4345679C-1103-49C6-B0FC-A301F59D9C6F}] => (Allow) LPort=23008
FirewallRules: [{3BB4FBFE-565D-4B57-9E4E-240354D92132}] => (Allow) LPort=33009
FirewallRules: [{347271A6-26BC-4B29-8E21-8B2F606DD38D}] => (Allow) LPort=33010
FirewallRules: [{9AEA84B8-3254-4AEF-A13E-57DA6C60F4A6}] => (Allow) LPort=33011
FirewallRules: [{79918B8B-61F3-47F2-89DF-E43EEC262946}] => (Allow) LPort=43012
FirewallRules: [{53D23130-5CB3-463A-88BB-BA05B91D84C5}] => (Allow) LPort=43013
FirewallRules: [{CA603F34-7B9C-4D34-BDDF-8442FEDCBC99}] => (Allow) LPort=53014
FirewallRules: [{C3A4C984-FE07-49EA-AB20-A9F176F64288}] => (Allow) LPort=53015
FirewallRules: [{647FFAF1-A8A1-4301-B169-6F0722C4A73F}] => (Allow) LPort=53016
FirewallRules: [{FB6F8B70-B7E6-4404-A0D7-6106D8574DA6}] => (Allow) LPort=23007
FirewallRules: [{3BF9FDA9-6A23-4336-9FAF-19430124D8A3}] => (Allow) LPort=23008
FirewallRules: [{028F69C6-7812-427C-A007-719DE3FCE5FF}] => (Allow) LPort=33009
FirewallRules: [{21E2493E-BE0F-4603-BBE3-22653B5567E7}] => (Allow) LPort=33010
FirewallRules: [{FAA2734A-44D4-44CD-9681-546BA4B98C09}] => (Allow) LPort=33011
FirewallRules: [{F12A97B6-3AA1-4540-A2D9-FF2977305BCE}] => (Allow) LPort=43012
FirewallRules: [{DC29AC3A-C3AA-4195-A730-4FE134BD6F3F}] => (Allow) LPort=43013
FirewallRules: [{9D8CD1C4-38D4-41C0-9B65-EE1E3EE4F5BB}] => (Allow) LPort=53014
FirewallRules: [{2F2D5569-D367-4F28-B622-01BFF3D7FAEA}] => (Allow) LPort=53015
FirewallRules: [{F4111C04-9334-49C2-90A7-E09DBDE57592}] => (Allow) LPort=53016
FirewallRules: [{98FC314E-DD83-438F-894B-F47DD8363F05}] => (Allow) LPort=50053
FirewallRules: [{A02FDD2E-C59E-43F7-AA3E-5545138BF380}] => (Allow) LPort=50053
FirewallRules: [{C0C9D199-74AB-46B8-87ED-3AF2AB1DB7F4}] => (Allow) C:\Program Files\WindowsApps\Microsoft.SkypeApp_15.137.3425.0_x64__kzf8qxf38zg5c\Skype\Skype.exe (Skype Software Sarl -> Skype Technologies S.A.)
FirewallRules: [{727F7F2A-1890-409A-9365-A792C4664296}] => (Allow) C:\Program Files\WindowsApps\Microsoft.SkypeApp_15.137.3425.0_x64__kzf8qxf38zg5c\Skype\Skype.exe (Skype Software Sarl -> Skype Technologies S.A.)
FirewallRules: [{CBEE5BF3-729B-49ED-B586-BCA4A2EEF65F}] => (Allow) C:\Program Files\WindowsApps\Microsoft.SkypeApp_15.137.3425.0_x64__kzf8qxf38zg5c\Skype\Skype.exe (Skype Software Sarl -> Skype Technologies S.A.)
FirewallRules: [{F482F852-B5C2-45AD-BD80-DB0FEE01430E}] => (Allow) C:\Program Files\WindowsApps\Microsoft.SkypeApp_15.137.3425.0_x64__kzf8qxf38zg5c\Skype\Skype.exe (Skype Software Sarl -> Skype Technologies S.A.)
FirewallRules: [TCP Query User{628474B1-12EB-44DB-94CF-ECEB1413266F}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier
FirewallRules: [UDP Query User{542CE261-7AF0-467B-8CDB-6763268300A1}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier
FirewallRules: [{7971E9C8-65E6-4B5F-B471-A56B178C3363}] => (Allow) C:\Program Files\Common Files\MAGIX Services\MxCloudSync\MxCloudSync.exe (MAGIX Software GmbH -> MAGIX)
FirewallRules: [{01FBC2C0-D573-4EC4-B9B5-140EC2D14BCE}] => (Allow) C:\Program Files\Common Files\MAGIX Services\Update Notifier\QMxNetworkSync.exe (MAGIX Software GmbH -> MAGIX)
FirewallRules: [{26BEF0F4-3E06-4EE8-BFE5-11124C52132D}] => (Allow) C:\Program Files\MAGIX\Video deluxe 2026 Premium\Videodeluxe.exe (MAGIX Software GmbH -> MAGIX Software GmbH)
FirewallRules: [{33FC22E8-CFF6-4CD7-8B85-84D27E98A96E}] => (Allow) C:\Program Files\Bonjour\mDNSResponder.exe (Apple Inc. -> Apple Inc.)
FirewallRules: [{F4B70B0A-7747-4602-9784-B59DBEAEBD8A}] => (Allow) C:\Program Files\Bonjour\mDNSResponder.exe (Apple Inc. -> Apple Inc.)
FirewallRules: [{2E545D02-C6AF-4880-B6A9-3F956510CE2D}] => (Allow) C:\Program Files (x86)\Bonjour\mDNSResponder.exe (Apple Inc. -> Apple Inc.)
FirewallRules: [{43F575B1-4DE0-4D3F-83DB-0B4B737E43FF}] => (Allow) C:\Program Files (x86)\Bonjour\mDNSResponder.exe (Apple Inc. -> Apple Inc.)
FirewallRules: [{30F0B5F5-429F-47A4-83E3-C1EFA1496B7C}] => (Allow) C:\Program Files (x86)\Apowersoft\ApowerMirror\ApowerMirror.exe (Apowersoft Ltd -> Apowersoft)
FirewallRules: [{893C2B38-A629-4FBD-ACF6-EC5B36B5A1E3}] => (Allow) C:\Program Files (x86)\Apowersoft\ApowerMirror\ApowerMirror.exe (Apowersoft Ltd -> Apowersoft)
FirewallRules: [{65C6FF3D-8148-4D5D-9B12-F5D9D825C9C4}] => (Allow) C:\Program Files\HP\Sure Click\4.4.29.1443\servers\manifests\chrome\brchromium\142.0.7444.243\BrChrome.exe (Bromium UK Limited -> HP)
FirewallRules: [{B24B0928-B1F5-4520-A500-098FD1082531}] => (Allow) C:\Program Files\Google\Chrome\Application\chrome.exe (Google LLC -> Google LLC)
FirewallRules: [{660B31F0-2693-4A27-818E-683BB2536114}] => (Allow) C:\Program Files\MiniTool ShadowMaker\AgentService.exe (MiniTool Software Limited -> )
FirewallRules: [{82132B18-E4CE-465C-B191-D32DDF858C2A}] => (Allow) C:\Program Files\MiniTool ShadowMaker\AgentService.exe (MiniTool Software Limited -> )==================== Points de restauration =========================
15-02-2026 10:16:45 Windows Update
18-02-2026 12:22:04 Windows Update
18-02-2026 12:22:09 Windows Update
24-02-2026 19:10:00 Programme d’installation pour les modules Windows==================== Éléments en erreur du Gestionnaire de périphériques ============
==================== Erreurs du Journal des événements: ========================
Erreurs Application:
==================
Error: (02/26/2026 09:08:38 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 09:08:38 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 09:08:37 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 08:23:27 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 08:23:27 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 08:23:26 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 08:22:10 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446Error: (02/26/2026 08:22:10 AM) (Source: Microsoft-Windows-AppModel-State) (EventID: 12) (User: DESKTOP-FEUEDBM)
Description: AD2F1837.myHP_v10z8vjag6ke6-2147023446
Erreurs système:
=============
Error: (02/26/2026 09:03:35 AM) (Source: disk) (EventID: 7) (User: )
Description: Le périphérique \Device\Harddisk2\DR2 comporte un bloc défectueux.Error: (02/26/2026 09:02:52 AM) (Source: disk) (EventID: 7) (User: )
Description: Le périphérique \Device\Harddisk2\DR2 comporte un bloc défectueux.Error: (02/25/2026 10:52:37 PM) (Source: Microsoft-Windows-TPM-WMI) (EventID: 1796) (User: AUTORITE NT)
Description: La mise à jour du démarrage sécurisé n'a pas pu mettre à jour SBAT en raison de l'erreur -1878589247. Pour plus d'informations, consultez https://go.microsoft.com/fwlink/?linkid=2169931Error: (02/25/2026 10:52:36 PM) (Source: Microsoft-Windows-TPM-WMI) (EventID: 1801) (User: AUTORITE NT)
Description: Les certificats de démarrage sécurisé mis à jour sont disponibles sur cet appareil, mais ils n’ont pas encore été appliqués au microprogramme. Passez en revue l’aide publiée pour terminer la mise à jour et assurer une protection complète. Les informations de signature de cet appareil sont incluses ici.
DeviceAttributes : FirmwareManufacturer:HP;FirmwareVersion:U50 Ver. 03.05.01;OEMModelBaseBoard:895C;OEMManufacturerName:HP;OSArchitecture:amd64;
BucketId : 14ac43eb2cbb15c478d28fc305e80452e3b3802626cf78e2da5651906331aa33
BucketConfidenceLevel : Under Observation - More Data Needed
UpdateType :
Pour plus d’informations, consultez https://go.microsoft.com/fwlink/?linkid=2301018.Error: (02/25/2026 10:49:46 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: Le service Service Google Update (gupdate) n’a pas pu démarrer en raison de l’erreur :
Le service n’a pas répondu assez vite à la demande de lancement ou de contrôle.Error: (02/25/2026 10:49:46 PM) (Source: Service Control Manager) (EventID: 7009) (User: )
Description: Le dépassement de délai (30000 millisecondes) a été atteint lors de l’attente de la connexion du service Service Google Update (gupdate).Error: (02/25/2026 10:47:40 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: Le service IntelTACD n’a pas pu démarrer en raison de l’erreur :
Le fichier spécifié est introuvable.Error: (02/25/2026 10:47:40 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: Le service IntelTACD n’a pas pu démarrer en raison de l’erreur :
Le fichier spécifié est introuvable.
Windows Defender:
================
Date: 2026-02-24 19:25:07
Description:
Antivirus Microsoft Defender ѕςäⁿ ħдѕ вěěň şтòφφéď ъёƒōґё ¢òmρłεţĩόň.%ŋ %τЅċâй ЇÐ:%ь{6F173CA6-679D-4AA7-9011-E277103BF1FE}%ń %тŠςąń Ţŷρє:%ъLogiciel anti-programme malveillant%ή %ťŜčâп Рäяаmęтêŗş:%ьAnalyse rapide%η %ťŲšęř:%вAUTORITE NT\Système%ň %ţŚτǿρ Řęăѕöη:%ьŞçħĕďυľ℮δ šĉáñ ŵåѕ şķιφρèδ вěĉăϋśê тћё ŀášŧ śųçĉ℮şšƒυľ š¢ǻл шäŝ ώĭťħїñ ţнё łдѕŧ 7 ďаўŝDate: 2026-02-20 23:31:00
Description:
Antivirus Microsoft Defender ѕςäⁿ ħдѕ вěěň şтòφφéď ъёƒōґё ¢òmρłεţĩόň.%ŋ %τЅċâй ЇÐ:%ь{93DC16B2-D78F-411F-9046-C06CD9FA819B}%ń %тŠςąń Ţŷρє:%ъLogiciel anti-programme malveillant%ή %ťŜčâп Рäяаmęтêŗş:%ьAnalyse rapide%η %ťŲšęř:%вAUTORITE NT\Système%ň %ţŚτǿρ Řęăѕöη:%ьŞçħĕďυľ℮δ šĉáñ ŵåѕ şķιφρèδ вěĉăϋśê тћё ŀášŧ śųçĉ℮şšƒυľ š¢ǻл шäŝ ώĭťħїñ ţнё łдѕŧ 7 ďаўŝDate: 2026-02-19 12:13:47
Description:
Antivirus Microsoft Defender ѕςäⁿ ħдѕ вěěň şтòφφéď ъёƒōґё ¢òmρłεţĩόň.%ŋ %τЅċâй ЇÐ:%ь{D9661E85-A007-44EE-8A3C-DA82F814872A}%ń %тŠςąń Ţŷρє:%ъLogiciel anti-programme malveillant%ή %ťŜčâп Рäяаmęтêŗş:%ьAnalyse rapide%η %ťŲšęř:%вAUTORITE NT\Système%ň %ţŚτǿρ Řęăѕöη:%ьŞçħĕďυľ℮δ šĉáñ ŵåѕ şķιφρèδ вěĉăϋśê тћё ŀášŧ śųçĉ℮şšƒυľ š¢ǻл шäŝ ώĭťħїñ ţнё łдѕŧ 7 ďаўŝDate: 2026-02-18 12:21:59
Description:
Antivirus Microsoft Defender ѕςäⁿ ħдѕ вěěň şтòφφéď ъёƒōґё ¢òmρłεţĩόň.%ŋ %τЅċâй ЇÐ:%ь{6CBB076E-2D1B-4338-B768-14383C6E81B4}%ń %тŠςąń Ţŷρє:%ъLogiciel anti-programme malveillant%ή %ťŜčâп Рäяаmęтêŗş:%ьAnalyse rapide%η %ťŲšęř:%вAUTORITE NT\Système%ň %ţŚτǿρ Řęăѕöη:%ьŞçħĕďυľ℮δ šĉáñ ŵåѕ şķιφρèδ вěĉăϋśê тћё ŀášŧ śųçĉ℮şšƒυľ š¢ǻл шäŝ ώĭťħїñ ţнё łдѕŧ 7 ďаўŝDate: 2026-02-17 11:24:16
Description:
Antivirus Microsoft Defender ѕςäⁿ ħдѕ вěěň şтòφφéď ъёƒōґё ¢òmρłεţĩόň.%ŋ %τЅċâй ЇÐ:%ь{8649CDF7-5434-4E18-A40E-6268C1F72C46}%ń %тŠςąń Ţŷρє:%ъLogiciel anti-programme malveillant%ή %ťŜčâп Рäяаmęтêŗş:%ьAnalyse rapide%η %ťŲšęř:%вAUTORITE NT\Système%ň %ţŚτǿρ Řęăѕöη:%ьŞçħĕďυľ℮δ šĉáñ ŵåѕ şķιφρèδ вěĉăϋśê тћё ŀášŧ śųçĉ℮şšƒυľ š¢ǻл шäŝ ώĭťħїñ ţнё łдѕŧ 7 ďаўŝ
Event[0]Date: 2025-05-22 22:50:17
Description:
Microsoft Defender Antivirus a rencontré une erreur lors de la mise à jour de la veille de sécurité.
Nouvelle version de la veille de sécurité :
Version précédente de la veille de sécurité : 1.429.65.0
Source de mise à jour : Microsoft Update Server
Type de veille de sécurité : AntiVirus
Type de mise à jour : Full
Utilisateur : AUTORITE NT\Système
Version actuelle du moteur :
Version précédente du moteur : 1.1.25040.1
Code d’erreur : 0x80240022
Description de l’erreur : The program can't check for definition updates.Date: 2025-05-15 08:14:39
Description:
Microsoft Defender Antivirus a rencontré une erreur lors de la mise à jour de la veille de sécurité.
Nouvelle version de la veille de sécurité :
Version précédente de la veille de sécurité : 1.427.755.0
Source de mise à jour : Microsoft Update Server
Type de veille de sécurité : AntiVirus
Type de mise à jour : Full
Utilisateur : AUTORITE NT\Système
Version actuelle du moteur :
Version précédente du moteur : 1.1.25030.1
Code d’erreur : 0x8007045b
Description de l’erreur : Un arrêt système est en cours.Date: 2024-10-15 23:06:24
Description:
Antivirus Microsoft Defender a rencontré une erreur lors de la mise à jour de la veille de sécurité et va tenter de rétablir une version précédente.
Veille de sécurité tentée : Actuelle
Code d’erreur : 0x80070003
Description de l’erreur : Le chemin d’accès spécifié est introuvable.
Version de la veille de sécurité : 0.0.0.0;0.0.0.0
Version du moteur : 0.0.0.0CodeIntegrity:
===============
Date: 2026-02-26 09:23:39
Description:
Code Integrity determined that a process (\Device\HarddiskVolume3\Windows\System32\svchost.exe) attempted to load \Device\HarddiskVolume3\Program Files\Bonjour\mdnsNSP.dll that did not meet the Microsoft signing level requirements.Date: 2026-02-26 08:43:15
Description:
Code Integrity determined that a process (\Device\HarddiskVolume3\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpDefenderCoreService.exe) attempted to load \Device\HarddiskVolume3\Program Files\Bonjour\mdnsNSP.dll that did not meet the Custom 3 / Antimalware signing level requirements.
==================== Infos Mémoire ===========================BIOS: HP U50 Ver. 03.05.01 08/25/2025
Carte mère: HP 895C
Processeur: 12th Gen Intel(R) Core(TM) i9-12900K
Pourcentage de mémoire utilisée: 51%
Mémoire physique - RAM - totale: 32473.48 MB
Mémoire physique - RAM - disponible: 15784.84 MB
Mémoire virtuelle totale: 34521.48 MB
Mémoire virtuelle disponible: 12063.81 MB==================== Lecteurs ================================
Drive c: (Windows ) (Fixed) (Total:952.86 GB) (Free:302.38 GB) (Model: NVMe MTFDKBA1T0TFK-1BC1AABHA) (Protected) NTFS
Drive d: (Google Drive) (Fixed) (Total:15 GB) (Free:7.79 GB) (Model: NVMe MTFDKBA1T0TFK-1BC1AABHA) FAT32
Drive e: (DD_2TO) (Fixed) (Total:1863.01 GB) (Free:15.81 GB) (Model: WD Ext HDD 1021 USB Device) NTFS
Drive g: (DD_3TO) (Fixed) (Total:2794.49 GB) (Free:1399.94 GB) (Model: WD Elements 2621 USB Device) NTFS\\?\Volume{8fdbe810-7652-4959-a985-104b52a26ec4}\ (Windows RE Tools) (Fixed) (Total:0.73 GB) (Free:0.06 GB) NTFS
\\?\Volume{b60db5c3-d6ed-4fb7-bc4e-d04d9a30e34b}\ (SYSTEM) (Fixed) (Total:0.25 GB) (Free:0.15 GB) FAT32==================== MBR & Table des partitions ====================
==========================================================
Disk: 0 (Size: 953.9 GB) (Disk ID: DC16CFC0)Partition: GPT.
==========================================================
Disk: 1 (MBR Code: Windows XP) (Size: 1863 GB) (Disk ID: 000CE27C)
Partition 1: (Not Active) - (Size=1863 GB) - (Type=07 NTFS)==========================================================
Disk: 2 (Size: 2794.5 GB) (Disk ID: 16F2A91F)Partition: GPT.
==================== Fin de Addition.txt =======================
Résultats d'analyse de Farbar Recovery Scan Tool (FRST) (x64) Version: 23-02-2026
Exécuté par XEFI (administrateur) sur DESKTOP-FEUEDBM (HP HP Z2 Tower G9 Workstation Desktop PC) (26-02-2026 09:25:17)
Exécuté depuis C:\Users\XEFI\Desktop\FRST-OlderVersion\FRST64.exe
Profils chargés: XEFI & IntelTelemetryAgent
Plate-forme: Microsoft Windows 11 Professionnel Version 25H2 26200.7922 (X64) Langue: Français (France)
Navigateur par défaut: Chrome
Mode d'amorçage: Normal==================== Processus (Avec liste blanche) =================
(Si un élément est inclus dans le fichier fixlist.txt, le processus sera arrêté. Le fichier ne sera pas déplacé.)
(Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Creative Cloud Experience\CCXProcess.exe
(Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe
(Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Lightroom Classic\Lightroom.exe
(Alabama Technology USA, LLC -> Pulse Software) C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowser\Application\pulsebrowser.exe <5>
(C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ADS\Adobe Desktop Service.exe ->) (Adobe Inc. -> ) C:\Program Files (x86)\Adobe\Adobe Sync\CoreSync\CoreSync.exe
(C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ADS\Adobe Desktop Service.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud Helper.exe
(C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSAService.exe ->) (Intel Corporation -> Intel) C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSATray.exe
(C:\Program Files\Adobe\Adobe Creative Cloud Experience\CCXProcess.exe ->) (OpenJS Foundation -> Node.js) C:\Program Files\Adobe\Adobe Creative Cloud Experience\libs\node.exe
(C:\Program Files\Adobe\Adobe Creative Cloud Experience\libs\node.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\IPCBox\AdobeIPCBroker.exe
(C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud UI Helper.exe ->) (Adobe Inc. -> Adobe Systems Incorporated) C:\Program Files\Common Files\Adobe\Creative Cloud Libraries\CCLibrary.exe
(C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ADS\Adobe Desktop Service.exe
(C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud UI Helper.exe <4>
(C:\Program Files\Adobe\Adobe Lightroom Classic\Helpers\DynamicLinkMediaServer\dynamiclinkmanager.exe ->) (Adobe Inc. -> Adobe Systems, Incorporated) C:\Program Files\Adobe\Adobe Lightroom Classic\Helpers\DynamicLinkMediaServer\dynamiclinkmediaserver.exe
(C:\Program Files\Adobe\Adobe Lightroom Classic\Lightroom.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files\Adobe\Adobe Lightroom Classic\Adobe Crash Processor.exe
(C:\Program Files\Adobe\Adobe Lightroom Classic\Lightroom.exe ->) (Adobe Inc. -> Adobe) C:\Program Files\Adobe\Adobe Lightroom Classic\Helpers\DynamicLinkMediaServer\dynamiclinkmanager.exe
(C:\Program Files\Common Files\Adobe\Creative Cloud Libraries\CCLibrary.exe ->) (OpenJS Foundation -> Node.js) C:\Program Files\Common Files\Adobe\Creative Cloud Libraries\libs\node.exe
(C:\Program Files\DxO\DxO PureRAW 5\PureRAWv5.exe ->) (DxO Labs S.A.S. -> ) C:\Program Files\DxO\DxO PureRAW 5\crashpad_handler.exe
(C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe ->) (Google LLC -> ) C:\Program Files\Google\Drive File Stream\121.0.1.0\crashpad_handler.exe
(C:\Program Files\HP\Sure Click\servers\BrService.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Sure Click\bin\Br-uxendm.exe <2>
(C:\Program Files\HP\Sure Click\servers\BrService.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Sure Click\servers\BrHostSvr.exe
(C:\Program Files\Intel\Intel Graphics Software\IntelGraphicsSoftware.Service.exe ->) (Intel Corporation -> Intel(R) Corporation) C:\Program Files\Intel\Intel Graphics Software\PresentMonService.exe
(DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\NetworkCap.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\BridgeCommunication.exe
(DriverStore\FileRepository\snapo64.inf_amd64_ce3ade221909a236\SNAPOSS64.exe ->) (Microsoft Windows Hardware Compatibility Publisher -> Sonitude Corporation) C:\Windows\System32\DriverStore\FileRepository\snapo64.inf_amd64_ce3ade221909a236\SNAPOS64.exe
(ED346674-0FA1-4272-85CE-3187C9C86E26 -> DesktopExtension) C:\Program Files\WindowsApps\AD2F1837.myHP_53.52606.1246.0_x64__v10z8vjag6ke6\win32\DesktopExtension.exe
(explorer.exe ->) (Adobe Inc. -> Adobe Systems Incorporated) C:\Program Files\Adobe\Acrobat DC\Acrobat\AdobeCollabSync.exe <2>
(explorer.exe ->) (DxO Labs S.A.S. -> DxO) C:\Program Files\DxO\DxO PureRAW 5\PureRAWv5.exe
(explorer.exe ->) (Google LLC -> Google LLC.) C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe <2>
(explorer.exe ->) (MAGIX Software GmbH -> MAGIX) C:\Program Files\Common Files\MAGIX Services\Update Notifier\QMxNetworkSync.exe
(explorer.exe ->) (Open Source Developer, Martí Climent López -> ) C:\Program Files\UniGetUI\UniGetUI.exe
(explorer.exe ->) (SEIKO EPSON Corporation -> SEIKO EPSON CORPORATION) C:\Windows\System32\spool\drivers\x64\3\E_IATIHLE.EXE
(Google LLC -> Google LLC) C:\Program Files\Google\Chrome\Application\chrome.exe <56>
(Intel Corporation -> ) C:\Program Files\Intel\SUR\QUEENCREEK\x64\esrv.exe
(Intel Corporation -> Intel Corporation) C:\Program Files\Intel\Intel Graphics Software\IntelGraphicsSoftware.exe
(Microsoft Corporation -> ) C:\Program Files\WindowsApps\Microsoft.WindowsNotepad_11.2510.14.0_x64__8wekyb3d8bbwe\Notepad\Notepad.exe <3>
(services.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ElevationManager\AdobeUpdateService.exe
(services.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
(services.exe ->) (Apple Inc. -> Apple Inc.) C:\Program Files\Bonjour\mDNSResponder.exe
(services.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Security Update Service\4.4.29.1443\SecurityUpdateService.exe
(services.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Sure Click\servers\BemSvc.exe
(services.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Sure Click\servers\BrService.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Assess and Respond\HPAssessAndRespond.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpanalyticscomp.inf_amd64_b532962506597d3d\x64\TouchpointAnalyticsClientService.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\AppHelperCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\DiagsCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\NetworkCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\SysInfoCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpdsusoftwarecomponent.inf_amd64_5416f6085e93e9fa\HotkeyServiceDSU.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpdsusoftwarecomponent.inf_amd64_5416f6085e93e9fa\LanWlanWwanSwitchingServiceDSU.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpsfuservice.inf_amd64_bbd044dc51cdcdad\HpSfuService64.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Windows\System32\DriverStore\FileRepository\hpsvcsscancomp.inf_amd64_af1aa699aae8adfb\x64\hpsvcsscan.exe
(services.exe ->) (Intel Corporation -> ) C:\Program Files\Intel\SUR\QUEENCREEK\SurSvc.exe
(services.exe ->) (Intel Corporation -> ) C:\Program Files\Intel\SUR\QUEENCREEK\x64\esrv_svc.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Program Files\Intel\CollectorService\collector_service.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Program Files\Intel\Intel Graphics Software\IntelGraphicsSoftware.Service.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Program Files\Intel\TelemetryAgent\telemetry_agent.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\dal.inf_amd64_8a3f88e34f6b8385\jhi_service.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\iastorvd.inf_amd64_ce6a108989c7b3d0\RstMwService.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\igcc_dch.inf_amd64_63b423542da81731\OneApp.IGCC.WinService.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\iigd_dch.inf_amd64_421899bb7f88d26b\IntelCpHDCPSvc.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\ipf_cpu.inf_amd64_cf5beef3831571d4\ipf_uf.exe
(services.exe ->) (Intel Corporation -> Intel Corporation) C:\Windows\System32\DriverStore\FileRepository\mewmiprov.inf_amd64_fd9719bc79afc548\WMIRegistrationService.exe
(services.exe ->) (Intel Corporation -> Intel(R) Corporation) C:\Windows\SysWOW64\XtuService.exe
(services.exe ->) (Intel Corporation -> Intel) C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSAService.exe
(services.exe ->) (Intel Corporation -> Intel) C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSAUpdateService.exe
(services.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\MidiSrv.exe
(services.exe ->) (Microsoft Windows Hardware Compatibility Publisher -> Sonitude Corporation) C:\Windows\System32\DriverStore\FileRepository\snapo64.inf_amd64_ce3ade221909a236\SNAPOSS64.exe
(services.exe ->) (Microsoft Windows Publisher -> Microsoft Corporation) C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpDefenderCoreService.exe
(services.exe ->) (Microsoft Windows Publisher -> Microsoft Corporation) C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MsMpEng.exe
(services.exe ->) (Microsoft Windows Publisher -> Microsoft Corporation) C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\NisSrv.exe
(services.exe ->) (MiniTool Software Limited -> ) C:\Program Files\MiniTool ShadowMaker\AgentService.exe
(services.exe ->) (MiniTool Software Limited -> ) C:\Program Files\MiniTool ShadowMaker\SchedulerService.exe
(services.exe ->) (Realtek Semiconductor Corp. -> Realtek Semiconductor) C:\Windows\System32\DriverStore\FileRepository\realtekservice.inf_amd64_de1d373bb7e848dd\RtkAudUService64.exe <2>
(services.exe ->) (SEIKO EPSON CORPORATION -> Seiko Epson Corporation) C:\Program Files\Common Files\EPSON\EPW!3 SSRP\E_S50RPB.EXE
(services.exe ->) (SEIKO EPSON CORPORATION) [Fichier non signé] C:\Program Files\Common Files\EPSON\EPW!3 SSRP\E_S50STB.EXE
(services.exe ->) (Western Digital Technologies, Inc. -> Western Digital Technologies, Inc.) C:\Program Files (x86)\Western Digital\WD Drive Manager\WDDriveService.exe
(sihost.exe ->) (24803D75-212C-471A-BC57-9EF86AB91435 -> WhatsApp.Root) C:\Program Files\WindowsApps\5319275A.WhatsAppDesktop_2.2605.103.0_x64__cv1g1gvanyjgm\WhatsApp.Root.exe
(svchost.exe ->) (Adobe Inc. -> Adobe Inc.) C:\Program Files\Common Files\Adobe\Adobe OS Extension\AdobeNotificationClient.exe
(svchost.exe ->) (Bromium UK Limited -> HP) C:\Program Files\HP\Sure Click\servers\BrConsole.exe
(svchost.exe ->) (ED346674-0FA1-4272-85CE-3187C9C86E26 -> ) C:\Program Files\WindowsApps\AD2F1837.myHP_53.52606.1246.0_x64__v10z8vjag6ke6\HP.HPX.exe
(svchost.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Client Security Manager\HP.ClientSecurityManager.exe
(svchost.exe ->) (Microsoft Corporation -> ) C:\Program Files\WindowsApps\Microsoft.DesktopAppInstaller_1.27.470.0_x64__8wekyb3d8bbwe\WindowsPackageManagerServer.exe
(svchost.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Program Files\WindowsApps\Microsoft.SecHealthUI_1000.29510.1001.0_x64__8wekyb3d8bbwe\SecHealthUI.exe
(svchost.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Users\XEFI\AppData\Local\Microsoft\OneDrive\26.017.0126.0002_1\FileCoAuth.exe
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\dllhost.exe <3>
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\SecurityHealth\10.0.29510.1001-0\SecurityHealthHost.exe
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\smartscreen.exe
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\SystemApps\MicrosoftWindows.Client.CBS_cw5n1h2txyewy\AppActions.exe
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\UUS\Packages\Preview\amd64\MoUsoCoreWorker.exe
(svchost.exe ->) (Shift Technologies Inc. -> Shift Technologies Inc.) C:\Users\XEFI\AppData\Local\Shift\chromium\shift.exe <10>
(svchost.exe ->) (WORK PRODUCT, INC. -> WORK PRODUCT, INC.) C:\Users\XEFI\AppData\Local\OneBrowser\Update\OBUpdateService.exe==================== Registre (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé. Le fichier ne sera pas déplacé.)
HKLM\...\Run: [RtkAudUService] => C:\WINDOWS\System32\DriverStore\FileRepository\realtekservice.inf_amd64_de1d373bb7e848dd\RtkAudUService64.exe [2776016 2025-03-26] (Realtek Semiconductor Corp. -> Realtek Semiconductor)
HKLM\...\Run: [AdobeAAMUpdater-1.0] => C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe [509936 2018-04-10] (Adobe Systems Incorporated -> Adobe Systems Incorporated)
HKLM-x32\...\Run: [Adobe CCXProcess] => C:\Program Files (x86)\Adobe\Adobe Creative Cloud Experience\CCXProcess.exe [133128 2025-06-03] (Adobe Inc. -> Adobe Inc.)
HKLM-x32\...\Run: [GrooveMonitor] => C:\Program Files (x86)\Microsoft Office\Office12\GrooveMonitor.exe [30040 2009-02-26] (Microsoft Corporation -> Microsoft Corporation)
HKLM-x32\...\Run: [Intel® Graphics Software] => C:\Program Files\Intel\Intel Graphics Software\IntelGraphicsSoftware.exe [436400 2025-11-14] (Intel Corporation -> Intel Corporation)
HKLM-x32\...\Run: [Adobe Creative Cloud] => C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe [2528232 2026-01-23] (Adobe Inc. -> Adobe Inc.)
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION
HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0 <==== ATTENTION
HKU\S-1-5-19\...\Run: [GoogleDriveFS] => C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe [91813528 2026-02-20] (Google LLC -> Google LLC.)
HKU\S-1-5-20\...\Run: [GoogleDriveFS] => C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe [91813528 2026-02-20] (Google LLC -> Google LLC.)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [GoogleDriveFS] => C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe [91813528 2026-02-20] (Google LLC -> Google LLC.)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [EPLTarget\P0000000000000001] => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_IATIHLE.EXE [283232 2012-02-29] (SEIKO EPSON Corporation -> SEIKO EPSON CORPORATION)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [WingetUI] => C:\Program Files\UniGetUI\UniGetUI.exe [738928 2026-02-01] (Open Source Developer, Martí Climent López -> )
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [OneStartUpdaterTaskUser134.0.6998.175] => C:\Users\XEFI\AppData\Local\OneStart.ai\OneStartUpdater\134.0.6998.175\updater.exe [6589040 2024-10-01] (OneStart Technologies LLC -> OneStart.ai)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [Adobe Acrobat Synchronizer] => C:\Program Files\Adobe\Acrobat DC\Acrobat\AdobeCollabSync.exe [41732568 2026-02-17] (Adobe Inc. -> Adobe Systems Incorporated)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [ShiftAutoLaunch_28A6D4DE81F89ABEFBEFE8F2139DB0F4] => C:\Users\XEFI\AppData\Local\Shift\chromium\shift.exe [3185008 2025-10-14] (Shift Technologies Inc. -> Shift Technologies Inc.)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [QMxNetworkSync] => C:\Program Files\Common Files\MAGIX Services\Update Notifier\QMxNetworkSync.exe [1027088 2024-04-23] (MAGIX Software GmbH -> MAGIX)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\Run: [PulseBrowserUpdaterTaskUser133.0.6943.172] => C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe [6526112 2026-01-13] (Alabama Technology USA, LLC -> The Chromium Authors)
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\MountPoints2: {251ecbc7-e591-11f0-af79-7c57583eef82} - "D:\SanDisk Drive Unlock.exe" autoplay=true
HKU\S-1-5-21-2695980517-2246088209-142646661-1001\...\MountPoints2: {cc483175-dba9-11ee-ae85-7c57583eef82} - "D:\SanDisk Drive Unlock.exe" autoplay=true
HKU\S-1-5-80-863171341-2975503981-1811344707-3769924460-3995132968\...\Run: [GoogleDriveFS] => C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe [91813528 2026-02-20] (Google LLC -> Google LLC.)
HKU\S-1-5-18\...\Run: [GoogleDriveFS] => C:\Program Files\Google\Drive File Stream\121.0.1.0\GoogleDriveFS.exe [91813528 2026-02-20] (Google LLC -> Google LLC.)
HKLM\...\Print\Monitors\EPSON SX235 Series 64MonitorBE: C:\WINDOWS\system32\E_ILMHLE.DLL [187392 2018-06-15] (Microsoft Windows Hardware Compatibility Publisher -> Seiko Epson Corporation)
HKLM\...\Print\Monitors\EpsonNet Print Port: C:\WINDOWS\system32\enppmon.dll [558592 2012-11-12] (SEIKO EPSON CORPORATION) [Fichier non signé]
HKLM\Software\Microsoft\Active Setup\Installed Components: [{49210152-871f-4ffa-961d-a172abcbc09d}] -> C:\Program Files\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe [2026-01-30] (Google LLC -> Google LLC)
HKLM\Software\Microsoft\Active Setup\Installed Components: [{8A69D345-D564-463c-AFF1-A69D9E530F96}] -> C:\Program Files\Google\Chrome\Application\145.0.7632.117\Installer\chrmstp.exe [2026-02-24] (Google LLC -> Google LLC)
HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] ->
Startup: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\DxO PureRAW 5.lnk [2025-11-28]
ShortcutTarget: DxO PureRAW 5.lnk -> C:\Program Files\DxO\DxO PureRAW 5\PureRAWv5.exe (DxO Labs S.A.S. -> DxO)
GroupPolicy: Restriction - Chrome <==== ATTENTION
GroupPolicy\User: Restriction ? <==== ATTENTION
Policies: C:\ProgramData\NTUSER.pol: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction <==== ATTENTION==================== Tâches planifiées (Avec liste blanche) =================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
Task: {BE3E2DFA-9431-4E81-8A73-6C696B59DF2D} - \OBUpdate -> Pas de fichier <==== ATTENTION
Task: {D9C54024-35CB-4FE1-8E23-F5876CE68F49} - \OneStartAutoLaunchTask-cf8c23e2-6432-461b-9f69-abe1b82e4aff -> Pas de fichier <==== ATTENTION
Task: {3BB2FB31-FB7F-43DA-A0BE-105279EE9544} - System32\Tasks\Adobe Acrobat Update Task => C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [1612800 2026-01-23] (Adobe Inc. -> Adobe Inc.)
Task: {25E5BCC5-9C9D-4D62-913B-5C1D7D03410B} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem147.0.7683.0{2BFC40B6-1416-4986-AD22-68750E85F612} => C:\Program Files (x86)\Google\GoogleUpdater\147.0.7683.0\updater.exe [8478872 2026-02-12] (Google LLC -> Google LLC)
Task: {213C3366-810C-4747-8366-AC431410BC5D} - System32\Tasks\Hewlett-Packard\HP Support Assistant\HP Support Assistant Update Notice => C:\Program Files (x86)\HP\HP Support Framework\Resources\BingPopup\BingPopup.exe [1015880 2026-01-27] (HP Inc. -> HP Inc.) -> C:\Program Files (x86)\HP\HP Support Framework\\/show
Task: {CAA0DA8E-B387-4973-801A-2BD7B72D2B72} - System32\Tasks\Hewlett-Packard\HP Support Assistant\HP Support Solutions Framework Report => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPSFReport.exe [480264 2026-01-27] (HP Inc. -> HP Inc.)
Task: {9F31E4E9-0780-4A65-B081-EA5F80449852} - System32\Tasks\Hewlett-Packard\HP Support Assistant\WarrantyChecker => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe [1176136 2026-01-27] (HP Inc. -> HP Inc.)
Task: {00F7C2DE-715C-4A24-A584-20E16A2F1550} - System32\Tasks\Hewlett-Packard\HP Support Assistant\WarrantyChecker_DeviceScan => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe [1176136 2026-01-27] (HP Inc. -> HP Inc.)
Task: {D611CC4C-6E00-49AC-8A18-02E4669A1BF0} - System32\Tasks\HP\Consent Manager Launcher => C:\WINDOWS\system32\sc.exe [102400 2025-06-27] (Microsoft Windows -> Microsoft Corporation) -> start hptouchpointanalyticsservice
Task: {FAD7A96C-7598-4925-B360-AB3D572917DD} - System32\Tasks\HP\HP Support Assistant\sp151468.exe => C:\ProgramData\HP\HP Support Framework\Softpaq\86806\sp151468.exe [130163648 2024-03-01] (HP Inc. -> HP Inc.) -> C:\ProgramData\HP\HP Support Framework\Softpaq\86806\/s /e cmd.exe /a /c ""HPUP.exe""
Task: {67B742C8-BCF4-4FB1-B184-8330CE622E6C} - System32\Tasks\HP\HP Wolf Security\Launch Console => C:\Program Files\HP\HP Client Security Manager\HP.ClientSecurityManager.exe [263752 2025-10-22] (HP Inc. -> HP Inc.)
Task: {000BF7B5-CD92-4856-A6AA-2BEF61CD3531} - System32\Tasks\HP\Sure Click\Sure Click 4.4.29.1443 => C:\Program Files\HP\Sure Click\servers\BrLauncher.exe [2105160 2026-01-20] (Bromium UK Limited -> HP)
Task: {44471E5B-8704-464C-9D07-F17DEDBFCC8C} - System32\Tasks\HP\Sure Click\Sure Click UI 4.4.29.1443 => C:\Program Files\HP\Sure Click\servers\BrConsole.exe [169288 2026-01-20] (Bromium UK Limited -> HP)
Task: {710CC0B4-8014-4F52-8363-63F746DF3777} - System32\Tasks\IntelSURQC-Upgrade-86621605-2a0b-4128-8ffc-15514c247132 => C:\Program Files\Intel\SUR\QUEENCREEK\Updater\bin\IntelSoftwareAssetManagerService.exe [6400712 2025-10-23] (Intel Corporation -> Intel Corporation)
Task: {707351B4-A26D-4E04-B378-3ADABB990B9F} - System32\Tasks\IntelSURQC-Upgrade-86621605-2a0b-4128-8ffc-15514c247132-Logon => C:\Program Files\Intel\SUR\QUEENCREEK\Updater\bin\IntelSoftwareAssetManagerService.exe [6400712 2025-10-23] (Intel Corporation -> Intel Corporation)
Task: {C162EFFD-71A6-480B-9517-044260BFC9B4} - System32\Tasks\Launch Adobe CCXProcess => C:\Program Files\Adobe\Adobe Creative Cloud Experience\CCXProcess.exe [194112 2026-02-24] (Adobe Inc. -> Adobe Inc.)
Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier)
Task: {0811ED92-9FB4-4983-A6DF-EC80B5FFB9F6} - System32\Tasks\Microsoft\Windows\Setup\SetupRecoveryDataTask => {717aa9c3-17e5-483b-81cc-8e27ed927763} C:\WINDOWS\system32\oobe\SetupRecoveryDataTask.dll [106496 2026-02-24] (Microsoft Windows -> Microsoft Corporation)
Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier)
Task: {54B780EF-5126-4ED9-9AC9-0E2F8D2AE1F7} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Cache Maintenance => C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpCmdRun.exe [1786528 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {C641D383-1E83-4CDC-9B28-16B3D8A6997A} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Cleanup => C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpCmdRun.exe [1786528 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {118B0E54-AFEA-429D-833C-8C5BB7C1B495} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Scheduled Scan => C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpCmdRun.exe [1786528 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {AFE2B61C-0CB9-431F-B254-27F2634E175A} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Verification => C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpCmdRun.exe [1786528 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {4BC0CB63-050C-4C24-A791-CC5A73D7EDF0} - System32\Tasks\OneStartUser\OneStartUpdater\OneStartUpdaterTaskUser134.0.6998.175{1BB46143-A3F0-4F4C-BA16-51C07F465507} => C:\Users\XEFI\AppData\Local\OneStart.ai\OneStartUpdater\134.0.6998.175\updater.exe [6589040 2024-10-01] (OneStart Technologies LLC -> OneStart.ai)
Task: {E972FE63-BC71-4A1F-B7CA-1B3032988F85} - System32\Tasks\PulseSoftware\PulseBrowserStartupS-1-5-21-2695980517-2246088209-142646661-1001 => C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowser\Application\pulsebrowser.exe [3485856 2026-01-14] (Alabama Technology USA, LLC -> Pulse Software)
Task: {CE37C6B3-72C6-463D-A916-44B0E758631D} - System32\Tasks\PulseSoftware\PulseBrowserUpdater\PulseBrowserUpdaterTaskUser133.0.6943.172{5E868156-3A6C-4ADF-A83E-E17E8C4C7710} => C:\Users\XEFI\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.172\updater.exe [6526112 2026-01-13] (Alabama Technology USA, LLC -> The Chromium Authors)
Task: {7A857D21-C3F2-4B2D-AC11-B2FF455BDD7B} - System32\Tasks\ShiftLaunchTask => C:\Users\XEFI\AppData\Local\Shift\chromium\shift.exe [3185008 2025-10-14] (Shift Technologies Inc. -> Shift Technologies Inc.)
Task: {423A0825-AAE6-4C47-A82C-4BF309CBCC22} - System32\Tasks\USER_ESRV_SVC_QUEENCREEK => C:\Windows\system32\WindowsPowerShell\v1.0\powershell.exe [454656 2025-08-30] (Microsoft Windows -> Microsoft Corporation) -> C:\Program Files\Intel\SUR\QUEENCREEK\x64\-Command "Start-Process -WindowStyle Hidden task.bat"(Si un élément est inclus dans le fichier fixlist.txt, le fichier tâche (.job) sera déplacé. Le fichier exécuté par la tâche ne sera pas déplacé.)
==================== Internet (Avec liste blanche) ====================(Si un élément est inclus dans le fichier fixlist.txt, s'il s'agit d'un élément du Registre, il sera supprimé ou restauré à la valeur par défaut.)
Winsock: Catalog5 06 C:\Program Files (x86)\Bonjour\mdnsNSP.dll [122128 2015-08-12] (Apple Inc. -> Apple Inc.)
Winsock: Catalog5-x64 06 C:\Program Files\Bonjour\mdnsNSP.dll [133392 2015-08-12] (Apple Inc. -> Apple Inc.)
Tcpip\Parameters: [DhcpNameServer] 192.168.1.1
Tcpip\..\Interfaces\{541b4a7b-70b7-43b9-86ca-7564881b072b}: [DhcpNameServer] 192.168.1.1
Tcpip\..\Interfaces\{541b4a7b-70b7-43b9-86ca-7564881b072b}: [DhcpDomain] homeFireFox:
========
FF Plugin: @videolan.org/vlc,version=3.0.18 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2024-06-08] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.20 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2024-06-08] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.21 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2024-06-08] (VideoLAN -> VideoLAN)
FF Plugin: Adobe Acrobat -> C:\Program Files\Adobe\Acrobat DC\Acrobat\Air\nppdf32.dll [2026-02-17] (Adobe Inc. -> Adobe Systems Inc.)
FF Plugin: adobe.com/AdobeAAMDetect -> C:\Program Files (x86)\Adobe\Adobe Creative Cloud\Utils\npAdobeAAMDetect64.dll [2025-12-06] (Adobe Inc. -> Adobe Systems)
FF Plugin-x32: adobe.com/AdobeAAMDetect -> C:\Program Files (x86)\Adobe\Adobe Creative Cloud\Utils\npAdobeAAMDetect32.dll [2025-12-06] (Adobe Inc. -> Adobe Systems)Edge:
=======
Edge DefaultProfile: Default
Edge Profile: C:\Users\XEFI\AppData\Local\Microsoft\Edge\User Data\Default [2026-02-20]
Edge HomePage: Default -> hxxp://google.fr/
Edge Extension: (HP Wolf Security Extension) - C:\Users\XEFI\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\aoganjpeihhkhippgnniaclfocnihgln [2025-10-24]
Edge Extension: (Google Docs hors connexion) - C:\Users\XEFI\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\ghbmnnjooekpmoecnnnilnnbdlolhkhi [2026-01-24]
Edge Extension: (Edge relevant text changes) - C:\Users\XEFI\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\jmjflgjpcpepeafmmgdpfkogkghcpiha [2024-02-13]Chrome:
=======
CHR DefaultProfile: Default
CHR Profile: C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Default [2026-02-26]
CHR Notifications: Default -> hxxps://calendar.google.com; hxxps://forums.commentcamarche.net; hxxps://www.facebook.com; hxxps://www.macifavantages.fr
CHR HomePage: Default -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj
CHR StartupUrls: Default -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj"
CHR NewTab: Default -> Active:"chrome-extension://jnannpdmmiphnkpaooplhegabbghlplj/newtab.html"
CHR DefaultSearchURL: Default -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms}
CHR DefaultSearchKeyword: Default -> Search Pro
CHR DefaultNewTabURL: Default -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome
CHR Extension: (HP Wolf Security Extension) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Default\Extensions\gpmlagmcbcnjhkdjiofoenkfbaclgjkk [2025-07-17]
CHR Extension: (SearchProtect) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Default\Extensions\jnannpdmmiphnkpaooplhegabbghlplj [2026-02-09] [UpdateUrl:0] <==== ATTENTION
CHR Extension: (Paiements via le Chrome Web Store) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2024-07-16]
CHR Profile: C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Guest Profile [2024-07-23]
CHR Profile: C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1 [2026-02-24]
CHR HomePage: Profile 1 -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj
CHR StartupUrls: Profile 1 -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj"
CHR DefaultSearchURL: Profile 1 -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms}
CHR DefaultSearchKeyword: Profile 1 -> Search Pro
CHR DefaultNewTabURL: Profile 1 -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome
CHR Extension: (Adobe Acrobat: PDF edit, convert, sign tools) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\efaidnbmnnnibpcajpcglclefindmkaj [2025-04-03]
CHR Extension: (Google Docs hors connexion) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\ghbmnnjooekpmoecnnnilnnbdlolhkhi [2025-04-03]
CHR Extension: (HP Wolf Security Extension) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\gpmlagmcbcnjhkdjiofoenkfbaclgjkk [2025-04-03]
CHR Extension: (SearchProtect) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\jnannpdmmiphnkpaooplhegabbghlplj [2026-02-09] [UpdateUrl:0] <==== ATTENTION
CHR Extension: (Lanceur d'applications pour Drive (par Google)) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\lmjegmlicamnimmfhcmpkclmigmmcbeh [2024-06-19]
CHR Extension: (Paiements via le Chrome Web Store) - C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2024-06-19]
CHR Profile: C:\Users\XEFI\AppData\Local\Google\Chrome\User Data\System Profile [2026-02-21]
CHR HKU\S-1-5-21-2695980517-2246088209-142646661-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj]
CHR HKU\S-1-5-21-2695980517-2246088209-142646661-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh]
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj]==================== Services (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
R2 AdobeARMservice; C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe [180216 2026-01-23] (Adobe Inc. -> Adobe Inc.)
R2 AdobeUpdateService; C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ElevationManager\AdobeUpdateService.exe [944608 2025-12-06] (Adobe Inc. -> Adobe Inc.)
S4 BrAmSvc; C:\Program Files\HP\Sure Click\servers\BrAmSvc.exe [1329040 2026-01-20] (HP Inc -> HP)
R2 BrEndpointSvc; c:\Program Files\HP\Sure Click\servers\BemSvc.exe [4050248 2026-01-20] (Bromium UK Limited -> HP)
R2 BrService; c:\Program Files\HP\Sure Click\servers\BrService.exe [10101064 2026-01-20] (Bromium UK Limited -> HP)
R2 DSAService; C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSAService.exe [133736 2025-08-27] (Intel Corporation -> Intel)
R2 DSAUpdateService; C:\Program Files (x86)\Intel\Driver and Support Assistant\x86\DSAUpdateService.exe [133224 2025-08-27] (Intel Corporation -> Intel)
R2 EPSON_EB_RPCV4_04; C:\Program Files\Common Files\EPSON\EPW!3 SSRP\E_S50STB.EXE [168448 2011-01-11] (SEIKO EPSON CORPORATION) [Fichier non signé]
R2 HotKeyServiceDSU; C:\WINDOWS\System32\DriverStore\FileRepository\hpdsusoftwarecomponent.inf_amd64_5416f6085e93e9fa\HotKeyServiceDSU.exe [681544 2024-09-05] (HP Inc. -> HP Inc.)
R2 HPAppHelperCap; C:\WINDOWS\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\AppHelperCap.exe [909464 2025-09-30] (HP Inc. -> HP Inc.)
R2 HPAssessAndRespond; C:\Program Files\HP\HP Assess and Respond\HPAssessAndRespond.exe [3034184 2026-01-13] (HP Inc. -> HP Inc.)
R2 HPDiagsCap; C:\WINDOWS\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\DiagsCap.exe [907936 2025-09-30] (HP Inc. -> HP Inc.)
R2 HPNetworkCap; C:\WINDOWS\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\NetworkCap.exe [903840 2025-09-30] (HP Inc. -> HP Inc.)
S3 hpqcaslwmiex; C:\Program Files (x86)\HP\Shared\hpqwmiex.exe [1149448 2020-07-23] (HP Inc. -> HP)
R2 hpsvcsscan; C:\WINDOWS\System32\DriverStore\FileRepository\hpsvcsscancomp.inf_amd64_af1aa699aae8adfb\x64\hpsvcsscan.exe [7124768 2025-10-07] (HP Inc. -> HP Inc.)
R2 HPSysInfoCap; C:\WINDOWS\System32\DriverStore\FileRepository\hpcustomcapcomp.inf_amd64_bac3c2b2a2c0d811\x64\SysInfoCap.exe [909464 2025-09-30] (HP Inc. -> HP Inc.)
R2 HpTouchpointAnalyticsService; C:\WINDOWS\System32\DriverStore\FileRepository\hpanalyticscomp.inf_amd64_b532962506597d3d\x64\TouchpointAnalyticsClientService.exe [639776 2025-10-01] (HP Inc. -> HP Inc.)
S2 Intel(R) Platform License Manager Service; C:\WINDOWS\System32\DriverStore\FileRepository\iclsclient.inf_amd64_740dc8aba9846dbb\lib\PlatformLicenseManagerService.exe [741600 2024-10-09] (Intel Corporation -> Intel(R) Corporation)
R2 IntelCollectorService; C:\Program Files\Intel\CollectorService\collector_service.exe [5572304 2026-01-14] (Intel Corporation -> Intel Corporation)
R2 IntelGraphicsSoftwareService; C:\Program Files\Intel\Intel Graphics Software\IntelGraphicsSoftware.Service.exe [311472 2025-11-14] (Intel Corporation -> Intel Corporation)
R2 IntelTelemetryAgent; C:\Program Files\Intel\TelemetryAgent\telemetry_agent.exe [5336272 2026-01-14] (Intel Corporation -> Intel Corporation)
R2 ipfsvc; C:\WINDOWS\System32\DriverStore\FileRepository\ipf_cpu.inf_amd64_cf5beef3831571d4\ipf_uf.exe [2778760 2022-10-12] (Intel Corporation -> Intel Corporation)
R2 LanWlanWwanSwitchingServiceDSU; C:\WINDOWS\System32\DriverStore\FileRepository\hpdsusoftwarecomponent.inf_amd64_5416f6085e93e9fa\LanWlanWwanSwitchingServiceDSU.exe [587848 2024-09-05] (HP Inc. -> HP Inc.)
R2 MDCoreSvc; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MpDefenderCoreService.exe [2067464 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 MTAgentService; C:\Program Files\MiniTool ShadowMaker\AgentService.exe [762040 2024-10-25] (MiniTool Software Limited -> )
R2 MTSchedulerService; C:\Program Files\MiniTool ShadowMaker\SchedulerService.exe [227000 2024-10-25] (MiniTool Software Limited -> )
R2 SecurityUpdateService; C:\Program Files\HP\Security Update Service\4.4.29.1443\SecurityUpdateService.exe [5080392 2026-01-20] (Bromium UK Limited -> HP)
S3 Sense; C:\Program Files\Windows Defender Advanced Threat Protection\MsSense.exe [811360 2026-02-24] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 SFUService; C:\WINDOWS\System32\DriverStore\FileRepository\hpsfuservice.inf_amd64_bbd044dc51cdcdad\HpSfuService64.exe [895640 2025-09-11] (HP Inc. -> HP Inc.)
R2 SNAPOService; C:\WINDOWS\System32\DriverStore\FileRepository\snapo64.inf_amd64_ce3ade221909a236\SNAPOSS64.exe [369408 2025-06-22] (Microsoft Windows Hardware Compatibility Publisher -> Sonitude Corporation)
R2 WDDriveService; C:\Program Files (x86)\Western Digital\WD Drive Manager\WDDriveService.exe [368248 2021-03-15] (Western Digital Technologies, Inc. -> Western Digital Technologies, Inc.)
R3 WdNisSvc; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\NisSrv.exe [4435096 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 WinDefend; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26010.5-0\MsMpEng.exe [290744 2026-02-10] (Microsoft Windows Publisher -> Microsoft Corporation)
S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" [X]===================== Pilotes (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
S3 atc; C:\WINDOWS\System32\DRIVERS\atc.sys [8502336 2025-11-22] (Microsoft Windows Hardware Compatibility Publisher -> Bitdefender S.R.L. Bucharest, ROMANIA)
S3 BdDci; C:\WINDOWS\system32\DRIVERS\bddci.sys [800168 2023-12-19] (Microsoft Windows Hardware Compatibility Publisher -> Bitdefender)
S3 BdDci4; C:\WINDOWS\system32\DRIVERS\bddci4.sys [1380416 2026-01-20] (Microsoft Windows Hardware Compatibility Publisher -> Bitdefender)
R0 BrCow_4_4_29_1443; C:\WINDOWS\System32\DRIVERS\BrCow_4_4_29_1443.sys [72744 2026-01-20] (Bromium UK Limited -> HP)
R2 BrFilter_4_4_29_1443; C:\WINDOWS\System32\DRIVERS\BrFilter_4_4_29_1443.sys [249384 2026-01-20] (Bromium UK Limited -> HP)
S3 BthA2dp; C:\WINDOWS\System32\drivers\BthA2dp.sys [573440 2024-10-15] (Microsoft Corporation) [Fichier non signé]
S3 BthHFEnum; C:\WINDOWS\System32\drivers\bthhfenum.sys [200704 2024-10-15] (Microsoft Corporation) [Fichier non signé]
S3 BTHMODEM; C:\WINDOWS\System32\drivers\bthmodem.sys [110592 2024-10-25] (Microsoft Corporation) [Fichier non signé]
R3 dc3d; C:\WINDOWS\System32\drivers\dc3d.sys [47616 2011-05-18] (Hardware Group Test Cert -> Microsoft Corporation)
S3 dg_ssudbus; C:\WINDOWS\system32\DRIVERS\ssudbus2.sys [175824 2024-10-17] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
R3 e1dexpress; C:\WINDOWS\System32\DriverStore\FileRepository\e1d.inf_amd64_36b577496f78c3fb\e1d.sys [615512 2025-05-19] (Intel Corporation -> Intel Corporation)
S1 Gemma; C:\WINDOWS\System32\DRIVERS\gemma.sys [1793112 2025-11-22] (Microsoft Windows Hardware Compatibility Publisher -> BitDefender S.R.L. Bucharest, ROMANIA)
R2 googledrivefs31931; C:\Program Files\Google\Drive File Stream\Drivers\31931\googledrivefs31931.sys [386256 2025-05-15] (Microsoft Windows Hardware Compatibility Publisher -> Google, Inc.)
R3 HPCustomCapDriver; C:\WINDOWS\System32\DriverStore\FileRepository\hpcustomcapdriver.inf_amd64_1421dec2010cc057\x64\hpcustomcapdriver.sys [18984 2024-05-07] (Microsoft Windows Hardware Compatibility Publisher -> HP Inc.)
R3 HPKbfDriver; C:\WINDOWS\System32\drivers\HPKbfDriver.sys [45440 2021-09-12] (HP Inc. -> HP Inc.)
R0 iaStorVD; C:\WINDOWS\System32\drivers\iaStorVD.sys [1623136 2024-12-10] (Intel Corporation -> Intel Corporation)
S3 ipf_acpi; C:\WINDOWS\System32\DriverStore\FileRepository\ipf_acpi.inf_amd64_cf69bf74fab8a0f5\ipf_acpi.sys [87176 2022-10-12] (Intel Corporation -> Intel Corporation)
S3 ipf_cpu; C:\WINDOWS\System32\DriverStore\FileRepository\ipf_cpu.inf_amd64_cf5beef3831571d4\ipf_cpu.sys [80520 2022-10-12] (Intel Corporation -> Intel Corporation)
S3 ipf_lf; C:\WINDOWS\System32\DriverStore\FileRepository\ipf_cpu.inf_amd64_cf5beef3831571d4\ipf_lf.sys [443528 2022-10-12] (Intel Corporation -> Intel Corporation)
R3 KslD; C:\WINDOWS\System32\drivers\wd\KslD.sys [82352 2026-02-10] (Microsoft Windows -> Microsoft Corporation)
S3 MarvinBus; C:\WINDOWS\System32\drivers\MarvinBus64.sys [261120 2005-09-23] (Pinnacle Systems GmbH) [Fichier non signé]
R0 pwdrvio; C:\WINDOWS\System32\pwdrvio.sys [19152 2021-03-26] (MiniTool Solution Ltd -> )
S3 pwdspio; C:\WINDOWS\system32\pwdspio.sys [12504 2021-03-26] (MiniTool Solution Ltd -> )
S0 sselam_4_4_19_828; C:\WINDOWS\System32\DRIVERS\sselam_4_4_19_828.sys [19528 2026-01-20] (Microsoft Windows Early Launch Anti-malware Publisher -> HP)
S3 ssudmdm; C:\WINDOWS\system32\DRIVERS\ssudmdm.sys [174264 2024-10-17] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
R3 uxen; c:\Program Files\HP\Sure Click\bin\uxen.sys [2052648 2025-12-18] (Bromium UK Limited -> HP)
R3 vlflt; C:\WINDOWS\System32\drivers\vlflt.sys [1445440 2026-01-20] (Microsoft Windows Hardware Compatibility Publisher -> Bitdefender)
S0 WdBoot; C:\WINDOWS\System32\drivers\wd\WdBoot.sys [21888 2026-02-10] (Microsoft Windows Early Launch Anti-malware Publisher -> Microsoft Corporation)
R0 WdFilter; C:\WINDOWS\System32\drivers\wd\WdFilter.sys [635272 2026-02-10] (Microsoft Windows -> Microsoft Corporation)
R3 WdNisDrv; C:\WINDOWS\System32\drivers\wd\WdNisDrv.sys [102832 2026-02-10] (Microsoft Windows -> Microsoft Corporation)
R3 WiManHu; C:\WINDOWS\System32\DriverStore\FileRepository\wiman.inf_amd64_1695e34ea35039dd\WiManHu\WiManHu.sys [217504 2025-06-05] (Intel Corporation -> Intel Corporation)
S3 ax_pvi; \??\C:\Program Files\HP\Sure Click\bin\ax_pvi.sys [X]
S3 IntelTACD; \??\C:\Windows\System32\drivers\IntelTACD.sys [X]==================== NetSvcs (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
==================== Un mois (créés) (Avec liste blanche) =========(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2026-02-26 09:24 - 2026-02-26 09:25 - 000001208 _____ C:\Users\XEFI\Desktop\FRST64 - Raccourci.lnk
2026-02-26 09:21 - 2026-02-26 09:21 - 002133504 _____ (Farbar) C:\Users\XEFI\Downloads\FRST (4).exe
2026-02-25 22:56 - 2026-02-25 22:56 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (9).avif
2026-02-25 22:56 - 2026-02-25 22:56 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (8).avif
2026-02-25 22:56 - 2026-02-25 22:56 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (7).avif
2026-02-25 22:56 - 2026-02-25 22:56 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (6).avif
2026-02-25 22:56 - 2026-02-25 22:56 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (10).avif
2026-02-25 22:55 - 2026-02-25 22:55 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (5).avif
2026-02-25 22:55 - 2026-02-25 22:55 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (4).avif
2026-02-25 22:55 - 2026-02-25 22:55 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (3).avif
2026-02-25 22:54 - 2026-02-25 22:54 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator.avif
2026-02-25 22:54 - 2026-02-25 22:54 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (2).avif
2026-02-25 22:54 - 2026-02-25 22:54 - 000013304 _____ C:\Users\XEFI\Downloads\RegRun-Reanimator (1).avif
2026-02-25 22:47 - 2026-02-25 22:47 - 000010560 __RSH C:\ProgramData\ntuser.pol
2026-02-24 19:55 - 2026-02-24 19:55 - 000790768 _____ C:\WINDOWS\system32\perfh00C.dat
2026-02-24 19:55 - 2026-02-24 19:55 - 000158516 _____ C:\WINDOWS\system32\perfc00C.dat
2026-02-24 19:29 - 2026-02-26 00:58 - 000000000 ____D C:\WINDOWS\CbsTemp
2026-02-24 19:18 - 2026-02-24 19:18 - 000083946 _____ C:\WINDOWS\SysWOW64\ctac.json
2026-02-24 19:18 - 2026-02-24 19:18 - 000083946 _____ C:\WINDOWS\system32\ctac.json
2026-02-24 19:18 - 2026-02-24 19:18 - 000036382 _____ C:\WINDOWS\SysWOW64\IntegratedServicesRegionPolicySet.json
2026-02-24 19:18 - 2026-02-24 19:18 - 000036382 _____ C:\WINDOWS\system32\IntegratedServicesRegionPolicySet.json
2026-02-21 19:01 - 2026-02-21 19:02 - 000067405 _____ C:\Users\XEFI\Downloads\Addition.txt
2026-02-21 18:57 - 2026-02-26 09:25 - 000000000 ____D C:\FRST
2026-02-21 18:57 - 2026-02-21 19:01 - 000084578 _____ C:\Users\XEFI\Downloads\FRST.txt
2026-02-21 18:56 - 2026-02-21 18:56 - 009115112 _____ (Avanquest) C:\Users\XEFI\Downloads\PC_Cleaner_setup.exe
2026-02-21 18:55 - 2026-02-21 18:55 - 002444800 _____ (Farbar) C:\Users\XEFI\Downloads\FRST64.exe
2026-02-21 18:44 - 2026-02-21 18:46 - 000000000 ____D C:\Users\Public\Documents\RegRunInfo
2026-02-21 18:43 - 2026-02-21 18:45 - 000000000 ____D C:\Users\XEFI\AppData\Local\UnHackMe
2026-02-21 18:43 - 2026-02-21 18:43 - 000001234 _____ C:\Users\XEFI\Desktop\Reanimator.lnk
2026-02-21 18:43 - 2026-02-21 18:43 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Reanimator
2026-02-21 18:43 - 2026-02-21 18:43 - 000000000 ____D C:\Program Files (x86)\Greatis
2026-02-21 18:43 - 2015-12-28 11:32 - 000049968 _____ (Greatis Software) C:\WINDOWS\system32\partizan.exe
2026-02-21 18:42 - 2026-02-21 18:42 - 046460082 _____ C:\Users\XEFI\Downloads\reanimator.zip
2026-02-21 18:38 - 2026-02-21 18:38 - 002133504 _____ (Farbar) C:\Users\XEFI\Downloads\FRST (3).exe
2026-02-21 18:37 - 2026-02-21 18:37 - 002133504 _____ (Farbar) C:\Users\XEFI\Downloads\FRST (2).exe
2026-02-21 18:06 - 2026-02-21 18:06 - 002133504 _____ (Farbar) C:\Users\XEFI\Downloads\FRST (1).exe
2026-02-21 18:01 - 2026-02-21 18:01 - 002133504 _____ (Farbar) C:\Users\XEFI\Downloads\FRST.exe
2026-02-21 17:28 - 2026-02-21 17:28 - 000203976 _____ C:\Users\XEFI\Downloads\Mandat (1).pdf
2026-02-21 17:01 - 2026-02-21 17:01 - 000203976 _____ C:\Users\XEFI\Downloads\Mandat.pdf
2026-02-21 16:40 - 2026-02-21 16:40 - 000001213 _____ C:\Users\Public\Desktop\LibreOffice 26.2.lnk
2026-02-21 16:40 - 2026-02-21 16:40 - 000000000 ___SD C:\ProgramData\Microsoft\Windows\Start Menu\Programs\LibreOffice
2026-02-21 16:35 - 2026-02-21 16:35 - 000001072 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Adobe Photoshop 2026.lnk
2026-02-21 16:27 - 2026-02-21 16:27 - 000001093 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Adobe Lightroom Classic.lnk
2026-02-18 12:10 - 2026-02-18 12:11 - 073896357 _____ C:\Users\XEFI\Downloads\IMG_3828.dng
2026-02-17 16:18 - 2026-02-17 16:18 - 000001215 _____ C:\Users\XEFI\Desktop\Document Transform.lnk
2026-02-17 16:18 - 2026-02-17 16:18 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\DocumentTransform
2026-02-17 16:18 - 2026-02-17 16:18 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\document-transform-nativefier-fdb4b7
2026-02-17 16:18 - 2026-02-17 16:18 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\DocumentTransform
2026-02-17 16:17 - 2026-02-17 16:17 - 016920704 _____ C:\Users\XEFI\Downloads\ClearEditPro_691518.exe
2026-02-17 16:16 - 2026-02-17 16:17 - 016920704 _____ C:\Users\XEFI\Downloads\ClearEditPro_710993.exe
2026-02-17 16:16 - 2026-02-17 16:17 - 016920704 _____ C:\Users\XEFI\Downloads\ClearEditPro_340329.exe
2026-02-15 10:37 - 2026-02-15 10:37 - 002270345 _____ C:\Users\XEFI\Downloads\CR2_MCP_260206 (1).pdf
2026-02-15 10:24 - 2026-02-15 10:24 - 002270345 _____ C:\Users\XEFI\Downloads\CR2_MCP_260206.pdf
2026-02-09 17:51 - 2026-02-09 17:51 - 000336538 _____ C:\Users\XEFI\Downloads\Suivi santé et interventions.pdf
2026-02-09 16:02 - 2026-02-09 16:02 - 000740745 _____ C:\Users\XEFI\Documents\Facture Rortais 05.06.26.pdf
2026-02-09 15:28 - 2026-02-09 15:28 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais (5).pdf
2026-02-09 15:27 - 2026-02-09 15:27 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais.pdf
2026-02-09 15:27 - 2026-02-09 15:27 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais (4).pdf
2026-02-09 15:27 - 2026-02-09 15:27 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais (3).pdf
2026-02-09 15:27 - 2026-02-09 15:27 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais (2).pdf
2026-02-09 15:27 - 2026-02-09 15:27 - 000764362 _____ C:\Users\XEFI\Downloads\Attestation simplifiée B Rortais (1).pdf
2026-02-09 15:07 - 2026-02-09 15:07 - 000764362 _____ C:\Users\XEFI\Documents\Attestation simplifiée B Rortais.pdf
2026-02-09 11:50 - 2026-02-09 11:50 - 000269669 _____ C:\Users\XEFI\Downloads\BR Paysage Facture F2311-460 08 11 2023 ROCHER.pdf
2026-02-06 11:16 - 2026-02-06 11:16 - 000527387 _____ C:\Users\XEFI\Downloads\Accusé de réception.pdf
2026-02-06 11:16 - 2026-02-06 11:16 - 000527387 _____ C:\Users\XEFI\Downloads\Accusé de réception (1).pdf
2026-02-06 10:23 - 2026-01-20 11:50 - 000249384 _____ (HP) C:\WINDOWS\system32\Drivers\BrFilter_4_4_29_1443.sys
2026-02-06 10:23 - 2026-01-20 11:50 - 000072744 _____ (HP) C:\WINDOWS\system32\Drivers\BrCow_4_4_29_1443.sys
2026-02-05 10:20 - 2026-02-05 10:20 - 000108625 _____ C:\Users\XEFI\Downloads\Relevé n°002 du 02-02-2026_LDD 00833784205 ROCHER RAYMOND.pdf
2026-02-05 10:19 - 2026-02-05 10:19 - 000134058 _____ C:\Users\XEFI\Downloads\Relevé n°002 du 02-02-2026_CCHQ 00833784000 ROCHER RAYMOND.pdf
2026-02-05 09:59 - 2026-02-05 09:59 - 000003600 _____ C:\WINDOWS\system32\Tasks\USER_ESRV_SVC_QUEENCREEK
2026-02-05 09:59 - 2026-01-14 13:22 - 000049872 _____ (Intel(R) Corporation) C:\WINDOWS\system32\Drivers\semav6msr64.sys
2026-02-04 09:34 - 2026-02-04 09:34 - 000268770 _____ C:\Users\XEFI\Downloads\BR Paysage Facture F2601-700 31 01 2026 ROCHER (1).pdf
2026-02-04 09:33 - 2026-02-04 09:33 - 000268770 _____ C:\Users\XEFI\Downloads\BR Paysage Facture F2601-700 31 01 2026 ROCHER.pdf
2026-02-04 09:22 - 2026-02-04 09:22 - 001924542 _____ C:\Users\XEFI\Downloads\facture 01-0125 au 01-03-25 (1).pdf
2026-02-04 09:20 - 2026-02-04 09:20 - 001924542 _____ C:\Users\XEFI\Downloads\facture 01-0125 au 01-03-25.pdf
2026-02-04 09:18 - 2026-02-04 09:18 - 001890666 _____ C:\Users\XEFI\Downloads\facture 01-05-25 au 01-07-25 (1).pdf
2026-02-04 08:49 - 2026-02-04 08:49 - 001629356 _____ C:\Users\XEFI\Downloads\consommation avec chauffage (3).pdf
2026-02-04 08:45 - 2026-02-04 08:45 - 001629356 _____ C:\Users\XEFI\Downloads\consommation avec chauffage (2).pdf
2026-02-03 23:22 - 2026-02-03 23:22 - 001629356 _____ C:\Users\XEFI\Downloads\consommation avec chauffage (1).pdf
2026-02-03 23:18 - 2026-02-03 23:18 - 001890666 _____ C:\Users\XEFI\Downloads\facture 01-05-25 au 01-07-25.pdf
2026-02-03 23:15 - 2026-02-03 23:15 - 001629356 _____ C:\Users\XEFI\Downloads\consommation avec chauffage.pdf
2026-02-03 23:11 - 2026-02-03 23:12 - 001606340 _____ C:\Users\XEFI\Downloads\consommation sans chauffage.pdf
2026-02-03 17:35 - 2021-10-25 13:51 - 000717960 _____ (Intel Corporation) C:\WINDOWS\SysWOW64\libmfxhw32.dll
2026-02-03 17:35 - 2021-10-25 13:50 - 000048104 _____ (Intel Corporation) C:\WINDOWS\system32\intel_gfx_api-x64.dll
2026-02-03 17:35 - 2021-10-25 13:50 - 000045416 _____ (Intel Corporation) C:\WINDOWS\SysWOW64\intel_gfx_api-x86.dll
2026-02-03 17:35 - 2021-10-25 13:49 - 000436400 _____ C:\WINDOWS\system32\ControlLib.dll
2026-02-03 17:00 - 2026-02-03 17:00 - 001066257 _____ C:\Users\XEFI\Downloads\Courrier antargaz.pdf
2026-02-02 18:49 - 2026-02-02 18:49 - 000019030 _____ C:\Users\XEFI\Downloads\Devis 000190587.pdf
2026-02-02 16:56 - 2026-02-02 16:56 - 000001614 _____ C:\Users\XEFI\Downloads\Repartition_des_supports.pdf
2026-02-02 12:32 - 2026-02-02 12:32 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Money Manager EX
2026-01-31 09:02 - 2026-01-31 09:02 - 000002721 _____ C:\Users\XEFI\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Pulse Browser.lnk
2026-01-31 09:02 - 2026-01-31 09:02 - 000002684 _____ C:\Users\XEFI\Desktop\Pulse Browser.lnk
2026-01-31 09:01 - 2026-01-31 09:02 - 000000000 ____D C:\WINDOWS\system32\Tasks\PulseSoftware
2026-01-31 09:01 - 2026-01-31 09:02 - 000000000 ____D C:\Users\XEFI\AppData\Local\PulseSoftware
2026-01-31 09:01 - 2026-01-31 09:01 - 007527472 _____ (The Chromium Authors) C:\Users\XEFI\Downloads\setup.exe
2026-01-31 08:57 - 2026-01-22 14:08 - 002042120 _____ C:\WINDOWS\system32\ze_intel_gpu_raytracing.dll
2026-01-31 08:57 - 2026-01-22 14:07 - 000785960 _____ (Intel) C:\WINDOWS\system32\libvpl.dll
2026-01-31 08:57 - 2026-01-22 14:07 - 000666128 _____ (Intel) C:\WINDOWS\SysWOW64\libvpl.dll
2026-01-31 08:57 - 2026-01-22 14:06 - 000945536 _____ (Intel Corporation) C:\WINDOWS\system32\libmfxhw64.dll
2026-01-31 08:57 - 2026-01-22 14:04 - 000658416 _____ C:\WINDOWS\SysWOW64\IntelControlLib32.dll
2026-01-31 08:57 - 2026-01-22 14:02 - 001619288 _____ C:\WINDOWS\system32\vulkan-1-999-0-0-0.dll
2026-01-31 08:57 - 2026-01-22 14:02 - 001619288 _____ C:\WINDOWS\system32\vulkan-1.dll
2026-01-31 08:57 - 2026-01-22 14:02 - 001425752 _____ C:\WINDOWS\SysWOW64\vulkan-1-999-0-0-0.dll
2026-01-31 08:57 - 2026-01-22 14:02 - 001425752 _____ C:\WINDOWS\SysWOW64\vulkan-1.dll
2026-01-31 08:56 - 2026-01-22 14:02 - 002379096 _____ C:\WINDOWS\system32\vulkaninfo-1-999-0-0-0.exe
2026-01-31 08:56 - 2026-01-22 14:02 - 002379096 _____ C:\WINDOWS\system32\vulkaninfo.exe
2026-01-31 08:56 - 2026-01-22 14:02 - 001887576 _____ C:\WINDOWS\SysWOW64\vulkaninfo-1-999-0-0-0.exe
2026-01-31 08:56 - 2026-01-22 14:02 - 001887576 _____ C:\WINDOWS\SysWOW64\vulkaninfo.exe
2026-01-31 08:56 - 2026-01-22 13:59 - 000273080 _____ C:\WINDOWS\SysWOW64\ControlLib32.dll
2026-01-30 20:06 - 2026-01-30 20:06 - 000000000 ____D C:\WINDOWS\system32\braille-tables
2026-01-30 18:16 - 2026-02-02 12:32 - 000000000 ____D C:\Program Files\Money Manager EX
2026-01-30 18:16 - 2026-01-30 20:04 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\MoneyManagerEx
2026-01-30 18:15 - 2026-01-30 18:15 - 013600225 _____ C:\Users\XEFI\Downloads\Money-Manager-Ex-Windows-64-bits-1-7-0-fr.exe
2026-01-30 16:34 - 2026-01-30 16:34 - 000412989 _____ C:\Users\XEFI\Downloads\32220514.20260130_160101_330.CRAM_P.avec_mot_de_passe (2).pdf
2026-01-30 16:33 - 2026-01-30 16:33 - 000412989 _____ C:\Users\XEFI\Downloads\32220514.20260130_160101_330.CRAM_P.avec_mot_de_passe (1).pdf
2026-01-30 16:20 - 2026-01-30 16:20 - 000412989 _____ C:\Users\XEFI\Downloads\32220514.20260130_160101_330.CRAM_P.avec_mot_de_passe.pdf
2026-01-30 10:47 - 2026-01-30 10:47 - 001525454 _____ C:\Users\XEFI\Downloads\Contrat véhicule-ticket carburant.pdf
2026-01-28 19:14 - 2026-01-28 19:14 - 000129645 _____ C:\Users\XEFI\Downloads\Relevé n°001 du 02-01-2026_CCHQ 00833784000 ROCHER RAYMOND.pdf
2026-01-28 19:14 - 2026-01-28 19:14 - 000105951 _____ C:\Users\XEFI\Downloads\Relevé n°001 du 02-01-2026_LDD 00833784205 ROCHER RAYMOND.pdf
2026-01-28 19:14 - 2026-01-28 19:14 - 000103596 _____ C:\Users\XEFI\Downloads\Relevé n°001 du 02-01-2026_LIV A 00047891838 ROCHER RAYMOND.pdf
2026-01-28 19:13 - 2026-01-28 19:13 - 000105885 _____ C:\Users\XEFI\Downloads\Relevé n°001 du 02-01-2026_CSL LSO 73933569907 M ROCHER RAYMOND.pdf
2026-01-27 18:54 - 2026-01-27 18:54 - 000000026 _____ C:\Users\XEFI\AppData\LocalLow\44ae35fcf0a0e02ae2e687946d62835758249052a9a7b065af11d56faffe260d==================== Un mois (modifiés) ==================
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2026-02-26 09:20 - 2023-06-14 07:41 - 000000000 ___SD C:\Users\XEFI\AppData\Roaming\Microsoft\Credentials
2026-02-26 09:13 - 2024-04-01 08:26 - 000000000 ___HD C:\Program Files\WindowsApps
2026-02-26 09:13 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\AppReadiness
2026-02-26 09:13 - 2024-04-01 08:26 - 000000000 ____D C:\ProgramData\regid.1991-06.com.microsoft
2026-02-26 09:12 - 2024-04-01 08:24 - 000000000 ____D C:\WINDOWS\INF
2026-02-26 09:10 - 2024-07-16 12:49 - 000000000 ____D C:\Users\XEFI\Desktop\FRST-OlderVersion
2026-02-26 08:32 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SystemTemp
2026-02-25 22:51 - 2024-10-15 22:06 - 000004174 _____ C:\WINDOWS\system32\Tasks\User_Feed_Synchronization-{F263FABB-7FA4-4B74-AE3F-762DB391072F}
2026-02-25 22:49 - 2024-10-15 18:18 - 000000000 ____D C:\WINDOWS\system32\FxsTmp
2026-02-25 22:48 - 2023-06-14 09:42 - 000000000 ___RD C:\Users\XEFI\OneDrive
2026-02-25 22:47 - 2024-10-15 22:06 - 000000006 ____H C:\WINDOWS\Tasks\SA.DAT
2026-02-25 22:47 - 2024-10-15 22:03 - 000024674 _____ C:\WINDOWS\system32\5E37410B-D6F1-471D-AE27-563CEAC0D6B2
2026-02-25 22:47 - 2023-04-21 08:53 - 000012288 ___SH C:\DumpStack.log.tmp
2026-02-25 22:46 - 2024-04-01 08:21 - 000524288 _____ C:\WINDOWS\system32\config\BBI
2026-02-24 23:23 - 2023-06-14 07:42 - 000000000 ____D C:\Users\XEFI\AppData\Local\D3DSCache
2026-02-24 23:17 - 2024-10-15 22:03 - 000000000 ____D C:\WINDOWS\system32\SleepStudy
2026-02-24 19:55 - 2024-10-15 22:07 - 001774664 _____ C:\WINDOWS\system32\PerfStringBackup.INI
2026-02-24 19:50 - 2024-10-15 21:56 - 000001623 _____ C:\WINDOWS\system32\config\VSMIDK
2026-02-24 19:47 - 2024-10-15 22:03 - 001210352 _____ C:\WINDOWS\system32\FNTCACHE.DAT
2026-02-24 19:45 - 2024-04-01 17:37 - 000000000 ____D C:\WINDOWS\InboxApps
2026-02-24 19:45 - 2024-04-01 17:37 - 000000000 ____D C:\Program Files\Windows Defender Advanced Threat Protection
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ___SD C:\WINDOWS\system32\F12
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ___RD C:\WINDOWS\ImmersiveControlPanel
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\UUS
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SysWOW64\WinMetadata
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SysWOW64\setup
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SysWOW64\oobe
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SysWOW64\Dism
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\SystemResources
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\WinMetadata
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\ShellExperiences
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\setup
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\SecureBootUpdates
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\oobe
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\migwiz
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\Dism
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\appraiser
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\ShellExperiences
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\ShellComponents
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\PolicyDefinitions
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\BrowserCore
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\bcastdvr
2026-02-24 19:45 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\appcompat
2026-02-24 19:45 - 2024-04-01 08:21 - 000000000 ____D C:\WINDOWS\servicing
2026-02-24 19:39 - 2024-04-01 08:26 - 000282624 _____ (Microsoft Corporation) C:\WINDOWS\system32\msclmd.dll
2026-02-24 19:39 - 2024-04-01 08:26 - 000235520 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\msclmd.dll
2026-02-24 19:18 - 2024-10-15 22:03 - 003270144 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\PrintConfig.dll
2026-02-24 18:52 - 2023-08-29 08:42 - 000000000 ___HD C:\adobeTemp
2026-02-24 18:52 - 2023-06-14 14:29 - 000000000 ____D C:\Program Files\Common Files\Adobe
2026-02-24 18:51 - 2023-06-14 14:30 - 000000000 ____D C:\Program Files\Adobe
2026-02-24 18:51 - 2023-04-21 08:53 - 000002450 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Microsoft Edge.lnk
2026-02-24 18:51 - 2023-04-21 08:53 - 000002288 _____ C:\Users\Public\Desktop\Microsoft Edge.lnk
2026-02-21 17:51 - 2025-02-06 15:49 - 000003572 _____ C:\WINDOWS\system32\Tasks\OneDrive Startup Task-S-1-5-21-2695980517-2246088209-142646661-1001
2026-02-21 17:51 - 2024-10-15 22:06 - 000003588 _____ C:\WINDOWS\system32\Tasks\OneDrive Reporting Task-S-1-5-21-2695980517-2246088209-142646661-1001
2026-02-21 17:51 - 2024-10-15 22:06 - 000003376 _____ C:\WINDOWS\system32\Tasks\OneDrive Standalone Update Task-S-1-5-21-2695980517-2246088209-142646661-1001
2026-02-21 17:51 - 2023-06-14 07:41 - 000002429 _____ C:\Users\XEFI\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\OneDrive.lnk
2026-02-21 17:44 - 2023-06-30 22:08 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\Microsoft\Forms
2026-02-21 16:58 - 2023-06-19 18:09 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\Microsoft\Excel
2026-02-21 16:39 - 2025-01-31 11:16 - 000000000 ____D C:\Program Files\LibreOffice
2026-02-21 16:24 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\SecurityHealth
2026-02-21 16:17 - 2024-03-02 11:22 - 000001115 _____ C:\Users\Public\Desktop\calibre 64bit - E-book management.lnk
2026-02-21 16:17 - 2024-03-02 11:22 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\calibre 64bit - E-book Management
2026-02-21 16:17 - 2024-03-02 11:22 - 000000000 ____D C:\Program Files\Calibre2
2026-02-21 16:14 - 2023-06-14 14:26 - 000000000 ____D C:\Program Files\7-Zip
2026-02-20 09:40 - 2023-06-14 14:30 - 000000000 ____D C:\ProgramData\Adobe
2026-02-20 09:35 - 2023-06-20 08:57 - 000002181 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Drive.lnk
2026-02-20 09:35 - 2023-06-20 08:57 - 000002088 _____ C:\Users\XEFI\Desktop\Google Slides.lnk
2026-02-20 09:35 - 2023-06-20 08:57 - 000002088 _____ C:\Users\XEFI\Desktop\Google Sheets.lnk
2026-02-20 09:35 - 2023-06-20 08:57 - 000002076 _____ C:\Users\XEFI\Desktop\Google Docs.lnk
2026-02-19 10:27 - 2023-06-14 14:30 - 000002081 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Adobe Acrobat.lnk
2026-02-19 10:27 - 2023-06-14 14:30 - 000002069 _____ C:\Users\Public\Desktop\Adobe Acrobat.lnk
2026-02-18 11:39 - 2024-10-15 22:06 - 000004562 _____ C:\WINDOWS\system32\Tasks\Adobe Acrobat Update Task
2026-02-15 10:42 - 2023-06-14 07:42 - 000000000 ____D C:\ProgramData\Packages
2026-02-15 10:42 - 2023-06-14 07:41 - 000000000 ____D C:\Users\XEFI\AppData\Local\Packages
2026-02-15 09:58 - 2024-10-15 22:06 - 000003688 _____ C:\WINDOWS\system32\Tasks\MicrosoftEdgeUpdateTaskMachineUA
2026-02-15 09:58 - 2024-10-15 22:06 - 000003562 _____ C:\WINDOWS\system32\Tasks\MicrosoftEdgeUpdateTaskMachineCore
2026-02-12 18:57 - 2023-06-19 18:10 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\Microsoft\Word
2026-02-12 11:57 - 2025-01-17 17:31 - 000000000 ____D C:\Program Files\MiniTool ShadowMaker
2026-02-12 11:53 - 2024-04-01 17:36 - 000000000 ____D C:\WINDOWS\system32\Microsoft-Edge-WebView
2026-02-11 19:48 - 2023-06-14 11:30 - 000000000 ____D C:\WINDOWS\system32\MRT
2026-02-11 19:46 - 2023-06-14 11:30 - 221154392 ____C (Microsoft Corporation) C:\WINDOWS\system32\MRT.exe
2026-02-11 18:47 - 2023-06-14 09:42 - 000000000 ____D C:\Users\XEFI\AppData\Local\CrashDumps
2026-02-10 11:43 - 2025-10-05 16:33 - 000000000 ____D C:\Program Files\dotnet
2026-02-10 11:43 - 2023-06-15 10:23 - 000000000 ____D C:\ProgramData\Package Cache
2026-02-10 11:42 - 2025-11-08 16:03 - 000000000 ____D C:\Program Files (x86)\dotnet
2026-02-10 11:13 - 2023-04-21 08:53 - 000000000 ____D C:\WINDOWS\system32\Drivers\wd
2026-02-09 16:27 - 2023-06-19 18:09 - 000000000 ____D C:\Users\XEFI\AppData\Roaming\Microsoft\Office
2026-02-06 11:46 - 2024-10-15 22:06 - 000000000 ____D C:\WINDOWS\system32\Tasks\Hewlett-Packard
2026-02-06 11:46 - 2023-04-21 09:06 - 000000000 ____D C:\ProgramData\Bromium
2026-02-06 10:24 - 2023-04-21 09:06 - 000026220 _____ C:\WINDOWS\SysWOW64\InstallUtil.InstallLog
2026-02-06 10:06 - 2023-04-21 09:00 - 000000000 ____D C:\Program Files\HP
2026-02-05 09:59 - 2025-11-08 16:03 - 000003762 _____ C:\WINDOWS\system32\Tasks\IntelSURQC-Upgrade-86621605-2a0b-4128-8ffc-15514c247132
2026-02-05 09:59 - 2025-11-08 16:03 - 000003528 _____ C:\WINDOWS\system32\Tasks\IntelSURQC-Upgrade-86621605-2a0b-4128-8ffc-15514c247132-Logon
2026-02-05 09:59 - 2023-04-21 09:03 - 000000000 ____D C:\Program Files\Intel
2026-02-03 17:36 - 2025-11-09 11:25 - 000000130 _____ C:\Users\XEFI\AppData\LocalLow\c45708a90f0446970e7b8af05378ab1d178ef2db4237aed7192e867d1dc7c41b
2026-02-03 17:36 - 2025-11-09 11:25 - 000000130 _____ C:\Users\XEFI\AppData\LocalLow\afab527f8161cb154a9e3770e2371566e601ed0988416692e2326ace3663b2ed
2026-02-03 17:36 - 2025-11-08 16:21 - 000000130 _____ C:\Users\XEFI\AppData\LocalLow\06f72d4c3edcb9d5af555e26de58c36ade6ee31ea75516a4efea2a71a81089a6
2026-02-03 17:36 - 2025-11-08 16:04 - 000000298 _____ C:\Users\XEFI\AppData\LocalLow\2c9c7474bfa8a8254ce7bc0e4bb0a086d1a5833a795a6ba8fdf0d323ed8b3886
2026-02-03 17:36 - 2025-11-08 16:02 - 000000130 _____ C:\Users\XEFI\AppData\LocalLow\0f8c3f915d870dc9e70a82f7562f87e69c9adb19b96727cf013411b05a04fc19
2026-02-03 17:20 - 2025-01-31 10:58 - 000000867 _____ C:\ProgramData\Microsoft\Windows\Start Menu\UniGetUI.lnk
2026-02-03 17:20 - 2025-01-31 10:58 - 000000861 _____ C:\Users\Public\Desktop\UniGetUI.lnk
2026-02-03 17:20 - 2025-01-31 10:55 - 000000000 ____D C:\Users\XEFI\AppData\Local\UniGetUI
2026-02-03 17:20 - 2025-01-31 10:55 - 000000000 ____D C:\Program Files\UniGetUI
2026-02-03 17:00 - 2025-11-26 09:38 - 000002264 _____ C:\Users\XEFI\AppData\LocalLow\b5625821ccb446440ab7a226842d6ac4f1cf70ffbfa2d74ec18bafdcfc9541e8
2026-02-02 17:32 - 2025-11-25 09:20 - 000000130 _____ C:\Users\XEFI\AppData\LocalLow\4667581f2aadda07f8f23348d44c6bc5b2b14101225b466bcefa101513c7d12d
2026-02-02 16:27 - 2025-11-09 11:25 - 000022398 _____ C:\Users\XEFI\AppData\LocalLow\dc578b1447d4249006ad12ab97a7b44162b8716f0bc190afba8735a40dd33a4d
2026-02-02 16:04 - 2025-11-08 16:04 - 000144646 _____ C:\Users\XEFI\AppData\LocalLow\d9b6894662d10981fe343731f20e9f9ded67dcd24f2b94d09a8dbc98c8c5fb21
2026-02-02 15:59 - 2025-11-25 09:20 - 000000026 _____ C:\Users\XEFI\AppData\LocalLow\3e2834f63d77fe93720e77de50dac393b2f50511b155fa5d226e2fe6d35451fc
2026-02-02 15:59 - 2025-11-09 00:01 - 000065422 _____ C:\Users\XEFI\AppData\LocalLow\7bedd6848842d98c47c21042c74c2494e1acf9477a735662cf50124ff6f3f934
2026-02-02 15:59 - 2025-11-09 00:01 - 000000026 _____ C:\Users\XEFI\AppData\LocalLow\6b468e038d03d356a9398b737039fabea8c32b40f30de6d5e0c889fd27be6546
2026-02-02 10:38 - 2025-11-09 11:30 - 000008139 _____ C:\Users\XEFI\AppData\LocalLow\cd3df4a6fd89a50e8d36640704ede701fc12fc0476d6dc2dcb34bbc3d19be17a
2026-02-02 10:38 - 2025-11-09 11:30 - 000000026 _____ C:\Users\XEFI\AppData\LocalLow\44df0a61a7c496b2755c3cc17cba67677367a03e123583ebcdf8da1c3a70b2f2
2026-02-02 10:33 - 2025-11-23 22:46 - 000040750 _____ C:\Users\XEFI\AppData\LocalLow\9fa3e3ea13c27bbd3537d12f48011fdfe0bb90406475c6064ced2985341ffdea
2026-02-02 10:33 - 2025-11-23 22:46 - 000000026 _____ C:\Users\XEFI\AppData\LocalLow\82be40cb945885f868e347cece5d19aefc448d292557bfc2f3020d2a98584875
2026-02-02 10:31 - 2025-11-09 11:25 - 000033041 _____ C:\Users\XEFI\AppData\LocalLow\41000f374dd3b3f351fe67729eb2bf74a4ac43b4013e947d159afd0348a644cb
2026-02-02 10:30 - 2025-11-09 11:21 - 000002264 _____ C:\Users\XEFI\AppData\LocalLow\dafb15591773cbac145bf91fd78243fd38fc21394ac853d06a044d74c7e67d5d
2026-02-02 10:30 - 2025-11-08 16:02 - 000029393 _____ C:\Users\XEFI\AppData\LocalLow\7affcd8ad14d38bdf4e7e40d2a313b9f940c3a1e7b024e26fbf468228bd52bb7
2026-01-31 23:52 - 2025-11-08 16:21 - 000005892 _____ C:\Users\XEFI\AppData\LocalLow\c39651691de94935209eb9833eaf16d8425424a241ff9e34dfa2b9c989d9aa43
2026-01-31 23:45 - 2023-04-21 08:53 - 000000000 ____D C:\ProgramData\Intel
2026-01-30 20:06 - 2025-12-03 06:06 - 000000000 ____D C:\WINDOWS\system32\NarratorMCAT
2026-01-30 20:06 - 2024-04-01 17:36 - 000000000 ____D C:\WINDOWS\system32\OpenSSH
2026-01-30 20:06 - 2024-04-01 17:34 - 000000000 ____D C:\WINDOWS\SysWOW64\fr
2026-01-30 20:06 - 2024-04-01 17:34 - 000000000 ____D C:\WINDOWS\system32\fr
2026-01-30 20:06 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\WUModels
2026-01-30 20:06 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\PerceptionSimulation
2026-01-30 20:06 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\km-KH
2026-01-30 20:06 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\system32\DDFs
2026-01-30 20:06 - 2024-04-01 08:26 - 000000000 ____D C:\WINDOWS\Provisioning==================== Fichiers à la racine de certains dossiers ========
2024-02-19 19:50 - 2024-06-17 14:05 - 000000919 _____ () C:\Users\XEFI\AppData\Roaming\DESKTOP-FEUEDBM.MTBF.txt
2024-02-23 10:54 - 2024-02-23 10:54 - 000003584 _____ () C:\Users\XEFI\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2023-12-18 11:21 - 2025-03-07 17:37 - 000000205 _____ () C:\Users\XEFI\AppData\Local\oobelibMkey.log==================== SigCheck ============================
(Il n'y a pas de correction automatique pour les fichiers qui ne satisfont pas à la vérification.)
==================== Fin de FRST.txt ========================
-
Modérateur
.
Ce serait bien de suivre la procédure et de pas mettre les rapports dans le message, il fallait passer par https://pjjoint.malekal.com/ comme cela était clairement indiqué.
Procédure à faire dans l'ordre indiqué :
En premier lieu, désinstalle les logiciels qui suivent avec RevoUninstaller en mode scan avancé.
- OneBrowser
- OneStart
Puis :
Réinitialise Google Chrome avec Reset Browser.
Puis :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0 GroupPolicy: Restriction - Chrome GroupPolicy\User: Restriction ? Policies: C:\ProgramData\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction Task: {BE3E2DFA-9431-4E81-8A73-6C696B59DF2D} - \OBUpdate -> Pas de fichier Task: {D9C54024-35CB-4FE1-8E23-F5876CE68F49} - \OneStartAutoLaunchTask-cf8c23e2-6432-461b-9f69-abe1b82e4aff -> Pas de fichier Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) CHR Notifications: Default -> hxxps://calendar.google.com; hxxps://forums.commentcamarche.net; hxxps://www.facebook.com; hxxps://www.macifavantages.fr CHR HomePage: Default -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj CHR StartupUrls: Default -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj" CHR NewTab: Default -> Active:"chrome-extension://jnannpdmmiphnkpaooplhegabbghlplj/newtab.html" CHR DefaultSearchURL: Default -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Default -> Search Pro CHR DefaultNewTabURL: Default -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome CHR HomePage: Profile 1 -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj CHR StartupUrls: Profile 1 -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj" CHR DefaultSearchURL: Profile 1 -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Profile 1 -> Search Pro CHR DefaultNewTabURL: Profile 1 -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" [X] S3 ax_pvi; \??\C:\Program Files\HP\Sure Click\bin\ax_pvi.sys [X] S3 IntelTACD; \??\C:\Windows\System32\drivers\IntelTACD.sys [X] CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{E797BF82-EFC0-4B94-A059-AA797B10D29C}\localserver32 -> C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\notification_helper.exe (Shift Technologies Inc.) [Fichier non signé] FirewallRules: [{7A3F37B0-D39A-4968-8F4C-1F87B68DB77A}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier FirewallRules: [{C1BE7B71-6585-45C9-B7C6-E924568BBAEF}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier FirewallRules: [{E46C1859-21D2-4367-94FB-63EFDF756C02}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier FirewallRules: [{C5E52735-01A8-42D7-B621-9506E4D6268F}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier FirewallRules: [{69D38EA9-8555-402C-9D76-197010ABC584}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier FirewallRules: [{B5D3710D-A7E9-4681-9D1E-743E6CA95317}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier FirewallRules: [{CACB2C44-6B0F-498B-BCD6-3EC10AF82C77}] => (Allow) C:\Program Files\Mozilla Firefox\firefox.exe => Pas de fichier FirewallRules: [TCP Query User{628474B1-12EB-44DB-94CF-ECEB1413266F}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier FirewallRules: [UDP Query User{542CE261-7AF0-467B-8CDB-6763268300A1}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
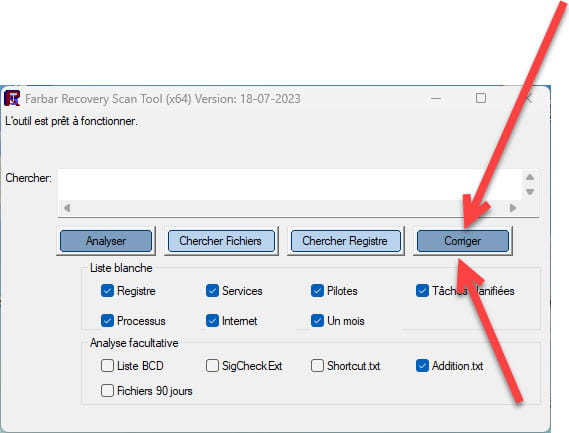

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ .Puis donne le lien généré par https://pjjoint.malekal.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Désolé pour le non respect de la procédure...
Excuse mon ignorance mais je ne trouve pas le mode scan avancé pour RevoUninstaller-
-
@bazfile
Désolé je n'étais pas allé assez loin dans la procédure.
C'est ok j'ai envoyé le fichier " fixlog " à Malekal "
Merci encore pour ta patience -
Modérateur@Ramon1
.
Quand tu mets le fichier sur pjjoint un lien est créé c'est ce lien qu'il faut me donner sinon je ne peux pas voir le fixlog, ton problème est-il toujours présent ?
-
@bazfile
Tout semble fonctionner normalement !!
Merci à toiCi-joint le fix.log
ésultats de correction de Farbar Recovery Scan Tool (x64) Version: 23-02-2026
Exécuté par XEFI (26-02-2026 12:31:35) Run:1
Exécuté depuis C:\Users\XEFI\Desktop\FRST-OlderVersion
Profils chargés: XEFI & IntelTelemetryAgent
Mode d'amorçage: Normal
==============================================fixlist contenu:
*****************
Start::
CreateRestorePoint:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction
HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0
GroupPolicy: Restriction - Chrome
GroupPolicy\User: Restriction ?
Policies: C:\ProgramData\NTUSER.pol: Restriction
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction
HKLM\SOFTWARE\Policies\Google: Restriction
HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction
Task: {BE3E2DFA-9431-4E81-8A73-6C696B59DF2D} - \OBUpdate -> Pas de fichier
Task: {D9C54024-35CB-4FE1-8E23-F5876CE68F49} - \OneStartAutoLaunchTask-cf8c23e2-6432-461b-9f69-abe1b82e4aff -> Pas de fichier
Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe  (Pas de fichier)
Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe  (Pas de fichier)
CHR Notifications: Default -> hxxps://calendar.google.com; hxxps://forums.commentcamarche.net; hxxps://www.facebook.com; hxxps://www.macifavantages.fr
CHR HomePage: Default -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj
CHR StartupUrls: Default -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj"
CHR NewTab: Default ->  Active:"chrome-extension://jnannpdmmiphnkpaooplhegabbghlplj/newtab.html"
CHR DefaultSearchURL: Default -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms}
CHR DefaultSearchKeyword: Default -> Search Pro
CHR DefaultNewTabURL: Default -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome
CHR HomePage: Profile 1 -> hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj
CHR StartupUrls: Profile 1 -> "hxxps://meouhavebeent.com/hp?meo=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj","hxxps://elandorderstarti.com/nt?ela=QUMyZGVxdgpQVXN7BFxWdnQGUl15dgAYVHB0BlBUdD8DU1NwdAZTVnV1TiEkCCJ7NQojAFopLGw3AV0LIjl4DyQMFWYUXQUCYFUteSlqMyAABmslNgACdwMpdTdUIDoDNHc%3D&source=hj"
CHR DefaultSearchURL: Profile 1 -> hxxps://search-launch.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome&keyword={searchTerms}
CHR DefaultSearchKeyword: Profile 1 -> Search Pro
CHR DefaultNewTabURL: Profile 1 -> hxxps://new-tab-url.com/?subid=Fe9sk9rs1isF15eeFrbP1bePNsi91P1b1CHiPPF1&browser=chrome
S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" [X]
S3 ax_pvi; \??\C:\Program Files\HP\Sure Click\bin\ax_pvi.sys [X]
S3 IntelTACD; \??\C:\Windows\System32\drivers\IntelTACD.sys [X]
CustomCLSID: HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{E797BF82-EFC0-4B94-A059-AA797B10D29C}\localserver32 -> C:\Users\XEFI\AppData\Local\Shift\chromium\139.0.0.2842\notification_helper.exe (Shift Technologies Inc.) [Fichier non signé]
FirewallRules: [{7A3F37B0-D39A-4968-8F4C-1F87B68DB77A}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier
FirewallRules: [{C1BE7B71-6585-45C9-B7C6-E924568BBAEF}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\UMI.exe => Pas de fichier
FirewallRules: [{E46C1859-21D2-4367-94FB-63EFDF756C02}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier
FirewallRules: [{C5E52735-01A8-42D7-B621-9506E4D6268F}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\NGStudio.exe => Pas de fichier
FirewallRules: [{69D38EA9-8555-402C-9D76-197010ABC584}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier
FirewallRules: [{B5D3710D-A7E9-4681-9D1E-743E6CA95317}] => (Allow) C:\Program Files\Pinnacle\Studio 26\programs\RM.exe => Pas de fichier
FirewallRules: [{CACB2C44-6B0F-498B-BCD6-3EC10AF82C77}] => (Allow) C:\Program Files\Mozilla Firefox\firefox.exe => Pas de fichier
FirewallRules: [TCP Query User{628474B1-12EB-44DB-94CF-ECEB1413266F}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier
FirewallRules: [UDP Query User{542CE261-7AF0-467B-8CDB-6763268300A1}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe] => (Block) C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe => Pas de fichier
cmd: netsh advfirewall reset
EmptyTemp:
End::
*****************Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
"HKLM\SOFTWARE\Policies\Microsoft\Windows Defender" => supprimé(es) avec succès
HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\\"fDenyTSConnections"="1" => valeur restauré(es) avec succès"C:\WINDOWS\system32\GroupPolicy\Machine" Dossier déplacer:
C:\WINDOWS\system32\GroupPolicy\Machine => déplacé(es) avec succès
C:\WINDOWS\system32\GroupPolicy\GPT.ini => déplacé(es) avec succès"C:\WINDOWS\system32\GroupPolicy\User" Dossier déplacer:
C:\WINDOWS\system32\GroupPolicy\User => déplacé(es) avec succès
C:\ProgramData\NTUSER.pol => déplacé(es) avec succès
HKLM\SOFTWARE\Policies\Mozilla => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Google => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Edge => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{BE3E2DFA-9431-4E81-8A73-6C696B59DF2D}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{BE3E2DFA-9431-4E81-8A73-6C696B59DF2D}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OBUpdate" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D9C54024-35CB-4FE1-8E23-F5876CE68F49}" => non trouvé(e)
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OneStartAutoLaunchTask-cf8c23e2-6432-461b-9f69-abe1b82e4aff" => non trouvé(e)
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{077BA067-7C15-40F0-B22E-C9DC2A54B4A2}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{077BA067-7C15-40F0-B22E-C9DC2A54B4A2}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Microsoft\Windows\Location\Notifications => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Location\Notifications" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F3E6E7ED-A196-4E44-8803-55FAB3AD4E29}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F3E6E7ED-A196-4E44-8803-55FAB3AD4E29}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker" => supprimé(es) avec succès
"CHR Notifications:" => non trouvé(e)
"Chrome HomePage" => non trouvé(e)
"Chrome StartupUrls" => non trouvé(e)
"Chrome NewTab" => non trouvé(e)
"Chrome DefaultSearchURL" => non trouvé(e)
"Chrome DefaultSearchKeyword" => non trouvé(e)
"Chrome DefaultNewTabURL" => non trouvé(e)
"Chrome HomePage" => non trouvé(e)
"Chrome StartupUrls" => non trouvé(e)
"Chrome DefaultSearchURL" => non trouvé(e)
"Chrome DefaultSearchKeyword" => non trouvé(e)
"Chrome DefaultNewTabURL" => non trouvé(e)
HKLM\System\CurrentControlSet\Services\LibreOfficeMaintenance => supprimé(es) avec succès
LibreOfficeMaintenance => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\ax_pvi => supprimé(es) avec succès
ax_pvi => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\IntelTACD => supprimé(es) avec succès
IntelTACD => service supprimé(es) avec succès
HKU\S-1-5-21-2695980517-2246088209-142646661-1001_Classes\CLSID\{E797BF82-EFC0-4B94-A059-AA797B10D29C} => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{7A3F37B0-D39A-4968-8F4C-1F87B68DB77A}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{C1BE7B71-6585-45C9-B7C6-E924568BBAEF}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{E46C1859-21D2-4367-94FB-63EFDF756C02}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{C5E52735-01A8-42D7-B621-9506E4D6268F}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{69D38EA9-8555-402C-9D76-197010ABC584}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{B5D3710D-A7E9-4681-9D1E-743E6CA95317}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{CACB2C44-6B0F-498B-BCD6-3EC10AF82C77}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{628474B1-12EB-44DB-94CF-ECEB1413266F}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{542CE261-7AF0-467B-8CDB-6763268300A1}C:\users\xefi\appdata\local\onestart.ai\onestart\application\onestart.exe" => non trouvé(e)========= netsh advfirewall reset =========
Ok.
========= Fin de CMD: =========
=========== EmptyTemp: ==========FlushDNS => terminé(e)
BITS transfer queue => 1048576 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 883330343 B
Java, Discord, Steam htmlcache, WinHttpAutoProxySvc/winhttp *.cache => 0 B
Windows/system/drivers => 14270144 B
Edge => 733700978 B
Chrome => 49811610 B
Firefox => 0 B
Opera => 0 BLocal\Temp, Local\*.tmp, LocalLow\Temp, Roaming\Temp, Roaming\*.tmp , IE cache, history, cookies, recent:
Default => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 6714 B
systemprofile32 => 2213783 B
LocalService => 627380 B
NetworkService => 310594 B
XEFI => 743805922 B
IntelProfileAgent => 0 B
IntelTelemetryAgent => 0 BRecycleBin => 4477691153 B
EmptyTemp: => 6.4 GB données temporaires supprimées.================================
Le système a dû redémarrer.==== Fin de Fixlog 12:38:19 ====
-
-
Modérateur
Le fixlog est OK.
L'infection est supprimée.
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
J'ai aussi créé un point de restauration ...
-
Modérateur
Oups j'ai supprimé le FRST !!! et le fichier
Est-ce grave ?Non c'était simplement pour supprimer FRST dont tu n'as plus besoin.
Pour Lightroom pose la question dans ce forum.
-
Re bonjour Bazfile,
je me permets de te poser 2 dernières questions :
- Lorsque l'on redémarre le PC à partir d'un point de restauration antérieur à une infection de virus, le virus est-il supprimé ?
- J'ai sur mon PC un antivirus " HP Wolf Sécurity " installé à l'achat, je me demande s'il n'interfère pas avec " Microsoft Defender ", puis je désinstaller ce HP Wolf Sécurity et gaeder Micosoft Defender que je trouve efficace.
Pour Lightroom c'est nickel j'ai réussi à gérer les problèmes, il fonctionne normalement...
Merci pour tes réponses -
Modérateur@Ramon1
Pour HP Wolf Sécurity si tu penses qu'il interfère avec Windows Defender tu peux le désinstaller, il est vrai qu'il vaut mieux garder qu'une solution de sécurité sur un pc car dans le cas contraire il est inutilement ralenti, dans les rapport FRST on voit que seul Windows Defender est dans le centre de sécurité.
Pour les points de restauration ne touche à rien sinon tu reviendras à la situation antérieure et ce qui a été fait avec FRST sera annulé donc ne fait rien.
De toute façon ton pc allant très bien pourquoi vouloir modifier des choses, on ne modifie rien quand tout va bien.
-
@bazfile
Ok pour Hp Wolf..
Pour la restauration, je n'ai pas du formuler correctement ma demande, après ton intervention mon PC est correct, j'ai donc créer un point de restauration pour un retour éventuel à une situation propre.
Donc au cas ou je serais de nouveau infecté par un autre virus est-ce que en redémarrant le PC à partir de ce point de restauration créé, je retrouverais une situation propre et aurais pour effet de supprimer ce nouveau virus !!! sans avoir à vous solliciter ...
J'espère avoir été plus clair -
Modérateur@Ramon1
Bonjour,
Vous voyez déjà les virus venir ? ou êtes téméraire ? Attention aux clics !
Ayez un bloqueur de scripts comme NoScript qui bloque tous les scripts par défaut, il faut marquer soi même les scripts qu'on accepte comme fiables, comme Google et CCM par exemple, comme tous les autres sites que vous reconnaissez comme fiables.
Pour Chrome/Edge
https://chromewebstore.google.com/detail/noscript/doojmbjmlfjjnbmnoijecmcbfeoakpjm
Pour Firefox
https://addons.mozilla.org/fr/firefox/addon/noscript/
Et un Pare-feu, comme Comodo Firewall
Pour Comodo l'installeur de la version qui va bien pour moi (avec l'ancien thème) en Offline est ici, il faut juste tout désactiver le reste à l'installation tout décocher ce qu'ils offrent en plus, sauf le Firewall, (Pare feu).
Comodo Internet Security Premium 12.2.2.8012
https://download.comodo.com/cis/download/installs/1000/standalone/cispremium_only_installer.exe
MD5 1eaa9d2233908e517d4f51d94292acb9
Source
https://forums.comodo.com/t/comodo-internet-security-2020-v12-2-2-8012-released/320209
Configurer le pare feu en mode Personnalisé, avec Niveau de fréquence d'alertes Très haut (Pour qu'il ne laisse rien passer sans vous avertir de choisir si vous laisser communiquer à Internet un programme) Ensuite je désactive tout le reste sauf le pare feu dans Comodo.
Vous contrôlerez alors ce qui sort et entre de votre système vers Internet ou l'inverse.
Les points de restauration Windows s'effacent à mesure qu'il s'en crée des nouveaux, automatiquement.
Si vraiment vous voulez une sauvegarde en image disque, demandez une clé gratuite (En Giveaway) ici:
https://www.oo-software.com/en/special/klt510
Pour O&O DiskImage 19 Pro
https://www.oo-software.com/en/download/archive/index.html?product=OODI19PRO
Le Manuel
https://www.oo-software.com/en/docs/usersguide/oodi19.pdf -
@fabul
Ouah ................
Je vais digérer tout ça ...
Mais je ne psicote pas, mais vaux mieux tjs prévenir que subir !!!
Mais ma question n'est peut-être pas pertinente, je me demandais simplement si après avoir été infecté par un virus, le simple fait de redémarrer son pc à partir d'un point de restauration antérieur, cela avait pour effet de supprimer le virus ! ou non !
Merci pour ton aide et toutes ces infos
-