Activité suspect sur mon compte discord
RésoluBonjour,
Je viens vers vous par recommandation de mon copain qui a eu l'aide de vos service et qui m'a donc dirigé vers vous.
Ma situation est la suivante, depuis hier je reçois des mail le soir vers 2h-3h où discord m'avertie d'activité suspecte sur mon compte, la première fois, la personne a envoyé un lien douteux à tous mes contact.
J'ai sécurisé au mieux que j'ai pu après avec la double authentification que discord propose mais je pense que mon pc est infecté.
Mais ce matin, j'ai encore eu une notification de mail discord pour le même sujet.
La personne n'a rien envoyé cette fois mais ça reste interpelant.
Je viens donc vous demander de l'aide, merci beaucoup à vous.
(j'ai suivis la procédure pour l'analyse avec FRST64 et je suis prête à vous fournir les liens)
Windows / Opera 120.0.0.0
6 réponses
-
Modérateur
Le fixlog est OK.
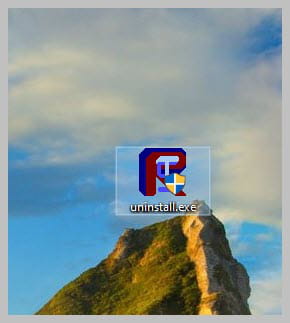
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.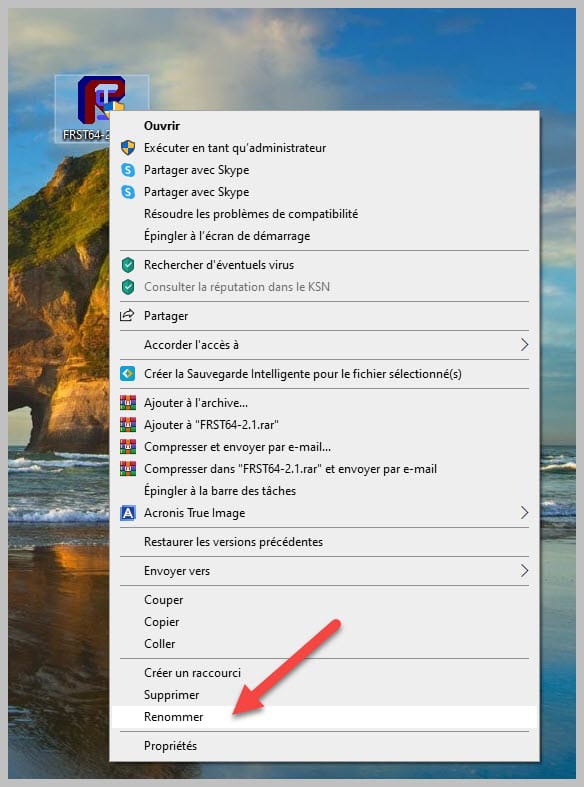
-
Modérateur
Bonjour .
Donne les liens des rapports FRST.
-
-
Modérateur
.
Dans la procédure je demande de mettre les liens sur https://pjjoint.malekal.com/ ou https://www.catupload.com/ donc fait ce qui est demandé, car je n'ai pas l'intention de m'inscrire sur uploadnow pour avoir accès à tes rapports.
-
-
Excuses moi je m'y suis mal prise
https://pjjoint.malekal.com/files.php?id=20250724_d5h12c6v8y13
https://pjjoint.malekal.com/files.php?id=FRST_20250724_x14o14l14l8w14
Merci pour le temps que tu m'accordes -
Modérateur
.
Procédure à faire dans l'ordre indiqué :
En premier désinstalle avec RevoUninstaller les logiciels qui suivent, ce sont des adwares (*voir le tutoriel RevoUninstaller ci-dessous):
- Pinaview version
- PremierOpinion
- Wondershare Helper Compact
*Tutoriel Revo Uninstaller à lire attentivement.
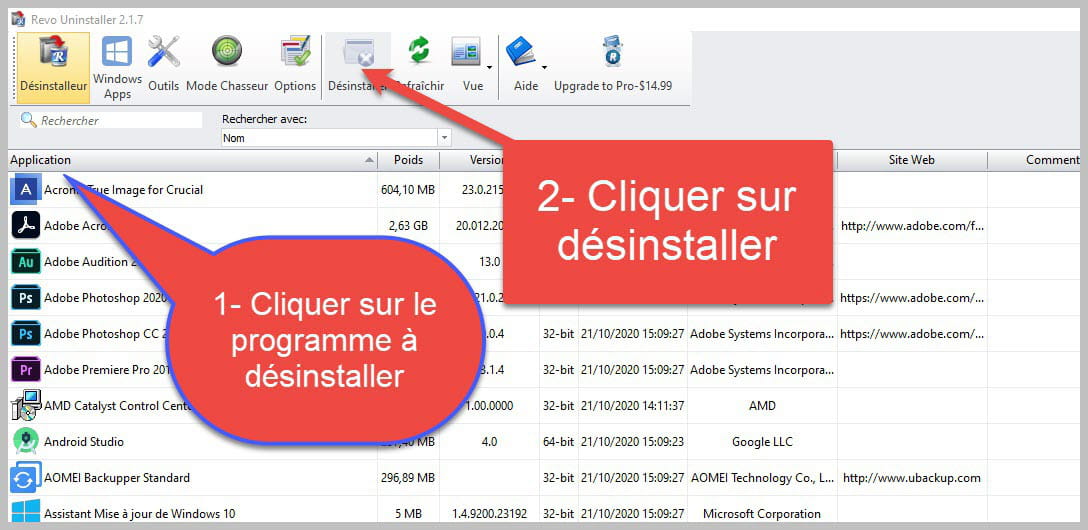

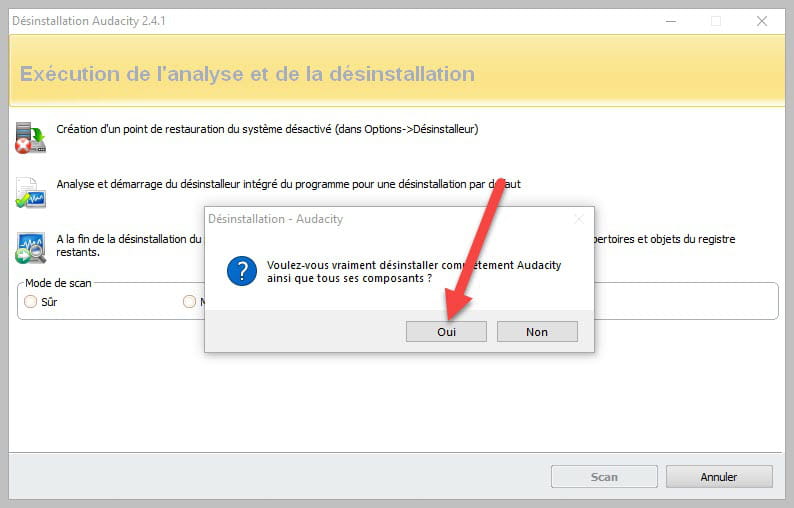
Accepter la désinstallation du programme que l'on souhaite désinstaller et si il y a un message d'erreur disant que la désinstallation est impossible fermer le message d'erreur et continuer la procédure.

Cocher "Scan avancé" puis cliquer sur "Scan".

Attention il est très important de supprimer les éléments restant du registre.
Cliquer sur "Sélectionner tout" puis sur "Supprimer" si une deuxième liste apparaît faire de même puis une fois que tout est supprimé cliquer sur "Fini" un redémarrage sera peut-être demandé.
II- Correction FRST:1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: File: C:\Users\User\AppData\Local\ONyrsYWdEu\pYsRVXuWEyn.vbs File: C:\Users\User\AppData\Roaming\XAudio2_9\pythonw.exe HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction InternetURL: C:\Users\User\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\GXZuVWUTHQ.url -> URL: "C:\Users\User\AppData\Local\ONyrsYWdEu\pYsRVXuWEyn.vbs" ShortcutTarget: OpenWith.lnk -> C:\Users\User\AppData\Roaming\XAudio2_9\pythonw.exe (Python Software Foundation -> Python Software Foundation) HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\...\Run: [Greenshot] => D:\Greenshot\Greenshot.exe (Pas de fichier) HKU\S-1-5-21-901932536-1249510948-974891068-1000\...\Run: [MicrosoftEdgeAutoLaunch_C46CFC0629905CC775E70B50EA8A519C] => "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --win-session-start (Pas de fichier) HKU\S-1-5-21-901932536-1249510948-974891068-1000\...\Run: [Battle.net] => "C:\Program Files (x86)\Battle.net\Battle.net.exe" --autostarted (Pas de fichier) HKU\S-1-5-21-901932536-1249510948-974891068-1000\...\Run: [Opera Browser Assistant] => C:\Users\User\AppData\Local\Programs\Opera\assistant\browser_assistant.exe (Pas de fichier) HKU\S-1-5-21-901932536-1249510948-974891068-1000\...\Run: [AF_counter_514912] => 1 (Pas de fichier) ShortcutTarget: IA2ComProxy.lnk -> C:\Users\User\AppData\Roaming\HdcpHandler\IA2ComProxy.exe (Pas de fichier) ShortcutTarget: mswdat10.lnk -> C:\Users\User\AppData\Roaming\tpmcompc\palemoon.exe (Pas de fichier) ShortcutTarget: SensorsCpl.lnk -> C:\Users\User\AppData\Roaming\KBDHU\SensorsCpl.exe (Pas de fichier) ShortcutTarget: tlsSecure.lnk -> D:\jeux\jeux\Milfy way space orgasm\data\.temp\aljcId55.exe (Pas de fichier) Task: {5D15B39D-5631-4590-8056-232C4E844B96} - System32\Tasks\Opera scheduled Autoupdate 1639867608 => C:\Users\User\AppData\Local\Programs\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Task: {38B48D8B-CA67-4CD2-8177-3586C5F3366F} - System32\Tasks\Opera scheduled Autoupdate 1639998426 => C:\Users\User\AppData\Local\Programs\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Edge HKLM\...\Edge\Extension: [hpbhnihpnolldfpmfoineoififjbjnkf] - C:\\Users\\User\\AppData\\Local\\apps.crx [2023-07-19] Edge HKLM-x32\...\Edge\Extension: [hpbhnihpnolldfpmfoineoififjbjnkf] - C:\\Users\\User\\AppData\\Local\\apps.crx [2023-07-19] FF Homepage: Mozilla\Firefox\Profiles\nahd6ha2.default -> hxxps://www.ya.ru/?win=604&clid=2257472-1 FF SearchPlugin: C:\Users\User\AppData\Roaming\Mozilla\Firefox\Profiles\nahd6ha2.default\searchplugins\yandex.ru-20230530.xml [2023-07-30] CHR HomePage: Default -> hxxps://search.homesearchtab.com/search?p= CHR StartupUrls: Default -> "hxxps://search.homesearchtab.com/search?p=" CHR DefaultSearchURL: Default -> hxxps://fr.search.yahoo.com/search?fr=mcafee&type=E210FR91082G0&p={searchTerms} CHR DefaultSearchKeyword: Default -> mcafee CHR DefaultSuggestURL: Default -> hxxps://fr.search.yahoo.com/sugg/gossip/gossip-fr-partner?output=fxjson&appid=mca&source=yahoo_mcafee_searchassist&command={searchTerms} CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM\...\Chrome\Extension: [hpbhnihpnolldfpmfoineoififjbjnkf] - C:\\Users\\User\\AppData\\Local\\apps.crx [2023-07-19] CHR HKU\S-1-5-21-901932536-1249510948-974891068-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [gndelhfhcfbdhndfpcinebijfcjpmpec] CHR HKLM-x32\...\Chrome\Extension: [dhkpghipgnngohhckpiadpmjoobjljim] CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM-x32\...\Chrome\Extension: [hpbhnihpnolldfpmfoineoififjbjnkf] - C:\\Users\\User\\AppData\\Local\\apps.crx [2023-07-19] S3 battlenet_helpersvc; C:\ProgramData\Battle.net_components\battlenet_helpersvc\AgentHelper.exe [X] S3 ace-game; \SystemRoot\System32\drivers\ace-game.sys [X] S3 ace-game-0; \SystemRoot\System32\drivers\ace-game-0.sys [X] U1 aswbdisk; pas de ImagePath S1 netfilter2; system32\drivers\netfilter2.sys [X] S4 NvModuleTracker; \SystemRoot\System32\DriverStore\FileRepository\nvmoduletracker.inf_amd64_ea6cec41fc5b2a8b\NvModuleTracker.sys [X] S3 VBAudioVMVAIOMME; \SystemRoot\System32\drivers\vbaudio_vmvaio64_win10.sys [X] R2 PremierOpinion; C:\Program Files (x86)\PremierOpinion\pmservice.exe [4358408 2025-06-02] (VOICEFIVE, INC. -> VoiceFive, Inc.) ShellIconOverlayIdentifiers: [ AccExtIco1] -> {AB9CF9F8-8A96-4F9D-BF21-CE85714C3A47} => -> Pas de fichier ShellIconOverlayIdentifiers: [ AccExtIco2] -> {853B7E05-C47D-4985-909A-D0DC5C6D7303} => -> Pas de fichier ShellIconOverlayIdentifiers: [ AccExtIco3] -> {42D38F2E-98E9-4382-B546-E24E4D6D04BB} => -> Pas de fichier ContextMenuHandlers1: [AccExt] -> {2A118EB5-5797-4F5E-8B3D-F4ECBA3C98E4} => -> Pas de fichier ContextMenuHandlers6: [AccExt] -> {2A118EB5-5797-4F5E-8B3D-F4ECBA3C98E4} => -> Pas de fichier AlternateDataStreams: C:\desktop.ini:CachedTiles [4296] AlternateDataStreams: C:\Windows\tracing:? [16] AlternateDataStreams: C:\ProgramData\mntemp:8EAD8B3507 [3442] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\desktop.ini:B1DA6C571C [3442] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Epic Games Launcher.lnk:BE32D07BC5 [3442] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome.lnk:C8B6D970BF [3442] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Notepad++.lnk:159ADC9AA1 [3442] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PC Health Check.lnk:F20EF51E1F [3442] AlternateDataStreams: C:\Users\Public\Shared Files:VersionCache [8236] AlternateDataStreams: C:\Users\User\Application Data:a4f3a4460331e5db92483d18f7474c91 [394] AlternateDataStreams: C:\Users\User\Application Data:dc2fbb8b303cabdec52ed28927f75974 [394] AlternateDataStreams: C:\Users\User\AppData\Roaming:a4f3a4460331e5db92483d18f7474c91 [394] AlternateDataStreams: C:\Users\User\AppData\Roaming:dc2fbb8b303cabdec52ed28927f75974 [394] AlternateDataStreams: C:\Users\User\AppData\Local\Temp:$DATA [16] BHO: IEToEdge BHO -> {1FD49718-1D00-4B19-AF5F-070AF6D5D54C} -> C:\Program Files (x86)\Microsoft\Edge\Application\138.0.3351.77\BHO\ie_to_edge_bho_64.dll => Pas de fichier BHO-x32: IEToEdge BHO -> {1FD49718-1D00-4B19-AF5F-070AF6D5D54C} -> C:\Program Files (x86)\Microsoft\Edge\Application\138.0.3351.77\BHO\ie_to_edge_bho.dll => Pas de fichier C:\Users\User\AppData\Local\ONyrsYWdEu C:\Users\User\AppData\Roaming\XAudio2_9\pythonw.exe cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ ou https://www.catupload.com/.Puis donne le lien généré par https://pjjoint.malekal.com/ ou https://www.catupload.com/dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Normalement tout a été appliqué correctement, voici le lien:
https://pjjoint.malekal.com/files.php?id=20250724_z12x10f8m7t6
Encore merci pour ton aide.