Malwarebite bloque apsulis
RésoluBonjour,
Est ce dangereux.
Merci pour vos avis
8 réponses
-
Modérateur
Bonjour .
Voici l'analyse du site https://www.apsulis.io/ par 97 antivirus.
Analyse :
Tout est apparemment OK.
-
Modérateur
Ce n'est pas le site que tu avais dit au début c'est http://glitchtip.absulis.fr/ il est préférable d'être précis quand on pose une question.
Le http://glitchtip.absulis.fr/ est apparemment inaccessible, le chemin du fichier n'étant pas visible sur ta photo je ne peux rien te dire de plus, tout ça manque de précisions.
Voici l'analyse du site https://www.virustotal.com/gui/url/6b833c4e4b53b51b20909126dfdadaa91d6f88f288c84ba03673733e7a29ea75?nocache=1
Si tu veux je peux vérifier ton pc.
Télécharger FRST .
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :


Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.


Envoyer les rapports FRST et ADDITION sur cjoint.com ou sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://www.cjoint.com/ ou https://pjjoint.malekal.com/ dans ta réponse.
-
chemin: c:\program files(x86)\microsoft\edge\application\msedge.exe
pour first je vais le faire, je ne suis pas très rapide.
Merci
-
Modérateur
Pour FRST il n'est utile que si ce n'est pas toi qui va volontairement sur http://glitchtip.absulis.fr/ , si c'est toi qui va volontairement sur absulis et que MBAM te dis de ne pas aller sur ce site n'y va pas.
-
-
Merci, moi je n'y vais pas, MBAM(version d'essai) le bloque quand je vais sur le site FFBB(basket), jamais avec la version gratuite.
Merci encore.
-
-
Modérateur
.
Il n'y a que quelques processus orphelins obsolètes si tu souhaites les supprimer faire ce qui suit.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: ShortcutTarget: Mozilla Thunderbird.lnk -> C:\Program Files (x86)\Mozilla Thunderbird\thunderbird.exe (Pas de fichier) Task: {BDFF2582-47A8-433A-969C-9178582DB2E4} - System32\Tasks\Avast Software\Overseer => C:\Program Files\Common Files\AVAST Software\Overseer\overseer.exe /from_scheduler:1 (Pas de fichier) Task: {635105A6-ECCB-4E60-A722-18CEA8F9484F} - System32\Tasks\IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473 => C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe --automatic (Pas de fichier) Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {F2F6843F-F1A9-479E-AA7B-C2010E7E02A5} - System32\Tasks\Microsoft\Windows\rempl\shell => %ProgramFiles%\rempl\sedlauncher.exe (Pas de fichier) Task: {62933306-69F9-43D0-A88C-E8E241918736} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_UpdateInterval => %systemroot%\system32\MusNotification.exe Display (Pas de fichier) Task: {6ECC17BA-2F21-4D1D-A937-AF5B7E29ED7A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot => %systemroot%\system32\MusNotification.exe RebootDialog (Pas de fichier) Task: {B6CC5E21-A183-4CB4-8AB3-03E770A3FBB6} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {C7252E37-A730-4B84-B7B8-4E5F7BE8FF52} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {43B21989-2D08-4CFF-9573-ED57D77E2856} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_Broker_Display => %systemroot%\system32\MusNotification.exe Display (Pas de fichier) Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" [X] HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction GroupPolicy: Restriction ? Policies: C:\ProgramData\NTUSER.pol: Restriction CustomCLSID: HKU\S-1-5-21-2413782805-4197800147-2293130381-1001_Classes\CLSID\{1c4827b9-7b5b-490b-82a7-6d9fceb4b03b}\InprocServer32 -> C:\Program Files\Mozilla Thunderbird\notificationserver.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2413782805-4197800147-2293130381-1001_Classes\CLSID\{233525e0-5434-46ef-b464-fd7e45e2e145}\localserver32 -> "C:\Program Files (x86)\Intel\Driver and Support Assistant\DSATray.exe" -ToastActivated => Pas de fichier ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier SearchScopes: HKU\S-1-5-21-2413782805-4197800147-2293130381-1001 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = SearchScopes: HKU\S-1-5-21-2413782805-4197800147-2293130381-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = FirewallRules: [{194E64E7-4898-4D0E-9E36-A458353723C0}] => (Allow) C:\Program Files (x86)\Microsoft\Skype for Desktop\Skype.exe => Pas de fichier FirewallRules: [{BF2D69DC-D1EF-4C61-81CC-532849EF4BEE}] => (Allow) C:\Program Files (x86)\Microsoft\Skype for Desktop\Skype.exe => Pas de fichier EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pjjoint.malekal.com/ .Puis donne le lien généré par https://www.cjoint.com/ ou https://pjjoint.malekal.com/ dans ta réponse.
À TITRE D'INFORMATION :
Ta version de Windows 11 n'est pas à jour tu devrais être à la version 24H2, c'est normal vu que d'près le rapport FRST tu as installé Windows 11 sur un pc non compatible, dans ce cas les montées de version ne se font pas automatiquement.
Si tu as bien installé Windows 11 sur un pc non compatible, pour passer à la version 24H2 il faut refaire la procédure de mise à niveau pour mettre Windows 11 à la dernière version, vu qu'ici c'est le forum sécurité et que cela ne concerne pas ce forum pour plus d'informations pose une question dans le forum Windows 11 .
Ce sera tout.
-
-
Modérateur
.
Le fixlog est OK, il n'y a rien de plus à faire.
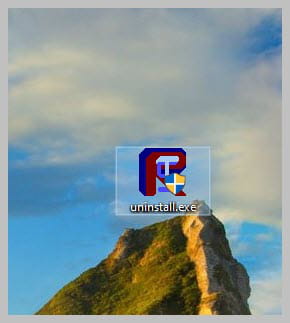
Désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.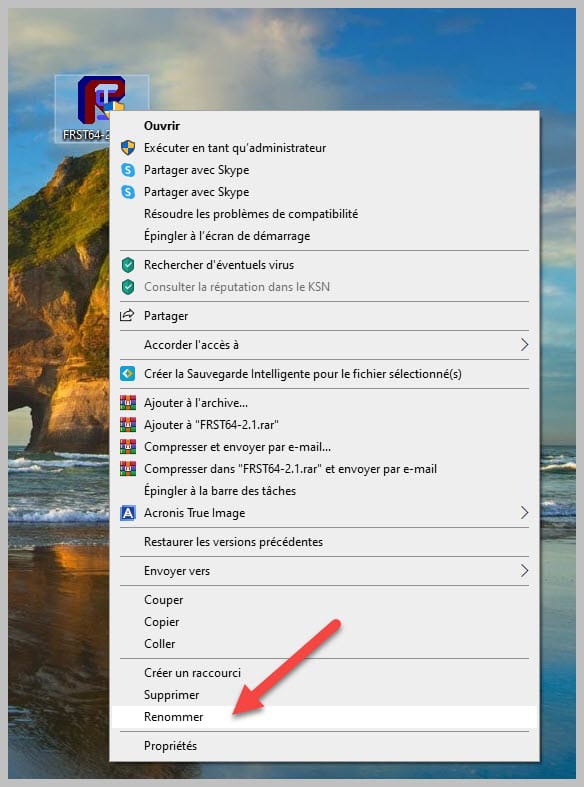
-
-
Modérateur@PAPI5931
@+ sur CCM .
-