Infecté par URL:TechScam
Résolu/FerméBonjour,
Depuis aujourd'hui je reçois de la part de Avast Antivirus Gratuit des alertes d'infection de :
URL:Blacklist
URL:TechScam
Que dois-je faire ?
Merci à vous
Alex
Windows / Chrome 112.0.0.0
9 réponses
-
Modérateur
Bonjour.
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT puis donne les deux liens générés par PJJOINT dans ta réponse.
-
Merci de ta réponse.
Voici les fichiers demandés :
Addition
https://pjjoint.malekal.com/files.php?id=20230428_j15o12f13y6s15
FRST
https://pjjoint.malekal.com/files.php?id=FRST_20230428_r6q11t12y10n13Merci
-
Modérateur
Il y a des restrictions logicielles sur ton pc est-ce toi qui les a configurées.
-
Non je ne crois pas! As tu trouvé quelque chose ?
-
Modérateur
Il n'y a pas d'infection sur ton pc, juste des processus orphelins et les restrictions logicielles le script qui suit va les supprimer.
Ce que trouve Avast c'est une url qui est dans sa blacklist, possible qu'elle soit dans le cache d'un navigateur le script va vider le cache des navigateurs.
Désinstalle WebAdvisor par McAfee c'est un adware.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe HKLM Group Policy restriction on software: %HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SystemRoot% HKLM Group Policy restriction on software: %HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\ProgramFilesDir% HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1768637126-1550452494-2673921424-1001\...\RunOnce: [Delete Cached Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\Alexandre\AppData\Local\Microsoft\OneDrive\Update\OneDriveSetup.exe" (Pas de fichier) HKU\S-1-5-21-1768637126-1550452494-2673921424-1001\...\RunOnce: [Delete Cached Standalone Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\Alexandre\AppData\Local\Microsoft\OneDrive\StandaloneUpdater\OneDriveSetup.exe" (Pas de fichier) HKU\S-1-5-21-1768637126-1550452494-2673921424-1001\...\RunOnce: [Uninstall 23.071.0402.0001] => C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\Alexandre\AppData\Local\Microsoft\OneDrive\23.071.0402.0001" (Pas de fichier) Task: {4671B5C1-A383-4428-A45A-8D348E4CB873} - \Microsoft\Windows\UpdateOrchestrator\USO_UxBroker -> Pas de fichier Task: {88D1541D-99E7-4DDE-B79A-E5AF7A8AEAA5} - System32\Tasks\AdwCleaner_onReboot => C:\Users\Alexandre\Desktop\adwcleaner_8.0.6.exe /r (Pas de fichier) Task: {AB002010-2858-4A39-A2D7-7DECAFA33A00} - System32\Tasks\PinnacleStudioUpdater => C:\Program Files\Pinnacle\Studio 22\programs\PSNotification.exe /r (Pas de fichier) Task: {ABAA3ED7-6101-4659-A7D1-A3BF3FBCD788} - System32\Tasks\TinyTakeUpgrade => C:\Users\Alexandre\AppData\Local\MangoApps\TinyTake\TinyTake.exe UPGRADE (Pas de fichier) Task: {E513E9DB-ED77-4F4E-A9A0-33B35861E4BB} - \Adobe Acrobat Update Task -> Pas de fichier U3 avgbdisk; pas de ImagePath Edge Extension: (Pas de nom) -> AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\AutoFormFill [non trouvé(e)] Edge Extension: (Pas de nom) -> BookReader_B171F20233094AC88D05A8EF7B9763E8 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\BookViewer [non trouvé(e)] Edge Extension: (Pas de nom) -> LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\LearningTools [non trouvé(e)] Edge Extension: (Pas de nom) -> PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\PinJSAPI [non trouvé(e)] CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM-x32\...\Chrome\Extension: [eofcbnmajmjmplflapaojjnihcjkigck] CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] ContextMenuHandlers1: [ALZip] -> {4EB37360-49E8-11D3-95B5-004033382980} => -> Pas de fichier ContextMenuHandlers1: [FormatFactoryShell] -> {A3888923-CFD3-4A6B-89BF-08E6B95716E8} => C:\Program Files (x86)\FormatFactory\ShellEx_108.dll -> Pas de fichier ContextMenuHandlers2: [ALZip] -> {4EB37360-49E8-11D3-95B5-004033382980} => -> Pas de fichier ContextMenuHandlers4: [ALZip] -> {4EB37360-49E8-11D3-95B5-004033382980} => -> Pas de fichier ContextMenuHandlers4: [FormatFactoryShell] -> {A3888923-CFD3-4A6B-89BF-08E6B95716E8} => C:\Program Files (x86)\FormatFactory\ShellEx_108.dll -> Pas de fichier ContextMenuHandlers5: [ALZip] -> {4EB37360-49E8-11D3-95B5-004033382980} => -> Pas de fichier ContextMenuHandlers6: [ALZip] -> {4EB37360-49E8-11D3-95B5-004033382980} => -> Pas de fichier Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - Pas de fichier FirewallRules: [{2A2CB662-FE99-4F46-8296-D476D39B7D39}] => (Allow) C:\Program Files (x86)\PicWish\PicWish\PicWish.exe => Pas de fichier FirewallRules: [{2C8DDEB4-2109-40A7-9B1A-E6AD305CF5C6}] => (Allow) C:\Program Files (x86)\PicWish\PicWish\PicWish.exe => Pas de fichier FirewallRules: [{098D8D14-F90F-4B7C-A179-5DC931462E74}] => (Allow) C:\Program Files (x86)\EaseUS\EaseUS Video Editor\EaseUS Video Editor.exe => Pas de fichier FirewallRules: [{28BADE3F-3F06-4622-B134-345AA72C588F}] => (Allow) C:\Program Files (x86)\EaseUS\EaseUS Video Editor\EaseUS Video Editor.exe => Pas de fichier EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
Oui, je pense qu'il est résolu.
Voici le lien demandé pour fixlog
https://pjjoint.malekal.com/files.php?id=20230430_u11y12u12m10z13
Merci à toi.
-
Modérateur
Le fixlog est OK.
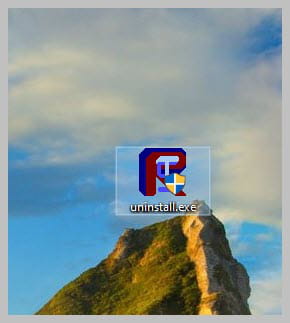
Puisque de ton côté tout a l'air également OK, tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.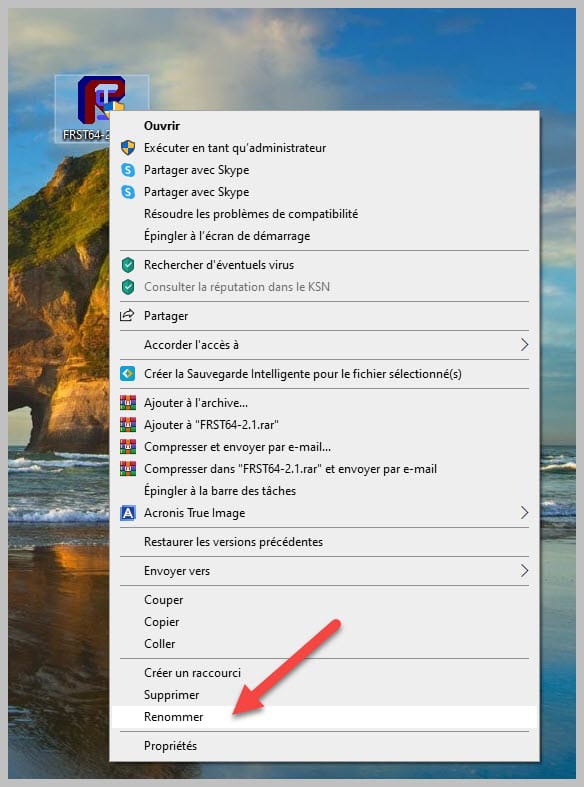
-
Merci beaucoup bazfile.
Bon dimanche
Alex
-
Bonjour, j'ai aussi ce genre de truc il me dise :
Nous avons anullé la connexion à ateraselcogria.co.In car cet élément était infécté par : URL:TechScam
j'ai alors tapé alteraselcogria.co.In sur la barre de recherche et à chaque fois ils me dise qu'il y a une erreur...
-
Modérateur
Bonjour ,
Merci de créer ton propre sujet : https://forums.commentcamarche.net/forum/virus-securite-7/new
-