Mynewtab.co dans Firefox
RésoluBonjour,
Quand j'ouvre Firefox, j'ai "mynewtab.co" qui s'ouvre. Impossible de s'en débarasser.
J'ai réparé Firefox, sans succès.
Merci d'avance pour votre aide :)
Windows / Firefox 107.0
5 réponses
-
Modérateur
Bonjour.
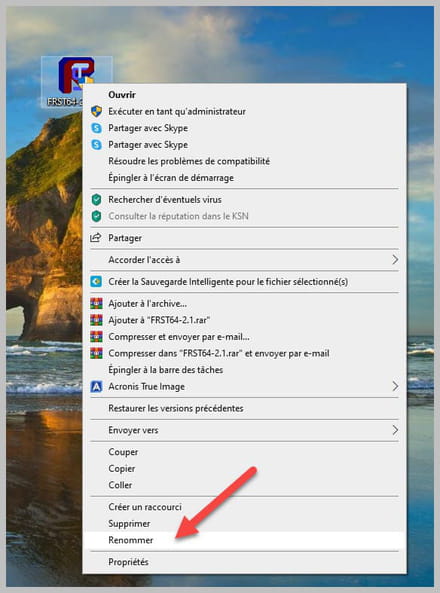
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
Modérateur
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction FF Homepage: Mozilla\Firefox\Profiles\fw9vke2k.default -> hxxps://mynewtab.co?pId=FZ210427&searchEngine=bing&iDate=092322 FF NewTab: Mozilla\Firefox\Profiles\fw9vke2k.default -> hxxps://mynewtab.co?pId=FZ210427&searchEngine=bing&iDate=092322 FF Homepage: Mozilla\Firefox\Profiles\vefchyd3.default-release-1668757258055 -> hxxps://mynewtab.co?pId=FZ210427&searchEngine=bing&iDate=092322 Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => C:\WINDOWS\System32\MbaeParserTask.exe (Pas de fichier) Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => C:\WINDOWS\system32\MusNotification.exe (Pas de fichier) Task: {EEEA7109-26A3-449F-A46C-354AC1681587} - System32\Tasks\Microsoft\VisualStudio\Updates\BackgroundDownload => C:\Program Files (x86)\Microsoft Visual Studio\Installer.14013ce805b74a71b35600dad6ff992e\resources\app\ServiceHub\Services\Microsoft.VisualStudio.Setup.Service\BackgroundDownload.exe (Pas de fichier) S1 WinSetupMon; system32\DRIVERS\WinSetupMon.sys [X] FirewallRules: [UDP Query User{E6BD54DA-C19A-4E27-A2F8-1359F02DF4C2}C:\users\nebet\appdata\local\wire\app-3.27.4223\wire.exe] => (Allow) C:\users\nebet\appdata\local\wire\app-3.27.4223\wire.exe => Pas de fichier FirewallRules: [TCP Query User{DA6EC027-A85D-4A7A-9C53-8B5D14372BFE}C:\users\nebet\appdata\local\wire\app-3.27.4223\wire.exe] => (Allow) C:\users\nebet\appdata\local\wire\app-3.27.4223\wire.exe => Pas de fichier FirewallRules: [UDP Query User{0B8B180F-254E-4625-9FB3-3FA211C9672E}C:\users\nebet\appdata\local\wire\app-3.26.4124\wire.exe] => (Allow) C:\users\nebet\appdata\local\wire\app-3.26.4124\wire.exe => Pas de fichier FirewallRules: [TCP Query User{0A689D53-5979-4E4B-A001-D03F739E0486}C:\users\nebet\appdata\local\wire\app-3.26.4124\wire.exe] => (Allow) C:\users\nebet\appdata\local\wire\app-3.26.4124\wire.exe => Pas de fichier FirewallRules: [UDP Query User{64EECBB8-D1DE-49E8-B9BC-3AA5C9C26A35}C:\program files\java\jdk-11.0.14\bin\java.exe] => (Allow) C:\program files\java\jdk-11.0.14\bin\java.exe => Pas de fichier FirewallRules: [TCP Query User{17AE52A0-81C9-4806-B0ED-A366E87653E6}C:\program files\java\jdk-11.0.14\bin\java.exe] => (Allow) C:\program files\java\jdk-11.0.14\bin\java.exe => Pas de fichier FirewallRules: [{CA710C83-CE1D-48A5-82F4-0A0B62555C39}] => (Allow) C:\Users\nebet\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier FirewallRules: [{B15CC39B-F5B8-41EB-909D-7B9C32EBA02C}] => (Allow) C:\Users\nebet\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier FirewallRules: [UDP Query User{5C260298-344F-4293-8194-8CF0D58ED420}C:\program files\java\jre1.8.0_202\bin\javaw.exe] => (Allow) C:\program files\java\jre1.8.0_202\bin\javaw.exe => Pas de fichier FirewallRules: [TCP Query User{6EE50D5B-DF56-4429-8B2A-1E6D12916AE3}C:\program files\java\jre1.8.0_202\bin\javaw.exe] => (Allow) C:\program files\java\jre1.8.0_202\bin\javaw.exe => Pas de fichier EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
Hello,
Merci beaucoup !
Voici les deux liens générés par PJJOINT:
https://pjjoint.malekal.com/files.php?id=FRST_20221118_s13b5v5y10f6
https://pjjoint.malekal.com/files.php?id=20221118_d8e14p9p15w12
-
Voici le lien généré par PJJOINT : https://pjjoint.malekal.com/files.php?id=20221118_m5y15x11k9u11
Ca a l'air d'avoir fonctionné.
Merci infiniment =) !
-
C'est fait.
Merci encore :)