Probleme de Pub Digital more
Résolu
Bonjour,
Depuis hier quand je vais sur mon navigateur pleins de pub s'ouvrent où y a écrit Digital more !!
Je tiens à préciser j'ai ad block, comment faire?
Merci
Depuis hier quand je vais sur mon navigateur pleins de pub s'ouvrent où y a écrit Digital more !!
Je tiens à préciser j'ai ad block, comment faire?
Merci
12 réponses
-
Contributeur sécuritéBonsoir,
Suivant l'ordre fais ceci stp :
1/
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
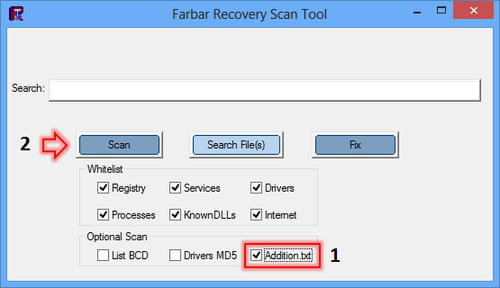
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
http://pjjoint.malekal.com/files.php?id=20150403_z15e5b13g6g5
http://pjjoint.malekal.com/files.php?id=20150403_o13s6z7v7y15
http://pjjoint.malekal.com/files.php?id=20150403_l13e8i10i6n11 -
Contributeur sécuritéRe,
Tu as lancé ADWCleaner en mode recherche! :-)
Relance ADWCleaner, choisis "Nettoyer" puis poste le rapport stp.
---------------
Demain, on va continuer..
Bonne soirée
-
http://pjjoint.malekal.com/files.php?id=20150403_n12j7o5q11s8
-
Contributeur sécuritéBonjour,
1/
Voici la correction à effectuer avec FRST.
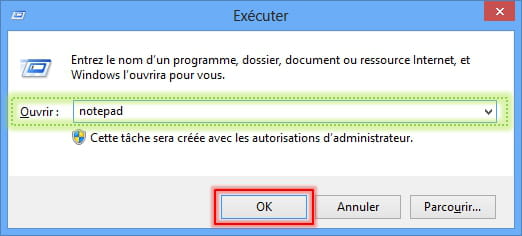
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)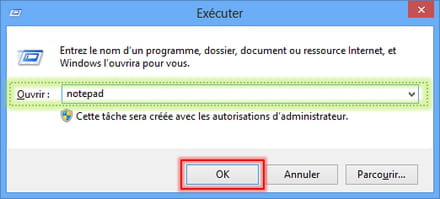
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
S4 SpyHunter 4 Service; C:\Program Files\Enigma Software Group\SpyHunter\SH4Service.exe [X]
C:\Program Files\Enigma Software Group
S3 esgiguard; \??\C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys [X]
2015-04-03 20:43 - 2015-04-03 20:43 - 00000000 ____D () C:\Program Files (x86)\Digital More
2015-04-03 17:27 - 2015-04-03 17:27 - 00000000 ____D () C:\Users\Florence\AppData\Roaming\Enigma Software Group
R2 Service Mgr DigitalMore; C:\ProgramData\8708eaaa-1c2b-4faa-8923-a6c9f88eeb0e\plugincontainer.exe [639216 2015-04-03] ()
R2 Update Mgr DigitalMore; C:\Program Files (x86)\Common Files\8708eaaa-1c2b-4faa-8923-a6c9f88eeb0e\updater.exe [559856 2015-04-03] ()
2015-03-26 15:06 - 2015-04-03 13:21 - 0000125 _____ () C:\Users\Florence\AppData\Roaming\WB.CFG
2015-03-28 12:24 - 2015-03-28 12:24 - 0274045 _____ () C:\Users\Florence\AppData\Local\dsi1.dat
2015-03-28 12:24 - 2015-03-28 12:24 - 0161916 _____ () C:\Users\Florence\AppData\Local\dsi2.dat
Task: {6F291497-A413-4816-8D8B-34BA92EB04FF} - System32\Tasks\SpyHunter4Startup => C:\Program Files\Enigma Software Group\SpyHunter\Spyhunter4.exe
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"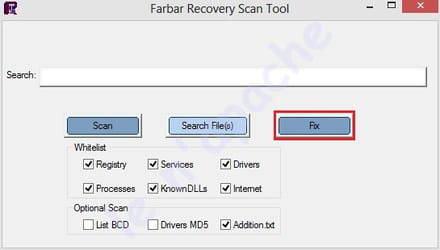
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
3/
Supprimez l'extension Digital More de tes navigateurs :
===> Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
Bonne journée
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Bonjour il se trouve que j'ai le même problème et que je ne parviens pas à me débarasser de cet adware, que faire?
J'ai réalisé l'opération qui avait été préconisée est-ce que l'un d'entre vous peut m'aider?
Merci d'avance-
Contributeur sécuritéBonjour,
Tu peux faire les procédures demandées ici : https://forums.commentcamarche.net/forum/affich-31790877-probleme-de-pub-digital-more#1 (ADWCleaner et FRST) puis poste les rapports stp.. -
Merci!!!
https://pjjoint.malekal.com/files.php?id=FRST_20150425_i10k15t7f8u13
https://pjjoint.malekal.com/files.php?id=20150425_o13p7o15e13l7
voici les liens du frst et addition! -
Contributeur sécuritéBonjour,
1/
Est ce que tu as lancé Adwcleaner en mode nettoyage ?
Poste le rapport stp, il se trouve ici : C:\AdwCleaner\AdwCleaner[S0].txt
2/
Désinstallez depuis le panneau de configuration s'il est possible : Buzzdock
3/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKLM -> {6DD8302D-2709-1401-A540-631015D31A6B} URL = http://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=telemsd&cd=2XzuyEtN2Y1L1Qzu0CyEyEyCtCzyzztC0EzytAzyzzzyzy0BtN0D0Tzu0CyCzztAtN1L2XzutBtFtBtFzztFtCtByEyBtN1L1Czu2Z1P1I1P1H1B1Q&cr=818146396&ir= [Pays US - 50.19.237.141]
FF Extension: Giant Savings - C:\Users\Julien\AppData\Roaming\Mozilla\Firefox\Profiles\qesyuhr1.default\Extensions\crossriderapp4479@crossrider.com [2014-07-15]
U3 a0k2uquu; C:\windows\system32\Drivers\a0k2uquu.sys [0 ] (Microsoft Corporation) <==== ATTENTION (zero size file/folder)
2015-04-08 18:14 - 2015-04-08 18:14 - 00000000 ____D () C:\Program Files\Digital More
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Task: {92D55F5E-5D14-4852-A7FB-829FBC3E0026} - System32\Tasks\Norton Product InstallerIdle => C:\Users\Julien\AppData\Local\Temp\SymInstallStub.exe <==== ATTENTION
Task: C:\windows\Tasks\Norton Product InstallerIdle.job => C:\Users\Julien\AppData\Local\Temp\SymInstallStub.exe <==== ATTENTION
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
4/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée -
@Fish66Un grand merci!!
voici le résultat du scan MBAM
https://pjjoint.malekal.com/files.php?id=20150425_b6m13p7l10r13
mon dernier rapport adwcleaner
https://pjjoint.malekal.com/files.php?id=20150425_e11n15o510p10
encore merci!!!
-
-
Contributeur sécuritéRe,
1/
Concernant Malwarebytes :Aucune action, choix de l'utilisateur, [b41194dcd4b6fb3b0fdb96ad34d203fd],
===> Les infections ne sont pas supprimées!
Relance Malwarebytes, vérifies que toutes les lignes sont cochées avant de les supprimer.
Aide : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Poste ensuite le rapport stp
2/
Il manque le rapport Fixlog.txt demandé ci-dessus en 3/
Aide : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
@+
-
Bonsoir,
J'ai également ce problème de publicités digital more depuis un bon moment, pourriez vous m'aider s'il-vous-plait?
j'ai fait la procédure et voici les rapports:
https://pjjoint.malekal.com/files.php?id=20150516_t117q12o6p11
https://pjjoint.malekal.com/files.php?id=FRST_20150516_b8j5u14r15t6
https://pjjoint.malekal.com/files.php?id=20150516_c6g8h12s8d9
Merci d'avance -
Contributeur sécuritéBonjour,
Suivant l'ordre fais ceci stp :
1/
Désinstalle depuis le panneau de configuration s'il est possible : IObit Apps Toolbar
2/
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
IObit Apps Toolbar v8.8 (HKLM-x32\...\{B2A36391-A3A9-4293-88B2-A8263EC7F865}) (Version: 8.8 - Spigot, Inc.) <==== ATTENTION
SearchScopes: HKU\S-1-5-21-1900084796-2613434642-949049429-1001 -> URL http://search.conduit.com/?ctid=CT3317919&octid=EB_ORIGINAL_CTID&SearchSource=58&CUI=&UM=4&UP=SPA158110D-C97F-4E1D-926A-2E356DB65276&q={searchTerms}&SSPV= [Pays NL - 195.78.120.88]
BHO: ExplorerWnd Helper -> {10921475-03CE-4E04-90CE-E2E7EF20C814} -> C:\Program Files (x86)\IObit\IObit Uninstaller\UninstallExplorer64.dll [2015-03-02] (IObit)
S2 Update Air Globe; No ImagePath
S2 Util Air Globe; No ImagePath
2015-04-15 19:14 - 2015-04-15 19:14 - 00000000 ____D () C:\Users\Public\Documents\ShopperPro
2015-05-01 22:36 - 2015-03-02 19:50 - 00002406 _____ () C:\Windows\System32\Tasks\Uninstaller_SkipUac_melo-_000
2014-12-25 22:23 - 2014-12-25 22:23 - 0000050 _____ () C:\Users\melo-_000\AppData\Roaming\Camdata.ini
2014-12-25 22:23 - 2014-12-25 22:23 - 0000408 _____ () C:\Users\melo-_000\AppData\Roaming\CamLayout.ini
2014-12-25 22:23 - 2014-12-25 22:23 - 0000408 _____ () C:\Users\melo-_000\AppData\Roaming\CamShapes.ini
2014-12-25 22:23 - 2014-12-25 22:23 - 0004519 _____ () C:\Users\melo-_000\AppData\Roaming\CamStudio.cfg
2014-08-19 14:47 - 2014-08-19 14:47 - 0000117 _____ () C:\Users\melo-_000\AppData\Roaming\D2Info0
2014-08-19 14:47 - 2014-08-19 15:28 - 0000008 _____ () C:\Users\melo-_000\AppData\Roaming\DofusAppId0_1
2015-03-31 04:14 - 2015-03-31 04:14 - 0005655 _____ () C:\Users\melo-_000\AppData\Roaming\kxZ3dxAV8G2hOE5Ot6fFLnO
2015-03-26 15:14 - 2015-03-26 15:14 - 0005542 _____ () C:\Users\melo-_000\AppData\Roaming\PVBM
2015-03-31 04:14 - 2015-03-31 04:14 - 0005655 _____ () C:\Users\melo-_000\AppData\Roaming\R3yuf8BJQkgwCVPwVoV
2014-01-09 22:21 - 2015-05-15 18:36 - 0000074 _____ () C:\Users\melo-_000\AppData\Roaming\sp_data.sys
2014-01-12 17:06 - 2014-01-19 00:06 - 0000090 _____ () C:\Users\melo-_000\AppData\Roaming\WB.CFG
2015-03-26 15:14 - 2015-03-26 15:14 - 0005542 _____ () C:\Users\melo-_000\AppData\Roaming\ZFFKSDP
2015-04-10 22:12 - 2015-04-10 22:12 - 0008524 _____ () C:\Users\melo-_000\AppData\Local\recently-used.xbel
2013-04-25 19:15 - 2012-09-07 07:40 - 0000256 _____ () C:\ProgramData\SetStretch.cmd
2013-04-25 19:15 - 2009-07-22 06:04 - 0024576 _____ () C:\ProgramData\SetStretch.exe
2013-04-25 19:15 - 2012-09-07 07:37 - 0000103 _____ () C:\ProgramData\SetStretch.VBS
C:\Users\melo-_000\AppData\Local\Temp\8789.exe
C:\Users\melo-_000\AppData\Local\Temp\8903.exe
C:\Users\melo-_000\AppData\Local\Temp\9168.exe
C:\Users\melo-_000\AppData\Local\Temp\9201.exe
C:\Users\melo-_000\AppData\Local\Temp\mytmpinstaller.exe
C:\Users\melo-_000\AppData\Local\Temp\optprosetup.exe
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée
-
Contributeur sécuritéBonjour,
1/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites (y compris digital more):
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
2/
Comment fonctionne ton PC maintenant ?
@+
-
Contributeur sécuritéBonsoir,
- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
Pour finir :- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne soirée
-
Bonsoir,
Je pensais que le problème était réglé et en fait non, les pub son revenues. Etant donné que j'avais déjà un problème sur mon PC (qui l'ai fait planter pendant l'analyse de malwarebyte) je l'ai carrément fait formater au final. Du coup je suis désolée pour le dérangement, la dernière étape ne sera pas nécessaire je pense, mais merci quand même.
-
Bonjour,
De même, j'ai ce Digital More que je n'arrive pas à supprimer. Pourriez vous m'aider svp?
J'ai lancé les scan de ADWCleaner et FSRT comme demandé :
http://pjjoint.malekal.com/files.php?id=20150613_n14d1388c8
http://pjjoint.malekal.com/files.php?id=20150613_n15j8t15s13v15
http://pjjoint.malekal.com/files.php?id=FRST_20150613_z11b15z6o10h8
Merci beaucoup d'avance
Billy75