
Renitialisation DELL INSPIRON 3650
Je possède actuellement un DELL INSPIRON 3650 et pour faire un bon nettoyage , j'ai décidé de le réinitialiser a l'état d'usine.
J'ai été voir sur plusieurs forums , j'ai lu les notices du pc , et je n'arrive pas à trouver le menu de démarrage menant a la réinitialisation.
Si vous pouvez m'aider ce serais sympa !!
Cordialement
88 réponses
La réinitialisation à l'état d'usine d'un Dell Inspiron 3650 est entravée par l'absence apparente d'accès au menu de démarrage nécessaire pour lancer le processus de réinstallation. Plusieurs utilisateurs conseillent de démarrer à partir d'un support d'installation Windows 10, soit une clé USB soit un DVD, afin d'exécuter la réinitialisation ou la réparation système. D'autres évoquent des blocages liés à des mises à jour, puis préconisent des outils de sécurité comme Malwarebytes ou la gestion des antivirus avant analyse, mais ces éléments s'éloignent de l'objectif initial. En cas de difficulté persistante, privilégier une approche officielle Dell Recovery ou contacter le support matériel pour obtenir des instructions précises et adaptées au modèle.
-
salut
Je possède actuellement un DELL INSPIRON 3650 et pour faire un bon nettoyage , j'ai décidé de le réinitialiser a l'état d'usine.
tu n'as pas créé les DVD de sauvegarde de ton pc?
regarde cette page pour la restauration en sortie d'usine de ton pc:
https://depanmicro.cuisinaud.com/index.php/astuces/divers/30-restaurer-son-pc-a-son-etat-d-origine-usine-sans-cd-dvd
PS:si tu restaures le pc en sortie d'usine, pense a sauvegader les données qui sont importantes pour toi (documents, film; musique etc...)
@+
-
Comme je ne suis pas un "pro" du pc , je n'ai pas fait de sauvegarde sur un CD ; Puis , est-ce obligé de faire une sauvegarde sur DVD ?
J'ai sauvegardé toutes mes données sur un disque dur externe
Je vais essayer d'aller dans les options avancées du pc , pourtant j'ai déjà essayé énormément de fois et je n'arrive toujours pas à y parvenir
Cordialement
-
-
re
Comme je ne suis pas un "pro" du pc , je n'ai pas fait de sauvegarde sur un CD ; Puis , est-ce obligé de faire une sauvegarde sur DVD ?
ce n'est pas obligatoire, mais fortement conseillé, car en cas de soucis avec la partition "recovery" qui sert entre autre a restaurer le pc en sortie d'usine, tu peux te servir des DVD pour restaurer le pc en sortie d'usine
pour savoir si la partition "recovery" est toujours présente sur ton pc, il faut regarder dans la gestion des disques
PS: ton pc est sous quel OS (W7/W8 etc...)
@+
-
re
Tout d'abord , je vous souhaite mes meilleurs vœux pour cette année 2017 !
moi aussi, et surtout 1 bonne santé
====================
Je possède actuellement un DELL INSPIRON 3650
tu n'as plus d'indication pour la référence, car je ne trouve pas ton modèle sur le site DELL
http://www.dell.com/support/home/fr/fr/frdhs1/Products/laptop/inspiron_laptop?app=drivers
Mon pc est sous Windows 10
le pc était sous W10 "initialement", ou tu es passé par la MAJ gratuite?
@+
-
re
je vais faire 1 recherche avec le n° de série
Je précise qu'il était Win10 initialement
ok
@+
-
re
avec le n° de série, j'ai trouver ton pc^^
http://www.dell.com/support/home/fr/fr/frdhs1/product-support/servicetag/J4SP992/drivers
je regarde la FAQ pour la sauvegarde sur DVD ou cle USB
@+
-
re
regarde ceci pour créer les DVD ou la cle USB de sauvegarde
http://www.dell.com/support/article/fr/fr/frdhs1/SLN297924
@+
le taux de radiation est plus élevé au pôle emploi qu'à Tchernobyl-
Je vais regarder a tout ça.
Je voulais savoir : comme Win10 est déjà présent sur le pc a son achat , suis-je obliger de faire une sauvegarde de win10 ou lorsque je réinitialiserais il se réinstallera automatiquement tout seul sans avoir besoin de quoi que se soit ?
J'ai déjà essayé plusieurs fois d'entrer dans les paramètres avancés mais je n'y arrive pas , pourtant j'appuis sur F8 avant le logo -
re
Je voulais savoir : comme Win10 est déjà présent sur le pc a son achat , suis-je obliger de faire une sauvegarde de win10 ou lorsque je réinitialiserais il se réinstallera automatiquement tout seul sans avoir besoin de quoi que se soit ?
si la partition "recovery" est toujours présente dans le pc, W10 se réinstallera sans que tu aies besoin de quoi que se soit
PS: la sauvegarde sur DVD ou cle USB est "vitale" pour le jour ou tu as 1 soucis avec la partition "recovery"
si la partition "recovery" se trouve "endommagée" ou que sais-je, tu ne pourras plus créer tes DVD ou ta cle USB
je te conseille vivement de faire cette sauvegarde
=======================
J'ai déjà essayé plusieurs fois d'entrer dans les paramètres avancés mais je n'y arrive pas , pourtant j'appuis sur F8 avant le logo
si tu cliques droit sur démarrer en bas à gauche, et que tu tapes "recovery" dans la case "recherche", ça donne quoi?
si tu as des questions...
@+ -
-
re
J'ai aussi taper recovery dans le menu en bas a gauche et j'obtiens : Create USB Recovery; Récupération ; Option de récupération ; Créer un lecteur de récupération
dans les options, choisi la cle USB
PS:cette cle ne devra servir qu'a la sauvegarde de W10!!!
je vais vérifier sur le lien qu je t'ai donné, mais il me semble qu'une cle de 16 GO suffit
je reviens...
@+
-
-
-
re
mais j'aurai "visualisé" les rapports^^, et je t'enverrai le script de correction
@+
-
re
ok
@+
-
salut
je remarque que tu as beaucoup de logiciel de téléchargement...
Amule/Utorrent/Mega
tu as aussi 1 jeu cr@cker >> Transformers The Game
tu as aussi KMS AUTO, qui sert a activer des produits Microsoft
désinstalle ces logiciels, et dit moi quand c'est fait
@+
-
Salut ,
Je veux bien les désinstaller mais à quoi cela va servir car Transformers , c'est mon fils qui y joue -
salut
Je veux bien les désinstaller mais à quoi cela va servir car Transformers , c'est mon fils qui y joue
https://www.commentcamarche.net/infos/25921-pourquoi-ccm-n-aide-pas-la-contrefacon-numerique-des-logiciels/
je ne peux pas t'aider davantage, car tu as des logiciels "contrefaits", et que c'est contraire à la charte de CCM
@+
-
Re , je viens de désinstaller le jeu à mon fils ( il fait un peu la gueule )
Mais Amule et Mega , je les avaient déjà désinstaller avant car je ne les retrouve plus
Et Utorrent , je vais le desinstaller mais malheureusement je m'en sert souvent , je vais le mettre sur clé usb . -
re
ok
@+
-
Que faut-il faire après ?
-
salut
crée 1 point de restauration avant d'utiliser MBAM
https://www.commentcamarche.net/informatique/windows/147-restaurer-windows-avec-les-points-de-restauration/
@+
-
-
re
désactive temporairement MCAFEE avant de lancer le scan
https://soutien.bell.ca/Services-Internet/Securite/Comment-utiliser-pare-feu-personnel-McAfee?step=5#displayStep
PS: tu le réactiveras à la fin du scan avec MBAM
===============================
quitte tous tes programmes en cours
télécharge et installe MBAM sur ton bureau (prend le gratuit)
https://fr.malwarebytes.com/
quand il est installé, regarde ce tuto:
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/#defauts
1) désactive la protection en temps réel (qui ne dure que 14 jours avec la version gratuite)
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/#telecharger-et-installer
2) fait 1 recherche des MAJ
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/#mettre-a-jour
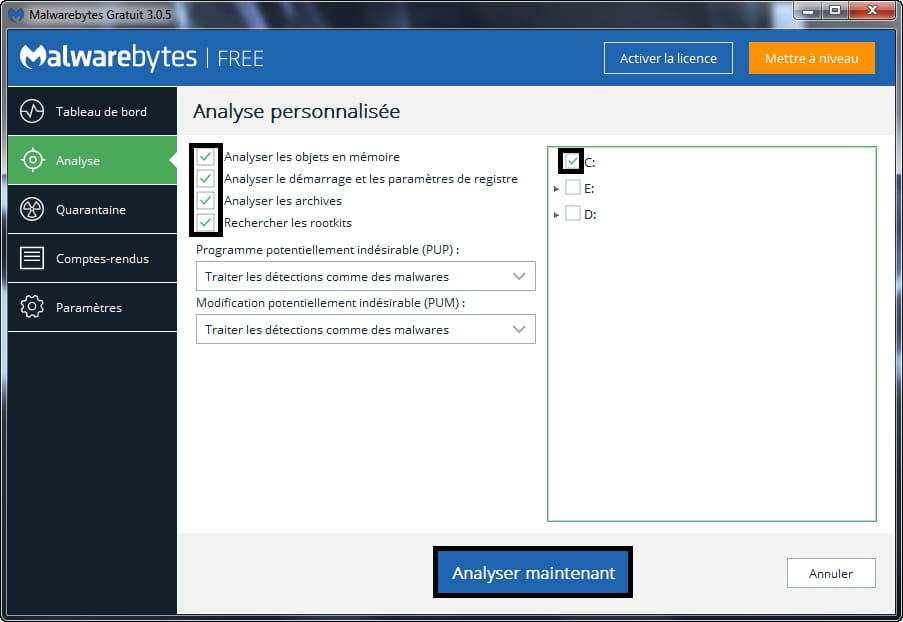
3) clique sur Analyse >>Analyse personnalisée >>Configurer l'analyse et coche les cases comme sur l'image, puis clique sur Analyser maintenant
4) poste le rapport via 1 copier/coller dans ta prochaine réponse
le rapport se trouve dans "comptes-rendus" >> comptes-rendus d'analyse"
clique sur "afficher le compte-rendu"
dans la fenêtre qui s'ouvre, clique sur "exporter" >> fichier texte
dans la fenêtre qui s'ouvre, choisi le bureau
dans nom de fichier, nomme ton fichier (rapport MBAM ) par exemple
poste le rapport via 1 copier/coller
@+
-
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 15/01/2017
Heure de l'analyse: 13:24
Fichier journal: rapport MBAM.txt
Administrateur: Non
-Informations du logiciel-
Version: 3.0.5.1299
Version de composants: 1.0.43
Version de pack de mise à jour: 1.0.735
Licence: Essai
-Informations système-
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: DESKTOP-CI9KH15\dylan_figqf
-Résumé de l'analyse-
Type d'analyse: Analyse personnalisée
Résultat: Terminé
Objets analysés: 487516
Temps écoulé: 3 h, 12 min, 43 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Activé
PUM: Activé
-Détails de l'analyse-
Processus: 1
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
Module: 1
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
Clé du registre: 16
PUP.Optional.Wajam, HKLM\SOFTWARE\WOW6432NODE\CLASSES\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.Wajam, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\NLASVC\PARAMETERS\INTERNET\MANUALPROXIES, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKLM\SOFTWARE\CLASSES\WOW6432NODE\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.Wajam, HKLM\SOFTWARE\CLASSES\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.Wajam.Gen, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\331c78f1a2cb81b07e876bc5b2fa8a5c, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.Elex, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Atebogrirerther Builder, Aucune action de l'utilisateur, [15], [308961],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Yahoo! Powered loced, Aucune action de l'utilisateur, [117], [308968],1.0.735
PUP.Optional.Social2Search, HKLM\SOFTWARE\WOW6432NODE\Socia2Sear Browser Enhancer, Aucune action de l'utilisateur, [445], [345866],1.0.735
PUP.Optional.Trotux, HKLM\SOFTWARE\WOW6432NODE\trotuxSoftware, Aucune action de l'utilisateur, [421], [182848],1.0.735
PUP.Optional.SpyHunter, HKLM\SOFTWARE\WOW6432NODE\ENIGMASOFTWAREGROUP\SpyHunter, Aucune action de l'utilisateur, [1673], [331803],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\BFREPORT, Aucune action de l'utilisateur, [117], [262014],1.0.735
PUP.Optional.ProductSetup, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\PRODUCTSETUP, Aucune action de l'utilisateur, [16851], [242047],1.0.735
PUP.Optional.InstallCore, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\csastats, Aucune action de l'utilisateur, [8], [260986],1.0.735
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\WajIEnhance, Aucune action de l'utilisateur, [131], [244670],1.0.735
Valeur du registre: 8
PUP.Optional.Wajam, HKU\S-1-5-18\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1002\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\.DEFAULT\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}|URL, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}|URL, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\BFREPORT|FILENAME, Aucune action de l'utilisateur, [117], [262014],1.0.735
PUP.Optional.ProductSetup, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\PRODUCTSETUP|TB, Aucune action de l'utilisateur, [16851], [242047],1.0.735
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 16
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\PROGRAM FILES\331C78F1A2CB81B07E876BC5B2FA8A5C, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Downloads, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Defs, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.OtherSearch, C:\Program Files (x86)\OtherSearch, Aucune action de l'utilisateur, [709], [306041],1.0.735
PUP.Optional.WinYahoo.Generic, C:\PROGRAMDATA\{6B01AE62-E143-24A4-6785-BAE6FDC73128}, Aucune action de l'utilisateur, [2054], [343986],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer, Aucune action de l'utilisateur, [1774], [348378],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\USERS\DYLAN\APPDATA\LOCAL\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.SpyHunter, C:\Users\dylan\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter, Aucune action de l'utilisateur, [1673], [331712],1.0.735
PUP.Optional.AmazonTB, C:\Users\dylan_figqf\AppData\Roaming\Mozilla\Firefox\Profiles\5viv3f1c.default-1481447425257\jetpack\abb@amazon.com\simple-storage, Aucune action de l'utilisateur, [12286], [175409],1.0.735
PUP.Optional.AmazonTB, C:\Users\dylan_figqf\AppData\Roaming\Mozilla\Firefox\Profiles\5viv3f1c.default-1481447425257\jetpack\abb@amazon.com, Aucune action de l'utilisateur, [12286], [175409],1.0.735
Fichier: 100
PUP.Optional.Elex, C:\$RECYCLE.BIN\S-1-5-21-667621686-1365627708-3436319961-1001\$RWAQPSQ\RELEASE_15.DLL, Aucune action de l'utilisateur, [15], [338238],1.0.735
PUP.Optional.Wajam.Gen, C:\PROGRAM FILES\331C78F1A2CB81B07E876BC5B2FA8A5C\7CA6F6800DC1C03AC3530BB304040F2A\D444F0EBC1E982E79278F6500FBA5870.ICO, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a\5f788249e7ec304320775d14049511ab.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a\b5d7afc2074340ad4a4a5117bad0db77.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\5ff91034c4188ca0783d87d50bd59a0b, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\889750ac682c161876b2a057a73a484d.cfg, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\95f0fa0e10cca3b8002cf2836231819e.patcher, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46__000000014031706C__C0000005.dmp, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\d444f0ebc1e982e79278f6500fba5870.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\retry_count, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.SpyHunter, C:\PROGRAM FILES (X86)\COMMON FILES\WISE INSTALLATION WIZARD\WIS4FC9DA9DF608454E8191D7EFFDCC5726_4_1_11.MSI, Aucune action de l'utilisateur, [1673], [340933],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data\dns.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data\proxy.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Defs\2016111901.def, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_134828.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_140517.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_193254.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161119_220433.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\autoexec.bat.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\hosts.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\system.ini.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\win.ini.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Common.dll, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Defman.dll, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\English.lng, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\esgiguard.sys, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\ESGRKCHK.exe, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\ExecutionGuard.dll, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\gil.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\key.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\license.txt, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\native.exe, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\scan.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\SH4Service.exe, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\SHDS.mht, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\ShScanner.dll, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\SpyHunter4.exe, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\supportlog.txt, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.OtherSearch, C:\Program Files (x86)\OtherSearch\kke.exe, Aucune action de l'utilisateur, [709], [306041],1.0.735
PUP.Optional.OtherSearch, C:\Program Files (x86)\OtherSearch\uninstall.exe, Aucune action de l'utilisateur, [709], [306041],1.0.735
PUP.Optional.OtherSearch, C:\Program Files (x86)\OtherSearch\updengine.exe, Aucune action de l'utilisateur, [709], [306041],1.0.735
PUP.Optional.WinYahoo.Generic, C:\PROGRAMDATA\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\DOTE, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\aowLC, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\doso.txt, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\hdat1, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\hdat2, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\midese, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\TTTTT, Aucune action de l'utilisateur, [2054], [343986],1.0.735
PUP.Optional.WinYahoo, C:\PROGRAMDATA\MICROSOFT\WINDOWS\START MENU\PROGRAMS\HOWTOREMOVE.HTML.LNK, Aucune action de l'utilisateur, [117], [254335],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\Settings.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\SignIn with Twitter.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\Social2Search Website.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\uninstall.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
PUP.Optional.YesSearches, C:\USERS\DYLAN\APPDATA\LOCAL\TEMP\C2FFDCEF-D700-4A48-B80F-E35299CA5DBE\ISR_LM.EXE, Aucune action de l'utilisateur, [129], [120466],1.0.735
PUP.Optional.WinYahoo, C:\USERS\DYLAN\APPDATA\LOCAL\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HOWTOREMOVE\HOWTOREMOVE.HTML, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\chromium-min.jpg, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\control panel-min-min.JPG, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\down.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\ff menu.JPG, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\ff search engine-min.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\hp-min ff.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\hp-min ie.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\search engine.gif, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\setup pages.gif, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\sp-min.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\start-min.jpg, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\up.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\bapi_ff.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\bapi_ie.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\coco, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\install.log, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\reni, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\sito, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\Sqlite3.dll, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\uninst.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\uninst.exe, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.SpyHunter, C:\Users\dylan\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\SpyHunter.lnk, Aucune action de l'utilisateur, [1673], [331712],1.0.735
PUP.Optional.SpyHunter, C:\Users\dylan\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\Uninstall SpyHunter.lnk, Aucune action de l'utilisateur, [1673], [331712],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\SEARCHPLUGINS\2OT516H0.XML, Aucune action de l'utilisateur, [421], [302745],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\SEARCHPLUGINS\2OT516H0.XML, Aucune action de l'utilisateur, [421], [324483],1.0.735
PUP.Optional.AmazonTB, C:\USERS\DYLAN_FIGQF\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\5VIV3F1C.DEFAULT-1481447425257\EXTENSIONS\ABB@AMAZON.COM.XPI, Aucune action de l'utilisateur, [12286], [235406],1.0.735
PUP.Optional.AmazonTB, C:\Users\dylan_figqf\AppData\Roaming\Mozilla\Firefox\Profiles\5viv3f1c.default-1481447425257\jetpack\abb@amazon.com\simple-storage\store.json, Aucune action de l'utilisateur, [12286], [175409],1.0.735
PUP.Optional.OpenCandy, C:\USERS\DYLAN_FIGQF\DOWNLOADS\CHEATENGINE651 (1).EXE, Aucune action de l'utilisateur, [647], [101648],1.0.735
PUP.Optional.SpyHunter, C:\WINDOWS\INSTALLER\MSI60C5.TMP, Aucune action de l'utilisateur, [1673], [340933],1.0.735
PUP.Optional.Elex, C:\WINDOWS\SYSTEM32\TASKS\ATEBOGRIRERTHER BUILDER, Aucune action de l'utilisateur, [15], [308963],1.0.735
PUP.Optional.WinYahoo, C:\WINDOWS\SYSTEM32\TASKS\YAHOO! POWERED LOCED, Aucune action de l'utilisateur, [117], [308969],1.0.735
Adware.Elex, C:\WINDOWS\TEMP\NSI5DE9.TMP\UPDATE.DLL-201612281751.DLL.EXE, Aucune action de l'utilisateur, [1627], [350504],1.0.735
Secteur physique: 0
(Aucun élément malveillant détecté)
(end) -
Je le poste via cjoint car copier/coller ca ne fonctionne pas :
https://www.cjoint.com/c/GAprvXLNVef -
re
le scan n'as pas été exécuté en tant qu'administrateur/sur 1 session admnistrateur
-Détails du journal-
Date de l'analyse: 15/01/2017
Heure de l'analyse: 13:24
Fichier journal: rapport MBAM.txt
Administrateur: Non
tu n'as pas désactivé la licence "pro/premium"
Informations du logiciel-
Version: 3.0.5.1299
Version de composants: 1.0.43
Version de pack de mise à jour: 1.0.735
Licence: Essai
tu n'as rien mis en quarantaine, de ce fait les Malwares ne sont pas supprimés... (Aucune action de l'utilisateur sur tout ce qui a été trouvé par MBAM)
relis le tutoriel pour bien exécuter la suppression
@+
-
re
D'accord , excuse moi , je le ferais la semaine prochaine maintenant
pas de soucis^^
par contre, avant de supprimer les éléments (Malwraes) détectés par MBAM, n'oublie pas de créer 1 point de restauration >> très imoprtant
je te joins le lien de la manipulation >> https://www.commentcamarche.net/informatique/windows/147-restaurer-windows-avec-les-points-de-restauration/#3-creer-un-point-de-restauration
@+
-
Bonsoir , voici le rapport de l'analyse faite en mode administrateur:
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 20/01/2017
Heure de l'analyse: 22:22
Fichier journal: rapport.txt
Administrateur: Oui
-Informations du logiciel-
Version: 3.0.5.1299
Version de composants: 1.0.43
Version de pack de mise à jour: 1.0.735
Licence: Gratuit
-Informations système-
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: DESKTOP-CI9KH15\dylan
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 439420
Temps écoulé: 4 min, 12 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
-Détails de l'analyse-
Processus: 1
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
Module: 1
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
Clé du registre: 24
PUP.Optional.Wajam, HKLM\SOFTWARE\CLASSES\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.Wajam, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\NLASVC\PARAMETERS\INTERNET\MANUALPROXIES, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKLM\SOFTWARE\WOW6432NODE\CLASSES\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.Wajam, HKLM\SOFTWARE\CLASSES\WOW6432NODE\APPID\56BF5154-0B48-4ADB-902A-6C8B12E270D9, Aucune action de l'utilisateur, [131], [170024],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.Elex, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Atebogrirerther Builder, Aucune action de l'utilisateur, [15], [308961],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Yahoo! Powered loced, Aucune action de l'utilisateur, [117], [308968],1.0.735
PUP.Optional.Social2Search, HKLM\SOFTWARE\Socia2Sear Browser Enhancer, Aucune action de l'utilisateur, [445], [345866],1.0.735
PUP.Optional.SpyHunter, HKLM\SOFTWARE\WOW6432NODE\ENIGMASOFTWAREGROUP\SpyHunter, Aucune action de l'utilisateur, [1673], [331803],1.0.735
PUP.Optional.InstallCore, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\csastats, Aucune action de l'utilisateur, [8], [260986],1.0.735
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\WajIEnhance, Aucune action de l'utilisateur, [131], [244670],1.0.735
PUP.Optional.Wajam.Gen, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\331c78f1a2cb81b07e876bc5b2fa8a5c, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Social2Search, HKLM\SOFTWARE\WOW6432NODE\Socia2Sear Browser Enhancer, Aucune action de l'utilisateur, [445], [345866],1.0.735
PUP.Optional.Trotux, HKLM\SOFTWARE\WOW6432NODE\trotuxSoftware, Aucune action de l'utilisateur, [421], [182848],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{2211D4A5-48D0-47F5-A7CD-81E861470F7F}, Aucune action de l'utilisateur, [117], [182757],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{2211D4A5-48D0-47F5-A7CD-81E861470F7F}, Aucune action de l'utilisateur, [117], [182757],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{2211d4a5-48d0-47f5-a7cd-81e861470f7f}, Aucune action de l'utilisateur, [117], [182757],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{681670D3-4C27-40EE-B19F-DA980356354E}, Aucune action de l'utilisateur, [117], [308967],1.0.735
PUP.Optional.Elex, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{E337D79F-F5FA-45FD-8EA5-A60B9B2B87C1}, Aucune action de l'utilisateur, [15], [308958],1.0.735
PUP.Optional.SpyHunter, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\ESGSCANNER, Aucune action de l'utilisateur, [1673], [331708],1.0.735
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1002\SOFTWARE\WajIEnhance, Aucune action de l'utilisateur, [131], [244670],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\BFREPORT, Aucune action de l'utilisateur, [117], [262014],1.0.735
PUP.Optional.ProductSetup, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\PRODUCTSETUP, Aucune action de l'utilisateur, [16851], [242047],1.0.735
Valeur du registre: 13
PUP.Optional.Wajam, HKU\S-1-5-18\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-667621686-1365627708-3436319961-1002\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.Wajam, HKU\.DEFAULT\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, Aucune action de l'utilisateur, [131], [-1],0.0.0
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}|URL, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.VulnerableDellSystemDetect, HKU\S-1-5-21-667621686-1365627708-3436319961-1002\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|DELLSYSTEMDETECT, Aucune action de l'utilisateur, [17467], [251680],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{2211d4a5-48d0-47f5-a7cd-81e861470f7f}|URL, Aucune action de l'utilisateur, [117], [182757],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{681670D3-4C27-40EE-B19F-DA980356354E}|PATH, Aucune action de l'utilisateur, [117], [308967],1.0.735
PUP.Optional.Elex, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{E337D79F-F5FA-45FD-8EA5-A60B9B2B87C1}|PATH, Aucune action de l'utilisateur, [15], [308958],1.0.735
PUP.Optional.SpyHunter, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\ESGSCANNER|IMAGEPATH, Aucune action de l'utilisateur, [1673], [331708],1.0.735
PUP.Optional.WinYahoo, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{27CE9071-482E-438E-8521-D38586A5757F}|URL, Aucune action de l'utilisateur, [117], [182758],1.0.735
PUP.Optional.WinYahoo, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\BFREPORT|FILENAME, Aucune action de l'utilisateur, [117], [262014],1.0.735
PUP.Optional.ProductSetup, HKU\S-1-5-21-667621686-1365627708-3436319961-1001\SOFTWARE\PRODUCTSETUP|TB, Aucune action de l'utilisateur, [16851], [242047],1.0.735
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 16
PUP.Optional.OtherSearch, C:\PROGRAM FILES (X86)\OtherSearch, Aucune action de l'utilisateur, [709], [306041],1.0.735
PUP.Optional.AmazonTB, C:\Users\dylan_figqf\AppData\Roaming\Mozilla\Firefox\Profiles\5viv3f1c.default-1481447425257\jetpack\abb@amazon.com\simple-storage, Aucune action de l'utilisateur, [12286], [175409],1.0.735
PUP.Optional.AmazonTB, C:\USERS\DYLAN_FIGQF\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\5VIV3F1C.DEFAULT-1481447425257\JETPACK\ABB@AMAZON.COM, Aucune action de l'utilisateur, [12286], [175409],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Downloads, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Defs, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\PROGRAM FILES (X86)\ENIGMA SOFTWARE GROUP\SPYHUNTER, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\USERS\DYLAN\APPDATA\ROAMING\MICROSOFT\WINDOWS\START MENU\PROGRAMS\SPYHUNTER, Aucune action de l'utilisateur, [1673], [331712],1.0.735
Adware.Wajam, C:\PROGRAMDATA\MICROSOFT\WINDOWS\START MENU\PROGRAMS\SOCIA2SEAR BROWSER ENHANCER, Aucune action de l'utilisateur, [1774], [348378],1.0.735
PUP.Optional.WinYahoo.Generic, C:\PROGRAMDATA\{6B01AE62-E143-24A4-6785-BAE6FDC73128}, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\USERS\DYLAN\APPDATA\LOCAL\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\PROGRAM FILES\331c78f1a2cb81b07e876bc5b2fa8a5c, Aucune action de l'utilisateur, [17687], [259462],1.0.735
Fichier: 91
PUP.Optional.AmazonTB, C:\Users\dylan_figqf\AppData\Roaming\Mozilla\Firefox\Profiles\5viv3f1c.default-1481447425257\jetpack\abb@amazon.com\simple-storage\store.json, Aucune action de l'utilisateur, [12286], [175409],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data\dns.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Data\proxy.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Defs\2016111901.def, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_134828.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_140517.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161031_193254.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\Log\SpyHunter4_20161119_220433.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\autoexec.bat.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\hosts.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\system.ini.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\mon\win.ini.bk, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\English.lng, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\esgiguard.sys, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\gil.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\key.dat, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\license.txt, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\scan.log, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\SHDS.mht, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Program Files (x86)\Enigma Software Group\SpyHunter\supportlog.txt, Aucune action de l'utilisateur, [1673], [331702],1.0.735
PUP.Optional.SpyHunter, C:\Users\dylan\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\SpyHunter.lnk, Aucune action de l'utilisateur, [1673], [331712],1.0.735
PUP.Optional.SpyHunter, C:\Users\dylan\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\Uninstall SpyHunter.lnk, Aucune action de l'utilisateur, [1673], [331712],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\Settings.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\SignIn with Twitter.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\Social2Search Website.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
Adware.Wajam, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Socia2Sear Browser Enhancer\uninstall.lnk, Aucune action de l'utilisateur, [1774], [348378],1.0.735
PUP.Optional.WinYahoo, C:\PROGRAMDATA\MICROSOFT\WINDOWS\START MENU\PROGRAMS\HOWTOREMOVE.HTML.LNK, Aucune action de l'utilisateur, [117], [254335],1.0.735
PUP.Optional.WinYahoo.Generic, C:\PROGRAMDATA\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\DOSO.TXT, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\aowLC, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\dote, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\hdat1, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\hdat2, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\midese, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.WinYahoo.Generic, C:\ProgramData\{6B01AE62-E143-24A4-6785-BAE6FDC73128}\TTTTT, Aucune action de l'utilisateur, [2054], [341897],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\SEARCHPLUGINS\2OT516H0.XML, Aucune action de l'utilisateur, [421], [324483],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [302758],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\PROFILES\ANERRS.DEFAULT\PREFS.JS, Aucune action de l'utilisateur, [421], [324486],1.0.735
PUP.Optional.Elex, C:\$RECYCLE.BIN\S-1-5-21-667621686-1365627708-3436319961-1001\$RWAQPSQ\RELEASE_15.DLL, Aucune action de l'utilisateur, [15], [338238],1.0.735
PUP.Optional.YesSearches, C:\USERS\DYLAN\APPDATA\LOCAL\TEMP\C2FFDCEF-D700-4A48-B80F-E35299CA5DBE\ISR_LM.EXE, Aucune action de l'utilisateur, [129], [120466],1.0.735
Adware.Elex, C:\WINDOWS\TEMP\NSICD08.TMP\UPDATE.DLL-201701062006.DLL.EXE, Aucune action de l'utilisateur, [1627], [350504],1.0.735
Adware.Elex, C:\WINDOWS\TEMP\NSI5DE9.TMP\UPDATE.DLL-201612281751.DLL.EXE, Aucune action de l'utilisateur, [1627], [350504],1.0.735
PUP.Optional.WinYahoo, C:\USERS\DYLAN\APPDATA\LOCAL\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HOWTOREMOVE\HOWTOREMOVE.HTML, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\chromium-min.jpg, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\control panel-min-min.JPG, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\down.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\ff menu.JPG, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\ff search engine-min.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\hp-min ff.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\hp-min ie.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\search engine.gif, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\setup pages.gif, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\sp-min.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\start-min.jpg, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\HowToRemove\up.png, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\bapi_ff.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\bapi_ie.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\coco, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\install.log, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\reni, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\sito, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\Sqlite3.dll, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\uninst.dat, Aucune action de l'utilisateur, [117], [302717],1.0.735
PUP.Optional.WinYahoo, C:\Users\dylan\AppData\Local\{0243341F-26EB-58A7-4B73-7D4F6F1B81D7}\uninst.exe, Aucune action de l'utilisateur, [117], [302717],1.0.735
Adware.Elex, C:\WINDOWS\TEMP\NSI4E19.TMP\UPDATE.DLL-201612231551.DLL.EXE, Aucune action de l'utilisateur, [1627], [350504],1.0.735
PUP.Optional.AmazonTB, C:\USERS\DYLAN_FIGQF\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\5VIV3F1C.DEFAULT-1481447425257\EXTENSIONS\ABB@AMAZON.COM.XPI, Aucune action de l'utilisateur, [12286], [235406],1.0.735
PUP.Optional.WinYahoo, C:\WINDOWS\TASKS\YAHOO! POWERED LOCED.JOB, Aucune action de l'utilisateur, [117], [308966],1.0.735
PUP.Optional.WinYahoo, C:\WINDOWS\SYSTEM32\TASKS\Yahoo! Powered loced, Aucune action de l'utilisateur, [117], [308969],1.0.735
PUP.Optional.SpyHunter, C:\WINDOWS\INSTALLER\MSI60C5.TMP, Aucune action de l'utilisateur, [1673], [340933],1.0.735
PUP.Optional.Wajam.Gen, C:\PROGRAM FILES\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a\5f788249e7ec304320775d14049511ab.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a\b5d7afc2074340ad4a4a5117bad0db77.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\7ca6f6800dc1c03ac3530bb304040f2a\d444f0ebc1e982e79278f6500fba5870.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\5ff91034c4188ca0783d87d50bd59a0b, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\889750ac682c161876b2a057a73a484d.cfg, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\95f0fa0e10cca3b8002cf2836231819e.patcher, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46.exe, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\b0172738b601e8f7ea4291a65b96ca46__000000014031706C__C0000005.dmp, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\d444f0ebc1e982e79278f6500fba5870.ico, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Wajam.Gen, C:\Program Files\331c78f1a2cb81b07e876bc5b2fa8a5c\retry_count, Aucune action de l'utilisateur, [17687], [259462],1.0.735
PUP.Optional.Elex, C:\WINDOWS\SYSTEM32\TASKS\Atebogrirerther Builder, Aucune action de l'utilisateur, [15], [308963],1.0.735
PUP.Optional.Trotux, C:\USERS\DYLAN\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\A60J8BLT.DEFAULT\SEARCHPLUGINS\2OT516H0.XML, Aucune action de l'utilisateur, [421], [302745],1.0.735
PUP.Optional.SpyHunter, C:\WINDOWS\SYSTEM32\DRIVERS\ESGSCANNER.SYS, Aucune action de l'utilisateur, [1673], [331708],1.0.735
Secteur physique: 0
(Aucun élément malveillant détecté)
(end)


- 1
- 2
- 3
- 4
- 5
