
Analyse de mon rapport hijackthis
Résolu
Bonjour,
Qui pourrai analyser mon rapport hijackthis, je pense que j'ai un gros bug
Qui pourrai analyser mon rapport hijackthis, je pense que j'ai un gros bug
23 réponses
-
Bonjour,
en fait, mon problème est que je n'ai plus orange en page de démarrage mais awesomehp, et maintenant mon pc bugue de plus en plus, ouvrant fenêtre sur fenêtre.... on m'a conseillé de télécharger hijackthis et de faire analyser son rapport. Voila ou j'en suis !!!!! Ma question est: comment pourrais je nettoyer tout cela ?
Logfile of Trend Micro HijackThis v2.0.5
Scan saved at 22:06:17, on 02/04/2014
Platform: Windows 7 SP1 (WinNT 6.00.3505)
MSIE: Internet Explorer v11.0 (11.00.9600.16521)
Boot mode: Normal
Running processes:
C:\PROGRA~2\SearchProtect\SearchProtect\bin\cltmng.exe
C:\PROGRA~2\SearchProtect\UI\bin\cltmngui.exe
C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe
C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe
C:\Program Files (x86)\SweetIM\Messenger\SweetIM.exe
C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe
C:\ProgramData\Easybits Magic Desktop for HP\mdhpSUN.exe
C:\Program Files (x86)\Internet Explorer\IEXPLORE.EXE
C:\program files (x86)\plus-hd-9.1\plus-hd-9.1-bg.exe
C:\Program Files (x86)\Internet Explorer\IEXPLORE.EXE
C:\Users\Raymond\Downloads\HijackThis.exe
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Bar = Preserve
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://search.protectedsearch.com?si=41570&home=true&tid=3026&q=
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://search.conduit.com/?gd=&ctid=CT3319415&octid=EB_ORIGINAL_CTID&ISID=M1A8631B4-5E89-4F54-BE1A-B978471FFBC7&SearchSource=55&CUI=&UM=5&UP=SP0F55A679-A67E-445A-AF25-23CB1316CC33&SSPV=
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.awesomehp.com/?type=hp&ts=1391718572&from=tugs&uid=WDCXWD3200BEKT-60KA9T0_WD-WX81A70L4405L4405
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.awesomehp.com/web/?type=ds&ts=1391718572&from=tugs&uid=WDCXWD3200BEKT-60KA9T0_WD-WX81A70L4405L4405&q={searchTerms}
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Bar = http://search.protectedsearch.com?si=41570&home=true&tid=3026&q=
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.awesomehp.com/web/?type=ds&ts=1391718572&from=tugs&uid=WDCXWD3200BEKT-60KA9T0_WD-WX81A70L4405L4405&q={searchTerms}
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://home.sweetim.com/?barid={421CF440-9F0F-414F-9931-EADC287A44CF}
R1 - HKCU\Software\Microsoft\Internet Explorer\Search,Default_Search_URL = http://search.protectedsearch.com?si=41570&home=true&tid=3026&q=
R1 - HKLM\Software\Microsoft\Internet Explorer\Search,Default_Search_URL = http://search.protectedsearch.com?si=41570&home=true&tid=3026&q=
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
R1 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyServer = http=127.0.0.1:49973;https=127.0.0.1:49973
R1 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = <-loopback>
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
F2 - REG:system.ini: UserInit=C:\Windows\system32\userinit.exe
O2 - BHO: CrossriderApp0052916 - {11111111-1111-1111-1111-110511291116} - C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-bho.dll
O2 - BHO: AcroIEHelperStub - {18DF081C-E8AD-4283-A596-FA578C2EBDC3} - C:\Program Files (x86)\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelperShim.dll
O2 - BHO: ToolbarOrange.InitToolbarBHO - {1d970ed5-3eda-438d-bffd-715931e2775b} - mscoree.dll (file missing)
O2 - BHO: Bubble Dock SurfMatch - {23AF19F7-1D5B-442c-B14C-3D1081953C94} - C:\Program Files (x86)\Nosibay\Bubble Dock\extensions\axSurfMatch.dll
O2 - BHO: Babylon toolbar helper - {2EECD738-5844-4a99-B4B6-146BF802613B} - C:\Program Files (x86)\BabylonToolbar\BabylonToolbar\1.8.4.9\bh\BabylonToolbar.dll
O2 - BHO: (no name) - {5C255C8A-E604-49b4-9D64-90988571CECB} - (no file)
O2 - BHO: Java(tm) Plug-In SSV Helper - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files (x86)\Java\jre7\bin\ssv.dll
O2 - BHO: (no name) - {84FF7BD6-B47F-46F8-9130-01B2696B36CB} - (no file)
O2 - BHO: Windows Live ID Sign-in Helper - {9030D464-4C02-4ABF-8ECC-5164760863C6} - C:\Program Files (x86)\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll
O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - c:\program files (x86)\google\googletoolbar1.dll
O2 - BHO: Bing Bar Helper - {d2ce3e00-f94a-4740-988e-03dc2f38c34f} - C:\Program Files (x86)\Microsoft\BingBar\7.1.361.0\BingExt.dll
O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files (x86)\Java\jre7\bin\jp2ssv.dll
O2 - BHO: SWEETIE - {EEE6C35C-6118-11DC-9C72-001320C79847} - C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgToolbarIE.dll
O3 - Toolbar: barre d'outils Orange - {c9a6357b-25cc-4bcf-96c1-78736985d412} - mscoree.dll (file missing)
O3 - Toolbar: &Google - {2318C2B1-4965-11d4-9B18-009027A5CD4F} - c:\program files (x86)\google\googletoolbar1.dll
O3 - Toolbar: SweetIM Toolbar for Internet Explorer - {EEE6C35B-6118-11DC-9C72-001320C79847} - C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgToolbarIE.dll
O3 - Toolbar: Bing Bar - {8dcb7100-df86-4384-8842-8fa844297b3f} - "C:\Program Files (x86)\Microsoft\BingBar\7.1.361.0\BingExt.dll" (file missing)
O3 - Toolbar: Babylon Toolbar - {98889811-442D-49dd-99D7-DC866BE87DBC} - C:\Program Files (x86)\BabylonToolbar\BabylonToolbar\1.8.4.9\BabylonToolbarTlbr.dll
O4 - HKLM\..\Run: [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
O4 - HKLM\..\Run: [SweetIM] C:\Program Files (x86)\SweetIM\Messenger\SweetIM.exe
O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
O4 - HKLM\..\Run: [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
O4 - HKLM\..\Run: [QuickTime Task] "C:\Program Files (x86)\QuickTime\QTTask.exe" -atboottime
O4 - HKLM\..\Run: [Magic Desktop for HP notification] "C:\ProgramData\Easybits Magic Desktop for HP\mdhpSUN.exe"
O4 - HKLM\..\RunOnce: [upfst_fr_77.exe] C:\Users\Raymond\AppData\Local\fst_fr_77\upfst_fr_77.exe -runonce
O4 - HKCU\..\Run: [LightScribe Control Panel] C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe -hidden
O4 - HKCU\..\Run: [Bubble Dock] "C:\Users\Raymond\AppData\Roaming\Nosibay\Bubble Dock\LBubble Dock.exe" /winstartup
O4 - HKCU\..\Run: [PC Speed Maximizer] C:\Program Files (x86)\PC Speed Maximizer\SPMLauncher.exe
O9 - Extra button: Ajout Direct - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files (x86)\Windows Live\Writer\WriterBrowserExtension.dll
O9 - Extra 'Tools' menuitem: &Ajout Direct dans Windows Live Writer - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files (x86)\Windows Live\Writer\WriterBrowserExtension.dll
O9 - Extra button: Free YouTube Download - {EE932B49-D5C0-4D19-A3DA-CE0849258DE6} - (no file)
O9 - Extra 'Tools' menuitem: Free YouTube Download - {EE932B49-D5C0-4D19-A3DA-CE0849258DE6} - (no file)
O10 - Unknown file in Winsock LSP: c:\program files (x86)\common files\microsoft shared\windows live\wlidnsp.dll
O10 - Unknown file in Winsock LSP: c:\program files (x86)\common files\microsoft shared\windows live\wlidnsp.dll
O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
O15 - Trusted Zone: http://logicielsgratuits.orange.fr
O16 - DPF: {D27CDB6E-AE6D-11CF-96B8-444553540000} (Shockwave Flash Object) - http://fpdownload2.macromedia.com/get/shockwave/cabs/flash/swflash.cab
O20 - AppInit_DLLs: C:\PROGRA~2\SearchProtect\SearchProtect\bin\SPVC32Loader.dll C:\PROGRA~2\Amazon\AMAZON~1\\AMAZON~3.DLL
O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe
O23 - Service: @%SystemRoot%\system32\aelupsvc.dll,-1 (AeLookupSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Andrea RT Filters Service (AERTFilters) - Andrea Electronics Corporation - C:\Program Files\Realtek\Audio\HDA\AERTSr64.exe
O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\Windows\System32\alg.exe (file missing)
O23 - Service: @%systemroot%\system32\appidsvc.dll,-100 (AppIDSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\appinfo.dll,-100 (Appinfo) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Apple Mobile Device - Apple Inc. - C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
O23 - Service: @%SystemRoot%\system32\audiosrv.dll,-204 (AudioEndpointBuilder) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\audiosrv.dll,-200 (AudioSrv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\AxInstSV.dll,-103 (AxInstSV) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\bdesvc.dll,-100 (BDESVC) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\bfe.dll,-1001 (BFE) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\qmgr.dll,-1000 (BITS) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\browser.dll,-100 (Browser) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\bthserv.dll,-101 (bthserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\certprop.dll,-11 (CertPropSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Search Protect by Conduit Service (CltMngSvc) - Conduit - C:\PROGRA~2\SearchProtect\Main\bin\CltMngSvc.exe
O23 - Service: @%SystemRoot%\system32\cryptsvc.dll,-1001 (CryptSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @oleres.dll,-5012 (DcomLaunch) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\defragsvc.dll,-101 (defragsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\dhcpcore.dll,-100 (Dhcp) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\dnsapi.dll,-101 (Dnscache) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\dot3svc.dll,-1102 (dot3svc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\dps.dll,-500 (DPS) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\eapsvc.dll,-1 (EapHost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\Windows\System32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\ehome\ehrecvr.exe,-101 (ehRecvr) - Unknown owner - C:\Windows\ehome\ehRecvr.exe
O23 - Service: @%SystemRoot%\ehome\ehsched.exe,-101 (ehSched) - Unknown owner - C:\Windows\ehome\ehsched.exe
O23 - Service: @%SystemRoot%\system32\wevtsvc.dll,-200 (eventlog) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @comres.dll,-2450 (EventSystem) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Easybits Services for Windows (ezSharedSvc) - EasyBits Software AS - C:\Windows\System32\ezSharedSvcHost.exe
O23 - Service: @%systemroot%\system32\fdPHost.dll,-100 (fdPHost) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\fdrespub.dll,-100 (FDResPub) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\FntCache.dll,-100 (FontCache) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @gpapi.dll,-112 (gpsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Service Google Update (gupdate) (gupdate) - Unknown owner - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: Service Google Update (gupdatem) (gupdatem) - Unknown owner - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: Google Updater Service (gusvc) - Google - C:\Program Files (x86)\Google\Common\Google Updater\GoogleUpdaterService.exe
O23 - Service: @%SystemRoot%\System32\hidserv.dll,-101 (hidserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\kmsvc.dll,-6 (hkmsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\ListSvc.dll,-100 (HomeGroupListener) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\provsvc.dll,-100 (HomeGroupProvider) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: HP Wireless Assistant Service - Hewlett-Packard Company - C:\Program Files\Hewlett-Packard\HP Wireless Assistant\HPWA_Service.exe
O23 - Service: hpqwmiex - Hewlett-Packard Company - C:\Program Files (x86)\Hewlett-Packard\Shared\hpqwmiex.exe
O23 - Service: HPWMISVC - Unknown owner - C:\Program Files (x86)\Hewlett-Packard\HP Quick Launch\HPWMISVC.exe
O23 - Service: Intel(R) Rapid Storage Technology (IAStorDataMgrSvc) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe
O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\Windows\system32\IEEtwCollector.exe (file missing)
O23 - Service: @%SystemRoot%\system32\ikeext.dll,-501 (IKEEXT) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\IPBusEnum.dll,-102 (IPBusEnum) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\iphlpsvc.dll,-500 (iphlpsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @comres.dll,-2946 (KtmRm) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\srvsvc.dll,-100 (LanmanServer) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wkssvc.dll,-100 (LanmanWorkstation) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: LightScribeService Direct Disc Labeling Service (LightScribeService) - Hewlett-Packard Company - C:\Program Files (x86)\Common Files\LightScribe\LSSrvc.exe
O23 - Service: @%SystemRoot%\system32\lltdres.dll,-1 (lltdsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\lmhsvc.dll,-101 (lmhosts) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Intel(R) Management and Security Application Local Management Service (LMS) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
O23 - Service: @%systemroot%\system32\mmcss.dll,-100 (MMCSS) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\FirewallAPI.dll,-23090 (MpsSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\Windows\System32\msdtc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\iscsidsc.dll,-5000 (MSiSCSI) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\msimsg.dll,-27 (msiserver) - Unknown owner - C:\Windows\system32\msiexec.exe
O23 - Service: @%SystemRoot%\system32\qagentrt.dll,-6 (napagent) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\netman.dll,-109 (Netman) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\netprofm.dll,-202 (netprofm) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\nlasvc.dll,-1 (NlaSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\nsisvc.dll,-200 (nsi) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Orange update Core Service - Unknown owner - C:\Program Files (x86)\Orange\OrangeUpdate\Service\OUCore.exe
O23 - Service: @%SystemRoot%\system32\pnrpsvc.dll,-8004 (p2pimsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\p2psvc.dll,-8006 (p2psvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pcasvc.dll,-1 (PcaSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\sysWow64\perfhost.exe,-2 (PerfHost) - Unknown owner - C:\Windows\SysWow64\perfhost.exe
O23 - Service: @%systemroot%\system32\pla.dll,-500 (pla) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\umpnpmgr.dll,-100 (PlugPlay) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pnrpauto.dll,-8002 (PNRPAutoReg) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pnrpsvc.dll,-8000 (PNRPsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\polstore.dll,-5010 (PolicyAgent) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\umpo.dll,-100 (Power) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\profsvc.dll,-300 (ProfSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\psbase.dll,-300 (ProtectedStorage) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\qwave.dll,-1 (QWAVE) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\rasauto.dll,-200 (RasAuto) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%Systemroot%\system32\rasmans.dll,-200 (RasMan) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @regsvc.dll,-1 (RemoteRegistry) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%windir%\system32\RpcEpMap.dll,-1001 (RpcEptMapper) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\Windows\system32\locator.exe (file missing)
O23 - Service: @oleres.dll,-5010 (RpcSs) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: RtVOsdService Installer (RtVOsdService) - Realtek Semiconductor Corp. - C:\Program Files\Realtek\RtVOsd\RtVOsdService.exe
O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\System32\SCardSvr.dll,-1 (SCardSvr) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\schedsvc.dll,-100 (Schedule) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\certprop.dll,-13 (SCPolicySvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\sdrsvc.dll,-107 (SDRSVC) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\seclogon.dll,-7001 (seclogon) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\Sens.dll,-200 (SENS) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\sensrsvc.dll,-1000 (SensrSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\SessEnv.dll,-1026 (SessionEnv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\ipnathlp.dll,-106 (SharedAccess) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\shsvcs.dll,-12288 (ShellHWDetection) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\Windows\System32\snmptrap.exe (file missing)
O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\Windows\System32\spoolsv.exe (file missing)
O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\Windows\system32\sppsvc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\sppuinotify.dll,-103 (sppuinotify) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\ssdpsrv.dll,-100 (SSDPSRV) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\sstpsvc.dll,-200 (SstpSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wiaservc.dll,-9 (stisvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\swprv.dll,-103 (swprv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\sysmain.dll,-1000 (SysMain) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\TabSvc.dll,-100 (TabletInputService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\tapisrv.dll,-10100 (TapiSrv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\tbssvc.dll,-100 (TBS) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\termsrv.dll,-268 (TermService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\themeservice.dll,-8192 (Themes) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\mmcss.dll,-102 (THREADORDER) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\trkwks.dll,-1 (TrkWks) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\servicing\TrustedInstaller.exe,-100 (TrustedInstaller) - Unknown owner - C:\Windows\servicing\TrustedInstaller.exe
O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\Windows\system32\UI0Detect.exe (file missing)
O23 - Service: Intel(R) Management & Security Application User Notification Service (UNS) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe
O23 - Service: @%systemroot%\system32\upnphost.dll,-213 (upnphost) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\dwm.exe,-2000 (UxSms) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\Windows\System32\vds.exe (file missing)
O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\Windows\system32\vssvc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\w32time.dll,-200 (W32Time) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Wajam Internet Enhancer Service - Wajam Internet Technologies Inc. - C:\Program Files (x86)\Wajam\Wajam Internet Enhancer\WajamInternetEnhancerService.exe
O23 - Service: @%SystemRoot%\system32\Wat\WatUX.exe,-601 (WatAdminSvc) - Unknown owner - C:\Windows\system32\Wat\WatAdminSvc.exe (file missing)
O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\Windows\system32\wbengine.exe (file missing)
O23 - Service: @%systemroot%\system32\wbiosrvc.dll,-100 (WbioSrvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wcncsvc.dll,-3 (wcncsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\WcsPlugInService.dll,-200 (WcsPlugInService) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wdi.dll,-502 (WdiServiceHost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\wdi.dll,-500 (WdiSystemHost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\webclnt.dll,-100 (WebClient) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wecsvc.dll,-200 (Wecsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wercplsupport.dll,-101 (wercplsupport) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wersvc.dll,-100 (WerSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%ProgramFiles%\Windows Defender\MsMpRes.dll,-103 (WinDefend) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\winhttp.dll,-100 (WinHttpAutoProxySvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wbem\wmisvc.dll,-205 (Winmgmt) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wsmsvc.dll,-101 (WinRM) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wlansvc.dll,-257 (Wlansvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\Windows\system32\wbem\WmiApSrv.exe (file missing)
O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)
O23 - Service: @%SystemRoot%\system32\wpdbusenum.dll,-100 (WPDBusEnum) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wscsvc.dll,-200 (wscsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: Windows Update (wuauserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wudfsvc.dll,-1000 (wudfsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wwansvc.dll,-257 (WwanSvc) - Unknown owner - C:\Windows\system32\svchost.exe
-
C'est avec un peu de retard que je termine enfin le nettoyage de mon ordinateur. juste un petit problème cependant, c'est qu'une fois secunia chargé, lorsque je veux l'ouvrir, j'ai une fenêtre qui s'ouvre mentionnant : "impossible de récupérer l'ID utilisateur PSI auprès de sécunia". Sinon, tout le reste s'est très bien passé et ca va maintenant nettement mieux pour ne pas dire parfait. Je trouve que ca a été super, et pour un novice comme moi, cette expérience a été très enrichissante et m'a fait découvrir beaucoup de chose sur mon PC.
Je te remercie beaucoup pour tous ces services.
Encore une petite chose, y a t il un antivirus a privilégier que je puisse télécharger ?
Encore un grand merci -
Contributeurbien réveillé ?
-
Contributeurhijackthis est complétement dépassé depuis très longtemps !
pour commencer il faut que tu t'inscrive sur le site et que tu te connectes avec ton pseudo ensuite tu fais :
ZHPDiag
outil de diagnostique comme son nom l'indique :
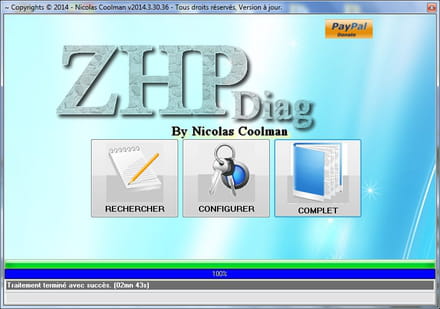
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :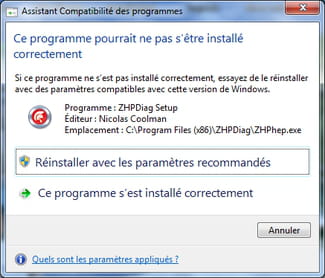
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Merci beaucoup pour tes explications, j'ai suivi tes instructions et j'en suis au rapport :
~ Rapport de ZHPDiag v2014.4.3.2 - Nicolas Coolman (03/04/2014)
~ Lancé par Raymond (03/04/2014 13:30:28)
~ Adresse du Site Web https://nicolascoolman.webs.com/
~ Forums gratuits d'Assistance à la désinfection : https://nicolascoolman.webs.com/
~ Traduit par Nicolas Coolman
~ Etat de la version :
~ Liste blanche : Activée par le programme
~ Elévation des Privilèges : OK
~ User Account Control (UAC): Activate by user
---\\ Navigateurs Internet
MSIE: Internet Explorer v11.0.9600.16521
GCIE: Google Chrome v33.0.1750.154 (Defaut)
---\\ Informations sur les produits Windows
~ Langage: Français
Windows 7 Home Premium, 64-bit Service Pack 1 (Build 7601)
Windows Server License Manager Script : OK
~ Windows(R) 7, OEM_SLP channel
System Locked Preinstallation (OEM_SLP) : OK
Windows ID Activation : OK
~ Windows Partial Key : 3Q6C9
Windows License : OK
~ Windows Remaining Initializations Number : 2
Software Protection Service (Protection logicielle) : OK
Windows Automatic Updates : OK
Windows Activation Technologies : OK
---\\ Logiciels de protection du système
Windows Defender W7
---\\ Logiciels d'optimisation du système
CCleaner v4.11 =>.Piriform Ltd
---\\ Logiciels de partage PeerToPeer
---\\ Surveillance de Logiciels
Adobe Flash Player 12 ActiveX
Adobe Reader 9.5.4 MUI
Java 7 Update 17
---\\ Informations sur le système
~ Processor: Intel64 Family 6 Model 37 Stepping 5, GenuineIntel
~ Operating System: 64 Bits
Boot mode: Normal (Normal boot)
Total RAM: 2933 MB (35% free)
System Restore: Activé (Enable)
System drive C: has 176 GB (62%) free of 282 GB
---\\ Mode de connexion au système
~ Computer Name: RAYMOND-HP
~ User Name: Raymond
~ All Users Names: Raymond, Administrateur,
~ Unselected Option: None
Logged in as Administrator
---\\ Variables d'environnement
~ System Unit : C:\
~ %AppZHP% : C:\Users\Raymond\AppData\Roaming\ZHP\
~ %AppData% : C:\Users\Raymond\AppData\Roaming\
~ %Desktop% : C:\Users\Raymond\Desktop\
~ %Favorites% : C:\Users\Raymond\Favorites\
~ %LocalAppData% : C:\Users\Raymond\AppData\Local\
~ %StartMenu% : C:\Users\Raymond\AppData\Roaming\Microsoft\Windows\Start Menu\
~ %Windir% : C:\Windows\
~ %System% : C:\Windows\System32\
---\\ Enumération des unités disques
C: Hard drive, Flash drive, Thumb drive (Free 176 Go of 282 Go)
D: Hard drive, Flash drive, Thumb drive (Free 2 Go of 16 Go)
E: CD-ROM drive (Not Inserted)
F: Hard drive, Flash drive, Thumb drive (Free 0 Go of 0 Go)
Q: Hard drive, Flash drive, Thumb drive (Free 0 Go of 0 Go)
---\\ Etat du Centre de Sécurité Windows
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
~ Security Center: 49 Legitimates Filtered in 00mn 00s
---\\ Recherche particulière de fichiers génériques
[MD5.332FEAB1435662FC6C672E25BEB37BE3] - (.Microsoft Corporation - Explorateur Windows.) (.25/02/2011 - 07:19:30.) -- C:\Windows\Explorer.exe [2871808]
[MD5.94355C28C1970635A31B3FE52EB7CEBA] - (.Microsoft Corporation - Application de démarrage de Windows.) (.14/07/2009 - 02:39:52.) -- C:\Windows\System32\Wininit.exe [129024]
[MD5.DF79CE9B950C62677D232154E93A81C7] - (.Microsoft Corporation - Extensions Internet pour Win32.) (.01/03/2014 - 04:10:28.) -- C:\Windows\System32\wininet.dll [2334208]
[MD5.1151B1BAA6F350B1DB6598E0FEA7C457] - (.Microsoft Corporation - Application d'ouverture de session Windows.) (.20/11/2010 - 14:25:30.) -- C:\Windows\System32\Winlogon.exe [390656]
[MD5.067FA52BFB59A56110A12312EF9AF243] - (.Microsoft Corporation - Bibliothèque de licences.) (.20/11/2010 - 14:27:26.) -- C:\Windows\System32\sppcomapi.dll [232448]
[MD5.79059559E89D06E8B80CE2944BE20228] - (.Microsoft Corporation - Ancillary Function Driver for WinSock.) (.28/09/2013 - 02:09:10.) -- C:\Windows\system32\Drivers\AFD.sys [497152]
[MD5.02062C0B390B7729EDC9E69C680A6F3C] - (.Microsoft Corporation - ATAPI IDE Miniport Driver.) (.14/07/2009 - 02:52:21.) -- C:\Windows\system32\Drivers\atapi.sys [24128]
[MD5.B8BD2BB284668C84865658C77574381A] - (.Microsoft Corporation - CD-ROM File System Driver.) (.14/07/2009 - 00:19:47.) -- C:\Windows\system32\Drivers\Cdfs.sys [92160]
[MD5.F036CE71586E93D94DAB220D7BDF4416] - (.Microsoft Corporation - SCSI CD-ROM Driver.) (.20/11/2010 - 10:19:21.) -- C:\Windows\system32\Drivers\Cdrom.sys [147456]
[MD5.9BB2EF44EAA163B29C4A4587887A0FE4] - (.Microsoft Corporation - DFS Namespace Client Driver.) (.20/11/2010 - 10:26:32.) -- C:\Windows\system32\Drivers\DfsC.sys [102400]
[MD5.97BFED39B6B79EB12CDDBFEED51F56BB] - (.Microsoft Corporation - High Definition Audio Bus Driver.) (.20/11/2010 - 11:43:43.) -- C:\Windows\system32\Drivers\HDAudBus.sys [122368]
[MD5.FA55C73D4AFFA7EE23AC4BE53B4592D3] - (.Microsoft Corporation - Pilote de port i8042.) (.14/07/2009 - 00:19:57.) -- C:\Windows\system32\Drivers\i8042prt.sys [105472]
[MD5.AF9B39A7E7B6CAA203B3862582E9F2D0] - (.Microsoft Corporation - IP Network Address Translator.) (.14/07/2009 - 01:10:03.) -- C:\Windows\system32\Drivers\IpNat.sys [116224]
[MD5.A5D9106A73DC88564C825D317CAC68AC] - (.Microsoft Corporation - Windows NT SMB Minirdr.) (.27/04/2011 - 03:40:40.) -- C:\Windows\system32\Drivers\MRxSmb.sys [158208]
[MD5.09594D1089C523423B32A4229263F068] - (.Microsoft Corporation - MBT Transport driver.) (.20/11/2010 - 10:23:20.) -- C:\Windows\system32\Drivers\netBT.sys [261632]
[MD5.B98F8C6E31CD07B2E6F71F7F648E38C0] - (.Microsoft Corporation - Pilote du système de fichiers NT.) (.12/04/2013 - 15:45:08.) -- C:\Windows\system32\Drivers\ntfs.sys [1656680]
[MD5.0086431C29C35BE1DBC43F52CC273887] - (.Microsoft Corporation - Pilote de port parallèle.) (.14/07/2009 - 01:00:41.) -- C:\Windows\system32\Drivers\Parport.sys [97280]
[MD5.471815800AE33E6F1C32FB1B97C490CA] - (.Microsoft Corporation - RAS L2TP mini-port/call-manager driver.) (.20/11/2010 - 11:52:35.) -- C:\Windows\system32\Drivers\Rasl2tp.sys [129536]
[MD5.548260A7B8654E024DC30BF8A7C5BAA4] - (.Microsoft Corporation - SMB Transport driver.) (.14/07/2009 - 01:09:09.) -- C:\Windows\system32\Drivers\smb.sys [93184]
[MD5.DDAD5A7AB24D8B65F8D724F5C20FD806] - (.Microsoft Corporation - TDI Translation Driver.) (.20/11/2010 - 10:21:56.) -- C:\Windows\system32\Drivers\tdx.sys [119296]
[MD5.0D08D2F3B3FF84E433346669B5E0F639] - (.Microsoft Corporation - Pilote de cliché instantané du volume.) (.20/11/2010 - 14:34:02.) -- C:\Windows\system32\Drivers\volsnap.sys [295808]
~ Generic Processes: Scanned in 00mn 00s
---\\ Etat des fichiers cachés (Caché/Total)
~ Mes images (My Pictures) : 1/10984
~ Mes musiques (My Musics) : 3/62
~ Mes Videos (My Videos) : 1/30
~ Mes Favoris (My Favorites) : 1/54
~ Mes Documents (My Documents) : 1/16012
~ Mon Bureau (My Desktop) : 1/22
~ Menu demarrer (Programs) : 1/48
~ Hidden Files: Scanned in 00mn 01s
---\\ Processus lancés
[MD5.4D8B567286F302BCA515CD13DD3925D0] - (.Conduit - Search Protect by Conduit.) -- C:\Program Files (x86)\SearchProtect\SearchProtect\bin\cltmng.exe [4672288] [PID.2860] =>Toolbar.Conduit
[MD5.B9910731290A9A63C1E71E9949969D79] - (.Conduit - Search Protect by Conduit.) -- C:\Program Files (x86)\SearchProtect\UI\bin\cltmngui.exe [3027232] [PID.2844] =>Toolbar.Conduit
[MD5.FD3239142D1D1C2767ECED0AC712D60C] - (...) -- C:\Users\Raymond\AppData\Local\fst_fr_77\upfst_fr_77.exe [3153904] [PID.2724] =>PUA.FSTfr9
[MD5.16F32849549A5D7B9F61641B6F386DBA] - (.Hewlett-Packard Company - Pas de description.) -- C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe [2736128] [PID.3352]
[MD5.3CB07566302BCEEB898DE270A0BEC175] - (.Adobe Systems Incorporated - Adobe Reader and Acrobat Manager.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [946352] [PID.3800]
[MD5.C5CCFC131AEDD39B97F20005DC5C6544] - (.SweetIM Technologies Ltd. - SweetIM Instant Messenger Enhancer.) -- C:\Program Files (x86)\SweetIM\Messenger\SweetIM.exe [114992] [PID.3824] =>PUP.SweetIM
[MD5.12916E0642E92561C98B18A2A2D01B14] - (.Sun Microsystems, Inc. - Java(TM) Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe [252848] [PID.3840]
[MD5.BDEFC081D02C162DCB90738BE432D66B] - (.Easybits - Software update notification.) -- C:\ProgramData\Easybits Magic Desktop for HP\mdhpSUN.exe [1258504] [PID.3996]
[MD5.3A3BEA53F039CE2E997A918E26E30B1D] - (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files (x86)\Internet Explorer\IEXPLORE.exe [808152] [PID.10720]
[MD5.DAE6287EAB89B4441F1D4DF68E797ECA] - (.Plus HD - Plus-HD-9.1 exe.) -- C:\program files (x86)\plus-hd-9.1\plus-hd-9.1-bg.exe [528896] [PID.11064] =>Adware.PlusHD
[MD5.E75DA1FAAFC9B69CCD0940F95C9D1CF7] - (.Nicolas Coolman - ZHPDiag.) -- C:\Program Files (x86)\ZHPDiag\ZHPDiag.exe [8182272] [PID.1952]
[MD5.30E3850F303EAE5C364782EA78579CC9] - (.Apple Inc. - MobileDeviceService.) -- C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe [55624] [PID.1544]
[MD5.CA793DCC1D5F619021EF1D37CC7A831E] - (.EasyBits Software AS - Shared EasyBits services for Windows.) -- C:\Windows\SysWOW64\ezSharedSvcHost.exe [514232] [PID.1608]
[MD5.9DF9CF7840A3A99F2FFD614F0A13F2F9] - (.Pas de propriétaire - HPWMISVC Application.) -- C:\Program Files (x86)\Hewlett-Packard\HP Quick Launch\HPWMISVC.exe [27192] [PID.1684]
[MD5.7550D101BF49FDB1F92666A233EE36C4] - (.Hewlett-Packard Company - LightScribe Service.) -- C:\Program Files (x86)\Common Files\LightScribe\LSSrvc.exe [73728] [PID.1716]
[MD5.DBC1136A62BD4DECC3632DF650284C2E] - (.Intel Corporation - Local Manageability Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe [268824] [PID.1748]
[MD5.39B1D0A636A400304565D4521FAD6D77] - (.Microsoft Corporation - Microsoft Application Virtualization Virtua.) -- C:\Program Files (x86)\Microsoft Application Virtualization Client\sftvsa.exe [207528] [PID.2036]
[MD5.834C2634C3AE7F4DE56A1548C5375685] - (.Wajam Internet Technologies Inc. - Wajam Internet Enhancer Service.) -- C:\Program Files (x86)\Wajam\Wajam Internet Enhancer\WajamInternetEnhancerService.exe [210432] [PID.1596] =>PUP.Wajam
[MD5.2AE149CA5B124D09BA1E76EA706D2095] - (.Conduit - Search Protect by Conduit.) -- C:\Program Files (x86)\SearchProtect\Main\bin\CltMngSvc.exe [2466080] [PID.2064] =>Toolbar.Conduit
[MD5.77C5A741A7452812F278EF2C18478862] - (.Microsoft Corporation - Microsoft Application Virtualization Client.) -- C:\Program Files (x86)\Microsoft Application Virtualization Client\sftlist.exe [523944] [PID.2192]
[MD5.FD557A50A65E44041CD2FCEF4BEB04DB] - (.Microsoft Corporation - Microsoft Office Client Virtualization Serv.) -- C:\Program Files (x86)\Common Files\Microsoft Shared\Virtualization Handler\CVHSVC.exe [822504] [PID.2452]
[MD5.6B24D1C3096DE796D15571079EA5E98C] - (.Intel Corporation - IAStorDataSvc.) -- C:\Program Files (x86)\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe [13336] [PID.4524]
[MD5.7466809E6DA561D60C2F1CE8EDE3C73F] - (.Intel Corporation - User Notification Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe [2320920] [PID.4768]
[MD5.EF3EA06057132138B4E5895A61601DBE] - (.Hewlett-Packard Company - hpqwmiex Module.) -- C:\Program Files (x86)\Hewlett-Packard\Shared\hpqwmiex.exe [230968] [PID.4796]
[MD5.53711E93F5FDA357CCB4FAC10B4AA6A5] - (.Wajam Internet Technologies Inc. - Wajam Internet Enhancer.) -- C:\Program Files (x86)\Wajam\Wajam Internet Enhancer\WajamInternetEnhancer.exe [73728] [PID.588] =>PUP.Wajam
~ Processes Running: Scanned in 00mn 00s
---\\ Google Chrome, Démarrage,Recherche,Extensions (G0,G1,G2)
C:\Users\Raymond\AppData\Local\Google\Chrome\User Data\Default\Preferences
---\\ Liste des dossiers d'extension Google Chrome
~ Google Lines Browser: 0 Legitimates Filtered in 00mn 00s
---\\ Mozilla Firefox, Plugins,Demarrage,Recherche,Extensions (P2,M0,M1,M2,M3)
C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\prefs.js
C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\user.js
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\askcom.xml
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\babylon1.xml =>PUP.Babylon
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\fileconverter-15-customized-web-search.xml =>Toolbar.Conduit
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\iminent.xml =>Adware.IMBooster
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\Mysearchdial.xml =>Adware.MyWebSearch
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\softonic.xml =>Toolbar.Conduit
M3 - MFPP: Plugins - [Raymond] -- C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\Web Search.xml =>Parasite.Pugi
M3 - MFPP: Plugins - [Raymond] -- C:\Program Files (x86)\Mozilla FireFox\searchplugins\awesomehp.xml =>PUP.Awesomehp
M3 - MFPP: Plugins - [Raymond] -- C:\Program Files (x86)\Mozilla FireFox\searchplugins\babylon.xml =>PUP.Babylon
M3 - MFPP: Plugins - [Raymond] -- C:\Program Files (x86)\Mozilla FireFox\searchplugins\StartWeb.xml
M3 - MFPP: Plugins - [Raymond] -- C:\Program Files (x86)\Mozilla FireFox\searchplugins\Web Search.xml =>Parasite.Pugi
M0 - MFSP: prefs.js [Raymond - 7gh77pdb.default] http://www.awesomehp.com =>PUP.Awesomehp
M2 - MFEP: prefs.js [Raymond - 7gh77pdb.default\a54e453c-130a-4769-9333-c5ec2aa914c5@9bd7cc89-9c7c-44e9-a03b-042b92d363f0.com] [] Plus-HD-9.1 v (..) =>Adware.PlusHD
M2 - MFEP: prefs.js [Raymond - 7gh77pdb.default\ffxtlbr@babylon.com] [] Babylon Toolbar v1.5.0 (..) =>PUP.Babylon
M2 - MFEP: prefs.js [Raymond - 7gh77pdb.default\{ad9a41d2-9a49-4fa6-a79e-71a0785364c8}] [] MySearchDial NewTab v1.5.0 (..) =>Adware.MyWebSearch
M2 - MFEP: prefs.js [Raymond - 7gh77pdb.default\{cfcb809c-3a22-4616-a916-6c007bd9d920}] [] FileConverter 1.5 v10.23.0.822 (..)
M2 - MFEP: prefs.js [Raymond - 7gh77pdb.default\{EB9394A3-4AD6-4918-9537-31A1FD8E8EDF}] [] DealPly v2.0 (..) =>PUP.DealPly
~ Firefox Browser: 18 Legitimates Filtered in 00mn 00s
---\\ Internet Explorer, Démarrage,Recherche,URLSearchHook, Phishing (R0,R1,R3,R4)
R0 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = http://search.conduit.com
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = http://www.awesomehp.com =>PUP.Awesomehp
R0 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://ww1.protectedsearch.com =>Spyware.ProtectedSearch
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Bar = preserve
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Search,Default_Search_URL = http://ww1.protectedsearch.com =>Spyware.ProtectedSearch
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.awesomehp.com =>PUP.Awesomehp
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.awesomehp.com =>PUP.Awesomehp
~ IE Browser: 22 Legitimates Filtered in 00mn 00s
---\\ Internet Explorer, Proxy Management (R5)
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = <-loopback> =>Hijacker.Proxy
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyServer = http=127.0.0.1:49973;https=127.0.0.1:49973 =>Hijacker.Proxy
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyEnable = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,MigrateProxy = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyHttp1.1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,AutoConfigProxy = wininet.dll
~ Proxy management: Scanned in 00mn 00s
---\\ Analyse des lignes F0, F1, F2, F3 - IniFiles, Autoloading programs
F2 - REG:system.ini: USERINIT=C:\Windows\system32\userinit.exe,
F2 - REG:system.ini: Shell=C:\Windows\explorer.exe
F2 - REG:system.ini: VMApplet=C:\Windows\System32\SystemPropertiesPerformance.exe
~ Keys: Scanned in 00mn 00s
---\\ Hosts file redirection (O1)
~ Le fichier hosts est sain (The hosts file is clean).
~ Hosts File: Scanned in 00mn 00s
~ Nombre de lignes (Lines number): 21
---\\ Browser Helper Objects de navigateur (O2)
O2 - BHO: CrossriderApp0052916 [64Bits] - {11111111-1111-1111-1111-110511291116} . (.Plus HD - Plus-HD-9.1 BHO.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-bho.dll =>PUP.CrossRider
O2 - BHO: Babylon toolbar helper [64Bits] - {2EECD738-5844-4a99-B4B6-146BF802613B} . (.Babylon BHO - Pas de description.) -- C:\Program Files (x86)\BabylonToolbar\BabylonToolbar\1.8.4.9\bh\BabylonToolbar.dll =>PUP.Babylon
O2 - BHO: SWEETIE [64Bits] - {EEE6C35C-6118-11DC-9C72-001320C79847} . (.SweetIM Technologies Ltd. - SweetIM Toolbar for Internet Explorer.) -- C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgToolbarIE.dll =>PUP.SweetIM
~ BHO: 32 Legitimates Filtered in 00mn 00s
---\\ Internet Explorer Toolbars (O3)
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} Clé orpheline
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{D3028143-6145-4318-99D3-3EDCE54A95A9} Clé orpheline
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{EEE6C35B-6118-11DC-9C72-001320C79847} Clé orpheline
~ Toolbar: Scanned in 00mn 00s
---\\ Autres liens utilisateurs (O4)
O4 - GS\Desktop [Public]: Free YouTube to MP3 Converter.lnk . (.DVDVideoSoft Ltd. - FreeYouTubeToMP3Converter.) -- C:\Program Files (x86)\DVDVideoSoft\Free YouTube to MP3 Converter\FreeYouTubeToMP3Converter.exe
O4 - GS\Desktop [Public]: Google Chrome.lnk . (.Google Inc. - Google Chrome.) -- C:\Program Files (x86)\Google\Chrome\Application\chrome.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\Desktop [Public]: Lidl-Photos FR.lnk . (...) -- C:\Program Files (x86)\Lidl-Photos\Lidl-Photos FR\Lidl-Photos FR.exe
O4 - GS\Program [Public]: eBay.lnk . (...) -- C:\Program Files (x86)\Hewlett-Packard\Shared\WizLink.exe =>Toolbar.eBay
O4 - GS\QuickLaunch [Raymond]: Google Chrome.lnk . (.Google Inc. - Google Chrome.) -- C:\Program Files (x86)\Google\Chrome\Application\chrome.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\QuickLaunch [Raymond]: Launch Internet Explorer Browser.lnk . (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files (x86)\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\TaskBar [Raymond]: Google Chrome.lnk . (.Google Inc. - Google Chrome.) -- C:\Program Files (x86)\Google\Chrome\Application\chrome.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\TaskBar [Raymond]: HPAdvisor.lnk . (.Hewlett-Packard - HP Advisor.) -- C:\Program Files (x86)\Hewlett-Packard\HP Advisor\HPAdvisor.exe
O4 - GS\TaskBar [Raymond]: Internet Explorer.lnk . (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\Program [Raymond]: Internet Explorer.lnk . (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\SystemTools [Raymond]: Internet Explorer (No Add-ons).lnk . (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\Desktop [Raymond]: Internet Explorer.lnk . (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files (x86)\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
O4 - GS\Desktop [Raymond]: USB to ATA-ATAPI bridge - Raccourci.lnk - Clé orpheline
~ Global Startup: 69 Legitimates Filtered in 00mn 00s
---\\ Applications lancées au démarrage du système (O4)
O4 - HKLM\..\Run: [SynTPEnh] C:\Program Files (x86)\Synaptics\SynTP\SynTPEnh.exe (.not file.)
O4 - HKLM\..\Run: [RTHDVCPL] . (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) -- C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe =>.Realtek Semiconductor Corp
O4 - HKLM\..\Run: [HPWirelessAssistant] . (...) -- C:\Program Files\Hewlett-Packard\HP Wireless Assistant\DelayedAppStarter.exe
O4 - HKLM\..\Run: [IgfxTray] . (.Intel Corporation - igfxTray Module.) -- C:\Windows\system32\igfxtray.exe
O4 - HKLM\..\Run: [HotKeysCmds] . (.Intel Corporation - hkcmd Module.) -- C:\Windows\system32\hkcmd.exe
O4 - HKLM\..\Run: [Persistence] . (.Intel Corporation - persistence Module.) -- C:\Windows\system32\igfxpers.exe
O4 - HKCU\..\Run: [LightScribe Control Panel] . (.Hewlett-Packard Company - Pas de description.) -- C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe
O4 - HKCU\..\Run: [Bubble Dock] C:\Users\Raymond\AppData\Roaming\Nosibay\Bubble Dock\LBubble Dock.exe (.not file.) =>PUP.BubbleDock
O4 - HKLM\..\Wow6432Node\Run: [Adobe ARM] . (.Adobe Systems Incorporated - Adobe Reader and Acrobat Manager.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe =>.Adobe Systems Incorporated
O4 - HKLM\..\Wow6432Node\Run: [Adobe Reader Speed Launcher] . (.Adobe Systems Incorporated - Adobe Acrobat SpeedLauncher.) -- C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe
O4 - HKLM\..\Wow6432Node\Run: [SweetIM] . (.SweetIM Technologies Ltd. - SweetIM Instant Messenger Enhancer.) -- C:\Program Files (x86)\SweetIM\Messenger\SweetIM.exe =>PUP.SweetIM
O4 - HKLM\..\Wow6432Node\Run: [SunJavaUpdateSched] . (.Sun Microsystems, Inc. - Java(TM) Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe =>.Oracle Corporation
O4 - HKLM\..\Wow6432Node\Run: [APSDaemon] . (.Apple Inc. - Apple Push.) -- C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe
O4 - HKLM\..\Wow6432Node\Run: [QuickTime Task] . (.Apple Inc. - QuickTime Task.) -- C:\Program Files (x86)\QuickTime\QTTask.exe
O4 - HKLM\..\Wow6432Node\Run: [Magic Desktop for HP notification] . (.Easybits - Software update notification.) -- C:\ProgramData\Easybits Magic Desktop for HP\mdhpSUN.exe
O4 - HKLM\..\Wow6432Node\Run: [fst_fr_111] Clé orpheline =>PUA.FSTfr9
O4 - HKLM\..\Wow6432Node\RunOnce: [upfst_fr_77.exe] . (...) -- C:\Users\Raymond\AppData\Local\fst_fr_77\upfst_fr_77.exe =>PUA.FSTfr9
O4 - HKUS\S-1-5-19\..\Run: [Sidebar] . (.Microsoft Corporation - Gadgets du Bureau Windows.) -- C:\Program Files (x86)\Windows Sidebar\Sidebar.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-20\..\Run: [Sidebar] . (.Microsoft Corporation - Gadgets du Bureau Windows.) -- C:\Program Files (x86)\Windows Sidebar\Sidebar.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-19\..\RunOnce: [mctadmin] . (.Microsoft Corporation - MCTAdmin.) -- C:\Windows\System32\mctadmin.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-20\..\RunOnce: [mctadmin] . (.Microsoft Corporation - MCTAdmin.) -- C:\Windows\System32\mctadmin.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-21-773898871-835053987-2140338735-1000\..\Run: [LightScribe Control Panel] . (.Hewlett-Packard Company - Pas de description.) -- C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe
O4 - HKUS\S-1-5-21-773898871-835053987-2140338735-1000\..\Run: [Bubble Dock] C:\Users\Raymond\AppData\Roaming\Nosibay\Bubble Dock\LBubble Dock.exe (.not file.) =>PUP.BubbleDock
~ Application: Scanned in 00mn 00s
---\\ Boutons situés sur la barre d'outils principale d'Internet Explorer (O9)
O9 - Extra button: Free YouTube Download [64Bits] - {EE932B49-D5C0-4D19-A3DA-CE0849258DE6} -- C:\Program Files (x86)\Common Files\DVDVideoSoft\plugins\dvdvideosoft.ico (.not file.)
~ IE Extra Buttons: Scanned in 00mn 00s
---\\ Modification Domaine/Adresses DNS (O17)
O17 - HKLM\System\CCS\Services\Tcpip\..\{757F783B-0F7C-49A6-94CA-5864C2B9D6F3}: DhcpNameServer = 192.168.1.1 192.168.1.1
O17 - HKLM\System\CS1\Services\Tcpip\..\{757F783B-0F7C-49A6-94CA-5864C2B9D6F3}: DhcpNameServer = 192.168.1.1 192.168.1.1
O17 - HKLM\System\CS2\Services\Tcpip\..\{757F783B-0F7C-49A6-94CA-5864C2B9D6F3}: DhcpNameServer = 192.168.1.1 192.168.1.1
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 192.168.1.1 192.168.1.1
~ Domain: Scanned in 00mn 00s
---\\ Protocole additionnel (O18)
O18 - Handler: wlmailhtml [64Bits] - {03C514A3-1EFB-4856-9F99-10D7BE1653C0} . (...) --
O18 - Filter: application/x-msdownload [64Bits] - {1E66F26B-79EE-11D2-8710-00C04F79ED0D} . (.Microsoft Corporation - Microsoft .NET Runtime Execution Engine.) -- C:\Windows\System32\mscoree.dll =>.Microsoft Corporation
~ Protocole Additionnel: Scanned in 00mn 00s
---\\ Valeur de Registre AppInit_DLLs et sous-clés Winlogon Notify (autorun) (O20)
O20 - Winlogon Notify: igfxcui . (.Intel Corporation - igfxdev Module.) -- C:\Windows\System32\igfxdev.dll
~ Winlogon: Scanned in 00mn 00s
---\\ Valeur de Registre AppInit_DLLs et sous-clés Winlogon Notify (autorun) (O20)
O20 - AppInit_DLLs: . (.Conduit - Search Protect by Conduit.) - C:\Program Files (x86)\SearchProtect\SearchProtect\bin\SPVC64Loader.dll =>Toolbar.Conduit
~ AppInit DLL: Scanned in 00mn 00s
---\\ Liste des services NT non Microsoft et non désactivés (O23)
O23 - Service: Search Protect by Conduit Service (CltMngSvc) . (.Conduit - Search Protect by Conduit.) - C:\Program Files (x86)\SearchProtect\Main\bin\CltMngSvc.exe =>Toolbar.Conduit
O23 - Service: Wajam Internet Enhancer Service (Wajam Internet Enhancer Service) . (.Wajam Internet Technologies Inc. - Wajam Internet Enhancer Service.) - C:\Program Files (x86)\Wajam\Wajam Internet Enhancer\WajamInternetEnhancerService.exe =>PUP.Wajam
~ Services: 13 Legitimates Filtered in 00mn 03s
---\\ Tâches planifiées en automatique (O39)
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\bench-sys.job [348] =>PUP.GiganticSavings
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\bench-Updater removing.job [288] =>PUP.GiganticSavings
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\Plus-HD-9.1-chromeinstaller.job [3096] =>Adware.PlusHD
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\Plus-HD-9.1-codedownloader.job [1464] =>Adware.PlusHD
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\Plus-HD-9.1-enabler.job [1364] =>Adware.PlusHD
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\Plus-HD-9.1-firefoxinstaller.job [2326] =>Adware.PlusHD
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\Plus-HD-9.1-updater.job [1510] =>Adware.PlusHD
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\UpdaterEX.job [300] =>PUP.Dealply
[MD5.2064E97CF3396C4EC5A497CE49E4515F] [APT] [bench-sys] (...) -- C:\Program Files (x86)\Bench\Updater\updater.exe [254456] =>PUP.GiganticSavings
[MD5.38B36D470F52F703A47E94ABDFA9A8A6] [APT] [Plus-HD-9.1-chromeinstaller] (.Plus HD.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-chromeinstaller.exe [2035712] =>Adware.PlusHD
[MD5.4BC6AF32FEBB34832B4C5CF8CE88FC3E] [APT] [Plus-HD-9.1-codedownloader] (.Plus HD.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-codedownloader.exe [567808] =>Adware.PlusHD
[MD5.C83766E5A1C5DF5B1B83E263710910B7] [APT] [Plus-HD-9.1-enabler] (.Plus HD.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-enabler.exe [412160] =>Adware.PlusHD
[MD5.2B6A9CBF039AB9EF94F2B3FBEDDD32F8] [APT] [Plus-HD-9.1-firefoxinstaller] (.Plus HD.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-firefoxinstaller.exe [964096] =>Adware.PlusHD
[MD5.7D5EC57C8E638B388B3C7CF16A8C7CE7] [APT] [Plus-HD-9.1-updater] (.Plus HD.) -- C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-updater.exe [392192] =>Adware.PlusHD
[MD5.B72AD4EFD8D5FDE66C02D26AB2435DEA] [APT] [UpdaterEX] (...) -- C:\Users\Raymond\AppData\Roaming\UPDATE~1\UPDATE~1\UPDATE~1.exe [110080] =>PUP.Dealply
[MD5.00000000000000000000000000000000] [APT] [{2940ADFD-B699-4D6A-B224-0855640DE589}] (...) -- E:\WIN98 USB Driver\exe\Setup.exe (.not file.) [0]
~ Scheduled Task: 76 Legitimates Filtered in 00mn 03s
---\\ Logiciels installés (O42)
O42 - Logiciel: Babylon toolbar - (.BabylonToolbar.) [HKLM][64Bits] -- BabylonToolbar =>PUP.Babylon
O42 - Logiciel: Extended Update - (...) [HKCU][64Bits] -- UpdaterEX =>PUP.Dealply
O42 - Logiciel: Plus-HD-9.1 - (.Plus HD.) [HKLM][64Bits] -- Plus-HD-9.1 =>Adware.PlusHD
O42 - Logiciel: Search Protect - (.Conduit.) [HKLM][64Bits] -- SearchProtect =>Toolbar.Conduit
O42 - Logiciel: SweetIM for Messenger 3.6 - (.SweetIM Technologies Ltd..) [HKLM][64Bits] -- {0D5BBB2B-F044-46C3-877B-6A6BE1E08D19} =>PUP.SweetIM
O42 - Logiciel: Wajam - (.Wajam.) [HKLM][64Bits] -- Wajam =>PUP.Wajam
O42 - Logiciel: Yontoo 1.10.02 - (.Yontoo LLC.) [HKLM][64Bits] -- {889DF117-14D1-44EE-9F31-C5FB5D47F68B} =>Adware.Yontoo
O42 - Logiciel: fst_fr_77 - (.FREESOFTTODAY.) [HKLM][64Bits] -- fst_fr_77_is1 =>PUA.FSTfr9
~ Logic: 45 Legitimates Filtered in 00mn 01s
---\\ HKCU & HKLM Software Keys
[HKCU\Software\5257df8ab469b940]
[HKCU\Software\BabylonToolbar] =>PUP.Babylon
[HKCU\Software\BonanzaDealsLive] =>Adware.BonanzaDeals
[HKCU\Software\Conduit] =>Toolbar.Conduit
[HKCU\Software\DataMngr] =>PUP.Datamngr
[HKCU\Software\Iminent.com] =>Adware.IMBooster
[HKCU\Software\InstallCore] =>Adware.InstallCore
[HKCU\Software\InstalledBrowserExtensions] =>Adware.VidSaver
[HKCU\Software\ProtectedSearch] =>Spyware.ProtectedSearch
[HKCU\Software\SweetIM] =>PUP.SweetIM
[HKCU\Software\TutoTag] =>Spyware.AgenceExclusive
[HKCU\Software\Tutorials] =>Spyware.AgenceExclusive
[HKCU\Software\Vittalia] =>Adware.Vittalia
[HKCU\Software\freesofttoday] =>Adware.FreeSoftToday
[HKCU\Software\mysearchdial.com] =>Adware.MyWebSearch
[HKLM\Software\Tarma Installer] =>PUP.Tarma
[HKLM\Software\Wow6432Node\5257df8ab469b940]
[HKLM\Software\Wow6432Node\Babylon] =>PUP.Babylon
[HKLM\Software\Wow6432Node\Conduit] =>Toolbar.Conduit
[HKLM\Software\Wow6432Node\DataMngr] =>PUP.Datamngr
[HKLM\Software\Wow6432Node\DealPly] =>PUP.DealPly
[HKLM\Software\Wow6432Node\FREESOFTTODAY] =>Adware.FreeSoftToday
[HKLM\Software\Wow6432Node\Iminent] =>Adware.IMBooster
[HKLM\Software\Wow6432Node\SweetIM] =>PUP.SweetIM
[HKLM\Software\Wow6432Node\Tutorials] =>Spyware.AgenceExclusive
~ Key Software: 334 Legitimates Filtered in 00mn 01s
---\\ Contenu des dossiers Programs/ProgramFiles/ProgramData/AppData (O43)
O43 - CFD: 19/12/2012 - 12:35:30 - [2,343] ----D C:\Program Files (x86)\BabylonToolbar =>PUP.Babylon
O43 - CFD: 26/02/2014 - 21:30:30 - [0,851] ----D C:\Program Files (x86)\BonanzaDeals =>Adware.BonanzaDeals
O43 - CFD: 26/02/2014 - 22:20:26 - [0] ----D C:\Program Files (x86)\BonanzaDealsLive =>Adware.BonanzaDeals
O43 - CFD: 05/12/2012 - 14:53:17 - [0,609] ----D C:\Program Files (x86)\Conduit
O43 - CFD: 05/01/2013 - 14:36:04 - [0,346] ----D C:\Program Files (x86)\DealPly =>PUP.DealPly
O43 - CFD: 10/02/2014 - 00:32:30 - [8,229] ----D C:\Program Files (x86)\fst_fr_77 =>PUA.FSTfr9
O43 - CFD: 24/11/2013 - 23:08:44 - [0] ----D C:\Program Files (x86)\IminentToolbar =>Adware.IMBooster
O43 - CFD: 15/03/2014 - 18:46:33 - [8,919] ----D C:\Program Files (x86)\Plus-HD-9.1 =>Adware.PlusHD
O43 - CFD: 11/12/2011 - 23:24:17 - [8,360] ----D C:\Program Files (x86)\SweetIM =>PUP.SweetIM
O43 - CFD: 02/04/2014 - 15:52:09 - [3,596] ----D C:\Program Files (x86)\Wajam =>PUP.Wajam
O43 - CFD: 11/04/2013 - 21:04:09 - [0] ----D C:\ProgramData\Ask
O43 - CFD: 19/12/2012 - 12:34:46 - [0] ----D C:\ProgramData\Babylon =>PUP.Babylon
O43 - CFD: 16/11/2013 - 16:15:07 - [3,653] ----D C:\ProgramData\BonanzaDealsLive =>Adware.BonanzaDeals
O43 - CFD: 11/12/2011 - 23:24:03 - [1,114] ----D C:\ProgramData\SweetIM =>PUP.SweetIM
O43 - CFD: 16/07/2012 - 12:56:27 - [1,768] ----D C:\ProgramData\Tarma Installer =>PUP.Tarma
O43 - CFD: 24/11/2013 - 23:02:56 - [27,641] -SH-D C:\ProgramData\{FE8D473A-6F06-4F99-B5F4-BED72B2A038C}
O43 - CFD: 19/12/2012 - 12:35:45 - [2,565] ----D C:\Users\Raymond\AppData\Roaming\BabSolution =>Hijacker.BabSolution
O43 - CFD: 19/12/2012 - 12:34:46 - [0,008] ----D C:\Users\Raymond\AppData\Roaming\Babylon =>PUP.Babylon
O43 - CFD: 20/12/2013 - 23:15:45 - [67,365] ----D C:\Users\Raymond\AppData\Roaming\OpenCandy =>Adware.OpenCandy
O43 - CFD: 16/11/2013 - 16:18:35 - [0,105] ----D C:\Users\Raymond\AppData\Roaming\UpdaterEX =>PUP.Dealply
O43 - CFD: 25/05/2013 - 18:18:01 - [0] ----D C:\Users\Raymond\AppData\Roaming\ywyTfNg1QePl
O43 - CFD: 16/11/2013 - 16:15:07 - [0] ----D C:\Users\Raymond\AppData\Local\BonanzaDealsLive =>Adware.BonanzaDeals
O43 - CFD: 05/01/2013 - 12:15:39 - [0] ----D C:\Users\Raymond\AppData\Local\Conduit
O43 - CFD: 03/04/2014 - 13:13:05 - [16,375] ----D C:\Users\Raymond\AppData\Local\fst_fr_77 =>PUA.FSTfr9
O43 - CFD: 19/12/2012 - 12:35:59 - [0,001] ----D C:\Users\Raymond\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BrowserProtect =>Hijacker.Eazel
~ Program Folder: 182 Legitimates Filtered in 00mn 02s
---\\ Derniers fichiers modifiés ou crées sous Windows et System32 (O44)
O44 - LFC:[MD5.D41D8CD98F00B204E9800998ECF8427E] - 02/04/2014 - 13:18:58 ---A- . (...) -- C:\autoexec.bat [0]
~ Files: 13 Legitimates Filtered in 00mn 01s
---\\ Derniers fichiers créés dans Windows Prefetcher (O45)
O45 - LFCP:[MD5.DAD1FE265B01BDAB319CCEFBC47A6673] - 03/04/2014 - 10:46:03 ---A- - C:\Windows\Prefetch\PLUS-HD-9.1-FIREFOXINSTALLER.-7D557893.pf =>Adware.PlusHD
O45 - LFCP:[MD5.7731D22C30E07E579044BA5A10CB13F9] - 03/04/2014 - 12:13:05 ---A- - C:\Windows\Prefetch\UPFST_FR_77.EXE-6CF32B68.pf =>PUA.FSTfr9
O45 - LFCP:[MD5.780E3B25E423375AAEA7A18CD9C14405] - 04/03/2014 - 09:43:16 ---A- - C:\Windows\Prefetch\33.0.1750.146_33.0.1750.117_C-30F6551F.pf
O45 - LFCP:[MD5.DB6888D850EBCC6E213A2C2326CF10FF] - 14/03/2014 - 22:25:56 ---A- - C:\Windows\Prefetch\VIRTUALMACHINEDETECT.EXE-7C85E772.pf
O45 - LFCP:[MD5.D94F5ED07419F38FD02F403E6F49E4D3] - 14/03/2014 - 22:26:04 ---A- - C:\Windows\Prefetch\MAJFSTFR.TMP-256E1614.pf
O45 - LFCP:[MD5.95D238899CAAC30F090FBA71CEC9CC0D] - 15/03/2014 - 17:43:15 ---A- - C:\Windows\Prefetch\33.0.1750.154_33.0.1750.146_C-EEAB60E0.pf
O45 - LFCP:[MD5.214C11F480AD8960D2DF6183C748C864] - 15/03/2014 - 17:44:32 ---A- - C:\Windows\Prefetch\VIRTUALMACHINEDETECT.EXE-2BE22D18.pf
O45 - LFCP:[MD5.714F6D1E8687DC31E4863A10ED57748E] - 15/03/2014 - 17:44:40 ---A- - C:\Windows\Prefetch\MAJFSTFR.EXE-B0BA5CE7.pf
O45 - LFCP:[MD5.1124C2044A7093A1D765A5B6F8E59139] - 15/03/2014 - 17:44:40 ---A- - C:\Windows\Prefetch\MAJFSTFR.TMP-838CDED4.pf
O45 - LFCP:[MD5.B894A523FC9164C206F3B115DDD66A92] - 15/03/2014 - 17:44:49 ---A- - C:\Windows\Prefetch\PACKAGE_BUENO_OFFER_MULTILANG-8DC3886D.pf
O45 - LFCP:[MD5.F3D8A08EEE5F7502D5E4354E8F8F7B61] - 15/03/2014 - 17:44:49 ---A- - C:\Windows\Prefetch\PACKAGE_BUENO_OFFER_MULTILANG-A213248C.pf
O45 - LFCP:[MD5.CD79FD28BF07B53381173606795513A2] - 15/03/2014 - 17:45:00 ---A- - C:\Windows\Prefetch\PACKAGE_PLUSHD_OFFER_MULTILAN-564C615F.pf
O45 - LFCP:[MD5.785B42927521EAB7FA51682C344AFB30] - 15/03/2014 - 17:45:00 ---A- - C:\Windows\Prefetch\PACKAGE_PLUSHD_OFFER_MULTILAN-871FDB35.pf
O45 - LFCP:[MD5.169E87AAF921D091FB790F58FA2D3214] - 15/03/2014 - 17:45:05 ---A- - C:\Windows\Prefetch\PACKAGE_PLUSHD_INSTALLER_MULT-5638F860.pf
O45 - LFCP:[MD5.184559BB5644C74A1B53A13823445725] - 15/03/2014 - 17:45:05 ---A- - C:\Windows\Prefetch\PACKAGE_PLUSHD_INSTALLER_MULT-67D18D88.pf
O45 - LFCP:[MD5.16FE105058813288659B8871D23E1EB5] - 15/03/2014 - 17:45:26 ---A- - C:\Windows\Prefetch\INSTALLMANAGERR.EXE-B74ED7F3.pf =>PUP.Manager
O45 - LFCP:[MD5.4F2F2BEDD2240787C63E9304C5834AE6] - 15/03/2014 - 17:46:16 ---A- - C:\Windows\Prefetch\PLUS-HD-9-1-FR.EXE-985BD8B4.pf =>Adware.PlusHD
O45 - LFCP:[MD5.12A21F8305889FBE2ED7E513D3BED8EA] - 15/03/2014 - 17:46:18 ---A- - C:\Windows\Prefetch\BHEUAOZRRMMHR.EXE-91957D9D.pf
O45 - LFCP:[MD5.0FFAD9AD6B80283BC0A91ED97CF01EB7] - 23/03/2014 - 14:33:25 ---A- - C:\Windows\Prefetch\TOOLBAR_4.2.5.4_OI_PATCH_VIST-1EC71F37.pf
O45 - LFCP:[MD5.01623CD7BCB39355C0B1FFA1F21A2FE6] - 28/03/2014 - 15:18:00 ---A- - C:\Windows\Prefetch\UPDATE~1.EXE-F5148D69.pf
~ Prefetcher: 20 Legitimates Filtered in 00mn 00s
---\\ Clé de registre Shell MountPoints2 (MPKS) (O51)
O51 - MPSK:{9cb71d2d-5076-11e3-afce-80226fd778d5}\AutoRun\command. (...) -- G:\HTC_Sync_Manager_PC.exe (.not file.)
~ Keys: Scanned in 00mn 00s
---\\ Enumération des clés de registre StartupReg (SMSR) (O53)
O53 - SMSR:HKLM\...\startupreg\fst_fr_77 [Key] . (...) -- C:\Program Files (x86)\fst_fr_77\fst_fr_77.exe =>PUA.FSTfr9
O53 - SMSR:HKLM\...\startupreg\LaunchBar [Key] . (...) -- C:\Program Files (x86)\VLI StorageTool\LaunchBar.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\SpywareTerminatorShield [Key] . (...) -- C:\Program Files (x86)\Spyware Terminator\SpywareTerminatorShield.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\SpywareTerminatorUpdater [Key] . (...) -- C:\Program Files (x86)\Spyware Terminator\SpywareTerminatorUpdate.exe (.not file.)
~ SMSR Keys: 13 Legitimates Filtered in 00mn 00s
---\\ Enumération des clés de registre PoliciesSystem (MWPS) (O55)
O55 - MWPS:[HKLM\...\Policies\System] - "EnableUIADesktopToggle"=0
O55 - MWPS:[HKLM\...\Policies\System] - "FilterAdministratorToken"=0
~ MWPS: 19 Legitimates Filtered in 00mn 00s
---\\ Enumération des clés de registre PoliciesExplorer (MWPE) (O56)
O56 - MWPE:[HKLM\...\policies\Explorer] - "NoActiveDesktopChanges"=1
~ MWPE Keys: 8 Legitimates Filtered in 00mn 00s
---\\ Liste des pilotes du système (SDL) (O58)
O58 - SDL:[MD5.0E5DA5369A0FCAEA12456DD852545184] - 14/07/2009 - 02:47:48 ---A- . (.Emulex - Storport Miniport Driver for LightPulse HBAs.) -- C:\Windows\System32\Drivers\elxstor.sys [530496]
O58 - SDL:[MD5.F2523EF6460FC42405B12248338AB2F0] - 10/06/2009 - 21:31:59 ---A- . (.Hauppauge Computer Works, Inc. - Hauppauge WinTV 885 Consumer IR Driver for eHome.) -- C:\Windows\System32\Drivers\hcw85cir.sys [31232]
O58 - SDL:[MD5.F3817967ED533D08327DC73BC4D5542A] - 14/07/2009 - 02:45:55 ---A- . (.Promise Technology - Promise SuperTrak EX Series Driver for Windows.) -- C:\Windows\System32\Drivers\stexstor.sys [24656]
O58 - SDL:[MD5.B9657A0AFF28C1CB114ACC0CB93EE4BB] - 09/01/2014 - 15:48:28 ---A- . (.Windows (R) Win 7 DDK provider - Spyware Terminator 2012 driver.) -- C:\Windows\System32\Drivers\stflt.sys [51496]
O58 - SDL:[MD5.C9E9D59C0099A9FF51697E9306A44240] - 13/12/2012 - 12:50:36 ---A- . (.Apple, Inc. - Apple Mobile Device USB Driver.) -- C:\Windows\System32\Drivers\usbaapl64.sys [54784]
O58 - SDL:[MD5.BF4F5473BF48A7AEE902A1B12570834A] - 02/11/2011 - 19:51:24 RSH-- . (...) -- C:\Windows\SysWOW64\15B9C17319.sys [56]
O58 - SDL:[MD5.D492179622DF322BADCDC83E9A748C72] - 02/11/2011 - 19:51:24 -SHA- . (...) -- C:\Windows\SysWOW64\KGyGaAvL.sys [1682]
~ Drivers: 19 Legitimates Filtered in 00mn 00s
---\\ Derniers fichiers modifiés ou crées (Utilisateur) (O61)
O61 - LFC: 01/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\AppData\Roaming\WB.CFG [229]
O61 - LFC: 02/04/2014 - 13:30:53 ---A- . (...) -- C:\Users\Raymond\AppData\Local\GDIPFONTCACHEV1.DAT [63944]
O61 - LFC: 02/04/2014 - 13:30:53 ---A- . (...) -- C:\Users\Raymond\AppData\Local\Google\Chrome\User Data\chrome_shutdown_ms.txt [4]
O61 - LFC: 02/04/2014 - 13:30:54 ---A- . (...) -- C:\Users\Raymond\AppData\Local\Google\Chrome\User Data\Local State [64448]
O61 - LFC: 02/04/2014 - 13:30:56 ---A- . (...) -- C:\Users\Raymond\AppData\Local\SearchProtect\UI\rep\UIRepository.dat [4190] =>Toolbar.Conduit
O61 - LFC: 02/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\Documents\PC Speed Maximizer\CookiesException.txt [28] =>Rogue.PCSpeedMaximizer
O61 - LFC: 02/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\Documents\cc_20140402_134644.reg [5370]
O61 - LFC: 03/04/2014 - 13:30:53 ---A- . (...) -- C:\Users\Raymond\AppData\Local\fst_fr_77\upfst_fr_77.cyp [768] =>PUA.FSTfr9
O61 - LFC: 03/04/2014 - 13:30:56 ---A- . (...) -- C:\Users\Raymond\AppData\Local\SearchProtect\SearchProtect\rep\UserRepository.dat [134478] =>Toolbar.Conduit
O61 - LFC: 03/04/2014 - 13:30:56 ---A- . (...) -- C:\Users\Raymond\AppData\Local\SearchProtect\SearchProtect\rep\UserSettings.dat [1950] =>Toolbar.Conduit
O61 - LFC: 03/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\AppData\Roaming\ZHP\Log.txt [43389] =>.Nicolas Coolman
O61 - LFC: 03/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\AppData\Roaming\ZHP\TestsZHPDiag.txt [2902] =>.Nicolas Coolman
O61 - LFC: 03/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\AppData\Roaming\ZHP\ZHPADSReport.txt [351] =>.Nicolas Coolman
O61 - LFC: 03/04/2014 - 13:30:59 ---A- . (...) -- C:\Users\Raymond\AppData\Roaming\ZHP\ZHPDiag.txt [301613] =>.Nicolas Coolman
~ 72 Fichiers temporaires (Temporary files)
~ Files: 189 Legitimates Filtered in 00mn 07s
---\\ Liste des outils de désinfection (LATC) (O63)
O63 - Logiciel: ZHPDiag 2014 - (.Nicolas Coolman.) [HKLM] -- ZHPDiag_is1 =>.Nicolas Coolman
~ ADS: Scanned in 00mn 00s
---\\ Liste les services legacy du registre (LALS) (O64)
~ Legacy: 128 Legitimates Filtered in 00mn 00s
---\\ Menu de démarrage Internet (SMI) (O68)
O68 - StartMenuInternet: <Google Chrome> <Google Chrome>[HKLM\..\Shell\open\Command] (.Google Inc. - Google Chrome.) -- C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
O68 - StartMenuInternet: <IEXPLORE.EXE> <Internet Explorer>[HKLM\..\Shell\open\Command] (...) -- C:\Program Files\Internet Explorer\iexplore.exe http://www.awesomehp.com =>PUP.Awesomehp
~ Keys: Scanned in 00mn 00s
---\\ Recherche d'infection sur les navigateurs internet (SBI) (O69)
O69 - SBI: C:\Users\Raymond\AppData\Roaming\Mozilla\Firefox\Profiles\7gh77pdb.default\searchplugins\askcom.xml
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("CT3241952.SearchFromAddressBarUrl", "http://search.conduit.com/ResultsExt.aspx?ctid=CT3241952&SearchSource=2&q=");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("Smartbar.ConduitHomepagesList", "http://search.conduit.com/?ctid=CT3241952&SearchSource=13&CUI=SB_CUI"); =>Hijacker.SmartBar
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("Smartbar.ConduitSearchEngineList", ""); =>Hijacker.SmartBar
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("Smartbar.ConduitSearchUrlList", ""); =>Hijacker.SmartBar
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("avg.install.userHPSettings", "http://search.babylon.com/?affID=114656&tt=5112_6&babsrc=HP_ss&mntrId=9a1c0ee100000000000[...] =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("avg.install.userSPSettings", "Search the web (Babylon)"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.admin", false); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.aflt", "babsst"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.appId", "{BDB69379-802F-4eaf-B541-F8DE92DD98DB}"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.autoRvrt", "false"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.bbDpng", "11"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.cntry", "FR"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.dfltLng", "en"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.dpkLst", ""); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.excTlbr", false); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.hdrMd5", "576D830C08D7ECEB9876F31EF8CA82D4"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.id", "9a1c0ee1000000000000002682dab537"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.instlDay", "15693"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.instlRef", "sst"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.lastB", "http://start.iminent.com/?appId=21A7CB32-5D21-4EBE-BD60-EDF53873860A"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.lastVrsnTs", "1.8.4.911:35:30"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.pnu_base", "{\"newVrsn\":\"76\",\"lastVrsn\":\"76\",\"vrsnLoad\":\"\",\"showMsg\":\"false\",\[...] =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.prdct", "BabylonToolbar"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.prtnrId", "babylon"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.rvrt", "false"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.sg", "azb"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.smplGrp", "azb"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.tlbrId", "base"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.tlbrSrchUrl", "http://search.babylon.com/?babsrc=TB_def&mntrId=9a1c0ee1000000000000002682dab5[...] =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.vrsn", "1.8.4.9"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar.vrsni", "1.8.4.9"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.babExt", ""); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.babTrack", "affID=114656&tt=5112_6"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.excTlbr", false); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.newTab", false); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.smplGrp", "none"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.srcExt", "ss"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.BabylonToolbar_i.vrsnTs", "1.8.4.911:35:31"); =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.InstallDir", "C:\\Program Files (x86)\\Ask.com\\");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.abar-war-regex", "conduit\\.com");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.apn_dbr", "cr_26.0.1410.64");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.autofill-competitor-query-enabled", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.cbid", "^U3");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.config-updated", false);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.cr-o", "100000027cr");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.crumb", "2013.11.18+16.20.18-dubprdapntlfe5-FR-VG91bG91c2UsRnJhbmNl");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.default-channel-url-mask", "https://fr.ask.com/{query}&qsrc={qsrc}&o={o}&l={l}");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.displaybehavior", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.displaytext", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.dtid", "^YYYYYY^YY^FR");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.dyn-weather-do-locid-lookup-weatherWidget", false);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.dyn-weather-locid-weatherWidget", "FRXX0099");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.dyn-weather-tempunit-weatherWidget", "C");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.ff-original-keyword-url", "http://search.conduit.com/ResultsExt.aspx?ctid=CT3241952&SearchSource=2&q="[...]
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.ff19-config-first-run", "true");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.guid", "06538374-B438-414E-BE44-08E3B69BCC64");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.http-header-whitelist-hosts", "[\"static-dev.en.dev.ask.com\", \"ask.com\", \"www.facebook.com\", \"ww[...]
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.if", "su");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.keyword-toggled-in-session", false);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.l", "dis");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.last-config-req", "1390823980642");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.last-search-timestamp", "1385327494013");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.locale", "fr_FR");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.location", "Toulouse,France");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.lstation", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.new-tab-opt-out", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.news-native-on", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.o", "100000027");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.pstate", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.qsrc", "2871");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.sa", "YES");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.saguid", "B6C178EF-8B81-4A4F-A589-FCF90C9DA4DE");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.search-history-queries", "les sardines||telechargement");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.search-suggestions-enabled", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.silent-upgrade", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.silent-upgrade-from-pre-newtabs-build", false);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-first", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-interval", "1200000");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-max-char-ticker", "33");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-max-items", "30");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-native-on", true);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-speed", "10000");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.socialmini-transition-first-open", false);
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.themeid", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.timeinstalled", "27/01/2014 15:54:26");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.to", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.version", "5.15.25.36191");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.asktb.volume", "");
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.crossrider.bic", "1428be8b2d495d4a4b895eab2e5a0bdc"); =>PUP.CrossRider
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.enabledAddons", "ffxtlbr%40babylon.com:1.5.0,plugin%40yontoo.com:1.20.02,%7Bad9a41d2-9a49-4fa6-a79e-71a07853[...] =>PUP.Babylon
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.aflt", "tele1202"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.appId", "{CA5CAA63-B27C-4963-9BEC-CB16A36D56F8}"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.cd", "2XzuyEtN2Y1L1QzutDtDtByCzztB0D0A0ByDtAyBtD0E0EtCtN0D0Tzu0SyBtBtDtN1L2XzutBtFtBtFtCyEtFtCt[...] =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.cntry", "FR"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.cr", "1327479533"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.dfltLng", ""); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.dfltSrch", true); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.dnsErr", true); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.dpkLst", "3654782829,1334533236,1121012847,231756876,1895130307,603719297,4288797614,3754950497[...] =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.excTlbr", false); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.hdrMd5", "50F510E1197169B94C63EB2056A74FA6"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.hmpg", true); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.hmpgUrl", "http://start.mysearchdial.com/?f=1&a=tele1202&cd=2XzuyEtN2Y1L1QzutDtDtByCzztB0D0A0By[...] =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.id", "002682DAB5370EE1"); =>Adware.MyWebSearch
O69 - SBI: prefs.js [Raymond - 7gh77pdb.default] user_pref("extensions.mysearchdial.instlDay", "16059&qu -
Contributeuril n'est pas complet , tu n'as pas bien suivit mes éxplications :
3) * Le rapport s'affiche sur ton Bureau une fois terminé !
Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC -
https://www.cjoint.com/?3DdoEQPBtAQ Voici le joint mais je n'arrive pas à faire un copier coller. J'espère que ca marchera en le recopiant
-
Contributeursuper ! c'est exactement comme ça qu'il faut faire !!
mais je n'arrive pas à faire un copier coller.
?? pas compris !
tu as beaucoup d'infection
je regarde le rapport ! -
Contributeurbon déjà Adobe Reader à mettre à jour ainsi que Java
Java : Vérification et mise à jour
Adobe : Mise à jour décocher mcAfee
ensuite il faut que tu passes :
Adwcleaner , JRT, shortcut_Module, et Malawarebytes :
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------
JRT
Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
-----------------------------------------------------------------------------Shortcut_Module
Shortcut_Module permet de nettoyer les raccourcis qui peuvent avoir été modifiés par des programmes parasites afin de
forcer l'ouverture d'une page WEB au lancement du navigateur
- Télécharge :
Shortcut_Module de de g3n-h@ckm@n
- Lance Shortcut_Module, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Patiente le temps du scan
- Copie et colle le contenu du rapport
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum
Á la deuxième utilisation (et les suivantes)
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces
puis examiner maintenant
si rapport demandé , le poster sur le forum
-
¤¤¤¤¤¤¤¤¤¤ | Shortcut_Module | g3n-h@ckm@n | 03.04.2014.2
¤¤¤¤¤ Vista | 7 | 8 | 8.1 - 32/64 bits ¤¤¤¤¤ - Start 21:32:45 - 03/04/2014
Mis à jour le : 03/04/2014 | 18.00 par g3n-h@ckm@n
Contact : http://www.sosvirus.net
Boot : Normal
Système : Windows 7 Home Premium (64 bits) HomePremium Service Pack 1
Mémoire RAM = Total (MB) : 3004 | Libre (MB) : 1693
Pagefile = Total (MB) : 6007 | Libre (MB) : 4385
Virtuelle = Total (MB) : 4194 | Libre (MB) : 4045
Registre sauvegardé , pour restaurer : C:\Shortcut_Module\Save\Clean\ERDNT.exe
¤¤¤¤¤¤¤¤¤¤ | Mises à jour Windows
Aucune mise à jour détectée !!!
¤¤¤¤¤¤¤¤¤¤ | Navigateurs
IE : 11.0.9600.16521 (© Microsoft Corporation. Tous droits réservés.)
GC : 33.0.1750.154 (Copyright 2012 Google Inc. All rights reserved.)
¤¤¤¤¤¤¤¤¤¤ | Processus tués
712 | [Owner : Système |Parent : 516] - (.Enigma Software Group USA, LLC. - Service scanner interface.) - (1.1.43.36) = C:\PROGRA~1\ENIGMA~1\SPYHUN~1\SH4SER~1.EXE
1044 | [Owner : Système |Parent : 920] - (.Microsoft Corporation - Infrastructure d'extensibilité pour les services réseau Windows sans fil 802.11.) - (6.1.7600.16385) = C:\Windows\System32\wlanext.exe
1140 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Application sous-système spouleur.) - (6.1.7601.17777) = C:\Windows\System32\spoolsv.exe
1292 | [Owner : Système |Parent : 516] - (.Andrea Electronics Corporation - Andrea filters APO access service (64-bit).) - (1.0.64.10) = C:\Program Files\Realtek\Audio\HDA\AERTSr64.exe
1324 | [Owner : Système |Parent : 516] - (.Apple Inc. - MobileDeviceService.) - (17.323.0.9) = C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
1460 | [Owner : Système |Parent : 516] - (. - HPWMISVC Application.) - (2.0.14.0) = C:\Program Files (x86)\Hewlett-Packard\HP Quick Launch\HPWMISVC.exe
1500 | [Owner : Système |Parent : 516] - (.Hewlett-Packard Company - LightScribe Service.) - (1.18.15.1) = C:\Program Files (x86)\Common Files\LightScribe\LSSrvc.exe
1544 | [Owner : Système |Parent : 516] - (.Intel Corporation - Local Manageability Service.) - (6.0.40.1213) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
1864 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Microsoft Application Virtualization Virtual Service Agent.) - (4.6.3.24650) = C:\Program Files (x86)\Microsoft Application Virtualization Client\sftvsa.exe
1056 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Microsoft Application Virtualization Client Service.) - (4.6.3.24650) = C:\Program Files (x86)\Microsoft Application Virtualization Client\sftlist.exe
2136 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Microsoft Office Client Virtualization Service .) - (14.0.7101.5000) = C:\Program Files (x86)\Common Files\microsoft shared\Virtualization Handler\CVHSVC.EXE
2496 | [Owner : Raymond |Parent : 516] - (.Microsoft Corporation - Processus hôte pour Tâches Windows.) - (6.1.7601.18010) = C:\Windows\System32\taskhost.exe
2428 | [Owner : Raymond |Parent : 2608] - (.Synaptics Incorporated - Synaptics TouchPad Enhancements.) - (15.0.17.0) = C:\Program Files\Synaptics\SynTP\SynTPEnh.exe
2424 | [Owner : Raymond |Parent : 2608] - (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) - (1.0.0.29) = C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe
2412 | [Owner : Raymond |Parent : 2608] - (.Intel Corporation - igfxTray Module.) - (8.15.10.2202) = C:\Windows\System32\igfxtray.exe
2000 | [Owner : Raymond |Parent : 2608] - (.Intel Corporation - hkcmd Module.) - (8.15.10.2202) = C:\Windows\System32\hkcmd.exe
2600 | [Owner : Raymond |Parent : 2608] - (.Intel Corporation - persistence Module.) - (8.15.10.2202) = C:\Windows\System32\igfxpers.exe
2760 | [Owner : Raymond |Parent : 2608] - (.Hewlett-Packard Company - .) - (1.18.15.1) = C:\Program Files (x86)\Common Files\LightScribe\LightScribeControlPanel.exe
3044 | [Owner : Raymond |Parent : 2864] - (.Adobe Systems Incorporated - Adobe Reader and Acrobat Manager.) - (1.7.2.0) = C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe
2932 | [Owner : Raymond |Parent : 2864] - (.Sun Microsystems, Inc. - Java(TM) Update Scheduler.) - (2.1.9.0) = C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe
3076 | [Owner : Raymond |Parent : 2864] - (.Easybits - Software update notification.) - (8.1.1.97) = C:\ProgramData\Easybits Magic Desktop for HP\mdhpSUN.exe
3504 | [Owner : Raymond |Parent : 2428] - (.Synaptics Incorporated - Synaptics Pointing Device Helper.) - (15.0.17.0) = C:\Program Files\Synaptics\SynTP\SynTPHelper.exe
3768 | [Owner : Système |Parent : 976] - (.Microsoft Corporation - Moteur du Planificateur de tâches.) - (6.1.7601.17514) = C:\Windows\System32\taskeng.exe
720 | [Owner : Système |Parent : 516] - (.Hewlett-Packard Company - HPPA_Service.) - (1.0.9.0) = C:\Program Files\Hewlett-Packard\HP Wireless Assistant\HPWA_Service.exe
1432 | [Owner : Système |Parent : 516] - (.Intel Corporation - IAStorDataSvc.) - (9.6.2.1001) = C:\Program Files (x86)\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe
3200 | [Owner : Système |Parent : 516] - (.Hewlett-Packard Company - hpqwmiex Module.) - (3.5.11.1) = C:\Program Files (x86)\Hewlett-Packard\Shared\hpqWmiEx.exe
3860 | [Owner : Système |Parent : 516] - (.Realtek Semiconductor Corp. - RtVOsdService.) - (1.0.0.3) = C:\Program Files\Realtek\RtVOsd\RtVOsdService.exe
3856 | [Owner : Raymond |Parent : 2416] - (.Hewlett-Packard Company - HP Wireless Assistant.) - (4.0.9.0) = C:\Program Files\Hewlett-Packard\HP Wireless Assistant\HPWA_Main.exe
492 | [Owner : Système |Parent : 3860] - (.Realtek Semiconductor Corp. - Realtek OSD for Volume/Mute.) - (1.0.0.5) = C:\Program Files\Realtek\RtVOsd\RtVOsd.exe
3204 | [Owner : Système |Parent : 516] - (.Intel Corporation - User Notification Service.) - (6.0.40.1213) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe
2344 | [Owner : Raymond |Parent : 3856] - (.Hewlett-Packard Development Company L.P. - hpCaslNotification.) - (3.5.23.1) = C:\Program Files (x86)\Hewlett-Packard\Shared\hpCaslNotification.exe
5024 | [Owner : Raymond |Parent : 4332] - (.Microsoft Corporation - Internet Low-Mic Utility Tool.) - (11.0.9600.16428) = C:\Program Files (x86)\Internet Explorer\ielowutil.exe
1608 | [Owner : Raymond |Parent : 2608] - (.Thisisu - Junkware Removal Tool.) - (1.2.0.715) = C:\Users\Raymond\Desktop\JRT.exe
4844 | [Owner : Raymond |Parent : 1608] - (.Microsoft Corporation - Interpréteur de commandes Windows.) - (6.1.7601.17514) = C:\Windows\SysWOW64\cmd.exe
580 | [Owner : Raymond |Parent : 484] - (.Microsoft Corporation - Hôte de la fenêtre de la console.) - (6.1.7601.18229) = C:\Windows\System32\conhost.exe
3388 | [Owner : Raymond |Parent : 4844] - (.Microsoft Corporation - Explorateur Windows.) - (6.1.7601.17567) = C:\Windows\explorer.exe
4812 | [Owner : Raymond |Parent : 4844] - (.Microsoft Corporation - Bloc-notes.) - (6.1.7600.16385) = C:\Windows\SysWOW64\notepad.exe
3416 | [Owner : Raymond |Parent : 3388] - (.Microsoft Corporation - Internet Explorer.) - (11.0.9600.16521) = C:\Program Files\Internet Explorer\iexplore.exe
3740 | [Owner : Raymond |Parent : 3416] - (.Microsoft Corporation - Internet Explorer.) - (11.0.9600.16521) = C:\Program Files (x86)\Internet Explorer\iexplore.exe
4176 | [Owner : Raymond |Parent : 3416] - (.Microsoft Corporation - Internet Explorer.) - (11.0.9600.16521) = C:\Program Files (x86)\Internet Explorer\iexplore.exe
2448 | [Owner : Raymond |Parent : 4892] - (.Microsoft Corporation - Outil de Registre de la console.) - (6.1.7600.16385) = C:\Windows\SysWOW64\reg.exe
1056 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Microsoft Application Virtualization Client Service.) - (4.6.3.24650) = C:\Program Files (x86)\Microsoft Application Virtualization Client\sftlist.exe
¤¤¤¤¤¤¤¤¤¤ | Processus démarrés
288 | [Owner : Système |Parent : 4] - (.Microsoft Corporation - Gestionnaire de sessions Windows.) - (6.1.7601.18229) = C:\Windows\System32\smss.exe
412 | [Owner : Système |Parent : 400] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
468 | [Owner : Système |Parent : 400] - (.Microsoft Corporation - Application de démarrage de Windows.) - (6.1.7600.16385) = C:\Windows\System32\wininit.exe
484 | [Owner : Système |Parent : 460] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
516 | [Owner : Système |Parent : 468] - (.Microsoft Corporation - Applications Services et Contrôleur.) - (6.1.7600.16385) = C:\Windows\System32\services.exe
540 | [Owner : Système |Parent : 468] - (.Microsoft Corporation - Local Security Authority Process.) - (6.1.7601.18270) = C:\Windows\System32\lsass.exe
548 | [Owner : Système |Parent : 468] - (.Microsoft Corporation - Service du gestionnaire de session locale.) - (6.1.7601.17514) = C:\Windows\System32\lsm.exe
648 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
752 | [Owner : Système |Parent : 460] - (.Microsoft Corporation - Application d'ouverture de session Windows.) - (6.1.7601.17514) = C:\Windows\System32\winlogon.exe
780 | [Owner : SERVICE RÉSEAU |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
880 | [Owner : SERVICE LOCAL |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
920 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
952 | [Owner : SERVICE LOCAL |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
976 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
488 | [Owner : SERVICE RÉSEAU |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1184 | [Owner : SERVICE LOCAL |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1356 | [Owner : Système |Parent : 516] - (.EasyBits Software AS - Shared EasyBits services for Windows.) - (5.0.0.101) = C:\Windows\SysWOW64\ezSharedSvcHost.exe
1884 | [Owner : SERVICE LOCAL |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1056 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Microsoft Application Virtualization Client Service.) - (4.6.3.24650) = C:\Program Files (x86)\Microsoft Application Virtualization Client\sftlist.exe
2576 | [Owner : Raymond |Parent : 920] - (.Microsoft Corporation - Gestionnaire de fenêtres du Bureau.) - (6.1.7600.16385) = C:\Windows\System32\dwm.exe
3272 | [Owner : SERVICE LOCAL |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2876 | [Owner : Système |Parent : 648] - (.Microsoft Corporation - WMI Provider Host.) - (6.1.7601.17514) = C:\Windows\System32\wbem\WmiPrvSE.exe
3364 | [Owner : SERVICE RÉSEAU |Parent : 648] - (.Microsoft Corporation - WMI Provider Host.) - (6.1.7601.17514) = C:\Windows\System32\wbem\WmiPrvSE.exe
2296 | [Owner : Système |Parent : 516] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
4276 | [Owner : SERVICE LOCAL |Parent : 880] - (.Microsoft Corporation - Isolation graphique de périphérique audio Windows .) - (6.1.7601.17514) = C:\Windows\System32\audiodg.exe
4488 | [Owner : Raymond |Parent : 3388] - (. - Shortcut_Module.) - (3.4.2014.2) = C:\Users\Raymond\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\DZX3KGCH\Shortcut_Module.exe
¤¤¤¤¤¤¤¤¤¤ | Services
Service en fonctionnement : WINDEFEND
Service stoppé : WINDEFEND
Supprimé avec succès : HKLM\..\ControlSet001\Services\esgiguard : \??\C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys
Supprimé avec succès : HKLM\..\ControlSet001\Services\SpyHunter 4 Service : 16
Supprimé avec succès : HKLM\..\ControlSet001\Services\Wajam Internet Enhancer Service : 16
Supprimé avec succès : HKLM\..\ControlSet002\Services\esgiguard : \??\C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys
Supprimé avec succès : HKLM\..\ControlSet002\Services\SpyHunter 4 Service : 16
Supprimé avec succès : HKLM\..\ControlSet002\Services\Wajam Internet Enhancer Service : 16
Supprimé avec succès : HKLM\..\ControlSet001\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet002\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\CurrentControlSet\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet001\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet002\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\CurrentControlSet\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet001\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet002\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\CurrentControlSet\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet001\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\ControlSet002\Enum\Root\LEGACY_ESGIGUARD
Supprimé avec succès : HKLM\..\CurrentControlSet\Enum\Root\LEGACY_ESGIGUARD
¤¤¤¤¤¤¤¤¤¤ | Hosts
C:\Windows\System32\Drivers\etc\hosts : Remis a zéro avec succès
¤¤¤¤¤¤¤¤¤¤ | Registre
Supprimé avec succès : [64]HKLM\Software\Classes\DVDVideoSoft.VideoDownloader
Supprimé avec succès : [64]HKLM\Software\Classes\DVDVideoSoft.VideoDownloader.1
Supprimé avec succès : [64]HKLM\Software\Classes\Google.OneClickCtrl.9
Supprimé avec succès : [64]HKLM\Software\Classes\Google.OneClickProcessLauncherMachine.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\Google.OneClickProcessLauncherMachine
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\01net.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\live-lyrics.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\search.softonic.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\static.livelyrics00.live-lyrics.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\wajam.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\www.01net.com
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\www.wajam.com
Supprimé avec succès : [HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Microsoft\Windows\CurrentVersion\Explorer\StartPage\NewShortcuts]|[C:\Users\Raymond\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\SpyHunter.lnk]
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{AAD4AE2E-D834-46D4-8B09-490FAC9C722B} : Google.OneClickProcessLauncher
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{E0783191-F452-35FB-A118-6CD8BDEE9A0F} : SearchBar.Client
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{221ED0C5-9A7A-40B3-AB65-A6421CE826A4} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{27CD670F-BDD6-43C9-90E2-6842AF2E9E65} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\MediaTagsEditor.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{2CB8D922-FCB6-4C3D-BF17-EA2FBD98C7D2} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\VideoFileToIPOD.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{799FF7A5-2219-4894-B4DF-24FE88705222} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{7BC039E5-96E2-48C3-82AE-23889B9C969B} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\MediaTagsEditor.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{B64B8B7C-78C5-4225-9A22-0C3915F7F997} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\SoftwareUpdate.exe
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\06E3BA0F-88C5-4C17-A1A5-AD3BAFF84C0F : DVDVideoSoft.MediaTagsEditor
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\{6A070EEA-E3F8-411E-9D3A-F3814ED6D1A8} : SoftwareUpdateApp
Supprimé avec succès : [32]HKLM\Software\Classes\AppID\SoftwareUpdateAdmin.DLL
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4} : SoftwareUpdate
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{41CF46F3-3AF0-4566-B53A-C293E121D380} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\VideoFileToIPOD.dll
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{F01017D6-62C2-4833-A7F6-8C518DD79B2D} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\MediaTagsEditor.dll
Supprimé avec succès : [32]:[32]HKLM\Software\Classes\TypeLib\{41E9D1FB-8CF7-4835-BEAB-CBC04D636A80} : C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{174345D6-0A0F-4761-95B9-4AD6878F195F} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{1C1C1E8B-E08A-437A-B1C3-941A7FD6FEFF} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{27CD670F-BDD6-43C9-90E2-6842AF2E9E65} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{381D3F20-0D99-43C5-ADA3-07862E29DF2A} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{422CA428-AACB-496A-8FDD-86758BCFB756} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{4243B67D-E0C4-47F9-9A49-99E9656F4123} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{4867A421-C5AB-457B-972C-BEA09A6A0E4B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{65944E84-3390-43F2-9FE7-27E29BB4A37B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{6C941808-12ED-4FC5-9147-16D21D265BD1} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{76BD270B-4332-4E22-B913-B5BF59CE06F1} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{995E123A-2A19-4E52-872F-774C5589459C} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{A52621AD-E10F-477B-9ACB-B6181610788B} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{AA0F1A0E-3B49-4E90-A2D2-FEE328DD4E4E} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{B5179B3B-8A06-4B20-9790-DB48FE706171} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{B573EBEF-16F2-401E-9C7A-265AA1209E81} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{DA653033-9C06-4420-A584-3615C3DA8BF2} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{E2B423F6-7302-476D-894C-639E6116F0F2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{E3042B88-D89A-43AF-881A-7ECE17D9BFC6} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{F74D0DC8-0A9B-446E-B29C-9457934F5EF2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{F92F2C29-EC8E-4B66-B94A-083768324D55} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{174345D6-0A0F-4761-95B9-4AD6878F195F} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{1C1C1E8B-E08A-437A-B1C3-941A7FD6FEFF} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{27CD670F-BDD6-43C9-90E2-6842AF2E9E65} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{381D3F20-0D99-43C5-ADA3-07862E29DF2A} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{422CA428-AACB-496A-8FDD-86758BCFB756} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{4243B67D-E0C4-47F9-9A49-99E9656F4123} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{4867A421-C5AB-457B-972C-BEA09A6A0E4B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{65944E84-3390-43F2-9FE7-27E29BB4A37B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{6C941808-12ED-4FC5-9147-16D21D265BD1} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{76BD270B-4332-4E22-B913-B5BF59CE06F1} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{995E123A-2A19-4E52-872F-774C5589459C} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{A52621AD-E10F-477B-9ACB-B6181610788B} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{AA0F1A0E-3B49-4E90-A2D2-FEE328DD4E4E} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{B5179B3B-8A06-4B20-9790-DB48FE706171} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{B573EBEF-16F2-401E-9C7A-265AA1209E81} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{DA653033-9C06-4420-A584-3615C3DA8BF2} : {F01017D6-62C2-4833-A7F6-8C518DD79B2D}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{E2B423F6-7302-476D-894C-639E6116F0F2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{E3042B88-D89A-43AF-881A-7ECE17D9BFC6} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{F74D0DC8-0A9B-446E-B29C-9457934F5EF2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{F92F2C29-EC8E-4B66-B94A-083768324D55} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Microsoft\Internet Explorer\Main\FeatureControl\FEATURE_BROWSER_EMULATION]|[Plus-HD-9.1-bg.exe] : 8000
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\AdvancedSystemProtector_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\BrowserManagerSetup_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\RegCleanPro_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SweetImSetup[1]_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\WajamInternetEnhancer_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\YontooSetup-S-18FC_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\AdvancedSystemProtector_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\BrowserManagerSetup_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\RegCleanPro_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SweetImSetup[1]_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\WajamInternetEnhancer_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\YontooSetup-S-18FC_RASMANCS
Supprimé avec succès : [64]HKLM\SOFTWARE\awesomehpSoftware
Supprimé avec succès : [64]HKLM\SOFTWARE\Caphyon
Supprimé avec succès : [64]HKLM\SOFTWARE\DVDVideoSoft
Supprimé avec succès : [32]HKLM\SOFTWARE\DVDVideoSoft
Supprimé avec succès : [32]HKLM\SOFTWARE\Wow6432Node : Discount Dragon
Supprimé avec succès : [32]HKLM\SOFTWARE\Wow6432Node : Discount Dragon
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\DVDVideoSoft
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\Software\Trolltech
Supprimé avec succès : HKU\S-1-5-18\Software\Trolltech
Supprimé avec succès : HKU\S-1-5-18\Software\AppDataLow\Software\Plus-HD-4.9
Supprimé avec succès : HKU\S-1-5-18\Software\AppDataLow\Software\Plus-HD-9.1
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{100EB1FD-D03E-47FD-81F3-EE91287F9465} : ShopperReports.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{14CEEAFF-96DD-4101-AE37-D5ECDC23C3F6} : alotBHO.dll;alotBHO.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{22D8E815-4A5E-4DFB-845E-AAB64207F5BD} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{258C9770-1713-4021-8D7E-1F184A2BD754} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2EECD738-5844-4A99-B4B6-146BF802613B} : BabylonToolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{57F02779-3D88-4958-8AD3-83C12D86ADC7} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{5AA2BA46-9913-4DC7-9620-69AB0FA17AE7} : alot.dll;alot.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{92085AD4-F48A-450D-BD93-B28CC7DF67CE} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{97F2FF5B-260C-4CCF-834A-2DDA4E29E39E} : BabylonToolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{BDEA95CF-F0E6-41E0-BD3D-B00F39A4E939} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{CDEEC43D-3572-4E95-A2A5-F519D29F00C0} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{98889811-442D-49DD-99D7-DC866BE87DBC} : BabylonToolbarTlbr.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{857679D5-419F-4FDC-979E-D6CCE207D76F} : C:\Program Files (x86)\Discount Dragon\
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{AAD4AE2E-D834-46D4-8B09-490FAC9C722B}
Supprimé avec succès : [32]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{857679D5-419F-4FDC-979E-D6CCE207D76F} : C:\Program Files (x86)\Discount Dragon\
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{1027DE95-2B1E-4D6B-8877-64439165523} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{142CB238-E05A-480B-9FE1-F9AA5B2FCF4C} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{164C83D5-91FA-4C44-BDDA-3A48C93B4EB0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{185BB1DF-C2B4-4A42-A266-62BEDC69CA5A} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{2535A38C-1C42-468C-9346-4643ED968DB0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{25b9542a-eef1-4609-ab63-c11aaed2818f} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{27F14315-6AFB-44FE-A4DB-5271E6989AF} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{2E171BF6-1564-4474-924D-BFE8B97CD24A} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{30DBDE2-7FE2-4D6C-9CDE-B659A54E3D99} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{39FA79C-79F6-4B8C-8311-8D531C31512D} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{3F3A1999-A1CC-417F-A655-4E31A34EE72} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{41839C9C-47FA-4653-B516-A6196C57B561} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{44193ADF-7F1D-4AED-9548-FA3FF22AADE} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4AC5D622-897A-4EE4-8DA2-68D2E63D8A0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4DF72A5-EFED-4B58-8935-3EFDBC7C5B83} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4F28342C-50F7-4FBF-8DBB-6153B57E95F} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4FDE1B2C-CB3B-4E59-BD70-F74138DBB25} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{54BDB56-481A-4D17-975F-602AD914CE46} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{572B4941-AD73-4E3C-ACC6-B52AE8E7D726} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5865AF22-70D5-48D6-BA2B-B96C9F348E68} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{60C07111-53E3-46FE-88E5-A6FED279A42E} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{6278F2B6-7BFD-41A6-8DB-8AF921871716} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{63D1263E-9964-49D7-80B5-7AF2C2E37E6E} : C:\Program Files (x86)\Plus-HD-4.9
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{676E41B0-D95E-4B6D-BD31-38BA724BFFCE} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{6BB0E2EC-50A2-434E-B798-3C9B473170A0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{7681DD51-AA6D-4E49-AEAF-F2C4DF428C96} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{7DCC1FDD-C8BF-48FC-9D4A-F118B6A7EA99} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{81FF2EA5-B5E4-42D0-8B49-E54866845BEC} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{86CF6DA-6E12-4810-A32B-4C1A711DE162} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{88B415FE-F3A9-4F95-BEBF-B2FDDF10B6BB} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{915A321-DA8B-4EC4-BDEC-28A824D6DEE} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{95E2CA1E-9389-444E-90D5-89ABE3C14E5} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{9B0BCBF9-FAC3-48AF-894C-E238BDC52188} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A3D0EF1D-AADD-455A-9BD6-D0751C9C55A} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{AE459968-EA8B-4B9E-BC24-B1D088ACA1BF} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{BB6F16EE-DBF9-41BC-8C54-BA4E49D097A7} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{BE75D315-D4FA-49D2-A9F2-6E803071B05B} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{CA906DA0-31DD-4A69-91FE-BD362FB8185} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{CB4DFE9D-FA0F-462B-BBC6-2226A750D579} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{D5823D5-6386-4CA9-928E-54F9DA69B0C5} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{DA57A992-3F91-4783-BECA-E316B82A5CE2} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E27E65EB-8557-41E8-A765-4732C510CFE0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E3BFC1CB-107E-43F0-8B4D-8FE9F84BD57E} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{EDC89F90-E751-4B43-B1F6-97F0F8EF253} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{EEFC88ED-1A35-411E-9391-896811958BC5} : C:\Program Files (x86)\Plus-HD-4.9
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{F59265B-1549-46DB-A1C9-FA96B61C3672} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{F7F26C9C-9469-4523-9AA1-C71E66CFB2FC} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{F873020F-28BA-4303-A4C3-9445B436D18C} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{FC139199-CB0E-42FF-B4FB-22428FD2BDC} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{12B843AA-4B10-4C40-8031-7DEF78D65E6A} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{1751F41A-B1F8-4408-8BC7-D261D58267E} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{253DE300-E910-4CA2-AFFB-70664027BEC0} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{2B1BD664-2D-437B-B7E0-FBAFE1515B97} : C:\Program Files (x86)\Plus-HD-4.9
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{3308A0E5-FEA9-42A7-845C-59D5B6A7667} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{413c5196-1056-4174-b41c-d3f69ab09103} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4339E492-29DC-4DDF-B2E7-2A299EA1462} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4AED9FE5-F930-4465-8E1D-1C7A122AB593} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4F786ACD-62B0-44BB-B43C-99A0DECBC2BF} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5694C2EA-C03-49E9-89D3-4B7AAD13C8} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5AB25AC0-8C1C-45B6-BDD2-B2B64E8E221E} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{628266FE-3FB1-4662-9496-DDE28A42C377} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{686CD2CE-82D6-4BDA-AA14-07A5752E8FB} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{7C79199E-CE9-4265-9414-01FC38B2F3} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{864DACE0-ACAF-4244-B1C7-D581619A019} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{904A9C4B-5682-4BAD-AE1-361E44A15C} : C:\Program Files (x86)\Plus-HD-4.9
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{96F39E9F-DAC5-4DA8-ABC0-1F2167BF129} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A9D1970F-AAC6-4B0B-95FD-9226C9BC6D6E} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{BE16593A-8DDC-40A1-B875-B559488123} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{CB33F1C6-451F-4F68-A6A5-271A9CF7A18} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{D7558909-1C37-4481-9980-9CA6FFA978E5} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{E2B1DB13-35AA-4764-A52D-1931D01CF59} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{EE1D740E-6A07-4A47-AEC4-948F7E57BC9D} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{F6C64C28-D01-495B-8C7C-3EB8968A4F69} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : HKU\S-1-5-21-773898871-835053987-2140338735-1000\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{F988CE95-2239-4825-9D56-334B3CC467B2} : C:\Program Files (x86)\Plus-HD-9.1
Supprimé avec succès : [64]HKLM\Software\Classes\Installer\Features\46B5A9879DD95AB419A50FCFA0B1B7EF :
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\02F47BF73B948514FAACADD8CBBDF37D : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0357E4991DA5FF14F9615B6314062F00 : C:\Program Files\Java\jre6\zipper.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\07D5290CDBDAE4242926B8E6CA650501 : C:\Program Files (x86)\SweetIM\Messenger\mgFlashPlayer.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\080D9F5E1E95FEE4794CE438E635239E : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgxml_wrapper.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\08E33F7B61DEFF24BB9673ED7D467636 : C:\Program Files (x86)\SweetIM\Messenger\mgcommunication.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0E3D8A5B48622A445A7DF73FEFF32C3F : C:\Program Files (x86)\SweetIM\Messenger\mgAdaptersProxy.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0FF2AEFF45EEA0A48A4B33C1973B6094 : C:\Program Files (x86)\SweetIM\Messenger\msvcr71.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\1DA5BD2D3CA2D6943A1A233CD3F88CE7 : 01:\Software\Microsoft\Babylon\BabylonChromeToolbar1
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\1E264E0A5959A1C46BA9175A878B12EA : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgconfig.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2CD7B34FC96DAA34C8FC0137376D44F6 : 02:\Software\Caphyon\Advanced Installer\LZMA\{B96C3B1E-6A96-4750-A8BC-EDF19A0D1C27}\3.0.2.0\AI_ExePath
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2E6768B6932D112438F047C54D180635 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\ClearHist.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\305B09CE8C53A214DB58887F62F25536 : C:\Program Files (x86)\SweetIM\Messenger\msvcp71.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\320165C05755ECB45A45FAE5C2BF726D : 02:\Software\Caphyon\Advanced Installer\LZMA\{FE840F8B-9007-4496-AB62-B869ED05F4B2}\4.0.9.0\AI_ExePath
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\34EDDB1BFB3A2D448845F3EFD0F15A43 : C:\Program Files (x86)\SweetIM\Messenger\mgsimcommon.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\351716A953E21214898904032EAE2E81 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\resources\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\397C771A7BCAC904697C3EC629ED33ED : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgHelper.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\427EA997C413D1D47907CBFC7B2DB432 : C:\Program Files (x86)\SweetIM\Messenger\mgICQAuto.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4318DF19719275242801CBE292063A4C : C:\Program Files (x86)\SweetIM\Messenger\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\46A5861A389ADB844AF89E31BC9DF0A1 : C:\Program Files (x86)\SweetIM\Messenger\mgMsnAuto.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\475EC990AB4A77A47AEB4634C05FACC6 : C:\Program Files (x86)\Amazon\Amazon1ButtonApp\AmazonExtIE.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\49B0E1A6FF50BBE4289E4E23DE6EA0C7 : C:\Program Files (x86)\SweetIM\Messenger\resources\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4B2468513CA2D6943A1A233CD3F88CE7 : 01:\Software\Microsoft\Babylon\BabylonChromeToolbar
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4CCCAC049F34D0540AAC13011398BEDB : C:\Program Files (x86)\SweetIM\Messenger\mgUpdateSupport.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\697E782CF574CC34CBB9566440BA12BC : C:\Program Files (x86)\SweetIM\Messenger\mgSweetIM.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\69D6A6B2ED56AF24EA6335EAD6E91CA4 : C?\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgHelperApp.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6AE27A8613CF7EA4782F2886F67295E5 : C:\Program Files (x86)\SweetIM\Messenger\mgMsnMessengerAdapter.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7CE172051F585E04187BCB97570BFA74 : C:\Program Files (x86)\SweetIM\Messenger\mgMediaPlayer.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7E98451C7CA808F47AFE467BDABD02FA : 01:\Software\Microsoft\Babylon\BabylonFFToolbar
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7FFA128C2B0FF414D805FC5627883401 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mghooking.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\86A901BA5265452499DCBF719C378EE3 : C:\Program Files (x86)\SweetIM\Messenger\mgcommon.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\86EDC790504E1834DBC20C9A04328FD2 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\resources\green\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\88ABD1CD5C40EC84789A7F6EF86DAC5E : C:\Program Files (x86)\SweetIM\Messenger\mghooking.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\9464C13F9ECD062429DA8DE5D9E7AB6B : C:\Program Files (x86)\Amazon\Amazon1ButtonApp\AmazonExtIE64.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\96F5B314D7F105945855BC242CE9C496 : 01:\Software\Microsoft\Amazon1ButtonApp\installedAcceptance
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\97C3D0F82E712E241A2F969F45E3351C : C?\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgToolbarProxy.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\98CC8BF5A4A6E6C4ABF7051DDAB8B058 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\9E7F556BF224D804D96A96F0F6344789 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\resources\blue\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A189D17A469616C4688D23E192996267 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mglogger.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A6C53B0F76C44004A8F36716213017DB : C:\Program Files (x86)\SweetIM\Messenger\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AD9DA246F09D07E44ADF0A50DD81ECC0 : 02:\Software\AppDataLow\Software\Amazon\Amazon1ButtonApp\InstalledIE
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B31BBB0B825EDEF45AB0FE7099C68C81 : C:\Program Files (x86)\SweetIM\Messenger\resources\sqlite\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B471D8D7319336B4CA89374ED0D7B806 : C:\Program Files (x86)\SweetIM\Messenger\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B59F2D8189784CC46A4597F2842480B0 : C:\Program Files (x86)\SweetIM\Messenger\mgconfig.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BD746FB95FB8E5B45BF66BE54D5FD91F : C:\Program Files (x86)\SweetIM\Messenger\SweetIM.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CCF399FCD6D2D3F46BF02A1378654FC9 : C:\Program Files (x86)\SweetIM\Messenger\mgArchive.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D149C1355C98DE24E82CEFBD996FE06A : C:\Program Files (x86)\SweetIM\Messenger\mgxml_wrapper.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D15DAF33C220F91468A1D7D57C31ACD7 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\conf\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D3BA76A44C779424889063D5098ED2D6 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgcommon.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D5979AD63CA2D6943A1A233CD3F88CE7 : 01:\Software\Microsoft\Babylon\BabylonToolbar1
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D6D0EB9FDBD90C04D92A7E729058F10D : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgToolbarIE.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DB8DAD19CFBCC2049A4477183787E8C5 : C:\Program Files (x86)\SweetIM\Messenger\mglogger.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DF9BD2952384A9C49B4A5D3D95329890 : 01:\Software\Microsoft\Babylon\BabylonFFToolbar1
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\E1C820A74ED67374BA048B52CB3C3804 : C:\Program Files (x86)\SweetIM\Messenger\mgICQMessengerAdapter.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\E4748F9A4181FCE46A23C13B517B9420 : C:\Program Files (x86)\SweetIM\Toolbars\Internet Explorer\mgsimcommon.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FABA2A33488410A4AA40489BD2224282 : 01:\Software\Microsoft\Babylon\BabylonToolbar
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FDAC6DB939F92B443BE364E5D33E70DA : C:\Program Files (x86)\Amazon\Amazon1ButtonApp\AmazonAppIE64.dll
Supprimé avec succès : [64]HKLM64\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\6207E55EA2FE71A4AA7ABD89AEF31D1B : Babylon Ltd
Supprimé avec succès : [64]HKLM64\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\B2BBB5D0440F3C6478B7A6B61E0ED891 : SweetIM Technical Support Department
Supprimé avec succès : [64]HKLM64\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\FA20CB7A821113A4CB8FA1E38E303D3B : SweetIM Technical Support Department
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\167ED423049710645A22436AA88D0A99 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\1F94163E4B8E8524AB2D208677C1C639 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\AutoCheckUpdate
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\2BAC083D35096B44C91BE7BCF2A9BE35 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\3A1F744C14FB4E14A93C1628CDE36240 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\MonitorWinCom_remember
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\4EE16055EDFAB8E46BCE054F706E7050 : C:\Users\Raymond\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SpyHunter\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\54F23924A8B2A594D8F3B34555F857DB : C:\Program Files\Enigma Software Group\SpyHunter\Defs\def.dat
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\5A2C306FF7B069949928B69774A9C8A0 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\GuardStatus
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\5DE9C0366508C734DB29EB8496D8BBEC : C:\sh4ldr\vmlinuz
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\79455857BB467F24D81891AAD09F7079 : C:\Program Files\Enigma Software Group\SpyHunter\ESGScanner.sys
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\8014B476AFF7674499E83E22C791A5A2 : C:\Program Files\Enigma Software Group\SpyHunter\SH4Service.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\96F935B48BE0455459DB1E7E97E04BDF : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\MonitorDNS
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\B0A0F90AD49B5994BB1DAD4DDC089CD6 : C:\Program Files (x86)\Enigma Software Group\SpyHunter\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\C2E30ACAB517FB744ACF4672E649BE7F : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\Language
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\D23A4A6BB4BD7474197B486733BBB37A : C:\Program Files\Enigma Software Group\SpyHunter\ShScanner.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\D75FE63EDA1D54A4CA6F51CADD11E656 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\CheckShOsCompatibility
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\F87702C2D0F509E4FB7923DA78F44976 : C:\Program Files\Enigma Software Group\SpyHunter\license.txt
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\1957C0511E2C398429B3643FC3CF903E : C:\Program Files (x86)\Enigma Software Group\SpyHunter\
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\325484F6157B534449A295F31E20CC49 : C:\Program Files\Enigma Software Group\SpyHunter\EsgScanner.inf
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\53838070BC439074A85BDB6338C858D4 : C:\Program Files\Enigma Software Group\SpyHunter\esgiguard.sys
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\64717EB28EB8ECA4A9584B6BA7934B83 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\ActiveDesktop_remember
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\8D95E4363DF07F44FB6986E629D65FDB : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\ActHomePageProt
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\9BDCF589B9440364E8DB3F9535DDBB9F : C:\Program Files\Enigma Software Group\SpyHunter\Defman.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\CA1A35F40F64E2C419551606C418D4C6 : 22:\Software\EnigmaSoftwareGroup\SpyHunter\SpyHunterConfig\AutoUpdateDownload
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\D69C9067CD45885488F1E05319EDD023 : C:\Program Files\Enigma Software Group\SpyHunter\ExecutionGuard.dll
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Components\FD27396ADF8235D449146899FD9100FE : C:\Program Files\Enigma Software Group\SpyHunter\Common.dll
Supprimé avec succès : [64]HKLM64\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-21-773898871-835053987-2140338735-1000\Products\B1EF5FCA27738604B878D2A2E6DFA050 : C:\Program Files\Enigma Software Group\SpyHunter\
Supprimé avec succès : [64][HKLM\Software\Microsoft\Windows\CurrentVersion\SharedDLLs]|[C:\Users\Raymond\AppData\Roaming\DVDVideoSoft\psvince.dll]
Supprimé avec succès : [64][HKLM\Software\Microsoft\Windows\CurrentVersion\SharedDLLs]|[C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\mfcm100u.dll]
Supprimé avec succès : [64][HKLM\Software\Microsoft\Wind -
Contributeurbon shortcut à bien travaillé , mais il me faut aussi les rapport de :
Adwcleaner,
JRT,
Malwarebytes,
et un autre ZHPDiag après !
ensuite tu n'es toujours pas connecté au site (inscription et ,connection avec ton pseudo)
c'est gratuit et cela évite d'avoir plein de pub sur sa page !
-
-
-
Pour malwarebytes, que dois envoyer, il n'y a pas de rapport ? Est ce que pour le reste c'est bon ?
-
Et j'ai refait un ZHPDiag dont voici le lien :
https://www.cjoint.com/c/DDet7VWfMiM
J'espère que c'est bon !!! Dans tous les cas c'est déjà beaucoup mieux pour ne pas dire parfait et je t'en remercie énormément. -
Contributeuroui je suis content que ça aille mieux , mais ce n'est peut-être pas fini pour autant !
ton dertnier ZHPDiag , je n'ai pas le lien cela m'envoi sur le site cjoint !
dans l'attente du vrai diag je te remercie !
-
Contributeurbon on continu r.izard
Mise à jour
Pour java :
- Java
https://www.java.com/fr/download/
Pour adobe reader :
- Adobe reader
https://helpx.adobe.com/fr/download-install.html
ensuite :ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} Clé orpheline => Toolbar.Norton
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{D3028143-6145-4318-99D3-3EDCE54A95A9} Clé orpheline => Orange Toolbar
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline => Toolbar.Google
OPT:O4 - HKLM\..\Wow6432Node\Run: [Adobe Reader Speed Launcher] . (.Adobe Systems Incorporated - Adobe Acrobat SpeedLauncher.) -- C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [QuickTime Task] . (.Apple Inc. - QuickTime Task.) -- C:\Program Files (x86)\QuickTime\QTTask.exe
O4 - HKLM\..\Wow6432Node\Run: [fst_fr_111] Clé orpheline =>PUA.FSTfr9
[MD5.00000000000000000000000000000000] [APT] [{2940ADFD-B699-4D6A-B224-0855640DE589}] (...) -- E:\WIN98 USB Driver\exe\Setup.exe (.not file.) [0] => Fichier absent
O43 - CFD: 25/05/2013 - 18:18:01 - [0] ----D C:\Users\Raymond\AppData\Roaming\ywyTfNg1QePl
O45 - LFCP:[MD5.DAD1FE265B01BDAB319CCEFBC47A6673] - 03/04/2014 - 10:46:03 ---A- - C:\Windows\Prefetch\PLUS-HD-9.1-FIREFOXINSTALLER.-7D557893.pf =>Adware.PlusHD
O45 - LFCP:[MD5.8E02359590498B224D71F8000137B0A5] - 03/04/2014 - 17:36:06 ---A- - C:\Windows\Prefetch\UPFST_FR_77.EXE-6CF32B68.pf =>PUA.FSTfr9
O45 - LFCP:[MD5.16FE105058813288659B8871D23E1EB5] - 15/03/2014 - 17:45:26 ---A- - C:\Windows\Prefetch\INSTALLMANAGERR.EXE-B74ED7F3.pf =>PUP.Manager
O45 - LFCP:[MD5.4F2F2BEDD2240787C63E9304C5834AE6] - 15/03/2014 - 17:46:16 ---A- - C:\Windows\Prefetch\PLUS-HD-9-1-FR.EXE-985BD8B4.pf =>Adware.PlusHD
O53 - SMSR:HKLM\...\startupreg\fst_fr_77 [Key] . (...) -- C:\Program Files (x86)\fst_fr_77\fst_fr_77.exe (.not file.) =>PUA.FSTfr9
O53 - SMSR:HKLM\...\startupreg\LaunchBar [Key] . (...) -- C:\Program Files (x86)\VLI StorageTool\LaunchBar.exe (.not file.) => Fichier absent
O58 - SDL:[MD5.BF4F5473BF48A7AEE902A1B12570834A] - 02/11/2011 - 19:51:24 RSH-- . (...) -- C:\Windows\SysWOW64\15B9C17319.sys [56]
O90 - PUC: "7E9C3C6D433D8194DB75B5E11FC402D7" . (.Bing Bar.) -- C:\Windows\Installer\{D6C3C9E7-D334-4918-BD57-5B1EF14C207D}\icon_installer_ico =>Toolbar.Bing
[MD5.B65A4BF0E455E19CCE1F0E85E48CC773] [WIS][03/04/2014] (.Babylon Ltd - Babylon Chrome Toolbar.) -- C:\Windows\Installer\5b9b8b.msi [1045504] =>PUP.Babylon
SS - | Disabled 10/02/2012 193816 | (BBSvc) . (.Microsoft Corporation..) - C:\Program Files (x86)\Microsoft\BingBar\7.1.361.0\BBSvc.exe
SS - | Disabled 10/02/2012 240408 | (BBUpdate) . (.Microsoft Corporation..) - C:\Program Files (x86)\Microsoft\BingBar\7.1.361.0\SeaPort.exe
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\fst_fr_77] =>PUA.FSTfr9^
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C9A6357B-25CC-4BCF-96C1-78736985D412}] =>Toolbar.Orange
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{C9A6357B-25CC-4BCF-96C1-78736985D412}] =>Toolbar.Orange
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\ApnUpdater] =>Toolbar.Ask
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\789034A89BAC50E4782F0A7BDBF75632] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\45FC115D1FEAEF849A4E1610D6EC8BF0] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5C4389D0BFB302C479DE4178BD5D9EBA] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5D2B09BDEF4FE54418E6F3373CDBC7AC] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\61B65D3397A1FBF4CB1571B5E4F6B5B0] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\68E8A05C60DD9254591DBD16C94EDDBF] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\75D5168E5E176C24981B4E5DBD991078] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\8724E58E6C7D00C48A0D4F3345EB2C26] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\980289C22F80A7C4BB9323DC61255E4E] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\9A4B7EF3789F871419D9302583B20C15] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AB676B0E1B9EFA049B9F7DDDA9645734] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BC30043663AA2CA4DA1DAA9CA5FDCC75] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DB59FDB786388EA4D897F3EE715683AC] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\EC65F200D112357449C8B1BC3CFA03D0] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F327D0C73C0973644A21E8CC852267A0] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FA96423FE2B98E248A3B23548D1E22D9] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FDC83385E6C239F4C876A77A37DF581D] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\A97CEC23332751B47BA4B95BAA50C9D0] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F754C503375A13344B22388E18DFE87E] =>PUP.SweetIM
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\464AA55239C100F32AF2D438EDDC0F47] =>Adware.IMBooster
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5652BA3D5FB98AE31B337BF0AF939856] =>Adware.IMBooster
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\86EB95E1AFCBABE3DB9ECCC669B99494] =>Adware.IMBooster
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BF4F885EDEE45644EB1E0C99E0162399] =>PUP.SweetIM^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CE21F3FD57B244142880EF15A165A156] =>PUP.SweetIM^
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:fst_fr_111 =>PUA.FSTfr9^
C:\Windows\Installer\5b9b8b.msi =>PUP.Babylon^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
si tu pouvais me dire comment fonctionne ton ordi maintenant et puis me refaire un ZHPDiag pour vérification !
-
Voici le rapport de ZHPFix :
https://www.cjoint.com/?DDfwR59vX6g
Je l'ai fais avec cjoint j'espère que ca va marcher.
Et maintenant je vais faire le ZHPdiag -
Et enfin le rapport de ZPHdiag :
https://www.cjoint.com/?DDfw55jplwY -
Contributeurbon on y arrive , tu dois maintenant te rendre compte du mieux , non ?
juste encore 3 petits truc et c'est bon !
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O2 - BHO: Google Toolbar Helper [64Bits] - {AA58ED58-01DD-4d91-8333-CF10577473F7} . (.Google Inc. - Google IE Client Toolbar.) -- c:\program files (x86)\google\googletoolbar1.dll =>Toolbar.Google
O2 - BHO: Bing Bar Helper [64Bits] - {d2ce3e00-f94a-4740-988e-03dc2f38c34f} . (.Microsoft Corporation. - Extensions du client Bing.) -- C:\Program Files (x86)\Microsoft\BingBar\7.1.361.0\BingExt.dll =>Toolbar.Bing
[MD5.00000000000000000000000000000000] [APT] [{62C71176-A3ED-465C-BFD2-2E0909763E07}] (...) -- C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\Uninstall.exe (.not file.) [0] => Fichier absent
MD5.00000000000000000000000000000000] [APT] [AppleSoftwareUpdate] (...) -- C:\Program Files (x86)\Apple Software Update\SoftwareUpdate.exe (.not file.) [0] => Apple Software Update
[MD5.00000000000000000000000000000000] [APT] [PC Health Analysis] (...) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe (.not file.) [0] => Hewlett-Packard PC Health Analysis Tasks
[MD5.00000000000000000000000000000000] [APT] [PC Tuneup] (...) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe (.not file.) [0] => Hewlett-Packard PC Health Analysis Tasks
O42 - Logiciel: Bing Bar - (.Microsoft Corporation.) [HKLM][64Bits] -- {D6C3C9E7-D334-4918-BD57-5B1EF14C207D} =>Toolbar.Bing
O42 - Logiciel: Google Toolbar for Internet Explorer - (...) [HKLM][64Bits] -- {2318C2B1-4965-11d4-9B18-009027A5CD4F} =>Toolbar.Google
O42 - Logiciel: Java 6 Update 20 (64-bit) - (.Sun Microsystems, Inc..) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F86416020FF} => Sun Microsystems Java Update
O42 - Logiciel: SpyHunter - (.Enigma Software Group USA, LLC.) [HKLM][64Bits] -- {ACF5FE1B-3772-4068-8B87-2D2A6EFD0A05} =>Crapware.SpyHunter
[HKCU\Software\Epuldoqbkr]
OPT:[HKLM\Software\BrowserChoice] => Microsoft BrowserChoice
[HKLM\Software\Wow6432Node\TuneUp] => TuneUp
[HKLM\Software\TuneUp] => TuneUp
[HKCU\Software\TuneUp] => TuneUp
O43 - CFD: 11/02/2014 - 22:56:11 - [0] ----D C:\Program Files (x86)\Spyware Terminator => Crawler LLC
O43 - CFD: 05/01/2013 - 12:01:07 - [0] ----D C:\ProgramData\eMule => P2P.eMule
O43 - CFD: 24/11/2013 - 23:03:34 - [0,296] ----D C:\ProgramData\TuneUp Software
O51 - MPSK:{9cb71d2d-5076-11e3-afce-80226fd778d5}\AutoRun\command. (...) -- G:\HTC_Sync_Manager_PC.exe (.not file.) => Fichier absent
O58 - SDL:[MD5.BF4F5473BF48A7AEE902A1B12570834A] - 02/11/2011 - 19:51:24 ----- . (...) -- C:\Windows\SysWOW64\15B9C17319.sys [56]
** Cat **%lkf+%(% O69 - SBI: SearchScopes [HKCU] {C894F0B7-8296-4F4D-B217-43A1DCC8F360} - (Yahoo) - https://fr.search.yahoo.com/ => Catégorie inconnue
[MD5.8529BAA9852F454CEC38203ECEA96E93] [SPRF][24/11/2013] (.DVDVideoSoft Ltd. - Free YouTube to MP3 Converter 3.12.16.1028 Setup.) -- C:\Users\Raymond\Desktop\FreeYouTubeToMP3Converter.exe [32132232]
[MD5.012AB363A31CB3C2CB47C34E496AA0FD] [SPRF][16/07/2012] (.Movavi - Movavi Video Suite 10.) -- C:\Users\Raymond\Desktop\MovaviVideoSuiteSetup.exe [102077672]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{AA58ED58-01DD-4D91-8333-CF10577473F7}] =>Toolbar.Google^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}] =>Toolbar.Bing^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{D6C3C9E7-D334-4918-BD57-5B1EF14C207D}] =>Toolbar.Bing^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{2318C2B1-4965-11d4-9B18-009027A5CD4F}] =>Toolbar.Google^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{ACF5FE1B-3772-4068-8B87-2D2A6EFD0A05}] =>Crapware.SpyHunter^
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C9A6357B-25CC-4BCF-96C1-78736985D412}] =>Toolbar.Orange
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{C9A6357B-25CC-4BCF-96C1-78736985D412}] =>Toolbar.Orange
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
Après si tu le souhaite on passe au canned de fin ....!




- 1
- 2
Suivant

