Delta homes
Résolu
Bonjour
lorsque je me connecte à firefox j'ai delta homes en page d'accueil et impossible de le supprimer
Quelqu'un peut m'aider svp ?
lorsque je me connecte à firefox j'ai delta homes en page d'accueil et impossible de le supprimer
Quelqu'un peut m'aider svp ?
10 réponses
-
Contributeur sécuritéBonsoir,
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
@+
-
-
Contributeur sécuritéSi ,il fonctionne .
Essais une autre fois un de ces liens :
==> : https://toolslib.net/downloads/viewdownload/1-adwcleaner/
==> : https://www.commentcamarche.net/download/s/ADWC
-
-
voilà ;-)
# AdwCleaner v4.205 - Rapport créé le 23/05/2015 à 18:37:40
# Mis à jour le 21/05/2015 par Xplode
# Base de données : 2015-05-21.2 [Serveur]
# Système d'exploitation : Windows 8.1 (x64)
# Nom d'utilisateur : Olivier - OLICHOU
# Exécuté depuis : C:\Users\Olivier\Downloads\adwcleaner_4.205(3).exe
# Option : Nettoyer- [ Services ] *****
[#] Service Supprimé : IHProtect Service
[#] Service Supprimé : WindowsMangerProtect- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\ProgramData\IHProtectUpDate
Dossier Supprimé : C:\ProgramData\Avg_Update_0814tb
Dossier Supprimé : C:\Program Files (x86)\XTab
Dossier Supprimé : C:\Users\Olivier\AppData\Local\StormFall
Dossier Supprimé : C:\Users\Olivier\AppData\Roaming\mystartsearch
Dossier Supprimé : C:\Users\Olivier\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\VOPackage
Dossier Supprimé : C:\Users\Olivier\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\StormFall
Fichier Supprimé : C:\Windows\AppPatch\Custom\{8a4d5a43-c64a-45ab-bdf4-804fe18ceafd}.sdb
Fichier Supprimé : C:\Users\Olivier\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\StormFall.lnk- [ Tâches planifiées ] *****
Tâche Supprimée : StormFall TW1
Tâche Supprimée : StormFall TW2
Tâche Supprimée : StormFall W1
Tâche Supprimée : StormFall W2
Tâche Supprimée : Sparta W2
Tâche Supprimée : Sparta W1
Tâche Supprimée : Sparta N
Tâche Supprimée : Sparta D1- [ Raccourcis ] *****
Raccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome\Google Chrome.lnk
Raccourci Désinfecté : C:\Users\Olivier\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\Olivier\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Sparta\Sparta.lnk
Raccourci Désinfecté : C:\Users\Olivier\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Google Chrome.lnk
Raccourci Désinfecté : C:\Users\Olivier\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
Raccourci Désinfecté : C:\Users\Olivier\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Sparta.lnk- [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [searchengine@gmail.com]
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [istart_ffnt@gmail.com]
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [sweetsearch@gmail.com]
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [quick_searchff@gmail.com]
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x64]
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x86]
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKCU\Software\Mozilla\Extends
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{51D26BB4-4D2C-4AE4-9873-5FF41B6DED1F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{51D26BB4-4D2C-4AE4-9873-5FF41B6DED1F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0}
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{632F07F3-19A1-4d16-A23F-E6CE9486BAB5}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{A2CD1C44-322A-4EDC-B3DC-B2A12180A84D}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{E733165D-CBCF-4FDA-883E-ADEF965B476C}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{E9410C70-B6AE-41FF-AB71-32F4B279EA5F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\APN PIP
Clé Supprimée : HKCU\Software\HomeTab
Clé Supprimée : HKCU\Software\simplytech
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\TNT2
Clé Supprimée : HKCU\Software\WajIntEnhance
Clé Supprimée : HKCU\Software\SearchProtectWS
Clé Supprimée : HKCU\Software\EpicScale
Clé Supprimée : HKCU\Software\Linkey
Clé Supprimée : HKLM\SOFTWARE\AskPartnerNetwork
Clé Supprimée : HKLM\SOFTWARE\Conduit
Clé Supprimée : HKLM\SOFTWARE\delta-homesSoftware
Clé Supprimée : HKLM\SOFTWARE\Iminent
Clé Supprimée : HKLM\SOFTWARE\SearchProtect
Clé Supprimée : HKLM\SOFTWARE\SmdmF
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\supWindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\mystartsearchSoftware
Clé Supprimée : HKLM\SOFTWARE\IHProtect
Clé Supprimée : HKLM\SOFTWARE\WajIntEnhance
Clé Supprimée : HKLM\SOFTWARE\SpeedBit
Clé Supprimée : HKLM\SOFTWARE\AIM Toolbar
Clé Supprimée : HKLM\SOFTWARE\FFPluginHp
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\IMBoosterARP
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\IminentToolbar
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\EpicScaleApp
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\WajIntEnhance
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Vosteran.com
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Linkey
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\IMBoosterARP
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\IminentToolbar
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\VOPackage
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\mystartsearch uninstall
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\WajIntEnhance
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Vosteran.com
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Linkey
Donnée Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - *.local- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17416
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v38.0.1 (x86 fr)
-\\ Google Chrome v37.0.2062.124
[C:\Users\Olivier\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Supprimée [Extension] : booedmolknjekdopkepjjeckmjkdpfgl
[C:\Users\Olivier\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Supprimée [Extension] : flpcjncodpafbgdpnkljologafpionhb
-\\ Opera v26.0.1656.60
AdwCleaner[R0].txt - [12260 octets] - [17/10/2014 18:57:22]
AdwCleaner[R1].txt - [5337 octets] - [31/01/2015 21:29:25]
AdwCleaner[R2].txt - [1475 octets] - [01/02/2015 08:19:49]
AdwCleaner[R3].txt - [10160 octets] - [23/05/2015 18:35:54]
AdwCleaner[S0].txt - [11173 octets] - [17/10/2014 19:00:08]
AdwCleaner[S1].txt - [4446 octets] - [31/01/2015 21:37:27]
AdwCleaner[S2].txt - [8112 octets] - [23/05/2015 18:37:40]
########## EOF - C:\AdwCleaner\AdwCleaner[S2].txt - [8172 octets] ########## -
Contributeur sécuritéBonsoir,
Suivant l'ordre fais ceci stp :
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
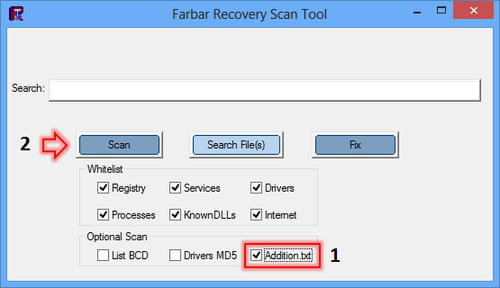
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
Bonne soirée
-
Voilà et encore merci pour ton aide...c'est super sympa
https://pjjoint.malekal.com/files.php?id=20150531_e15d7i15m12o8
https://pjjoint.malekal.com/files.php?id=FRST_20150531_x15n8j9r14d7
https://pjjoint.malekal.com/files.php?id=20150531_6z7d15k15z11 -
Contributeur sécuritéBonjour,
1/
Voici la correction à effectuer avec FRST.
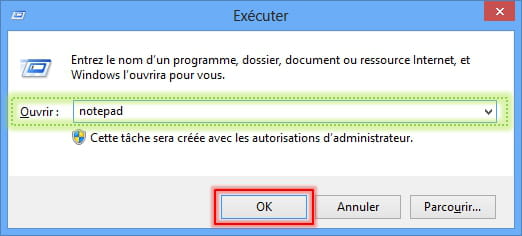
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKU\S-1-5-21-1494462699-4292907851-2939948922-1001 -> DefaultScope {77AA745B-F4F8-45DA-9B14-61D2D95054C8} URL =
S2 gupdate; C:\Program Files (x86)\Google\Update\GoogleUpdate.exe /svc [X]
S3 gupdatem; C:\Program Files (x86)\Google\Update\GoogleUpdate.exe /medsvc [X]
2014-07-24 16:45 - 2014-07-24 16:45 - 0000000 _____ () C:\Program Files (x86)\Mozilla Firefoxsafeguard-secure-search.xml
2014-11-05 15:33 - 2014-11-05 15:33 - 0000057 _____ () C:\ProgramData\Ament.ini
C:\Users\Olivier\AppData\Local\Temp\AskSLib.dll
C:\Users\Olivier\AppData\Local\Temp\besDB61.exe
C:\Users\Olivier\AppData\Local\Temp\dkcuninstall.dll
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x64.dll
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x86.dll
C:\Users\Olivier\AppData\Local\Temp\FreemakeVideoConverterFull.exe
C:\Users\Olivier\AppData\Local\Temp\Messenger-full-installer.exe
C:\Users\Olivier\AppData\Local\Temp\oi_{FCC73160-7EC0-4A1A-B271-18EF85DFF175}.exe
HKU\S-1-5-21-1494462699-4292907851-2939948922-1001\...\Run: [TheAeroClock] => C:\Users\Olivier\AppData\Local\Temp\Rar.791\TheAeroClock.exe [1618944 2014-09-16] (Nenad Hrg (SoftwareOK.com)) <===== ATTENTION
Alcor Micro USB Card Reader (x32 Version: 4.8.1245.73583 - Alcor Micro Corp.) Hidden
Aloha TriPeaks (x32 Version: 2.2.0.98 - WildTangent) Hidden
Bejeweled 3 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Bejeweled 3 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Chuzzle Deluxe (x32 Version: 2.2.0.95 - WildTangent) Hidden
Empress of the Deep - The Darkest Secret (x32 Version: 2.2.0.98 - WildTangent) Hidden
Google Update Helper (x32 Version: 1.3.24.15 - Google Inc.) Hidden
High-Definition Video Playback (x32 Version: 7.1.13400.42.0 - Nero AG) Hidden
Island Tribe (x32 Version: 2.2.0.98 - WildTangent) Hidden
Jewel Quest Solitaire 2 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Magic Academy (x32 Version: 2.2.0.98 - WildTangent) Hidden
Peggle Nights (x32 Version: 2.2.0.98 - WildTangent) Hidden
Plants vs. Zombies - Game of the Year (x32 Version: 2.2.0.98 - WildTangent) Hidden
Polar Bowler (x32 Version: 2.2.0.97 - WildTangent) Hidden
Update Installer for WildTangent Games App (x32 Version: - WildTangent) Hidden
VASCO Card Reader Plug-In (64-Bit) (Version: 3.2.3.2 - VASCO Data Security) Hidden
Virtual Villagers 4 - The Tree of Life (x32 Version: 2.2.0.98 - WildTangent) Hidden
WildTangent Games App (Toshiba Games) (x32 Version: 4.0.9.7 - WildTangent) Hidden
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"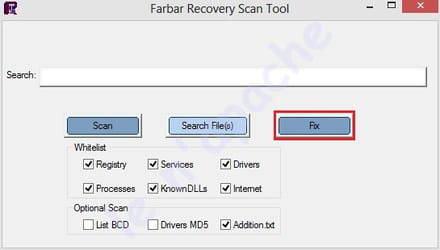
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée
-
Fix result of Farbar Recovery Scan Tool (x64) Version: 29-05-2015
Ran by Olivier at 2015-06-02 21:42:13 Run:1
Running from C:\Users\Olivier\Desktop
Loaded Profiles: Olivier (Available Profiles: Olivier)
Boot Mode: Normal
==============================================
fixlist content:
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKU\S-1-5-21-1494462699-4292907851-2939948922-1001 -> DefaultScope {77AA745B-F4F8-45DA-9B14-61D2D95054C8} URL =
S2 gupdate; C:\Program Files (x86)\Google\Update\GoogleUpdate.exe /svc [X]
S3 gupdatem; C:\Program Files (x86)\Google\Update\GoogleUpdate.exe /medsvc [X]
2014-07-24 16:45 - 2014-07-24 16:45 - 0000000 _____ () C:\Program Files (x86)\Mozilla Firefoxsafeguard-secure-search.xml
2014-11-05 15:33 - 2014-11-05 15:33 - 0000057 _____ () C:\ProgramData\Ament.ini
C:\Users\Olivier\AppData\Local\Temp\AskSLib.dll
C:\Users\Olivier\AppData\Local\Temp\besDB61.exe
C:\Users\Olivier\AppData\Local\Temp\dkcuninstall.dll
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x64.dll
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x86.dll
C:\Users\Olivier\AppData\Local\Temp\FreemakeVideoConverterFull.exe
C:\Users\Olivier\AppData\Local\Temp\Messenger-full-installer.exe
C:\Users\Olivier\AppData\Local\Temp\oi_{FCC73160-7EC0-4A1A-B271-18EF85DFF175}.exe
HKU\S-1-5-21-1494462699-4292907851-2939948922-1001\...\Run: [TheAeroClock] => C:\Users\Olivier\AppData\Local\Temp\Rar.791\TheAeroClock.exe [1618944 2014-09-16] (Nenad Hrg (SoftwareOK.com)) <===== ATTENTION
Alcor Micro USB Card Reader (x32 Version: 4.8.1245.73583 - Alcor Micro Corp.) Hidden
Aloha TriPeaks (x32 Version: 2.2.0.98 - WildTangent) Hidden
Bejeweled 3 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Bejeweled 3 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Chuzzle Deluxe (x32 Version: 2.2.0.95 - WildTangent) Hidden
Empress of the Deep - The Darkest Secret (x32 Version: 2.2.0.98 - WildTangent) Hidden
Google Update Helper (x32 Version: 1.3.24.15 - Google Inc.) Hidden
High-Definition Video Playback (x32 Version: 7.1.13400.42.0 - Nero AG) Hidden
Island Tribe (x32 Version: 2.2.0.98 - WildTangent) Hidden
Jewel Quest Solitaire 2 (x32 Version: 2.2.0.98 - WildTangent) Hidden
Magic Academy (x32 Version: 2.2.0.98 - WildTangent) Hidden
Peggle Nights (x32 Version: 2.2.0.98 - WildTangent) Hidden
Plants vs. Zombies - Game of the Year (x32 Version: 2.2.0.98 - WildTangent) Hidden
Polar Bowler (x32 Version: 2.2.0.97 - WildTangent) Hidden
Update Installer for WildTangent Games App (x32 Version: - WildTangent) Hidden
VASCO Card Reader Plug-In (64-Bit) (Version: 3.2.3.2 - VASCO Data Security) Hidden
Virtual Villagers 4 - The Tree of Life (x32 Version: 2.2.0.98 - WildTangent) Hidden
WildTangent Games App (Toshiba Games) (x32 Version: 4.0.9.7 - WildTangent) Hidden
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
HKU\S-1-5-21-1494462699-4292907851-2939948922-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => value Removed successfully
gupdate => Service Removed successfully
gupdatem => Service Removed successfully
C:\Program Files (x86)\Mozilla Firefoxsafeguard-secure-search.xml => Moved successfully.
C:\ProgramData\Ament.ini => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\AskSLib.dll => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\besDB61.exe => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\dkcuninstall.dll => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x64.dll => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\DseShExt-x86.dll => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\FreemakeVideoConverterFull.exe => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\Messenger-full-installer.exe => Moved successfully.
C:\Users\Olivier\AppData\Local\Temp\oi_{FCC73160-7EC0-4A1A-B271-18EF85DFF175}.exe => Moved successfully.
HKU\S-1-5-21-1494462699-4292907851-2939948922-1001\Software\Microsoft\Windows\CurrentVersion\Run\\TheAeroClock => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\AmUStor\\SystemComponent => value not found.
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-ed579234-6c98-4c59-ac6e-f39185ed9aac\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-86cf7c65-8eed-4947-983d-3add8adc1b23\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-86cf7c65-8eed-4947-983d-3add8adc1b23\\SystemComponent => value not found.
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-1ccaadf7-b501-4a85-be43-6b3481ba4dce\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-a46353c6-442c-4c86-8dca-031592d96937\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{237CCB62-8454-43E3-B158-3ACD0134852E}\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-b4654301-a24b-456a-9f1f-02c0dde5c659\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-d010a5a6-d272-4c5a-9618-d6ee6f420b77\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-be096e82-fc6b-4fec-9a8a-162f1c1824d9\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-8f850859-93fb-495c-8706-b9853b005292\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-a089e0b4-eb21-44e8-b2ad-6b7e3f157048\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-ef07a64b-44ae-45e3-b5c6-0c7de22d8521\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{2FA94A64-C84E-49d1-97DD-7BF06C7BBFB2}.WildTangent Games App\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{47659F12-27AE-6400-9B8A-2BD803020302}\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WTA-38b42110-f8df-477e-8eaf-a6071bfc6cd1\\SystemComponent => value Removed successfully
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{70B446D1-E03B-4ab0-9B3C-0832142C9AA8}.WildTangent Games App-toshiba\\SystemComponent => value Removed successfully
EmptyTemp: => Removed 204.9 GB temporary data.
The system needed a reboot.End of Fixlog 21:45:32
-
Contributeur sécuritéBonjour,
Il manque le rapport de Malwarebytes..
Bonne journée
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 05-06-15
Heure de l'examen: 06:57:25
Fichier journal:
Administrateur: Oui
Version: 2.01.6.1022
Base de données Malveillants: v2015.06.05.01
Base de données Rootkits: v2015.06.02.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Olivier
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 362361
Temps écoulé: 28 min, 44 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Activé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0
(Aucun élément malicieux détecté)
Fichiers: 0
(Aucun élément malicieux détecté)
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end) -
bonjour
ca a l air d aller un peu mieux effectivement
merci bcp a toi pour l enorme coup de main
Olivier -
Contributeur sécuritéBonjour,
- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
Pour finir :- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée