
TR/kryptik.oplp
Résolu
Bonjour,
Lors de mon scan d'antivirus Antivir, il m'a indiqué que j'avais 4 trojons et un vers
Voici la liste:
TR/kryptik.oplp
TR/Injector.Awp
TR/Crypt.ZPACK.88716
TR/Agent.BDCC
Worm/Aspxor.are
Par contre, tous ces détections se font sur mon disque dur D: et seulement dans un répertoire.
J'ai donc supprimer les articles en quarantaine. Par contre, j'aimerais m'assurer que mon PC est sain. Est-ce que quelqu'un peut m'aider?
Merci!
17 réponses
-
Bonsoir
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Recherche.
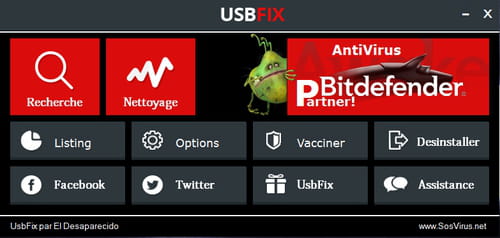
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Scan ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Bonjour Guillaume!
Le lien pour télécharger USBFIX semble en problème. Est-ce possible?
Merci! -
Re
On remet cela à plus tard
Bonne nuit
@+
-
D'ailleurs Aranud87
je te laisse la main
@+
-
Bon! USBFIX est ressucité! Voici le rapport.
Merci de votre aide :-)
P.S: J'avais désactivé Avira le temps du scan, habituellement il est actif.
############################## | UsbFix V 7.177 | [Recherche]
Utilisateur: P-O (Administrateur) # P-O-PC
Mis à jour le 29/07/2014 par El Desaparecido - SosVirus
Lancé à 21:43:03 | 01/08/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ASUSTeK Computer INC. (P5Q)
CPU: Intel(R) Core(TM)2 Duo CPU E8400 @ 3.00GHz
GC: NVIDIA GeForce 8800 GT
RAM -> [Total : 3071 Mo | Free : 1228 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Ultimate (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 36.0.1985.125
################## | Security Information |
AV: Avira Desktop [(!) Désactivé |A jour]
AS: Avira Desktop [(!) Désactivé |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 932 Go (883 Go libre(s) - 95%) [Windows7] # NTFS
D:\ -> Disque fixe # 466 Go (292 Go libre(s) - 63%) [] # NTFS
################## | Autorun |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\System32\Userinit.exe,
04 - HKCU\..\Run : [msnmsgr] "C:\Program Files\Windows Live\Messenger\msnmsgr.exe" /background
04 - HKCU\..\Run : [MyDriveConnect.exe] "C:\Program Files\MyDrive Connect\MyDriveConnect.exe"
04 - HKCU\..\Run : [GoogleChromeAutoLaunch_2A98FBF195A378E3DE2FBF16B5D8C431] "C:\Program Files\Google\Chrome\Application\chrome.exe" --no-startup-window
04 - HKLM\..\Run : [NvBackend] "C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [BrStsMon00] C:\Program Files\Browny02\Brother\BrStMonW.exe /AUTORUN
04 - HKLM\..\Run : [Avira Systray] C:\Program Files\Avira\My Avira\Avira.OE.Systray.exe
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-1807860151-3326644165-2030298163-1000\..\Run : [msnmsgr] "C:\Program Files\Windows Live\Messenger\msnmsgr.exe" /background
04 - HKU\S-1-5-21-1807860151-3326644165-2030298163-1000\..\Run : [MyDriveConnect.exe] "C:\Program Files\MyDrive Connect\MyDriveConnect.exe"
04 - HKU\S-1-5-21-1807860151-3326644165-2030298163-1000\..\Run : [GoogleChromeAutoLaunch_2A98FBF195A378E3DE2FBF16B5D8C431] "C:\Program Files\Google\Chrome\Application\chrome.exe" --no-startup-window
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
################## | Recherche générique |
################## | Registre |
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
Bonsoir
Télécharge Malwaresbytes anti malware ici
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
--->> Installe le (choisis bien français ); ne modifie pas les paramètres d'installe
--->> Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation
--->> /!\ Utilisateurs de Vista/7/8/8.1 : faire un clic droit sur le raccourci de MalwareBytes' Anti-Malware et choisir Exécuter en tant qu'administrateur
--->> Clique sur Mettre à jour dans le Tableau de bord afin de mettre à jour la base de données.
--->> Dans l'onglet Examen, sélectionnez Examen Menaces puis clique sur Examiner maintenant.
--->> Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquez les actions
--->> (Si un message demande de redémarrer le PC pour terminer la suppression, accepte)
--->> Le rapport est disponible dans Historique > Journaux de l'application. (Choisis bien le dernier en date
Tu sélectionnes le fichier et tu demandes l'affichage
En bas à gauche un bouton exporter ; tu cliques dessus et tu choisis fichier texte et tu choisis ensuite ou l'enregistrer pour ensuite pouvoir le poster dans ta prochaine réponse
Merci
@+
-
Bonjour!
Ca ne semble pas alarmant à ce que je vois! Voici le copier coller.
Merci!
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 2014-08-02
Heure de l'examen: 17:20:21
Fichier journal: 15.txt
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.08.02.05
Base de données Rootkits: v2014.08.01.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x86
Système de fichiers: NTFS
Utilisateur: P-O
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 257953
Temps écoulé: 4 min, 39 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 0
(No malicious items detected)
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 0
(No malicious items detected)
Dossiers: 0
(No malicious items detected)
Fichiers: 0
(No malicious items detected)
Secteurs physiques: 0
(No malicious items detected)
(end) -
Re
Tu peux me communiquer dans quel dossier ils sont détectés;merci
@+
-
Salut!
D:\P-O-PC\Backup Set 2014-07-06 190005\Backup Files 2014-07-27 190000\Backup files 2.zip
[RESULTAT] Contient le cheval de Troie TR/Kryptik.oplp
[REMARQUE] Le fichier a été déplacé dans le répertoire de quarantaine sous le nom '50968acb.qua'!
D:\P-O-PC\Backup Set 2014-07-06 190005\Backup Files 2014-07-06 190005\Backup files 5.zip
[RESULTAT] Contient le cheval de Troie TR/Injector.AWP
[REMARQUE] Le fichier a été déplacé dans le répertoire de quarantaine sous le nom '4801a569.qua'!
D:\P-O-PC\Backup Set 2014-06-08 190005\Backup Files 2014-06-29 190005\Backup files 2.zip
[RESULTAT] Contient le cheval de Troie TR/Crypt.ZPACK.88716
[REMARQUE] Le fichier a été déplacé dans le répertoire de quarantaine sous le nom '1a5eff8d.qua'!
D:\P-O-PC\Backup Set 2014-06-08 190005\Backup Files 2014-06-15 190004\Backup files 3.zip
[RESULTAT] Contient le cheval de Troie TR/Agent.BDLL
[REMARQUE] Le fichier a été déplacé dans le répertoire de quarantaine sous le nom '7c69b04d.qua'!
D:\P-O-PC\Backup Set 2014-06-08 190005\Backup Files 2014-06-08 190005\Backup files 6.zip
[RESULTAT] Contient le modèle de détection du ver WORM/Aspxor.are
[REMARQUE] Le fichier a été déplacé dans le répertoire de quarantaine sous le nom '39ed9d77.qua'!
Voila! -
Re
Et bien tu supprimes ce backup
-
Donc c'était juste des backups qui créaient cela? Par plus grave que ca
alors? -
Re
à priori non...
A moins que tu ais une détection ailleurs?
-
Non juste la Guillaume! Donc je peux supprimer usbfix?
-
Re
On nettoie et finalise.
Télécharge DelFix de Xplode
Lance le.
Tu as 5 choix :
Réactiver l'UAC
Supprimer les outils de désinfection (cocher par défaut)
Effectuer une sauvegarde du registre
Purger la restauration de système
Réinitialisation des paramètres usine
Tu coches ceux qui sont en gras ci-dessus
et tu exécutes
Le rapport se trouve ici généralement
C:\DelFix.txt
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
@+ -
Voila
# DelFix v10.8 - Logfile created 02/08/2014 at 17:40:36
# Updated 29/07/2014 by Xplode
# Username : P-O - P-O-PC
# Operating System : Windows 7 Ultimate Service Pack 1 (32 bits)
~ Removing disinfection tools ...
Deleted : C:\USBFix
Deleted : C:\AdwCleaner
Deleted : C:\Users\P-O\Downloads\UsbFix.exe
Deleted : HKCU\Software\USBFix
Deleted : HKLM\SOFTWARE\AdwCleaner
Deleted : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\USBFix
########## - EOF - ##########
à t'on terminé? -
Oui ,on a terminé.
je te propose donc de mettre ce sujet en résolu
merci
@+
-
Merci énormément Guillaume pour ton aide!! Plus de peur que de mal!!!
Bonne soirée a+ :-)


