
Backdoor farfli
Résoluj'ai fais l'erreur ce matin d'installer un logiciel que je ne connaissais pas et du coup j'ai été infecté, j'ai tout de suite installer malwarebytes pour y remédier mais a chaque redémarrage il retrouve de nouveau les backdoor, j'aimerai savoir si quelqu'un pourrait m'aider s'il vous plait, merci d'avance .
23 réponses
Une infection par des backdoors survient après l'installation d'un logiciel inconnu, malgré l'utilisation de Malwarebytes, et le problème persiste au redémarrage en réindexant les composants malveillants. Plusieurs réponses proposent des mesures techniques, notamment nettoyer la quarantaine de Malwarebytes, désactiver les éléments de démarrage, et utiliser un outil FRST/FRST64 pour corriger les entrées indésirables et générer des rapports. Des étapes détaillées consistent à exécuter FRST en administrateur, analyser, puis partager les rapports FRST.txt et Addition.txt sur une plateforme sécurisée, afin d'identifier les éléments persistants et les logs. En complément, des précautions telles que la vérification des processus actifs et la désactivation temporaire du réseau peuvent être recommandées pour éviter la propagation pendant l’analyse.
-
ModérateurRE_
En désactivant tout sauf les services microsoft le "t" n'apparait plus au redémarrage.
OK , donc , ce qu'il faudrait faire , c'est les réactiver un par un puis redémarrer deux fois à chaque fois (un pour la prise en compte , l'autre pour voir si le message est présent) jusqu'à trouver le coupable .
Ou au pire , cinq par cinq, et qd le message réapparait , les redésactiver un à un
Fais le quand tu as le temps , il n'y a pas d'urgence :-)
-
ModérateurRE_
C'est Windows defender qui pompe , l'infection devait le bloquer , c'est pour ça que maintenant , il a repris son activité
en mode sans échec je n'ai pas le message de "t" qui empêche de redémarrer.
Essaie ceci :
=> Windows + R , tapes MSconfig
=> Dans la fenêtre , cliques sur l'onglet services
=> Coches Masquer tout les services Microsoft
=> Fais des captures d'écran pour remettre ensuite ce que tu auras désactivé
=> Cliques sur Désactiver tout
=> Redémarres le PC
=> Redémarres à nouveau pour voir si tu as toujours le message
-
ModérateurRE_
Dans le fichier texte , rien ne reesort :-(
Pour la ram , si tu cliques sur mémoire dans l'onglet processus pour avoir les plus gourmand en premier , tu as quoi qui consomme ?
En mode sans echec , si tu redémarres , est ce que tu as le message qu'une appli empêche de redémarrer ?
-
https://up.security-x.fr/file.php?h=Rf1ed0582f309d7cff5a3783820d28e4d
en mode sans échec je n'ai pas le message de "t" qui empêche de redémarrer.
-
-
ModérateurRE_
Est ce que tu as le problème pour soit arrêter , soit pour redémarrer ?
Quand tu redémarres , toutes les applis sont fermées ?
Essaie ceci :
=> Quand tu as le message , cliques sur annuler
=> Dans cortana/rechercher , tapes cmd
=> Cliques sur invite de commande en administrateur
=> Dans l'invite , tapes (ou copie/colle) tasklist /m >> c:/tasklist.txt
=> Un fichier tasklist.txt sera créé à la racine de C: , postes le
-
merci vraiment pour ton aide !
https://up.security-x.fr/file.php?h=R9db384cce3373c05498de405ba1e8c21
j'ai remarqué une autre différence importante , windows ainsi que mes services prennent normalement environ 15-20 %
(sur 16 go )quand aucun logiciel ne tourne,mais maintenant sans changement au démarrage (j'ai enlevé tout les démarrage sauf spyderpro) je suis a 30% de ram consommé, et ce tout le temps, ayant vérifié dans processus, le compte de l'ensemble n'est pas similaire a ce qui est écrit dans performance contrairement a avant.
Maintenant je suis directement a 32% d'utilisation et je ne vois pas ce qui consomme autant.
-
-
ModérateurRE_
C'est un peu la misère :-(
Est ce que ce "t" apparait dans le gestionnaire des tâches , onglet processus ou détails ?
-
ModérateurLe seconde , c'est le gestionnaire des tâches , on le vois sur ta capture .
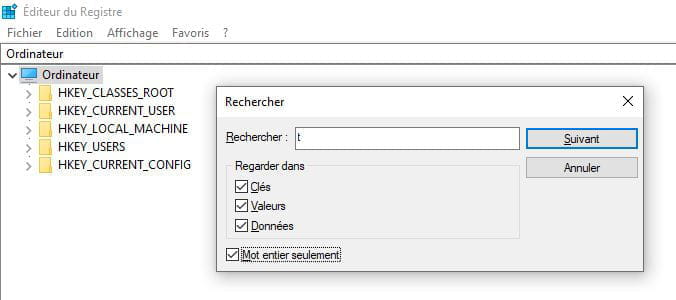
Pour T (compliqué à trouver vu qu'il n'apparait pas dans les rapports FRST) , fais ceci :
=> Touches Windows + R
=> Tapes regedit et valides
=> Cliques sur ordinateur
=> Touches ctrl + F
=> Tapes t dans la barre de recherche et coches les 4 cases
=> Cliques sur suivant
=> Fais une capture s'il trouve quelque chose

-
Modérateurvide la quarantaine de Malwarebytes :
Historique des détections --> Éléments en quarantaine --> Coches tout --> Supprimer
Puis désinstalles le pour voir si c'est lui
-------------
------------------------------
Si pareil , gestionnaire des tâches => onglet démarrage => Désactives tout sauf défender => Redémarres le PC deux fois et vois si c'est pareil
-
j'ai tout désactivé mais il reste encore au redémarrage et j'ai même observé que cette application n'était pas la seule, car une fois fermé le "t" il y a une application sans nom.
windows le dit clairement fermeture de 2 applications et redémarrage.
donc il n'y en a pas une mais 2 qui n'était pas présente avant mon infection
https://up.security-x.fr/file.php?h=R98569861596f217d343302687a872cdc
-
-
ModérateurRE_
OK , c'est propre .
Concernant T qui t'empêche de redémarrer , est ce que ce ne serait pas µtorrent ? car tu ne l'avais pas au début de la désinfection , et là , on voit qu'il tourne en arrière plan ?
-
ModérateurRE_
OK , il est sain .
Relances un scan FRST et postes les nouveaux rapports pour vérification
-
ModérateurRE_
Pour spyderpro, pas de souci , il est sain
-------------------------------------
Regardes si tu vois le fichier sys en gras dans le dossier drivers :
C:\Windows\system32\Drivers\U168J2r.sys
Si oui , analyses sur virustotal
Si ok , postes l'URL du résultat
-
-
U168J2r.sys n'apparait pas différent des autres
https://up.security-x.fr/file.php?h=R2183098879af7c4e6249c6393a3fcefe
-
-
ModérateurRE_
Pour T , aucune idée , c'est un peu bizarre , on verra tout a l'heure .
Il y a un driver suspect qui est protégé , je n'arrive pas à avoir d'info dessusVirusTotal: C:\Windows\system32\Drivers\U168J2r.sys => <==== ATTENTION (Accès refusé)
Essaie de refaire ceci : https://forums.commentcamarche.net/forum/affich-37345024-backdoor-farfli#24 en mode sans echec
-
tu veux dire la commande corriger avec ce texte?
start::
virustotal: C:\Program Files (x86)\Datacolor\Spyder4Pro\Utility\SpyderUtility.exe
virustotal: C:\Windows\system32\1XVU42MI0W.tmp
virustotal: C:\Windows\system32\Drivers\U168J2r.sys
end::
pour info spyderpro est un logiciel d'étalonnage avec sonde donc normalement pas de problème( et surtout dont j'ai besoin pour mon travail)
sinon le driver est vraiment louche et aucune info dessus sur le net et bizarrement avec accès refusé
confirme moi qu'est le bon ,texte pour le corriger et je le ferai en mode sans echec -
https://up.security-x.fr/file.php?h=Rddd5972fabf49e40e1bad56661de8b30
fait en mode sans echec
-
-
ModérateurRE_
OK , en rentrant , fais ceci :
--> Copie ce qui se trouve ci dessous de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
--> Un fichier fixlog est créé au même endroit que FRST , postes le
start::
virustotal: C:\Program Files (x86)\Datacolor\Spyder4Pro\Utility\SpyderUtility.exe
virustotal: C:\Windows\system32\1XVU42MI0W.tmp
virustotal: C:\Windows\system32\Drivers\U168J2r.sys
end::
-
https://up.security-x.fr/file.php?h=Re1ecfcdfc354733fd179e69cbb00eabd
pour information j'ai enlevé l'exclusion win32 dans windows defender
https://up.security-x.fr/file.php?h=R56e23ab877be6a33c2006a9a1682c811
avant de faire une analyse malwarebytes et j'ai l impression que cela a fonctionné, voila pourquoi le frst ne trouve plus les services concernés.
Maintenant la seule chose qui n'est pas comme avant c'est le logiciel "t" qui empêche de redémarrer a la fermeture de windows.
https://up.security-x.fr/file.php?h=R2dfce1708607338e6f78207d3115bcae
pense tu que c'est malwarebytes ou encore un malware?
-
-
ModérateurRE_
FRST ne trouve pas les services , relances malwarebytes pour voir s'il les détecte
-
Modérateur--> Copie ce qui se trouve ci dessous de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
--> Un fichier fixlog est créé au même endroit que FRST , postes le
start::
closeprocesses:
createrestorepoint:
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
emptytemp:
end::
-
-
-
et voici le logiciel "t" qui empêche de redémarrer (je ne l'avais pas avant)
https://up.security-x.fr/file.php?h=R2dfce1708607338e6f78207d3115bcae
-
-
ModérateurRE_
j'ai relancé en mode sans échec et fais une analyse avec malwarebytes, résultat les 10 éléments mis en quarantaine reviennent encore :'(
OK, ce qui m'étonne , c'est que dans le premier fixlist , il n'a pas trouvé les servicesAppServicea => service non trouvé(e).
AppServiceb => service non trouvé(e).
AppServiced => service non trouvé(e).
On va tenter un autre fixlist
start::
closeprocesses:
createrestorepoint:
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
Unlock: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
deletekey: HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicec
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb
cmd: reg query HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServicea
emptytemp:
end::
Postes le fixlog
--------------
--------------------------------
je voulais te montrer les disable antispyware et antivirus que je trouvais étrange.
Pas de soucis , il ont une valeur à zéro
--------------
--------------------------------
Pour l'exclusion , on verra ensuite
EDIT:dans le deuxième les services Appservicea , Appserviceb, Appservicec qui ont l'air de poser problème(ils sont apparu après l installation du logiciel contaminé
C'était quoi le logiciel contaminé ?
-
ModérateurRE_
Le rapport que tu as posté indique toujours Aucune action de l'utilisateur , il faut bien les mettre en quarantaine .
Si ça revient chaque fois , lances l'analyse en mode sans echec
Que veux tu montrer avec les clés registre Windows defender ?
-
j'ai copié le rapport avant de mettre en quarantaine, je t en donne un nouveau après la mise en quarantaine
https://up.security-x.fr/file.php?h=Rf4550011e122cf68b6848dba4c2d3234
j'ai relancé en mode sans échec et fais une analyse avec malwarebytes, résultat les 10 éléments mis en quarantaine reviennent encore :'(
je voulais te montrer les disable antispyware et antivirus que je trouvais étrange.
dans le deuxième les services Appservicea , Appserviceb, Appservicec qui ont l'air de poser problème(ils sont apparu après l installation du logiciel contaminé
j'ai remarqué également qu'il y avait une exclusion qui revenait a chaque fois même si je la supprime :
https://up.security-x.fr/file.php?h=R56e23ab877be6a33c2006a9a1682c811
et ca chaque redémarrage il y a une application qui m'empêche de redémarrer si je ne la force pas , elle s'appel " t "
-
-
ModérateurRE_
Pour Malwarebytes , tu dois mettre les detections en quarantaine .
Backdoor.Farfli, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\AppServiceb\PARAMETERS, Aucune action de l'utilisateur, 5178, 954916, 1.0.44958, , ame, , ,
Je te mets la procédure :
=> /!\ Sous Vista, Windows 7 et 8,il faut lancer le fichier par clic-droit ==>> Exécuter en tant qu'administrateur
=> mettre à jour le logiciel avant le scan.
=> Lance la détection par Analyser Maintenant
=> A la fin du scan, si des infections ont été trouvées , clique sur Quarantaine sélectionnée
=> Le PC va redémarrer
=> Postes le rapport
-
Après chaque démarrage je fais un test malwarebytes et je retrouve les mêmes éléments que j'avais mis en quarantaine
https://up.security-x.fr/file.php?h=R4338006e1f2762dd7d57aced1fb11853
je te mets également les screenshots du registre avec les service que j'ai détecté comme étant surement les responsables ainsi que celui de windows defender
https://up.security-x.fr/file.php?h=R4f2643376d6402037c2548b3b493668d
https://up.security-x.fr/file.php?h=R144d355e5200b83eb78c3b3439eeab62
-
-
ModérateurRE_
OK , pas de soucis
-
je ne pourrais te répondre que demain, merci encore
-
ModérateurRE_
--> Copie ce qui se trouve ici : https://textup.fr/582352yk de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
Si FRST semble se bloquer ou ne répond pas , laisse tourner
--> Un fichier fixlog est créé au même endroit que FRST , postes le (comme les autres rapports)
--> Relances un scan Malwarebytes et postes le rapport (comme les autres rapports)
- 1
- 2

