HKU.\DEFAULT

Bonjour,
Apparemment j'ai des problèmes avec des virus : quelqu'un pourrait m'aider ?
J'utilise couramment Kapersky et SpyHunter 4.
Voici le rapport de Awcleaner (je l'ai fait 5 fois et c'est toujours la même chose) :
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyEnable] - 1
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - <-loopback>
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyServer] - hxxp=127.0.0.1:50622;hxxps=127.0.0.1:50622
Valeur Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [DefaultConnectionSettings]
Valeur Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [SavedLegacySettings]
-\\ Internet Explorer v11.0.9600.17416
-\\ Mozilla Firefox v37.0.1 (x86 fr)
-\\ Google Chrome v39.0.2171.99
-\\ Opera v28.0.1750.48
--
Lythande
Apparemment j'ai des problèmes avec des virus : quelqu'un pourrait m'aider ?
J'utilise couramment Kapersky et SpyHunter 4.
Voici le rapport de Awcleaner (je l'ai fait 5 fois et c'est toujours la même chose) :
- [ Services ] *****
- [ Fichiers / Dossiers ] *****
- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyEnable] - 1
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - <-loopback>
Donnée Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyServer] - hxxp=127.0.0.1:50622;hxxps=127.0.0.1:50622
Valeur Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [DefaultConnectionSettings]
Valeur Trouvée : HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings [SavedLegacySettings]
- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17416
-\\ Mozilla Firefox v37.0.1 (x86 fr)
-\\ Google Chrome v39.0.2171.99
-\\ Opera v28.0.1750.48
--
Lythande
5 réponses
-
Contributeur sécuritéOn va utiliser un autre outil :
- Téléchargez, enregistrez sur le bureau de ton PC puis exécutez stp : MiniToolBox de Farbar
- Lancez l'application
/!\ Sous Vista, Windows 7 et 8, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
Cocher les cases :
Flush DNS
Reset IE Proxy Settings
Reset FF Proxy Settings- Cliquer sur le bouton Go et laisser l'outil travailler.
- Postez le rapport Result.txt
- Aide : https://assiste.com/Logitheque/MiniToolBox.html
@+
-
Contributeur sécuritéBonjour,
1/
Pour vérification, relance ADWCleaner puis poste le rapport stp.
2/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
@+
-
Voici le rapport :
https://pjjoint.malekal.com/files.php?read=20150414_d6l11t13n10r5
Là je commence la deuxième étape avec Malwarebytes ! -
-
-
-
Contributeur sécuritéBonsoir,
Voici la correction à effectuer avec FRST.
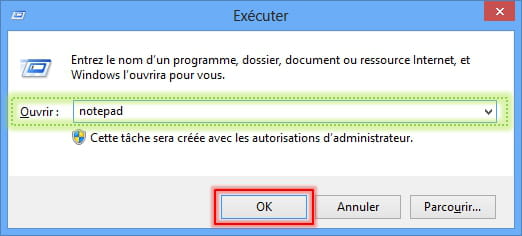
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)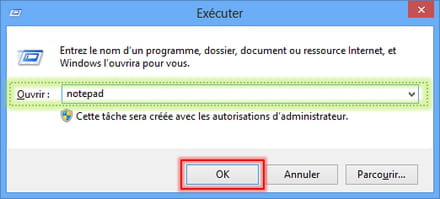
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
Task: {7739A07D-E98B-420F-971B-780630D26B81} - \WSE_Lasaoren No Task File <==== ATTENTION
AlternateDataStreams: C:\Users\Antonella\SkyDrive:ms-properties
AlternateDataStreams: C:\Users\Antonella\Downloads\adwcleaner_4.200.exe:BDU
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
ProxyEnable: [.DEFAULT] => Internet Explorer proxy is enabled.
ProxyServer: [.DEFAULT] => http=127.0.0.1:50622;https=127.0.0.1:50622 [Attention - Possible Proxy Malicieux]
SearchScopes: HKLM -> {DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} URL =
U4 klkbdflt2; \SystemRoot\system32\DRIVERS\klkbdflt2.sys [X]
U0 msahci; system32\drivers\msahci.sys
2015-04-02 06:51 - 2014-09-01 10:18 - 00000329 _____ () C:\Users\Antonella\AppData\Roaming\ZRBMEL
2015-04-12 17:03 - 2015-04-12 17:03 - 0000034 _____ () C:\Users\Antonella\AppData\Roaming\AdobeWLCMCache.dat
2014-11-14 20:18 - 2014-11-14 20:18 - 0000046 _____ () C:\Users\Antonella\AppData\Roaming\Camdata.ini
2014-11-14 20:18 - 2014-11-14 20:18 - 0000408 _____ () C:\Users\Antonella\AppData\Roaming\CamLayout.ini
2014-11-14 20:18 - 2014-11-14 20:18 - 0000408 _____ () C:\Users\Antonella\AppData\Roaming\CamShapes.ini
2014-09-17 17:07 - 2015-04-13 18:45 - 0000062 _____ () C:\Users\Antonella\AppData\Roaming\sp_data.sys
2014-11-08 23:55 - 2014-11-08 23:55 - 0000096 _____ () C:\Users\Antonella\AppData\Roaming\version2.xml
2014-09-20 11:42 - 2014-11-29 21:47 - 0000106 _____ () C:\Users\Antonella\AppData\Roaming\WB.CFG
2014-09-01 10:18 - 2015-04-02 06:51 - 0000329 _____ () C:\Users\Antonella\AppData\Roaming\ZRBMEL
C:\ProgramData\SetStretch.exe
C:\ProgramData\SetStretch.VBS
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"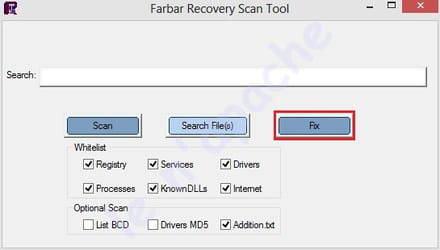
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
Bonne soirée-
-
Peut-être que c'est fixlog.txt ?
Le voici :
https://pjjoint.malekal.com/files.php?read=20150414_g11v9q12x15l8
-
-
Contributeur sécuritéRe,
1/Merci pour votre réponse ! Vous me conseillez quoi à sa place ?
Ton antivirus + Malwarebytes + précautions + quelques modules complémentaires est largement suffisant!
--------------
Tu peux désinstaller Spyhunter en utilisant : revouninstaller
===> ===> https://www.commentcamarche.net/telecharger/utilitaires/19405-revo-uninstaller/
2/
Une fois désinstallé, fais ceci stp :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
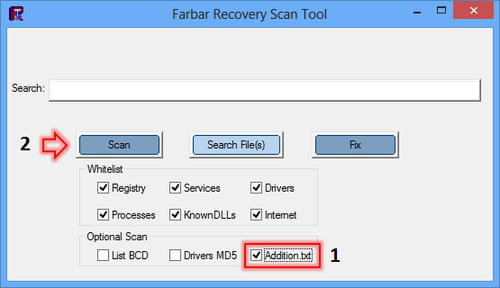
[*] Sur le menu principal, vérifie que la case "Additio<n.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse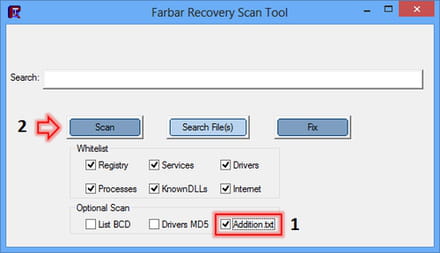
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Contributeur sécuritéSalut,
Wow, Spyhunter!
Commence à le désinstaller
===> https://www.commentcamarche.net/faq/37026-spyhunter-faux-blog-de-desinfection
@+