
Eradiquer WPS Office
Résolu/FerméBonjour à tous
Depuis quelques jours je suis agressé par WPS OFFICE et WPS PDF.
Dont je n’ai pas l’utilité
Je les désinstalle avec Revo uninstaller et ils réapparaissent le lendemain
Un lecteur sait-il comment éradiquer cet intrus
Merci par avance de votre aide et conseils
22 réponses
-
 Modérateur
Bonjour,
Je pense que ça doit être un logiciel présent sur votre ordinateur qui force cette installation de WPS Office. Quel est votre antivirus ?
-
Re bonjour,
Désolé pour ma réponse tardive
Norton 360 est mon antivirus depuis des années
Par contre sur la ligne du bas de l’ecran il y a un logo « 360 total security gratuit »
J’ignorais que c’était un antivirus
Dans les programmes installés je ne trouve pas trace de ce 360 … ?
Par contre dans la liste des programmes j’ai WPS Office et WPS PDF
Pourtant je n’ai rien téléchargé depuis des mois ?
A suivre. -
Modérateur
Bonjour,
Il est possible que 360 Total Security a été installé sans que vous le sachiez clairement lorsque vous avez téléchargé un autre logiciel qui devait proposer des logiciels tiers pendant son installation. 360 TS, quand à lui, peut faire installer WPS Office.
Etant donné que vous payez déjà un abonnement pour Norton 360, il est inutile, voire contre-productif, de garder deux antivirus sur le système. Cela peut créer des conflits entre les antivirus et provoquer des ralentissements ou d'autres problèmes sur l'ordinateur.
Si vous préférez passer à une solution antivirus tout aussi efficace et gratuite, Windows possède déjà un antivirus intégré qui s'active automatiquement lorsque aucun autre antivirus n'est installé et actif.
Pour désinstaller 360 Total Security, si vous voyez son raccourci sur le bureau, vous pouvez utiliser Revo Uninstaller et le passer en mode chasseur via les options, puis pointer la cible de ce mode sur l'icône de 360. Il vous proposera alors de le désinstaller. Choisissez ensuite le mode "scan avancé" afin de le supprimer totalement.
Comme autre méthode, allez dans C:\Program Files (x86)\360\Total Security\Uninstall.exe pour lancer sa désinstallation.
Une fois supprimé, vous pouvez désinstaller WPS Office.
-
Hello,
L'anti virus est : Norton 360
-
Modérateur
Si c'est bien Norton 360 et non pas 360 Total Security, qui sont deux antivirus différents, il se pourrait que ce soit un autre programme. Quels sont les logiciels qui ont été installés ou mis à jour récemment ? Pour voir la liste, allez dans les paramètres de Windows > Applications > Applications et fonctionnalités.
-
-
Hello,
Ce plan est top j'ai réussi à tout supprimer
A suivre au cas où
Merci pour tout
-
Hello
La suppression de WPS OFFICE et 360 TOTAL SECURITY a bien fonctionné mais malheureusement ils sont de retour…
Sur la barre en bas de l’écran :
A gauche le logo WPS . Avec un clic droit je n’arrive pas à fermer la fenetre ou a supprimer de la vbarre » des taches et une pub s’affiche « WPS Pro + AI 3 jours gratuits »
A droite (icones cachés) le logo 360 TOTAL SECURITY
C’est assez perturbant, par exemple : j’étais en train de changer un mot de passe sur un site et une page d’installation WPS Office est apparue ?
Pourtant mes seules consultations web sont : messagerie orange, Google actualités, eBay
Je reste intéressé par une suppression de ces intrus.
Remerciements à tous et salutations-
Modérateur
Je redirige votre post vers le forum Sécurité. En attendant, je vous suggère de faire un scan avec Malwarebytes pour s'assurer qu'il n'y a pas de logiciels malveillants.
-
-
Modérateur
-
Malwarebytes
www.malwarebytes.com-Détails du journal-
Date de l'analyse: 16/06/2025
Durée d'analyse: 16:29
Fichier journal: 50dfa282-4abe-11f0-95ab-64006a4102e4.json-Informations du logiciel-
Version: 4.6.17.334
Version de composants: 1.0.2390
Version de pack de mise à jour: 1.0.100183
Licence: Gratuit-Informations système-
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: AXEL-PC\Axel-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 143729
Menaces détectées: 5
Menaces mises en quarantaine: 5
Temps écoulé: 6 min, 11 s-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
PUM: Détection-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)Module: 0
(Aucun élément malveillant détecté)Clé du registre: 2
PUP.Optional.DriverPack, HKLM\SOFTWARE\WOW6432NODE\DRPSU, En quarantaine, 2723, 472300, 1.0.100183, , ame, , ,
PUP.Optional.DriverPack, HKU\S-1-5-21-1779280994-3619252267-4112778954-1000\SOFTWARE\DRPSU, En quarantaine, 2723, 472301, 1.0.100183, , ame, , ,Valeur du registre: 2
PUP.Optional.DriverPack, HKLM\SOFTWARE\WOW6432NODE\DRPSU|CLIENTID, En quarantaine, 2723, 472300, 1.0.100183, , ame, , ,
PUP.Optional.DriverPack, HKU\S-1-5-21-1779280994-3619252267-4112778954-1000\SOFTWARE\DRPSU|CLIENTID, En quarantaine, 2723, 472301, 1.0.100183, , ame, , ,Données du registre: 0
(Aucun élément malveillant détecté)Flux de données: 0
(Aucun élément malveillant détecté)Dossier: 1
PUP.Optional.DriverPack.BITSRST, C:\USERS\GEOFFREY\APPDATA\ROAMING\DRPSU, En quarantaine, 5127, 820473, 1.0.100183, , ame, , ,Fichier: 0
(Aucun élément malveillant détecté)Secteur physique: 0
(Aucun élément malveillant détecté)WMI: 0
(Aucun élément malveillant détecté)
(end)-
Modérateur
Malwarebytes a détecté DriverPack comme logiciel indésirable. Il n'est pas vraiment malveillant, il sert à mettre à jour les pilotes. Par contre, ce n'est pas nécessaire de les mettre à jour si l'ordinateur fonctionne sans problème.
Maintenant, faites une analyse FRST comme vous le demande MisteryBean (que je remercie pour son intervention) en suivant ces instructions. Cette analyse servira à comprendre la cause du retour de ces logiciels et à vous fournir un correctif.
-
-
ci joints fichiers
Résultats de l'Analyse supplémentaire de Farbar Recovery Scan Tool (x64) Version: 07-06-2025
======================== -
Bonjour,
Merci beaucoup.
Un beau geste de gentillesse ; C’est réconfortant dans ce monde torturé.
-
Modérateur
RE_
Désinstalles Adobe Flash Player 17 ActiveX
*****************************
--> Copie ce qui se trouve ici https://textup.fr/851135ME de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
Si FRST semble se bloquer ou ne répond pas , laisse tourner--> Le PC va demander à redémarrer, acceptes
--> Un fichier fixlog est créé au même endroit que FRST , postes le comme les autres rapports
--> Dis moi si tu as toujours le problème .
-
Hello
Avec FRST je n'ai rien eu sur le bureau ?
Par contre j'ai eu un fichier sur le bloc note que j'ai copié en Word et envoyé avec le lien : https://uploadnow.io/f/XxFl7Qb
Salutations
-
Modérateur
Pourquoi tu me parles du bureau , alors que tu lances FRST depuis download ?
Exécuté depuis C:\Users\Geoffrey\Downloads
Envoyer les rapports sur https://pjjoint.malekal.com/ ou https://www.catupload.com/.
Et pas en DOC mais en TXT (bloc notes)
-
Bonjour j'ai envoyé les fichiers via : https://uploadnow.io/f/n73zypF
Salutations
-
-
Modérateur
Bonjour,
Pour info
https://forums.commentcamarche.net/forum/affich-38206247-eradiquer-wps-office?full=1#p38206247
Supprimez Malwarebytes, et Norton, synonyme d'ennuis.
Essayer de supprimer ce que vous pouvez, le "Rootkit" ou processus malicieux avec UnHackMe (En Français) (En version d'évaluation de 30 jours), sinon licence à vie, que je préfère à une licence Malwarebytes.
Cet outil met plus souvent le doigt sur le vrai bobo pour moi, question d’affinités.
https://greatis.com/unhackme/download.htm
Faire un scan rapide est presque toujours aussi efficace qu'un scan complet.
Ou RegRun Reanimator (En Anglais) (Gratuit)https://greatis.com/security/reanimator.html
Cliquez sur:
> Fix Problems
> Fix Malware IssuesAttention, ils détectent des éléments hasardeux, des fois bons, des fois mauvais, des fois importants aussi, il est important de trier, par déductions ou recherches Internet et/ou analyses VirusTotal* des fichiers exécutables ou drivers, pour ne supprimer que des virus ou inutiles.
* https://www.virustotal.com/gui/home/upload
Il y a les onglets en haut pour voir les différentes sections.
Il montre des détails comme les types, les noms, et les localisations des fichiers, faites attention autant à la localisation qu'aux noms des fichiers, c'est des indices importants.
Qu'un élément soit marqué en rouge (Souvent mauvais), bleu ou jaune (Inconnu ou Dangereux ?) ou vert (probablement inoffensif), c'est l'utilisateur/utilisatrice qui doit juger de la pertinence de ce qu'il détecte.
Vous pouvez utiliser le clic droit > Copy to Clipboard (Presse papier) pour copier le texte des détections. (Ça aide dans les recherches)
Cocher les items à supprimer et non les autres et cliquer sur le bouton rouge pour les supprimer, et confirmer, continuer en cliquant sur Next pour vérifier dans tous les onglets ou il y a des éléments détectés.
Puis à Finish!, si besoin, cliquer sur le bouton "Restart is Required" pour redémarrer Windows.
Si il ne montre pas ce que vous souhaitez détecter avec l'analyse par défaut, pour affiner votre recherche, utilisez Filter Set ou Inspection Mode et Filter Set et choisir "Display All but Exclude Signed by Microsoft/Google/Greatis"
Mais redoublez de prudence sur ce que vous supprimez.
-
Bonjour,
Merci pour l’outil UnHackMe.
Il me reste toujours sur la barre des taches le logo 360 total security
Coté suppression OK pour supprimer malwarebytes mais pourquoi supprimer Norton 360 au risque de me retrouver sans anti virus, ce qui est un peu risqué.
Slts-
Modérateur
Re Bonjour,
Norton a ou avait un antivirus qui s'appelait Norton 360
Ça confond.
Puis Defender (Sécurité Windows) prendra la relève sans frais additionnels.
Si c'est Norton 360 Total Security, il serait mieux désinstallé que supprimé à l'arrache.
Avec UnHackMe et RegRun, il faut presque impérativement utiliser Inspection Mode et le bouton Filter Set pour être sur de tout analyser.
Dans le tuto sous le PS ici:
https://forums.commentcamarche.net/forum/affich-38206831-alors-vous-voulez-supprimer-les-virus-vous-meme-comment
De rien,
@+
-
-
Re bonjour,
Je voulais mettre un post à part mais un modérateur l’a supprimé au motif que mon dilogue était toujours en cours aussi je complète car rien de ce qui m’a été proposé sur le forum ne semble fonctionner car ces intrus reviennent tous les jours
En fouinant sur le net j’ai trouvé « flyhunter.5 » soit disant gratuit mais il faut renseigner sa carte bleue.
Comme je suis opposé à cette pratique je n’ai pas pu supprimer les intrus ci-dessous qu’il m’a trouvé :
Xempire.com
Lust.goddess.com
Trojan.FlyStudio
A suivre ….-
Modérateur
Bonjour .
Je suis le modérateur qui a supprimé ce deuxième doublon de votre part.
Votre problème a été pris en charge par MisteryBean qui est contributeur sécurité, je vous ferez remarquer qu'il attend toujours votre réponse depuis le 17 juin.
https://forums.commentcamarche.net/forum/affich-38199361-eradiquer-wps-office#p38204844
La moindre des choses serait de lui répondre, vu qu'il a pris la peine de vous a faire un script de correction et s'est occupé de votre problème.
-
-
Modérateur
Re Bonjour,
N'installez surtout pas de pseudo anti malwares comme vous mentionnez, supprimez ça avec Revo Uninstaller Gratuit en mode avancé.
Dans votre prochaine réponse dessous, postez les liens vers de nouveaux rapports FRST et Addition avec la dernière version de FRST du lien proposé.
https://forums.commentcamarche.net/forum/affich-38063320-a-lire-avant-toute-demande-de-desinfection -
Bonjour,
Complément
Ce jour sans que je fasse quoi que ce soit WPS Office s’est installé d’office.
J’ai retrouvé un téléchargement wps.exe dans mes téléchargements ; Dit téléchargement que je n’ai pas fais et que j’ai supprimé.
Cela commence à être inquiétant.
A suivre -
Modérateur
RE_
OK pour le fixlog et le rapport FRST . Il me manque le rapport Addition
-
Bonjour
Pour info
Depuis le 15 juillet quand j’allume le PC, ou en reprise d’un écran de veille, au lieu d’avoir le logo Microsoft j’ai un logo qui ressemble à celui de facebook (F) avec sur la droite un « I » dans un cercle.
J’ai plus que l’impression que l’on a pris les commandes de mon PC.
Ce n’est pas rassurant et j’ai toujours besoin d’aide.
Salutations
-
Modérateur
.
Si tu veux être aidé donne les rapports demandés par je te rappelle la procédure.
Télécharger FRST .
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :

 Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser.
Pour information :
 Si tu as une alerte de Microsoft Defender ne pas en tenir compte cliquer sur Informations complémentaires puis sur Exécuter quand même, voir ci-dessous.
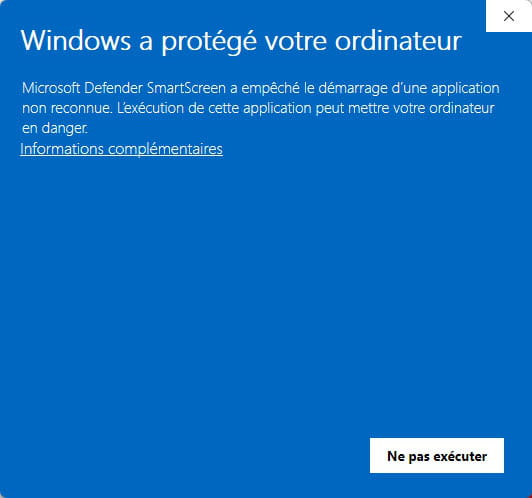

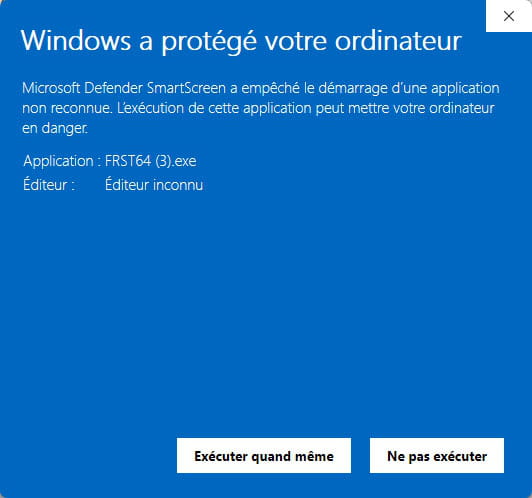
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.


Envoyer les rapports FRST et ADDITION sur https://pjjoint.malekal.com/ ou https://www.catupload.com/.
Puis joindre les deux liens générés par https://pjjoint.malekal.com/ ou https://www.catupload.com/ dans ta réponse.
-

- 1
- 2

