Menace bloquée Avast : System32 wuauclt
Résolu
Bonjour,
Depuis ce matin, le logiciel Avast bloque une menace à répétition toutes les 10 minutes.
Il s'agit de cette bannière :
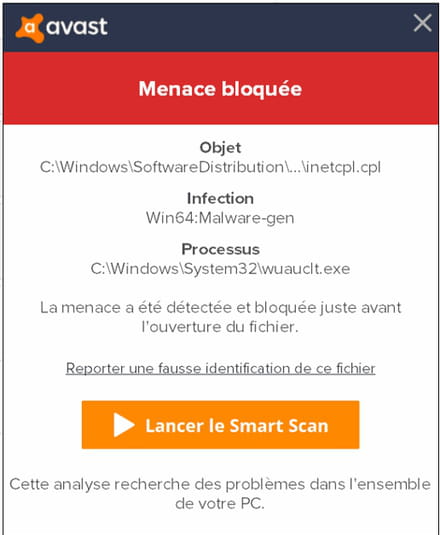
J'ai effectué le Smart Scan et il ne détecte rien d'anormal.
Merci d'avance pour votre aide.
Depuis ce matin, le logiciel Avast bloque une menace à répétition toutes les 10 minutes.
Il s'agit de cette bannière :

J'ai effectué le Smart Scan et il ne détecte rien d'anormal.
Merci d'avance pour votre aide.
4 réponses
-
ModérateurSalut,
Suis le tutoriel FRST. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST,
Attendre la fin du scan, un message indique que l'analyse est terminée.
Trois rapports FRST seront générés :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie ces 3 rapports sur le site https://pjjoint.malekal.com/ afin de les partager.
En retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
ModérateurJ'ai l'impression qu'il s'agit d'un faux positif.
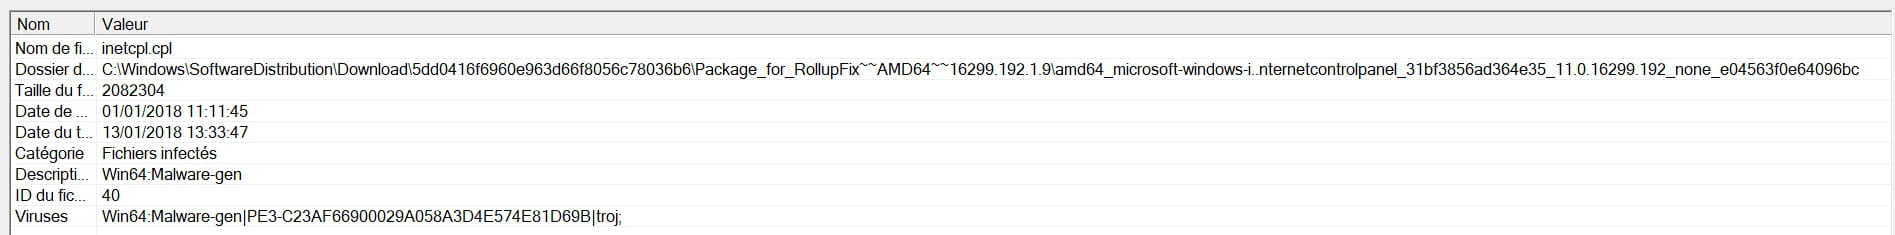
Tu peux avoir le chemin complet du fichier inetcpl.cpl ?
Tu as des programmes qui ont été installés à l'achat de l'ordinateur ou installés par la suite et qui sont pas forcément utiles.
Ils encombrent Windows et peuvent le ralentir.
Tu peux donc les désinstaller.
Vas dans le Panneau de configuration
puis programmes et fonctionnalités.
Désinstalle :
Bing Bar
CCleaner
CyberLink
WildTangent Games App
PS : CCleaner n'est pas vraiment utile, même si on le recommande de partout.
Désactive la surveillance de CCleaner, inutile, ça se met au démarrage de Windows et le ralentit avec ces nettoyages incessants, voir : https://www.malekal.com/supprimer-ccleaner-demarrage-windows/
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Relance FRST puis sur ton clavier appuyer sur la touche CTRL + Y.
Le bloc-note va s'ouvrir, copie/colle ceci.
CreateRestorePoint:
CloseProcesses:
Task: {59CE1C96-58D4-483E-858C-A7DE51BB4DC8} - System32\Tasks\Yahoo! Powered nitor
EmptyTemp:
RemoveProxy:
Reboot:
Enregistre le contenu par le menu fichier puis enregistrer.
Ferme le bloc-note, retourne sur FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire et automatique.
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 13.01.2018
Exécuté par marie (13-01-2018 12:44:09) Run:1
Exécuté depuis C:\Users\marie\Downloads\FRST-OlderVersion
Profils chargés: marie (Profils disponibles: marie)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
Task: {59CE1C96-58D4-483E-858C-A7DE51BB4DC8} - System32\Tasks\Yahoo! Powered nitor
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{59CE1C96-58D4-483E-858C-A7DE51BB4DC8} => impossible à supprimer clé. ErrorCode1: 0x00000002
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{59CE1C96-58D4-483E-858C-A7DE51BB4DC8}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Yahoo! Powered nitor => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Yahoo! Powered nitor" => supprimé(es) avec succès
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
"HKU\S-1-5-21-211267535-1282535286-2505047484-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-211267535-1282535286-2505047484-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 9199616 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 35244904 B
Java, Flash, Steam htmlcache => 988 B
Windows/system/drivers => 53219094 B
Edge => 2426 B
Chrome => 761848852 B
Firefox => 4781499 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 6656 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
NetworkService => 0 B
marie => 58398294 B
RecycleBin => 2972910 B
EmptyTemp: => 882.8 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 12:44:47
-
-
-
Modérateur@Antse44dans les l'historique de détection Avast!
sinon dans C:\ProgramData\AVAST Software\Avast\log\FileSystemShield.txt je pense.
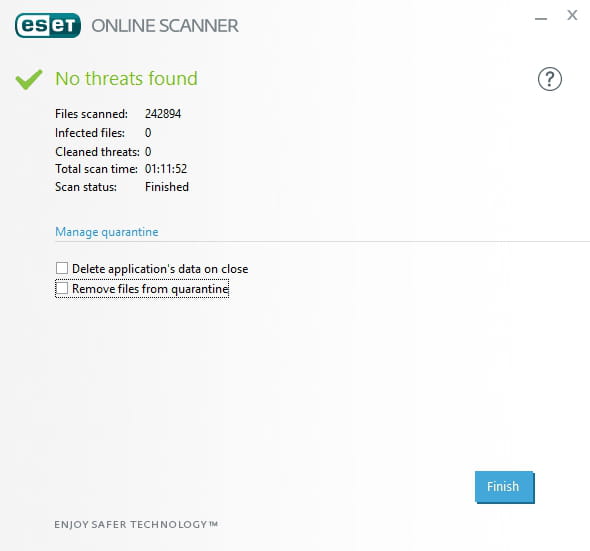
Fais un scan en ligne avec NOD32 puis enregistre le rapport. Envoie le sur https://pjjoint.malekal.com/ et donne le lien ici. -
-
-
J'ai cela :

-
J'obtient cela pour le scan :

-
ModérateurJe pense qu'Avast! fume.
ajoute le fichier détecté en exception : comment ajouter un fichier en exception sur Avast! -
@Malekal_morte-Je l'ai mis en exception et c'est bon l'alerte ne se déclenche plus.
Problème résolu !
Merci beaucoup :) -
Modérateur@Antse44de rien =)
-