
Avast + avira
Résolu
gros malin que je suis, j'ai pris ccleaner en Allemand, le résultat c'est que j'ai 2 antivirus sur l'ordi maintenant (en plus pompé sur CCM ccleaner )
oui faut pas clic n'importe où surtout quand on connait pas la langue !
lequel vous supprimeriez ?
sarcasmes acceptés..
merci de vos conseils avisés
ps : j'avais avira avant ce doublon, xp pro 32
--
ce qui semble évident pour les uns, ne l'est pas forcément pour les autres
26 réponses
Problème lié à l’installation de CCleaner en Allemand et à l’apparition simultanée de deux antivirus sur le même système, ce qui suscite des questions sur les options proposées au téléchargement. Des explications indiquent que CCleaner aurait été racheté par Avast, ce qui peut faire apparaître Avast lors du téléchargement et nécessite de décocher ou de désinstaller l’antivirus indésirable selon le cas. D'autres conseils évoquent l'usage d'AvastClear pour désinstaller Avast, et précisent que l'installation peut dépendre de l'antivirus préexistant comme Avira, avec des indications sur le mode sans échec. En complément, des extraits de rapports et des éléments de diagnostic montrent une présence persistante de composants d’Avira et d’autres outils, ce qui complexifie le nettoyage et la remise en configuration d’origine.
-
salut
Ccleaner à été racheté par Avast, et de ce fait quand tu le télécharges pour la 1er fois, tu dois décocher Avast qui est en programme additionnel
je modifie ceci >> quand tu le télécharges pour la 1er fois, tu dois décocher Avast qui est en programme additionnel
en fait comme j'ai Avast sur mon pc, il ne m'est plus proposé avec le téléchargement de Ccleaner
par contre, je pense que pour 1 pc qu n'est pas "équipé" d'Avast, il sera proposé/coché au téléhargement
comme tu as Avira sur ton pc, tu peux désinstaller Avast avec son outil de désinstallation AvastClear
télécharge le sur ton bureau depuis cette page >> https://www.avast.com/fr-fr/uninstall-utility
exécute le en tant qu'administrateur (clic droit)
PS: la désinstallation ce fait en mode sans échec, le logiciel va te proposer de redémarrer le pc en mode sans échec pour effectuer la désinstallation
@+
-
re
donc je garde avira et vire avast
oui, et le lien pour la désinstallation d'Avast est en Français :)
@+
-
Salut ,
Sinon il y aussi l'utilisation d'un point de restauration pour remettre le PC comme il était avant ...
---
-
@xplomOui , surtout le faite qu'il y en ait deux ça complique la tache ...
-
-
re
ouf :))
la désinstallation est terminée?
@+
-
re
ok, en attente de ta réponse :)
@+
-
Modérateurbonsoir
j'ai transpiré mais j'ai réussi !! y'a des jours où je m'épate !
il m'a demandé de supprimer avira mais je pouvais pas l'atteindre
bah la tache orange est partie , j'ai plus qu'un seul antivirus sur le bureau
j'ai viré aussi ccleaner
je peux passer en résolu ?
j'ai plus de traces dans les programmes ni sur le bureau (logique)
-
re
j'ai transpiré mais j'ai réussi !! y'a des jours où je m'épate !
:) bien vu l'aveugle, disait le muet au sourd qui l'écoutait
je peux passer en résolu ?
j'ai plus de traces dans les programmes ni sur le bureau (logique)
si tu es sur que tu n'as plus de soucis, oui, tu peux passer le topic en résolu
si tu veux faire 1 scan de diagnostic, pour que je vérifie que tout es OK, dit le moi
@+
-
Modérateurlà tu m'en demande trop, un scan ? penses bien que je sais pas faire ce truc
a moins que tu veuilles que je transpire à nouveau
vas y balance la notice , suis chaud
-
re
là tu m'en demande trop, un scan ? penses bien que je sais pas faire ce truc
a moins que tu veuilles que je transpire à nouveau
vas y balance la notice , suis chaud
c'est "trop de la balle" de te venir en aide, tu as de l'humour :)
il n'y a rien de compliquer dans la procédure pour le scan, suis simplement les instructions:
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
si tu as des questions...
PS: je vais dormir, et je regarderai tes rapports demain
@+
-
Modérateurje transpire pas je suis liquide
bon une ligne c'est trop dur pour moi (pas compris le site)
alors la total.... a supprimer pour pas encombrer
Résultats d'analyse de Farbar Recovery Scan Tool (FRST) (x86) Version: 23.04.2018
Exécuté par Utilisateur (administrateur) sur HOME-2575C651AE (02-05-2018 21:48:06)
Exécuté depuis C:\Documents and Settings\Utilisateur\Mes documents\Downloads
Profils chargés: Utilisateur (Profils disponibles: Utilisateur)
Platform: Microsoft Windows XP Professionnel Service Pack 3 (X86) Langue: Français (France)
Internet Explorer Version 8 (Navigateur par défaut: Chrome)
Mode d'amorçage: Normal
Tutoriel pour Farbar Recovery Scan Tool: http://www.geekstogo.com/forum/topic/335081-frst-tutorial-how-to-use-farbar-recovery-scan-tool/
==================== Processus (Avec liste blanche) =================
(Si un élément est inclus dans le fichier fixlist.txt, le processus sera arrêté. Le fichier ne sera pas déplacé.)
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\AntiVir Desktop\sched.exe
(Intel Corporation) C:\WINDOWS\system32\hkcmd.exe
(Intel Corporation) C:\WINDOWS\system32\igfxpers.exe
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\AntiVir Desktop\avgnt.exe
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\AntiVir Desktop\avguard.exe
(Guillemot Corporation S.A.) C:\Program Files\Hercules\Hercules HD Twist\XtrCtrlEx.exe
(Intel Corporation) C:\WINDOWS\system32\igfxsrvc.exe
(Realtek Semiconductor Corp.) C:\WINDOWS\RTHDCPL.EXE
(TomTom) C:\Program Files\TomTom HOME 2\TomTomHOMERunner.exe
(TeamViewer GmbH) C:\Program Files\TeamViewer\TeamViewer_Service.exe
(TomTom) C:\Program Files\TomTom HOME 2\TomTomHOMEService.exe
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\Launcher\Avira.ServiceHost.exe
(Microsoft Corporation) C:\WINDOWS\system32\wuauclt.exe
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\AntiVir Desktop\avshadow.exe
(Avira Operations GmbH & Co. KG) C:\Program Files\Avira\Launcher\Avira.Systray.exe
(Microsoft Corporation) C:\WINDOWS\Microsoft.NET\Framework\v4.0.30319\WPF\WPFFontCache_v0400.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
(Google Inc.) C:\Program Files\Google\Chrome\Application\chrome.exe
==================== Registre (Avec liste blanche) ===========================
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé. Le fichier ne sera pas déplacé.)
HKLM\...\Run: [avgnt] => C:\Program Files\Avira\AntiVir Desktop\avgnt.exe [831576 2016-09-01] (Avira Operations GmbH & Co. KG)
HKLM\...\Run: [CanonSolutionMenu] => C:\Program Files\Canon\SolutionMenu\CNSLMAIN.exe [689488 2008-03-11] (CANON INC.)
HKLM\...\Run: [Adobe ARM] => C:\Program Files\Fichiers communs\Adobe\ARM\1.0\AdobeARM.exe [959904 2013-11-21] (Adobe Systems Incorporated)
HKLM\...\Run: [CamserviceExchange] => C:\Program Files\Hercules\Hercules HD Twist\XtrCtrlEx.exe [3237744 2012-01-26] (Guillemot Corporation S.A.)
HKLM\...\Run: [RTHDCPL] => C:\WINDOWS\RTHDCPL.EXE [20145368 2013-06-24] (Realtek Semiconductor Corp.)
HKLM\...\Run: [Avira SystrayStartTrigger] => C:\Program Files\Avira\Launcher\Avira.SystrayStartTrigger.exe [67040 2018-02-12] (Avira Operations GmbH & Co. KG)
HKU\S-1-5-21-1606980848-963894560-839522115-1003\...\Run: [Google Update] => C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Update\1.3.32.7\GoogleUpdateCore.exe
HKU\S-1-5-21-1606980848-963894560-839522115-1003\...\Run: [TomTomHOME.exe] => C:\Program Files\TomTom HOME 2\TomTomHOMERunner.exe [254840 2017-07-18] (TomTom)
HKLM\...\Providers\NetWare or Compatible Network: C:\WINDOWS\system32\nwprovau.dll [145920 2008-04-14] (Microsoft Corporation)
Lsa: [Authentication Packages] msv1_0 nwprovau
Startup: C:\Documents and Settings\All Users\Menu Démarrer\Programmes\Démarrage\McAfee Security Scan Plus.lnk [2016-08-14]
ShortcutTarget: McAfee Security Scan Plus.lnk -> C:\Program Files\McAfee Security Scan\3.11.376\SSScheduler.exe (McAfee, Inc.)
BootExecute: autocheck autochk * sdnclean.exe
==================== Internet (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, s'il s'agit d'un élément du Registre, il sera supprimé ou restauré à la valeur par défaut.)
ProxyServer: [temp.key] => jn30041934:80
AutoConfigURL: [temp.key] => jn30041934:80
Hosts: Il y a plus d'un élément dans hosts. Voir la section Hosts de Addition.txt
Tcpip\Parameters: [DhcpNameServer] 192.168.1.1 192.168.1.1
Tcpip\..\Interfaces\{FB8668F4-9FBD-4293-A638-5D43C9BFE2E6}: [DhcpNameServer] 192.168.1.1 192.168.1.1
Internet Explorer:
==================
HKLM\Software\Microsoft\Internet Explorer\Main,Local Page =
HKU\S-1-5-21-1606980848-963894560-839522115-1003\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.msn.com/?ocid=OIE8HP&PC=UP66
HKU\S-1-5-21-1606980848-963894560-839522115-1003\Software\Microsoft\Internet Explorer\Main,Start Page Redirect Cache = hxxp://fr.msn.com/?ocid=iehp
HKU\S-1-5-21-1606980848-963894560-839522115-1003\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://www.google.com/ie
HKU\S-1-5-21-1606980848-963894560-839522115-1003\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.msn.com/?ocid=OIE8HP&PC=UP66
SearchScopes: HKU\.DEFAULT -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-19 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-20 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\S-1-5-21-1606980848-963894560-839522115-1003 -> {2D642E68-673D-4D1F-A2C1-F3EC4E80CAAE} URL = hxxp://www.bing.com/search?FORM=UP66DF&PC=UP66&q={searchTerms}&src=IE-SearchBox
Toolbar: HKU\.DEFAULT -> Pas de nom - {2318C2B1-4965-11D4-9B18-009027A5CD4F} - Pas de fichier
DPF: {17492023-C23A-453E-A040-C7C580BBF700} hxxp://download.microsoft.com/download/E/5/6/E5611B10-0D6D-4117-8430-A67417AA88CD/LegitCheckControl.cab
DPF: {6A060448-60F9-11D5-A6CD-0002B31F7455}
DPF: {8AD9C840-044E-11D1-B3E9-00805F499D93} hxxp://java.sun.com/update/1.8.0/jinstall-1_8_0_31-windows-i586.cab
DPF: {CAFEEFAC-0016-0000-0037-ABCDEFFEDCBA} hxxp://java.sun.com/update/1.6.0/jinstall-1_6_0_37-windows-i586.cab
DPF: {CAFEEFAC-0018-0000-0031-ABCDEFFEDCBA} hxxp://java.sun.com/update/1.8.0/jinstall-1_8_0_31-windows-i586.cab
DPF: {CAFEEFAC-FFFF-FFFF-FFFF-ABCDEFFEDCBA} hxxp://java.sun.com/update/1.8.0/jinstall-1_8_0_31-windows-i586.cab
DPF: {D27CDB6E-AE6D-11CF-96B8-444553540000} hxxp://download.macromedia.com/pub/shockwave/cabs/flash/swflash.cab
Handler: http\0x00000001 - {E1D2BF42-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: http\oledb - {E1D2BF40-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: https\0x00000001 - {E1D2BF42-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: https\oledb - {E1D2BF40-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: ipp\0x00000001 - {E1D2BF42-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: ms-help - {314111c7-a502-11d2-bbca-00c04f8ec294} - C:\Program Files\Fichiers communs\Microsoft Shared\Help\hxds.dll [2013-09-25] (Microsoft Corporation)
Handler: msdaipp\0x00000001 - {E1D2BF42-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: msdaipp\oledb - {E1D2BF40-A96B-11d1-9C6B-0000F875AC61} - C:\Program Files\Fichiers communs\System\Ole DB\MSDAIPP.DLL [2009-02-26] (Microsoft Corporation)
Handler: skype4com - {FFC8B962-9B40-4DFF-9458-1830C7DD7F5D} - Pas de fichier
FireFox:
========
FF ProfilePath: C:\Documents and Settings\Utilisateur\Application Data\TomTom\HOME\Profiles\wp16lceo.default [2017-10-09]
FF ProfilePath: C:\Documents and Settings\Utilisateur\Application Data\Mozilla\Firefox\Profiles\j310sxsu.default [2018-05-02]
FF Extension: (Avira Browser Safety) - C:\Documents and Settings\Utilisateur\Application Data\Mozilla\Firefox\Profiles\j310sxsu.default\Extensions\abs@avira.com [2015-09-25] [Legacy] [non signé]
FF Extension: (Greasemonkey) - C:\Documents and Settings\Utilisateur\Application Data\Mozilla\Firefox\Profiles\j310sxsu.default\Extensions\{e4a8a97b-f2ed-450b-b12d-ee082ba24781}.xpi [2013-11-27] [Legacy] [non signé]
FF Extension: (Pas de nom) - C:\Documents and Settings\Utilisateur\Application Data\Mozilla\Firefox\Profiles\j310sxsu.default\extensions\cacaoweb@cacaoweb.org [non trouvé(e)]
FF Extension: (Pas de nom) - C:\Documents and Settings\Utilisateur\Application Data\Mozilla\Firefox\Profiles\j310sxsu.default\extensions\toolbar_AVIRA-V7@apn.ask.com.xpi [non trouvé(e)]
FF HKLM\...\Firefox\Extensions: [{20a82645-c095-46ed-80e3-08825760534b}] - C:\WINDOWS\Microsoft.NET\Framework\v3.5\Windows Presentation Foundation\DotNetAssistantExtension
FF Extension: (Microsoft .NET Framework Assistant) - C:\WINDOWS\Microsoft.NET\Framework\v3.5\Windows Presentation Foundation\DotNetAssistantExtension [2010-11-30] [Legacy] [non signé]
FF Plugin: @Google.com/GoogleEarthPlugin -> C:\Program Files\Google\Google Earth\plugin\npgeplugin.dll [2015-05-21] (Google)
FF Plugin: @java.com/DTPlugin,version=11.31.2 -> C:\Program Files\Java\jre1.8.0_31\bin\dtplugin\npDeployJava1.dll [2015-01-24] (Oracle Corporation)
FF Plugin: @java.com/JavaPlugin,version=11.31.2 -> C:\Program Files\Java\jre1.8.0_31\bin\plugin2\npjp2.dll [2015-01-24] (Oracle Corporation)
FF Plugin: @Microsoft.com/NpCtrl,version=1.0 -> c:\Program Files\Microsoft Silverlight\5.1.30514.0\npctrl.dll [2014-05-13] ( Microsoft Corporation)
FF Plugin: @microsoft.com/WPF,version=3.5 -> c:\WINDOWS\Microsoft.NET\Framework\v3.5\Windows Presentation Foundation\NPWPF.dll [2008-07-30] (Microsoft Corporation)
FF Plugin: @tools.google.com/Google Update;version=3 -> C:\Program Files\Google\Update\1.3.32.7\npGoogleUpdate3.dll [Pas de fichier]
FF Plugin: @tools.google.com/Google Update;version=9 -> C:\Program Files\Google\Update\1.3.32.7\npGoogleUpdate3.dll [Pas de fichier]
FF Plugin: @videolan.org/vlc,version=2.0.2 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: @videolan.org/vlc,version=2.0.8 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: @videolan.org/vlc,version=2.1.2 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: @videolan.org/vlc,version=2.1.3 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: @videolan.org/vlc,version=2.2.4 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: @videolan.org/vlc,version=2.2.6 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2017-05-24] (VideoLAN)
FF Plugin: Adobe Reader -> C:\Program Files\Adobe\Reader 11.0\Reader\AIR\nppdf32.dll [2014-08-05] (Adobe Systems Inc.)
FF Plugin HKU\S-1-5-21-1606980848-963894560-839522115-1003: @tools.google.com/Google Update;version=3 -> C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Update\1.3.32.7\npGoogleUpdate3.dll [Pas de fichier]
FF Plugin HKU\S-1-5-21-1606980848-963894560-839522115-1003: @tools.google.com/Google Update;version=9 -> C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Update\1.3.32.7\npGoogleUpdate3.dll [Pas de fichier]
FF Plugin HKU\S-1-5-21-1606980848-963894560-839522115-1003: @unity3d.com/UnityPlayer,version=1.0 -> C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Unity\WebPlayer\loader\npUnity3D32.dll [2014-06-11] (Unity Technologies ApS)
Chrome:
=======
CHR DefaultProfile: Default
CHR Profile: C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Chrome\User Data\Default [2018-05-02]
CHR Extension: (Adblock Plus) - C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\cfhdojbkjhnklbpkdaibdccddilifddb [2018-04-19]
CHR Extension: (Paiements via le Chrome Web Store) - C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2018-04-03]
CHR Profile: C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Chrome\User Data\System Profile [2018-04-18]
CHR HKLM\...\Chrome\Extension: [aaaanggjopenpllbdidcpbendcjhbjme] - C:\Documents and Settings\Utilisateur\Local Settings\Application Data\APN\GoogleCRXs\aaaanggjopenpllbdidcpbendcjhbjme_7.14.1.0.crx <non trouvé(e)>
CHR HKLM\...\Chrome\Extension: [flliilndjeohchalpbbcdekjklbdgfkk] - hxxps://clients2.google.com/service/update2/crx
StartMenuInternet: chrome.exe - C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Google\Chrome\Application\chrome.exe
StartMenuInternet: Google Chrome.S4H7HLLMDNWPKGJX3T5F2NAOQQ - chrome.exe
==================== Services (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
S3 AdobeFlashPlayerUpdateSvc; C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe [272384 2018-04-11] (Adobe Systems Incorporated) [Fichier non signé]
S2 AntiVirMailService; C:\Program Files\Avira\AntiVir Desktop\avmailc.exe [970632 2016-09-01] (Avira Operations GmbH & Co. KG)
R2 AntiVirSchedulerService; C:\Program Files\Avira\AntiVir Desktop\sched.exe [470600 2016-09-01] (Avira Operations GmbH & Co. KG)
R2 AntiVirService; C:\Program Files\Avira\AntiVir Desktop\avguard.exe [470600 2016-09-01] (Avira Operations GmbH & Co. KG)
S2 AntiVirWebService; C:\Program Files\Avira\AntiVir Desktop\AVWEBGRD.EXE [1253352 2016-09-01] (Avira Operations GmbH & Co. KG)
R2 Avira.ServiceHost; C:\Program Files\Avira\Launcher\Avira.ServiceHost.exe [310096 2018-02-12] (Avira Operations GmbH & Co. KG)
S4 IJPLMSVC; C:\Program Files\Canon\IJPLM\IJPLMSVC.EXE [103808 2008-01-22] ()
S2 NWCWorkstation; C:\WINDOWS\system32\svchost.exe [14336 2008-04-14] (Microsoft Corporation) <==== ATTENTION (pas de ServiceDLL)
S3 odserv; C:\Program Files\Fichiers communs\Microsoft Shared\OFFICE12\ODSERV.EXE [440696 2011-07-20] (Microsoft Corporation)
S3 ose; C:\Program Files\Fichiers communs\Microsoft Shared\Source Engine\OSE.EXE [145184 2006-10-26] (Microsoft Corporation)
R2 TeamViewer; C:\Program Files\TeamViewer\TeamViewer_Service.exe [7183632 2016-07-18] (TeamViewer GmbH)
S3 McComponentHostService; "C:\Program Files\McAfee Security Scan\3.11.334\McCHSvc.exe" [X]
===================== Pilotes (Avec liste blanche) ======================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
S3 Ambfilt; C:\WINDOWS\System32\drivers\Ambfilt.sys [1691480 2009-11-18] (Creative)
R2 avgntflt; C:\WINDOWS\System32\DRIVERS\avgntflt.sys [115600 2016-07-28] (Avira Operations GmbH & Co. KG)
R1 avipbb; C:\WINDOWS\System32\DRIVERS\avipbb.sys [140272 2016-07-28] (Avira Operations GmbH & Co. KG)
R1 avkmgr; C:\WINDOWS\System32\DRIVERS\avkmgr.sys [37896 2015-05-19] (Avira Operations GmbH & Co. KG)
S3 CCDECODE; C:\WINDOWS\System32\DRIVERS\CCDECODE.sys [17024 2008-04-13] (Microsoft Corporation)
S3 guillflt; C:\WINDOWS\System32\DRIVERS\guillflt.sys [59760 2012-01-18] (Guillemot Corp S.A.)
R3 HBtnKey; C:\WINDOWS\System32\DRIVERS\tkbtnpn.sys [7463 2007-10-31] (Lenovo)
S3 hxctlflt; C:\WINDOWS\System32\Drivers\hxctlflt.sys [105968 2011-12-29] (Guillemot Corporation)
S3 Monfilt; C:\WINDOWS\System32\drivers\Monfilt.sys [1395800 2009-11-18] (Creative Technology Ltd.)
S3 NdisIP; C:\WINDOWS\System32\DRIVERS\NdisIP.sys [10880 2008-04-13] (Microsoft Corporation)
R2 NwlnkIpx; C:\WINDOWS\System32\DRIVERS\nwlnkipx.sys [88320 2008-04-13] (Microsoft Corporation)
R2 NwlnkNb; C:\WINDOWS\System32\DRIVERS\nwlnknb.sys [63232 2006-01-20] (Microsoft Corporation)
R2 NwlnkSpx; C:\WINDOWS\System32\DRIVERS\nwlnkspx.sys [55936 2006-01-20] (Microsoft Corporation)
S3 NWRDR; C:\WINDOWS\System32\DRIVERS\nwrdr.sys [163584 2008-04-13] (Microsoft Corporation)
S3 PCANDIS5; C:\WINDOWS\system32\PCANDIS5.SYS [17134 2010-08-30] (Printing Communications Assoc., Inc. (PCAUSA)) [Fichier non signé]
R3 pmserenum; C:\WINDOWS\System32\DRIVERS\pmserenum.sys [28160 2012-10-05] (PenMount Touch Solutions)
S3 rt2870; C:\WINDOWS\System32\DRIVERS\rt2870.sys [920160 2010-07-29] (Ralink Technology, Corp.)
S3 rtsuvc; C:\WINDOWS\System32\DRIVERS\rtsuvc.sys [6344560 2011-12-29] (Realtek Semiconductor Corp.)
S3 WacomISDPen; C:\WINDOWS\System32\DRIVERS\wacomisdpen.sys [23040 2006-01-16] (Wacom Technology)
S3 AIDA32Driver; \??\C:\Program Files\AIDA32 - Enterprise System Information\aida32.sys [X]
S3 ApfiltrService; system32\DRIVERS\Apfiltr.sys [X]
U5 ScsiPort; C:\WINDOWS\system32\drivers\scsiport.sys [96384 2008-04-13] (Microsoft Corporation)
S2 Scutum50; System32\Drivers\Scutum50.sys [X]
S3 vmci; \SystemRoot\system32\DRIVERS\vmci.sys [X]
S3 VMnetAdapter; system32\DRIVERS\vmnetadapter.sys [X]
S2 X4HSEx; \??\C:\Program Files\Free Ride Games\X4HSEx.Sys [X]
==================== NetSvcs (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
==================== Un mois - Créés - fichiers et dossiers ========
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2018-05-02 21:47 - 2018-05-02 21:48 - 000000000 ____D C:\FRST
2018-04-18 19:22 - 2018-04-18 19:22 - 000000000 ____D C:\Documents and Settings\Utilisateur\Local Settings\Application Data\CEF
2018-04-18 19:03 - 2018-04-18 19:02 - 001142072 _____ (Microsoft Corporation) C:\WINDOWS\ucrtbase.dll
==================== Un mois - Modifiés - fichiers et dossiers ========
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2018-05-02 21:49 - 2009-10-23 22:09 - 000000000 ____D C:\Documents and Settings\Utilisateur\Local Settings\Temp
2018-05-02 21:36 - 2009-10-23 22:09 - 000000000 ____D C:\Documents and Settings\Utilisateur\Bureau
2018-05-02 21:31 - 2012-05-26 09:00 - 000001002 _____ C:\WINDOWS\Tasks\Adobe Flash Player Updater.job
2018-05-02 21:15 - 2010-02-02 15:43 - 000001056 _____ C:\WINDOWS\Tasks\GoogleUpdateTaskMachineUA.job
2018-05-02 21:07 - 2009-10-23 23:52 - 000000000 ____D C:\Documents and Settings\All Users\Menu Démarrer\Programmes
2018-05-02 21:07 - 2009-10-23 23:52 - 000000000 ____D C:\Documents and Settings\All Users\Bureau
2018-05-02 20:58 - 2006-01-20 18:44 - 000002206 _____ C:\WINDOWS\system32\wpa.dbl
2018-05-02 20:56 - 2016-02-09 15:56 - 000000000 ____D C:\Documents and Settings\All Users\Application Data\AVAST Software
2018-05-02 20:56 - 2014-03-15 10:18 - 000000234 _____ C:\WINDOWS\Tasks\Notification de fin de service de Microsoft Windows XP - à la connexion.job
2018-05-02 20:56 - 2010-02-02 15:43 - 000001052 _____ C:\WINDOWS\Tasks\GoogleUpdateTaskMachineCore.job
2018-05-02 20:56 - 2009-10-23 22:03 - 000000006 ____H C:\WINDOWS\Tasks\SA.DAT
2018-05-02 20:55 - 2009-10-23 22:09 - 000000184 ___SH C:\Documents and Settings\Utilisateur\ntuser.ini
2018-05-02 20:49 - 2009-10-23 23:51 - 000000212 ___SH C:\boot.ini
2018-05-02 20:47 - 2009-10-23 22:09 - 000000000 ____D C:\Documents and Settings\Utilisateur
2018-05-02 20:47 - 2009-10-23 22:03 - 000032264 _____ C:\WINDOWS\SchedLgU.Txt
2018-05-02 19:50 - 2013-11-12 16:50 - 000000414 _____ C:\WINDOWS\Tasks\At1.job
2018-05-02 19:50 - 2012-09-17 21:06 - 000001172 _____ C:\WINDOWS\Tasks\GoogleUpdateTaskUserS-1-5-21-1606980848-963894560-839522115-1003UA.job
2018-05-02 19:50 - 2012-09-17 21:06 - 000001120 _____ C:\WINDOWS\Tasks\GoogleUpdateTaskUserS-1-5-21-1606980848-963894560-839522115-1003Core.job
2018-04-21 19:03 - 2014-05-12 15:25 - 000000452 _____ C:\Documents and Settings\Utilisateur\Mes documents\spider.sav
2018-04-18 19:07 - 2010-02-25 15:48 - 000000000 ____D C:\Documents and Settings\Utilisateur\Local Settings\Application Data\Temp
2018-04-18 19:05 - 2009-10-23 23:48 - 000000000 ___HD C:\WINDOWS\inf
2018-04-18 18:49 - 2012-03-20 08:50 - 000000000 ____D C:\WINDOWS\Minidump
2018-04-16 08:23 - 2009-10-24 10:59 - 000000009 _____ C:\WINDOWS\system32\Entrep.dat
2018-04-11 12:32 - 2018-03-13 21:32 - 005598720 _____ (Adobe Systems Incorporated) C:\WINDOWS\system32\FlashPlayerInstaller.exe
2018-04-11 12:32 - 2012-05-26 09:00 - 000804864 _____ (Adobe Systems Incorporated) C:\WINDOWS\system32\FlashPlayerApp.exe
2018-04-11 12:32 - 2011-06-02 10:26 - 000144896 _____ (Adobe Systems Incorporated) C:\WINDOWS\system32\FlashPlayerCPLApp.cpl
2018-04-11 12:32 - 2009-10-23 21:58 - 000000000 ____D C:\WINDOWS\system32\Macromed
2018-04-08 15:00 - 2014-03-15 10:18 - 000000228 _____ C:\WINDOWS\Tasks\Notification de fin de service de Microsoft Windows XP -mensuellement.job
==================== Fichiers à la racine de certains dossiers =======
2009-10-27 13:14 - 2018-03-21 09:48 - 000072704 _____ () C:\Documents and Settings\Utilisateur\Local Settings\Application Data\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2012-04-30 10:29 - 2012-04-30 10:29 - 000000088 _____ () C:\Documents and Settings\Utilisateur\Local Settings\Application Data\FASTWiz.log
2013-09-29 18:06 - 2013-09-29 18:06 - 020480000 _____ () C:\Documents and Settings\Utilisateur\Local Settings\Application Data\store-pp.jbs
Fichiers à déplacer ou supprimer:
====================
C:\Windows\Tasks\At1.job
Certains fichiers dans TEMP:
====================
2014-06-19 09:35 - 2014-08-21 09:15 - 000000000 ____D () C:\Documents and Settings\Utilisateur\Local Settings\Temp\avgnt.exe
==================== Bamital & volsnap ======================
(Il n'y a pas de correction automatique pour les fichiers qui ne satisfont pas à la vérification.)
C:\WINDOWS\explorer.exe => Le fichier est signé numériquement
C:\WINDOWS\system32\winlogon.exe => Le fichier est signé numériquement
C:\WINDOWS\system32\svchost.exe => Le fichier est signé numériquement
C:\WINDOWS\system32\services.exe => Le fichier est signé numériquement
C:\WINDOWS\system32\User32.dll => Le fichier est signé numériquement
C:\WINDOWS\system32\userinit.exe => Le fichier est signé numériquement
C:\WINDOWS\system32\rpcss.dll => Le fichier est signé numériquement
C:\WINDOWS\system32\dnsapi.dll => Le fichier est signé numériquement
C:\WINDOWS\system32\Drivers\volsnap.sys => Le fichier est signé numériquement
-
salut
je transpire pas je suis liquide
pas de panique, no stress, keep cool ça va le faire
bon une ligne c'est trop dur pour moi (pas compris le site)
Exécuté depuis C:\Documents and Settings\Utilisateur\Mes documents\Downloads
tu n'as pas exécuté FRST depuis ton bureau, sur lequel devrait se trouvé les rapports si tu l'avais éxécuté depuis le bureau
les rapports sont aussi dans C:\FRST\LOG
poste les rapports via cjoint dans ta réponse
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
la flaque va prendre du repos bien mérité
on se reconstitue en "solide" et on avance :)
si tu as des questions....
@+
-
re
ben oui une question
le rapport demandé est bon ?
malgrés mes déboires pour poster
verrais ça plus tard, me faut de l'entrainement, douuuucement avec xplom
tu as XP avec le SP3 et IE 8, tu ne pourras pas faire de miracles avec "cette combinaison", mais je panse que tu le sais
pour les rapports, j'aimerai que tu me les transmettes via cjoint
pas de soucis pour "la vitesse", fait à ton aise
j'en oublie de te saluer, excuse
salut billmaxime
pas de soucis non plus, je sais que c'est 1 oubli de ta part, et non 1 manque de respect
salutations
PS: si tu as des questions...
@+
-
salut
regarde si les rapports sont sur ton bureau
si ce n'est pas le cas, les rapports(FRST ET addition) sont dans C:\FRST\LOG, et tu peux les mettre sur le bureau
pour poster les rapports via cjoint, fait ceci:
tu ouvres Cjoint
tu cliques sur parcourir
en suivant le chemin (si les rapports sont sur le bureau), tu cliques sur l'explorateur >> bureau >>le(s) rapport(s)
PS:il faut les poster 1 par 1
quand le rapport est téléchargé dans Cjoint, plus bas dans la page, tu cliques sur "créer le lien Cjoint"
quand c'est fait, tu copies/colles le lien dans ta réponse
la procédure sur cette page >> https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
sii tu as des questions...
@+
-
Modérateurau punaise j'ai du boulot !
pff je vais prendre un weekend tranquille et voir tout ça , sadique :o)
retour lundi bourreau !
-
re
au punaise j'ai du boulot !
pff je vais prendre un weekend tranquille et voir tout ça , sadique :o)
retour lundi bourreau !
quand tu auras réalisé la manipulation, tu te rendras compte que c'est d'1 simplicité enfantine
PS:si tu veux que je te mette la procédure en image, dit le moi
@+
-
Modérateuroui !!! merci !
-
re
oui !!! merci !
ok, je vais te faire ça :)
@+
-
Modérateurvas y balance et laisse moi dans la marinade jusqu’à lundi , merci pour ton aide
et bon weekend surtout, reste pas devant ton écran pour des zigotos comme moi
-
re
vas y balance et laisse moi dans la marinade jusqu’à lundi , merci pour ton aide
et bon weekend surtout, reste pas devant ton écran pour des zigotos comme moi
pas de soucis, dans 1/4 d'heure tu auras la procédure en image :)
@+
-
re
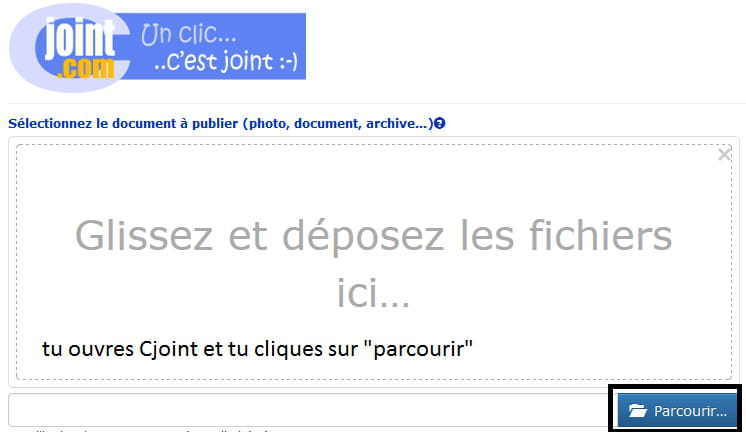
la procédure en image: (clique sur les images pour les agrandir si besoin)

ouvre Cjoint et clique sur "parcourir"

via l'explorateur de fichier, va où se trouve le fichier FRST et ADDITION, et sélectionne les 1 par 1


plus bas dans la page, clique sur "créer le lien Cjoint"

suis la procédure de l'image pour poster le lien de Cjoint

si tu as des questions...
@+




- 1
- 2
