Infectée par softcoup
Résolu
Bonjour à tous
je suis infecté par SOFTCOUP qui ouvre constamment des pub, c'est un enfer je ne peux plus rien faire
Quelqu'un peut m'aider svp?
j'ai regardé mes comptes, et j'ai payé en ligne des articles il y a un danger ou pas ?
Merci
je suis infecté par SOFTCOUP qui ouvre constamment des pub, c'est un enfer je ne peux plus rien faire
Quelqu'un peut m'aider svp?
j'ai regardé mes comptes, et j'ai payé en ligne des articles il y a un danger ou pas ?
Merci
19 réponses
-
Contributeur sécuritéSalut,
1/
Tu as installé des adwares et programmes indésirables sur ton PC.
----------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/ Ensuite
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
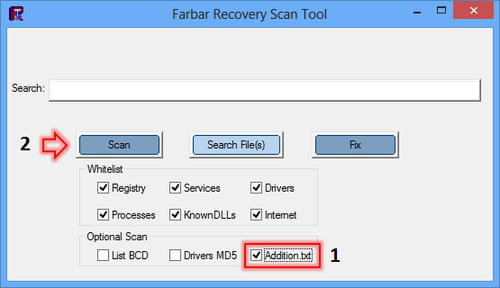
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Bonjour
Un grand merci pour votre aide
Voici le rapport
je ne suis pas seule à l'utiliser, quels conseils me donnez vous?
Merci
# AdwCleaner v4.108 - Rapport créé le 18/01/2015 à 16:17:32
# Mis à jour le 17/01/2015 par Xplode
# Database : 2015-01-13.2 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : stephanie - STEPHANIE-PC
# Exécuté depuis : C:\Users\stephanie\Downloads\adwcleaner_4.108.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\374311380
Dossier Supprimé : C:\ProgramData\WildWestCoupon
Dossier Supprimé : C:\ProgramData\greatsaving
Dossier Supprimé : C:\ProgramData\WowCoupon
Dossier Supprimé : C:\ProgramData\4899dd140d5f13cc
Dossier Supprimé : C:\Program Files (x86)\WowCoupon
Dossier Supprimé : C:\Users\stephanie\AppData\Roaming\OpenCandy
Dossier Supprimé : C:\Users\stephanie\Documents\Optimizer Pro
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.livelyrics00.live-lyrics.com_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.livelyrics00.live-lyrics.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_services.hearstmags.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.search.ask.com_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.search.ask.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_services.hearstmags.com_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.re-markable00.re-markable.net_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.re-markable00.re-markable.net_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.olark.com_0.localstorage-journal
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_click.dealshark.com_0.localstorage-journal
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginService
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Wpm
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKCU\Software\Optimizer Pro
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\SOFTWARE\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{1B8A71D1-31D4-EE6A-C32F-836E0BFFA6D3}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{37476589-E48E-439E-A706-56189E2ED4C4}_is1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SoftwareUpdate.exe
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\incredibar.com
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17496
-\\ Mozilla Firefox v
-\\ Google Chrome v38.0.2125.104
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://log.incredibar-search.com/?q={searchTerms}&pr=&spr=2&o=APN10044&gct=bar&u=92544379726642531&a=6PQXHxDLLd&i=26&lang=french&cid=2&source=370365502612&gc=fr&acr=365502612
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://www.qone8.com/web/?type=dspp&ts=1403360548&from=adks&uid=WDCXWD6400BPVT-80HXZT1_WD-WXD1A31H9315H9315&q={searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.babylon.com/?q={searchTerms}&affID=121845&tt=gc_150213_lnkry&babsrc=SP_ss_gin2g&mntrId=BE5D485D60F91102
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.babylon.com/?q={searchTerms}&affID=121845&tt=gc_150213_lnkry&babsrc=SP_ss_gin2g&mntrId=BE5D485D60F91102
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://en.softonic.com/s/{searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://www.qone8.com/web/?type=dspp&ts=1403360548&from=adks&uid=WDCXWD6400BPVT-80HXZT1_WD-WXD1A31H9315H9315&q={searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://www.airliners.net/search/photo.search?cx=partner-pub-8297169501225184%3Aa05n2n-tzky&ie=ISO-8859-1&q={searchTerms}&sa=Submit&search_active=1&search=&sheadline=&search_field=datedesc&submit=&siteurl=www.airliners.net%2F&ref=search.incredibar.com%2Fsearch.php%3Fq%3DAIR%2BLINERS%26lang%3Dfrench%26source%3D365502%26u%3D92544379726642531%26a%3D6PQXHxDLLd%26cid%3D1%26loc%3Dskw&ss=1404j549098j6
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://rokospolaviation.com/?page=websearch&srchtext={searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://mystart.incredibar.com/?a=6PQXHxDLLd&i=26&loc=skw&search={searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://mystart.incredibar.com/?a=6PQXHxDLLd&i=26&loc=skw&search={searchTerms}
[C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://log.incredibar-search.com/?q={searchTerms}&pr=&spr=2&o=APN10044&gct=bar&u=92544379726642531&a=6PQXHxDLLd&i=26&lang=french&cid=1&source=365502612&gc=fr
*************************
AdwCleaner[R0].txt - [7680 octets] - [18/01/2015 16:14:40]
AdwCleaner[S0].txt - [7442 octets] - [18/01/2015 16:17:32]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [7502 octets] ##########
# AdwCleaner v4.110 - Rapport créé le 10/02/2015 à 12:39:01
# Mis à jour le 05/02/2015 par Xplode
# Base de données : 2015-02-09.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : stephanie - STEPHANIE-PC
# Exécuté depuis : C:\Users\stephanie\Downloads\adwcleaner_4.110.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage
Fichier Supprimé : C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage-journal
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{823A33B2-F60A-4E89-8469-0DE3A85494EA}
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17496
-\\ Mozilla Firefox v
-\\ Google Chrome v38.0.2125.104
*************************
AdwCleaner[R0].txt - [8984 octets] - [18/01/2015 16:14:40]
AdwCleaner[S0].txt - [8759 octets] - [18/01/2015 16:17:32]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [8819 octets] ########## -
Contributeur sécuritéRe,
j'ai regardé mes comptes, et j'ai payé en ligne des articles il y a un danger ou pas ?
Pour plus de sécurité, tu peux changer tes mots de passes
----------------------
Il manque les rapports de FRST pour qu'on puisse continuer, comme
demandés ci-dessus en 2/.
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Le lien vers le rapport addition
https://pjjoint.malekal.com/files.php?id=20150210_b14s7r159h8
le lien vers le rapport FRST
https://pjjoint.malekal.com/files.php?id=20150210_n5q12m12g12e11
Merci -
Contributeur sécuritéBonsoir,
1/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
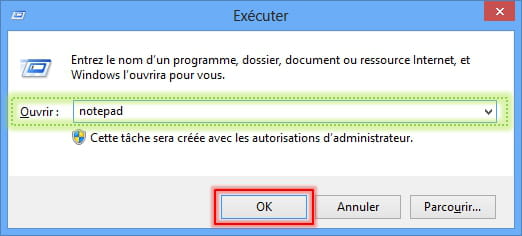
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
BHO: greatsaving -> {dc3b7aa9-c873-4228-a042-8734c45257e3} -> C:\ProgramData\greatsaving\UQE6DRLnO6uc0o.x64.dll No File
CHR dev: Chrome dev build detected! <======= ATTENTION
2013-07-24 16:18 - 2013-07-24 16:18 - 4188160 _____ () C:\Program Files (x86)\GUT83DC.tmp
2013-10-12 03:26 - 2013-10-12 03:26 - 0000000 _____ () C:\Program Files (x86)\GUTC12F.tmp
2014-11-01 17:39 - 2014-11-01 17:39 - 6000640 _____ () C:\Program Files (x86)\GUTC50F.tmp
2013-12-14 11:27 - 2013-12-14 11:27 - 49940480 _____ () C:\Program Files (x86)\GUTF6C.tmp
C:\Users\stephanie\openelement.exe
() C:\Program Files (x86)\Tor\tor.exe
R2 tor; C:\Program Files (x86)\Tor\tor.exe [3233806 2013-09-02] () [File not signed] <==== ATTENTION
reboot:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"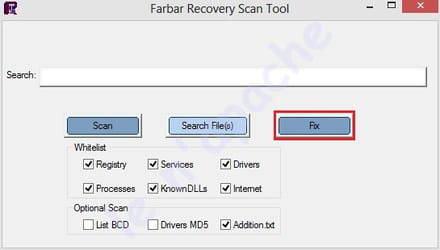
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarrez l'ordinateur
[*] ===> Aide : <<<ICI>>>
2/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
Bonne soirée
-
Bonsoir
le pc s'est éteind aprés avoir cliqué sur fix
je n'ai pas eu le temps de copié collé
je recommence ou je passe directement au 2/ -
Contributeur sécuritéPoste le rapport Fixlog.txt stp
Il se trouve ici : C:\FRST\Logs\Fixlog_Date_Heure _.txt
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
rapport fixlog
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 08-02-2015
Ran by stephanie at 2015-02-10 20:54:03 Run:1
Running from C:\Users\stephanie\Desktop
Loaded Profiles: stephanie (Available profiles: UpdatusUser & stephanie)
Boot Mode: Normal
==============================================
Content of fixlist:
*****************
start
BHO: greatsaving -> {dc3b7aa9-c873-4228-a042-8734c45257e3} -> C:\ProgramData\greatsaving\UQE6DRLnO6uc0o.x64.dll No File
CHR dev: Chrome dev build detected! <======= ATTENTION
2013-07-24 16:18 - 2013-07-24 16:18 - 4188160 _____ () C:\Program Files (x86)\GUT83DC.tmp
2013-10-12 03:26 - 2013-10-12 03:26 - 0000000 _____ () C:\Program Files (x86)\GUTC12F.tmp
2014-11-01 17:39 - 2014-11-01 17:39 - 6000640 _____ () C:\Program Files (x86)\GUTC50F.tmp
2013-12-14 11:27 - 2013-12-14 11:27 - 49940480 _____ () C:\Program Files (x86)\GUTF6C.tmp
C:\Users\stephanie\openelement.exe
() C:\Program Files (x86)\Tor\tor.exe
R2 tor; C:\Program Files (x86)\Tor\tor.exe [3233806 2013-09-02] () [File not signed] <==== ATTENTION
reboot:
end
*****************
"HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{dc3b7aa9-c873-4228-a042-8734c45257e3}" => Key deleted successfully.
"HKCR\CLSID\{dc3b7aa9-c873-4228-a042-8734c45257e3}" => Key deleted successfully.
CHR dev: Chrome dev build detected! <======= ATTENTION => Error: No automatic fix found for this entry.
C:\Program Files (x86)\GUT83DC.tmp => Moved successfully.
C:\Program Files (x86)\GUTC12F.tmp => Moved successfully.
C:\Program Files (x86)\GUTC50F.tmp => Moved successfully.
C:\Program Files (x86)\GUTF6C.tmp => Moved successfully.
C:\Users\stephanie\openelement.exe => Moved successfully.
[2568] C:\Program Files (x86)\Tor\tor.exe => Process closed successfully.
tor => Service deleted successfully.
The system needed a reboot.
==== End of Fixlog 20:54:05 ==== -
je passe à l'étape 2/ et je poste
-
voici le rapport:
Malwarebytes Anti-Malware
www.malwarebytes.org
Scan Date: 11/02/2015
Scan Time: 09:04:47
Logfile:
Administrator: Yes
Version: 2.00.4.1028
Malware Database: v2015.02.11.02
Rootkit Database: v2015.02.03.01
License: Free
Malware Protection: Disabled
Malicious Website Protection: Disabled
Self-protection: Disabled
OS: Windows 7 Service Pack 1
CPU: x64
File System: NTFS
User: stephanie
Scan Type: Threat Scan
Result: Completed
Objects Scanned: 428088
Time Elapsed: 42 min, 31 sec
Memory: Enabled
Startup: Enabled
Filesystem: Enabled
Archives: Enabled
Rootkits: Enabled
Heuristics: Enabled
PUP: Enabled
PUM: Enabled
Processes: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Registry Keys: 1
PUP.Optional.SweetIM.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-1\SOFTWARE\SweetIM, Delete-on-Reboot, [3dd533e739511521cec2fd94f40ff60a],
Registry Values: 0
(No malicious items detected)
Registry Data: 0
(No malicious items detected)
Folders: 0
(No malicious items detected)
Files: 6
PUP.Optional.OutBrowse, C:\Users\stephanie\Downloads\Java (1).exe, Quarantined, [13ff0b0f8bffff37098df51735cd33cd],
PUP.Optional.OutBrowse, C:\Users\stephanie\Downloads\Java (2).exe, Quarantined, [de34b76322687eb80492c745ac56ae52],
PUP.Optional.OutBrowse, C:\Users\stephanie\Downloads\Java.exe, Quarantined, [749e100acdbdca6c91054dbf1ee4e818],
PUP.Optional.OpenCandy, C:\Users\stephanie\Downloads\PhotoScape_V3.7.exe, Quarantined, [3ed4cf4bfe8c47ef479ff2eea85d07f9],
PUP.Optional.OmigaPlus.A, C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_isearch.omiga-plus.com_0.localstorage, Quarantined, [d73b11090e7c14225ae7237113f0fc04],
PUP.Optional.OmigaPlus.A, C:\Users\stephanie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_isearch.omiga-plus.com_0.localstorage-journal, Quarantined, [c25035e587034ee82b16eaaaf3106799],
Physical Sectors: 0
(No malicious items detected)
(end)
encore merci à vous -
NB: les pubs s'affichent encore
merci pour votre aide -
Contributeur sécuritéBonjour,
On continue alors :
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/]cjoint.com
[*]Copie/Colle le lien généré dans ta réponse.
2/
Télécharge: Junkware Removal Tool à partir : https://www.bleepingcomputer.com/download/junkware-removal-tool/dl/131/]ce lien
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*] Ferme tout tes navigateurs
[*] Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*] Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
[*] Tuto : http://hackinginterdit.blogspot.fr/2013/02/junkware-removal-tool.html
3/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
@+
-
-
2/~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.4.2 (02.02.2015:1)
OS: Windows 7 Home Premium x64
Ran by stephanie on 11/02/2015 at 20:40:39,47
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
Successfully repaired: [Registry Value] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\\Start Page
Successfully repaired: [Registry Value] HKEY_USERS\.DEFAULT\Software\Microsoft\Internet Explorer\Main\\Start Page
Successfully repaired: [Registry Value] HKEY_USERS\S-1-5-18\Software\Microsoft\Internet Explorer\Main\\Start Page
Successfully repaired: [Registry Value] HKEY_USERS\S-1-5-19\Software\Microsoft\Internet Explorer\Main\\Start Page
Successfully repaired: [Registry Value] HKEY_USERS\S-1-5-20\Software\Microsoft\Internet Explorer\Main\\Start Page
Successfully repaired: [Registry Value] HKEY_USERS\S-1-5-21-2531950721-163777646-207950430-1001\Software\Microsoft\Internet Explorer\Main\\Start Page
~~~ Registry Keys
~~~ Files
~~~ Folders
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 11/02/2015 at 20:46:50,58
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
3/ j'ai nettoyé google chrome
-
Contributeur sécuritéBonjour,
1/
Il me faut un nouveau rapport FRST
2/
Comment fonctionne ton PC maintenant?
@+
-
Bonjour
Voici les rapports FRST
http://pjjoint.malekal.com/files.php?id=20150212_i15v8r6l911
http://pjjoint.malekal.com/files.php?id=20150212_b6y12i10r7s11
Mon pc marche super bien, plus de pub
un GRAND MERCI pour ton aide!
Merci merciiii -
Contributeur sécuritéRe,
Rien d'anormal, pour finir tu peux faire ceci :
Télécharge Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système- Clique ensuite sur Exécuter puis patiente pendant le processus de suppression.
- Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
- Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
- le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Vacciner les supports amovibles :- Télécharge : MKV (créé par El Desaparecido) sur ton Bureau.
- Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
- Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
- Double clique sur MKV.exe.
- Clique sur Vacciner.
===========================================
Défragmentation :
Défragmente tes disques dur par defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre- Télécharge et installe CCleaner version Slim
- Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
- Avancé et décoche la case Effacer uniquement les fichiers etc....
- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
- Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
- Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT
==> Adblock plus
Google chrome :
==> WOT
==> Adblock plus
2/ Aussi tu peux garder Malwarebytes et l'utiliser aussi une fois par semaine.
3/ Un peu de lecture :- Les dangers du Peer-To-Peer, Emule etc..
- Comment Sécuriser son ordinateur...
- Pourquoi et comment je me fais infecter
- pourquoi maintenir son navigateur à jour
@+
-
Voici le rapport DELFIX
je vais faire la suite de la conduite à tenir car les pubs sont revenues un peu
# DelFix v10.8 - Rapport créé le 15/02/2015 à 14:10:16
# Mis à jour le 29/07/2014 par Xplode
# Nom d'utilisateur : stephanie - STEPHANIE-PC
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\stephanie\AppData\Roaming\ZHP
Supprimé : C:\Users\stephanie\Desktop\FRST-OlderVersion
Supprimé : C:\Users\stephanie\Desktop\Addition.txt
Supprimé : C:\Users\stephanie\Desktop\Fixlog.txt
Supprimé : C:\Users\stephanie\Desktop\FRST.txt
Supprimé : C:\Users\stephanie\Desktop\FRST64.exe
Supprimé : C:\Users\stephanie\Desktop\JRT.exe
Supprimé : C:\Users\stephanie\Desktop\JRT.txt
Supprimé : C:\Users\stephanie\Desktop\ZHPCleaner.exe
Supprimé : C:\Users\stephanie\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\stephanie\Desktop\ZHPCleaner.txt
Supprimé : C:\Users\stephanie\Desktop\ZHPCleaner1.txt
Supprimé : C:\Users\stephanie\Downloads\adwcleaner_4.108.exe
Supprimé : C:\Users\stephanie\Downloads\adwcleaner_4.110.exe
Supprimé : C:\Users\stephanie\Downloads\FRST64.exe
Supprimé : C:\Users\stephanie\Downloads\JRT.exe
Supprimé : C:\Users\stephanie\Downloads\ZHPCleaner.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #323 [Removed QuickTime 7 | 01/10/2015 12:29:44]
Supprimé : RP #324 [Sauvegarde Windows | 01/11/2015 18:01:01]
Supprimé : RP #326 [??? ??????? Windows Live Mesh ActiveX ??? | 01/18/2015 14:50:13]
Supprimé : RP #327 [Supprimé St???e?? e?????? ActiveX t?? Windows Live Mesh ??a ap?µa???sµ??e? s??d?se?? | 01/18/2015 16:00:47]
Supprimé : RP #328 [Removed Google Earth. | 01/18/2015 16:03:35]
Supprimé : RP #329 [Removed Skype(TM) 6.11 | 01/18/2015 16:14:54]
Supprimé : RP #330 [Sauvegarde Windows | 01/18/2015 18:01:15]
Supprimé : RP #331 [Windows Update | 01/20/2015 16:48:56]
Supprimé : RP #333 [Sauvegarde Windows | 02/08/2015 12:47:36]
Supprimé : RP #334 [Sauvegarde Windows | 02/08/2015 18:00:37]
Supprimé : RP #335 [Windows Update | 02/12/2015 07:11:59]
Nouveau point de restauration créé !
########## - EOF - ##########