Faux virus Pop up Mcafee
Résolu/FerméBonjour,
Depuis quelques temps j'ai des pop up de Mcafee me disant que mon PC est infecté ou que quelqu'un télécharge sur mon pc.
Elles apparaissent en bas à droite.
De plus votre aide me permettra de nettoyer mon PC :-)
Merci
Pascal
9 réponses
-
Modérateur
Vu que tu es nouveau, pour créer ton propre post et poser ta question clique sur:
https://forums.commentcamarche.net/forum/virus-securite-7/new
.
-
Modérateur
Bonjour,
Crée ton propre sujet,
Merci
-
bonjour je suis nouveau sur le forum , j'ai trouver ce post qui traite sur le meme probléme que je rencontre des fenêtre pop-up qui s'ouvre dans les notifications "erreur de paiement " "avast expiré" .
ayant trés peu de connaisance en informatique serai t'il possible d'avoir des conseil ou une aide ? -
Modérateur
Le fixlog est OK.
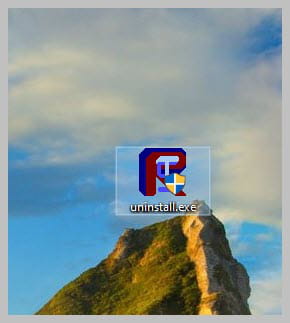
Tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.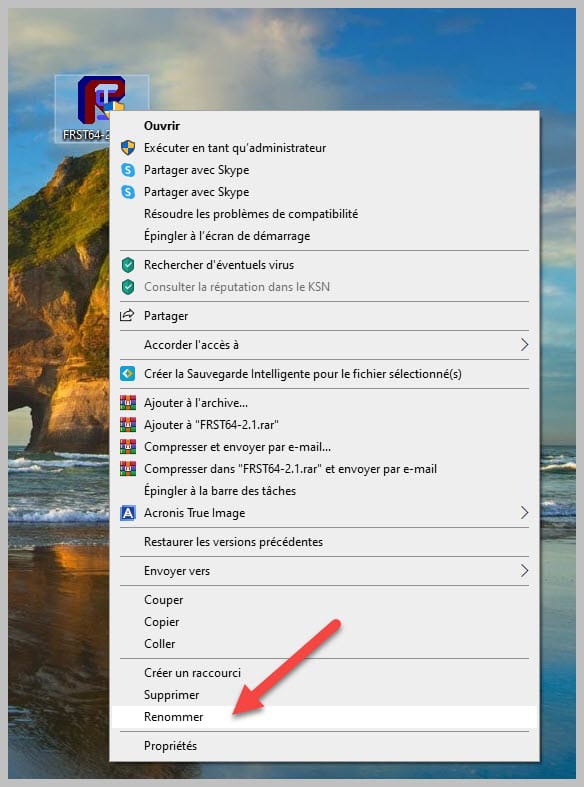
-
Autrement tout semble être rentré dans l'ordre plus de popup Mcafee !!!!
-
Veuillez m'excuser mais PJJOINT ne fonctionnait pas....
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 12-03-2023
Exécuté par cassi (14-03-2023 18:14:30) Run:1
Exécuté depuis C:\Users\cassi\Downloads\FRST-OlderVersion
Profils chargés: cassi
Mode d'amorçage: Normal
==============================================fixlist contenu:
*****************
Start::
CreateRestorePoint:
CloseProcesses:
Edge Notifications: Default -> hxxps://allowsuccess.org; hxxps://telecharger-youtube-mp3.com; hxxps://unnersosew.com
FF Extension: (Pas de nom) - C:\Program Files (x86)\McAfee\SiteAdvisor\e10ssaffplg.xpi [non trouvé(e)]
CHR Notifications: Default -> hxxps://lodder5.biz
HKLM\...\Run: [] => [X]
HKLM-x32\...\Run: [] => [X]
HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\Run: [] => [X]
HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Delete Cached Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\Update\OneDriveSetup.exe" (Pas de fichier)
HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Delete Cached Standalone Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\StandaloneUpdater\OneDriveSetup.exe" (Pas de fichier)
HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Uninstall 23.007.0109.0004] => C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\23.007.0109.0004" (Pas de fichier)
Task: {271F7124-9FBD-4043-A2B1-645450EF97CC} - \Lenovo\ImController\Lenovo iM Controller Scheduled Maintenance -> Pas de fichier
Task: {579B2F23-4D2D-4B6D-BE1E-E0344396D841} - System32\Tasks\CLMLSvc_P2G8 => C:\Program Files (x86)\Lenovo\Power2Go\CLMLSvc_P2G8.exe (Pas de fichier)
Task: {73BCA52E-21CD-4542-9BE1-2D8D165A96E4} - \Lenovo\ImController\Plugins\LenovoSystemUpdatePlugin_WeeklyTask -> Pas de fichier
Task: {B2F22D8D-EE3D-485B-8D25-87F8BCE55C74} - System32\Tasks\Lenovo\Vantage\Schedule\VantageTelemetryAddinTask => C:\Program Files (x86)\Lenovo\VantageService\3.6.15.0\ScheduleEventAction.exe VantageTelemetryAddinTask (Pas de fichier)
Task: {CE9845EB-3E0B-431D-B228-4E147E161557} - \Lenovo\ImController\Lenovo iM Controller Monitor -> Pas de fichier
S3 netprotection_network_filter2; System32\drivers\netprotection_network_filter2.sys [X]
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction
GroupPolicy-Firefox: Restriction
HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3: <==== ATTENTION (Restriction - Zones)
ContextMenuHandlers1: [CLVDShellExt] -> {3E2A0A32-6E14-4BAD-AA87-BBB6A75EBFF2} =>  -> Pas de fichier
ContextMenuHandlers2: [CLVDShellExt] -> {3E2A0A32-6E14-4BAD-AA87-BBB6A75EBFF2} =>  -> Pas de fichier
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} =>  -> Pas de fichier
SearchScopes: HKU\S-1-5-21-3532964059-4079266314-1441800742-1001 -> DefaultScope {B20908B5-5EAA-4A06-8293-1F85FAF6122E} URL =
Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} -  Pas de fichier
End::
*****************Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
"Edge Notifications" => supprimé(es) avec succès
C:\Program Files (x86)\McAfee\SiteAdvisor\e10ssaffplg.xpi => chemin supprimé(es) avec succès
"Chrome Notifications" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows\CurrentVersion\Run\\" => supprimé(es) avec succès
"HKLM\Software\WOW6432Node\Microsoft\Windows\CurrentVersion\Run\\" => supprimé(es) avec succès
"HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\Software\Microsoft\Windows\CurrentVersion\Run\\" => supprimé(es) avec succès
"HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\Software\Microsoft\Windows\CurrentVersion\RunOnce\\Delete Cached Update Binary" => supprimé(es) avec succès
"HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\Software\Microsoft\Windows\CurrentVersion\RunOnce\\Delete Cached Standalone Update Binary" => supprimé(es) avec succès
"HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\Software\Microsoft\Windows\CurrentVersion\RunOnce\\Uninstall 23.007.0109.0004" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{271F7124-9FBD-4043-A2B1-645450EF97CC}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{271F7124-9FBD-4043-A2B1-645450EF97CC}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Lenovo\ImController\Lenovo iM Controller Scheduled Maintenance" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{579B2F23-4D2D-4B6D-BE1E-E0344396D841}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{579B2F23-4D2D-4B6D-BE1E-E0344396D841}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\CLMLSvc_P2G8 => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\CLMLSvc_P2G8" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{73BCA52E-21CD-4542-9BE1-2D8D165A96E4}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{73BCA52E-21CD-4542-9BE1-2D8D165A96E4}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Lenovo\ImController\Plugins\LenovoSystemUpdatePlugin_WeeklyTask" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B2F22D8D-EE3D-485B-8D25-87F8BCE55C74}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B2F22D8D-EE3D-485B-8D25-87F8BCE55C74}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Lenovo\Vantage\Schedule\VantageTelemetryAddinTask => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Lenovo\Vantage\Schedule\VantageTelemetryAddinTask" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{CE9845EB-3E0B-431D-B228-4E147E161557}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{CE9845EB-3E0B-431D-B228-4E147E161557}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Lenovo\ImController\Lenovo iM Controller Monitor" => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\netprotection_network_filter2 => impossible à supprimer. Accès refusé.
HKLM\SOFTWARE\Microsoft\Windows Defender\\"DisableAntiSpyware"="0" => valeur restauré(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows Defender\\"DisableAntiVirus"="0" => valeur restauré(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate => supprimé(es) avec succès
C:\Program Files\Mozilla Firefox\distribution\policies.json => déplacé(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3 => supprimé(es) avec succès
HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\CLVDShellExt => supprimé(es) avec succès
HKLM\Software\Classes\Drive\ShellEx\ContextMenuHandlers\CLVDShellExt => supprimé(es) avec succès
HKLM\Software\Classes\Directory\Background\ShellEx\ContextMenuHandlers\igfxcui => supprimé(es) avec succès
"HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope" => supprimé(es) avec succès
HKLM\Software\Classes\PROTOCOLS\Handler\sacore => supprimé(es) avec succèsRésultats du déplacement planifié des fichiers (Mode d'amorçage: Normal) (Date&Heure: 14-03-2023 18:45:01)
Résultats de la suppression planifiée des clés après redémarrage:HKLM\System\CurrentControlSet\Services\netprotection_network_filter2 => impossible à supprimer. Accès refusé.
==== Fin de Fixlog 18:45:01 ====
-
Modérateur
Bonjour.
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
-
-
Modérateur@Pascal11300
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: Edge Notifications: Default -> hxxps://allowsuccess.org; hxxps://telecharger-youtube-mp3.com; hxxps://unnersosew.com FF Extension: (Pas de nom) - C:\Program Files (x86)\McAfee\SiteAdvisor\e10ssaffplg.xpi [non trouvé(e)] CHR Notifications: Default -> hxxps://lodder5.biz HKLM\...\Run: [] => [X] HKLM-x32\...\Run: [] => [X] HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\Run: [] => [X] HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Delete Cached Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\Update\OneDriveSetup.exe" (Pas de fichier) HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Delete Cached Standalone Update Binary] => C:\WINDOWS\system32\cmd.exe /q /c del /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\StandaloneUpdater\OneDriveSetup.exe" (Pas de fichier) HKU\S-1-5-21-3532964059-4079266314-1441800742-1001\...\RunOnce: [Uninstall 23.007.0109.0004] => C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\cassi\AppData\Local\Microsoft\OneDrive\23.007.0109.0004" (Pas de fichier) Task: {271F7124-9FBD-4043-A2B1-645450EF97CC} - \Lenovo\ImController\Lenovo iM Controller Scheduled Maintenance -> Pas de fichier Task: {579B2F23-4D2D-4B6D-BE1E-E0344396D841} - System32\Tasks\CLMLSvc_P2G8 => C:\Program Files (x86)\Lenovo\Power2Go\CLMLSvc_P2G8.exe (Pas de fichier) Task: {73BCA52E-21CD-4542-9BE1-2D8D165A96E4} - \Lenovo\ImController\Plugins\LenovoSystemUpdatePlugin_WeeklyTask -> Pas de fichier Task: {B2F22D8D-EE3D-485B-8D25-87F8BCE55C74} - System32\Tasks\Lenovo\Vantage\Schedule\VantageTelemetryAddinTask => C:\Program Files (x86)\Lenovo\VantageService\3.6.15.0\ScheduleEventAction.exe VantageTelemetryAddinTask (Pas de fichier) Task: {CE9845EB-3E0B-431D-B228-4E147E161557} - \Lenovo\ImController\Lenovo iM Controller Monitor -> Pas de fichier S3 netprotection_network_filter2; System32\drivers\netprotection_network_filter2.sys [X] HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction GroupPolicy-Firefox: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\3: <==== ATTENTION (Restriction - Zones) ContextMenuHandlers1: [CLVDShellExt] -> {3E2A0A32-6E14-4BAD-AA87-BBB6A75EBFF2} => -> Pas de fichier ContextMenuHandlers2: [CLVDShellExt] -> {3E2A0A32-6E14-4BAD-AA87-BBB6A75EBFF2} => -> Pas de fichier ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier SearchScopes: HKU\S-1-5-21-3532964059-4079266314-1441800742-1001 -> DefaultScope {B20908B5-5EAA-4A06-8293-1F85FAF6122E} URL = Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - Pas de fichier End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
-
Modérateur
Bonjour,
Il s'agit très probablement de notifications autorisées dans un navigateur WEB
Vous savez, un pop up dans une page WEB qui vous demande si vous acceptez les notifications...
Dans un tel cas, vous pouvez les révoquer ou les bloquer de par les paramètres du navigateur en question.