Télécharger flash player
Mon problème est le suivant : suite à je pense une problème de virus, je n'ai plus de flash player, ou du moins chaque fois que je lance un programme qui a besoin de flash player pour tourner, un message s'affiche me disant que j'ai besoin de flash et qui me donne le lien vers Adobe pour le télécharger.
Quand je vais sur le site de Adobe pour télécharger Flash, Ca ne me télécharge rien du tout.
J'ai donc tenté de passer par 01.net, clubic, softonic, bref tous les sites qui proposent des liens directs pour télécharger et j'ai toujours le même problème de téléchargement
Voila ce qui se passe. je clique sur download et j'ai un message "voulez-vous exécuter ou enregistrer flash player25ax_db_install.exe (1,14mo) à partir de admdownload.adobe.com ?" je clique sur "enregistrer" et trois seconde après arrive ce second message : "la signature de flash player 25ax_de_install_exe est endommagée ou n'est pas valide"
Je précise que chaque fois, j'ai désactivé mon anti-virus.
Que faut-il faire ? Si quelqu'un pouvait me trouver la solution !!!
Merci d'avance !!!
16 réponses
Un utilisateur rencontre un problème de téléchargement de Flash Player après une suspicion de virus, les programmes demandant Flash affichant un lien vers Adobe, et l’installation semble bloquée. Plusieurs conseils alternent entre l’installation d’une ancienne version hors ligne, le relancement de MalwareBytes et l’analyse des historiques et journaux d’application afin d’identifier l’origine du blocage et d’évaluer les risques. D’autres échanges évoquent la coexistence de deux Flash Player (ActiveX et plugin) et discutent leur désinstallation via des outils comme CCleaner, tout en soulignant les risques de restes résiduels. La discussion souligne aussi les messages d’erreur liés à la sécurité des signatures et rappelle l’importance de privilégier des sources officielles, des installateurs authentiques et des analyses de sécurité complètes.
-
ModérateurEs-tu bien sur une session admin ?
-
-
-
v'là encore autre chose... Je n'ai jamais créé apparemment de compte administrateur , donc je vais faire la technique que j'ai trouvé sur un site :
1) Démarrer en mode sans échec (au démarrage, maintenir F8 enfoncé, puis choisir "mode sans échec")
2) Entrer dans la session administrateur (qui tout à coup apparaît dans ce mode-là!!)
3) Aller dans "Panneau de configuration", "Comptes et protection des utilisateurs", "Gérer un autre compte". Là, vous sélectionnez votre compte (qui est désigné comme "utilisateur standard") puis vous cliquez sur "Modifier le type de compte" et vous déterminez votre compte comme un compte "administrateur".
4) Il ne vous reste qu'à valider les changements et à redémarrer votre ordinateur normalement.
bon ben je me lance ...
-
-
ModérateurDésinstalle tous les 2.
-
ModérateurVa dans démarrer
Panneau de configuration
Programmes et fonctionnalités
Désinstalle --> flash player
Redémarre le pc.
Va supprimer le dossier flash dans:
--> C:\windows\system32\macromed
--> C:\windows\syswow64\macromed
Ensuite lance --> CCleaner en tant qu'administrateur pour un nettoyage.
Essaie de nouveau d'installer Flash Player.
-
excuse moi de ne plus avoir donné signe de vie hier soir, réunion avec les profs de ma fille .... :(
Je relance une analyse car je n'ai rien dans la quarantaine....
Jai tenté d'installer FP mais toujours cette histoire de signature invalide ou endommagée... -
ModérateurTu as quoi dans quarantaine ?
As-tu réussi à installer Flash Player ?
-
Je suis un boulet ....
Je n'ai pas du tout la même chose à l'écran...
-
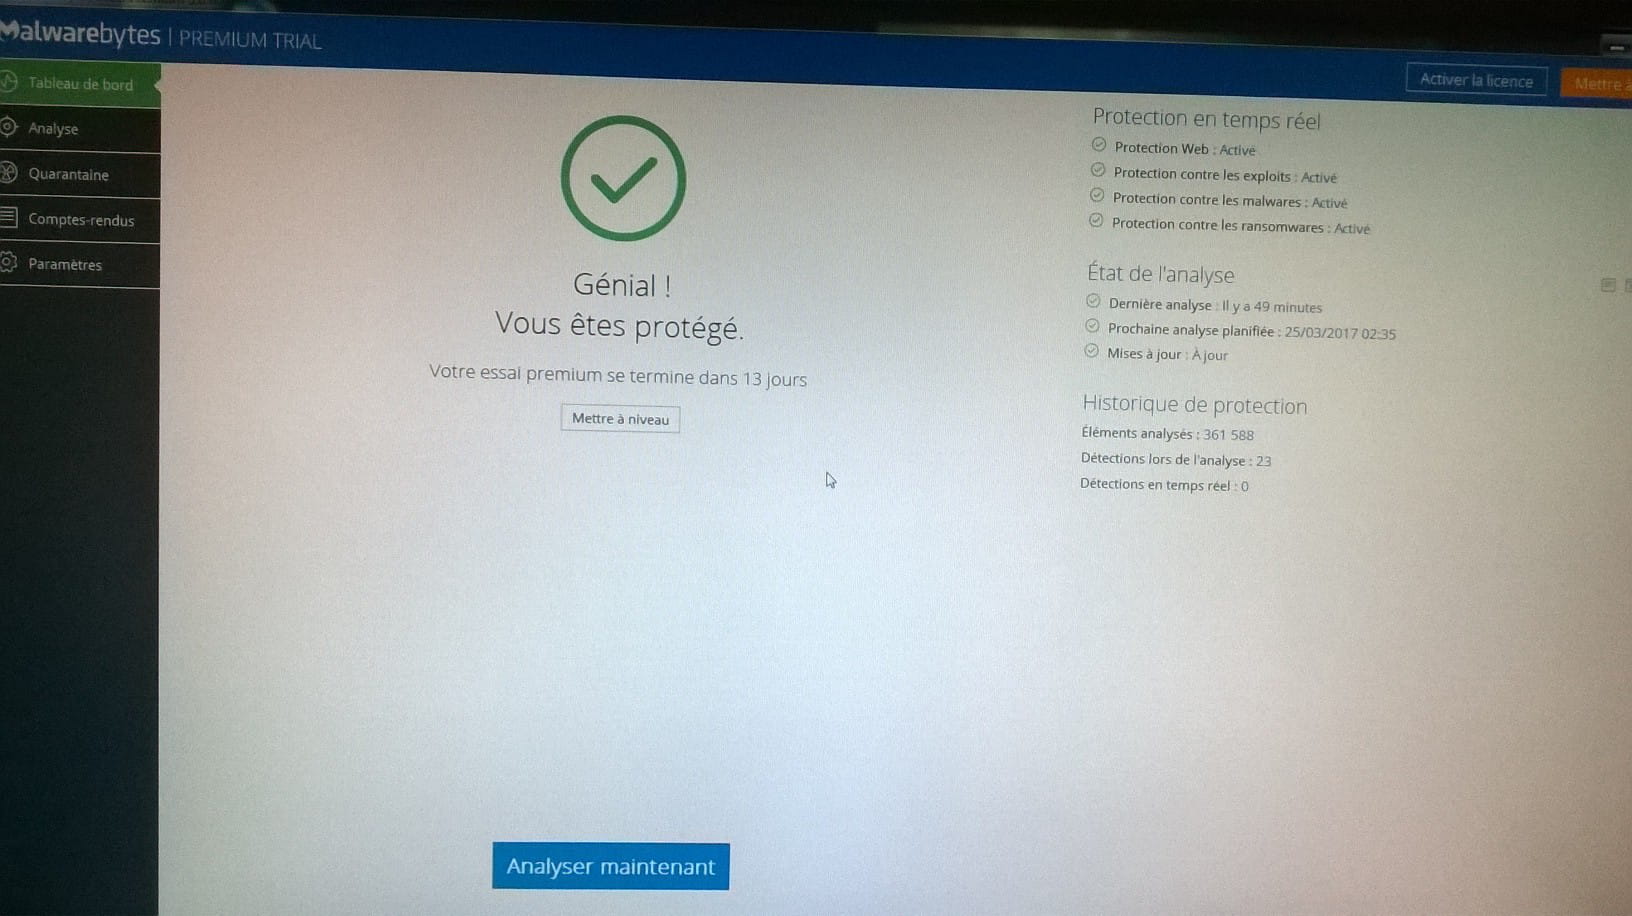
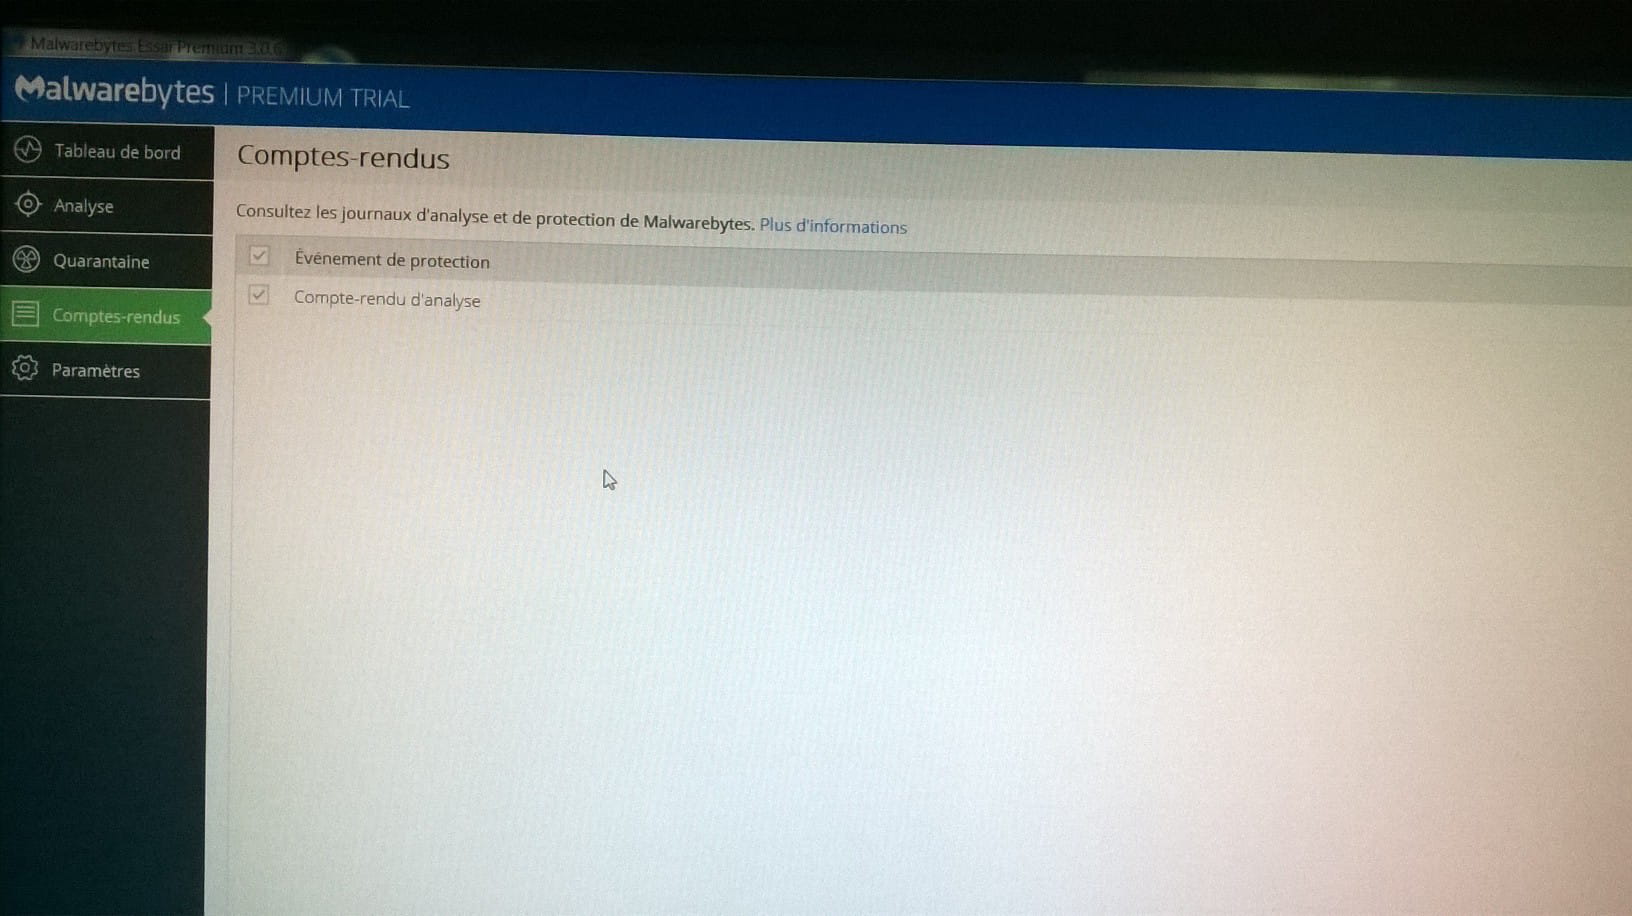
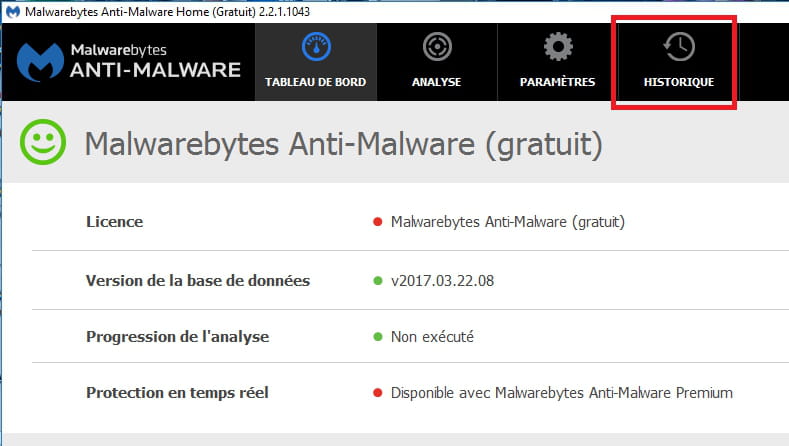
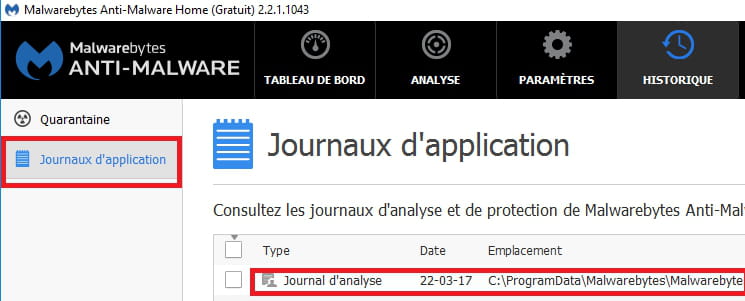
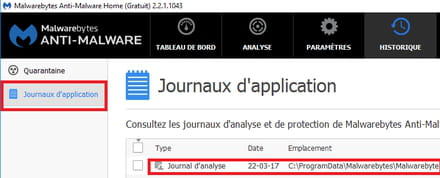
ModérateurRelance MalwareBytes
Historique
Journaux d’application
Copie le rapport du scan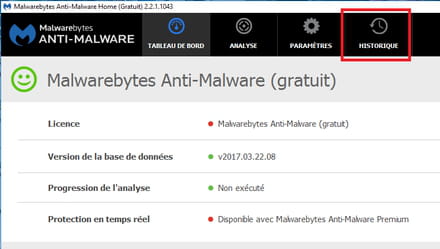
-
ModérateurTélécharge et installe --> MalwareBytes
Décoche la case --> Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Lance-le en tant qu'administrateur
Clique sur --> Mettre à jour
Analyser maintenant
Après le scan
Si positif, clique sur --> Tout mettre en quarantaine
Redémarre le pc.
Relance MalwareBytes
Historique
Journaux d’application
Copie le rapport du scan
Héberge le rapport sur le site --> http://pjjoint.malekal.com/
Donne le lien pour consultation dans ton prochain message.
-
A azwawdz122 : je finis d'abord avec l'aide de kaneagle et si rien ne marche, je ferais avec votre méthode.
Je vous remercie beaucoup en tout cas pour tout le post d'aide que vous m'avez adressé.
bien cordialement,
kAIKOU -
A kenneagle :
Je viens de finir tout le processus.
voici le fichier text du rapport :
# AdwCleaner v6.044 - Rapport créé le 24/03/2017 à 15:00:50
# Mis à jour le 28/02/2017 par Malwarebytes
# Base de données : 2017-02-28.2 [Locale]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (X64)
# Nom d'utilisateur : Dominique - DOMINIQUE-PC
# Exécuté depuis : C:\Users\Dominique\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\7BOVAVS4\adwcleaner_6.044.exe
# Mode: Nettoyage
# Support : https://www.malwarebytes.com/support/- [ Services ] *****
[-] Service supprimé: Update service
[-] Service supprimé: esgiguard- [ Dossiers ] *****
[-] Dossier supprimé: C:\Users\Dominique\AppData\Local\stv_fr_12
[-] Dossier supprimé: C:\Users\Dominique\AppData\Roaming\Activeris
[-] Dossier supprimé: C:\Users\Dominique\AppData\Roaming\DigitalSites
[-] Dossier supprimé: C:\Users\Dominique\AppData\Roaming\dvdvideosoftiehelpers
[-] Dossier supprimé: C:\Users\Dominique\AppData\Roaming\Systweak
[#] Dossier supprimé au redémarrage: C:\Users\Dominique\AppData\Roaming\digitalsites
[-] Dossier supprimé: C:\Users\Dominique\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\spyhunter
[-] Dossier supprimé: C:\ProgramData\Activeris
[-] Dossier supprimé: C:\ProgramData\choosefun
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\Activeris
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\choosefun
[-] Dossier supprimé: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\AGENCE-EXCLUSIVE
[-] Dossier supprimé: C:\Program Files (x86)\choosefun
[-] Dossier supprimé: C:\Users\Dominique\AppData\Local\com- [ Fichiers ] *****
[-] Fichier supprimé: C:\Users\Dominique\AppData\Local\Microsoft\Internet Explorer\DOMStore\YQD8JDU8\pdfconverterhq.dl.myway[1].xml
[-] Fichier supprimé: C:\Users\Dominique\AppData\Local\Microsoft\Internet Explorer\DOMStore\LKYUPXZM\utilitychest.dl.myway[1].xml
[-] Fichier supprimé: C:\Users\Dominique\AppData\Local\Microsoft\Internet Explorer\DOMStore\5RWAU3GA\pconverter.dl.myway[1].xml
[-] Fichier supprimé: C:\Users\Dominique\AppData\Roaming\aps.uninstall.scan.results
[-] Fichier supprimé: C:\Windows\SysNative\acrisnative64.exe- [ DLL ] *****
- [ WMI ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
[-] Tâche supprimée: {8E0DBC12-9DDB-4E7A-A8B5-EAEDDB088B10}
[-] Tâche supprimée: Activeris AntiMalware_startup- [ Registre ] *****
[-] Valeur supprimée: HKLM\SOFTWARE\Microsoft\Internet Explorer\MAIN\FeatureControl\FEATURE_BROWSER_EMULATION [C:\Program Files (x86)\Plus-HD-9.1\Plus-HD-9.1-nova.exe]
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\myway.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\pconverter.dl.myway.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\pdfconverterhq.dl.myway.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\utilitychest.dl.myway.com
[-] Clé supprimée: HKLM\SOFTWARE\Classes\esrv.mysearchdialESrvc.1
[-] Clé supprimée: HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.Protector
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.Protector.1
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.ProtectorBho
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.ProtectorBho.1
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.ProtectorLib
[-] Clé supprimée: HKLM\SOFTWARE\Classes\protector_dll.ProtectorLib.1
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\esrv.mysearchdialESrvc.1
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.Protector
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.Protector.1
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.ProtectorBho
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.ProtectorBho.1
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.ProtectorLib
[#] Clé supprimée au redémarrage: [x64] HKLM\SOFTWARE\Classes\protector_dll.ProtectorLib.1
[-] Clé supprimée: HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
[-] Clé supprimée: HKCU\Software\Classes\CLSID\{BEBBC426-4F16-4567-8FE1-BE198C982027}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{6EC77D09-02CB-4E1F-E3C4-FB141B2610B3}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{D879A501-50A7-BEFC-A4C5-32DC6E0CB208}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
[-] Clé supprimée: HKU\.DEFAULT\Software\AppDataLow\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\ImInstaller
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\Mozilla\Extends
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\TeleCharger
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\Webplayer
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\systweak
[-] Clé supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\AppDataLow\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[#] Clé supprimée au redémarrage: HKU\S-1-5-18\Software\AppDataLow\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[#] Clé supprimée au redémarrage: HKCU\Software\ImInstaller
[#] Clé supprimée au redémarrage: HKCU\Software\Mozilla\Extends
[#] Clé supprimée au redémarrage: HKCU\Software\TeleCharger
[#] Clé supprimée au redémarrage: HKCU\Software\Webplayer
[#] Clé supprimée au redémarrage: HKCU\Software\systweak
[#] Clé supprimée au redémarrage: HKCU\Software\AppDataLow\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[-] Clé supprimée: HKLM\SOFTWARE\{12A61307-94CD-4F8E-94BC-918E511FAA81}
[-] Clé supprimée: HKLM\SOFTWARE\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[-] Clé supprimée: HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
[-] Clé supprimée: HKLM\SOFTWARE\ImInstaller
[-] Clé supprimée: HKLM\SOFTWARE\systweak
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{851FFBBE-65A6-03DF-0222-8B58ABEC0C48}
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\ImInstaller
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Mozilla\Extends
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\TeleCharger
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Webplayer
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\systweak
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\AppDataLow\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}
[-] Clé supprimée: [x64] HKLM\SOFTWARE\EnigmaSoftwareGroup
[-] Clé supprimée: [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{ACF5FE1B-3772-4068-8B87-2D2A6EFD0A05}
[-] Valeur supprimée: HKU\S-1-5-21-4028659555-2510337419-1843886578-1000\Software\Microsoft\Internet Explorer\SearchScopes [DoNotAskAgain]
[#] Valeur supprimée au redémarrage: HKCU\Software\Microsoft\Internet Explorer\SearchScopes [DoNotAskAgain]
[#] Valeur supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes [DoNotAskAgain]
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\en.softonic.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\fr.softonic.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\picsart-windows-10.fr.softonic.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\softonic.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\staticimgfarm.com
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\ttdetect.staticimgfarm.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\en.softonic.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\fr.softonic.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\picsart-windows-10.fr.softonic.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\softonic.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\staticimgfarm.com
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\DOMStorage\ttdetect.staticimgfarm.com- [ Navigateurs ] *****
:: Clés "Tracing" supprimées
:: Paramètres Winsock réinitialisés
C:\AdwCleaner\AdwCleaner[C0].txt - [9669 octets] - [24/03/2017 15:00:50]
C:\AdwCleaner\AdwCleaner[S0].txt - [8999 octets] - [24/03/2017 14:58:58]
########## EOF - C:\AdwCleaner\AdwCleaner[C0].txt - [9817 octets] ##########
C'est hallucinant comme il va plus vite à l'allumage !!!
Je tente à nouveau de télécharger flash sur les liens que tu m'as donnés ?
Merci beaucoup en tout cas !!! -
bonjour
mais avant tout il est recommandé désinstaller l'antivirus puis installer un autre ;,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,, y a une seul solution pour résoudre votre problème
installez revounistaller
voici le lien de téléchargement :
https://www.commentcamarche.net/telecharger/utilitaires/19405-revo-uninstaller/
puis vous désinstallez adobe et votre antivirus
je pense que vous avez des failles de sécurité
avez-vous windows
envoie - moi sa version ( windows 7/10/8.1/8rt)
si vous avez windows 7 il faut que vous désinstallez votre antivirus et installer MICROSOFT SECURITY ESSENTIALS
voici le lien de téléchargement :
https://www.microsoft.com/fr-fr/download/details.aspx?id=5201
si vous avez windows 10/8.1/8rt/ il faut que vous activez windows defender
effectuez les opérations suivantes :
menu démarrer panneaux de configuration petites iconnes
vous cliquez sur windows defender et vous l'activer
A+
ensuite vous téléchargez adobe flash player
voici le lien de téléchargement :
https://www.adobe.com/
téléchargez les produits adobe et autres produits dans le site d'editeur
comme adobe flash player il faut le télécharger dans le site officiel adobe.com
A+-
-
bONJOUR AZWAWDZ122 : j'avais Microsoft sécurity essentials et mon informaticien m'a indiqué que c'était de la "m....". D plus, comme je vais souvent sur la Mule, il m'a dit que l'anti virus de Microsoft n'était vraiment pas suffisant. Je précise cependant que j'ai un VPN dés que vais sur la Mule. Ensuite c'est à force de ne pouvoir télécharger sur le site officiel de adobe que j'ai tenté tous les autres sites non officiels.
J'ai donc Avast avec toutes les options payantes qui, vu comme il me bloque le moindre truc qui ne lui plaît pas, doit bien faire son boulot !!! -
@kaikouun réseau vpn a pas de sécurité
le meilleur réseau c'est ( connexion très haut débit )
ne télécharge jamais dans les sites non officiels
ya 2 sites qui peuvent vous aidez
ccm et pcastuces
ils sont les sites les plus sécurisés ( pour télécharger des logiciels )
je vous recommande d'enlever le vpn et avast
MSE est le meilleur antivirus pour Windows seven et xp et vista ( fin du support pour vista )
pour Windows 8.1 rt et 10 ya Windows defender ; activez le dans le panneau de configuration
n'oubliez pas d'activer le pare-feu Windows
il peut vous aidez
si mes solutions sont pas efficaces
vous devez consulter le support de Microsoft ou la communauté de Microsoft si vous avez un compte Microsoft
essaie de faire un peu de ménage pour votre pc
va sur menu démarrer - ordinateur - sélectionner les deux lecteurs c et d puis vous ferez un clique droit ensuite cliquez sur propriétés
et vous nettoyez le disque c puis le d
ne supprime pas valeurs de system Windows
evite surtout ccleaner
c'est peut-être lui qui a causer tous les problèmes
il rend le system lent et instable
-
-
ModérateurPeut-être vérifier s'il y a des progarammes parasites, etc...
Télécharge --> AdwCleaner
et met-le sur le bureau.
Lance-le
Clique sur --> Analyser
Quand le scan sera terminé
Clique sur --> Nettoyer
Redémarre le pc
Copie le rapport --> AdwCleaner[C0].txt
Héberge le rapport sur le site --> http://pjjoint.malekal.com/
Donne le lien pour consultation dans ton prochain message.
-
Je te remercie beaucoup pour ton aide... Malheureusement voici le message : "La signature de install_flash_player.exe est endommagée ou n'est pas valide" .
J'en ai ras le bol de cet ordi ... J'ai bien envie de lui taper dessus jusqu'à ce qu'il change de disque ...
Surtout que je peux télécharger tous les programmes que je veux, je n'ai jamais de problème, juste avec flash player... C'est à n'y rien comprendre...
Ou alors peut-être faut il que je désinstalle toutes mes applications adobe ?... -
ModérateurEssaie cette ancienne version hors ligne --> Flash Player
Par la suite, essaie de nouveau avec celui du message 1
L'être humain est à son mieux quand les choses sont au pire -
Bonjour et merci pour ta réponse.
Malheureusement, le résultat est toujours le même et la réponse idem ... -
Modérateur