PC INFECTÉ, DEMANDE DE DÉSINFECTION
Résolu
Salut
J'espère que tu vas bien depuis le temps.
J'ai un de mes pc que tu avais soigné il y a quelques années qui me laisse penser que je dois avoir plusieurs virus dessus. Aurai-tu la gentillesse de m'aider ?
FRST : https://pjjoint.malekal.com/files.php?read=FRST_20260919_ca6ed918f36dcf6d
ADDITION : https://pjjoint.malekal.com/files.php?read=20260919_ee261ece1f74bc1c
Amicalement,
Rudy
Windows / Firefox 156.0
2 réponses
-
Modérateur
Bonjour .
Ça fait un bail !
Tu as utilisé un truc pour activer un produit Microsoft, voici les processus :
IFEO\osppsvc.exe: [GlobalFlag]
IFEO\osppsvc.exe: [VerifierDlls] SppExtComObjHook.dll
IFEO\SppExtComObj.exe: [GlobalFlag]
IFEO\SppExtComObj.exe: [VerifierDlls] SppExtComObjHook.dll
Je peux les supprimer mais le produit Microsoft ne sera plus activé, dis-moi ce que tu souhaite faire.
Windows 10 n'est pas à jour.
Firefox est infecté.
Tu as une infection powershell.
En attendant voici un premier script :
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\...\RunOnce: [Delete Cached Update Binary] => C:\Windows\system32\cmd.exe /q /c del /q "C:\Program Files\Microsoft OneDrive\Update\OneDriveSetup.exe" (Pas de fichier) HKU\S-1-5-21-172983263-84869316-3819629878-1001\...\Run: [WindowsPowerShell_v1.0 CL_NCL] => conhost.exe --headless powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -Command "" (Pas de fichier) HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction Startup: C:\Users\Users\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\OS_net35.lnk [2026-04-09] ShortcutTarget: OS_net35.lnk -> C:\ProgramData\WSLSvc\Reflector_Digital21.exe (Tenorshare Co., Ltd. -> Tenorshare) GroupPolicy: Restriction ? Policies: C:\ProgramData\NTUSER.pol: Restriction Task: {6CDA5728-38F0-41E0-92E9-F10EBA2AF425} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem47.0.7703.CL_NCL{47263A17-2D66-43B9-9692-30514D0C1AEC} => C:\Windows\system32\conhost.exe [843264 2020-11-19] (Microsoft Windows -> Microsoft Corporation) -> --headless C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -EncodedCommand JAB0AD0ARwBlAHQALQBTAGMAaABlAGQAdQBsAGUAZABUAGEAcwBrACAALQBUAGEAcwBrAE4AYQBtAGUAIAAiAEcAbwBvAGcAbABlAFUAcABkAGEAdABlAHIAVABhAHMAawBTAHkAcwB0AGUAbQA0ADcALgAwAC4ANwA3AD (l'élément de données a 814 caractères en plus). FF Homepage: Mozilla\Firefox\Profiles\96tptjqy.default -> hxxps://mysearchengine.co/homepage?hp=1&bitmask=9996&pId=BT171001&iDate=2021-05-19 01:31:13&bName= FF NewTab: Mozilla\Firefox\Profiles\96tptjqy.default -> hxxps://mysearchengine.co/homepage?hp=1&bitmask=9996&pId=BT171001&iDate=2021-05-19 01:31:13&bName= CHR Notifications: Default -> hxxps://app.ringover.com cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
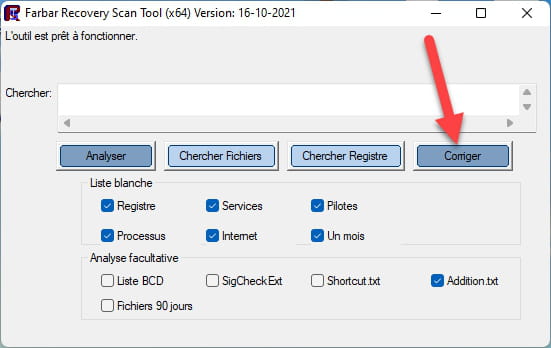

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.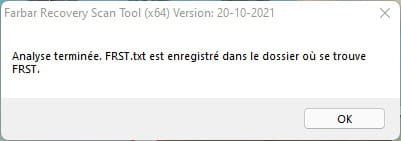
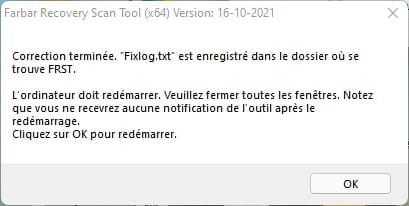

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ .Puis donne le lien généré par https://pjjoint.malekal.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Salut Baz,
Un grand merci pour énième aide de ta part. J'ai appliqué le script, je l'ai laissé redémarrer, la pour le coup cela n'a rien avoir, ni le CPU ni la mémoire montent dans les tours sans raisons. Concernant l'activation de Windows, est-ce que ca vaut le coup que tu me refasse un script pour ca ?
-
Modérateur@Rudy_Paris
.
Si tout fonctionne correctement tu peux en rester là, ces processus sont liés à un autokms servant à activer illégalement des produits Microsoft, si tu souhaites tout de même supprimer ces processus, voici le script, mais Microsoft Office professionnel plus et/ou Windows risquent de ne plus être activés.
Pour information voir cette page et cette page.
Start::
CreateRestorePoint:
CloseProcesses:
IFEO\osppsvc.exe: [GlobalFlag]
IFEO\osppsvc.exe: [VerifierDlls] SppExtComObjHook.dll
IFEO\SppExtComObj.exe: [GlobalFlag]
IFEO\SppExtComObj.exe: [VerifierDlls] SppExtComObjHook.dll
End::
@+ sur CCM.
-
@bazfile
Salut Baz,
On va laisser comme ca pour le moment.
En tout cas merci de nouveau à toi qui depuis toutes ces années fais preuve de réactivité dès que je suis dans une urgence, et sur je ne sais combien de machines que tu as sauvées. Baz, un de ces quatre on se fait un pot !
Amicalement,
Rudy
-
Modérateur@Rudy_Paris
À un de ces quatre ! :)
-
-
Contributeur
Bonjour
Pourcentage de mémoire utilisée: 66%
prévoir ajout de la mémoire .
attention lesteur " D " bientot plein
Disk 1 - Drive d: () (Fixed) (Total:298.09 GB GB) (Free:36.21 GB GB) (Model: Hitachi HTS545032B9A300) NTFS
windows 10 n'est pas a jour , version 20H2 aux lieu de 22H2
ccleaner n'est plus conseiller , le remplacer par " Fluent cleaner "
1 - Copie l'intégralité du script qui se trouve ci dessous de star:: à end:: (sans le coller nulle part)
start::
CloseProcesses:HKLM\...\RunOnce: [Delete Cached Update Binary] => C:\Windows\system32\cmd.exe /q /c del /q "C:\Program Files\Microsoft OneDrive\Update\OneDriveSetup.exe" (Pas de fichier)
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction <==== ATTENTION
HKU\S-1-5-21-172983263-84869316-3819629878-1001\...\Run: [WindowsPowerShell_v1.0 CL_NCL] => conhost.exe --headless powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -Command "" (Pas de fichier) <==== ATTENTION
GroupPolicy: Restriction ? <==== ATTENTION
Policies: C:\ProgramData\NTUSER.pol: Restriction <==== ATTENTION
Task: {6CDA5728-38F0-41E0-92E9-F10EBA2AF425} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem47.0.7703.CL_NCL{47263A17-2D66-43B9-9692-30514D0C1AEC} => C:\Windows\system32\conhost.exe [843264 2020-11-19] (Microsoft Windows -> Microsoft Corporation) -> --headless C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -EncodedCommand JAB0AD0ARwBlAHQALQBTAGMAaABlAGQAdQBsAGUAZABUAGEAcwBrACAALQBUAGEAcwBrAE4AYQBtAGUAIAAiAEcAbwBvAGcAbABlAFUAcABkAGEAdABlAHIAVABhAHMAawBTAHkAcwB0AGUAbQA0ADcALgAwAC4ANwA3AD (l'élément de données a 814 caractères en plus). <==== ATTENTION
FirewallRules: [TCP Query User{BABC2129-6153-48F8-B3C3-6A3046675A28}C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{519137C2-A50B-4338-80FD-49C59736E43F}C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{EDA0CEDB-2C40-4917-B29F-5F70D1323CBD}C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{99C41FDE-F538-4EF5-A965-0DFFF82330E3}C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{049EC0A9-37A7-4133-96B1-569FB9405B3E}C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{70F0DBA0-E0D7-4218-AB3D-1A062316DD2D}C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{742CC943-486A-42F7-8AA2-660FCA208050}C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{49DC1325-93CD-463E-ABEB-53BC4EDD6850}C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{7E62353E-BC10-4E71-B104-212994FCA071}C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{B026CAF4-DF27-435D-AFCA-065C8D2AA26F}C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{0D556463-126F-4020-95C0-B6345040A106}C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{BA75E432-0201-46D0-814C-47BDD62BE7F5}C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe => Pas de fichier
FirewallRules: [TCP Query User{0603299E-9CBC-4D57-B52D-BA38DA309042}C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe => Pas de fichier
FirewallRules: [UDP Query User{BD666B3D-8BCB-491C-B6F4-C6C0904C06EB}C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe => Pas de fichier
EmptyTemp:
end::
2- Ouvre FRST en tant qu'administrateur , pour cela clic avec le bouton droit de ta souris sur FRST et choisis Exécuter en tant qu'administrateur et clique sur " Corriger ".
FRST prend automatiquement le script qui as été copier dans le presse-papier.
Laisse la correction se faire , une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le.
Puis une fois ton ordinateur redémarré , tu auras un fichier " Fixlog " , créé au même endroit que FRST , postes le comme les autres rapports .