PC INFECTÉ, DEMANDE DE DÉSINFECTION -> PC INFECTÉ, SOLICITUD DE DESINFECCIÓN
Resuelto
FRST : https://pjjoint.malekal.com/files.php?read=FRST_20260919_ca6ed918f36dcf6d
ADDITION : https://pjjoint.malekal.com/files.php?read=20260919_ee261ece1f74bc1c
Amicalement,
Rudy
2 respuestas
-
Moderador
Hola .
Has utilizado una cosa para activar un producto de Microsoft, aquí están los procesos:
IFEO\osppsvc.exe: [GlobalFlag] IFEO\osppsvc.exe: [VerifierDlls] SppExtComObjHook.dll IFEO\SppExtComObj.exe: [GlobalFlag] IFEO\SppExtComObj.exe: [VerifierDlls] SppExtComObjHook.dllPuedo eliminarlos pero el producto de Microsoft ya no se activará, dime qué quieres hacer.
Windows 10 no está actualizado.
Firefox está infectado.
Tienes una infección de PowerShell.
Mientras tanto, aquí tienes un primer script:
Procedimiento a seguir en el orden indicado:
1- Abre FRST como administrador; para ello haz clic derecho en FRST y elige Ejecutar como administrador
2 - Copia la integralidad del script que se encuentra en el recuadro que sigue:Start:: CreateRestorePoint: CloseProcesses: HKLM\...\RunOnce: [Delete Cached Update Binary] => C:\Windows\system32\cmd.exe /q /c del /q "C:\Program Files\Microsoft OneDrive\Update\OneDriveSetup.exe" (No hay archivo) HKU\S-1-5-21-172983263-84869316-3819629878-1001\...\Run: [WindowsPowerShell_v1.0 CL_NCL] => conhost.exe --headless powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -Command "" (No hay archivo) HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction Startup: C:\Users\Users\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\OS_net35.lnk [2026-04-09] ShortcutTarget: OS_net35.lnk -> C:\ProgramData\WSLSvc\Reflector_Digital21.exe (Tenorshare Co., Ltd. -> Tenorshare) GroupPolicy: Restriction ? Policies: C:\ProgramData\NTUSER.pol: Restriction Task: {6CDA5728-38F0-41E0-92E9-F10EBA2AF425} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem47.0.7703.CL_NCL{47263A17-2D66-43B9-9692-30514D0C1AEC} => C:\Windows\system32\conhost.exe [843264 2020-11-19] (Microsoft Windows -> Microsoft Corporation) -> --headless C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -EncodedCommand JAB0AD0ARwBlAHQALQBTAGMAaABlAGQAdQBsAGUAZABUAGEAcwBrACAALQBUAGEAcwBrAE4AYQBtAGEAIgAiAEcAbwBvAGcAbABlAFUAcABkAGEAdABlAHIAVABhAHMAawBTAHkAcwB0AGUAbQA0ADcALg AwAC4ANwA3AD (el dato tiene 814 caracteres más). FF Homepage: Mozilla\Firefox\Profiles\96tptjqy.default -> hxxps://mysearchengine.co/homepage?hp=1&bitmask=9996&pId=BT171001&iDate=2021-05-19 01:31:13&bName= FF NewTab: Mozilla\Firefox\Profiles\96tptjqy.default -> hxxps://mysearchengine.co/homepage?hp=1&bitmask=9996&pId=BT171001&iDate=2021-05-19 01:31:13&bName= CHR Notifications: Default -> hxxps://app.ringover.com cmd: netsh advfirewall reset EmptyTemp: End::3-
Una vez que hayas copiado el script, haz clic en Corregir, FRST toma automáticamente el script que está en el portapapeles.
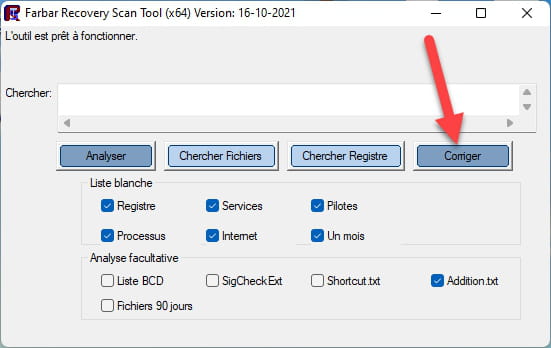

Laisse que la correction se fasse; une fois terminée, il te sera demandé de redémarrer ton PC, fais-le dès que cela te sera demandé, voir ci-dessous.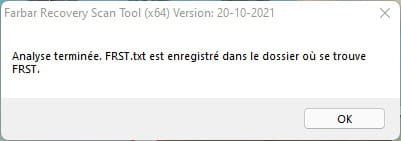
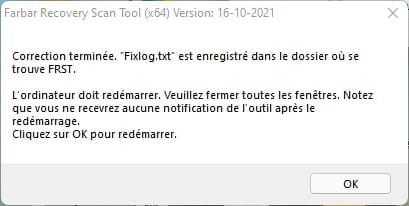

Puis, une fois votre ordinateur redémarré :
4- Vous aurez un fichier Fixlog sur votre bureau, puis envoyez ce rapport fixlog sur ou .Puis donnez le lien généré par ou dans votre réponse.
5- VÉRIFIEZ ET DITES-MOI SI VOTRE PROBLÈME EST TOUJOURS PRÉSENT.
bazfile
Modérateur/Contribuyente seguridad.
un saludo, una respuesta, un gracias siempre son bienvenidos.-
-
Moderador
-
@bazfile
Hola Baz,
Lo dejamos así por ahora.
En cualquier caso, gracias de nuevo a ti que durante todos estos años has demostrado rapidez siempre que he estado en una emergencia, y por cuántas máquinas has salvado. Baz, ¡una de estas veces nos tomamos una copa!
Con cariño,
Rudy
-
Moderador@Rudy_Paris< p>¡A uno de estos días! :)
-
-
Colaborador
Hola
Porcentaje de memoria utilizada: 66%
prever añadir memoria.
atención el almacenamiento "D" pronto estará lleno
Disk 1 - Unidad d: () (Fixed) (Total:298.09 GB GB) (Free:36.21 GB GB) (Model: Hitachi HTS545032B9A300) NTFS
windows 10 no está actualizado, versión 20H2 en lugar de 22H2
ccleaner ya no es aconsejable, reemplazarlo por "Fluent cleaner"
1 - Copia toda la rutina del script que se encuentra abajo de start:: a end:: (sin pegarla en ningún sitio)
start::
CloseProcesses:HKLM\...\RunOnce: [Delete Cached Update Binary] => C:\Windows\system32\cmd.exe /q /c del /q "C:\Program Files\Microsoft OneDrive\Update\OneDriveSetup.exe" (Sin archivo)
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restricción <==== ATENCIÓN
HKU\S-1-5-21-172983263-84869316-3819629878-1001\...\Run: [WindowsPowerShell_v1.0 CL_NCL] => conhost.exe --headless powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -Command "" (Sin archivo) <==== ATENCIÓN
GroupPolicy: ¿Restricción? <==== ATENCIÓN
Policies: C:\ProgramData\NTUSER.pol: Restricción <==== ATENCIÓN
Task: {6CDA5728-38F0-41E0-92E9-F10EBA2AF425} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem47.0.7703.CL_NCL{47263A17-2D66-43B9-9692-30514D0C1AEC} => C:\Windows\system32\conhost.exe [843264 2020-11-19] (Microsoft Windows -> Microsoft Corporation) -> --headless C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -NoP -ExecutionPolicy Bypass -WindowStyle Hidden -EncodedCommand JAB0AD0ARwBlAHQALQBTAGMAaABlAGQAdQBsAGUAZABUAGEAcwBrACAALQBUAGEAcwBrAE4AYQBtAGUAIAAiAEcAbwBvAGcAbABlAFUAcABkAGEAdABlAHIAVABhAHMAawBTAHkAcwB0AGUAbQA0ADcALgAwAC4ANwA3AD (el elemento de datos tiene 814 caracteres más). <==== ATENCIÓN
FirewallRules: [TCP Query User{BABC2129-6153-48F8-B3C3-6A3046675A28}C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{519137C2-A50B-4338-80FD-49C59736E43F}C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa10940.5428\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{EDA0CEDB-2C40-4917-B29F-5F70D1323CBD}C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{99C41FDE-F538-4EF5-A965-0DFFF82330E3}C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.26698\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{049EC0A9-37A7-4133-96B1-569FB9405B3E}C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{70F0DBA0-E0D7-4218-AB3D-1A062316DD2D}C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa9500.48975\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{742CC943-486A-42F7-8AA2-660FCA208050}C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{49DC1325-93CD-463E-ABEB-53BC4EDD6850}C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.43011\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{7E62353E-BC10-4E71-B104-212994FCA071}C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{B026CAF4-DF27-435D-AFCA-065C8D2AA26F}C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.3028\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{0D556463-126F-4020-95C0-B6345040A106}C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{BA75E432-0201-46D0-814C-47BDD62BE7F5}C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa7884.6934\finalhe.exe => Sin archivo
FirewallRules: [TCP Query User{0603299E-9CBC-4D57-B52D-BA38DA309042}C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe => Sin archivo
FirewallRules: [UDP Query User{BD666B3D-8BCB-491C-B6F4-C6C0904C06EB}C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe] => (Allow) C:\users\users\appdata\local\temp\rar$exa14384.1360\finalhe.exe => Sin archivo
EmptyTemp:
end::2- Ouvre FRST en tant qu’administrateur , pour cela clique avec le bouton droit de ta souris sur FRST et choisis Exécuter en tant qu’administrateur et clique sur "Corriger".
FRST prend automatiquement le script qui a été copié dans le presse-papier.
Laisse la correction se faire, une fois qu’elle est terminée il te sera demandé de redémarrer ton pc, fais-le.
Puis une fois ton ordinateur redémarré , tu auras un fichier " Fixlog " , créé au même endroit que FRST , postes-le comme les autres rapports .
Si ma réponse t'a aidée, clique sur le bouton Merci.
Marquez comme résolu, si votre problème est réglé.