Alerta de seguridad permanente!
Resuelto
fabul Mensajes publicados 42310 Fecha de registro Estado Moderador Última intervención -
Bonjour, desde hace unos días recibo una alerta de seguridad que me dice que analice el sistema de mi PC, ¡luego que compre un antivirus! Sé que no es un virus, pero a pesar de los consejos que he encontrado en la web, no logro deshacerme de él.
¿Qué hacer? Gracias por echarme una mano.
- Cancelar la suscripción a PC CLEANER PRO
- Sus parámetros de seguridad en Internet han impedido la apertura.
- Mensaje de error: No se puede encontrar el archivo de script C:\
- alerta de cortafuegos /centro de seguridad de Windows Defender
- recomendación de seguridad para el correo electrónico de Orange
- Seguridad de Windows
5 respuestas
-
Hola @mistero39 EstadoMiembro.
Estaba de vacaciones y como enviaste los informes con 5 días de retraso, ya me había ido.
Normalmente, la reinicialización de Chrome y Edge que te indiqué en mi primer mensaje debería haber sido suficiente, a menos que no lo hayas hecho, así que:
Procedimiento a seguir en el orden indicado:
EN PRIMER LUGAR:
Elimina la extensión SearchShield en Edge .
Elimina la extensión WASM TTS Engine en Google Chrome, .
EN SEGUNDO LUGAR:
1- Abre FRST como administrador; para ello haz clic derecho en FRST y elige ejecutar como administrador
2- Copia íntegramente el script que está en el recuadro que sigue:Start:: CreateRestorePoint: CloseProcesses: CustomCLSID: HKU\S-1-5-21-4018870028-1931207711-3785038618-1001_Classes\CLSID\{1AC77AE9-9EC6-405A-9F9B-C06AB3C10B71}\InprocServer32 -> C:\Program Files\Microsoft Research\Image Composite Editor\ShellExtension.dll -> Pas de fichier CustomCLSID: HKU\S-1-5-21-4018870028-1931207711-3785038618-1001_Classes\CLSID\{FFA5B06E-20BB-4E7E-A0AC-6982ED6A6041}\localserver32 -> C:\Program Files (x86)\CyberLink\Shared files\CLToast.exe -> Pas de fichier ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} -> Pas de fichier SearchScopes: HKU\S-1-5-21-4018870028-1931207711-3785038618-1001 -> DefaultScope {6A1806CD-94D4-4689 URL = SearchScopes: HKU\S-1-5-21-4018870028-1931207711-3785038618-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = FirewallRules: [{09680A80-61B2-4EFC-B503-5BD2EEB88D86}] -> (Allow) C:\Users\marie\AppData\Roaming\Zoom\bin\airhost.exe -> Pas de fichier FirewallRules: [{9EF033FD-D288-4C65-BF50-AFBD04FB061F}] -> (Allow) C:\Users\marie\AppData\Roaming\Zoom\bin\airhost.exe -> Pas de fichier FirewallRules: [{7DF20BB5-E7F1-4CD7-AC28-DBC42B219087}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\ON1 Photo RAW 2024.exe -> Pas de fichier FirewallRules: [{EEE0F80C-99C2-4BF7-8E3D-5A3273C6A08C}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\ON1 Photo RAW 2024.exe -> Pas de fichier FirewallRules: [{6DEBD1A7-F90B-445C-9CDF-55FD5C66C4F3}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\on1capture.exe -> Pas de fichier FirewallRules: [{B1B4B560-76CA-4A88-9992-1296DF452D4D}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\on1capture.exe -> Pas de fichier FirewallRules: [{19C77F32-C6C7-4658-95E6-E6677C5B334A}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\on1sandbox.exe -> Pas de fichier FirewallRules: [{C6008CB1-E1F6-493E-88E0-75D1D9CF8C4A}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\on1sandbox.exe -> Pas de fichier FirewallRules: [{E9B7CAE1-E6DA-4E04-AECB-52E9CDE24CCF}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\ON1 Photoshop Emulator.exe -> Pas de fichier FirewallRules: [{D8A076DC-EB2F-4205-A6C5-64A0E411A2B0}] -> (Allow) C:\Program Files\ON1\ON1 Photo RAW 2024\ON1 Photoshop Emulator.exe -> Pas de fichier FirewallRules: [{B24611EE-8E1E-4BF1-851E-C59836B46241}] -> (Allow) C:\Users\marie\AppData\Local\Temp\7zS3C3F\HP.EasyStart.exe -> Pas de fichier HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction Task: {A8D07A15-B911-4DF9-8110-040DCB7502CE} - System32\Tasks\Avast Software\Overseer -> C:\Program Files\Common Files\Avast Software\Overseer\overseer.exe /from_scheduler:1 (Pas de fichier) Task: {231E3003-5504-4D77-9AD5-330C0FF95E6C} - System32\Tasks\OneDrive Startup Task-S-1-5-21-4018870028-1931207711-3785038618-1004 -> C:\Program Files\Microsoft OneDrive\25.070.0413.0001\OneDriveLauncher.exe /startInstances (Pas de fichier) S2 WirelessBackupService; C:\Program Files (x86)\Wondershare\drfone\Addins\Recovery\WirelessBackupService.exe (Pas de fichier) U3 aspnet_state; pas de ImagePath S3 WinRing0_1_2_0; \??\C:\Users\marie\AppData\Local\Temp\tmpD01D.tmp (Pas de fichier) Edge NewTab: Default -> Active:"chrome-extension://cajkghbacphcjgemgmmachjcgamkcacd/newtab.html" Edge DefaultSearchURL: Default -> hxxps://searchraptor.com/search?q={searchTerms} CHR StartupUrls: Default -> "hxxp://search.babylon.com/home?affID=18173&tt=3512_3","hxxp://www.google.com" CHR DefaultSearchURL: Default -> hxxps://search-launch.com/?subid=qi5FkFiCHqCF1ekiqFrPC1V9bqbCr9rN5Vb9PqqP&browser=chrome&keyword={searchTerms} CHR DefaultSearchKeyword: Default -> searchpro CHR DefaultNewTabURL: Default -> hxxps://new-tab-url.com/?subid=qi5FkFiCHqCF1ekiqFrPC1V9bqbCr9rN5Vb9PqqP&browser=chrome End::3- Una vez que hayas copiado el script, haz clic en Corregir, FRST toma automáticamente el script que está en el portapapeles.
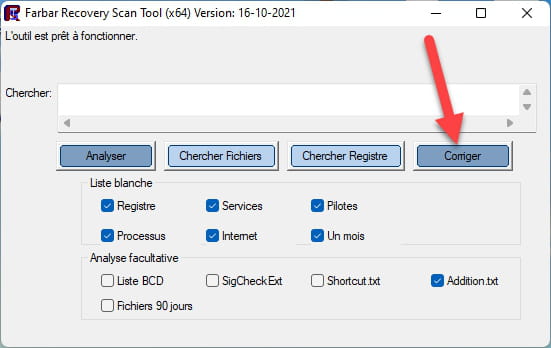

Laisse que la correction se fasse; une fois terminée, il te sera demandé de redémarrer ton PC, fais-le dès que cela te sera demandé, voir ci-dessous.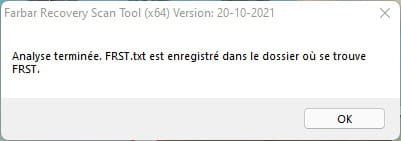
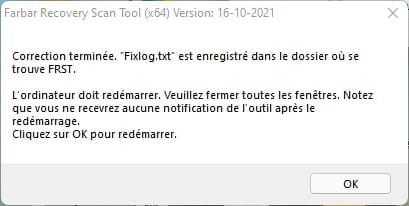

Luego, una vez que tu equipo se haya reiniciado :
4- Tendrás un archivo Fixlog en tu escritorio; luego envía este informe fixlog a .Luego proporciona el enlace generado por en tu respuesta.
5- VERIFICA Y DÍME SI EL PROBLEMA SIGUE PRESENTE.
bazfile
Moderador/Colaborador de seguridad.
un saludo, una respuesta, un gracias siempre hacen bien.-
Hola Bazfile,
Gracias por dedicar todo este tiempo a ayudarme. Espero que hayas pasado unas buenas vacaciones. Pido disculpas por no haber respondido de inmediato. Tengo un poco de dificultad con la informática ....
He realizado todas las intervenciones que me indicaste. No he encontrado WASM TTS Engine en Google Chrome.
En cuanto a la carpeta Fixlog, me cuesta copiarla en mi respuesta. Logré publicar el enlace a continuación. Espero que puedas aprovecharlo. Gracias.
-
-
Hola @mistero39 EstadoMiembro .
Son notificaciones espurias que has guardado en tu navegador.
Dos soluciones.
- O elimínalas tú mismo, para ello lee y también .
- O restablecer el navegador en cuestión manualmente o restablecerlo con Reset Browser.
bazfile
Moderador/Colaborador de seguridad.
un saludo, una respuesta, un gracias siempre hacen un favor. -
Hola,
Gracias por la ayuda, ¡con un poco de retraso! Aquí están los iens tras el análisis de FRST.
Que tengas un buen día.
-
Hola,
Me doy cuenta de que en mi último mensaje los dos enlaces que había pegado no se tuvieron en cuenta... Vuelvo a intentarlo con la esperanza de que funcione esta vez.
Gracias por adelantado.
-
-
-
En Chrome, je ne vois que des notifications de Facebook :
CHR Notifications: Default -> hxxps://www.facebook.comEn Firefox je vois :
FF Notifications: Mozilla\Firefox\Profiles\hkqg5yfw.default-release -> hxxps://particuliers.engie.fr; hxxps://www.copinesdevoyage.com; hxxps://www.flypgs.com; hxxps://www.franc-tireur.fr; hxxps://web.whatsapp.com; hxxps://www.commentcamarche.net -
Hola de nuevo, Puede eliminar esta extensión en Edge (SearchShield) - C:\Users\marie\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\cajkghbacphcjgemgmmachjcgamkcacd [2026-08-02] [UpdateUrl:0] - Esta extensión en Chrome (WASM TTS Engine) - C:\Users\marie\AppData\Local\Google\Chrome\User Data\WasmTtsEngine\20260806.1 [2026-08-07] [UpdateUrl:0] - Luego en Windows con Autoruns64.exe ejecutado como Administrador https://learn.microsoft.com/en-us/sysinternals/downloads/autoruns En la pestaña Logon de Autoruns, haz clic derecho > Delete Startup: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\errorlog.txt Luego en la pestaña Drivers de Autoruns, de nuevo clic derecho > Delete para esto: WinRing0_1_2_0; \??\C:\Users\marie\AppData\Local\Temp\tmpD01D.tmp (No hay archivo) Así que 4 cosas para eliminar, a simple vista.
-
Hola Fabul, Gracias por vuestra ayuda. He hecho las 4 intervenciones que me aconsejasteis. Me parece que va un poco mejor, es decir que tengo menos a menudo esas alertas. Sin embargo, esta mañana todavía he tenido la que adjunto abajo. ¿Todavía hay algo que eliminar? Gracias de antemano.
-
-
Gracias. ¡Vagué demasiado rápido! Acabo de recibir una página entera que me obliga a reiniciar la computadora.
Haré lo que me indiques y te enviaré el informe.
-
En lugar de reiniciar la PC, puedes presionar Ctrl+Alt+Delete
> Administrador de tareas
Ir a cerrar el proceso Chrome.exeHola, espero que reciban el enlace tras el análisis de RegRun Reanimator. ¡Tengo dificultades para copiarlo y enviarlo! Gracias
Hola,
No tengo acceso a un archivo; Uploadnow.io me pide que inicie sesión y veo 0 archivos (Ningún archivo).
Normalmente, hacer un ResetBrowser de Chrome debería haber resuelto todos los problemas con Chrome; no sé qué sucedió.
Prueba Malwarebytes, del cual puedes desactivar la protección en tiempo real (Evaluación de 15 días) pero analizar manualmente siempre es gratis
Es posible que resuelva el problema; si falla, buscaremos otro medio o otro sitio de alojamiento.
Que tenga un buen día.
@+
-