Question Ipconfig /displayDNS et Adresse DNS
Résolu
Bonjour,
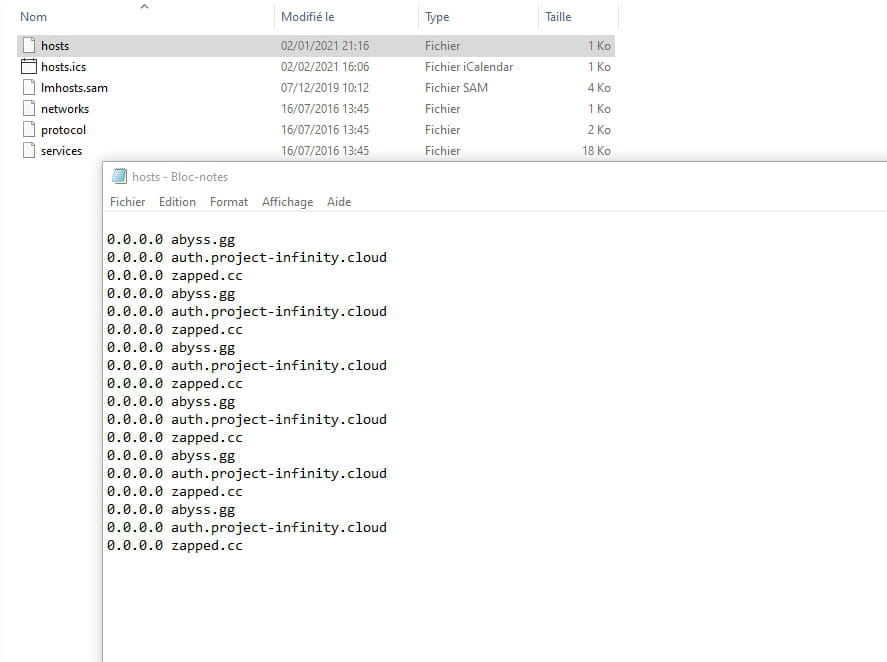
Après avoir clear mon cache DNS en allant sur le CMD (admin) et en effectuant un ipconfig /flushdns, je me suis aperçu qu'il y avait trois IP qui restaient en permanence

Les noms affichés, je les connais, ce sont des noms de logiciels de cheats CSGO
(ne jugez pas, j'ai craqué pour combattre à armes égales mdr)
Le problème étant que je n'ai plus visité leurs sites depuis au moins 2 ans (date à laquelle j'ai arrêté de joué).
Je précise également qu'à l'époque (et encore maintenant), j'avais supprimé les logiciels et nettoyé mon pc avec de multiple logiciel tel que malwarebyte, mon anti-virus (mcaffe) ou windows defender, advanced SystemeCare, et sûrement pleins d'autres choses de l'époque
Si quelqu'un s'y connait bien et aurait de bonnes explications à fournir, j'aurais quelques questions :
1) Qu'est-ce que ça veut dire, pourquoi ces connexions reviennent t'elles à chaque fois ?
2) Est-ce grave ? Ma connexion ou mon pc sont-ils infectés / utilisés ? (aucun soucis en 2 ans et aucun soucis en ayant utilisé les "cheats" à l'époque)
3) Comment supprimer ça ? (S'il y a un moyen)
Voici les cas qui reviennent :


Après avoir clear mon cache DNS en allant sur le CMD (admin) et en effectuant un ipconfig /flushdns, je me suis aperçu qu'il y avait trois IP qui restaient en permanence
Les noms affichés, je les connais, ce sont des noms de logiciels de cheats CSGO
(ne jugez pas, j'ai craqué pour combattre à armes égales mdr)
Le problème étant que je n'ai plus visité leurs sites depuis au moins 2 ans (date à laquelle j'ai arrêté de joué).
Je précise également qu'à l'époque (et encore maintenant), j'avais supprimé les logiciels et nettoyé mon pc avec de multiple logiciel tel que malwarebyte, mon anti-virus (mcaffe) ou windows defender, advanced SystemeCare, et sûrement pleins d'autres choses de l'époque
Si quelqu'un s'y connait bien et aurait de bonnes explications à fournir, j'aurais quelques questions :
1) Qu'est-ce que ça veut dire, pourquoi ces connexions reviennent t'elles à chaque fois ?
2) Est-ce grave ? Ma connexion ou mon pc sont-ils infectés / utilisés ? (aucun soucis en 2 ans et aucun soucis en ayant utilisé les "cheats" à l'époque)
3) Comment supprimer ça ? (S'il y a un moyen)
Voici les cas qui reviennent :
1 réponse
-
Bonjour,
On ne voit pas tes captures, mais les 2 hypothèses sont soit que les IP en question aient été inscrites dans le fichier host, soit qu'un exécutable s'y connecte encore: vérifier ce qu'il peut y avoir de parasite dans les services actifs et les entrées autorun.-
hello vois tu mes captures maintenant ?
Hypothèse 1 : ça veut dire quoi en gros ? c'est nettoyable le fichier host ?
Hypothèse 2 : je regarde ça dans les Services ? Pareil pour les entrées auto run ou c'est ailleurs ?

Merci bien -
-
@nespresso999Sur un système "moderne", le fichier host ne contient plus rien, sauf logiciel de sécurité exotique qui y inscrit des URL en liste noire en leur attribuant une adresse IP fictive.
Mais c'est également l'occasion pour un certain nombre de malwares pour y nicher des redirections parasites.
Voir là, fichier défaut et exemples:
https://www.commentcamarche.net/maison/reseau-wifi/1129-modifier-le-fichier-hosts/
Ta copie des services n'est que partielle, mais pour qu'un service incongru s'exécute, il faut qu'il soit paramétré à automatique et en cours, ce qui réduit le champ de recherche, et qu'il ne corresponde pas à un service habituel, voir par exemple là sous windows 10:
https://www.malekal.com/desactiver-les-services-inutiles-de-windows-10/
Bien sûr, les logiciels installent leurs services propres, mais pour les services légitimes, il y a la plupart du temps un nom explicite et une description.
Si ce n'est pas le cas et que je rencontre un nom bizarre, par exemple "isesrv", je vais cliquer dessus à droite, propriétés, et le chemin m'apprend que ce n'est que mon pare-feu: ""C:\Program Files (x86)\COMODO\Internet Security Essentials\isesrv.exe" -service"
Concernant ce qui démarre automatiquement, on peut le faire à la main mais c'est fastidieux; c'est pourquoi autoruns:
https://www.commentcamarche.net/telecharger/utilitaires/4175-autoruns/
Enfin, et si l'on fait attention à ce que l'on fait, c'est une des rares occasions où Ccleaner a un intérêt, en se limitant au nettoyage du registre, éventuellement au nettoyage du cache des navigateurs et de leurs extensions, mais que l'on peut faire à la main. -
@nespresso999Il te reste au moins une entrée liée aux jeux Ubisoft (Battleye).
-
-