Windows update et defender, désactivés.
Fermé
Rebonjour,
Ceci fait suite à une infection par un ransonware que j'ai eu. Même après une restauration total du système, j'ai l'impression que ce virus à cassé ces outils..
Quand je vais sur Windows update, il cherche puis met un mssg d'erreur..
Et Defender, et bien il n'existe tout simplement pas ! La fenêtre est vide....


Je viens d'essayer des tuto longs de 15 mètres pour defender, avec Windows Repair, regedit etc... Je n'arrive à rien et je vais péter un plomb.
Merci si vous savez comment régler ce cauchemar
Ceci fait suite à une infection par un ransonware que j'ai eu. Même après une restauration total du système, j'ai l'impression que ce virus à cassé ces outils..
Quand je vais sur Windows update, il cherche puis met un mssg d'erreur..
Et Defender, et bien il n'existe tout simplement pas ! La fenêtre est vide....

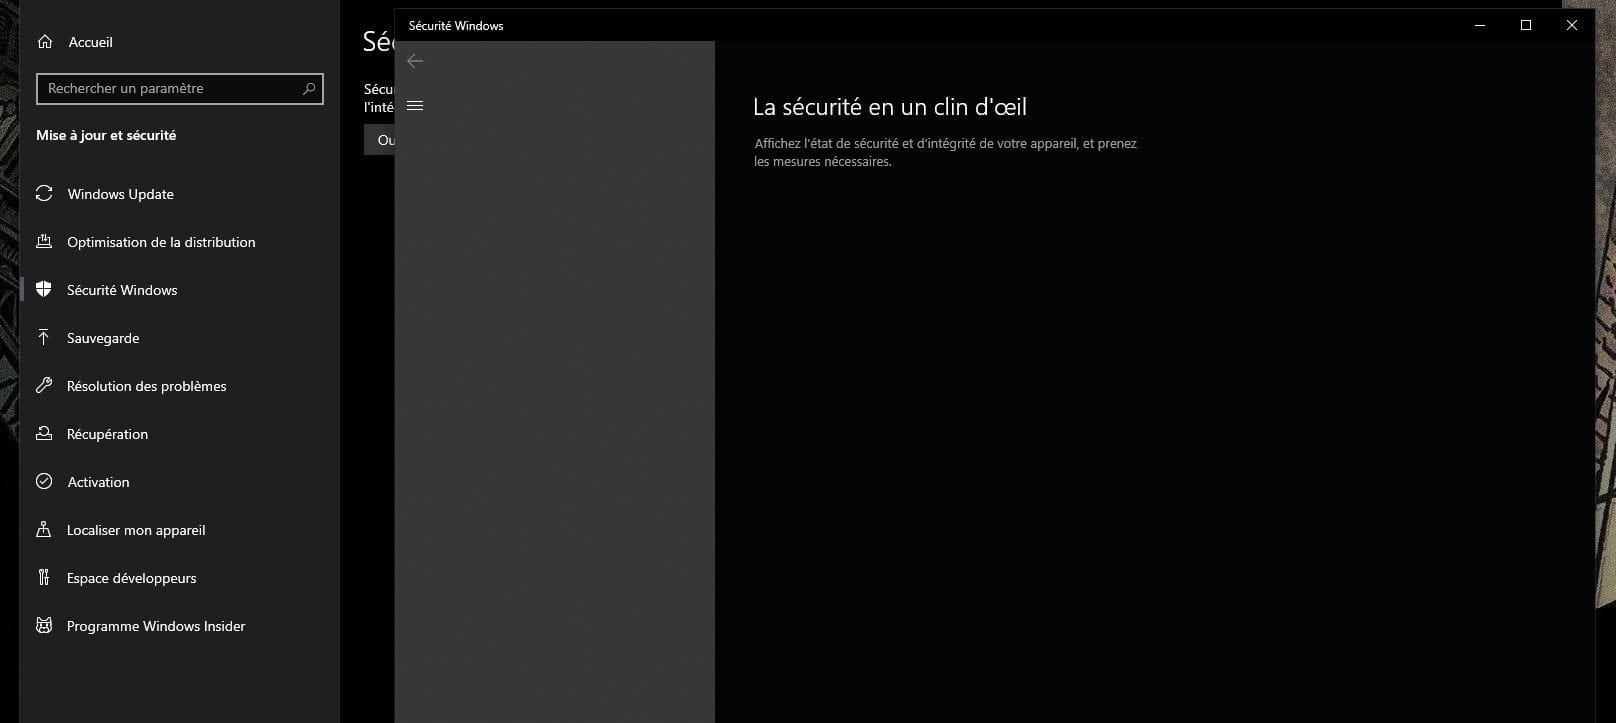
Je viens d'essayer des tuto longs de 15 mètres pour defender, avec Windows Repair, regedit etc... Je n'arrive à rien et je vais péter un plomb.
Merci si vous savez comment régler ce cauchemar
13 réponses
-
ModérateurOn va essayer de voir ce qui cloche :
Bien lire toute la procédure avant de poster les rapports
--> Télécharge la version FRST de Farbar, compatible avec ton système et enregistre le fichier sur ton Bureau
--> Pour un système en 32 bits
--> Pour un système en 64 bits
Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
--> Patiente le temps que ton navigateur te propose le téléchargement à enregistrer, sans cliquer nulle part, surtout pas sur les sponsors de la page.
--> Ferme toutes les applications, y compris ton navigateur
--> Double-clique sur FRST.exe et clique sur Oui pour accepter le Disclaimer
--> Sous Vista, Windows 7 / 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
--> Attendre qu'il indique L'outil est prêt à fonctionner
--> Sur le menu principal, clique sur Analyser et patiente le temps de l'analyse
--> A la fin du scan, les rapports FRST.txt et Addition.txt sont créés. Poste ces rapports dans ta prochaine réponse.
--> Les rapports sont enregistrés au même emplacement que l'outil et sous C:\FRST\Logs
--> Le filtre SmartScreen peut déclencher une alerte. Cliquer sur Actions ou Informations complémentaires puis sur Exécuter quand même
---------------------------------------------------------------------------------------------
Sont attendus les rapports FRST.txt et Addition.txt
Tous les rapports doivent être hébergés sur https://security-x.fr/up/ et tu indiques les liens obtenus dans ta réponse
-
C'est pas ca Mister*, c'est que jfais d'autres manips conseillé aussi ici, et jvoulais pas que tu partes sur une mauvaise piste car plus haut tu croyais que je n'avais pas delete mes données alors que si ^^"
-
-
Merci Devgnode, je nai pas encore essayé de faire réparer windows10, on va voir ce que donne les rapports ^^
Merci Mysterbean, j'ai fait la procédure, voici les fichiers sortis:
https://up.security-x.fr/file.php?h=R833e26d0bee20b42b51ec1fae26af1aa
https://up.security-x.fr/file.php?h=R648888d0c4f1bd772402adc656e78332 -
ModérateurRE_
Si je comprends bien , tu as réinitialiser ton PC en supprimant les applis et en gardant les données ?
Ensuite , tu as fait tout un tas de manip pour réparer Windows defender , c'est bien ça ?
Du coup , pas sur que l'on arrive à rétablir le problème .
--------------
1 -> Désinstalles Malwarebytes pour être sur qu'il ne prenne pas la place de WD .
Tu le remettras ensuite si besoin
---------------
2 : Testes ton/tes disques durs et donnes le résultat (couleur et état) ou poste une capture d'écran : https://forums.cnetfrance.fr/tutoriels-logiciels-et-applis/487485-tester-son-disque-dur-ou-ssd-avec-crystaldiskinfo
----------------
3 :
--> Copie ce qui se trouve ici : https://textup.fr/529184Gk de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
Si FRST semble se bloquer ou ne répond pas , laisse tourner
--> Un fichier fixlog est créé au même endroit que FRST , postes le
------------------
4 :
=> Télécharge FSS (si le téléchargement ne démarre pas automatiquement, cliques sur "clic here")
=> Exécute-le par clic droit exécuter en tant qu'administrateur
=> Vérifie que les options ci-dessous sont cochées:
=> Clique sur "Scan".
=> Il y a création d'un rapport d'analyse (FSS.txt) dans le dossier où se trouve FSS.exe.
=> Poste le rapport dans la prochaine réponse.
---------------------Deux rapports attendus
--
Contributeur sécurité. -
Non misterbean,
j'ai reset Windows 10 complètement, j'ai tout effacé, appli, données, tout.
Mais windows update et defender sont restés cassés..
Et là j'essaye donc de rétablir ces 2 zozos. Je viens de faire un Win10.iso et je fais faire une MAJ pour voir-
GAGNEZ FACILEMENT DE L'ARGENT AVEC WHATSAPP
https://www.1tpe.net/go.php?dat=a2FyaW0wNy5mb3JtYXRzYXBwLjI%3D&tk=
-
-
ModérateurOK , alors , j'en reste là , je vais pas m'amuser à analyser des rapports et te donner des instructions pour que tu fasses tout autre chose .
Bonne résolution et bonne continuation
-
COMMENT AVOIR FACILEMENT ET RAPIDEMENT BEAUCOUP D'ABONNÉS SUR YOUTUBE
https://www.1tpe.net/go.php?dat=a2FyaW0wNy5yYXBoNDUwLjM1&tk= -
non mister, c'est juste que je voulais pas que tu partes sur une mauvaise piste, car tu croyais plus haut que j'avais suppr mes données alors que non
-
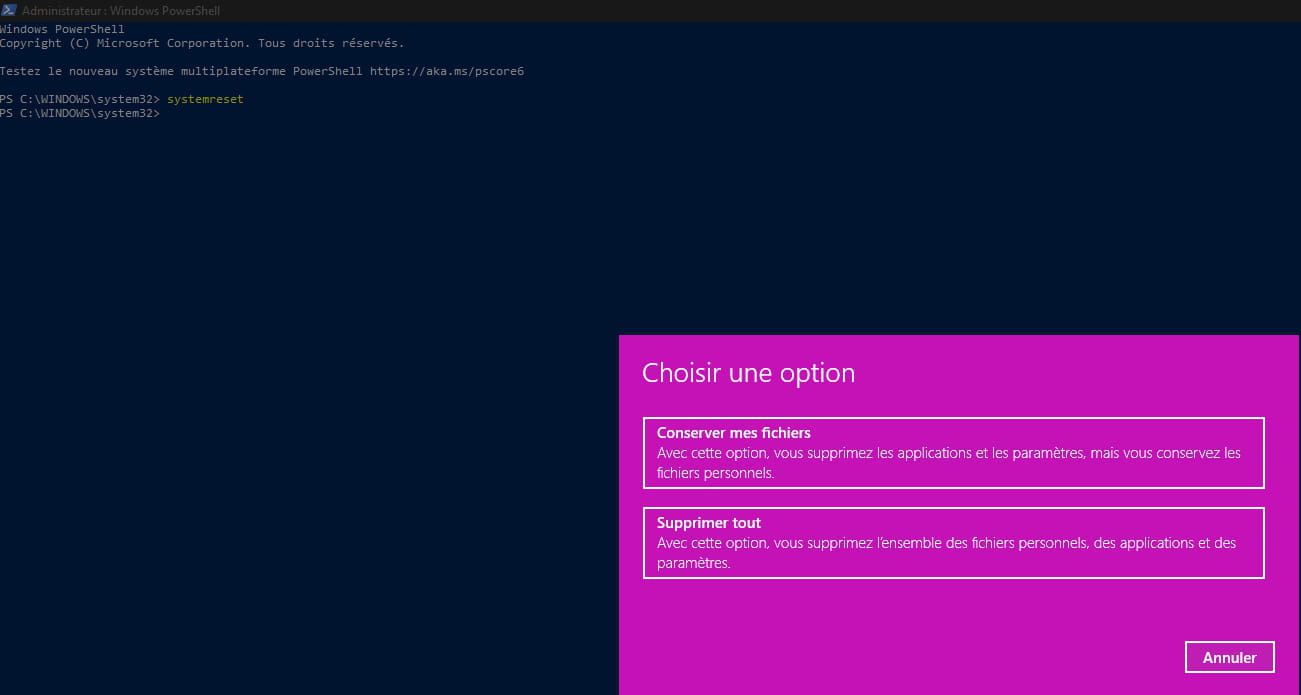
salut, tape dans powershell en mode admin "systemreset" puis sélectionne supprimer tout et réinstaller a partir du cloud. Ensuite ton soucis devrait être régler
-
-
-
@pistouriSalut pistouri, c'est normal, tu as marqué deux fois la commande dans powershell :)
Bonne soirée -
@Achilles94Oui, et ça va réinstaller Windows proprement à partir du cloud chez Microsoft et remettre à zéro complètement le pc. C'est pas normal que ça reste désactiver, donc réessaye comme je t'ai dit pour voir si ça fonctionne
-
Contributeur
-
-
Seb, heu oui ok j'ai compris,
mais je l'ai déjà fait ça hier :s faut il le refaire ?-
-
@seb77150nop, je l'ai fait depuis un ISO de win10, tu crois que ca changerait la donne ?
-
@Achilles94Tu peux toujours essayer, ça ne coûte rien :) par contre choisi bien à partir du cloud et non à partir de Windows installé sur le pc
-
@seb77150Je tente ;)
-
-
Seb,
j'ai fait la réinstallation,,,, toujours rien, :( je commence à croire qu'ils ont péter le code source du pc c'est pas possible.
Aucun des deux services ne marchent..................-
-
@Achilles94je trouve cela aussi, très étrange regardez, je ne peux rien activer dans sécurité windows..

-
@Achilles94Je pense qu'il y a un problème avec la réinitialisation, elle n'a pas l'air de s'exécuter. Ça a tout l'air d'un malware, car Windows défendeur contrôler par un administrateur, réinitialisation qui ne s'effectue pas... télécharge ceci puis lance un scan, et donne moi les éléments trouvés
-
-
Re seb, oui je ne te fais pas dire, je suis épuisé de ce truc......
Tu as tt à fait raison, regarde ce qui m'a marqué hier soir quand j'ai tenté de réinstaller windows

voici le rapport MAntimalware
Malwarebytes
www.malwarebytes.com

-Détails du journal-
Date de l'analyse: 16/02/2021
Durée d'analyse: 09:55
Fichier journal: ba89778a-7034-11eb-9cb0-1831bfdd3397.json

-Informations du logiciel-
Version: 4.3.0.98
Version de composants: 1.0.1173
Version de pack de mise à jour: 1.0.37187
Licence: Essai

-Informations système-
Système d'exploitation: Windows 10 (Build 19042.804)
Processeur: x64
Système de fichiers: NTFS
Utilisateur: DESKTOP-MBOJET4\linza

-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 258132
Menaces détectées: 0
Menaces mises en quarantaine: 0
Temps écoulé: 0 min, 59 s

-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
PUM: Détection

-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)

Module: 0
(Aucun élément malveillant détecté)

Clé du registre: 0
(Aucun élément malveillant détecté)

Valeur du registre: 0
(Aucun élément malveillant détecté)

Données du registre: 0
(Aucun élément malveillant détecté)

Flux de données: 0
(Aucun élément malveillant détecté)

Dossier: 0
(Aucun élément malveillant détecté)

Fichier: 0
(Aucun élément malveillant détecté)

Secteur physique: 0
(Aucun élément malveillant détecté)

WMI: 0
(Aucun élément malveillant détecté)

(end)