
WIFI en panne
RésoluJe fais appel aux compétences de personnes intéressées par le sujet de la connexion WIFI.
Je dispose d'un ordinateur ASUS modèle N56VJ à base de x64 avec Windows 8.1.
J'ai découvert au démarrage de mon ordinateur que la connexion Internet WIFI avait disparu, une petite croix rouge était apparue en bas à droite de l'écran et donc plus de connexion WIFI. J'ai rétabli la connexion Internet par un câble Ethernet.
Dans le gestionnaire de périphériques la carte réseau WIFI est présente mais avec un triangle jaune : carte réseau sans fil Qualcomm Altheros AR9485WB-EG.
Le problème identifié est que l'ordinateur n'arrive pas mettre à jour le pilote de la carte.
Dans le panneau de configuration Centre Reseau et Partage rien n'apparait sur la WIFI.
J'ai téléchargé à partir du site ASUS la dernière version du pilote de la carte et je l'ai installé après avoir fait la manipulation de désinstallation du pilote à partir du gestionnaire de périphériques mais pas de changement la carte est toujours en panne.
Existe-il d'autres méthodes à explorer : MS-DOS ou le BIOS ,
J'attends de l'aide, merci d'avance pour votre implication.
cordialement
Did69
51 réponses
La discussion porte sur une panne de connexion WIFI sur un ordinateur ASUS N56VJ sous Windows 8.1, la carte réseau sans fil Qualcomm Atheros AR9485WB-EG affichant un triangle jaune et un message d’erreur. Des réponses recommandent d’utiliser le fichier pilote adéquat (athw8x.inf ou athwbx.inf) puis de réinstaller proprement le pilote via le gestionnaire, en envisageant éventuellement une mise à jour vers Windows 10. D'autres interventions abordent des méthodes plus lourdes comme la vérification des fichiers système (SFC /SCANNOW) ou la désinstallation via Revo Uninstaller et la suppression des restes, puis installation du pilote. En cas de persistance, plusieurs intervenants évoquent la vérification matérielle et l'éventuelle réinitialisation des contrôleurs USB ou WLAN, ou encore l'exigence de composants compatibles sous Windows 8.1.
-
salut
pour ton souci, fait ceci:
télécharge 7zip sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
ensuite, fait ceci:
Télécharge ce pilote --> clique ici
et met-le dans tes documents.
Fais clic droit sur --> Atheros-FORCED-81x64-WiFi_10.0.0.352-drp
Sélectionne --> 7Zip
Choisis --> extraire vers "Atheros-FORCED-81x64-WiFi_10.0.0.352-drp\"
Va dans le gestionnaire de périphériques.
Fais clic droit sur le périphérique
Mettre à jour le pilote
Parcourir mon ordinateur ......
Choisir parmi une liste de pilotes...
Disque fourni
Parcourir
Va dans tes documents
Va dans le dossier du pilote dézippé --> Atheros-FORCED-81x64-WiFi_10.0.0.352-drp
Dossier --> Atheros
Dossier --> FORCED
Dossier --> 81x64
Dossier --> WiFi_10.0.0.352
Sélectionne le fichier --> athwbx.inf et OK
Redémarre
@+
-
Bonsoir
Merci pour ces explications très détaillées.
Malheureusement il apparait un problème, voir la capture d'écran en pièce jointe
Did69
-
ModérateurBonjour,
Fais clic droit sur le périphérique Qualcomm Altheros AR9485WB-EG
Désinstaller (incluant tous les pilotes)
Redémarre le pc.
Essaie de nouveau d'installer le pilote manuellement.
Mes salutations billmaxime.
-
Bonjour
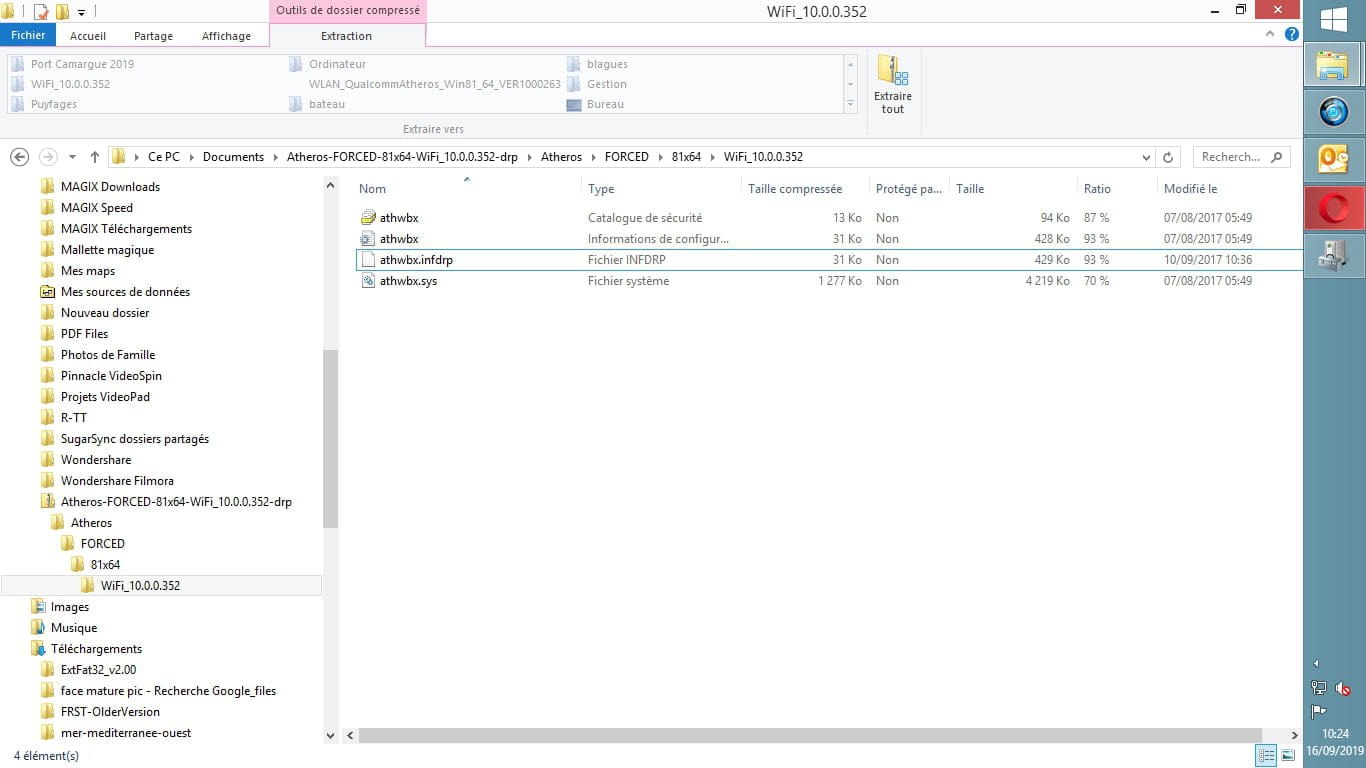
Je reviens vers vous après avoir refait toutes les manipulations précisément. Le problème persiste, le pilote n'est pas retrouvé par le gestionnaire de périphérique pourtant le chemin d'accès semble correct, voir photo écran jointe.
Merci pour votre aide, cordialement
Did69 -
Je rajoute que le fichier n'est pas athwbx.inf mais athwbx.infdrp comme vous le constatez sur l'image de l'impression d'écran de l'explorateur de fichiers.
Did69 -
ModérateurAs-tu sélectionné celui-ci ?

-
J'ai pris le mauvais fichier mais après l'essai j'ai le même résultat. Le pilote est introuvable.
J'ai un numéro d'identification de la carte relevé dans les propriétés :
PCI\VEN_168C&DEV_0032&SUBSYS_2C971A3B&REV_01
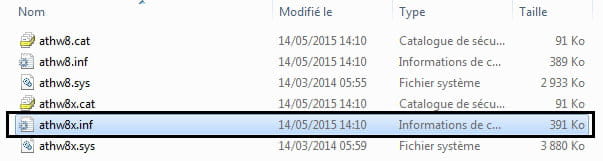
Le nom du fichier inf est athw8x.inf
Celui indiqué dans le fichier que j'ai téléchargé est athwbx.inf
Le pilote n'est pas trouvé soit parce que le chemin d'accès est mauvais, soit que le fichier lui-même n'est pas le bon.
???
Did69 -
salut
teste ceci:
Télécharge ce pilote --> clique ici
et met-le dans tes documents.
Fais clic droit sur --> WLAN_W10.zip
Sélectionne --> 7Zip
Choisis --> extraire vers "WLAN_W10\"
Va dans le gestionnaire de périphériques.
Fais clic droit sur le périphérique
Mettre à jour le pilote
Parcourir mon ordinateur ......
Choisir parmi une liste de pilotes...
Disque fourni
Parcourir
Va dans tes documents
Va dans le dossier du pilote dézippé --> WLAN_W10
Dossier --> STA10.0.0.274_RNWF10.0.0.315_RNWF10.0.0Win8.287_RNWF10.0.0WinBlue.316_RNWF10.0.0Win10.318_APPS8.0.0.300_INSTALL10.0.0.382bin
Dossier --> ndis6xWin8
Sélectionne le fichier --> athw8x.inf et OK
Redémarre
en image:

dit nous ce que ça donne
@+
-
Bonjour Billmaxime
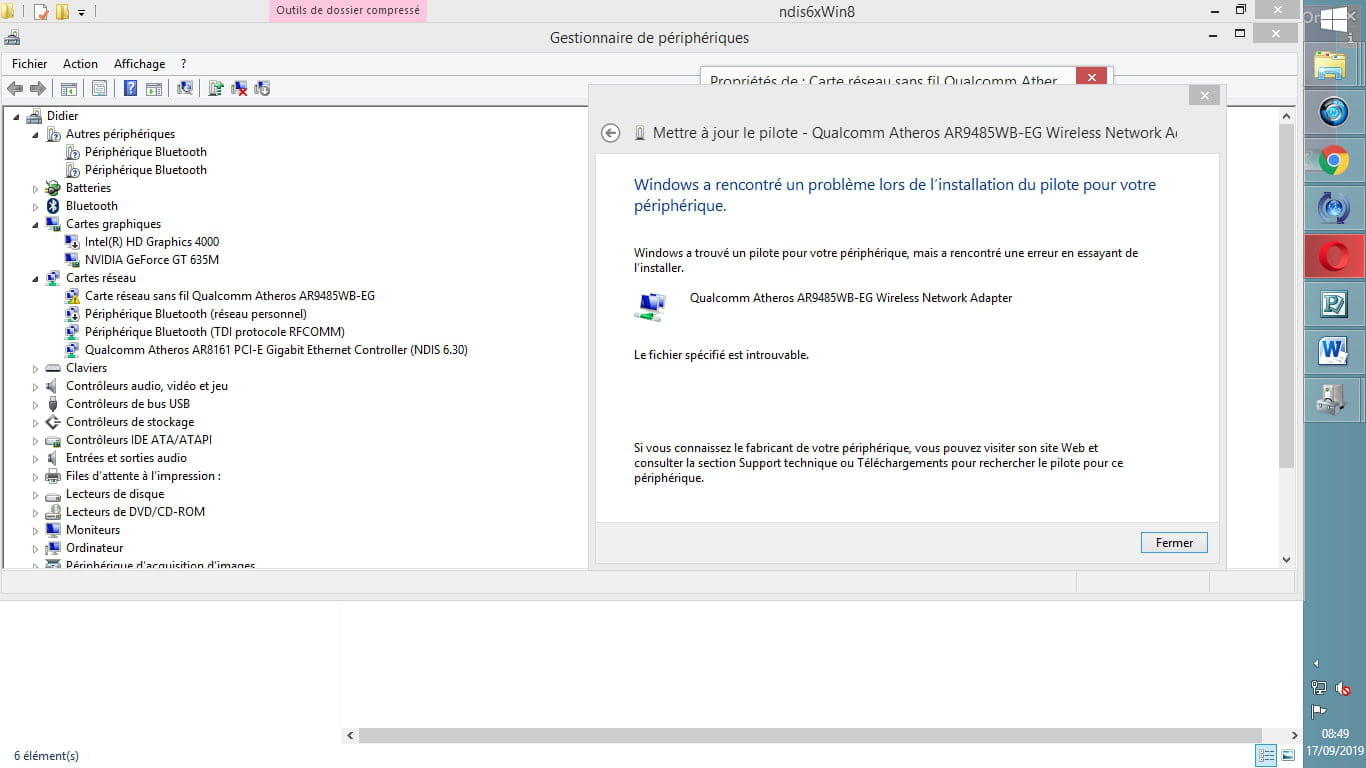
J'ai fait le test avec ce nouveau pilote. La recherche est beaucoup plus longue mais le résultat est le même. Voir image écran jointe.
J'ai regardé dans le panneau de configuration les programmes installés, je constate qu'un programme type driver est installé pour la carte Ethernet Altheros mais rien pour l'autre la carte sans fil.
Est ce qu'il est possible d'installer le pilote sans passer par le gestionnaire de périphérique en utilisant un fichier .exe du pilote ?
Did69
-
Modérateur
-
J'ai essayé cette méthode mais j'ai la même réponse comme quoi :
Windows a trouvé un pilote pour votre périphérique mais a rencontré une erreur essayant de l'installer.
Il nomme bien le nom du contructeur mais dit :
Le fichier spécifié est introuvable
Il y a quelque chose que je ne comprends pas. Est ce que ce serait un problème au niveau du registre.
Je pense que la panne est survenue à la suite de la désinstallation du logiciel Segurazo que j'ai eu beaucoup de difficulté à désinstaller.
Merci encore pour votre aide.
Did69 -
re
pour voir ce qui tourne sur ton pc, fait ceci:
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
@+
-
-
salut
il manque le rapport ADDITION
fait ceci dans l'ordre indiqué:
1) désinstalle ces logiciels avec Revo Uninstaller en mode avancé
télécharge Revo Uninstaller sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
le tuto pour t'aider >> https://www.logicielgratuit-tuto.com/nettoyage/revo-uninstaller/
les logiciels a désinstaller:
DriverPack Solution
DriverMax
Java
2) analyse ces fichiers sur VirusTotal >> https://www.virustotal.com/gui/home/upload (clique sur "File" puis sur "choose file")
PS: poste l'url après d'analyse de chaque fichier en les nommant
3) /!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
Start:
CreateRestorePoint:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\...\Run: [Chromium] => c:\users\didier\appdata\local\chromium\application\chrome.exe [4149760 2017-09-22] (The Chromium Authors) [Fichier non signé]
HKLM\Software\...\AppCompatFlags\Custom\chrome.exe: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\...\AppCompatFlags\Custom\explorer.zza: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\...\AppCompatFlags\Custom\iexplore.exe: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\Wow6432Node\Microsoft\Active Setup\Installed Components: [{73FA19D0-2D75-11D2-995D-00C04F98BBC9}] ->
CHR HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
Task: C:\WINDOWS\Tasks\{0553D4DA-A677-F1B9-7C85-7365C6F876BA}.job => C:\PROGRA~2\COMMON~1\Gulosa\Sync.exe
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wsg_iorusko09bdfhjlh_19_36_ssg00¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0D0CzzyD0D0EyEtDyD0EtA0F0CzytB0EtN0D0Tzu0StBzztDyCtN1L2XzuyEtFyDyDtFtDtFtCtByDtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyDyEzytAtBzzzyyDtGtDtBtDtBtG0AyDtD0EtGtA0E0A0FtGtD0A0A0DtA0CyDzz0A0ByCtA2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0C0C0EtC0EyCyC0AtGzy0EzyyEtGyE0D0F0FtGzz0FtCyCtGyDyDyB0DyE0AyEtD0D0EtCyE2QtN0A0LzutBtN1B2Z1V1T1S1NzutBtAtAzzzztN1Q2Z1B1P1RzutCyDyCyBzzyCyCzztAyB%26cr%3D2004578290%26a%3Dwsg_iorusko09bdfhjlh_19_36_ssg00%26os_ver%3D6.3%26os%3DWindows%2B8.1
SearchScopes: HKU\S-1-5-21-2731385879-58174941-3277747152-1002 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wsg_iorusko09bdfhjlh_19_36_ssg00¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0D0CzzyD0D0EyEtDyD0EtA0F0CzytB0EtN0D0Tzu0StBzztDyCtN1L2XzuyEtFyDyDtFtDtFtCtByDtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyDyEzytAtBzzzyyDtGtDtBtDtBtG0AyDtD0EtGtA0E0A0FtGtD0A0A0DtA0CyDzz0A0ByCtA2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0C0C0EtC0EyCyC0AtGzy0EzyyEtGyE0D0F0FtGzz0FtCyCtGyDyDyB0DyE0AyEtD0D0EtCyE2QtN0A0LzutBtN1B2Z1V1T1S1NzutBtAtAzzzztN1Q2Z1B1P1RzutCyDyCyBzzyCyCzztAyB%26cr%3D2004578290%26a%3Dwsg_iorusko09bdfhjlh_19_36_ssg00%26os_ver%3D6.3%26os%3DWindows%2B8.1&p={searchTerms}
FF Plugin-x32: @java.com/DTPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\dtplugin\npDeployJava1.dll [2013-11-06] (Oracle America, Inc. -> Oracle Corporation)
FF Plugin-x32: @java.com/JavaPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\plugin2\npjp2.dll [2013-11-06] (Oracle America, Inc. -> Oracle Corporation)
CHR HomePage: Default -> hxxp://www.search.ask.com/?o=APN10645A&gct=hp&d=406-981&v=n12521-359&t=4
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [lifbcibllhkdhoafpjfnlhfpfgnpldfl] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx
S3 EverestDriver; \??\C:\Users\Didier\AppData\Local\Temp\EverestDriver.sys [X] <==== ATTENTION
2019-09-18 07:15 - 2017-12-08 20:17 - 000003460 _____ C:\WINDOWS\System32\Tasks\Application Starter - f1375f225883e83d52e8db9690775c3c
EmptyTemp:
Reboot:
End:
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger"
quand la correction sera terminée, un fichier texte apparaîtra sur ton bureau, copie/colle le résultat dans ta prochaine réponse
4) réinitialise tes navigateurs >> https://forums.commentcamarche.net/forum/affich-37585758-reinitialiser-son-navigateur
5) télécharge MBAM (Malwarebytes) sur ton bureau clique ici
exécute le en tant qu'administrateur ( clic droit) pour l'installer
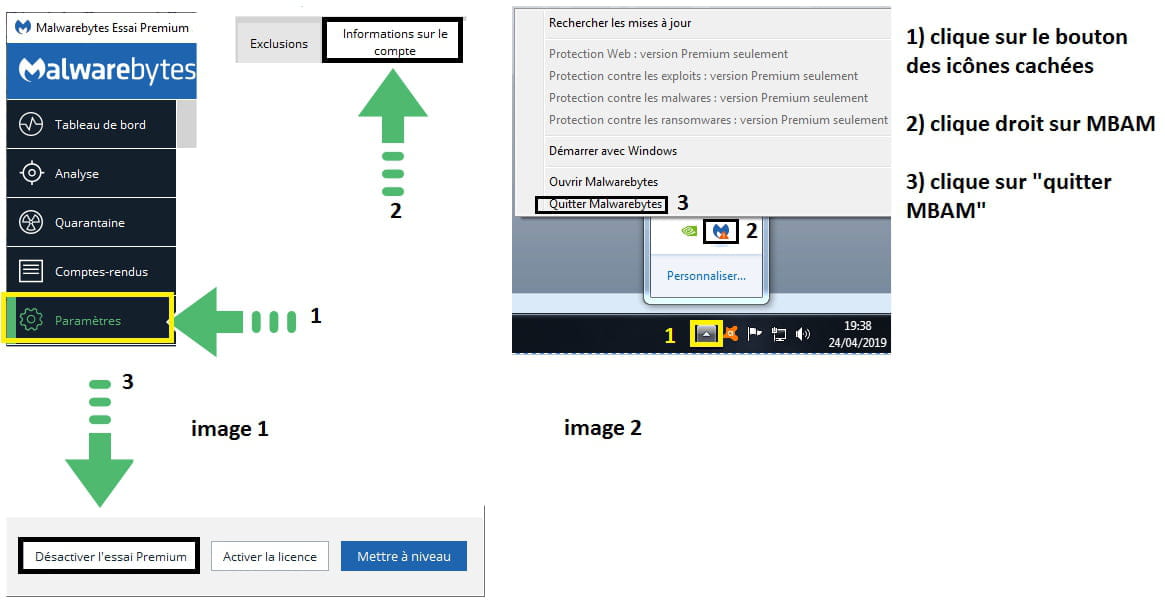
désactive l'essai Premium en suivant ces instructions:

PS: quand c'est fait, lance l'analyse et poste le rapport après mise en quarantaine des éléments détectés
le tuto pour t'aider >> https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
si tu as des questions...
@+
-
Bonjour Billmaxime
1) Revo ne m'a pas trouvé DriverPack Solution ?
J'ai désinstallé Drivermax et Java
2) Virus total, je n'ai pas compris quel fichier analyser ?
3) Le fichier de FRST :
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 14-09-2019
Exécuté par Didier (21-09-2019 10:56:44) Run:1
Exécuté depuis C:\Users\Didier\Desktop
Profils chargés: Didier (Profils disponibles: Didier & Administrateur)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
Start:
CreateRestorePoint:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\...\Run: [Chromium] => c:\users\didier\appdata\local\chromium\application\chrome.exe [4149760 2017-09-22] (The Chromium Authors) [Fichier non sign�]
HKLM\Software\...\AppCompatFlags\Custom\chrome.exe: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\...\AppCompatFlags\Custom\explorer.zza: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\...\AppCompatFlags\Custom\iexplore.exe: [{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb] ->
HKLM\Software\Wow6432Node\Microsoft\Active Setup\Installed Components: [{73FA19D0-2D75-11D2-995D-00C04F98BBC9}] ->
CHR HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
Task: C:\WINDOWS\Tasks\{0553D4DA-A677-F1B9-7C85-7365C6F876BA}.job => C:\PROGRA~2\COMMON~1\Gulosa\Sync.exe
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wsg_iorusko09bdfhjlh_19_36_ssg00�m1=1�m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0D0CzzyD0D0EyEtDyD0EtA0F0CzytB0EtN0D0Tzu0StBzztDyCtN1L2XzuyEtFyDyDtFtDtFtCtByDtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyDyEzytAtBzzzyyDtGtDtBtDtBtG0AyDtD0EtGtA0E0A0FtGtD0A0A0DtA0CyDzz0A0ByCtA2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0C0C0EtC0EyCyC0AtGzy0EzyyEtGyE0D0F0FtGzz0FtCyCtGyDyDyB0DyE0AyEtD0D0EtCyE2QtN0A0LzutBtN1B2Z1V1T1S1NzutBtAtAzzzztN1Q2Z1B1P1RzutCyDyCyBzzyCyCzztAyB%26cr%3D2004578290%26a%3Dwsg_iorusko09bdfhjlh_19_36_ssg00%26os_ver%3D6.3%26os%3DWindows%2B8.1
SearchScopes: HKU\S-1-5-21-2731385879-58174941-3277747152-1002 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wsg_iorusko09bdfhjlh_19_36_ssg00�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1Qzu0D0CzzyD0D0EyEtDyD0EtA0F0CzytB0EtN0D0Tzu0StBzztDyCtN1L2XzuyEtFyDyDtFtDtFtCtByDtN1L1Czu1TtN1L1G1B1V1N2Y1L1Qzu2SyDyEzytAtBzzzyyDtGtDtBtDtBtG0AyDtD0EtGtA0E0A0FtGtD0A0A0DtA0CyDzz0A0ByCtA2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0C0C0EtC0EyCyC0AtGzy0EzyyEtGyE0D0F0FtGzz0FtCyCtGyDyDyB0DyE0AyEtD0D0EtCyE2QtN0A0LzutBtN1B2Z1V1T1S1NzutBtAtAzzzztN1Q2Z1B1P1RzutCyDyCyBzzyCyCzztAyB%26cr%3D2004578290%26a%3Dwsg_iorusko09bdfhjlh_19_36_ssg00%26os_ver%3D6.3%26os%3DWindows%2B8.1&p={searchTerms}
FF Plugin-x32: @java.com/DTPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\dtplugin\npDeployJava1.dll [2013-11-06] (Oracle America, Inc. -> Oracle Corporation)
FF Plugin-x32: @java.com/JavaPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\plugin2\npjp2.dll [2013-11-06] (Oracle America, Inc. -> Oracle Corporation)
CHR HomePage: Default -> hxxp://www.search.ask.com/?o=APN10645A&gct=hp&d=406-981&v=n12521-359&t=4
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [lifbcibllhkdhoafpjfnlhfpfgnpldfl] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx
S3 EverestDriver; \??\C:\Users\Didier\AppData\Local\Temp\EverestDriver.sys [X] <==== ATTENTION
2019-09-18 07:15 - 2017-12-08 20:17 - 000003460 _____ C:\WINDOWS\System32\Tasks\Application Starter - f1375f225883e83d52e8db9690775c3c
EmptyTemp:
Reboot:
End:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender => supprimé(es) avec succès
"HKU\S-1-5-21-2731385879-58174941-3277747152-1002\Software\Microsoft\Windows\CurrentVersion\Run\\Chromium" => supprimé(es) avec succès
HKLM\Software\Microsoft\Windows NT\CurrentVersion\AppCompatFlags\Custom\chrome.exe => supprimé(es) avec succès
HKLM\Software\Microsoft\Windows NT\CurrentVersion\AppCompatFlags\Custom\explorer.zza => supprimé(es) avec succès
HKLM\Software\Microsoft\Windows NT\CurrentVersion\AppCompatFlags\Custom\iexplore.exe => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Microsoft\Active Setup\Installed Components\{73FA19D0-2D75-11D2-995D-00C04F98BBC9} => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Google => supprimé(es) avec succès
C:\WINDOWS\Tasks\{0553D4DA-A677-F1B9-7C85-7365C6F876BA}.job => déplacé(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer => supprimé(es) avec succès
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\Software\Microsoft\Internet Explorer\Main\\Start Page => valeur restauré(es) avec succès
HKU\S-1-5-21-2731385879-58174941-3277747152-1002\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2f23ab71-4ac6-41f2-a955-ea576e553146} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{2f23ab71-4ac6-41f2-a955-ea576e553146} => non trouvé(e)
"HKLM\Software\Wow6432Node\MozillaPlugins\@java.com/DTPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\dtplugin\npDeployJava1.dll [2013-11-06] (Oracle America, Inc." => non trouvé(e)
"C:\Program Files (x86)\Java\jre7\bin\dtplugin\npDeployJava1.dll" => non trouvé(e)
"HKLM\Software\Wow6432Node\MozillaPlugins\@java.com/JavaPlugin,version=10.45.2 -> C:\Program Files (x86)\Java\jre7\bin\plugin2\npjp2.dll [2013-11-06] (Oracle America, Inc." => non trouvé(e)
"C:\Program Files (x86)\Java\jre7\bin\plugin2\npjp2.dll" => non trouvé(e)
"Chrome HomePage" => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\efaidnbmnnnibpcajpcglclefindmkaj => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\lifbcibllhkdhoafpjfnlhfpfgnpldfl => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\pilplloabdedfmialnfchjomjmpjcoej => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\EverestDriver => supprimé(es) avec succès
EverestDriver => service supprimé(es) avec succès
"C:\WINDOWS\System32\Tasks\Application Starter - f1375f225883e83d52e8db9690775c3c" => non trouvé(e)
=========== EmptyTemp: ==========
BITS transfer queue => 12582912 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 37937660 B
Java, Flash, Steam htmlcache => 1328 B
Windows/system/drivers => 615329270 B
Edge => 0 B
Chrome => 6243638 B
Firefox => 86221571 B
Opera => 520767360 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 199612 B
systemprofile32 => 127485 B
LocalService => 872448 B
NetworkService => 61912934 B
UpdatusUser => 0 B
Didier => 593669556 B
UpdatusUser.DSCONSEIL => 0 B
Administrateur => 0 B
RecycleBin => 16554273423 B
EmptyTemp: => 17.2 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 11:03:18
Je procéde ensuite aux points 4 et 5
Did69 -
salut
2) Virus total, je n'ai pas compris quel fichier analyser ?
j'ai oublié de te mettre le chemin du fichier a analyser (honte à moi)
analyse ce fichier en gras sur VirusTotal >> https://www.virustotal.com/gui/home/upload (clique sur "File" puis sur "choose file")
PS: poste l'url après d'analyse du fichier
le fichier a analyser:
C:\Program Files (x86)\TuneUp Utilities 2013\TUAutoReactivator64.exe"
Je procéde ensuite aux points 4 et 5
ok
@+
-
2) Virus total sur fichier

Did69 -
re
ok, exécute les manipulations 4 et 5 et poste le rapport de MBAM après mise en quarantaine des éléments détectés
@+
-
4) La reinitialisation des navigateurs va m'éliminer mes favoris et mes mots de passe
5) Document MBAM en pièce jointe
Did69
https://www.cjoint.com/c/IIvnqwfRIQb -
re
La reinitialisation des navigateurs va m'éliminer mes favoris et mes mots de passe
laisse tomber pour le moment et utilise ton pc
regarde si tu as encore des soucis avec les navigateurs etc...
@+






- 1
- 2
- 3
