
Probleme pc
j'ai problème avec mon pc qu on tu l'allume je vais sur internet et arrive un moment il s éteint tous seule et ce rallume tous seul je dois re-taper le code a chaque fois c est super chiant si quelqu'un peut m'aider ça serai super génial
ps:moi je pense que ça viens des pilote mais pas sur merci a tous
24 réponses
Un problème récurrent consiste à ce que le PC s'éteigne puis se rallume pendant la navigation, obligeant à retaper le code à chaque démarrage et suscitant des hypothèses sur les pilotes. Des échanges suggèrent d'abord de déterminer si le PC est portable ou fixe pour orienter le diagnostic et d'examiner la surchauffe ou l'absence de poussière comme facteur potentiel. Ensuite, plusieurs conseils préconisent les mises à jour Windows et, si nécessaire, l'exécution d'outils comme FRST pour générer des rapports et orienter les corrections techniques. Par ailleurs, l'observation des erreurs et des journaux système peut aider à repérer un pilote défectueux ou un composant matériel défaillant, guidant les conseils sans conclure sur la nature du problème.
-
salut
ton pc est 1 portable ou 1 fixe (tour)?
si c'est 1 portable, regarde s'il ne chauffe pas
@+
-
salut
regarde si tu n'as pas de mises à jour dans Windows Update, et fait les si c'est le cas
ensuite, fait ceci et poste les rapports
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
si tu as des questions...
@+
-
salut
désactive ton antivirus le temps du scan
@+
-
salut
qu on j essaye d'ouvrir frst il mais que Windows a protéger votre ordinateur est il sur ce truc la merci
tu as toujours le même message après la désactivation temporaire de ton AV?
@+
-
re
Salut ça veux dire qu il faut que je recommence???
ma question est la suivante, quand tu désactives ton AV, tu as toujours ce message >> qu on j essaye d'ouvrir frst il mais que Windows a protéger votre ordinateur est il sur ce truc la merci
si ce n'est pas le cas, tu peux faire le scan avec FRST et poster les rapports via cjoint
@+
-
salut
j ai poster les rapports via cjoint comme tu me la demander merci
je ne vois pas les liens de cjoint avec les rapports que tu as postés
@+
-
salut pourtant j ai fait exactement comme tu ma dit
-
salut
salut pourtant j ai fait exactement comme tu ma dit
regarde la vidéo sur cette page >> http://www.forum-entraide-informatique.com/cjoint-com-tutoriel/
quand tu auras créé le lien avec Cjoint, copie/colle le dans ta réponse
PS: tu dois créer 1 lien pour chaque rapport (FRST et ADDITION)
@+
-
-
salut
oui c'est ok, mais tu as fait le scan le 17/05, et tu as exécuté FRST depuis "Download"
met FRST sur ton bureau, c'est important pour la correction
Exécuté par Sabrina (17-05-2018 11:30:18)
Exécuté depuis C:\Users\Sabrina\Downloads
je vais lire les rapports et te ferai 1 script de correction si besoin
@+
-
re
suite des opérations:
désinstalle ceci via programmes et fonctionnalités du panneau de configuration
iSkysoft
McAfee.TrueKey
McAfee\SiteAdvisor
ReviverSoft\Driver Reviver
Java 7 Update 25
Nero BackItUp 12 Essentials
RegCleanPro
PS: si ça ne fontionne pas en mode "normal", fait le en "mode sans échec" >> https://www.pcastuces.com/pratique/astuces/4216.htm
ensuite, réinitialise tes navigateurs:
regarde cette page >> https://forums.commentcamarche.net/forum/affich-37585758-reinitialiser-son-navigateur
quand c'est fait, fait 1 scan avec MBAM et supprime les éléments néfastes qu'il va trouvé
regarde cette page pour le téléchargement et la procédure >> https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
poste le rapport après mise en quarantaine des éléments néfastes
si tu as des questions...
@+
le taux de radiation est plus élevé au pôle emploi qu'à Tchernobyl-
Salut , billmaxime
voila j ai désinstaller ce que tu ma dit sauf ISKYSOFT et REVIVIER SOFT/driver revivier que je n est pas trouvée dans les paramètre de désinstallation sinon pour l'ensemble je te remercie car c'est beaucoup mieux que c été merci j ai qu on même refait une analyse pour que tu puis regarder mais il y a juste une chose que je voulais savoir Windows défender n est plus activer je sais pas pourquoi ? Est ce normal merci de prendre de ton temps
https://www.cjoint.com/c/HExdjfMm0GC
https://www.cjoint.com/c/HExdjXYnWNC -
-
-
re
et je peu plus regarder les film en Streaming il bloque MBAM Le logiciel que tu ma dit de telecharger
tu as désactivé l'essai premium de MBAM?
/!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
CreateRestorePoint:
HKU\S-1-5-21-1844747315-723255016-263140651-1001\Control Panel\Desktop\\SCRNSAVE.EXE -> C:\PROGRA~2\FREEGA~1\GARDEN~1\GARDEN~1.SCR
Lsa: [Notification Packages] scecli C:\Program Files\TrueKey\McAfeeTrueKeyPasswordFilter
GroupPolicy: Restriction ? <==== ATTENTION
SearchScopes: HKLM -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM-x32 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM-x32 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKU\.DEFAULT -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKU\S-1-5-21-1844747315-723255016-263140651-1001 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
Handler: WSISVCUchrome - Pas de valeur CLSID
CHR Extension: (Tampermonkey BETA) - C:\Users\Sabrina\AppData\Local\Google\Chrome\User Data\Default\Extensions\gcalenpjmijncebpfijmoaglllgpjagf [2018-05-05]
CHR HKLM\...\Chrome\Extension: [ngpampappnmepgilojfohadhhmbhlaek] - C:\Program Files (x86)\Internet Download Manager\IDMGCExt.crx <non trouvé(e)>
S3 aswHdsKe; \??\C:\WINDOWS\system32\drivers\aswHdsKe.sys [X]
S3 cpuz136; \??\C:\Users\Sabrina\AppData\Local\Temp\cpuz136\cpuz136_x64.sys [X] <==== ATTENTION
2018-05-23 12:15 - 2014-05-16 16:55 - 000000000 ____D C:\ProgramData\Nero
2016-05-01 12:49 - 2016-05-01 22:25 - 000009728 _____ () C:\Users\Sabrina\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2016-08-24 09:16 - 2016-08-24 09:16 - 000000017 _____ () C:\Users\Sabrina\AppData\Local\resmon.resmoncfg
Checkers-7 2.5 (HKLM-x32\...\Checkers - 7_is1) (Version:  - Style-7) <==== ATTENTION
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Pas de fichier
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Pas de fichier
ContextMenuHandlers1: [iSkysoftVideoConverterFileOpreation] -> {BB35DE05-89D6-4D8F-95DE-A27DF8156D91} =>  -> Pas de fichier
Task: {12A3AFC5-5588-4AF5-B983-CE66CAC8A9C8} - System32\Tasks\AVAST Software\Avast settings backup => C:\Program Files\Common Files\AV\avast! Antivirus\backup.exe
23-05-2018 12:12:25 Removed Java 7 Update 25
Hosts:
EmptyTemp:
Reboot:
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger/fix"
quand la correction sera terminée, un fichier texte apparaîtra, copie/colle le résultat dans ta prochaine réponse
si tu as des questions...
@+
-
CreateRestorePoint:
HKU\S-1-5-21-1844747315-723255016-263140651-1001\Control Panel\Desktop\\SCRNSAVE.EXE -> C:\PROGRA~2\FREEGA~1\GARDEN~1\GARDEN~1.SCR
Lsa: [Notification Packages] scecli C:\Program Files\TrueKey\McAfeeTrueKeyPasswordFilter
GroupPolicy: Restriction ? <==== ATTENTION
SearchScopes: HKLM -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM-x32 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM-x32 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKU\.DEFAULT -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKU\S-1-5-21-1844747315-723255016-263140651-1001 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
Handler: WSISVCUchrome - Pas de valeur CLSID
CHR Extension: (Tampermonkey BETA) - C:\Users\Sabrina\AppData\Local\Google\Chrome\User Data\Default\Extensions\gcalenpjmijncebpfijmoaglllgpjagf [2018-05-05]
CHR HKLM\...\Chrome\Extension: [ngpampappnmepgilojfohadhhmbhlaek] - C:\Program Files (x86)\Internet Download Manager\IDMGCExt.crx <non trouvé(e)>
S3 aswHdsKe; \??\C:\WINDOWS\system32\drivers\aswHdsKe.sys [X]
S3 cpuz136; \??\C:\Users\Sabrina\AppData\Local\Temp\cpuz136\cpuz136_x64.sys [X] <==== ATTENTION
2018-05-23 12:15 - 2014-05-16 16:55 - 000000000 ____D C:\ProgramData\Nero
2016-05-01 12:49 - 2016-05-01 22:25 - 000009728 _____ () C:\Users\Sabrina\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2016-08-24 09:16 - 2016-08-24 09:16 - 000000017 _____ () C:\Users\Sabrina\AppData\Local\resmon.resmoncfg
Checkers-7 2.5 (HKLM-x32\...\Checkers - 7_is1) (Version: - Style-7) <==== ATTENTION
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers1: [iSkysoftVideoConverterFileOpreation] -> {BB35DE05-89D6-4D8F-95DE-A27DF8156D91} => -> Pas de fichier
Task: {12A3AFC5-5588-4AF5-B983-CE66CAC8A9C8} - System32\Tasks\AVAST Software\Avast settings backup => C:\Program Files\Common Files\AV\avast! Antivirus\backup.exe
23-05-2018 12:12:25 Removed Java 7 Update 25
Hosts:
EmptyTemp:
Reboot:
-
-
bonjour billmaxime
tu as désactivé l'essai premium de MBAM? Non j ai rien désactiver !!!! a moins d une mauvaise maniptu as désactivé l'essai premium de MBAM? -
salut
tu as désactivé l'essai premium de MBAM? Non j ai rien désactiver !!!!
il faut le désactiver, regarde cette page pour exécuter la manipulation >> http://translate.google.com/translate?hl=fr&sl=auto&tl=fr&u=https%3A%2F%2Fsupport.malwarebytes.com%2Fdocs%2FDOC-1033
tu n'as pas bien exécuté la manipulation de correction avec FRST, relis le message et exécute la manipulation
quand c'est fait, poste le rapport de correction
https://forums.commentcamarche.net/forum/affich-35349574-probleme-pc#22
si tu as des questions...
@+
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 16.05.2018 01
Exécuté par Sabrina (25-05-2018 13:17:20) Run:1
Exécuté depuis C:\Users\Sabrina\Desktop\FRST-OlderVersion
Profils chargés: Sabrina & (Profils disponibles: Sabrina)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
HKU\S-1-5-21-1844747315-723255016-263140651-1001\Control Panel\Desktop\\SCRNSAVE.EXE -> C:\PROGRA~2\FREEGA~1\GARDEN~1\GARDEN~1.SCR
Lsa: [Notification Packages] scecli C:\Program Files\TrueKey\McAfeeTrueKeyPasswordFilter
GroupPolicy: Restriction ? <==== ATTENTION
SearchScopes: HKLM -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKLM-x32 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKLM-x32 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
SearchScopes: HKU\.DEFAULT -> DefaultScope {41092C52-D975-43A1-B596-5BAFB624892E} URL =
SearchScopes: HKU\S-1-5-21-1844747315-723255016-263140651-1001 -> {AA9A4890-4262-4441-8977-E2FFCBFB706C} URL = hxxp://fr.yhs4.search.yahoo.com/yhs/search?hspart=acer&hsimp=yhs-acer_001&p={searchTerms}
Handler: WSISVCUchrome - Pas de valeur CLSID
CHR Extension: (Tampermonkey BETA) - C:\Users\Sabrina\AppData\Local\Google\Chrome\User Data\Default\Extensions\gcalenpjmijncebpfijmoaglllgpjagf [2018-05-05]
CHR HKLM\...\Chrome\Extension: [ngpampappnmepgilojfohadhhmbhlaek] - C:\Program Files (x86)\Internet Download Manager\IDMGCExt.crx <non trouv�(e)>
S3 aswHdsKe; \??\C:\WINDOWS\system32\drivers\aswHdsKe.sys [X]
S3 cpuz136; \??\C:\Users\Sabrina\AppData\Local\Temp\cpuz136\cpuz136_x64.sys [X] <==== ATTENTION
2018-05-23 12:15 - 2014-05-16 16:55 - 000000000 ____D C:\ProgramData\Nero
2016-05-01 12:49 - 2016-05-01 22:25 - 000009728 _____ () C:\Users\Sabrina\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2016-08-24 09:16 - 2016-08-24 09:16 - 000000017 _____ () C:\Users\Sabrina\AppData\Local\resmon.resmoncfg
Checkers-7 2.5 (HKLM-x32\...\Checkers - 7_is1) (Version: - Style-7) <==== ATTENTION
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers1: [iSkysoftVideoConverterFileOpreation] -> {BB35DE05-89D6-4D8F-95DE-A27DF8156D91} => -> Pas de fichier
Task: {12A3AFC5-5588-4AF5-B983-CE66CAC8A9C8} - System32\Tasks\AVAST Software\Avast settings backup => C:\Program Files\Common Files\AV\avast! Antivirus\backup.exe
23-05-2018 12:12:25 Removed Java 7 Update 25
Hosts:
EmptyTemp:
Reboot:
Le Point de restauration a été créé avec succès.
"HKU\S-1-5-21-1844747315-723255016-263140651-1001\Control Panel\Desktop\\SCRNSAVE.EXE" => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Control\Lsa\\Notification Packages => valeur restauré(es) avec succès
C:\WINDOWS\system32\GroupPolicy\Machine => déplacé(es) avec succès
C:\WINDOWS\system32\GroupPolicy\GPT.ini => déplacé(es) avec succès
C:\WINDOWS\SysWOW64\GroupPolicy\GPT.ini => déplacé(es) avec succès
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => valeur restauré(es) avec succès
"HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}" => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{0633EE93-D776-472f-A0FF-E1416B8B2E3A} => non trouvé(e)
"HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}" => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{AA9A4890-4262-4441-8977-E2FFCBFB706C} => non trouvé(e)
HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => valeur restauré(es) avec succès
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}" => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{0633EE93-D776-472f-A0FF-E1416B8B2E3A} => non trouvé(e)
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}" => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{AA9A4890-4262-4441-8977-E2FFCBFB706C} => non trouvé(e)
"HKU\.DEFAULT\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope" => supprimé(es) avec succès
"HKU\S-1-5-21-1844747315-723255016-263140651-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}" => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{AA9A4890-4262-4441-8977-E2FFCBFB706C} => non trouvé(e)
"HKLM\Software\Classes\PROTOCOLS\Handler\WSISVCUchrome" => supprimé(es) avec succès
CHR Extension: (Tampermonkey BETA) - C:\Users\Sabrina\AppData\Local\Google\Chrome\User Data\Default\Extensions\gcalenpjmijncebpfijmoaglllgpjagf [2018-05-05] => Erreur: Pas de correction automatique trouvée pour cet élément.
"HKLM\SOFTWARE\Google\Chrome\Extensions\ngpampappnmepgilojfohadhhmbhlaek" => supprimé(es) avec succès
"HKLM\System\CurrentControlSet\Services\aswHdsKe" => supprimé(es) avec succès
aswHdsKe => service supprimé(es) avec succès
"HKLM\System\CurrentControlSet\Services\cpuz136" => supprimé(es) avec succès
cpuz136 => service supprimé(es) avec succès
C:\ProgramData\Nero => déplacé(es) avec succès
C:\Users\Sabrina\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini => déplacé(es) avec succès
C:\Users\Sabrina\AppData\Local\resmon.resmoncfg => déplacé(es) avec succès
Checkers-7 2.5 (HKLM-x32\...\Checkers - 7_is1) (Version: - Style-7) <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00asw" => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => non trouvé(e)
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00avast" => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => non trouvé(e)
"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\iSkysoftVideoConverterFileOpreation" => supprimé(es) avec succès
"HKLM\Software\Classes\CLSID\{BB35DE05-89D6-4D8F-95DE-A27DF8156D91}" => supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Boot\{12A3AFC5-5588-4AF5-B983-CE66CAC8A9C8}" => supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{12A3AFC5-5588-4AF5-B983-CE66CAC8A9C8}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\AVAST Software\Avast settings backup => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\AVAST Software\Avast settings backup" => supprimé(es) avec succès
23-05-2018 12:12:25 Removed Java 7 Update 25 => Erreur: Pas de correction automatique trouvée pour cet élément.
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
=========== EmptyTemp: ==========
BITS transfer queue => 8388608 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 53822225 B
Java, Flash, Steam htmlcache => 28463262 B
Windows/system/drivers => 20228665 B
Edge => 0 B
Chrome => 282779395 B
Firefox => 11452783 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 5366035 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 244494 B
systemprofile32 => 128 B
LocalService => 14142 B
NetworkService => 2098992 B
Sabrina => 72173559 B
RecycleBin => 1474713229 B
EmptyTemp: => 1.8 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 13:21:43
-
-
-
salut
comment va le pc maintenant?
fait encore ceci:
supprime manuellement cette extention dans Chrome >> Tampermonkey BETA, et installe celle-ci
https://chrome.google.com/webstore/detail/tampermonkey/dhdgffkkebhmkfjojejmpbldmpobfkfo?hl=fr
regarde si tu vois ceci dans programmes et fonctionnalités du panneau de configuration >> Checkers-7 2.5
si oui, désinstalle le
toujours dans programmes et fonctionnalités du panneau de configuration, désinstalle >> Java 7 Update 25
si tu as des questions...
@+
-
Salut
c est oke pour l instant!!!!! mais j ai pas trouver Java 7 Update 25 il me semble que je l est déjà désinstaller ........
Hier il ma planter encore le pc je te re contacte si besoin MERCI BEAUCOUP D'AVOIR PRIS DU TEMPS
-
-
salut
Hier il ma planter encore le pc
quand le pc s'éteint et redémarre, tu as 1 message qui s'affiche?
comme ton pc est 1 portable, quand il s'éteint et redémarre, tu as regardé s'il n'est pas chaud en dessous?
l'aréation sur le coté n'est pas pleine de poussière?
@+
-
salut
il a fait un gros bruit et ça c est arrêter tous seul
c'est toujours le même problème que dans ton message initial, le pc s'éteint et redémarre ou il ne redémarre pas?
j'ai problème avec mon pc qu on tu l'allume je vais sur internet et arrive un moment il s éteint tous seule et ce rallume tous seul
@+
-
salut
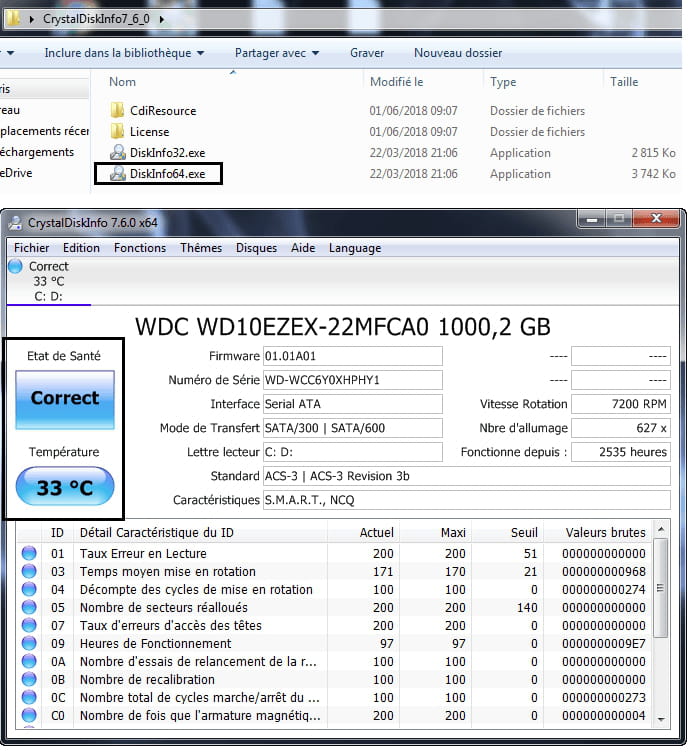
teste ton DD avec CrystalDiskInfo
télécharge le sur ton bureau >> https://www.commentcamarche.net/telecharger/utilitaires/6735-crystaldiskinfo/
clique droit sur le fichier >> extraire tout...
ouvre le fichier dézippé et exécute le diskinfo 64
donne moi l'état de santé et la température du DD
@+
-
re
je pense que tu pratiques mal...
tu dois cliquer droit sur le fichier et choisir "extraire tout"
ensuite, tu as le fichier dézippé que tu dois ouvrir pour exécuter le DiskInfo64
en image:

@+
-
salut
non, ce n'est pas ça et je ne sais pas ce que tu fais...
je viens de l'exécuter sur mon pc pour te montrer, regarde l'image

@+

- 1
- 2
