Virus au démarrage ?
Résolu
Salut,
ça fais un moment que je remarque dans les processus qui démarrent avec mon pc, il y'a deux processus que je ne connais pas qui démarrent, mais quand je les désactive, ils se réactivent les deux automatiquement,
l'un des deux c'est une clée de registre, et l'autre processus il change, parfois c'est "ilecr" parfois "kufik" parfois "dhtft" "tukni" "wolbwf"...
Un scan de mon pc est nécessaire pour que quelqu'un puisse déterminer ce que cela représente?
Merci d'avance.
ça fais un moment que je remarque dans les processus qui démarrent avec mon pc, il y'a deux processus que je ne connais pas qui démarrent, mais quand je les désactive, ils se réactivent les deux automatiquement,
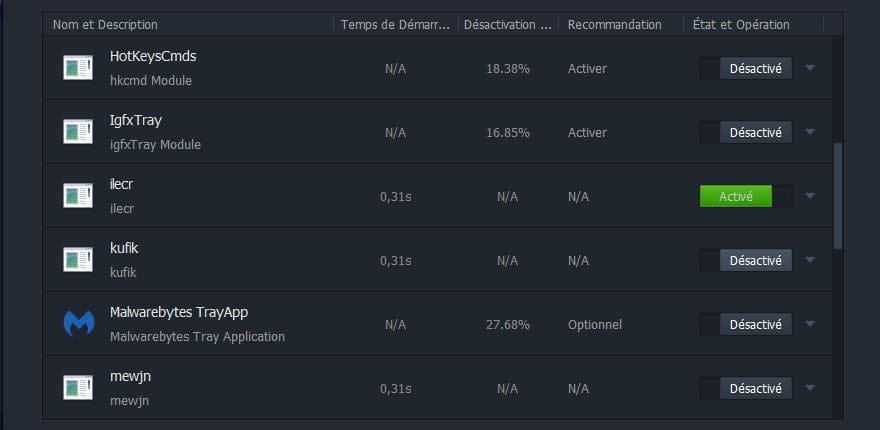
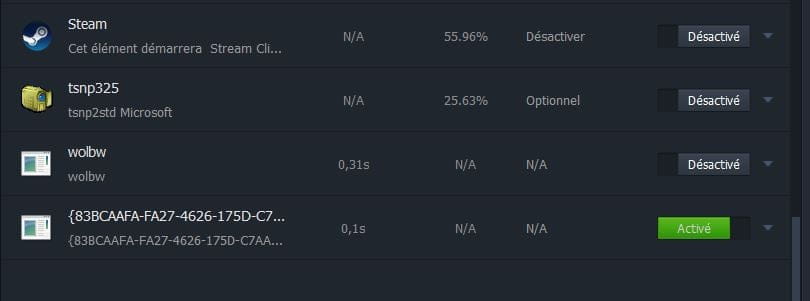
l'un des deux c'est une clée de registre, et l'autre processus il change, parfois c'est "ilecr" parfois "kufik" parfois "dhtft" "tukni" "wolbwf"...
Un scan de mon pc est nécessaire pour que quelqu'un puisse déterminer ce que cela représente?
Merci d'avance.
6 réponses
-
ModérateurSalut,
oui malveillant,
Suis le tutoriel FRST. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST,
Attendre la fin du scan, un message indique que l'analyse est terminée.
Trois rapports FRST seront générés :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie ces 3 rapports sur le site https://pjjoint.malekal.com/ afin de les partager.
En retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
Malekal_Morte- toujours là pour aider quand on a un problème concernant les virus, j'te connais depuis très longtemps, merci pour l'aide :-)
En voici les 3 rapports:
FRST: https://pjjoint.malekal.com/files.php?id=FRST_20180206_l5x12w9f5i15
ADDITION: https://pjjoint.malekal.com/files.php?id=20180206_i15z15c8b13c14
SHORTCUT: https://pjjoint.malekal.com/files.php?id=20180206_q7t14j10u9n10 -
Modérateurde rien =)
Tu devrais désinstaller les programmes IOBit, ça ne sert à rien.
et aussi :
CCleaner
DriverMax
Java
PS : CCleaner n'est pas vraiment utile, même si on le recommande de partout.
Désactive la surveillance de CCleaner, inutile, ça se met au démarrage de Windows et le ralentit avec ces nettoyages incessants, voir : https://www.malekal.com/supprimer-ccleaner-demarrage-windows/
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Relance FRST puis sur ton clavier appuyer sur la touche CTRL + Y.
Le bloc-note va s'ouvrir, copie/colle ceci.
CreateRestorePoint:
CloseProcesses:
 2018-02-06 19:29 - 2018-02-06 22:28 - 000000000 ____D C:\ProgramData\{1281CA1B-9AC6-D71B-175D-C7AADB490C4A}
 2018-02-05 01:21 - 2018-02-05 21:23 - 000000020 _____ C:\Users\PICOS\Desktop\film a voir.txt
 2018-02-04 19:26 - 2018-02-05 21:34 - 000000076 _____ C:\Users\PICOS\Desktop\tokens bbl.txt
 2018-02-03 15:12 - 2018-02-03 15:12 - 000000000 ____D C:\ProgramData\SystemAcCrux
 2018-02-03 14:38 - 2018-02-03 14:38 - 000000221 _____ C:\Users\PICOS\Desktop\Upper.txt
 2018-02-02 21:54 - 2018-02-02 21:54 - 000000000 ____D C:\Users\PICOS\AppData\Roaming\aavwwvid
 2018-01-30 21:51 - 2018-02-06 13:20 - 000000000 ____D C:\ProgramData\{1FAC82CA-D217-DA36-175D-C7AADB490C4A}
2018-01-26 04:57 - 2018-01-26 04:57 - 001566502 ____N C:\Windows\Minidump\012618-19375-01.dmp
C:\Users\PICOS\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\chgpmaaockmdehmidghebcjafhihlgha
 HKU\S-1-5-21-1601674643-3913857965-3918657920-1000\...\Run: [{83BCAAFA-FA27-4626-175D-C7AADB490C4A}] => c:\programdata\{1fac82ca-d217-da36-175d-c7aadb490c4a}\b2135255.exe [267776 2018-02-06] ()
HKU\S-1-5-21-1601674643-3913857965-3918657920-1000\...\Run: [tuqni] => C:\Users\PICOS\AppData\Roaming\aavwwvid\vhwverva.ex
Task: {888FDD40-4443-457A-8B95-D306191A6BDD} - \GU5SkipUAC -> Pas de fichier <==== ATTENTION
C:\Program Files\Skillbrains
C:\Users\PICOS\AppData\Roaming\aavwwvid
c:\programdata\{1fac82ca-d217-da36-175d-c7aadb490c4a}
Task: {8F3D89FF-B938-44DB-BFA3-4707B83562BD} - System32\Tasks\update-sys => C:\Program Files\Skillbrains\Updater\Updater.exe [2016-07-11] ()Hosts:
Task: {18225336-4BCE-408D-84FD-1F9D2FE65BA5} - System32\Tasks\update-S-1-5-21-1601674643-3913857965-3918657920-1000 => C:\Program Files\Skillbrains\Updater\Updater.exe [2016-07-11] ()
EmptyTemp:
RemoveProxy:
Reboot:
Enregistre le contenu par le menu fichier puis enregistrer.
Ferme le bloc-note, retourne sur FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire et automatique.
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
Termine par un nettoyage Malwarebytes - Tutoriel Malwarebytes Anti-Malware version gratuite
-
Re,
Voici le fichier FixLog:
https://pjjoint.malekal.com/files.php?id=20180207_u15c6k7i14x5
Petit problème, dès que le redémarrage est effectué, Advanced System Care détecte 5 élements à optimiser, quand je clique sur "optimiser" ça désactive les truc, mais là je viens de re voir dans la liste des programmes au démarrage, et y'a toujours les deux processus, la clé de registre et l'autre process "cepjw" :/
Serait-ce ASC qui a recauser le relancement des deux procesus ?
De plus, 3 fichiers txt se trouvant sur mon bureau ont été supprimés :/ n'ayant pas idée pourquoi tu les avait inclut dans le fichier fixlist je voulais bien en savoir la cause-
-
Re,
C'est bon, MalwareBytes a trouvé quelques Malwares (je m'y attendais pas car d'habitude je ne télécharge pas de logiciels/fichiers que je suspecte sont une source d'un malware) ça a aussi détecté des fichiers ASC comme des PUP mais comme j'en ai besoin j'les ai gardés, mais bon merci !
A propos de ASC, j'en ai besoin car j'ai une config très bas de gamme donc pour moi asc me sert minimum a booster un peu les performances du pc,
Voici donc les 3 rapports après redémarrage:
FRST: https://pjjoint.malekal.com/files.php?id=FRST_20180207_c5d15n8k7f12
ADDITION: https://pjjoint.malekal.com/files.php?id=20180207_o5t8i9m12c11
SHORTCUT: https://pjjoint.malekal.com/files.php?id=20180207_e12e11t14w13s13 -
Modérateur@Samy RayanCa fout des trucs au démarrage, donc c'est plutôt le contraire de l'effet Boost .....
Fais cette correction et change tes mots de passe internet dans le doute.
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Relance FRST puis sur ton clavier appuyer sur la touche CTRL + Y.
Le bloc-note va s'ouvrir, copie/colle ceci.
CreateRestorePoint:
CloseProcesses:
GroupPolicy: Restriction ? <==== ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
Task: {18225336-4BCE-408D-84FD-1F9D2FE65BA5} - \update-S-1-5-21-1601674643-3913857965-3918657920-1000 -> Pas de fichier <==== ATTENTION
Task: {8F3D89FF-B938-44DB-BFA3-4707B83562BD} - \update-sys -> Pas de fichier <==== ATTENTION
Task: {AD59BF9C-5DC7-4351-9BD2-564252EF1F23} - System32\Tasks\DriverMax Notification => C:\Program Files\Innovative Solutions\DriverMax\drivermax.exe [2017-09-20] (Innovative Solutions)
Task: {B24B0DDA-D526-41BC-9F08-A23B8EA350D7} - System32\Tasks\Application Starter - 8882161c434ab0fd43dca37f474f4351 => C:\Program Files\Innovative Solutions\DriverMax\innostp.exe [2017-09-20] (Innovative Solutions)
Task: {BCA570B5-1648-4844-8854-F3AF7AD01CFE} - \{83BCAAFA-FA27-4626-175D-C7AADB490C4A} -> Pas de fichier <==== ATTENTION
Task: {BD5157CA-F274-4A70-B91A-9EC676F95075} - \GlaryInitialize 5 -> Pas de fichier <==== ATTENTION
EmptyTemp:
RemoveProxy:
Reboot:
Enregistre le contenu par le menu fichier puis enregistrer.
Ferme le bloc-note, retourne sur FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire et automatique.
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
-
-
-
Modérateurrien à ajouter côté nettoyage.