Norton detecte plusieur virus
Résolu
Bonjour,
Chère amis internaute , voila mon pc et neuf il as 4 mois
depuis quelques jours mon anti virus Norton version payante me détecte plusieurs virus je suis les recommandations pour les enlever mais il reviennent a chaque fois et affecte l'endurance de mon pc ( bug , ralentissement , etc...)
je viens vers vous pour pouvoir les supprimer définitivement
je vous remercie d'avance un internaute en détresse
15 réponses
-
Bonjour,
Tu peut donner les détails que ton anti-virus te donne après son scan ?
-
ModérateurSalut,
Pour vérifier l'ordinateur, mais ce serait bien de donner les fichiers détectés :
Suis ce tutoriel FRST: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
(et bien prendre le temps de lire afin d'appliquer correctement - tout y est expliqué).
Télécharge et lance le scan FRST, cela va générer trois rapports FRST :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie, comme expliqué, ces trois rapports sur le site http://pjjoint.malekal.com et en retour donne les trois liens pjjoint qui mènent à ses rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
ok je vous remercie de vos reponse si rapide je vais suivre le tuto et vous repondre dans les plus bref delais
-
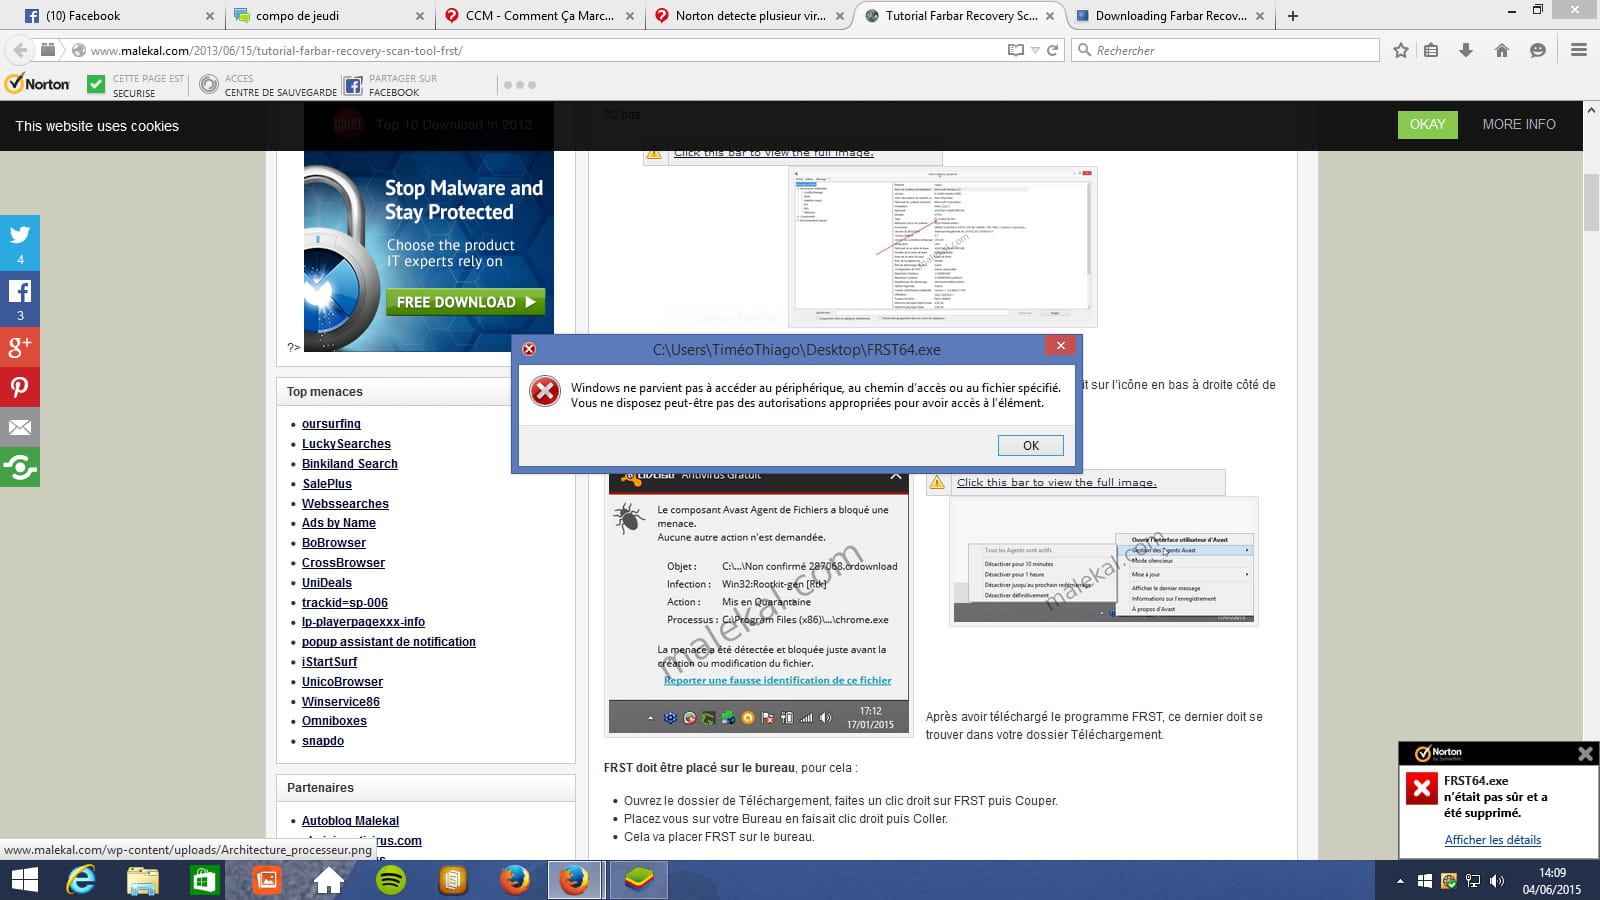
voila j'ai lu le tuto j'ai essayer de télécharger le scan mais sa m'affiche cela

-
le scan est lancer j'attend qu'il se finisse pour vous l'envoyer
-
-
ModérateurDésinstalle McAfee Security Scan
Tu as des adwares :
Voici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
Task: {4AF39A3B-7AEC-49F6-8A50-A375E3029A46} - System32\Tasks\avabvbxvh => C:\Users\TiméoThiago\AppData\Local\avabvbxvh\avabvbxvh.exe [2015-05-13] () <==== ATTENTION
AppInit_DLLs: C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll => C:\Program Files (x86)\SearchProtect\SearchProtect\bin\VC64Loader.dll [263952 2015-05-13] (Client Connect LTD)
AppInit_DLLs-x32: C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll => C:\Program Files (x86)\SearchProtect\SearchProtect\bin\VC32Loader.dll [223504 2015-05-13] (Client Connect LTD)
FF NewTab: hxxp://www.trovi.com/?gd=&ctid=CT3333004&octid=EB_ORIGINAL_CTID&ISID=2A7A4C5C-EF1F-4442-97B5-7043E5AA5A00&SearchSource=69&CUI=&SSPV=&Lay=1&UM=8&UP=SPDB9DC9A7-D227-492E-BD17-F19321F459BC&D=060115
FF DefaultSearchEngine: Trovi
FF SelectedSearchEngine: Trovi
R2 Service Mgr SaleCharger; C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad\plugincontainer.exe [655120 2015-06-04] () <==== ATTENTION
R2 Update Mgr SaleCharger; C:\Program Files (x86)\Common Files\322cb724-1680-423d-8862-1b52ca5027ad\updater.exe [569104 2015-06-04] () <==== ATTENTION
C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad
Une fois, le texte coller dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left -
voila je suis pas a pas le tuto
mais quand je relance FRST sa me fait cela
-
voila ces fait
Fix result of Farbar Recovery Scan Tool (x64) Version:03-06-2015
Ran by TiméoThiago at 2015-06-04 14:42:50 Run:2
Running from C:\Users\TiméoThiago\Desktop
Loaded Profiles: TiméoThiago (Available Profiles: TiméoThiago & Administrateur)
Boot Mode: Normal
==============================================
fixlist content:
Task: {4AF39A3B-7AEC-49F6-8A50-A375E3029A46} - System32\Tasks\avabvbxvh => C:\Users\TiméoThiago\AppData\Local\avabvbxvh\avabvbxvh.exe [2015-05-13] () <==== ATTENTION
AppInit_DLLs: C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll => C:\Program Files (x86)\SearchProtect\SearchProtect\bin\VC64Loader.dll [263952 2015-05-13] (Client Connect LTD)
AppInit_DLLs-x32: C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll => C:\Program Files (x86)\SearchProtect\SearchProtect\bin\VC32Loader.dll [223504 2015-05-13] (Client Connect LTD)
FF NewTab: hxxp://www.trovi.com/?gd=&ctid=CT3333004&octid=EB_ORIGINAL_CTID&ISID=2A7A4C5C-EF1F-4442-97B5-7043E5AA5A00&SearchSource=69&CUI=&SSPV=&Lay=1&UM=8&UP=SPDB9DC9A7-D227-492E-BD17-F19321F459BC&D=060115
FF DefaultSearchEngine: Trovi
FF SelectedSearchEngine: Trovi
R2 Service Mgr SaleCharger; C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad\plugincontainer.exe [655120 2015-06-04] () <==== ATTENTION
R2 Update Mgr SaleCharger; C:\Program Files (x86)\Common Files\322cb724-1680-423d-8862-1b52ca5027ad\updater.exe [569104 2015-06-04] () <==== ATTENTION
C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{4AF39A3B-7AEC-49F6-8A50-A375E3029A46}" => key removed successfully
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{4AF39A3B-7AEC-49F6-8A50-A375E3029A46}" => key removed successfully
C:\Windows\System32\Tasks\avabvbxvh => moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avabvbxvh" => key removed successfully
"C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll" => value data removed successfully.
"C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll" => value data removed successfully.
Firefox newtab removed successfully
Firefox DefaultSearchEngine removed successfully
Firefox SelectedSearchEngine removed successfully
Service Mgr SaleCharger => Unable to stop service.
Service Mgr SaleCharger => Service removed successfully
Update Mgr SaleCharger => Unable to stop service.
Update Mgr SaleCharger => Service removed successfully
"C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad" folder move:
Could not move "C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad" folder => Scheduled to move on reboot.
Result of scheduled files to move (Boot Mode: Normal) (Date&Time: 2015-06-04 14:45:42)<=
C:\ProgramData\322cb724-1680-423d-8862-1b52ca5027ad => Is moved successfullyEnd of Fixlog 14:45:42
-
et voila sa revient

-
ModérateurSuis le tutorial AdwCleaner https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/?t=33839&start= ( d'Xplode )
Télécharge le sur ton bureau ou dossier de téléchargement.
Lance AdwCleaner, clique sur [Scanner].
L'analyse peux durer plusieurs minutes, patiente.
Une fois le scan terminé, ne décoche rien, clique sur [Nettoyer]
Une fois le nettoyage terminé, un rapport s'ouvrira. Copie/colle le contenu du rapport dans ta prochaine réponse par un copier/coller.
Si cela ne fonctionne pas, utilise le site http://pjjoint.malekal.com pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
-
bonsoir dsl de la reponse tardive voici le rapport
# AdwCleaner v4.109 - Rapport créé le 01/02/2015 à 14:41:45
# Mis à jour le 24/01/2015 par Xplode
# Database : 2015-01-26.1 [Live]
# Système d'exploitation : Windows 8.1 Connected (64 bits)
# Nom d'utilisateur : TiméoThiago - PASCALLISONPLV
# Exécuté depuis : C:\Users\TiméoThiago\Downloads\AdwCleaner-4.109.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\RHEng
Dossier Supprimé : C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\cmaiofennmphjldldcpphcechfnnohja
Dossier Supprimé : C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\aaaalipaokhkccgmgkdglfinfnfhflko
Fichier Supprimé : C:\Users\Public\Desktop\eBay.lnk
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\Mozilla\Firefox\Profiles\n8x1kc95.default\user.js
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\Local Storage\chrome-extension_aaaalipaokhkccgmgkdglfinfnfhflko_0.localstorage- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKCU\Software\Classes\pokki
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Pokki]
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{533403E2-6E21-4615-9E28-43F4E97E977B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0FCE4F01-64EC-42F1-83E1-1E08D38605D2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1A2A195A-A0F9-4006-AF02-3F05EEFDE792}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2D9DB233-DC4B-4677-946C-5FA5ABCF506B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{3AE76A17-C344-4A83-81CE-65EFEE41E42D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4C0A69B0-CE97-42B7-86FC-08280C99C74D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E9EB4D5-C929-4005-AC62-1856B1DA5A24}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8FAF962C-3EDE-405E-B1D0-62B8235C6044}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C1F5E799-B218-4C32-B189-3C389BA140BB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F60C9408-3110-4C98-A139-ABE1EE1111DD}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extensions\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0FCE4F01-64EC-42F1-83E1-1E08D38605D2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1A2A195A-A0F9-4006-AF02-3F05EEFDE792}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2D9DB233-DC4B-4677-946C-5FA5ABCF506B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3AE76A17-C344-4A83-81CE-65EFEE41E42D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4C0A69B0-CE97-42B7-86FC-08280C99C74D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E9EB4D5-C929-4005-AC62-1856B1DA5A24}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8FAF962C-3EDE-405E-B1D0-62B8235C6044}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C1F5E799-B218-4C32-B189-3C389BA140BB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F60C9408-3110-4C98-A139-ABE1EE1111DD}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKCU\Software\Pokki
Clé Supprimée : HKLM\SOFTWARE\Uniblue
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Pokki
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\chatango.com
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\st.chatango.com- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17416
-\\ Mozilla Firefox v35.0.1 (x86 fr)
-\\ Comodo Dragon v33.1.0.1
[C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.ask.com/web?o=APN10257&doi=2014-12-26&apn_dtid=%5ECMD011%5EYY%5EUS&apn_ptnrs=%5EAGO&q={searchTerms}
[C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\preferences] - Supprimée [Extension] : cmaiofennmphjldldcpphcechfnnohja
[C:\Users\TiméoThiago\AppData\Local\Comodo\Dragon\User Data\Default\preferences] - Supprimée [Extension] : aaaalipaokhkccgmgkdglfinfnfhflko
AdwCleaner[R0].txt - [5312 octets] - [01/02/2015 14:39:38]
AdwCleaner[S0].txt - [5074 octets] - [01/02/2015 14:41:45]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [5134 octets] ##########
# AdwCleaner v4.206 - Rapport créé le 05/06/2015 à 02:09:18
# Mis à jour le 01/06/2015 par Xplode
# Base de données : 2015-06-01.1 [Serveur]
# Système d'exploitation : Windows 8.1 Connected (x64)
# Nom d'utilisateur : TiméoThiago - PASCALLISONPLV
# Exécuté depuis : C:\Users\TiméoThiago\Desktop\adwcleaner_4.206.exe
# Option : Nettoyer- [ Services ] *****
Service Supprimé : CltMngSvc
Service Supprimé : Orbiter
Service Supprimé : SPPD- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\pokki
Dossier Supprimé : C:\Program Files (x86)\SearchProtect
[!] Dossier Supprimé : C:\Program Files (x86)\ORBTR
Dossier Supprimé : C:\Program Files (x86)\Sale Charger
Dossier Supprimé : C:\Program Files (x86)\Common Files\322cb724-1680-423d-8862-1b52ca5027ad
Dossier Supprimé : C:\WINDOWS\SysWOW64\config\systemprofile\AppData\Local\SearchProtect
Dossier Supprimé : C:\Users\TiméoThiago\AppData\Local\SearchProtect
Dossier Supprimé : C:\Users\TiméoThiago\AppData\Local\pokki
Fichier Supprimé : C:\Users\Public\Desktop\eBay.lnk
Fichier Supprimé : C:\WINDOWS\apppatch\apppatch64\vcldr64.dll
Fichier Supprimé : C:\WINDOWS\AppPatch\Custom\{8a4d5a43-c64a-45ab-bdf4-804fe18ceafd}.sdb
Fichier Supprimé : C:\WINDOWS\AppPatch\Custom\Custom64\{cf2797aa-b7ec-e311-8ed9-005056c00008}.sdb
Fichier Supprimé : C:\WINDOWS\AppPatch\nbin\VC32Loader.dll
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Pokki Start Menu.lnk
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Pokki Start Menu.lnk
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\Mozilla\Firefox\Profiles\expzgw0d.default\searchplugins\trovi.xml
Fichier Supprimé : C:\Users\TiméoThiago\AppData\Roaming\Mozilla\Firefox\Profiles\expzgw0d.default\user.js- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKCU\Software\Classes\pokki
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Pokki]
Clé Supprimée : HKCU\Software\Classes\AllFileSystemObjects\shell\pokki
Clé Supprimée : HKCU\Software\Classes\Directory\shell\pokki
Clé Supprimée : HKCU\Software\Classes\Drive\shell\pokki
Clé Supprimée : HKCU\Software\Classes\lnkfile\shell\pokki
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Pokki_Start_Menu
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7A38E53C-E000-41E4-9B5A-47447DB81C2B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B853E835-9F24-4F4B-B55C-E554D15CCCD2}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F83D1872-D9FF-47F8-B5A0-49CC51E24EE8}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{7A38E53C-E000-41E4-9B5A-47447DB81C2B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{7A38E53C-E000-41E4-9B5A-47447DB81C2B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{7A38E53C-E000-41E4-9B5A-47447DB81C2B}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{015DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C}
Clé Supprimée : HKCU\Software\Pokki
Clé Supprimée : HKLM\SOFTWARE\SearchProtect
Clé Supprimée : HKLM\SOFTWARE\ORBTR
Clé Supprimée : HKLM\SOFTWARE\SPPDCOM
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Pokki
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Sale Charger
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17416
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v38.0.5 (x86 fr)
AdwCleaner[R0].txt - [10890 octets] - [01/02/2015 15:39:38]
AdwCleaner[R1].txt - [953 octets] - [01/02/2015 15:55:42]
AdwCleaner[R2].txt - [9799 octets] - [26/05/2015 19:05:36]
AdwCleaner[S0].txt - [9891 octets] - [01/02/2015 15:41:45]
AdwCleaner[S1].txt - [1013 octets] - [01/02/2015 15:58:53]
AdwCleaner[S2].txt - [8035 octets] - [26/05/2015 19:34:40]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [10071 octets] ########## -
Bonjour ,
j'ai suivi vos infos mais dans program files je ne voit pas de Search protect peut-il être placer autre part
merci -
Modérateurok les alertes ont cessé ?
-
pour le moment oui je n'est plus aucune alerte
donc logiquement le problème et résolu
mais avant ces alerte j'utilisé un logiciel bluestack qui aller a merveille et depuis il est lent il ram est ce du as cela?
Cordialement