Publicité intempestives
bonsoir voila le probleme du pc de mon fils,chaue fois qu'il ouvre une page du net,des pubs viennent sans arret!j'ai fais un scan avec AdwCleaner et voici le rapport # AdwCleaner v4.203 ainsi que le rapport anti-malware
- Rapport créé le 07/05/2015 à 17:49:42
# Mis à jour le 30/04/2015 par Xplode
# Base de données : 2015-05-05.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Samsung - SAMSUNG-PC
# Exécuté depuis : F:\adwcleaner_4.203.exe
# Option : Scanner
-\\ Internet Explorer v11.0.9600.17728
-\\ Google Chrome v42.0.2311.135
AdwCleaner[R0].txt - [19720 octets] - [07/05/2015 17:44:45]
AdwCleaner[R1].txt - [701 octets] - [07/05/2015 17:49:42]
AdwCleaner[S0].txt - [17203 octets] - [07/05/2015 17:46:41]
########## EOF - C:\AdwCleaner\AdwCleaner[R1].txt - [821 octets] ##########
rapport antimalwer
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 7/05/2015
Heure de l'examen: 20:43:32
Fichier journal: virus1.txt
Administrateur: Oui
Version: 2.01.6.1022
Base de données Malveillants: v2015.05.07.04
Base de données Rootkits: v2015.04.21.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Samsung
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 453848
Temps écoulé: 54 min, 9 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0
(Aucun élément malicieux détecté)
Fichiers: 0
(Aucun élément malicieux détecté)
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end)
- Rapport créé le 07/05/2015 à 17:49:42
# Mis à jour le 30/04/2015 par Xplode
# Base de données : 2015-05-05.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Samsung - SAMSUNG-PC
# Exécuté depuis : F:\adwcleaner_4.203.exe
# Option : Scanner
- [ Services ] *****
- [ Fichiers / Dossiers ] *****
- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17728
-\\ Google Chrome v42.0.2311.135
AdwCleaner[R0].txt - [19720 octets] - [07/05/2015 17:44:45]
AdwCleaner[R1].txt - [701 octets] - [07/05/2015 17:49:42]
AdwCleaner[S0].txt - [17203 octets] - [07/05/2015 17:46:41]
########## EOF - C:\AdwCleaner\AdwCleaner[R1].txt - [821 octets] ##########
rapport antimalwer
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 7/05/2015
Heure de l'examen: 20:43:32
Fichier journal: virus1.txt
Administrateur: Oui
Version: 2.01.6.1022
Base de données Malveillants: v2015.05.07.04
Base de données Rootkits: v2015.04.21.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Samsung
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 453848
Temps écoulé: 54 min, 9 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0
(Aucun élément malicieux détecté)
Fichiers: 0
(Aucun élément malicieux détecté)
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end)
10 réponses
-
Contributeur sécuritéBonsoir,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
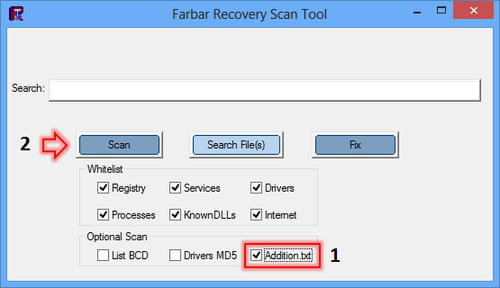
[*] Sur le menu principal, vérifie que la case "Additio<n.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>> -
voici pour le fichier addition
https://pjjoint.malekal.com/files.php?id=20150507_5k14s10z15x14
et voila pour le fichier frst
https://pjjoint.malekal.com/files.php?id=FRST_20150507_w6j12c8d6e7 -
Contributeur sécuritéBonjour,
On continue alors :
1/
Voici la correction à effectuer avec FRST.
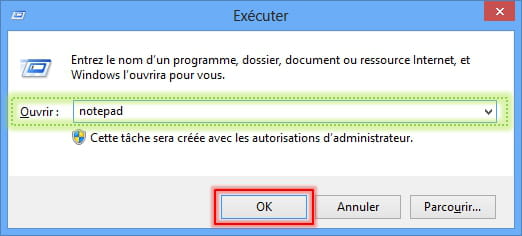
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKU\S-1-5-21-1656143743-13120863-1912775482-1001 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
S3 AthBTPort; system32\DRIVERS\btath_flt.sys [X]
S3 athr; system32\DRIVERS\athrx.sys [X]
S3 BTATH_A2DP; system32\drivers\btath_a2dp.sys [X]
S3 btath_avdt; system32\drivers\btath_avdt.sys [X]
S3 BTATH_BUS; system32\DRIVERS\btath_bus.sys [X]
S3 BTATH_HCRP; system32\DRIVERS\btath_hcrp.sys [X]
S3 BTATH_LWFLT; system32\DRIVERS\btath_lwflt.sys [X]
S3 BTATH_RCP; system32\DRIVERS\btath_rcp.sys [X]
S3 BtFilter; system32\DRIVERS\btfilter.sys [X]
S3 cpuz134; \??\C:\Users\Samsung\AppData\Local\Temp\cpuz134\cpuz134_x64.sys [X]
2015-05-02 07:14 - 2015-03-29 17:39 - 00000000 ____D () C:\ProgramData\12432574668826275089
2015-04-03 13:25 - 2015-05-06 18:11 - 0000020 _____ () C:\Users\Samsung\AppData\Roaming\appdataFr3.bin
2013-01-08 18:20 - 2013-01-08 18:20 - 0003584 _____ () C:\Users\Samsung\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2012-03-08 08:48 - 2012-03-08 08:48 - 0000109 _____ () C:\ProgramData\{1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}.log
2012-03-08 08:43 - 2012-03-08 08:43 - 0000113 _____ () C:\ProgramData\{34FBC7C4-CD31-4D93-A428-0E524EAC4586}.log
2012-03-08 08:46 - 2012-03-08 08:46 - 0000105 _____ () C:\ProgramData\{40BF1E83-20EB-11D8-97C5-0009C5020658}.log
2012-03-08 08:43 - 2012-03-08 08:45 - 0000106 _____ () C:\ProgramData\{80E158EA-7181-40FE-A701-301CE6BE64AB}.log
2012-03-08 08:46 - 2012-03-08 08:48 - 0000110 _____ () C:\ProgramData\{CB099890-1D5F-11D5-9EA9-0050BAE317E1}.log
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Task: C:\windows\Tasks\AVG-Secure-Search-Update_JUNE2013_TB_rmv.job => C:\windows\TEMP\{847D5302-0588-4478-BD09-8BB478823075}.exe <==== ATTENTION
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"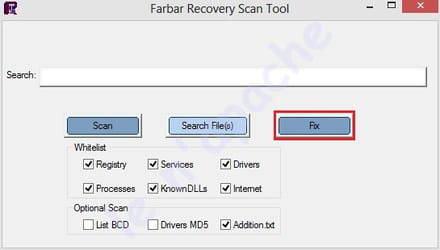
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
Bonne journée
-
bsr Fish66 voici ce que me donne le rapport.
Fix completed.the"Fixlog.txt" is saved in the same directory FRST is located.
The computer needs a restart.Please close all open windows.Note that you will
not get any notification from the tool after restart.
Click OK to restart. -
Contributeur sécuritéBonjour,
Est ce que tu as cliqué sur "OK"
Poste le rapport Fixlog.txt stp, Il se trouve sur le bureau ou encore
ici : C:\FRST\Logs\Fixlog_Date_Heure _.txt
Bonne journée
-
ok voila j'avais pas fais attention! merci d'avance
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 06-05-2015 01
Ran by Samsung at 2015-05-08 20:32:28 Run:1
Running from C:\Users\Samsung\Desktop
Loaded Profiles: Samsung & UpdatusUser (Available profiles: Samsung & UpdatusUser)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKU\S-1-5-21-1656143743-13120863-1912775482-1001 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
S3 AthBTPort; system32\DRIVERS\btath_flt.sys [X]
S3 athr; system32\DRIVERS\athrx.sys [X]
S3 BTATH_A2DP; system32\drivers\btath_a2dp.sys [X]
S3 btath_avdt; system32\drivers\btath_avdt.sys [X]
S3 BTATH_BUS; system32\DRIVERS\btath_bus.sys [X]
S3 BTATH_HCRP; system32\DRIVERS\btath_hcrp.sys [X]
S3 BTATH_LWFLT; system32\DRIVERS\btath_lwflt.sys [X]
S3 BTATH_RCP; system32\DRIVERS\btath_rcp.sys [X]
S3 BtFilter; system32\DRIVERS\btfilter.sys [X]
S3 cpuz134; \??\C:\Users\Samsung\AppData\Local\Temp\cpuz134\cpuz134_x64.sys [X]
2015-05-02 07:14 - 2015-03-29 17:39 - 00000000 ____D () C:\ProgramData\12432574668826275089
2015-04-03 13:25 - 2015-05-06 18:11 - 0000020 _____ () C:\Users\Samsung\AppData\Roaming\appdataFr3.bin
2013-01-08 18:20 - 2013-01-08 18:20 - 0003584 _____ () C:\Users\Samsung\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2012-03-08 08:48 - 2012-03-08 08:48 - 0000109 _____ () C:\ProgramData\{1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}.log
2012-03-08 08:43 - 2012-03-08 08:43 - 0000113 _____ () C:\ProgramData\{34FBC7C4-CD31-4D93-A428-0E524EAC4586}.log
2012-03-08 08:46 - 2012-03-08 08:46 - 0000105 _____ () C:\ProgramData\{40BF1E83-20EB-11D8-97C5-0009C5020658}.log
2012-03-08 08:43 - 2012-03-08 08:45 - 0000106 _____ () C:\ProgramData\{80E158EA-7181-40FE-A701-301CE6BE64AB}.log
2012-03-08 08:46 - 2012-03-08 08:48 - 0000110 _____ () C:\ProgramData\{CB099890-1D5F-11D5-9EA9-0050BAE317E1}.log
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Task: C:\windows\Tasks\AVG-Secure-Search-Update_JUNE2013_TB_rmv.job => C:\windows\TEMP\{847D5302-0588-4478-BD09-8BB478823075}.exe <==== ATTENTION
EmptyTemp:
end
is-
-
@Fish66ok je n'etais pas descendu jusque dans le fond,desole.
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 06-05-2015 01
Ran by Samsung at 2015-05-08 20:32:28 Run:1
Running from C:\Users\Samsung\Desktop
Loaded Profiles: Samsung & UpdatusUser (Available profiles: Samsung & UpdatusUser)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
SearchScopes: HKU\S-1-5-21-1656143743-13120863-1912775482-1001 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = https://www.bing.com/?scope=web&mkt=fr-FR{searchTerms}&form=MSSEDF&pc=MSSE [Pays US - 204.79.197.200]
S3 AthBTPort; system32\DRIVERS\btath_flt.sys [X]
S3 athr; system32\DRIVERS\athrx.sys [X]
S3 BTATH_A2DP; system32\drivers\btath_a2dp.sys [X]
S3 btath_avdt; system32\drivers\btath_avdt.sys [X]
S3 BTATH_BUS; system32\DRIVERS\btath_bus.sys [X]
S3 BTATH_HCRP; system32\DRIVERS\btath_hcrp.sys [X]
S3 BTATH_LWFLT; system32\DRIVERS\btath_lwflt.sys [X]
S3 BTATH_RCP; system32\DRIVERS\btath_rcp.sys [X]
S3 BtFilter; system32\DRIVERS\btfilter.sys [X]
S3 cpuz134; \??\C:\Users\Samsung\AppData\Local\Temp\cpuz134\cpuz134_x64.sys [X]
2015-05-02 07:14 - 2015-03-29 17:39 - 00000000 ____D () C:\ProgramData\12432574668826275089
2015-04-03 13:25 - 2015-05-06 18:11 - 0000020 _____ () C:\Users\Samsung\AppData\Roaming\appdataFr3.bin
2013-01-08 18:20 - 2013-01-08 18:20 - 0003584 _____ () C:\Users\Samsung\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2012-03-08 08:48 - 2012-03-08 08:48 - 0000109 _____ () C:\ProgramData\{1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}.log
2012-03-08 08:43 - 2012-03-08 08:43 - 0000113 _____ () C:\ProgramData\{34FBC7C4-CD31-4D93-A428-0E524EAC4586}.log
2012-03-08 08:46 - 2012-03-08 08:46 - 0000105 _____ () C:\ProgramData\{40BF1E83-20EB-11D8-97C5-0009C5020658}.log
2012-03-08 08:43 - 2012-03-08 08:45 - 0000106 _____ () C:\ProgramData\{80E158EA-7181-40FE-A701-301CE6BE64AB}.log
2012-03-08 08:46 - 2012-03-08 08:48 - 0000110 _____ () C:\ProgramData\{CB099890-1D5F-11D5-9EA9-0050BAE317E1}.log
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
Task: C:\windows\Tasks\AVG-Secure-Search-Update_JUNE2013_TB_rmv.job => C:\windows\TEMP\{847D5302-0588-4478-BD09-8BB478823075}.exe <==== ATTENTION
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
"HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}" => Key deleted successfully.
HKCR\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => Key not found.
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}" => Key deleted successfully.
HKCR\Wow6432Node\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => Key not found.
"HKU\S-1-5-21-1656143743-13120863-1912775482-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}" => Key deleted successfully.
HKCR\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => Key not found.
AthBTPort => Service deleted successfully.
athr => Service deleted successfully.
BTATH_A2DP => Service deleted successfully.
btath_avdt => Service deleted successfully.
BTATH_BUS => Service deleted successfully.
BTATH_HCRP => Service deleted successfully.
BTATH_LWFLT => Service deleted successfully.
BTATH_RCP => Service deleted successfully.
BtFilter => Service deleted successfully.
cpuz134 => Service deleted successfully.
C:\ProgramData\12432574668826275089 => Moved successfully.
C:\Users\Samsung\AppData\Roaming\appdataFr3.bin => Moved successfully.
C:\Users\Samsung\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini => Moved successfully.
C:\ProgramData\{1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}.log => Moved successfully.
C:\ProgramData\{34FBC7C4-CD31-4D93-A428-0E524EAC4586}.log => Moved successfully.
C:\ProgramData\{40BF1E83-20EB-11D8-97C5-0009C5020658}.log => Moved successfully.
C:\ProgramData\{80E158EA-7181-40FE-A701-301CE6BE64AB}.log => Moved successfully.
C:\ProgramData\{CB099890-1D5F-11D5-9EA9-0050BAE317E1}.log => Moved successfully.
"HKLM\SOFTWARE\Policies\Google" => Key deleted successfully.
C:\windows\Tasks\AVG-Secure-Search-Update_JUNE2013_TB_rmv.job => Moved successfully.
EmptyTemp: => Removed 23.9 GB temporary data.
The system needed a reboot.End of Fixlog 20:38:04
-
-
Contributeur sécuritéBonsoir,
1/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
2/
Télécharger Eset Nod32 :
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe- Lancer le fichier
- Accepter les conditions
- Autoriser le programme à accéder à Internet
- Cliquer sur paramètre avancées pour ouvrir le menu et sélectionner les options (par défaut le scanner analyse votre ordinateur entièrement)
- Téléchargement des signatures
Il est recommandé de désactiver votre antivirus afin de ne pas ralentir le scan et d'afficher des message d'alerte !- Le scan débute dés la fin du téléchargement
- Générer le rapport
- Cliquer sur liste des menaces détectées puis sur exporter dans un fichier texte...
Vous pouvez l'enregistrer sur le bureau en lui donnant un nom. Poster le rapport sur le forum.
Si le rapport n'est pas sur le bureau regarde ici ==> C:\Program Files\EsetOnlineScanner\log.txt
Pour vous aider voici un tuto rédigé par dorgane :
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
3/
Est ce que tu as encore des publicités ?
Bonne soirée
-
bonsoir fish66 voila je te poste le rapport.
pour l'instant je n'ai pas eu de pub intempestive.
est ce que je dois supprimer les fichiers en quarantaines?
C:\chatzum.exe OSX/ChatZum.C application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\NEwSavveri\iPL4jdSQfufk2I.x64.dll.vir une variante de Win64/Adware.MultiPlug.G Application nettoyé par suppression - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\SalePlous\SalePlous.exe.vir une variante de Win32/BHOUninstaller.AB application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\SaVeNEwaaAAPpzz\3sdLIWCY8ZRWpD.x64.dll.vir une variante de Win64/Adware.MultiPlug.G Application nettoyé par suppression - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64barsvc.exe.vir Win32/Toolbar.MyWebSearch.X application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64brmon.exe.vir Win32/Toolbar.MyWebSearch.W application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64brstub.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64datact.dll.vir une variante de Win32/Toolbar.MyWebSearch.A application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64dlghk.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64dyn.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64feedmg.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64highin.exe.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64hkstub.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64htmlmu.dll.vir une variante de Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64httpct.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64idle.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64ieovr.dll.vir une variante de Win32/Toolbar.MyWebSearch.P application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64impipe.exe.vir Win32/Toolbar.MyWebSearch.W application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64medint.exe.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64mlbtn.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64msg.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64Plugin.dll.vir une variante de Win32/Toolbar.MyWebSearch application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64radio.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64regfft.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64reghk.dll.vir une variante de Win32/Toolbar.MyWebSearch.W application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64regiet.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64script.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64skin.dll.vir une variante de Win32/Toolbar.MyWebSearch.P application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64sknlcr.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64skplay.exe.vir Win32/Toolbar.MyWebSearch.W application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64SrcAs.dll.vir une variante de Win32/Toolbar.MyWebSearch.AC application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64SrchMn.exe.vir une variante de Win32/Toolbar.MyWebSearch.W application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64tpinst.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\64uabtn.dll.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\CREXT.DLL.vir une variante de Win32/Toolbar.MyWebSearch.Z application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\CrExtP64.exe.vir une variante de Win32/Toolbar.MyWebSearch.AR application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\NP64Stub.dll.vir Win32/Toolbar.MyWebSearch.T application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\T8EXTEX.DLL.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\T8EXTPEX.DLL.vir Win32/Toolbar.MyWebSearch.AA application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\T8HTML.DLL.vir une variante de Win32/Toolbar.MyWebSearch.F application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanatic\bar\1.bin\T8TICKER.DLL.vir une variante de Win32/Toolbar.MyWebSearch.AC application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanaticEI\Installr\1.bin\64EIPlug.dll.vir Win32/Toolbar.MyWebSearch application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanaticEI\Installr\1.bin\64EZSETP.dll.vir Win32/Toolbar.MyWebSearch.Q application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Program Files (x86)\TelevisionFanaticEI\Installr\1.bin\NP64EISb.dll.vir Win32/Toolbar.MyWebSearch application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\ProgramData\{e3cbe1d7-3373-4a33-e3cb-be1d7337875c}\bienvenue chez les ch tis.exe.vir une variante de Win32/Adware.MultiPlug.GD Application nettoyé par suppression - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Users\Samsung\AppData\Roaming\Betcat\dat\Desktop.OS.dll.vir une variante de MSIL/WebCake.A application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\Users\Samsung\AppData\Roaming\Betcat\dat\Paladin.dat.vir une variante de MSIL/WebCake.A application potentiellement indésirable supprimé - mis en quarantaine
C:\AdwCleaner\Quarantine\C\windows\System32\roboot64.exe.vir une variante de Win64/Systweak.A application potentiellement indésirable supprimé - mis en quarantaine
C:\Program Files (x86)\Google\Chrome\Application\GoogleUpdate.dll Win32/ExtenBro.AZ cheval de troie nettoyé par suppression (après le prochain redémarrage) - mis en quarantaine
C:\Users\Samsung\Desktop\sauvegarde\BACKUP ANCIEN PC\Downloads\Nouveau dossier\Babylon8_setup.exe Win32/Toolbar.Conduit.A application potentiellement indésirable supprimé - mis en quarantaine
Mémoire vive Win32/ExtenBro.AZ cheval de troie contenait des fichiers infectés -
Contributeur sécuritéBonsoir,
Mémoire vive Win32/ExtenBro.AZ cheval de troie contenait des fichiers infectés
Est ce que tu as posté la totalité du rapport ESET ?
-------------
Suivant l'ordre fais ce ci stp :
1/
Relance ADWCleaner, choisis " Déésinstaller"
2/
Relance Nod32 puis poste le rapport.
Bonne soirée
-
ok mais pour l'instant mon fils est reparti avec donc dés que je sais je le ferai!un grand merci en tout cas