Enlever edeals definitivement
Résolu10 réponses
-
Télécharge AdwCleaner et fais un scan ensuite tu supprime tous ce que le logiciel a trouvé.
-
déjà fait et edeals toujours là !!!
-
Contributeur sécuritéBonsoir,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse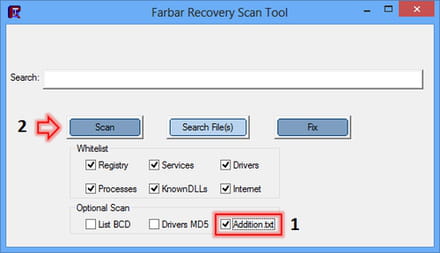
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Contributeur sécuritéRe,
1/
Désinstallez depuis le panneau de configuration s'il est possible :eDeals version 1.0
2/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)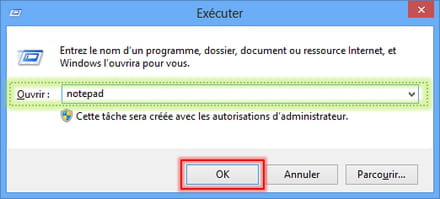
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
Task: {7BFBF07D-6370-4722-8EEA-F6CAF3F45BDB} - System32\Tasks\{0C673E8D-273A-4824-8C90-277FAD65E75C} => pcalua.exe -a C:\Users\salah\AppData\Roaming\webssearches\UninstallManager.exe -c -ptid=tugs <==== ATTENTION
() C:\Program Files\eDealPop\eDealPop.exe
HKLM\...\Run: [eDealPop] => C:\Program Files\eDealPop\eDealPop.exe [6144 2014-12-03] ()
2015-03-06 10:35 - 2015-03-06 10:35 - 00000000 ____D () C:\Program Files\eDealPop
() C:\Windows\wauctla.exe
2015-02-08 17:06 - 2015-02-26 05:27 - 01044480 _____ () C:\Windows\wauctla.exe
2015-02-08 17:06 - 2015-01-19 20:26 - 00000314 _____ () C:\Windows\wauctla.exe.config
R2 wauctla Service; C:\Windows\wauctla.exe [1044480 2015-02-26] () [File not signed]
2014-11-29 14:42 - 2014-11-29 14:42 - 0000004 _____ () C:\Users\salah\AppData\Roaming\appdataFr2.bin
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"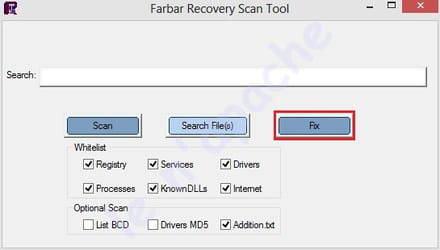
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
A demain
Bonne nuit
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x86) Version: 09-03-2015
Ran by salah at 2015-03-10 09:20:43 Run:1
Running from C:\Users\salah\Desktop
Loaded Profiles: salah (Available profiles: salah)
Boot Mode: Normal
==============================================
Content of fixlist:
start
Task: {7BFBF07D-6370-4722-8EEA-F6CAF3F45BDB} - System32\Tasks\{0C673E8D-273A-4824-8C90-277FAD65E75C} => pcalua.exe -a C:\Users\salah\AppData\Roaming\webssearches\UninstallManager.exe -c -ptid=tugs <==== ATTENTION
() C:\Program Files\eDealPop\eDealPop.exe
HKLM\...\Run: [eDealPop] => C:\Program Files\eDealPop\eDealPop.exe [6144 2014-12-03] ()
2015-03-06 10:35 - 2015-03-06 10:35 - 00000000 ____D () C:\Program Files\eDealPop
() C:\Windows\wauctla.exe
2015-02-08 17:06 - 2015-02-26 05:27 - 01044480 _____ () C:\Windows\wauctla.exe
2015-02-08 17:06 - 2015-01-19 20:26 - 00000314 _____ () C:\Windows\wauctla.exe.config
R2 wauctla Service; C:\Windows\wauctla.exe [1044480 2015-02-26] () [File not signed]
2014-11-29 14:42 - 2014-11-29 14:42 - 0000004 _____ () C:\Users\salah\AppData\Roaming\appdataFr2.bin
end
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{7BFBF07D-6370-4722-8EEA-F6CAF3F45BDB}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7BFBF07D-6370-4722-8EEA-F6CAF3F45BDB}" => Key deleted successfully.
C:\Windows\System32\Tasks\{0C673E8D-273A-4824-8C90-277FAD65E75C} => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{0C673E8D-273A-4824-8C90-277FAD65E75C}" => Key deleted successfully.
C:\Program Files\eDealPop\eDealPop.exe => No running process found
HKLM\Software\Microsoft\Windows\CurrentVersion\Run\\eDealPop => Value not found.
"C:\Program Files\eDealPop" => File/Directory not found.
[2148] C:\Windows\wauctla.exe => Process closed successfully.
C:\Windows\wauctla.exe => Moved successfully.
C:\Windows\wauctla.exe.config => Moved successfully.
wauctla Service => Service stopped successfully.
wauctla Service => Service deleted successfully.
C:\Users\salah\AppData\Roaming\appdataFr2.bin => Moved successfully.End of Fixlog 09:20:47
-
voici le rapport du contenu du journal
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 10/03/2015
Heure de l'examen: 09:58:39
Fichier journal: ff.txt
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.03.10.02
Base de données Rootkits: v2015.02.25.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x86
Système de fichiers: NTFS
Utilisateur: salah
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 317736
Temps écoulé: 9 min, 14 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 3
PUP.Optional.Pirrit.A, C:\Users\salah\AppData\Local\wdirshx32Provider\nativehotstartBckp.exe, 3148, Supprimé-au-redémarrage, [bc1e7ac91a7043f3d296b07f42c0f50b]
PUP.Optional.eDeals.A, C:\Windows\System32\pythonmpg2spltRecovery\pythonmpg2spltRecovery.exe, 4072, Supprimé-au-redémarrage, [b02a063d8307191dbfeb22f24db6bf41]
PUP.Optional.eDeals.A, C:\Windows\System32\iexplore\iexplore.exe, 2360, Supprimé-au-redémarrage, [f2e8390a008a46f07a197c39778c01ff]
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 4
PUP.Optional.Pirrit.A, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\IMAGE FILE EXECUTION OPTIONS\NATIVEHOTSTARTBCKP.EXE, Mis en quarantaine, [bc1e7ac91a7043f3d296b07f42c0f50b],
PUP.Optional.eDeals.A, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\pythonmpg2spltRecovery, Mis en quarantaine, [b02a063d8307191dbfeb22f24db6bf41],
PUP.Optional.eDeals.A, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\iexplore, Mis en quarantaine, [f2e8390a008a46f07a197c39778c01ff],
PUP.Optional.eDeals.A, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\IMAGE FILE EXECUTION OPTIONS\IEXPLORE.EXE, Mis en quarantaine, [f2e8390a008a46f07a197c39778c01ff],
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 5
PUP.Optional.Pirrit.A, C:\Users\salah\AppData\Local\wdirshx32Provider\nativehotstartBckp.exe, Supprimé-au-redémarrage, [bc1e7ac91a7043f3d296b07f42c0f50b],
PUP.Optional.eDeals.A, C:\Windows\System32\pythonmpg2spltRecovery\pythonmpg2spltRecovery.exe, Supprimé-au-redémarrage, [b02a063d8307191dbfeb22f24db6bf41],
PUP.Optional.EDeals.A, C:\Windows\Temp\UptUpdater.exe, Mis en quarantaine, [ad2d9da65d2d44f28359ed6ac739d52b],
PUP.Optional.Conduit.A, C:\Users\salah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_paoponfhfdfnjgddpnpjkambkcgdaaib_0.localstorage, Mis en quarantaine, [cb0f80c3c6c474c20d52228dcb38ee12],
PUP.Optional.eDeals.A, C:\Windows\System32\iexplore\iexplore.exe, Supprimé-au-redémarrage, [f2e8390a008a46f07a197c39778c01ff],
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
ca a l'air de fonctionner, merci beaucoup
-
Contributeur sécuritéParfait! :-)
-----------------
Il reste qu'à effectuer ces procédures :
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : FEC Upload ou : malekal.com
===========================================
Pour finir:
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système- Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
- Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
- Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
- le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre- Télécharge et installe CCleaner version Slim
- Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
- Avancé et décoche la case Effacer uniquement les fichiers etc....
- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
- Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
- Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT
==> Adblock plus
Google chrome :
==> WOT
==> Adblock plus
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :- Les dangers du Peer-To-Peer, Emule etc..
- Comment Sécuriser son ordinateur...
- Pourquoi et comment je me fais infecter
- pourquoi maintenir son navigateur à jour
Bonne journée
-
bonjour,
avec un peu de retard, je poste le rapport Delfix:
# DelFix v10.9 - Rapport créé le 17/03/2015 à 10:34:10
# Mis à jour le 27/02/2015 par Xplode
# Nom d'utilisateur : salah - SALAH-PC
# Système d'exploitation : Windows 7 Professional Service Pack 1 (32 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\salah\Downloads\FRST-OlderVersion
Supprimé : C:\Users\salah\Desktop\Fixlog.txt
Supprimé : C:\Users\salah\Desktop\FRST - Raccourci.lnk
Supprimé : C:\Users\salah\Desktop\FRST.exe
Supprimé : C:\Users\salah\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\salah\Desktop\ZHPCleaner.txt
Supprimé : C:\Users\salah\Downloads\Addition.txt
Supprimé : C:\Users\salah\Downloads\adwcleaner_4.111.exe
Supprimé : C:\Users\salah\Downloads\FRST.txt
Supprimé : C:\Users\salah\Downloads\ZHPCleaner.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #269 [Windows Update | 03/09/2015 08:11:12]
Supprimé : RP #270 [Windows Update | 03/12/2015 07:28:38]
Supprimé : RP #271 [Windows Update | 03/15/2015 15:21:36]
Nouveau point de restauration créé !
########## - EOF - ########## -
Contributeur sécuritéBonjour,
On a terminé, sois prudent et bon surf! :-)
@+