
ERR_CONNECTION_CLOSED
RésoluDepuis hier, je rencontre un problème je ne peux plus aller sur Internet via Google Chrome, j'ai le message d'erreur suivant ERR_CONNECTION_CLOSED.
En revanche en passant par Internet explorer cela fonctionne mais je trouve que mon PC marche au ralenti.
Pouvez-vous m'aider ?
Merci d'avance,
27 réponses
Problème de connexion avec Google Chrome sur Windows 7 affichant ERR_CONNECTION_CLOSED, alors qu’Internet Explorer fonctionne mais le système reste lent depuis hier, des étapes de dépannage et des infections potentielles sont évoquées. Des éléments clés de la solution incluent la désinstallation d Avast et l’utilisation d’AdwCleaner pour nettoyer les extensions et les paramètres indésirables, ainsi que la suppression des search providers malveillants. Plusieurs échanges préconisent des nettoyages de Conduit/SmartBar, la suppression des extensions suspectes et la réinitialisation des paramètres de Chrome pour rétablir la connexion, sans reprendre les extensions problématiques. En cas de persistance, l’emploi d’un outil de désinstallation Avast est recommandé et un nettoyage approfondi du registre peut être nécessaire pour éviter les répercussions.
-
ok je t'attend le rapport
-
Bonjour,
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
-
je n'arrive pas à le télécharger "ZHPDiag2.exe n'a pu être téléchargé"
Que dois-je faire ? -
essais de le faire en mode sans échec avec prise en charge du réseau => ici le tuto => http://www.chantal11.com/2012/07/demarrer-en-mode-sans-echec-avec-prise-en-charge-du-reseau/
-
Ca ne fonctionne toujours pas.
j'ai ouvert le parchemin mais rien ne se passe -
je crois que ça fonctionne
-
-
Deux antivirus sont présents et actifs Avast et Bitdefender Total Security 2013 il y en a un de trop un des deux doit être désinstallé.
deux antivirus dans un pc pensent plus à se faire la guerre qu'à désinfecter ta machine , du coup en prime ca la fait ralentir et risque de la planter
jamais deux antivirus sur une machine :)
===================================================
puis:Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : ==> https://www.cjoint.com/
La désinfection devra être suivie jusqu'au bout même si une amélioration est constatée,et ceci dans la semaine ou plus tard, quand ce sera terminé je te préviendrais.
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
====================================================
ZHPCleaner:
Désactive ton antivirus le temps du téléchargement et de l'utilisation.
3) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer
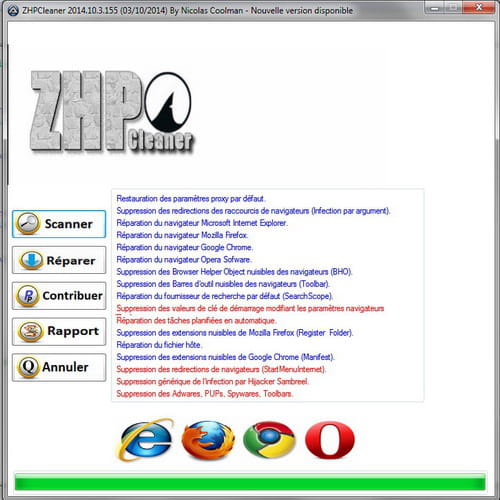
Fermeture des navigateurs pour le nettoyage
Laisser la barre de progression arriver jusqu'à la fin.
Note: durant le nettoyage, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Oui".Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
-
# AdwCleaner v4.106 - Rapport créé le 22/12/2014 à 11:43:12
# Mis à jour le 21/12/2014 par Xplode
# Database : 2014-12-21.4 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : Karen - KAREN-PC
# Exécuté depuis : C:\Users\Karen\Desktop\adwcleaner_4.106.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Program Files (x86)\Conduit
Dossier Supprimé : C:\Program Files (x86)\Common Files\DVDVideoSoft\TB
Dossier Supprimé : C:\Users\Karen\AppData\Local\Conduit
Dossier Supprimé : C:\Users\Karen\AppData\LocalLow\Conduit
Dossier Supprimé : C:\Users\Karen\AppData\Roaming\dvdvideosoftiehelpers
Dossier Supprimé : C:\Users\Karen\AppData\Roaming\OpenCandy
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_facebook.conduitapps.com_0.localstorage
Fichier Supprimé : C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_facebook.conduitapps.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_search.conduit.com_0.localstorage
Fichier Supprimé : C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_search.conduit.com_0.localstorage-journal
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKCU\Software\Google\Chrome\Extensions\ehdmaehkiiampolokajdcelladmnopgp
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\ehdmaehkiiampolokajdcelladmnopgp
Clé Supprimée : HKCU\Software\Google\Chrome\Extensions\nikpibnbobmbdbheedjfogjlikpgpnhp
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\conduit.com
Clé Supprimée : HKLM\SOFTWARE\Classes\SearchBar.Client
Clé Supprimée : HKLM\SOFTWARE\Classes\Toolbar.CT3128284
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3C471948-F874-49F5-B338-4F214A2EE0B1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1D970ED5-3EDA-438D-BFFD-715931E2775B}
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\AppDataLow\Software\Conduit
Clé Supprimée : HKCU\Software\AppDataLow\Software\SmartBar
Clé Supprimée : HKLM\SOFTWARE\Conduit
Clé Supprimée : HKLM\SOFTWARE\Vittalia
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{A047FE02-C91C-41CB-898C-4ED21B86025A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\464AA55239C100F32AF2D438EDDC0F47
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5652BA3D5FB98AE31B337BF0AF939856
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\86EB95E1AFCBABE3DB9ECCC669B99494
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17496
-\\ Google Chrome v39.0.2171.95
[C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://www.trovigo.com/Results.aspx?q={searchTerms}&Suggest=&stype=Homepage&useHistory=0&SelfSearch=1&SearchType=SearchWeb&SearchSource=48&ctid=CT3128284&octid=CT3128284
[C:\Users\Karen\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://www.trovigo.com/Results.aspx?q={searchTerms}&Suggest=&stype=Homepage&useHistory=0&SelfSearch=1&SearchType=SearchWeb&SearchSource=48&ctid=CT3128284&octid=CT3128284
*************************
AdwCleaner[R0].txt - [4049 octets] - [22/12/2014 11:40:13]
AdwCleaner[S0].txt - [3795 octets] - [22/12/2014 11:43:12]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [3855 octets] ########## -
ok
la suite
tu a désinstaller un antivirus ?
-
non pas encore je suis les étapes.
Je suis à l'étape 2. Dois je désinstaller maintenant Avast ? -
-
Dois je désinstaller maintenant Avast ?
OUI ! avec ceci => https://www.avast.com/fr-fr/uninstall-utility
En informatique, le bug se situe toujours entre la chaise et le clavier -
avast est désinstallé.
Mon ordi n'est plus protégé car bitdefender et Windows defender sont desactivés -
bha réactive que bitdefender
et fais la suite
-
en fat j'avais mis avast car je ne souhaitais pas acheter une nouvelle License
Que me conseilles-tu?
Je suis désolée mais je suis novice -
Voici le lien de la dernière étape :
https://www.cjoint.com/c/DLwm218gpFR
Peux-tu me dire ce qu'il en est ?
Je te remercie de ton aide -
va continue
Ensuite Fais ceci ==>
Scan Malwarebytes - nouvelle version
==> Télécharge et installe Malwarebyte
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur "Settings puis sur Général settings et chosis à la ligne Language Français" comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
==> tutorial Malwarebytes Anti-Malware Version 2.0
==> tutoriel en vidéo
-
-
ok
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien.

- 1
- 2
