
Probleme malwarebytes
Résolu15 réponses
Un utilisateur rencontre un problème avec Malwarebytes: après détection d'éléments nuisibles, il ne peut que les mettre en quarantaine et la vérification affiche le nombre d'infections, sur PC bureau mais pas sur le portable. Plusieurs réponses suggèrent d'établir un diagnostic complet via l'outil ZHPDiag pour évaluer le niveau d'infection et guider une désinfection adaptée, avec hébergement du rapport sur un service d'hébergement comme Cjoint. Le protocole prévoit des étapes, notamment l'exécution en administrateur et la génération d'un rapport; des outils comme AdwCleaner et JRT sont évoqués. D'autres échanges montrent l'envoi et l'analyse de rapports via Cjoint et poursuite du suivi avec Malwarebytes, indiquant une progression vers une solution étape par étape sans conclusion immédiate.
-
Bonjour,
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
-
je précise 7750 erreurs trouvées ( je sais c est énorme je n en n ai jamais trouvé autant) c est un portable acheté d occasion je pense qu elles y étaient déjà avant que je l achète
-
ok j'attend le rapport pour la suite
-
voila le lien : https://www.cjoint.com/?3Ixubs1Hqcy
merci -
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : https://www.cjoint.com/
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
-
-
alors voila le rapport de adw cleaner et je fais l autre :
# AdwCleaner v3.310 - Rapport créé le 23/09/2014 à 20:26:53
# Mis à jour le 12/09/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : DELL - DELL-PC
# Exécuté depuis : C:\Users\DELL\Desktop\adwcleaner_3.310.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : netfilter64
Service Supprimé : winzipersvc
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\apn
Dossier Supprimé : C:\ProgramData\Conduit
Dossier Supprimé : C:\ProgramData\NCH Software
Dossier Supprimé : C:\ProgramData\Trymedia
Dossier Supprimé : C:\ProgramData\WPM
Dossier Supprimé : C:\ProgramData\SmartCoMpaare
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\WinZipper
Dossier Supprimé : C:\Program Files (x86)\Conduit
Dossier Supprimé : C:\Program Files (x86)\EnhanceTronic
Dossier Supprimé : C:\Program Files (x86)\FindRight
Dossier Supprimé : C:\Program Files (x86)\globalUpdate
Dossier Supprimé : C:\Program Files (x86)\NCH Software
Dossier Supprimé : C:\Program Files (x86)\predm
Dossier Supprimé : C:\Program Files (x86)\Rr Savings
Dossier Supprimé : C:\Program Files (x86)\ScanTack
Dossier Supprimé : C:\Program Files (x86)\Settings Manager
Dossier Supprimé : C:\Program Files (x86)\WinZipper
Dossier Supprimé : C:\Program Files (x86)\SmartCoMpaare
Dossier Supprimé : C:\Program Files (x86)\Common Files\337
Dossier Supprimé : C:\Windows\Installer\{813BA625-B0FA-48D8-9B75-59759C88C219}
Dossier Supprimé : C:\Program Files\002
Dossier Supprimé : C:\Users\DELL\AppData\Local\Conduit
Dossier Supprimé : C:\Users\DELL\AppData\Local\genienext
Dossier Supprimé : C:\Users\DELL\AppData\Local\globalUpdate
Dossier Supprimé : C:\Users\DELL\AppData\Local\Mobogenie
Dossier Supprimé : C:\Users\DELL\AppData\Local\NativeMessaging
Dossier Supprimé : C:\Users\DELL\AppData\LocalLow\buenosearch LTD
Dossier Supprimé : C:\Users\DELL\AppData\LocalLow\Conduit
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\DigitalSites
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\NCH Software
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\Nosibay
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\Optimizer Elite Max
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\rightbackup
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\DELL\AppData\Roaming\WinZipper
Dossier Supprimé : C:\Users\DELL\Documents\Mobogenie
Dossier Supprimé : C:\Users\DELL\Documents\Optimizer Pro
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Windows\System32\drivers\netfilter64.sys
Fichier Supprimé : C:\Windows\System32\roboot64.exe
Fichier Supprimé : C:\Users\DELL\daemonprocess.txt
Fichier Supprimé : C:\Users\DELL\AppData\Roaming\aps.uninstall.scan.results
Fichier Supprimé : C:\Users\DELL\AppData\Local\Google\Chrome\User Data\Default\Extensions\ep.crx
***** [ Tâches planifiées ] *****
Tâche Supprimée : APSnotifierPP1
Tâche Supprimée : APSnotifierPP2
Tâche Supprimée : APSnotifierPP3
***** [ Raccourcis ] *****
Raccourci Désinfecté : C:\Users\DELL\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\DELL\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Search.lnk
Raccourci Désinfecté : C:\Users\DELL\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Google Chrome\Google Chrome.lnk
Raccourci Désinfecté : C:\Users\DELL\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\System Tools\Internet Explorer (No Add-ons).lnk
Raccourci Désinfecté : C:\Users\DELL\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
***** [ Registre ] *****
Clé Supprimée : HKCU\Software\SIEN SA
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.bandobjectattribute
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.dockingpanel
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.iesmartbar
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.iesmartbarbandobject
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.smartbardisplaystate
Clé Supprimée : HKLM\SOFTWARE\Classes\iesmartbar.smartbarmenuform
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AdvancedSystemProtector_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\ApnSetup_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\ApnSetup_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\au__rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\au__rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\desk365_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\desk365_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\IMinentToolbar_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\IMinentToolbar_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\mconduitinstaller_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\mconduitinstaller_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\smartbar_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\smartbar_rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateFindRight_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updateFindRight_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WajamInternetEnhancer_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\WajamInternetEnhancer_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\MobogenieAdd
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x64]
Valeur Supprimée : HKLM\SYSTEM\ControlSet002\Control\Session Manager\AppCertDlls [x64]
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\DeskSvc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_tarobot_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\SoftonicDownloader_pour_tarobot_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3C471948-F874-49F5-B338-4F214A2EE0B1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{56561B2A-FB5D-363A-9631-4C03D6054209}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{A717364F-69F3-3A24-ADD5-3901A57F880E}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CCB08265-B35D-30B2-A6AF-6986CA957358}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CD92622E-49B9-33B7-98D1-EC51049457D7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E041E037-FA4B-364A-B440-7A1051EA0301}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{55555555-5555-5555-5555-550455595518}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66666666-6666-6666-6666-660466596618}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{726E90BE-DC22-4965-B215-E0784DC26F47}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{F0D6F486-7230-3139-1997-CB2FBCF4E080}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{F0D6F486-7230-3139-1997-CB2FBCF4E080}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{96BD48DD-741B-41AE-AC4A-AFF96BA00F7E}
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{41564952-412D-5637-00A7-7A786E7484D7}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{56561B2A-FB5D-363A-9631-4C03D6054209}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{A717364F-69F3-3A24-ADD5-3901A57F880E}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CCB08265-B35D-30B2-A6AF-6986CA957358}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{CD92622E-49B9-33B7-98D1-EC51049457D7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E041E037-FA4B-364A-B440-7A1051EA0301}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0400EBCA-042C-4000-AA89-9713FBEDB671}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0BD19251-4B4B-4B94-AB16-617106245BB7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0BDDE35F-64F7-49C3-99B2-404E899C49F7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{24236608-609C-42C5-B13C-A8A3EC921850}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{28B1A706-4B97-4EB1-8B32-125042685AD9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3281114F-BCAB-45E3-80D9-A6CD64D4E636}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{33575A26-D9CF-40C6-8A3E-116F17201C7F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{44533FCB-F9FB-436A-8B6B-CF637B2D465A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{44B29DDD-CF7A-454A-A275-A322A398D93F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4BDFD19F-93D7-49CE-B554-5C215FDC0136}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7307CF0F-7173-4FBF-8649-B149916DD322}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{80A5E38C-5F6B-485F-BD97-0B5BE991FAD5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9544D727-A26F-4D57-AF38-4496088640EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A4DE94DB-DF03-45A3-8A5D-D1B7464B242D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{AA0F50A8-2618-4AE4-A779-9F7378555A8F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{AC4C30BF-7D5F-4EAB-9C2A-454178F079AA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B2DB115C-8278-4947-9A07-57B53D1C4215}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B97FC455-DB33-431D-84DB-6F1514110BD5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{BC6F9C26-93EA-4C6D-A4A7-C1FA333B4BBE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C58D664A-3DBC-4925-AE74-0382007DF113}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C67281E0-78F5-4E49-9FAE-4B1B2ADAF17B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C776D7F4-BA85-4B75-AAFC-3A0A11FE6E36}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E72E9312-0367-4216-BFC7-21485FA8390B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E975527B-ABE7-40B3-B5C1-385016913E3B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EAF749DC-CD87-4B04-B22A-D4AC3FBCB2BC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA4B5B1-6C76-4B20-BCDB-D41A93E79053}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F6CCB6C9-127E-44AE-8552-B94356F39FFE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FFD25630-2734-4AE9-88E6-21BF6525F3FE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{55555555-5555-5555-5555-550455595518}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{66666666-6666-6666-6666-660466596618}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2476}
Clé Supprimée : HKCU\Software\AnyProtect
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\distromatic
Clé Supprimée : HKCU\Software\dsiteproducts
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstalledBrowserExtensions
Clé Supprimée : HKCU\Software\Linkey
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software\Conduit
Clé Supprimée : HKCU\Software\AppDataLow\Software\ConduitSearchScopes
Clé Supprimée : HKCU\Software\AppDataLow\Software\SmartBar
Clé Supprimée : HKLM\SOFTWARE\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\SOFTWARE\Conduit
Clé Supprimée : HKLM\SOFTWARE\Desksvc
Clé Supprimée : HKLM\SOFTWARE\hdcode
Clé Supprimée : HKLM\SOFTWARE\IePlugin
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKLM\SOFTWARE\Trymedia Systems
Clé Supprimée : HKLM\SOFTWARE\Tutorials
Clé Supprimée : HKLM\SOFTWARE\V9
Clé Supprimée : HKLM\SOFTWARE\winzipersvc
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{3566FB70-E722-4182-8266-815EAE862998}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\winzipper
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Features\07BF6653227E2814286618E5EA689289
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Features\526AB318AF0B8D84B9579557C9882C91
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Products\07BF6653227E2814286618E5EA689289
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Products\526AB318AF0B8D84B9579557C9882C91
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\115C6526B05609952AB1C87ACA053FEB
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\1C19AC53289098045B06B0DD1D37CBAB
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\23D9E9D21B4E77E41B9F50DD22F24E20
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\23EEA1F105A7F45449974D9B95E7AC89
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\26982796A8AFD1246B95E00265A95BF9
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\3152E1F19977892449DC968802CE8964
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\32DA746012E6D4F488AAD113D6FA4A44
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\42D92D0D75AFEF74297E03876C8D9D33
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\50FFE845C555A6E4BADB7CB7A145BFEB
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5A93AE7EBC5B6D65D835F3062297F148
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\649A52D257CA5DB4EAAE8BA9EB23E467
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\715A3348920B6534690067594BB69F60
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7B3AC1089BC9C1C5A9750316017EA5D6
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7B7B13B037A7C2A42AC3E3EAF14D7107
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7D05B2942E9CC80499F397F6114DFB35
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\8591B8948E1C4A04F90505B3CDEE8555
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\8D841C5FEC311624CB88D49DB3884FA7
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AD746BF3B3B3FD8409B86604BA85982A
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AF767AE36C8829547ACD71A4249A42B9
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B86779929E3507352B061D4EF922EBA6
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F355F0DB7A2E3A14B8E7A568FBA25937
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FC6BF115B02E27354AAFD44E1670EE11
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\07BF6653227E2814286618E5EA689289
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\526AB318AF0B8D84B9579557C9882C91
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\5E8031606EB60A64C882918F8FF38DD4
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17280
-\\ Google Chrome v
[ Fichier : C:\Users\DELL\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Extension] : jjflmfkjppbmejlfbhlpgjnomdoefkfa
Supprimée [Extension] : ogfjmhfnldnajmfaofeiaepghjenbgjo
Supprimée [Extension] : oopdmcnionefjjnmchkiimificckpkif
Supprimée [Extension] : pflphaooapbgpeakohlggbpidpppgdff
*************************
AdwCleaner[R0].txt - [19152 octets] - [23/09/2014 20:24:18]
AdwCleaner[S0].txt - [17710 octets] - [23/09/2014 20:26:53]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [17771 octets] ##########
-
-
ok pour le rapport AdwCleaner ;)
-
ok voilà pour jrt : https://www.cjoint.com/c/DIxvfz6tiZT
-
-
ok la suite =>
ZHPCleaner:
1) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer

[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
puis on va voire si ça marche malwarebytes =>
2) Scan Malwarebytes - nouvelle version </gras>
Télécharge et installe Malwarebyte : MalwareByte Anti-Malware Free
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur Settings puis sur Général settings et chosis à la ligne Language Français comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
==> tutorial Malwarebytes Anti-Malware Version 2.0
==> tutoriel en vidéo
En informatique, le bug se situe toujours entre la chaise et le clavier-
ok voila pour le lien , https://www.cjoint.com/c/DIxvAnSh1EN
je vais telecharger malwarebytes
-
-
Réparation annulée par l'utilisateur (Internet Explorer)
parquai ?
-
oui et dit oui a tu le question pose pour ZHPCleaner stp et reposte le rapport ici
si ça marche pas fais ceci =>
tu vas réinitialiser internet-explorer =>https://support.microsoft.com/en-us/windows?ui=en-US&rs=en-001&ad=US
En informatique, le bug se situe toujours entre la chaise et le clavier-
voila : https://www.cjoint.com/c/DIxv0W11SIX
merci
-
-
ok fais la suite malwarebytes
-
ok poste le rapport comme demande
-
pour l instant aucun nuisible détecté :)
-
malwarebytes finit aucun nuisible détecté :))
-
ok ;)
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre> Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
-
voila le rapport: https://www.cjoint.com/c/DIymLhr4Da5
-
-
-
bonjour
ce pas fini !
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://cjoint.com/data3/3IyrcKUO9rk.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
tuto ici ==> ZHPFi
ici tu a un tutorial en vidéo => https://www.youtube.com/watch?v=PgsbvafSLuI ou ici => Pour t'aider
=====================================================
puis fais la finale ici =>
Il n'y a plus aucune trace d'infection dans le dernier rapport de ZHP posté. C'est terminé il ne te reste plus qu'à procéder au nettoyage des outils téléchargés pour désinfecter ton pc, suivre ensuite les consignes de sécurité et de passer en résolu ton sujet comme indiqué en fin de ma réponse
Suppression des outils téléchargés.
il nous reste encore à finaliser, voici la procédure =>
=> Relance Malwarebytes
> Clique sur "historique"
> Clique sur le bouton "quarantaine" puis clique sur "supprimer tout"
> Confirme l'action en cliquant sur "oui"
=>SFTGC: (permet simplement de supprimer les fichiers temporaires.)
=>Télécharger SFTGC.exe Enregistrez le fichier sur le bureau.==> regarde ici comme faire
=> SFTGC compatible avec XP, Vista, Windows 7 et 8 en 32 et 64 bits.
=> Faire un double clic sur le fichier.
=> Sous les autres versions de Windows:
=> Faire un clic droit sur le fichier et choisir Exécuter en tant qu'administrateur.
=>lancer le nettoyage, cliquer sur Go.
=>Après le nettoyage, un rapport s'ouvrira.
=>Le rapport est sur le bureau (SFT.txt)
=> Pour le poster, hébergez-le ici => https://www.cjoint.com/ si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Important! Si SFTGC vous invite à redémarrer, s'il vous plaît le faire immédiatement. Si ce n'est pas invité, redémarrez manuellement la machine de toute façon à assurer un nettoyage complet.
=======================================================
1)Désinstallation des outils de désinfection
Télécharges Delfix ici Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes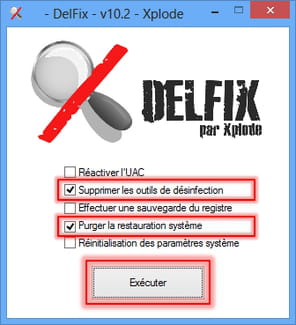
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
====================================================
2)N'oublies pas de mettre à jour java adobe reader et flashplayer pour IE (chrome l'intègre déjà) => java Un lien utile à lire
=> Télécharger le logiciel Java pour Windows
N'oublies pas aussi de maintenir Windows à jour via Windows update
voici le lien officiel "adobe" pour le télécharger flashplayer ;) (sauf pour google chrome(lui intègre directement
=> pour la version firefox
=> pour les autres versions
=> Adobe Reader
==> N'oubliez pas décochez Macfee !!!
Tutoriel SX Check&Update
Vérifier et mettre à jour facilement les logiciels à risque ou son système
3)Pour nettoyer les fichiers temporaires tu peux utiliser Ccleaner avec tuto => pour bien le configurer
=> Lien du téléchargement
Tu peux aussi utiliser le nettoyeur de disque windows
N'oublies pas de défragmenter de temps en temps ton disque dur soit par le biais de l'utilitaire soit par le biais d'un logiciel tiers comme par exemple Deffagler ou auslogic Disk Defrag
Oublies les genres de nettoyeurs comme Tuneup ,Glary et autre nettoyeurs miracles ils ne te feront que ralentir ta machine et nettoyer plus blanc que blanc peut provoquer de graves dysfonctionnements
4)Sécurise tes navigateurs par exemple avec WOT et simple adblock pour Internet explorer
=> Pour télécharger WOT pour "IE" c'est par ici
=> Pour simple adblock c'est par ici (cliques sur Download Installer et pas le lien en dessous !)
Pour chrome(si tu possèdes Chrome)
Wot disponible ici
=> ou là
=> Adblock disponible ici
=>Lien du téléchargement pour wot sur firefox
Lien pour télécharger => AdBlockPlus pour Internet Explorer =>ou ici
=> Adblock Plus firefox
5)Fais attention à ce que tu télécharges où et comment
Évités si possible de télécharger sur O1net,tom's guide,télécharger.com et Softonic et compagnie car ils repackent les logiciels avec des programmes potentiellement indésirables
=> A lire On entends beaucoup parler de PUP / LPI mais que signifie tout ça ?
=> A lire
=> A lire
=> A lire
6)Pourquoi faut-il éviter de télécharger sur du p2p
Les risques sont gros la machine risque de devenir un pc zombie
Un peu de lecture concernant les dangers et le risque
=> Un peu de lecture
=> Un peu de lecture
=> Un peu de lecture
7) Sécurisation du PC des logiciels potentiellement indésirables , toolbars , etc...
Lorsqu'on est sous Windows et qu'on adore installer tout un tas de softs étranges, il faut savoir rester vigilant. En effet, certains programmes d'install proposent durant l'installation des toolbars et autres adware qui seront difficiles par la suite à retirer de votre système.
En général, on fait attention, et on décoche les cases qui vont bien, mais il suffit d'une fois, d'un petit coup de barre et on laisse passer la toolbar fatale.
Mais pourquoi se prendre la tête alors qu'un petit soft peut faire le travail pour vous ?
Télécharge : => unchecky un service qui tourne en tâche de fond sous Windows, qui détectera automatiquement les logiciels additionnels dans les programmes d'installation et qui décochera les cases qu'il faut pour éviter de se faire polluer.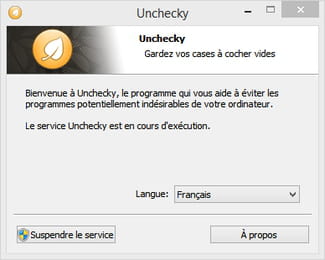
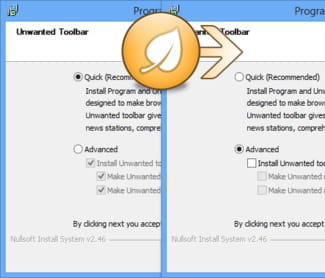
inscrive toi sur le forum pour mettre le sujet en résolu si tu ne l'a pas déjà fait !
N'oubliez pas de mettre votre sujet en résolu merci.=> https://www.commentcamarche.net/infos/25917-forum-ccm-mode-d-emploi-marquer-mon-sujet-comme-resolu/
Sois prudent et bon surf! ;)


