
Probleme Virus Worm:win32/ainslot.a
Résolu
Bonjour quelqu 'un pourrais t'il m aider à supprimer ce virus
Merci encore de votre aide
KAlimusic bonjour , j'ai vu sur le forum que tu avais aidé quelqu'un si tu as un peu de temps
Mille merci
Merci encore de votre aide
KAlimusic bonjour , j'ai vu sur le forum que tu avais aidé quelqu'un si tu as un peu de temps
Mille merci
21 réponses
-
Bonsoir
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Recherche.
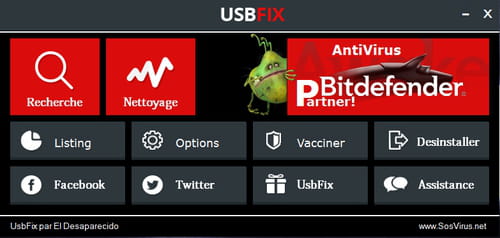
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Scan ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Super merci guillaume
############################## | UsbFix V 7.181 | [Recherche]
Utilisateur: Real EAZ (Administrateur) # REALEAZ-PC
Mis à jour le 31/08/2014 par El Desaparecido - SosVirus
Lancé à 22:38:51 | 11/09/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ASUSTeK Computer Inc. (K73SV)
CPU: Intel(R) Core(TM) i7-2630QM CPU @ 2.00GHz
RAM -> [Total : 4008 Mo | Free : 1804 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Home Premium (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 37.0.2062.103
WB: Mozilla Firefox : 31.0
################## | Security Information |
AV: Microsoft Security Essentials [Actif |A jour]
AV: Trend Micro Titanium Internet Security [(!) Désactivé |(!) Non à jour]
AS: Trend Micro Titanium Internet Security [(!) Désactivé |(!) Non à jour]
AS: Windows Defender [(!) Désactivé |A jour]
AS: Microsoft Security Essentials [Actif |A jour]
AS: Malwarebytes Anti-Malware : 1.44
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 279 Go (14 Go libre(s) - 5%) [OS] # NTFS
D:\ -> Disque fixe # 394 Go (46 Go libre(s) - 12%) [DATA] # NTFS
E:\ -> CD-ROM # 0 Mo (0 Mo libre(s) - -9223372036854775807%) [Audio CD] # CDFS
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKCU\..\Run : [SpybotSD TeaTimer] C:\Program Files (x86)\Spybot - Search & Destroy\TeaTimer.exe
04 - HKCU\..\Run : [1055125013] "C:\Users\Real EAZ\AppData\Local\Temp\tmpE256.tmp.exe"
04 - HKCU\..\Run : [1715166016] "C:\Users\Real EAZ\AppData\Local\Temp\tmpE256.tmp.exe"
04 - HKCU\..\Run : [1445569450] "C:\Users\Real EAZ\AppData\Local\Temp\tmp4FA9.tmp.exe"
04 - HKCU\..\Run : [1195435506] "C:\Users\Real EAZ\AppData\Local\Temp\tmp4FA9.tmp.exe"
04 - HKCU\..\Run : [Steam] "C:\Program Files (x86)\Steam\Steam.exe" -silent
04 - HKCU\..\Run : [ISUSPM] C:\ProgramData\FLEXnet\Connect\11\ISUSPM.exe -scheduler
04 - HKCU\..\Run : [Skype] "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKCU\..\Run : [Iava updates] C:\Users\Real EAZ\AppData\Roaming\java sun\javarupd.EXE
04 - HKLM\..\Run : [UpdateLBPShortCut] "C:\Program Files (x86)\CyberLink\LabelPrint\MUITransfer\MUIStartMenu.exe" "C:\Program Files (x86)\CyberLink\LabelPrint" UpdateWithCreateOnce "Software\CyberLink\LabelPrint\2.5"
04 - HKLM\..\Run : [UpdateP2GoShortCut] "C:\Program Files (x86)\CyberLink\Power2Go\MUITransfer\MUIStartMenu.exe" "C:\Program Files (x86)\CyberLink\Power2Go" UpdateWithCreateOnce "SOFTWARE\CyberLink\Power2Go\6.0"
04 - HKLM\..\Run : [Nuance PDF Reader-reminder] "C:\Program Files (x86)\Nuance\PDF Reader\Ereg\Ereg.exe" -r "C:\ProgramData\Nuance\PDF Reader\Ereg\Ereg.ini"
04 - HKLM\..\Run : [ATKOSD2] C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe
04 - HKLM\..\Run : [ATKMEDIA] C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe
04 - HKLM\..\Run : [HControlUser] C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControlUser.exe
04 - HKLM\..\Run : [Wireless Console 3] C:\Program Files (x86)\ASUS\Wireless Console 3\wcourier.exe
04 - HKLM\..\Run : [BCSSync] "C:\Program Files (x86)\Microsoft Office\Office14\BCSSync.exe" /DelayServices
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [TrayServer] C:\Program Files (x86)\MAGIX\Video_deluxe_17_Premium_Version_a_telecharger\TrayServer_fr.exe
04 - HKLM\..\Run : [BlueStacks Agent] C:\Program Files (x86)\BlueStacks\HD-Agent.exe
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - [x64] HKLM\..\Run : [ASUS WebStorage] C:\Program Files (x86)\ASUS\ASUS WebStorage\SERVICE\AsusWSService.exe
04 - [x64] HKLM\..\Run : [Trend Micro Titanium] C:\Program Files\Trend Micro\Titanium\UIFramework\uiWinMgr.exe -set Silent "1" SplashURL ""
04 - [x64] HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - [x64] HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - [x64] HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - [x64] HKLM\..\Run : [RtHDVBg] C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe /SF3
04 - [x64] HKLM\..\Run : [AmIcoSinglun64] C:\Program Files (x86)\AmIcoSingLun\AmIcoSinglun64.exe
04 - [x64] HKLM\..\Run : [ETDCtrl] %ProgramFiles%\Elantech\ETDCtrl.exe
04 - [x64] HKLM\..\Run : [IntelTBRunOnce] wscript.exe //b //nologo "C:\Program Files\Intel\TurboBoost\RunTBGadgetOnce.vbs"
04 - [x64] HKLM\..\Run : [Setwallpaper] c:\programdata\SetWallpaper.cmd
04 - [x64] HKLM\..\Run : [Trend Micro Client Framework] "C:\Program Files\Trend Micro\UniClient\UiFrmWrk\UIWatchDog.exe"
04 - [x64] HKLM\..\Run : [MSC] "C:\Program Files\Microsoft Security Client\msseces.exe" -hide -runkey
04 - [x64] HKLM\..\Run : [XboxStat] "C:\Program Files\Microsoft Xbox 360 Accessories\XboxStat.exe" silentrun
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [SpybotSD TeaTimer] C:\Program Files (x86)\Spybot - Search & Destroy\TeaTimer.exe
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [1055125013] "C:\Users\Real EAZ\AppData\Local\Temp\tmpE256.tmp.exe"
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [1715166016] "C:\Users\Real EAZ\AppData\Local\Temp\tmpE256.tmp.exe"
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [1445569450] "C:\Users\Real EAZ\AppData\Local\Temp\tmp4FA9.tmp.exe"
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [1195435506] "C:\Users\Real EAZ\AppData\Local\Temp\tmp4FA9.tmp.exe"
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [Steam] "C:\Program Files (x86)\Steam\Steam.exe" -silent
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [ISUSPM] C:\ProgramData\FLEXnet\Connect\11\ISUSPM.exe -scheduler
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [Skype] "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-21-1140472919-3444072916-2560000831-1001\..\Run : [Iava updates] C:\Users\Real EAZ\AppData\Roaming\java sun\javarupd.EXE
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
################## | Recherche générique |
################## | Registre |
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
Bonjour
1)Désinstalle Spybot,logiciel obsolète et qui ne sert à rien.
2)C'est ton antivirus qui a détecté ce fichier?
Quel est le nom de ce fichier?
@+
-
Bonjour Guillaume,
1) C fait
2) En fait c microsoft security essentials (g ke ça en protection) qui avait détecté Worm: Win32/Ainslot.A
et g l impression ke ma web cam integree demarre ttes seule mais jarrive a l arreter ds gestionnaire des taches en arretant un processus genre 325841.exe ce numero change a chaque demarrage
merci de ton aide -
Bonsoir
Pour de plus amples informations, fait ceci stp
Ouvre ce lien et télécharge ZHPDiag de Nicolas Coolman :
https://nicolascoolman.eu
Ou
https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/
Une fois le téléchargement achevé,
Double-clique sur l'icône pour lancer le programme. Sous Vista ; Seven ou Windows 8 clic droit « exécuter en tant que administrateur »
Dans la fenêtre ZHPDiag qui vient de s'ouvrir, clique sur "Configurer"
Clique sur la loupe en bas à gauche avec le signe plus pour lancer l'analyse.
Laisse l'outil travailler, il peut être assez long.
Un rapport s'ouvre. Ce rapport se trouve également sur ton bureau
Pour transmettre le rapport clique sur ce lien:
http://pjjoint.malekal.com/
Si problème utilise un des suivants
https://forums-fec.be/upload
https://www.cjoint.com/
Regarde sur le bureau
Sélectionne le fichier ZHPDiag.txt.
Clique sur "Cliquez ici pour déposer le fichier".
Un lien de cette forme :
http://www.cijoint.com/cjlink.php?file=cj200905/cijSKAP5fU.txt
est ajouté dans la page.
Copie ce lien dans ta réponse.
Merci
@+
-
-
Re
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.
Lance le, clique sur [Scanner] puis patiente le temps du scan.
Une fois le scan terminé clique sur le bouton [Nettoyer]
Patiente durant le nettoyage. Lis le message qui apparaît, puis clique sur Ok . Le PC va être redémarré automatiquement et le rapport s'ouvrira à la fin du redémarrage.
Poste le rapport
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
A lire :
Les programmes potentiellement indésirables :
https://www.malekal.com/adwares-pup-protection/
Les toolbars, c'est pas obligatoire ( par Malekal ) :https://forum.malekal.com/viewtopic.php?t=6173&start=
@+
-
-
Re
Poste moi un rapport Malwaresbytes;merci
@+
-
ok mais je nettoie aussi ?
-
https://pjjoint.malekal.com/files.php?id=20140912_i12k11d13l76
voila guillaume
Je v me coucher je travaille demain
merci encore de ton aide
A demain peut être si tu es dispo? -
Re
Et bien bonne nuit et tiens nous au courant
Merci
@+
-
Bonjour Guillaume
Alors au demarrage :
Microsoft essential security me trouve un worm:win32/Rebhip.a
Et ci dessous scan de malwarebytes
https://pjjoint.malekal.com/files.php?id=20140913_p5y10j7p14d12
Merci @+ -
Bonjour
Quel est son nom et dans quel dossier cette détection?
@+
-
Mince j'ai supprimer l'historique de microsoft essential ,
Je relance un scan -
microsoft ne trouve plus mais je trouve ça bizarre non ?
-
Re
On nettoie et finalise
1) Vide la quarantaine de Malwaresbytes
2) Télécharge DelFix de Xplode
Lance le.
Tu as 5 choix :
Réactiver l'UAC
Supprimer les outils de désinfection (cocher par défaut)
Effectuer une sauvegarde du registre
Purger la restauration de système
Réinitialisation des paramètres usine
Tu coches ceux qui sont en gras ci-dessus
et tu exécutes
Le rapport se trouve ici généralement
C:\DelFix.txt
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
@+ -
-
Re
je te propose donc de mettre ce sujet en résolu
@+
-
SUper merci pour toute aide guillaume
- 1
- 2
Suivant


