Mise a jour Google Chrome
Résolu
Bonjour,
voilà j'essaie depuis quelques temps d'installer la mise a jour de Google Chrome mais cela se résulte a chaque fois par un franc échec.
Un message d'erreur, me disant qu'il y a un problème en raison de paramètre de stratégie, s'affiche à chaque tentative.
J'espère que quelqu'un pourra m'aider à installer cette mise a jour et à régler ces problèmes.
voilà j'essaie depuis quelques temps d'installer la mise a jour de Google Chrome mais cela se résulte a chaque fois par un franc échec.
Un message d'erreur, me disant qu'il y a un problème en raison de paramètre de stratégie, s'affiche à chaque tentative.
J'espère que quelqu'un pourra m'aider à installer cette mise a jour et à régler ces problèmes.
13 réponses
-
Bonjour, j'ai exactement le même problème depuis pas mal de temps et j'ai bien essayé de le désinstaller et réinstaller ça change rien. Voilà le message qui s'affiche

-
Contributeurbonjour,
est-ce que google chrome est ton navigateur ?
as-tu essayé de le désinstaller et de le réinstallé ?
-
Du coup mon message sera le meme que Marjo92blabla
-
Contributeuralors passe Shortcut_Module, Adwcleaner et Malwarebytes ensuite j'aimerais bien avoir un ZHPDiag !
Merci :
Shortcut_Module
Shortcut_Module permet de nettoyer les raccourcis qui peuvent avoir été modifiés par des programmes parasites afin de
forcer l'ouverture d'une page WEB au lancement du navigateur
Désactive ton antivirus sinon l'outil ne pourra pas travailler convenablement.
- Télécharge :
Shortcut_Module de de g3n-h@ckm@n
Note : Enregistrer votre travail avant de continuer !
- Lance Shortcut_Module, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Clique sur Nettoyer
- Patiente le temps du scan
- Si l'outil détecte un proxy que tu ne connais pas clic sur : "Supprimer le proxy"
- Copie et colle le contenu du rapport
________________________________________
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
_____________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
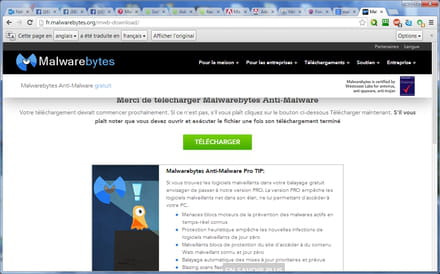
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum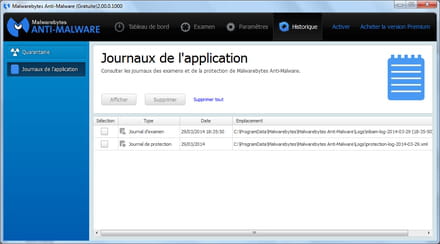
Á la deuxième utilisation (et les suivantes)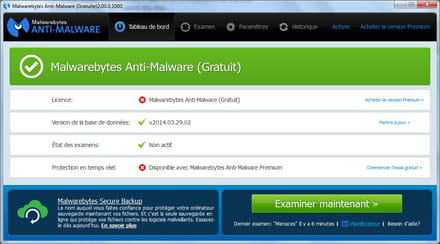
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces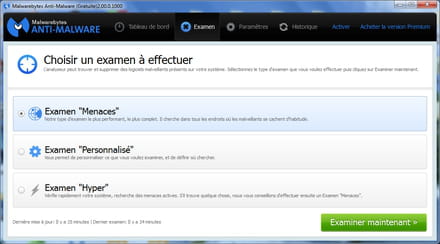
puis examiner maintenant
si rapport demandé , le poster sur le forum
__________________________________________ZHPDiag
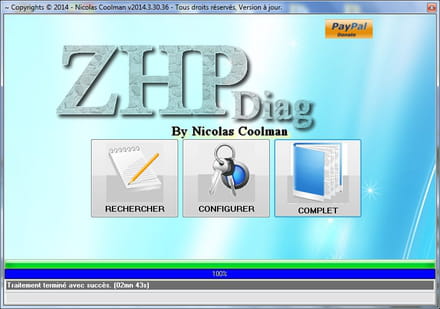
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :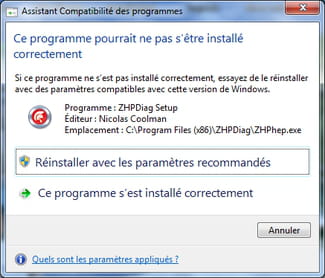
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
Merci
pour les deux jusque là ça va , après....non !
-
Et il me semble que le même message s'affiche lors de mes tentatives de mise à jour de Google Chrome
-
J'ai lancé les logiciels les uns a la suite des autres. Voici les différents rapports de ces analyses.
ShortCut :
¤¤¤¤¤¤¤¤¤¤ | Shortcut_Module | g3n-h@ckm@n | 11.06.2014.5
¤¤¤¤¤ Vista | 7 | 8 | 8.1 - 32/64 bits ¤¤¤¤¤ - Start 22:30:12 - 11/06/2014
Mis à jour le : 11/06/2014 | 21.40 par g3n-h@ckm@n
Contact : https://www.sosvirus.net/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Feedbacks : http://www.sosvirus.net/feedbacks-t75915.html
Boot : Normal
Système : Windows 7 Home Premium (64 bits) HomePremium
Mémoire RAM = Total (MB) : 4045 | Libre (MB) : 1788
Pagefile = Total (MB) : 8088 | Libre (MB) : 5167
Virtuelle = Total (MB) : 4194 | Libre (MB) : 4030
Registre sauvegardé , pour restaurer : C:\Shortcut_Module\Save\Clean\ERDNT.exe
¤¤¤¤¤¤¤¤¤¤ | Mises à jour Windows
Aucune mise à jour détectée !!!
~ Service Pack 1 non installé !!!
¤¤¤¤¤¤¤¤¤¤ | Navigateurs
IE : 9.0.8112.16457 (© Microsoft Corporation. Tous droits réservés.)
GC : 23.0.1271.97 (Copyright 2012 Google Inc. All rights reserved.)
¤¤¤¤¤¤¤¤¤¤ | Security
AV : Avira Desktop Disabled
AS : McAfee AntiVirus et AntiSpyware Enabled
FW : McAfee Firewall Enabled
WMI : OK
WU: Windows Update Service [Auto(2)] = démarré
AS: Windows Defender [Auto(2)] = démarré
FW: Windows FireWall Service [Auto(2)] = démarré
¤¤¤¤¤¤¤¤¤¤ | FlashPlayer
FlashPlayer ActiveX : 10.3.181.26
¤¤¤¤¤¤¤¤¤¤ | Processus tués
968 | [Owner : Système |Parent : 636] - (.AMD - AMD External Events Service Module.) - (6.14.11.1054) = C:\Windows\System32\atiesrxx.exe
1336 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Application sous-système spouleur.) - (6.1.7600.16962) = C:\Windows\System32\spoolsv.exe
1388 | [Owner : Système |Parent : 968] - (.AMD - AMD External Events Client Module.) - (6.14.11.1054) = C:\Windows\System32\atieclxx.exe
1608 | [Owner : Système |Parent : 636] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - (1.701.3.3014) = C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
1660 | [Owner : Système |Parent : 636] - (.Apple Inc. - MobileDeviceService.) - (17.96.2.2) = C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
1736 | [Owner : Système |Parent : 636] - (.Apple Inc. - Bonjour Service.) - (3.0.0.10) = C:\Program Files\Bonjour\mDNSResponder.exe
1760 | [Owner : Système |Parent : 636] - (.Broadcom Corporation. - Bluetooth Support Server.) - (6.2.1.500) = C:\Program Files\WIDCOMM\Bluetooth Software\btwdins.exe
1912 | [Owner : Système |Parent : 636] - (.Intel Corporation - Local Manageability Service.) - (6.0.0.1189) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
1936 | [Owner : Système |Parent : 636] - (.McAfee, Inc. - SiteAdvisor.) - (3.6.6.129) = C:\Program Files (x86)\McAfee\SiteAdvisor\mcsacore.exe
1960 | [Owner : Système |Parent : 636] - (.Yuna Software - Service - Messenger Plus! for Skype.) - (0.7.0.75) = C:\Program Files (x86)\Yuna Software\Messenger Plus! for Skype\MsgPlusForSkypeService.exe
1452 | [Owner : Système |Parent : 636] - (.Sony Corporation - Device Information Provider.) - (1.0.0.10240) = C:\Program Files (x86)\SONY\PMB\PMBDeviceInfoProvider.exe
1556 | [Owner : Système |Parent : 636] - (. - .) - (0.0.0.0) = C:\Windows\SysWOW64\PnkBstrA.exe
1096 | [Owner : Système |Parent : 636] - (.ArcSoft, Inc. - MgiSvr.) - (1.0.0.18) = C:\Program Files (x86)\ArcSoft\Magic-i Visual Effects 2\uCamMonitor.exe
2228 | [Owner : Chouros |Parent : 2156] - (.Microsoft Corporation - Explorateur Windows.) - (6.1.7600.16768) = C:\Windows\explorer.exe
2308 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
2352 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Content Folder Watcher.) - (1.3.0.9040) = C:\Program Files (x86)\Common Files\Sony Shared\VAIO Content Folder Watcher\VCFw.exe
2380 | [Owner : Système |Parent : 636] - (.Sony Corporation - VCM Intelligent Analyzing Manager.) - (3.7.0.14190) = C:\Program Files\Sony\VCM Intelligent Analyzing Manager\VcmIAlzMgr.exe
2492 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Smart Network Service.) - (3.3.1.8110) = C:\Program Files\Sony\VAIO Smart Network\VSNService.exe
2532 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Entertainment Database Service.) - (3.5.0.5270) = C:\Program Files (x86)\Common Files\Sony Shared\VAIO Entertainment Platform\VzCdb\VzCdbSvc.exe
2592 | [Owner : Chouros |Parent : 2492] - (.Sony Corporation - VAIO Smart Network.) - (3.3.1.8110) = C:\Program Files\Sony\VAIO Smart Network\VSNClient.exe
2624 | [Owner : Système |Parent : 636] - (.Microsoft Corp. - Microsoft® Windows Live ID Service.) - (7.250.4232.0) = C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE
2788 | [Owner : Système |Parent : 2308] - (.Sony Corporation - VAIO Event Service(Service Sub Module).) - (5.0.0.4270) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgrSub.exe
2924 | [Owner : Chouros |Parent : 2228] - (.Alps Electric Co., Ltd. - Alps Pointing-device Driver.) - (7.0.7.168) = C:\Program Files\Apoint\Apoint.exe
2932 | [Owner : Chouros |Parent : 2228] - (.Sun Microsystems, Inc. - Java(TM) Platform SE binary.) - (6.0.160.1) = C:\Program Files\Java\jre6\bin\jusched.exe
1280 | [Owner : Chouros |Parent : 2228] - (.Microsoft Corporation - Gadgets du Bureau Windows.) - (6.1.7600.16385) = C:\Program Files\Windows Sidebar\sidebar.exe
3040 | [Owner : Système |Parent : 1936] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
2988 | [Owner : Système |Parent : 1936] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
2980 | [Owner : Système |Parent : 3040] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\SysWOW64\rundll32.exe
3840 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Indexeur Microsoft Windows Search.) - (7.0.7600.16808) = C:\Windows\System32\SearchIndexer.exe
704 | [Owner : Chouros |Parent : 2924] - (.Alps Electric Co., Ltd. - ApMsgFwd.) - (7.0.0.26) = C:\Program Files\Apoint\ApMsgFwd.exe
2240 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
1648 | [Owner : Chouros |Parent : 2924] - (.ALPS - APVFB.) - (7.0.503.14) = C:\Program Files\Apoint\Apvfb.exe
1712 | [Owner : Chouros |Parent : 4056] - (.Alps Electric Co., Ltd. - Alps Pointing-device Driver for Windows NT/2000/XP/Vista.) - (7.0.1.31) = C:\Program Files\Apoint\ApntEx.exe
4640 | [Owner : Chouros |Parent : 2228] - (.DT Soft Ltd - DAEMON Tools Lite.) - (4.35.6.91) = C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe
4652 | [Owner : Chouros |Parent : 2228] - (.Spotify Ltd - SpotifyWebHelper.) - (0.9.10.14) = C:\Users\Chouros\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe
4660 | [Owner : Chouros |Parent : 2228] - (.Spotify Ltd - Spotify.) - (0.9.10.14) = C:\Users\Chouros\AppData\Roaming\Spotify\spotify.exe
4688 | [Owner : Chouros |Parent : 2228] - (.Broadcom Corporation. - Bluetooth Tray Application.) - (6.2.1.500) = C:\Program Files\WIDCOMM\Bluetooth Software\BTTray.exe
4696 | [Owner : Chouros |Parent : 2228] - (.Micro Application - .) - (1.0.0.1) = C:\Program Files (x86)\Micro Application\LauncherMA.exe
4716 | [Owner : Chouros |Parent : 4704] - (.OpenOffice.org - OpenOffice.org 3.2.) - (3.2.9498.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.exe
4724 | [Owner : Chouros |Parent : 2228] - (.Microsoft Corporation - Bloc-notes.) - (6.1.7600.16385) = C:\Windows\System32\notepad.exe
4976 | [Owner : Chouros |Parent : 4668] - (.Apple Inc. - iTunesHelper.) - (11.0.5.5) = C:\Program Files (x86)\iTunes\iTunesHelper.exe
5028 | [Owner : Chouros |Parent : 4716] - (.OpenOffice.org - OpenOffice.org 3.2.) - (3.2.9498.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.bin
2212 | [Owner : Système |Parent : 636] - (.Apple Inc. - iPodService Module (64-bit).) - (11.0.5.5) = C:\Program Files\iPod\bin\iPodService.exe
3732 | [Owner : Système |Parent : 2880] - (.Google Inc. - Programme d'installation de Google.) - (1.2.131.7) = C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
1872 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Care Performance Service.) - (3.1.0.126) = C:\Program Files\Sony\VAIO Care\VCPerfService.exe
4416 | [Owner : Système |Parent : 636] - (.Intel Corporation - User Notification Service.) - (6.0.0.1189) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe
6072 | [Owner : Chouros |Parent : 2228] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
4052 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
4196 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
1252 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
2512 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
4576 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
6012 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
5216 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
5456 | [Owner : Chouros |Parent : 6072] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
3316 | [Owner : Chouros |Parent : 1872] - (.Sony of America Corporation - VaioCare Window Listener Application.) - (3.0.0.407) = C:\Program Files\Sony\VAIO Care\listener.exe
1840 | [Owner : Chouros |Parent : 3912] - (.Avira Operations GmbH & Co. KG - Updater GUI.) - (14.0.4.632) = C:\ProgramData\Avira\AntiVir Desktop\TEMP\SELFUPDATE\updrgui.exe
5676 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
1856 | [Owner : Chouros |Parent : 812] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
3744 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
3624 | [Owner : Système |Parent : 5676] - (.Sony Corporation - VAIO Event Service(Service Sub Module).) - (5.0.0.4270) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgrSub.exe
¤¤¤¤¤¤¤¤¤¤ | Processus démarrés
332 | [Owner : Système |Parent : 4] - (.Microsoft Corporation - Gestionnaire de sessions Windows.) - (6.1.7600.16385) = C:\Windows\System32\smss.exe
512 | [Owner : Système |Parent : 504] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
588 | [Owner : Système |Parent : 504] - (.Microsoft Corporation - Application de démarrage de Windows.) - (6.1.7600.16385) = C:\Windows\System32\wininit.exe
600 | [Owner : Système |Parent : 580] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
636 | [Owner : Système |Parent : 588] - (.Microsoft Corporation - Applications Services et Contrôleur.) - (6.1.7600.16385) = C:\Windows\System32\services.exe
664 | [Owner : Système |Parent : 588] - (.Microsoft Corporation - Local Security Authority Process.) - (6.1.7600.16915) = C:\Windows\System32\lsass.exe
672 | [Owner : Système |Parent : 588] - (.Microsoft Corporation - Service du gestionnaire de session locale.) - (6.1.7600.16385) = C:\Windows\System32\lsm.exe
728 | [Owner : Système |Parent : 580] - (.Microsoft Corporation - Application d'ouverture de session Windows.) - (6.1.7600.16447) = C:\Windows\System32\winlogon.exe
812 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
896 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
128 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
376 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1044 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1124 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1364 | [Owner : Système |Parent : 636] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.3.336) = C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe
1476 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1632 | [Owner : Système |Parent : 636] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.3.336) = C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe
1812 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2024 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2188 | [Owner : Chouros |Parent : 376] - (.Microsoft Corporation - Gestionnaire de fenêtres du Bureau.) - (6.1.7600.16385) = C:\Windows\System32\dwm.exe
2404 | [Owner : Système |Parent : 812] - (.Microsoft Corporation - COM Surrogate.) - (6.1.7600.16385) = C:\Windows\SysWOW64\dllhost.exe
3088 | [Owner : Système |Parent : 1632] - (.Avira Operations GmbH & Co. KG - AntiVir shadow copy service.) - (14.0.2.180) = C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe
2248 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
4944 | [Owner : Chouros |Parent : 4668] - (.Avira Operations GmbH & Co. KG - Antivirus System Tray Tool (Desktop).) - (14.0.3.332) = C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe
2316 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1112 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
3552 | [Owner : SERVICE RÉSEAU |Parent : 812] - (.Microsoft Corporation - WMI Provider Host.) - (6.1.7600.16385) = C:\Windows\System32\wbem\WmiPrvSE.exe
2708 | [Owner : SERVICE LOCAL |Parent : 128] - (.Microsoft Corporation - Isolation graphique de périphérique audio Windows .) - (6.1.7600.16385) = C:\Windows\System32\audiodg.exe
3640 | [Owner : Chouros |Parent : 6072] - (. - Shortcut_Module.) - (11.6.2014.5) = C:\Users\Chouros\Downloads\Shortcut_Module.exe
3912 | [Owner : Système |Parent : 5396] - (.Avira Operations GmbH & Co. KG - Product Updater.) - (14.0.4.632) = C:\ProgramData\Avira\AntiVir Desktop\TEMP\SELFUPDATE\update.exe
3972 | [Owner : Chouros |Parent : 3912] - (.Avira Operations GmbH & Co. KG - Updater GUI.) - (14.0.4.632) = C:\ProgramData\Avira\AntiVir Desktop\TEMP\SELFUPDATE\updrgui.exe
968 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
1360 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
2644 | [Owner : Chouros |Parent : 812] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
1628 | [Owner : Chouros |Parent : 3640] - (. - Process Stopper.) - (1.0.0.0) = C:\Shortcut_Module\Protect_Module.exe
¤¤¤¤¤¤¤¤¤¤ | RUN
04 - [64] HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - [64] HKLM\..\Run : [MessengerPlusForSkypeService] "C:\Program Files (x86)\Yuna Software\Messenger Plus! for Skype\MsgPlusForSkypeService.exe"
04 - [64] HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - [64] HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - [64] HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - [32] HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [32] HKLM\..\Run : [Apoint] %ProgramFiles%\Apoint\Apoint.exe
04 - [32] HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files\Java\jre6\bin\jusched.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [msnmsgr] "C:\Program Files (x86)\Windows Live\Messenger\msnmsgr.exe" /background
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [ares] "C:\Program Files (x86)\Ares\Ares.exe" -h
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Speech Recognition] "C:\Windows\Speech\Common\sapisvr.exe" -SpeechUX -Startup
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [EA Core] "C:\Program Files (x86)\Electronic Arts\EADM\Core.exe" -silent
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Badoo Desktop] C:\ProgramData\Badoo\Badoo Desktop\1.6.48.1082\Badoo.Desktop.exe
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Spotify Web Helper] "C:\Users\Chouros\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe"
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [] C:\Program Files (x86)\Samsung\Kies\External\FirmwareUpdate\KiesPDLR.exe
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Spotify] "C:\Users\Chouros\AppData\Roaming\Spotify\spotify.exe" /uri spotify:autostart
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
¤¤¤¤¤¤¤¤¤¤ | Services
Service en fonctionnement : WINDEFEND
Service stoppé : WINDEFEND
Service en fonctionnement : MMCSS
Service en fonctionnement : Dhcp
Service en fonctionnement : TcpIp
Service en fonctionnement : WinHttpAutoProxysvc
Service stoppé : WinHttpAutoProxysvc
Service en fonctionnement : SSDPSRV
Service en fonctionnement : MPSSvc
Service stoppé : MPSSvc
Service en fonctionnement : Rasman
Service stoppé : Rasman
Service en fonctionnement : LanmanServer
Service en fonctionnement : DNScache
Service stoppé : DNScache
¤¤¤¤¤¤¤¤¤¤ | Shortcut_Module | g3n-h@ckm@n | 11.06.2014.5
¤¤¤¤¤ Vista | 7 | 8 | 8.1 - 32/64 bits ¤¤¤¤¤ - Start 23:11:28 - 11/06/2014
Mis à jour le : 11/06/2014 | 21.40 par g3n-h@ckm@n
Contact : https://www.sosvirus.net/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Feedbacks : http://www.sosvirus.net/feedbacks-t75915.html
Boot : Normal
Système : Windows 7 Home Premium (64 bits) HomePremium
Mémoire RAM = Total (MB) : 4045 | Libre (MB) : 2049
Pagefile = Total (MB) : 8088 | Libre (MB) : 5511
Virtuelle = Total (MB) : 4194 | Libre (MB) : 4031
Registre sauvegardé , pour restaurer : C:\Shortcut_Module\Save\Clean\ERDNT.exe
¤¤¤¤¤¤¤¤¤¤ | Mises à jour Windows
Aucune mise à jour détectée !!!
~ Service Pack 1 non installé !!!
¤¤¤¤¤¤¤¤¤¤ | Navigateurs
IE : 9.0.8112.16457 (© Microsoft Corporation. Tous droits réservés.)
GC : 23.0.1271.97 (Copyright 2012 Google Inc. All rights reserved.)
¤¤¤¤¤¤¤¤¤¤ | Security
AV : Avira Desktop Disabled
AS : McAfee AntiVirus et AntiSpyware Enabled
FW : McAfee Firewall Enabled
WMI : OK
WU: Windows Update Service [Auto(2)] = Arrêté
AS: Windows Defender [Auto(2)] = démarré
FW: Windows FireWall Service [Auto(2)] = démarré
¤¤¤¤¤¤¤¤¤¤ | FlashPlayer
FlashPlayer ActiveX : 10.3.181.26
¤¤¤¤¤¤¤¤¤¤ | Processus tués
964 | [Owner : Système |Parent : 636] - (.AMD - AMD External Events Service Module.) - (6.14.11.1054) = C:\Windows\System32\atiesrxx.exe
1340 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Application sous-système spouleur.) - (6.1.7600.16962) = C:\Windows\System32\spoolsv.exe
1464 | [Owner : Système |Parent : 964] - (.AMD - AMD External Events Client Module.) - (6.14.11.1054) = C:\Windows\System32\atieclxx.exe
1576 | [Owner : Système |Parent : 636] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - (1.701.3.3014) = C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
1728 | [Owner : Système |Parent : 636] - (.Apple Inc. - MobileDeviceService.) - (17.96.2.2) = C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
1884 | [Owner : Système |Parent : 636] - (.Apple Inc. - Bonjour Service.) - (3.0.0.10) = C:\Program Files\Bonjour\mDNSResponder.exe
1908 | [Owner : Système |Parent : 636] - (.Broadcom Corporation. - Bluetooth Support Server.) - (6.2.1.500) = C:\Program Files\WIDCOMM\Bluetooth Software\btwdins.exe
2032 | [Owner : Système |Parent : 636] - (.Intel Corporation - Local Manageability Service.) - (6.0.0.1189) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
1152 | [Owner : Système |Parent : 636] - (.McAfee, Inc. - SiteAdvisor.) - (3.6.6.129) = C:\Program Files (x86)\McAfee\SiteAdvisor\mcsacore.exe
1476 | [Owner : Système |Parent : 636] - (.Yuna Software - Service - Messenger Plus! for Skype.) - (0.7.0.75) = C:\Program Files (x86)\Yuna Software\Messenger Plus! for Skype\MsgPlusForSkypeService.exe
1308 | [Owner : Système |Parent : 636] - (.Sony Corporation - Device Information Provider.) - (1.0.0.10240) = C:\Program Files (x86)\SONY\PMB\PMBDeviceInfoProvider.exe
1288 | [Owner : Système |Parent : 636] - (. - .) - (0.0.0.0) = C:\Windows\SysWOW64\PnkBstrA.exe
2056 | [Owner : Chouros |Parent : 1844] - (.Microsoft Corporation - Explorateur Windows.) - (6.1.7600.16768) = C:\Windows\explorer.exe
2252 | [Owner : Système |Parent : 636] - (.ArcSoft, Inc. - MgiSvr.) - (1.0.0.18) = C:\Program Files (x86)\ArcSoft\Magic-i Visual Effects 2\uCamMonitor.exe
2288 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
2324 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Content Folder Watcher.) - (1.3.0.9040) = C:\Program Files (x86)\Common Files\Sony Shared\VAIO Content Folder Watcher\VCFw.exe
2348 | [Owner : Système |Parent : 636] - (.Sony Corporation - VCM Intelligent Analyzing Manager.) - (3.7.0.14190) = C:\Program Files\Sony\VCM Intelligent Analyzing Manager\VcmIAlzMgr.exe
2452 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Smart Network Service.) - (3.3.1.8110) = C:\Program Files\Sony\VAIO Smart Network\VSNService.exe
2508 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Entertainment Database Service.) - (3.5.0.5270) = C:\Program Files (x86)\Common Files\Sony Shared\VAIO Entertainment Platform\VzCdb\VzCdbSvc.exe
2556 | [Owner : Système |Parent : 636] - (.Microsoft Corp. - Microsoft® Windows Live ID Service.) - (7.250.4232.0) = C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE
2580 | [Owner : Chouros |Parent : 2452] - (.Sony Corporation - VAIO Smart Network.) - (3.3.1.8110) = C:\Program Files\Sony\VAIO Smart Network\VSNClient.exe
2744 | [Owner : Système |Parent : 2288] - (.Sony Corporation - VAIO Event Service(Service Sub Module).) - (5.0.0.4270) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgrSub.exe
2936 | [Owner : Chouros |Parent : 2056] - (.Alps Electric Co., Ltd. - Alps Pointing-device Driver.) - (7.0.7.168) = C:\Program Files\Apoint\Apoint.exe
2944 | [Owner : Chouros |Parent : 2056] - (.Sun Microsystems, Inc. - Java(TM) Platform SE binary.) - (6.0.160.1) = C:\Program Files\Java\jre6\bin\jusched.exe
2968 | [Owner : Chouros |Parent : 2936] - (.Alps Electric Co., Ltd. - ApMsgFwd.) - (7.0.0.26) = C:\Program Files\Apoint\ApMsgFwd.exe
3004 | [Owner : Chouros |Parent : 2056] - (.Microsoft Corporation - Gadgets du Bureau Windows.) - (6.1.7600.16385) = C:\Program Files\Windows Sidebar\sidebar.exe
3064 | [Owner : Chouros |Parent : 2056] - (.DT Soft Ltd - DAEMON Tools Lite.) - (4.35.6.91) = C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe
1848 | [Owner : Chouros |Parent : 3044] - (.Alps Electric Co., Ltd. - Alps Pointing-device Driver for Windows NT/2000/XP/Vista.) - (7.0.1.31) = C:\Program Files\Apoint\ApntEx.exe
1452 | [Owner : Chouros |Parent : 2936] - (.ALPS - APVFB.) - (7.0.503.14) = C:\Program Files\Apoint\Apvfb.exe
1744 | [Owner : Chouros |Parent : 2056] - (.Spotify Ltd - SpotifyWebHelper.) - (0.9.10.14) = C:\Users\Chouros\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe
3056 | [Owner : Chouros |Parent : 2056] - (.Spotify Ltd - Spotify.) - (0.9.10.14) = C:\Users\Chouros\AppData\Roaming\Spotify\spotify.exe
2668 | [Owner : Chouros |Parent : 2056] - (.Broadcom Corporation. - Bluetooth Tray Application.) - (6.2.1.500) = C:\Program Files\WIDCOMM\Bluetooth Software\BTTray.exe
3124 | [Owner : Système |Parent : 1152] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
3132 | [Owner : Système |Parent : 1152] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
3152 | [Owner : Chouros |Parent : 2056] - (.Micro Application - .) - (1.0.0.1) = C:\Program Files (x86)\Micro Application\LauncherMA.exe
3172 | [Owner : Système |Parent : 3124] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\SysWOW64\rundll32.exe
3272 | [Owner : Chouros |Parent : 3252] - (.OpenOffice.org - OpenOffice.org 3.2.) - (3.2.9498.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.exe
3328 | [Owner : Chouros |Parent : 3272] - (.OpenOffice.org - OpenOffice.org 3.2.) - (3.2.9498.500) = C:\Program Files (x86)\OpenOffice.org 3\program\soffice.bin
3692 | [Owner : Chouros |Parent : 3012] - (.Apple Inc. - iTunesHelper.) - (11.0.5.5) = C:\Program Files (x86)\iTunes\iTunesHelper.exe
3888 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Indexeur Microsoft Windows Search.) - (7.0.7600.16808) = C:\Windows\System32\SearchIndexer.exe
4716 | [Owner : Système |Parent : 636] - (.Apple Inc. - iPodService Module (64-bit).) - (11.0.5.5) = C:\Program Files\iPod\bin\iPodService.exe
4836 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
4072 | [Owner : Système |Parent : 1348] - (.Google Inc. - Programme d'installation de Google.) - (1.2.131.7) = C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
3216 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Care Performance Service.) - (3.1.0.126) = C:\Program Files\Sony\VAIO Care\VCPerfService.exe
4196 | [Owner : Système |Parent : 636] - (.Intel Corporation - User Notification Service.) - (6.0.0.1189) = C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe
4448 | [Owner : Chouros |Parent : 3216] - (.Sony of America Corporation - VaioCare Window Listener Application.) - (3.0.0.407) = C:\Program Files\Sony\VAIO Care\listener.exe
2044 | [Owner : Chouros |Parent : 2056] - (.Google Inc. - Google Chrome.) - (23.0.1271.97) = C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
5868 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
5572 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
¤¤¤¤¤¤¤¤¤¤ | Processus démarrés
332 | [Owner : Système |Parent : 4] - (.Microsoft Corporation - Gestionnaire de sessions Windows.) - (6.1.7600.16385) = C:\Windows\System32\smss.exe
508 | [Owner : Système |Parent : 496] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
576 | [Owner : Système |Parent : 496] - (.Microsoft Corporation - Application de démarrage de Windows.) - (6.1.7600.16385) = C:\Windows\System32\wininit.exe
604 | [Owner : Système |Parent : 588] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
636 | [Owner : Système |Parent : 576] - (.Microsoft Corporation - Applications Services et Contrôleur.) - (6.1.7600.16385) = C:\Windows\System32\services.exe
660 | [Owner : Système |Parent : 576] - (.Microsoft Corporation - Local Security Authority Process.) - (6.1.7600.16915) = C:\Windows\System32\lsass.exe
668 | [Owner : Système |Parent : 576] - (.Microsoft Corporation - Service du gestionnaire de session locale.) - (6.1.7600.16385) = C:\Windows\System32\lsm.exe
728 | [Owner : Système |Parent : 588] - (.Microsoft Corporation - Application d'ouverture de session Windows.) - (6.1.7600.16447) = C:\Windows\System32\winlogon.exe
812 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
896 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
128 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
376 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1068 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1160 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1372 | [Owner : Système |Parent : 636] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.4.620) = C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe
1392 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1708 | [Owner : Système |Parent : 636] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.4.620) = C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe
1948 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1856 | [Owner : Chouros |Parent : 376] - (.Microsoft Corporation - Gestionnaire de fenêtres du Bureau.) - (6.1.7600.16385) = C:\Windows\System32\dwm.exe
2168 | [Owner : SERVICE LOCAL |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2396 | [Owner : Système |Parent : 812] - (.Microsoft Corporation - COM Surrogate.) - (6.1.7600.16385) = C:\Windows\SysWOW64\dllhost.exe
3288 | [Owner : Système |Parent : 1708] - (.Avira Operations GmbH & Co. KG - AntiVir shadow copy service.) - (14.0.4.642) = C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe
3684 | [Owner : Chouros |Parent : 3012] - (.Avira Operations GmbH & Co. KG - Avira system tray application.) - (14.0.4.620) = C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe
4436 | [Owner : SERVICE RÉSEAU |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
4884 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
3872 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
5732 | [Owner : Système |Parent : 636] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1456 | [Owner : SERVICE LOCAL |Parent : 128] - (.Microsoft Corporation - Isolation graphique de périphérique audio Windows .) - (6.1.7600.16385) = C:\Windows\System32\audiodg.exe
3188 | [Owner : Chouros |Parent : 2056] - (. - Shortcut_Module.) - (11.6.2014.5) = C:\Users\Chouros\Downloads\Shortcut_Module.exe
4304 | [Owner : SERVICE LOCAL |Parent : 376] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
2604 | [Owner : Système |Parent : 636] - (.Sony Corporation - VAIO Event Service (Service Module).) - (5.0.3.5060) = C:\Program Files (x86)\SONY\VAIO Event Service\VESMgr.exe
1360 | [Owner : Chouros |Parent : 3188] - (. - Process Stopper.) - (1.0.0.0) = C:\Shortcut_Module\Protect_Module.exe
¤¤¤¤¤¤¤¤¤¤ | RUN
04 - [64] HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - [64] HKLM\..\Run : [MessengerPlusForSkypeService] "C:\Program Files (x86)\Yuna Software\Messenger Plus! for Skype\MsgPlusForSkypeService.exe"
04 - [64] HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - [64] HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - [64] HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - [32] HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [32] HKLM\..\Run : [Apoint] %ProgramFiles%\Apoint\Apoint.exe
04 - [32] HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files\Java\jre6\bin\jusched.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [msnmsgr] "C:\Program Files (x86)\Windows Live\Messenger\msnmsgr.exe" /background
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [ares] "C:\Program Files (x86)\Ares\Ares.exe" -h
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Speech Recognition] "C:\Windows\Speech\Common\sapisvr.exe" -SpeechUX -Startup
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [EA Core] "C:\Program Files (x86)\Electronic Arts\EADM\Core.exe" -silent
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Badoo Desktop] C:\ProgramData\Badoo\Badoo Desktop\1.6.48.1082\Badoo.Desktop.exe
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Spotify Web Helper] "C:\Users\Chouros\AppData\Roaming\Spotify\Data\SpotifyWebHelper.exe"
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [] C:\Program Files (x86)\Samsung\Kies\External\FirmwareUpdate\KiesPDLR.exe
04 - HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\..\Run : [Spotify] "C:\Users\Chouros\AppData\Roaming\Spotify\spotify.exe" /uri spotify:autostart
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
¤¤¤¤¤¤¤¤¤¤ | Services
Service en fonctionnement : WINDEFEND
Service stoppé : WINDEFEND
Service en fonctionnement : MMCSS
Service en fonctionnement : Dhcp
Service en fonctionnement : TcpIp
Service en fonctionnement : WinHttpAutoProxysvc
Service stoppé : WinHttpAutoProxysvc
Service en fonctionnement : SSDPSRV
Service en fonctionnement : MPSSvc
Service stoppé : MPSSvc
Service en fonctionnement : LanmanServer
Service en fonctionnement : DNScache
Service stoppé : DNScache
¤¤¤¤¤¤¤¤¤¤ | Hosts
Remise à zéro impossible !!
¤¤¤¤¤¤¤¤¤¤ | Registre
Supprimé avec succès : [64]HKLM\Software\Classes\COMCTL.Toolbar.1
Supprimé avec succès : [64]HKLM\Software\Classes\DVDVideoSoft.VideoDownloader
Supprimé avec succès : [64]HKLM\Software\Classes\DVDVideoSoft.VideoDownloader.1
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdate.OneClickCtrl.10
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CoCreateAsync
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CoreClass
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CoreClass.1
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CoreMachineClass.1
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.ProcessLauncher.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3COMClassService.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3WebMachine.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3WebSvc.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\LinkurySmartBar.BandObjectAttribute
Supprimé avec succès : [64]HKLM\Software\Classes\SOHObj.SOHMrsCDSItem
Supprimé avec succès : [64]HKLM\Software\Classes\SOHObj.SOHMrsCDSItem.1
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdate.OneClickProcessLauncherMachine
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CoCreateAsync.1.0
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.CredentialDialogMachine
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.ProcessLauncher
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3WebMachine
Supprimé avec succès : [64]HKLM\Software\Classes\globalUpdateUpdate.Update3WebSvc
Supprimé avec succès : [32]HKLM\Software\Classes\globalUpdate.Update3WebControl.4
Supprimé avec succès : [32]HKLM\Software\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
Supprimé avec succès : [32]HKLM\Software\Classes\globalUpdateUpdate.Update3COMClassService
Supprimé avec succès : [32]HKLM\Software\Classes\globalUpdateUpdate.CoreMachineClass
Supprimé avec succès : [32]HKLM\Software\Classes\globalUpdateUpdate.Update3WebMachineFallback
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{39BAEC09-A627-3548-BE50-FF8F5D817AA7} : LinkurySmartBar.DBIM
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{6D4816CE-8F3F-39F4-A49B-5CE232416FB1} : LinkurySmartBar.MSG
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{8BD56DEA-E61D-3D78-B84A-4B2C192D2E07} : LinkurySmartBar.BandObjectStyle
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{B9AB4B69-C0CF-3A13-B48F-55631BD65910} : LinkurySmartBar.POINT
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{BF521CD4-5D90-3E98-BADE-A82B24B432D7} : LinkurySmartBar.DESKBANDINFO
Supprimé avec succès : [64]HKLM\Software\Classes\Record\{CD624A11-7B9C-3127-A62E-C9B82896FD10} : LinkurySmartBar.DBIMF
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\Microsoft\Internet Explorer\InternetRegistry\REGISTRY\USER\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\Complitly
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\Microsoft\Internet Explorer\InternetRegistry\REGISTRY\USER\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\SweetIM
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{4D00D8A1-CDBD-4DD8-AE10-3DCA5B10D0A2} : SOHMrsCDSItem Class
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{5645E0E7-FC12-43BF-A6E4-F9751942B298} : globalUpdate Update Plugin
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1} : globalUpdate.OneClickProcessLauncher
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A} : globalUpdate Update Plugin
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{FD501041-8EBE-11CE-8183-00AA00577DA2} : MyFree Codec Filter
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{00000001-4FEF-40D3-B3FA-E0531B897F98} : C:\Program Files (x86)\MyFree Codec\1.0b beta\XVID-CORE\xvid.ax
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{221ED0C5-9A7A-40B3-AB65-A6421CE826A4} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{2CB8D922-FCB6-4C3D-BF17-EA2FBD98C7D2} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\VideoFileToIPOD.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{41A0748D-200C-4CB4-BF57-8030EC4A66E7} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\RtmpDownload.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{5C3B5DAA-0AFF-4808-90FB-0F2F2D760E36} : C:\Program Files (x86)\MyFree Codec\1.0b beta\AC-3\ac3dx.ax
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{64697678-0000-0010-8000-00AA00389B71} : C:\Program Files (x86)\MyFree Codec\1.0b beta\XVID-CORE\xvid.ax
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{799FF7A5-2219-4894-B4DF-24FE88705222} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC} : C:\Program Files (x86)\globalUpdate\Update\1.3.25.0\psmachine.dll
Supprimé avec succès : [64]HKLM\Software\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A} : C:\Program Files (x86)\globalUpdate\Update\1.3.25.0\psmachine.dll
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\SoftwareUpdateAdmin.DLL
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492} : globalUpdatem
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52} : globalUpdate
Supprimé avec succès : [64]HKLM\Software\Classes\AppID\{6A070EEA-E3F8-411E-9D3A-F3814ED6D1A8} : SoftwareUpdateApp
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4} : SoftwareUpdate
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{41362495-8942-4D5A-BC98-8BDD17451100} : C:\Program Files (x86)\Common Files\DVDVideoSoft\DvsService.exe
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{41CF46F3-3AF0-4566-B53A-C293E121D380} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\VideoFileToIPOD.dll
Supprimé avec succès : [64]HKLM\Software\Classes\TypeLib\{5C2B0DF9-D8E7-49B1-8CC4-22A0AFD84EFE} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\RtmpDownload.dll
Supprimé avec succès : [32]:[32]HKLM\Software\Classes\TypeLib\{41E9D1FB-8CF7-4835-BEAB-CBC04D636A80} : C:\Program Files (x86)\Common Files\DVDVideoSoft\Dll\DVSVideoDownloader.dll
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{1609ADEA-21CF-4593-BB5B-96C5DF5F346E} : {5C2B0DF9-D8E7-49B1-8CC4-22A0AFD84EFE}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{174345D6-0A0F-4761-95B9-4AD6878F195F} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{1AD79784-C32D-46C7-8A35-6634C43316AC} : {41362495-8942-4D5A-BC98-8BDD17451100}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{1C1C1E8B-E08A-437A-B1C3-941A7FD6FEFF} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{381D3F20-0D99-43C5-ADA3-07862E29DF2A} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{422CA428-AACB-496A-8FDD-86758BCFB756} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{4243B67D-E0C4-47F9-9A49-99E9656F4123} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{4867A421-C5AB-457B-972C-BEA09A6A0E4B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{645E082A-B851-4498-A9B7-16F28EFEC3B5} : {5C2B0DF9-D8E7-49B1-8CC4-22A0AFD84EFE}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{65944E84-3390-43F2-9FE7-27E29BB4A37B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{6C941808-12ED-4FC5-9147-16D21D265BD1} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{76BD270B-4332-4E22-B913-B5BF59CE06F1} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{995E123A-2A19-4E52-872F-774C5589459C} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{A52621AD-E10F-477B-9ACB-B6181610788B} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{AA0F1A0E-3B49-4E90-A2D2-FEE328DD4E4E} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{B573EBEF-16F2-401E-9C7A-265AA1209E81} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{E2B423F6-7302-476D-894C-639E6116F0F2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{E3042B88-D89A-43AF-881A-7ECE17D9BFC6} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{F74D0DC8-0A9B-446E-B29C-9457934F5EF2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\Software\Classes\Interface\{F92F2C29-EC8E-4B66-B94A-083768324D55} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{1609ADEA-21CF-4593-BB5B-96C5DF5F346E} : {5C2B0DF9-D8E7-49B1-8CC4-22A0AFD84EFE}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{174345D6-0A0F-4761-95B9-4AD6878F195F} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{1AD79784-C32D-46C7-8A35-6634C43316AC} : {41362495-8942-4D5A-BC98-8BDD17451100}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{1C1C1E8B-E08A-437A-B1C3-941A7FD6FEFF} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{381D3F20-0D99-43C5-ADA3-07862E29DF2A} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{422CA428-AACB-496A-8FDD-86758BCFB756} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{4243B67D-E0C4-47F9-9A49-99E9656F4123} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{4867A421-C5AB-457B-972C-BEA09A6A0E4B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{645E082A-B851-4498-A9B7-16F28EFEC3B5} : {5C2B0DF9-D8E7-49B1-8CC4-22A0AFD84EFE}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{65944E84-3390-43F2-9FE7-27E29BB4A37B} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{6C941808-12ED-4FC5-9147-16D21D265BD1} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{76BD270B-4332-4E22-B913-B5BF59CE06F1} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{995E123A-2A19-4E52-872F-774C5589459C} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{A52621AD-E10F-477B-9ACB-B6181610788B} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{AA0F1A0E-3B49-4E90-A2D2-FEE328DD4E4E} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{B573EBEF-16F2-401E-9C7A-265AA1209E81} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{E2B423F6-7302-476D-894C-639E6116F0F2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{E3042B88-D89A-43AF-881A-7ECE17D9BFC6} : {41CF46F3-3AF0-4566-B53A-C293E121D380}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{F74D0DC8-0A9B-446E-B29C-9457934F5EF2} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [32]HKLM\Software\Classes\Interface\{F92F2C29-EC8E-4B66-B94A-083768324D55} : {41E9D1FB-8CF7-4835-BEAB-CBC04D636A80}
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginService
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WebCakeUpdaterService
Supprimé avec succès : [64]HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Wpm
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\HQ-Video-Pro-1_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\InstallManager_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\InstallMonetizer-PriceGong_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\Linkury_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\MessengerPlusLive_France_TBToolbarHelper_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\upfst_fr_185_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\VOPackage_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\WebPlayer_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\wprotectmanager_RASAPI32
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\HQ-Video-Pro-1_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\InstallManager_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\Linkury_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\MessengerPlusLive_France_TBToolbarHelper_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\SoftwareUpdate_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\upfst_fr_185_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\VOPackage_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\WebPlayer_RASMANCS
Supprimé avec succès : [64]HKLM\Software\Microsoft\Tracing\wprotectmanager_RASMANCS
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\InstTracker_RASAPI32
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\Linkury_RASAPI32
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\Smartbar_RASAPI32
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\InstTracker_RASMANCS
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\Linkury_RASMANCS
Supprimé avec succès : [32]HKLM\Software\Microsoft\Tracing\Smartbar_RASMANCS
Supprimé avec succès : [HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\Mozilla\Firefox\Extensions]|[{58167137-F08E-F867-44D8-3189AA654B6F}] : C:\Program Files (x86)\Re-markit-soft\170.xpi
Supprimé avec succès : [64]HKLM\SOFTWARE\GlobalUpdate
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\DVDVideoSoft
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\globalUpdate
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\AppDataLow\Software\Re-markit
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{100EB1FD-D03E-47FD-81F3-EE91287F9465} : ShopperReports.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{14CEEAFF-96DD-4101-AE37-D5ECDC23C3F6} : alotBHO.dll;alotBHO.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{22D8E815-4A5E-4DFB-845E-AAB64207F5BD} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{258C9770-1713-4021-8D7E-1F184A2BD754} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{472734EA-242A-422B-ADF8-83D1E48CC825} : PCTBrowserDefender.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{57F02779-3D88-4958-8AD3-83C12D86ADC7} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{5AA2BA46-9913-4DC7-9620-69AB0FA17AE7} : alot.dll;alot.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{69ABB8E4-3A44-461C-93BC-C3BB6BDF2DF3} : Backcountry.com.Steepandcheap.Toolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{74F475FA-6C75-43BD-AAB9-ECDA6184F600} : SuperfishIEAddon.dll;SuperfishIEAddon.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{92085AD4-F48A-450D-BD93-B28CC7DF67CE} : eBayTB.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{BDEA95CF-F0E6-41E0-BD3D-B00F39A4E939} : ShoppingReport.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{CDEEC43D-3572-4E95-A2A5-F519D29F00C0} : advancedsearchbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{F98BA7F6-48D8-4CE7-A8D0-39D13FD6F14F} : Backcountry.com.Steepandcheap.Toolbar.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2A0F3D1B-0909-4FF4-B272-609CCE6054E7} : PCTBrowserDefender.dll
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Stats\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Supprimé avec succès : [64]HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Stats\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Supprimé avec succès : [64]HKLM\Software\Classes\Installer\Products\93BAD29AC2E44034A96BCB446EB8552E : C:\Program Files (x86)\globalUpdate\Update\1.3.25.0\
Supprimé avec succès : [64]HKLM\Software\Classes\Installer\Features\6E715662668DD93419C98B1B5AE20608 : gm_Optional
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5 : C:\Program Files (x86)\Iminent\inst\Bootstrapper\Bootstrapper.exe
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375 : 02:\SOFTWARE\Iminent\AppInstanceUid
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\649A52D257CA5DB4EAAE8BA9EB23E467 : 01:\Software\Smartbar\version
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6C63F7979DCC2154CB9591969A5CB89D : 02:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP\UserSettings
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC : 02:\Software\Boxore\BoxoreClient\version
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Linkury\Common\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Linkury\Common\iconsWide\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Smartbar\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\inst\Bootstrapper\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Smartbar\Application\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Smartbar\Common\iconsWide\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Boxore\BoxoreClient\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Linkury\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Iminent\inst\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Users\Chouros\AppData\Local\Smartbar\Common\]
Supprimé avec succès : [32][HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\Folders]|[C:\Program Files (x86)\Boxore\]
Supprimé avec succès : [64]HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\Activeris AntiMalware_is1
Supprimé avec succès : [64]HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\54151819-959C-CF37-56D1-E5FCB816F2FC : Re-markit
Supprimé avec succès : HKU\S-1-5-21-2845002362-1121858858-1332801955-1000\Software\Microsoft\Windows\CurrentVersion\Uninstall\MyFreeCodec
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OfferBoxUpdateTask
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OpenCandyHelperRunOnce
Supprimé avec succès : [32]HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D872BF4A-1C2F-48BB-A05E-505A59BC31D1} : \OfferBoxUpdateTask
¤¤¤¤¤¤¤¤¤¤ | IFEO
¤¤¤¤¤¤¤¤¤¤ | Dossiers
Supprimé avec succès : C:\Windows\Tasks\globalUpdateUpdateTaskMachineCore1cf7381ab6009a3.job = globalUpdate
Supprimé avec succès : C:\Program Files (x86)\BitZipper
Supprimé avec succès : C:\Program Files (x86)\DVDVideoSoft
Supprimé avec succès : C:\Program Files (x86)\MyFree Code -
Contributeurça c'est Shortcut_Module , il me faudra les autres !
et :
~ Service Pack 1 non installé !!! ???
donc dans l'attente....
-
-
-
-
Contributeurdésolé pour l'absence , bon :
- 1/ Win 7 n'est pas à jour (mise à jour surement à faire en bas à droite)
- 2/ Supprimer les P2P :
Ares Galaxy PeerToPeer
2P.Azureus
2P.Azureus^
- 3/ Mettre à jour aussi après Win 7, java et AdobePour java :
- Java
Pour adobe reader :
- Adobe reader
(décocher mcAfee)
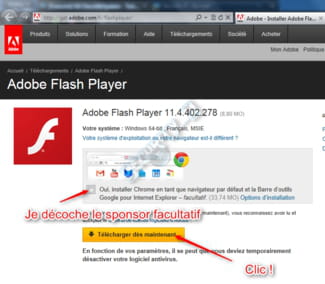
Pour Flash Player :
- Flash Player (vérification)
- Instalation (choisir sa version)
IMPORTANT : Ne prendre des téléchargements QUE sur le site Editeur
voici un petit logiciel très important pour te permettre de te maintenir à jour :SXCU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
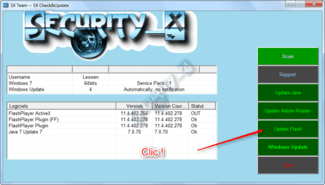
Au menu principal, choisir l'option Rapport.
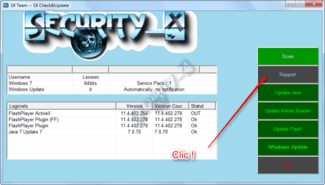
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
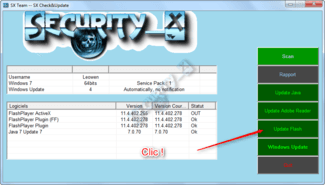
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
Ensuite, 4/ Tu vas passer dans l'ordre : USBFix et me refaire un ZHPDiag après !
Merci :
USBFix
Télécharge : UsbFix par El Desaparecido sur ton Bureau.
mirror
A / Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement. Tous les Antivirus
B / Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
C / Double clique sur UsbFix.exe.
D / Clique sur Options, dans le menu BBCode choisis CCM
E / Valide en cliquant sur Appliquer.
F / UsbFix se relancera pour prendre en compte tes réglages.
G / Clique sur Nettoyage.
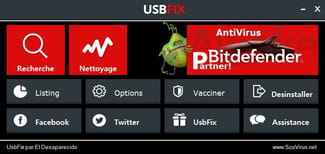
H / Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage.
I / À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
1 / Le rapport est aussi sauvegardé à la racine du disque système.
( C:\UsbFix\Log\UsbFix [Clean 1] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
2 / ->> Tutoriel (aide) en images sur le site de l'auteur.
-
-
Contributeuril manque le rapport USBFix !
Qu'est-ce que "Service Pack 1" ?
le service pack 1 c'est ton logiciel Win 7 qui n'est pas à jour !
on va continuer : il faut que tu passes Adwcleaner , JRT ,
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
donc 1 mise à jour et 3 rapport dans ton prochain message
USBFix
Adwcleaner
JRT
et pour finir un autre ZHPDiag s'il te plait !
merci