Virus Resistant
Résolu
Bonjour !
Suite à un téléchargement, j'ai attrapé un virus assez coriace.
Il m'a changer mes applications par défaut pour plusieurs types de fichier (mp3, jpg, png, etc...).
Il m’empêche d'ouvrir CCleaner ou de le retelecharger.
Au niveaux de Google Chrome (que j'utilise comme navigateur par défaut) Il a installé des extensions (que j'ai put enlever sans soucis), Il m'a rajouter une toolbar sans nom, ils ouvre des Pop up (qui sont automatiquement fermer pour la plus part par addblock), et quand je fait une recherche google, il m'envoie parfois sur une recherche Bing qui n'a rien à voir.
J'ai fait plusieurs analyse avec Malwarebytes et Adwcleaner qui n'ont rien données, ainsi qu'une Analyse Avast du système complet + analyse au redémarrage qui n'ont rien données.
J'ai chercher un peut dans mes programmes mais je vois pas de truc nouveaux ou pas clean.
Est-ce que quelqu'un aurait une solution à mon problème ?
Merci :)
Suite à un téléchargement, j'ai attrapé un virus assez coriace.
Il m'a changer mes applications par défaut pour plusieurs types de fichier (mp3, jpg, png, etc...).
Il m’empêche d'ouvrir CCleaner ou de le retelecharger.
Au niveaux de Google Chrome (que j'utilise comme navigateur par défaut) Il a installé des extensions (que j'ai put enlever sans soucis), Il m'a rajouter une toolbar sans nom, ils ouvre des Pop up (qui sont automatiquement fermer pour la plus part par addblock), et quand je fait une recherche google, il m'envoie parfois sur une recherche Bing qui n'a rien à voir.
J'ai fait plusieurs analyse avec Malwarebytes et Adwcleaner qui n'ont rien données, ainsi qu'une Analyse Avast du système complet + analyse au redémarrage qui n'ont rien données.
J'ai chercher un peut dans mes programmes mais je vois pas de truc nouveaux ou pas clean.
Est-ce que quelqu'un aurait une solution à mon problème ?
Merci :)
11 réponses
-
Salut
Une petite capture d'écran de tes applications et logiciels ?
Qu'on te dise si il y a des trucs a virer. Ca m'étonnerais que malwarebyte et adwcleaner ne donnent rien.
-
ModérateurSalut,
Vois si restauration du système Windows est possible.
sinon :
Voici les étapes de la procédure à suivre :
Suis le tutoriel AdwCleaner d'Xplode- Télécharge le sur ton Bureau ou dans ton dossier des téléchargements,
- Lance "AdwCleaner" puis clique sur [Scanner],
- L'analyse va durer plusieurs minutes, patiente,
- Une fois le scan terminé, ne décoche rien, clique sur [Nettoyer],
- Une fois le nettoyage terminé, un rapport va s'ouvrir,
- Copie/colle le contenu du rapport dans ta prochaine réponse.
Si le copié/collé ne fonctionne pas, utilise le site http://pjjoint.malekal.com/ pour héberger ton rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
2°)
Réinitialise/Répare les navigateurs WEB :- Réparer Mozilla Firefox (premier paragraphe)
- Réparer Google Chrome (seulement le premier paragraphe).
- Réinitialiser et réparer Internet Explorer
3°) FRST
Suis le tutoriel FRST. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST, 3 rapports FRST seront générés :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie ces 3 rapports sur le site http://pjjoint.malekal.com/ et en retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
Veuillez appuyer sur une touche pour continuer la désinfection... -
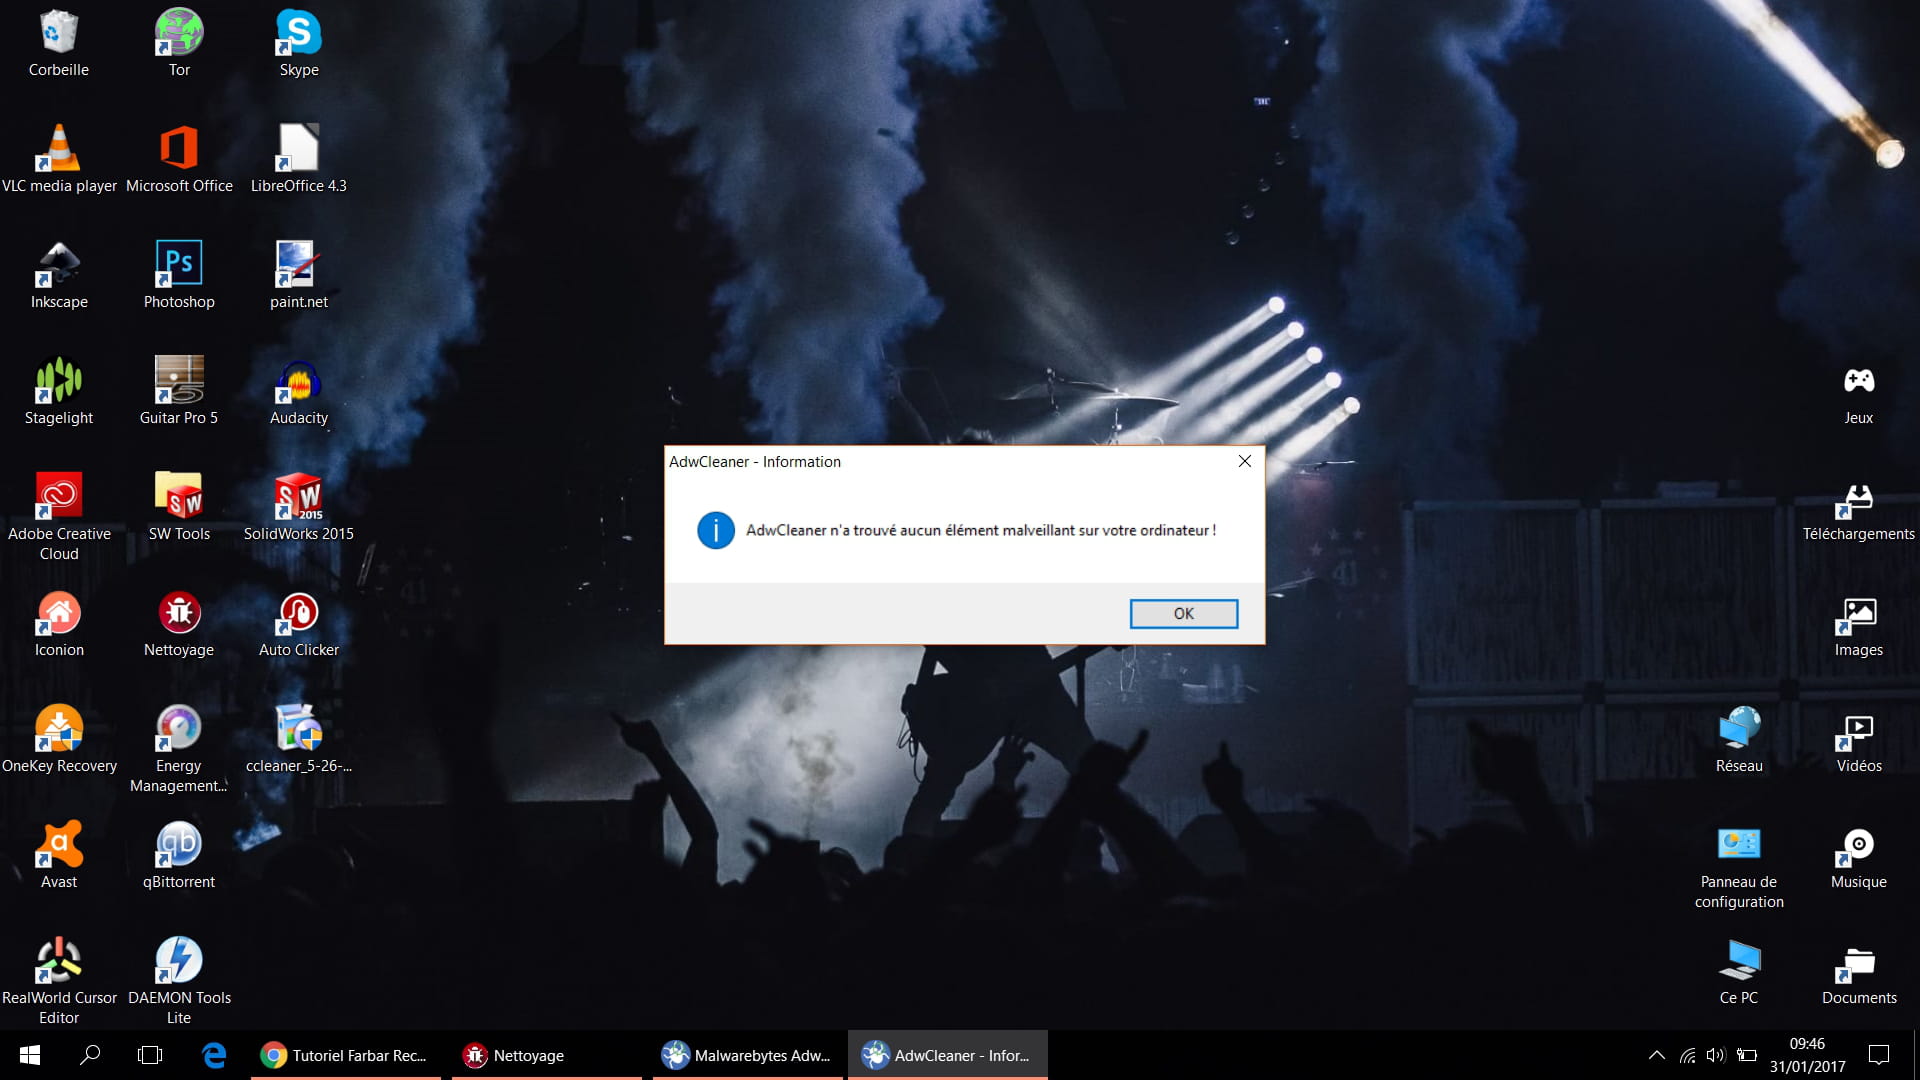
Adwcleaner ne trouve rien (Cf capture d'écran)
J'ai déja réinitialisé Chrome et ça n'a rien changer. Je n'utilise pas les autres.
Lien FRST : https://pjjoint.malekal.com/files.php?id=FRST_20170131_t10c11w13c8e13
LienAddition : https://pjjoint.malekal.com/files.php?id=20170131_u13m13l15k11x10
Lien Shortcut : https://pjjoint.malekal.com/files.php?id=20170131_x9v15d5p13q9 -
ModérateurVoici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Ouvre le bloc-notes : Touche Windows + R,
Dans le champs "Exécuter", saisir notepad et OK.
Copie/Colle dedans ce qui suit :CreateRestorePoint:
CloseProcesses:
2016-08-07 10:07 - 2016-12-24 15:01 - 0000130 _____ () C:\Users\HP\AppData\Local\c6d75b0160ee3c4fad1f1dde31dc904e
Task: C:\WINDOWS\Tasks\3zlu7Z0wLKWX10O04sn.job => C:\Users\Pierre\AppData\Roaming\3zlu7Z0wLKWX10O04sn.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\Adobe Flash Player Updater.job => C:\WINDOWS\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe
Task: C:\WINDOWS\Tasks\D6oGLDBDyn.job => C:\Users\Pierre\AppData\Roaming\D6oGLDBDyn.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\nDeOoQ00JdSyBeG.job => C:\Users\Pierre\AppData\Roaming\nDeOoQ00JdSyBeG.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\qNm2eC4Aft5BcVXpvzDDc3Y.job => C:\Users\Pierre\AppData\Roaming\qNm2eC4Aft5BcVXpvzDDc3Y.exe <==== ATTENTION
2015-04-14 17:28 - 2015-04-14 17:28 - 0004387 _____ () C:\Users\Pierre\AppData\Roaming\3zlu7Z0wLKWX10O04sn
2016-03-11 21:52 - 2016-03-11 21:52 - 0000113 _____ () C:\Users\Pierre\AppData\Roaming\D2Info0
2015-04-14 17:28 - 2015-04-14 17:28 - 0004387 _____ () C:\Users\Pierre\AppData\Roaming\D6oGLDBDyn
2015-04-19 13:20 - 2015-09-29 21:25 - 0000626 _____ () C:\Users\Pierre\AppData\Roaming\nDeOoQ00JdSyBeG
2015-03-30 21:06 - 2015-03-30 21:06 - 0000112 _____ () C:\Users\Pierre\AppData\Roaming\Préfs JP2K CS6
2015-04-19 13:20 - 2015-09-29 21:25 - 0000626 _____ () C:\Users\Pierre\AppData\Roaming\qNm2eC4Aft5BcVXpvzDDc3Y
2015-03-22 11:41 - 2015-03-22 11:46 - 0000129 _____ () C:\Users\Pierre\AppData\Local\5c878db1004f89bd7fb74531a1d064e2
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Une fois, le texte collé dans le Bloc-notes,
Menu "Fichier" puis "Enregistrer sous",
A gauche, place toi sur le Bureau,
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clique sur "Enregistrer", cela va créer fixlist.txt sur le Bureau.
Relance FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire ( pas obligatoire )
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
Veuillez appuyer sur une touche pour continuer la désinfection... -
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:23-09-2015
Exécuté par Pierre (2017-01-31 10:03:18) Run:2
Exécuté depuis C:\Users\Pierre\Desktop\Nettoyage
Profils chargés: Pierre (Profils disponibles: Pierre)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
Task: C:\WINDOWS\Tasks\3zlu7Z0wLKWX10O04sn.job => C:\Users\Pierre\AppData\Roaming\3zlu7Z0wLKWX10O04sn.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\Adobe Flash Player Updater.job => C:\WINDOWS\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe
Task: C:\WINDOWS\Tasks\D6oGLDBDyn.job => C:\Users\Pierre\AppData\Roaming\D6oGLDBDyn.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\nDeOoQ00JdSyBeG.job => C:\Users\Pierre\AppData\Roaming\nDeOoQ00JdSyBeG.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\qNm2eC4Aft5BcVXpvzDDc3Y.job => C:\Users\Pierre\AppData\Roaming\qNm2eC4Aft5BcVXpvzDDc3Y.exe <==== ATTENTION
2015-04-14 17:28 - 2015-04-14 17:28 - 0004387 _____ () C:\Users\Pierre\AppData\Roaming\3zlu7Z0wLKWX10O04sn
2016-03-11 21:52 - 2016-03-11 21:52 - 0000113 _____ () C:\Users\Pierre\AppData\Roaming\D2Info0
2015-04-14 17:28 - 2015-04-14 17:28 - 0004387 _____ () C:\Users\Pierre\AppData\Roaming\D6oGLDBDyn
2015-04-19 13:20 - 2015-09-29 21:25 - 0000626 _____ () C:\Users\Pierre\AppData\Roaming\nDeOoQ00JdSyBeG
2015-03-30 21:06 - 2015-03-30 21:06 - 0000112 _____ () C:\Users\Pierre\AppData\Roaming\Préfs JP2K CS6
2015-04-19 13:20 - 2015-09-29 21:25 - 0000626 _____ () C:\Users\Pierre\AppData\Roaming\qNm2eC4Aft5BcVXpvzDDc3Y
2015-03-22 11:41 - 2015-03-22 11:46 - 0000129 _____ () C:\Users\Pierre\AppData\Local\5c878db1004f89bd7fb74531a1d064e2
Hosts:
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\WINDOWS\Tasks\3zlu7Z0wLKWX10O04sn.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\Adobe Flash Player Updater.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\D6oGLDBDyn.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\nDeOoQ00JdSyBeG.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\qNm2eC4Aft5BcVXpvzDDc3Y.job => déplacé(es) avec succès
C:\Users\Pierre\AppData\Roaming\3zlu7Z0wLKWX10O04sn => déplacé(es) avec succès
C:\Users\Pierre\AppData\Roaming\D2Info0 => déplacé(es) avec succès
C:\Users\Pierre\AppData\Roaming\D6oGLDBDyn => déplacé(es) avec succès
C:\Users\Pierre\AppData\Roaming\nDeOoQ00JdSyBeG => déplacé(es) avec succès
"C:\Users\Pierre\AppData\Roaming\Préfs JP2K CS6" => Fichier/Dossier non trouvé(e).
C:\Users\Pierre\AppData\Roaming\qNm2eC4Aft5BcVXpvzDDc3Y => déplacé(es) avec succès
C:\Users\Pierre\AppData\Local\5c878db1004f89bd7fb74531a1d064e2 => déplacé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
========= RemoveProxy: =========
HKLM\SYSTEM\CurrentControlSet\services\NlaSvc\Parameters\Internet\ManualProxies\\ => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-446630953-2393673513-3569877293-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-446630953-2393673513-3569877293-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
========= Fin de RemoveProxy: =========
EmptyTemp: => 4.2 GB données temporaires supprimées.
Le système a dû redémarrer..Fin de Fixlog 10:06:43
-

voici la capture dont je parlais tout à l'heure. -
ModérateurCa doit être bon côté virus.
Il te reste le problème des fichiers mp3 etc
c'est ça ?
-
Oui mais ça c'est pas un gros probleme, je les avais déja remis comme il faut. Coté navigateur pour l'instant j'ai pas de soucis. Mais je peux toujours pas ouvrir CCleaner et windows continue de m'envoyer sur un lien pas net pour le réinstaler...
-
Autant pour moi, les sites pas net ça devais venir de mon navigateur, j'ai réussi à réinstaller CCleaner correctement. Je vais faire du nettoyage et de la réparation de registre pour être sur qu'il ne reste rien.
En tout cas merci pour ton aide Malekal_morte ! -
Modérateurok,
Termine par un nettoyage Malwarebytes - Tutoriel Malwarebytes Anti-Malware version gratuite
Quelques conseils :
Pour ne plus te faire avoir.
A lire - Programmes parasites / PUPs : Dossier Adwares/PUPs : programmes indésirables et parasites
(Surtout active les détections LPIs pour détecter les programmes parasites et publicitaires)
-
D'acc, Merci encore :)