CPU à 95° constant
RésoluBonjour,
j'ai un petit problème avec mon CPU il est constamment à 95° même quand je suis juste sur le bureau comment puis je faire ?
J'ai changé la patte thermique il y a une semaine donc le problème ne vient pas de là je suppose...
Mes anti virus ne détecte rien non plus...
voici le lien de mes fichiers de FRST et addition txt
https://up.security-x.fr/file.php?h=Rc3bf766b8e23f43d8472de331c99e0e7
8 réponses
-
Modérateur
Bonjour.
Il manque le rapport FRST.
Pour information TotalAV est une arnaque voir https://forums.commentcamarche.net/forum/affich-36320037-total-av-a-debite-mon-compte-bancaire-sujet-groupe#3
Windows Defender t'a trouvé un cheval de Troie, j'ai l'impression que tu utilises des logiciels piratés.
Windows Defender:
================
Date: 2023-05-12 21:54:36
Description:
Antivirus Microsoft Defender a détecté un logiciel malveillant ou potentiellement indésirable.
Pour plus d’informations, reportez-vous aux éléments suivants :
https://go.microsoft.com/fwlink/?linkid=37020&name=Trojan%3AMSIL%2FZapchast.MBAT%21MTB&threatid=2147838922&enterprise=0
Nom : Trojan:MSIL/Zapchast.MBAT!MTB
ID : 2147838922
Gravité : Grave
Catégorie : Cheval de Troie
Chemin : file:_C:\Users\xquen\AppData\Local\list.exe
Origine de la détection : Ordinateur local
Type de détection : Concret
Source de détection : Système
Utilisateur : AUTORITE NT\Système
Nom du processus : C:\Users\xquen\AppData\Local\davidge.exe
Version de la veille de sécurité : AV: 1.389.1061.0, AS: 1.389.1061.0, NIS: 1.389.1061.0
Version du moteur : AM: 1.1.20300.3, NIS: 1.1.20300.3
-
Bonjour,Bonsoir,
Désolé si j'ai mis du temps à répondre je te refais deux lien car il s'est écoulé beaucoup de temps depuis le dernier message :/
Dans l'attente de votre réponse
https://up.security-x.fr/file.php?h=R68280c69babee2b645fe521eaef55118
additionhttps://up.security-x.fr/file.php?h=R213d41ed4788e381dece0c0ec2f7c070
FRST -
Modérateur
Tu as apparemment désinfecté ton pc qui était très infecté, malheureusement il reste pas mal de traces de l'infection pour les supprimer fait ce qui suit :
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender Security Center: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1886080343-323938480-1909370117-1001\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction HKLM\Software\Policies\...\system: [EnableSmartScreen] 0 AV: Total AV (Enabled - Up to date) {0567E33F-93C9-11B5-891D-90A37AEB2766} Startup: C:\Users\xquen\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cronkite.lnk [2023-05-12] ShortcutTarget: cronkite.lnk -> C:\Program Files (x86)\Out\Aerobically.exe (Pas de fichier) Startup: C:\Users\xquen\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cronkitecronkite.lnk [2023-05-12] ShortcutTarget: cronkitecronkite.lnk -> C:\Program Files (x86)\unfolded\While.exe (Pas de fichier) HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1886080343-323938480-1909370117-1001\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction CHR HKLM\...\Chrome\Extension: [iikflkcanblccfahdhdonehdalibjnif] CHR HKLM-x32\...\Chrome\Extension: [aegnopegbbhjeeiganiajffnalhlkkjb] CHR HKLM-x32\...\Chrome\Extension: [ccbpbkebodcjkknkfkpmfeciinhidaeh] CHR HKLM-x32\...\Chrome\Extension: [iikflkcanblccfahdhdonehdalibjnif] HKLM-x32\...\Run: [] => [X] HKU\S-1-5-21-1886080343-323938480-1909370117-1001\...\Run: [] => [X] ShortcutTarget: cronkite.lnk -> C:\Program Files (x86)\Out\Aerobically.exe (Pas de fichier) ShortcutTarget: cronkitecronkite.lnk -> C:\Program Files (x86)\unfolded\While.exe (Pas de fichier) Task: {10FFF6DB-F3DF-4460-8556-922B51BBCC2D} - System32\Tasks\Driver Booster Update => "C:\Program Files (x86)\IObit\Driver Booster\10.4.0\AutoUpdate.exe" /auto (Pas de fichier) Task: {1650FB0E-3105-4EDE-A73C-B315B50FB859} - System32\Tasks\n8txqa\fffbt9\z194sc\czhi7p\jiadhu\l6e69n\6t0xdf\osjrem\0am5af\l0j9fi\tg3t94\cwo3dh\reyo3g\hcat5z\qt7jta\zgviq7\wj9j0p => %localappdata%\davidge.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {3A9A4890-7A95-4225-9ACC-58B42C3A6302} - System32\Tasks\vcfmhu\adojgh\f6cchb\2g06ot\2hnfrc\gaqfe5\vxbl61\2orqw9\itdhjp\086arl\19mf0z\oorcyo\yo42bb\z5x30h\47jpd1\59xsr8\y47w1o => %localappdata%\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {3BC21B8B-3352-49A4-AF93-7FB80DC79911} - System32\Tasks\65gcqk\my9tkh\36e33f\ibtci1\1h6zxy\pa0wx3\q5dppm\p3l0ya\kio5db\c4cpzx\p58jjj\oi7zs9\jzbwys\0h4hwq\lqxsfx\qtrdd3\ijgy21 => %PROGRAMFILES(x86)%\unfolded\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {4BDEB69C-C00C-4BF0-8BE0-F6A4221FA8FC} - System32\Tasks\05do6r\575dat\do4a5s\brybeo\cwzo8r\nm4lwm\axoykv\1vlho0\k5gyku\iacyew\cl32b8\061vvc\h9obpg\v6xcby\c3dexl\2xjrq9\q8q30t => %localappdata%\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {4F0CD408-A316-44BF-8D5E-F80BA43078AF} - System32\Tasks\49ngzo\xu6uet\2lqmpt\krmthw\h90oyp\7vzmki\26yj4f\56tx0r\kn1wb9\5ddf30\lsq4cm\la9f6e\g1jh7a\ejydlo\vnzoqz\o24qij\f5nmpa => %PROGRAMFILES(x86)%\Out\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {53E932BC-FB8A-4302-ABEA-04C0D130C1C5} - System32\Tasks\t7ibkt\uuwyim\zaxgwi\5ohu70\nsygf7\05spki\f0cug3\qb1dra\qlv93p\lej2pn\mbeyce\y9w9z5\7rtt1h\u5nm0s\vji82z\s0px8m\m1gsb8 => %PROGRAMFILES(x86)%\Readmitted\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {68F59998-4FA9-4289-AE02-BCDDDB70D113} - System32\Tasks\bbkrm8\s91foa\pxj4qg\dulwor\h5dz6f\avkfbc\pb5f6e\artcs2\r2ljlf\xu6e7r\zq3b2x\rpyiog\1c4shf\81tj14\45gg7v\a4ckuw\6zhz3w => %PROGRAMFILES(x86)%\Out\zalman.exe (Pas de fichier) Task: {72EB6BD4-BA17-486A-AA2A-61A6B6DDD225} - System32\Tasks\0beyxl\17rri7\xunupd\5182xx\sll6xd\ybjjrc\jc3p5i\dbdw49\dinmeq\3ambzi\twk4jm\t5lbp8\ne09ce\ooqhs7\82jd2q\59wq41\edtbbe => %localappdata%\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {760B31AA-FFE4-4FC3-BE41-7BDB877E112F} - \FreeDownloadManagerHelperService -> Pas de fichier Task: {7CFE02DB-D78D-45F0-8A45-D080AA21D61C} - System32\Tasks\2nopsg\z7uy0f\nfitb6\y9h6o7\xd1az1\x4vtlq\7981ge\mift3w\4agpqe\b0k6hu\w8kstn\444vlj\z3y3yj\89tj2x\wym1w9\eyd7iu\tgwzw1 => %PROGRAMFILES(x86)%\Shorthanded\georgeson.exe (Pas de fichier) Task: {842BD25C-DBE8-4F8B-97C6-16CDFDDE660C} - System32\Tasks\dc6ity\8awzt8\7g8740\57s9va\2socn5\d9dcay\ydm4mj\gaj141\t8v7nl\2tjnx7\auokl6\87xl3z\9jmohv\r2uzp0\tybmet\xmh4v3\6hx1zo => %localappdata%\androgens.exe (Pas de fichier) Task: {8718EAB7-AAE6-4D08-B4A3-6EB8ED0D00E4} - System32\Tasks\Opera scheduled Autoupdate 1679239383 => C:\Users\xquen\AppData\Local\Programs\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Task: {9D1AE100-056F-498C-B162-2E4FC0D1A9B1} - \Opera scheduled assistant Autoupdate 1612855854 -> Pas de fichier Task: {A36107C3-D894-4063-95F8-91ADF437BA64} - System32\Tasks\Microsoft\Windows\WindowsUpdate\RUXIM\PLUGScheduler => "%ProgramFiles%\RUXIM\PLUGscheduler.exe" (Pas de fichier) Task: {A672B496-632E-44E7-B618-33D63EDE1380} - System32\Tasks\i8zdfp\e7idku\b2mjfy\6jajoa\iegwqa\j3s8xc\akwh3r\vezwzo\bs510a\4qf1i5\7pfltu\xq9n2p\bxn2q4\wq0l6e\jquahz\d599kg\iqo4e5 => %PROGRAMFILES(x86)%\unfolded\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {D37FD7A2-99EA-4E5B-9E2E-D5CE3D1A62FC} - System32\Tasks\8fn7z7\7vlg0t\ndtoep\yjrhy8\yjpnpv\8vwtgo\x53m8o\0vtf24\7qjxe8\566kzf\znvm5d\fixxe6\p62t4n\taoqs3\gzjraq\oqley8\ci4l6i => %PROGRAMFILES(x86)%\Out\forged.exe (Pas de fichier) Task: {F63BA0F0-C1C4-45F3-80C3-7A4E3DE35C18} - System32\Tasks\Driver Booster SkipUAC (xquen) => "C:\Program Files (x86)\IObit\Driver Booster\10.4.0\DriverBooster.exe" /skipuac (Pas de fichier) Task: {F6BF0E57-74A2-4CB5-B1D6-8DF0441AB2AD} - System32\Tasks\yh98fe\fujthj\3kct4u\teqzzz\f8al05\d3ukaw\lk8y9c\hly0wc\1cupue\rm4gne\goa4vf\gmfbfp\sc7t27\lnvqsa\gd869k\xetdci\6eh2rt => %PROGRAMFILES(x86)%\Readmitted\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) FF Plugin-x32: @videolan.org/vlc,version=3.0.11 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] FF Plugin-x32: @videolan.org/vlc,version=3.0.16 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] S4 AdskLicensingService; "C:\Program Files (x86)\Common Files\Autodesk Shared\AdskLicensing\Current\AdskLicensingService\AdskLicensingService.exe" [X] S2 DCIService; C:\Program Files (x86)\Lavasoft\Web Companion\Service\x64\DCIService.exe [X] S3 Rockstar Service; "C:\Program Files\Rockstar Games\Launcher\RockstarService.exe" [X] S3 cpuz154; \??\C:\WINDOWS\temp\cpuz154\cpuz154_x64.sys [X] U4 Sense; pas de ImagePath FF Plugin-x32: @videolan.org/vlc,version=3.0.11 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] FF Plugin-x32: @videolan.org/vlc,version=3.0.16 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] S4 AdskLicensingService; "C:\Program Files (x86)\Common Files\Autodesk Shared\AdskLicensing\Current\AdskLicensingService\AdskLicensingService.exe" [X] S2 DCIService; C:\Program Files (x86)\Lavasoft\Web Companion\Service\x64\DCIService.exe [X] S3 Rockstar Service; "C:\Program Files\Rockstar Games\Launcher\RockstarService.exe" [X] S3 cpuz154; \??\C:\WINDOWS\temp\cpuz154\cpuz154_x64.sys [X] U4 Sense; pas de ImagePath HKU\S-1-5-21-1886080343-323938480-1909370117-1001\Software\Classes\regfile: HKU\S-1-5-21-1886080343-323938480-1909370117-1001\Software\Classes\.reg: => HKU\S-1-5-21-1886080343-323938480-1909370117-1001\Software\Classes\.bat: => HKU\S-1-5-21-1886080343-323938480-1909370117-1001\Software\Classes\.cmd: => ShellIconOverlayIdentifiers: [ MEGA (Pending)] -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => -> Pas de fichier ShellIconOverlayIdentifiers: [ MEGA (Synced)] -> {05B38830-F4E9-4329-978B-1DD28605D202} => -> Pas de fichier ShellIconOverlayIdentifiers: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive1] -> {BBACC218-34EA-4666-9D7A-C78F2274A524} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive2] -> {5AB7172C-9C11-405C-8DD5-AF20F3606282} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive3] -> {A78ED123-AB77-406B-9962-2A5D9D2F7F30} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive4] -> {F241C880-6982-4CE5-8CF7-7085BA96DA5A} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive5] -> {A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive6] -> {9AA2F32D-362A-42D9-9328-24A483E2CCC3} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive7] -> {C5FF006E-2AE9-408C-B85B-2DFDD5449D9C} => -> Pas de fichier AlternateDataStreams: C:\WINDOWS\tracing:? [34] AlternateDataStreams: C:\Users\xquen\Downloads\BlueStacks10Installer_10.0.20.1016_native_f1d87dfa77edddc91ce8f0fbd2fe1cc1_MDs1LDM7MTUsMTsxNSw0OzE1.exe:BDU [0] AlternateDataStreams: C:\Users\xquen\Downloads\fichier: peter-jacksons-king-kong-gamers-editi.lnk [2182] CustomCLSID: HKU\S-1-5-21-1886080343-323938480-1909370117-1001_Classes\CLSID\{3f5d0051-61b8-0f45-6166-996cfb4f914f}\localserver32 -> "C:\Program Files\PowerToys\modules\launcher\PowerToys.PowerLauncher.exe" -ToastActivated => Pas de fichier 2023-05-12 21:43 - 2023-05-12 22:51 - 000000000 ____D C:\Program Files (x86)\Out 2023-05-12 21:43 - 2023-05-12 21:55 - 000000000 ____D C:\Program Files (x86)\Shorthanded 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ___HD C:\Program Files (x86)\idiocies 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\yh98fe 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\vcfmhu 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\t7ibkt 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\n8txqa 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\i8zdfp 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\dc6ity 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\bbkrm8 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\8fn7z7 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\65gcqk 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\49ngzo 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\2nopsg 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\0beyxl 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\05do6r cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.
-
Merci pour ta réponse rapide voici le fixlog
https://up.security-x.fr/file.php?h=Rf90e08b83d8f9204e1cd2ed5bdccd68e -
Modérateur
Pour terminer fait cette deuxième correction :
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction HKLM\Software\Policies\...\system: [EnableSmartScreen] 0 AV: Total AV (Enabled - Up to date) {0567E33F-93C9-11B5-891D-90A37AEB2766} Startup: C:\Users\xquen\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cronkite.lnk [2023-05-12] ShortcutTarget: cronkite.lnk -> C:\Program Files (x86)\Out\Aerobically.exe (Pas de fichier) Startup: C:\Users\xquen\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cronkitecronkite.lnk [2023-05-12] ShortcutTarget: cronkitecronkite.lnk -> C:\Program Files (x86)\unfolded\While.exe (Pas de fichier) HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1886080343-323938480-1909370117-1001\SOFTWARE\Policies\Microsoft\Edge: Restriction HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction HKLM-x32\...\Run: [] => [X] HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender Security Center: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKU\S-1-5-21-1886080343-323938480-1909370117-1001\...\Run: [] => [X] ShortcutTarget: cronkite.lnk -> C:\Program Files (x86)\Out\Aerobically.exe (Pas de fichier) ShortcutTarget: cronkitecronkite.lnk -> C:\Program Files (x86)\unfolded\While.exe (Pas de fichier) Task: {10FFF6DB-F3DF-4460-8556-922B51BBCC2D} - System32\Tasks\Driver Booster Update => "C:\Program Files (x86)\IObit\Driver Booster\10.4.0\AutoUpdate.exe" /auto (Pas de fichier) Task: {1650FB0E-3105-4EDE-A73C-B315B50FB859} - System32\Tasks\n8txqa\fffbt9\z194sc\czhi7p\jiadhu\l6e69n\6t0xdf\osjrem\0am5af\l0j9fi\tg3t94\cwo3dh\reyo3g\hcat5z\qt7jta\zgviq7\wj9j0p => %localappdata%\davidge.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {3A9A4890-7A95-4225-9ACC-58B42C3A6302} - System32\Tasks\vcfmhu\adojgh\f6cchb\2g06ot\2hnfrc\gaqfe5\vxbl61\2orqw9\itdhjp\086arl\19mf0z\oorcyo\yo42bb\z5x30h\47jpd1\59xsr8\y47w1o => %localappdata%\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {3BC21B8B-3352-49A4-AF93-7FB80DC79911} - System32\Tasks\65gcqk\my9tkh\36e33f\ibtci1\1h6zxy\pa0wx3\q5dppm\p3l0ya\kio5db\c4cpzx\p58jjj\oi7zs9\jzbwys\0h4hwq\lqxsfx\qtrdd3\ijgy21 => %PROGRAMFILES(x86)%\unfolded\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {4BDEB69C-C00C-4BF0-8BE0-F6A4221FA8FC} - System32\Tasks\05do6r\575dat\do4a5s\brybeo\cwzo8r\nm4lwm\axoykv\1vlho0\k5gyku\iacyew\cl32b8\061vvc\h9obpg\v6xcby\c3dexl\2xjrq9\q8q30t => %localappdata%\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {4F0CD408-A316-44BF-8D5E-F80BA43078AF} - System32\Tasks\49ngzo\xu6uet\2lqmpt\krmthw\h90oyp\7vzmki\26yj4f\56tx0r\kn1wb9\5ddf30\lsq4cm\la9f6e\g1jh7a\ejydlo\vnzoqz\o24qij\f5nmpa => %PROGRAMFILES(x86)%\Out\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {53E932BC-FB8A-4302-ABEA-04C0D130C1C5} - System32\Tasks\t7ibkt\uuwyim\zaxgwi\5ohu70\nsygf7\05spki\f0cug3\qb1dra\qlv93p\lej2pn\mbeyce\y9w9z5\7rtt1h\u5nm0s\vji82z\s0px8m\m1gsb8 => %PROGRAMFILES(x86)%\Readmitted\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {68F59998-4FA9-4289-AE02-BCDDDB70D113} - System32\Tasks\bbkrm8\s91foa\pxj4qg\dulwor\h5dz6f\avkfbc\pb5f6e\artcs2\r2ljlf\xu6e7r\zq3b2x\rpyiog\1c4shf\81tj14\45gg7v\a4ckuw\6zhz3w => %PROGRAMFILES(x86)%\Out\zalman.exe (Pas de fichier) Task: {72EB6BD4-BA17-486A-AA2A-61A6B6DDD225} - System32\Tasks\0beyxl\17rri7\xunupd\5182xx\sll6xd\ybjjrc\jc3p5i\dbdw49\dinmeq\3ambzi\twk4jm\t5lbp8\ne09ce\ooqhs7\82jd2q\59wq41\edtbbe => %localappdata%\Aerobically.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {760B31AA-FFE4-4FC3-BE41-7BDB877E112F} - \FreeDownloadManagerHelperService -> Pas de fichier Task: {7CFE02DB-D78D-45F0-8A45-D080AA21D61C} - System32\Tasks\2nopsg\z7uy0f\nfitb6\y9h6o7\xd1az1\x4vtlq\7981ge\mift3w\4agpqe\b0k6hu\w8kstn\444vlj\z3y3yj\89tj2x\wym1w9\eyd7iu\tgwzw1 => %PROGRAMFILES(x86)%\Shorthanded\georgeson.exe (Pas de fichier) Task: {842BD25C-DBE8-4F8B-97C6-16CDFDDE660C} - System32\Tasks\dc6ity\8awzt8\7g8740\57s9va\2socn5\d9dcay\ydm4mj\gaj141\t8v7nl\2tjnx7\auokl6\87xl3z\9jmohv\r2uzp0\tybmet\xmh4v3\6hx1zo => %localappdata%\androgens.exe (Pas de fichier) Task: {8718EAB7-AAE6-4D08-B4A3-6EB8ED0D00E4} - System32\Tasks\Opera scheduled Autoupdate 1679239383 => C:\Users\xquen\AppData\Local\Programs\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Pas de fichier) Task: {9D1AE100-056F-498C-B162-2E4FC0D1A9B1} - \Opera scheduled assistant Autoupdate 1612855854 -> Pas de fichier Task: {A36107C3-D894-4063-95F8-91ADF437BA64} - System32\Tasks\Microsoft\Windows\WindowsUpdate\RUXIM\PLUGScheduler => "%ProgramFiles%\RUXIM\PLUGscheduler.exe" (Pas de fichier) Task: {A672B496-632E-44E7-B618-33D63EDE1380} - System32\Tasks\i8zdfp\e7idku\b2mjfy\6jajoa\iegwqa\j3s8xc\akwh3r\vezwzo\bs510a\4qf1i5\7pfltu\xq9n2p\bxn2q4\wq0l6e\jquahz\d599kg\iqo4e5 => %PROGRAMFILES(x86)%\unfolded\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) Task: {D37FD7A2-99EA-4E5B-9E2E-D5CE3D1A62FC} - System32\Tasks\8fn7z7\7vlg0t\ndtoep\yjrhy8\yjpnpv\8vwtgo\x53m8o\0vtf24\7qjxe8\566kzf\znvm5d\fixxe6\p62t4n\taoqs3\gzjraq\oqley8\ci4l6i => %PROGRAMFILES(x86)%\Out\forged.exe (Pas de fichier) Task: {F63BA0F0-C1C4-45F3-80C3-7A4E3DE35C18} - System32\Tasks\Driver Booster SkipUAC (xquen) => "C:\Program Files (x86)\IObit\Driver Booster\10.4.0\DriverBooster.exe" /skipuac (Pas de fichier) Task: {F6BF0E57-74A2-4CB5-B1D6-8DF0441AB2AD} - System32\Tasks\yh98fe\fujthj\3kct4u\teqzzz\f8al05\d3ukaw\lk8y9c\hly0wc\1cupue\rm4gne\goa4vf\gmfbfp\sc7t27\lnvqsa\gd869k\xetdci\6eh2rt => %PROGRAMFILES(x86)%\Readmitted\While.exe "tgbnhyhtgbnhyttgbnhyttgbnhyptgbnhy:tgbnhy/tgbnhy/tgbnhywtgbnhywtgbnhywtgbnhy.tgbnhyatgbnhyltgbnhyatgbnhymtgbnhyotgbnhystgbnhyatgbnhyvtgbnhyetgbnhyrtgbnhyrtgbnhyitgbnhy.tgbnhyctgbnhyotgbnhymtgbnhy/tgbnhyht2sa0sa2stgbnhya3sa0i5i1htgbnhyt2htsarhtmtgbnhyll0StNMCg7tgbnhy4Bf6GKi0EhtgbnhyZ" (Pas de fichier) FF Plugin-x32: @videolan.org/vlc,version=3.0.11 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] FF Plugin-x32: @videolan.org/vlc,version=3.0.16 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] S4 AdskLicensingService; "C:\Program Files (x86)\Common Files\Autodesk Shared\AdskLicensing\Current\AdskLicensingService\AdskLicensingService.exe" [X] S2 DCIService; C:\Program Files (x86)\Lavasoft\Web Companion\Service\x64\DCIService.exe [X] S3 Rockstar Service; "C:\Program Files\Rockstar Games\Launcher\RockstarService.exe" [X] S3 cpuz154; \??\C:\WINDOWS\temp\cpuz154\cpuz154_x64.sys [X] U4 Sense; pas de ImagePath FF Plugin-x32: @videolan.org/vlc,version=3.0.11 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] FF Plugin-x32: @videolan.org/vlc,version=3.0.16 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [Pas de fichier] S4 AdskLicensingService; "C:\Program Files (x86)\Common Files\Autodesk Shared\AdskLicensing\Current\AdskLicensingService\AdskLicensingService.exe" [X] S2 DCIService; C:\Program Files (x86)\Lavasoft\Web Companion\Service\x64\DCIService.exe [X] S3 Rockstar Service; "C:\Program Files\Rockstar Games\Launcher\RockstarService.exe" [X] S3 cpuz154; \??\C:\WINDOWS\temp\cpuz154\cpuz154_x64.sys [X] U4 Sense; pas de ImagePath 2023-05-12 21:43 - 2023-05-12 22:51 - 000000000 ____D C:\Program Files (x86)\Out 2023-05-12 21:43 - 2023-05-12 21:55 - 000000000 ____D C:\Program Files (x86)\Shorthanded 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ___HD C:\Program Files (x86)\idiocies 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\yh98fe 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\vcfmhu 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\t7ibkt 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\n8txqa 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\i8zdfp 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\dc6ity 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\bbkrm8 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\8fn7z7 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\65gcqk 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\49ngzo 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\2nopsg 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\0beyxl 2023-05-12 21:43 - 2023-05-12 21:43 - 000000000 ____D C:\WINDOWS\system32\Tasks\05do6r cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse. -
https://pjjoint.malekal.com/files.php?id=20230528_i12d14k15z11y9
Voila le fixlog apres la deuxieme correction, ! -
Modérateur
Le fixlog est OK.
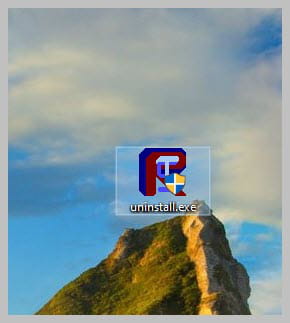
Si de ton côté tout est également OK, tu peux désinstaller FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.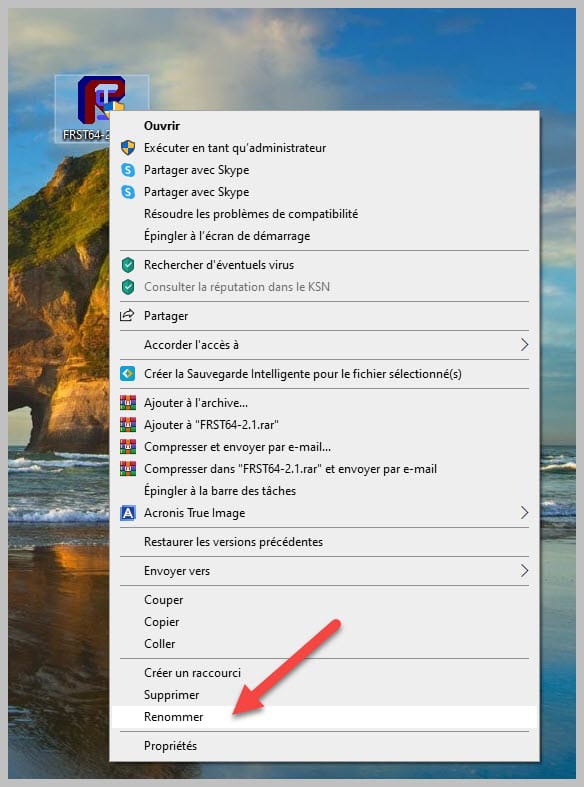
-
Merci pour tout passe une bonne fin de soirée