Lien suspect
RésoluJ'ai commandé des cartouches par téléphone chez HP Instant Ink et on m'a envoyé un lien vers un numéro de repérage de Postes Canada. J'ai cru avoir choppé une cochonnerie en cliquant sur le lien. J'ai donc fait des scans (windows defender, MBAR, Rogue killer et ESET online scanner. J'ai détecté 13 éléments suspects mais je ne suis pas certain d'avoir tout bien nettoyé. Pouvez-vous m'aider à m'en assurer?
7 réponses
-
Modérateur
Bonjour.
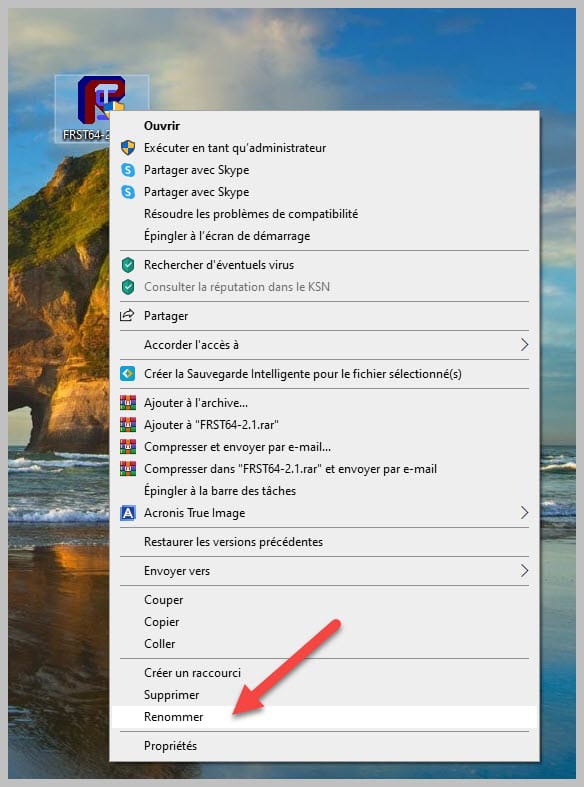
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
-
-
Modérateur
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> Task: {AFB94042-291E-43C7-AF26-108236EDE775} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => C:\WINDOWS\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {C8F95415-2BDC-480B-8997-E9E76BB30E1F} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_UpdateInterval => C:\WINDOWS\system32\MusNotification.exe Display (Pas de fichier) Task: {CC0C7F64-3AB3-41E8-80DC-74CF9A728EB7} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => C:\WINDOWS\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => C:\WINDOWS\System32\MbaeParserTask.exe (Pas de fichier) Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => C:\WINDOWS\system32\MusNotification.exe (Pas de fichier) U3 aspnet_state; pas de ImagePath S1 WinSetupMon; system32\DRIVERS\WinSetupMon.sys [X] Task: {D9DF5820-DCCB-487B-B803-C37C1663B0A0} - System32\Tasks\McAfee Cleanup => C:\Users\JEAN-F~1\AppData\Local\Temp\MCPR.tmp\mccleanup.exe -> -p mpfpcu,mpfp,mps,shred,mpscu,mskcu,msk,emproxy,mas,fwdriver,hw,mbk,mcproxy,mhn,mqccu,mqc,shrd,nmc,redir,mna,mwl,msad,vs,msc,mcpr -log "C:\Users\JEAN-F~1\AppData\Local\Temp" -w "C:\Users\JEAN-F~1\AppData\Local\Temp\MCPR.tmp" -s -uipipe McAfeeCleanupUIMessagePipe22498 Task: C:\WINDOWS\Tasks\McAfee Cleanup.job => C:\Users\JEAN-F~1\AppData\Local\Temp\MCPR.tmp\mccleanup.exeĎ-p mpfpcu,mpfp,mps,shred,mpscu,mskcu,msk,emproxy,mas,fwdriver,hw,mbk,mcproxy,mhn,mqccu,mqc,shrd,nmc,redir,mna,mwl,msad,vs,msc,mcpr -log C:\Users\JEAN-F~1\AppData\Local\Temp -w C:\Users\JEAN-F~1\AppData\Local\Temp\MCPR.tmp ContextMenuHandlers1: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => -> Pas de fichier ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} => -> Pas de fichier ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} => -> Pas de fichier ContextMenuHandlers4: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => -> Pas de fichier ContextMenuHandlers4: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} => -> Pas de fichier ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers6: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} => -> Pas de fichier FirewallRules: [{519D7641-8133-475A-8887-096CA69A81E9}] => (Allow) C:\Users\Jean-Francois\AppData\Local\Temp\7zS1127\HP.EasyStart.exe => Pas de fichier FirewallRules: [{6237414C-6AF6-4C69-A678-879ED23E6076}] => (Allow) C:\Users\Jean-Francois\AppData\Local\Temp\7zS7C1F\HP.EasyStart.exe => Pas de fichier FirewallRules: [{F9480C53-9159-4566-AB16-6B56B2A58D87}] => (Allow) C:\Program Files (x86)\Common Files\Mcafee\MMSSHost\MMSSHost.exe => Pas de fichier FirewallRules: [{E1EB0BD7-DA94-4198-AEE2-16468639B82A}] => (Allow) C:\Program Files\Common Files\McAfee\MMSSHost\MMSSHost.exe => Pas de fichier FirewallRules: [{BF282A33-A61B-4FED-8D0D-30D91F8DC826}] => (Allow) C:\Users\Jean-Francois\AppData\Roaming\Zoom\bin\Zoom.exe => Pas de fichier FirewallRules: [{7A5B4ECF-9D1A-47B8-9836-82575CE78F73}] => (Allow) C:\Users\Jean-Francois\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier FirewallRules: [{52E0A24C-7FBD-42ED-8097-243BC68A049B}] => (Allow) C:\Users\Jean-Francois\AppData\Roaming\Zoom\bin\airhost.exe => Pas de fichier CHR Notifications: Default -> hxxps://0.nextyourcontent.com; hxxps://apsolutamente.com; hxxps://maximus-time.com CHR HomePage: Default -> hxxp://mystart.hiyo.com CHR StartupUrls: Default -> "hxxp://qc.yahoo.com?fr=fpc-comodo","hxxp://www.google.fr?fr=fpc-comodo","hxxp://websearch.fastosearch.info/?pid=3048&r=2014/06/17&hid=10534151111457317832&lg=EN&cc=CA&unqvl=55","hxxps://www.google.com/","hxxps://www.google.com/","hxxps://www.google.com/","hxxp://www.google.com/" EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
-
-
En passant rien ne m'indique un problème. Je veux juste être certain d'avoir bien désinfecté mon ordi.
-
Merci