RECHERCHE KEYLOGER
Résolu
Bonjour,
Sur ce PC les 2 adresses mail ont été piratées. Je soupçonne donc un Keyloger
J'ai donc passé un ZHPDIAG et déposé le rapport: https://www.cjoint.com/c/HEci1lFchT4
Pouvez vous m'aider pour vérifier si oui ou non le PC est infecté
Avec mes remerciements
Bien cordialement
Sur ce PC les 2 adresses mail ont été piratées. Je soupçonne donc un Keyloger
J'ai donc passé un ZHPDIAG et déposé le rapport: https://www.cjoint.com/c/HEci1lFchT4
Pouvez vous m'aider pour vérifier si oui ou non le PC est infecté
Avec mes remerciements
Bien cordialement
5 réponses
-
ModérateurBonjour,
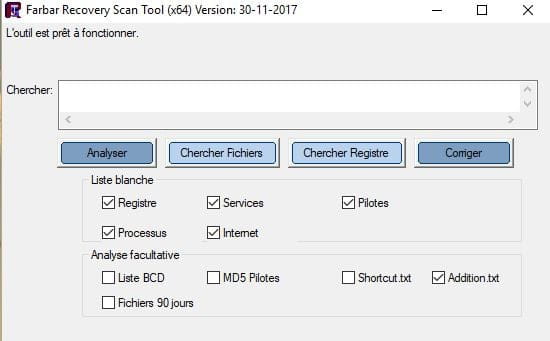
Télécharge FRST une fois téléchargé met-le sur le bureau puis ouvre-le tu auras ceci :
Clique sur Analyser à la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition envoie ces rapports sur https://pjjoint.malekal.com/ puis donne les deux liens générés par Pjoint dans ton prochain message.
-
voici les liens vers les fichiers FRST et ADDITION
https://pjjoint.malekal.com/files.php?id=20180502_j11y1013q5j8
https://pjjoint.malekal.com/files.php?id=FRST_20180502_h14v15r9o7w8
A bientôt-
ModérateurTu as utilisé un crack autokms comme par exemple KMSpico car dans le rapport il est indiqué ceci :
Antivirus Windows Defender a détecté un logiciel malveillant ou potentiellement indésirable.
Pour plus d’informations, reportez-vous aux éléments suivants :
https://go.microsoft.com/fwlink/?linkid=37020&name=HackTool:Win32/AutoKMS!rfn&threatid=2147692752&enterprise=0
Nom : HackTool:Win32/AutoKMS!rfn
Ce crack a installé sur ton pc un proxy.
Les proxys permettent entre autre de voler des informations personnelles comme indiqué sur cette page.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST et ne ferme pas la fenêtre de FRST durant la procédure sinon ça ne fonctionnera pas, appuie simultanément sur les touches CTRL et Y le bloc-note s'ouvre tu y copies/colles le script qui est dans l'encadré qui suit :
CreateRestorePoint:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION
Task: {5145B4D2-B288-4668-BD28-B22B56A44E73} - \InstallShield® Update Service Scheduler -> Pas de fichier <==== ATTENTION
Task: {63F54384-FBE6-4E85-9A1A-920A346F37EC} - \Optimize Thumbnail Cache Files -> Pas de fichier <==== ATTENTION
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION
RemoveProxy:
EmptyTemp:
Reboot:
2- Dans le bloc-note clique sur Fichier puis sur Enregistrer ferme le bloc-note.
3- Revient dans FRST qui est ouvert, clique sur Corriger.
Laisse la correction se faire une fois qu'elle est terminée redémarre ton ordinateur.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau envoie le via https://pjjoint.malekal.com/ puis met le lien généré par Pjoint dans ton prochain message.
5- Réinitialise tes navigateurs internet voir ICI.
6- Fait un nouveau rapport FRST pour vérification.
-
-
ci-joint le lien pour fixlog https://pjjoint.malekal.com/files.php?id=20180502_z14l5d5p8h6
-
voici les liens pour la dernière analyse
https://pjjoint.malekal.com/files.php?id=20180502_d8y8m15p15y10
https://pjjoint.malekal.com/files.php?id=FRST_20180502_t8t14s9d10s5 -
Merci beaucoup pour votre aide