Se débarasser du virus Winservices86
Bonjour,
Je suis envahie par ce virus qui provoque ralentissements et pubs de toutes part.
Voici le rapport Adw cleaner, qqn peut m'aider pour le supprimer svp ? Je n'y parviens pas :( Merci!
# AdwCleaner v3.310 - Rapport créé le 07/03/2015 à 14:45:02
# Mis à jour le 12/09/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (32 bits)
# Nom d'utilisateur : Medion - MEDION-PC
# Exécuté depuis : C:\Users\Medion\Downloads\adwcleaner_3-310_fr_430277.exe
# Option : Nettoyer
[#] Service Supprimé : BackupStack
[#] Service Supprimé : globalUpdate
[#] Service Supprimé : globalUpdatem
Service Supprimé : WindowsMangerProtect
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\Program Files\globalUpdate
Dossier Supprimé : C:\Program Files\MyPC Backup
Dossier Supprimé : C:\Users\Medion\AppData\Local\globalUpdate
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\VOPackage
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\MyPC Backup
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\VOPackage
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\MyPC Backup.lnk
Fichier Supprimé : C:\Users\Medion\Desktop\MyPC Backup.lnk
Fichier Supprimé : C:\Users\Medion\Desktop\Sync Folder.lnk
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\searchplugins\istartsurf.xml
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\user.js
Tâche Supprimée : globalUpdateUpdateTaskMachineCore
Tâche Supprimée : globalUpdateUpdateTaskMachineUA
Tâche Supprimée : LaunchSignup
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-1-6
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-1-7
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-10_user
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-12
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-4
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-5
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-5_user
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-6
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-7
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickCtrl.10
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\mypc backup
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=10
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=4
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstalledBrowserExtensions
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKLM\SOFTWARE\GlobalUpdate
Clé Supprimée : HKLM\SOFTWARE\InstalledBrowserExtensions
Clé Supprimée : HKLM\SOFTWARE\istartsurfSoftware
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MyPC Backup
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\VOPackage
-\\ Internet Explorer v11.0.9600.17631
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v36.0.1 (x86 fr)
[ Fichier : C:\Users\Administrateur\AppData\Roaming\Mozilla\Firefox\Profiles\67amuk9o.default\prefs.js ]
[ Fichier : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\2b3n6mdc.default-1391977558449\prefs.js ]
[ Fichier : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\prefs.js ]
Ligne Supprimée : user_pref("browser.newtab.url", "chrome://quick_start/content/index.html");
Ligne Supprimée : user_pref("browser.search.defaultenginename", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.alias", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.iconURL", "hxxp://www.istartsurf.com/favicon.ico");
Ligne Supprimée : user_pref("browser.search.searchengine.name", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.url", "hxxp://www.istartsurf.com/web/?type=ds&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB&q={searchTerms}");
Ligne Supprimée : user_pref("browser.search.selectedEngine", "istartsurf");
Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB");
Ligne Supprimée : user_pref("extensions.ataylorralstonhotmailcom64755.64755.internaldb.monetization_plugin_bundledUrls.value", "%7B%22dealply_s%22%3A%7B%22urls%22%3A%5B%22ssfiles.com%22%5D%7D%2C%22dealply_p%22%3A%7B%22[...]
Ligne Supprimée : user_pref("extensions.enabledAddons", "searchengine%40gmail.com:1.0.0.1027,istart_ffnt%40gmail.com:5.3.4,taylorralston%40hotmail.com:0.95.73,%7B972ce4c6-7e08-4474-a285-3208198ce6fd%7D:36.0.1");
Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
Ligne Supprimée : user_pref("extensions.xpiState", "{\"app-profile\":{\"istart_ffnt@gmail.com\":{\"d\":\"C:\\\\Users\\\\Medion\\\\AppData\\\\Roaming\\\\Mozilla\\\\Firefox\\\\Profiles\\\\hhcvh5a3.default\\\\extensions\\[...]
-\\ Google Chrome v32.0.1700.76
[ Fichier : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Startup_urls] : hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB
Supprimée [Homepage] : hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB
AdwCleaner[R0].txt - [34118 octets] - [03/02/2014 14:49:54]
AdwCleaner[R1].txt - [1173 octets] - [09/02/2014 20:52:39]
AdwCleaner[R2].txt - [1294 octets] - [09/02/2014 21:10:29]
AdwCleaner[R3].txt - [3509 octets] - [06/04/2014 18:44:56]
AdwCleaner[R4].txt - [23889 octets] - [28/09/2014 19:35:47]
AdwCleaner[R5].txt - [2547 octets] - [28/09/2014 21:31:12]
AdwCleaner[R6].txt - [22770 octets] - [07/03/2015 14:18:20]
AdwCleaner[R7].txt - [13262 octets] - [07/03/2015 14:42:47]
AdwCleaner[S0].txt - [34610 octets] - [03/02/2014 14:51:17]
AdwCleaner[S1].txt - [1235 octets] - [09/02/2014 20:54:08]
AdwCleaner[S2].txt - [1355 octets] - [09/02/2014 21:16:32]
AdwCleaner[S3].txt - [3626 octets] - [06/04/2014 18:49:39]
AdwCleaner[S4].txt - [20553 octets] - [28/09/2014 19:39:58]
AdwCleaner[S5].txt - [2622 octets] - [28/09/2014 21:40:03]
AdwCleaner[S6].txt - [22373 octets] - [07/03/2015 14:20:08]
AdwCleaner[S7].txt - [12469 octets] - [07/03/2015 14:45:02]
Je suis envahie par ce virus qui provoque ralentissements et pubs de toutes part.
Voici le rapport Adw cleaner, qqn peut m'aider pour le supprimer svp ? Je n'y parviens pas :( Merci!
# AdwCleaner v3.310 - Rapport créé le 07/03/2015 à 14:45:02
# Mis à jour le 12/09/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (32 bits)
# Nom d'utilisateur : Medion - MEDION-PC
# Exécuté depuis : C:\Users\Medion\Downloads\adwcleaner_3-310_fr_430277.exe
# Option : Nettoyer
- [ Services ] *****
[#] Service Supprimé : BackupStack
[#] Service Supprimé : globalUpdate
[#] Service Supprimé : globalUpdatem
Service Supprimé : WindowsMangerProtect
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\Program Files\globalUpdate
Dossier Supprimé : C:\Program Files\MyPC Backup
Dossier Supprimé : C:\Users\Medion\AppData\Local\globalUpdate
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\VOPackage
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\MyPC Backup
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\VOPackage
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\MyPC Backup.lnk
Fichier Supprimé : C:\Users\Medion\Desktop\MyPC Backup.lnk
Fichier Supprimé : C:\Users\Medion\Desktop\Sync Folder.lnk
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\searchplugins\istartsurf.xml
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\user.js
- [ Tâches planifiées ] *****
Tâche Supprimée : globalUpdateUpdateTaskMachineCore
Tâche Supprimée : globalUpdateUpdateTaskMachineUA
Tâche Supprimée : LaunchSignup
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-1-6
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-1-7
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-10_user
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-12
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-4
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-5
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-5_user
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-6
Tâche Supprimée : c2874fda-eb8a-4a2c-85be-cdf611ff536d-7
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickCtrl.10
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\mypc backup
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=10
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=4
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstalledBrowserExtensions
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKLM\SOFTWARE\GlobalUpdate
Clé Supprimée : HKLM\SOFTWARE\InstalledBrowserExtensions
Clé Supprimée : HKLM\SOFTWARE\istartsurfSoftware
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MyPC Backup
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\VOPackage
- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17631
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v36.0.1 (x86 fr)
[ Fichier : C:\Users\Administrateur\AppData\Roaming\Mozilla\Firefox\Profiles\67amuk9o.default\prefs.js ]
[ Fichier : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\2b3n6mdc.default-1391977558449\prefs.js ]
[ Fichier : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\prefs.js ]
Ligne Supprimée : user_pref("browser.newtab.url", "chrome://quick_start/content/index.html");
Ligne Supprimée : user_pref("browser.search.defaultenginename", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.alias", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.iconURL", "hxxp://www.istartsurf.com/favicon.ico");
Ligne Supprimée : user_pref("browser.search.searchengine.name", "istartsurf");
Ligne Supprimée : user_pref("browser.search.searchengine.url", "hxxp://www.istartsurf.com/web/?type=ds&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB&q={searchTerms}");
Ligne Supprimée : user_pref("browser.search.selectedEngine", "istartsurf");
Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB");
Ligne Supprimée : user_pref("extensions.ataylorralstonhotmailcom64755.64755.internaldb.monetization_plugin_bundledUrls.value", "%7B%22dealply_s%22%3A%7B%22urls%22%3A%5B%22ssfiles.com%22%5D%7D%2C%22dealply_p%22%3A%7B%22[...]
Ligne Supprimée : user_pref("extensions.enabledAddons", "searchengine%40gmail.com:1.0.0.1027,istart_ffnt%40gmail.com:5.3.4,taylorralston%40hotmail.com:0.95.73,%7B972ce4c6-7e08-4474-a285-3208198ce6fd%7D:36.0.1");
Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
Ligne Supprimée : user_pref("extensions.xpiState", "{\"app-profile\":{\"istart_ffnt@gmail.com\":{\"d\":\"C:\\\\Users\\\\Medion\\\\AppData\\\\Roaming\\\\Mozilla\\\\Firefox\\\\Profiles\\\\hhcvh5a3.default\\\\extensions\\[...]
-\\ Google Chrome v32.0.1700.76
[ Fichier : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Startup_urls] : hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB
Supprimée [Homepage] : hxxp://www.istartsurf.com/?type=hp&ts=1425735485&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB
AdwCleaner[R0].txt - [34118 octets] - [03/02/2014 14:49:54]
AdwCleaner[R1].txt - [1173 octets] - [09/02/2014 20:52:39]
AdwCleaner[R2].txt - [1294 octets] - [09/02/2014 21:10:29]
AdwCleaner[R3].txt - [3509 octets] - [06/04/2014 18:44:56]
AdwCleaner[R4].txt - [23889 octets] - [28/09/2014 19:35:47]
AdwCleaner[R5].txt - [2547 octets] - [28/09/2014 21:31:12]
AdwCleaner[R6].txt - [22770 octets] - [07/03/2015 14:18:20]
AdwCleaner[R7].txt - [13262 octets] - [07/03/2015 14:42:47]
AdwCleaner[S0].txt - [34610 octets] - [03/02/2014 14:51:17]
AdwCleaner[S1].txt - [1235 octets] - [09/02/2014 20:54:08]
AdwCleaner[S2].txt - [1355 octets] - [09/02/2014 21:16:32]
AdwCleaner[S3].txt - [3626 octets] - [06/04/2014 18:49:39]
AdwCleaner[S4].txt - [20553 octets] - [28/09/2014 19:39:58]
AdwCleaner[S5].txt - [2622 octets] - [28/09/2014 21:40:03]
AdwCleaner[S6].txt - [22373 octets] - [07/03/2015 14:20:08]
AdwCleaner[S7].txt - [12469 octets] - [07/03/2015 14:45:02]
2 réponses
-
Contributeur sécuritéSalut,
Supprime ta version de ADWCleaner (pas à jour) puis fais ceci stp :
1/
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous )
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse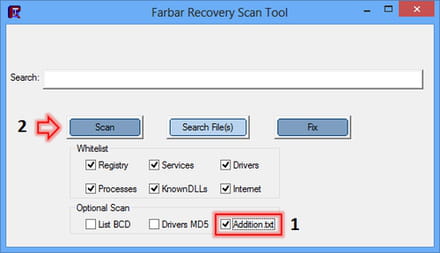
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
-
merci fish66
voici le rapport : # AdwCleaner v4.111 - Rapport créé le 07/03/2015 à 15:10:34
# Mis à jour le 18/02/2015 par Xplode
# Base de données : 2015-03-05.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x86)
# Nom d'utilisateur : Medion - MEDION-PC
# Exécuté depuis : C:\Users\Medion\Downloads\adwcleaner_4.111.exe
# Option : Nettoyer- [ Services ] *****
[x] Non Supprimé : ReimageRealTimeProtector
[x] Non Supprimé : Orbiter
[x] Non Supprimé : IHProtect Service- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\IHProtectUpDate
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\YAC
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FileViewPro
Dossier Supprimé : C:\Program Files\winservice86
Dossier Supprimé : C:\Program Files\XTab
Dossier Supprimé : C:\Program Files\FileViewPro
Dossier Supprimé : C:\Users\Medion\AppData\Local\Temp\Framed Display
Dossier Supprimé : C:\Users\Medion\AppData\Local\Temp\Techgile
Dossier Supprimé : C:\Users\Medion\AppData\Local\Temp\CommonShare
Dossier Supprimé : C:\Users\Medion\AppData\Local\Temp\InfoTrigger
Dossier Supprimé : C:\Windows\system32\config\systemprofile\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\Medion\AppData\Local\Gameo
Dossier Supprimé : C:\Users\Medion\AppData\Local\FileViewPro
Dossier Supprimé : C:\Users\Medion\AppData\Local\Microsoft\WinU
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\winservices
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\download Manager
Dossier Supprimé : C:\Users\Administrateur\AppData\Roaming\Mozilla\Firefox\Profiles\67amuk9o.default\Extensions\{029afe2e-aa6f-406d-8003-304d06593385}
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\Extensions\searchengine@gmail.com
Dossier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\Extensions\istart_ffnt@gmail.com
Fichier Supprimé : C:\ProgramData\uninstall_Winservices.exe
Fichier Supprimé : C:\Windows\Reimage.ini
Fichier Supprimé : C:\Windows\patsearch.bin
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\WindApp.boostrap.log
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Bubble Dock.installation.log
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\WindApp.installation.log
Fichier Supprimé : C:\Users\Medion\Desktop\Live PC Help.lnk
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\searchplugins\webssearches.xml
Fichier Supprimé : C:\Users\Medion\AppData\Roaming\Mozilla\Firefox\Profiles\hhcvh5a3.default\user.js
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.re-markable00.re-markable.net_0.localstorage
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.re-markable00.re-markable.net_0.localstorage-journal
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.audienceinsights.net_0.localstorage-journal
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.olark.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.select-n-go00.select-n-go.com_0.localstorage
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_static.select-n-go00.select-n-go.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.olark.com_0.localstorage- [ Tâches planifiées ] *****
Tâche Supprimée : ReimageUpdater- [ Raccourcis ] *****
- [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [searchengine@gmail.com]
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [istart_ffnt@gmail.com]
Clé Supprimée : HKCU\Software\Classes\keepmysearch
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\BackgroundHost.EXE
Clé Supprimée : HKCU\Software\Mozilla\Extends
Clé Supprimée : HKCU\Software\Classes\MF
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{99E29823-2F67-41C3-8AA5-6425097A771F}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{E733165D-CBCF-4FDA-883E-ADEF965B476C}
Clé Supprimée : HKCU\Software\Reimage
Clé Supprimée : HKCU\Software\winservice86-nv
Clé Supprimée : HKCU\Software\gameo
Clé Supprimée : HKCU\Software\AppDataLow\Software\SpeeditUp
Clé Supprimée : HKCU\Software\AppDataLow\Software\SmartSaver+ 3
Clé Supprimée : HKLM\SOFTWARE\Reimage
Clé Supprimée : HKLM\SOFTWARE\winservice86-nv
Clé Supprimée : HKLM\SOFTWARE\winservice86
Clé Supprimée : HKLM\SOFTWARE\ORBTR
Clé Supprimée : HKLM\SOFTWARE\SmartSaver+ 3
Clé Supprimée : HKLM\SOFTWARE\IHProtect
Clé Supprimée : HKLM\SOFTWARE\SPPDCOM
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\winservice86
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\FileViewPro_is1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{3D2C9DE6-9ADE-4252-A241-E43723B0CE02}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\8DFFC309FB5815A4A8D6B4BBAC43A6E6
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Features\8DFFC309FB5815A4A8D6B4BBAC43A6E6
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Products\8DFFC309FB5815A4A8D6B4BBAC43A6E6
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SoftwareUpdate.exe
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\app.mam.conduit.com- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17631
-\\ Mozilla Firefox v36.0.1 (x86 fr)
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "chrome://quick_start/content/index.html");
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.defaultenginename", "webssearches");
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.selectedEngine", "webssearches");
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("extensions.ataylorralstonhotmailcom64755.64755.internaldb.monetization_plugin_bundledUrls.value", "%7B%22dealply_s%22%3A%7B%22urls%22%3A%5B%22ssfiles.com%22%5D%7D%2C%22dealply_p%22%3A%7B%22[...]
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
[hhcvh5a3.default\prefs.js] - Ligne Supprimée : user_pref("extensions.xpiState", "{\"app-profile\":{\"istart_ffnt@gmail.com\":{\"d\":\"C:\\\\Users\\\\Medion\\\\AppData\\\\Roaming\\\\Mozilla\\\\Firefox\\\\Profiles\\\\hhcvh5a3.default\\\\extensions\\[...]
-\\ Google Chrome v32.0.1700.76
[C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.certified-toolbar.com?si=77302&st=bs&tid=18195&ver=6.9&ts=1411768800000.000000&tguid=&q={searchTerms}
[C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.certified-toolbar.com?si=77302&st=bs&tid=18195&ver=6.9&ts=1411768800000.000000&tguid=&q={searchTerms}
[C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://istart.webssearches.com/web/?type=ds&ts=1416254661&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB&q={searchTerms}
[C:\Users\Medion\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://istart.webssearches.com/web/?type=ds&ts=1416254661&from=ill&uid=ST31000528AS_6VPES9BBXXXX6VPES9BB&q={searchTerms}
AdwCleaner[R0].txt - [34118 octets] - [03/02/2014 14:49:54]
AdwCleaner[R1].txt - [1173 octets] - [09/02/2014 20:52:39]
AdwCleaner[R2].txt - [1294 octets] - [09/02/2014 21:10:29]
AdwCleaner[R3].txt - [3509 octets] - [06/04/2014 18:44:56]
AdwCleaner[R4].txt - [23889 octets] - [28/09/2014 19:35:47]
AdwCleaner[R5].txt - [2547 octets] - [28/09/2014 21:31:12]
AdwCleaner[R6].txt - [22770 octets] - [07/03/2015 14:18:20]
AdwCleaner[R7].txt - [13262 octets] - [07/03/2015 14:42:47]
AdwCleaner[R8].txt - [9425 octets] - [07/03/2015 15:04:09]
AdwCleaner[S0].txt - [34610 octets] - [03/02/2014 14:51:17]
AdwCleaner[S1].txt - [1235 octets] - [09/02/2014 20:54:08]
AdwCleaner[S2].txt - [1355 octets] - [09/02/2014 21:16:32]
AdwCleaner[S3].txt - [3626 octets] - [06/04/2014 18:49:39]
AdwCleaner[S4].txt - [20553 octets] - [28/09/2014 19:39:58]
AdwCleaner[S5].txt - [2622 octets] - [28/09/2014 21:40:03]
AdwCleaner[S6].txt - [22373 octets] - [07/03/2015 14:20:08]
AdwCleaner[S7].txt - [12611 octets] - [07/03/2015 14:45:02]
AdwCleaner[S8].txt - [9577 octets] - [07/03/2015 15:10:34]
########## EOF - C:\AdwCleaner\AdwCleaner[S8].txt - [9637 octets] ########## -
voici les 2 rapports de farbar :
addition : https://pjjoint.malekal.com/files.php?id=20150307_j15f11m15p9f8
frst : https://pjjoint.malekal.com/files.php?id=FRST_20150307_x5d14t9z13h5
-
-
Contributeur sécuritéOn continue :
1/
Désinstalle depuis le panneau de configuration : Play Now Radio
2/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)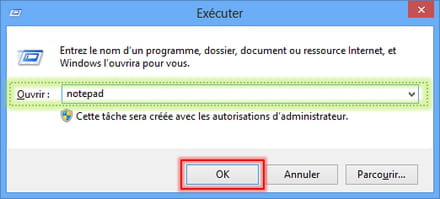
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
Task: {6CA0C660-992B-4DAE-B067-99F083E205BE} - System32\Tasks\57235478-55da-4ce4-9881-bb38d5bc62dc-6 => C:\Program Files\winservice86\57235478-55da-4ce4-9881-bb38d5bc62dc-6.exe <==== ATTENTION
Task: {D24CF0F5-A586-4DB1-99DF-49232D309229} - System32\Tasks\{10B0CA2C-F4BC-4EF8-AB77-7C79309F3D9A} => pcalua.exe -a C:\Users\Medion\AppData\Roaming\webssearches\UninstallManager.exe -c -ptid=amt <==== ATTENTION
AlternateDataStreams: C:\ProgramData\Temp:373E1720
S2 IHProtect Service; C:\Program Files\XTab\ProtectService.exe [X]
S2 SpyHunter 4 Service; C:\PROGRA~1\ENIGMA~1\SPYHUN~1\SH4SER~1.EXE [X]
2015-03-07 14:39 - 2015-03-07 14:39 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\0AC00800-1425735587-11DD-93EE-BF0412A6D6B5
2015-03-07 14:03 - 2015-03-07 14:04 - 00000000 ____D () C:\Program Files\dd6e59eb-82c3-42fe-b1d6-b98436d1112e
2015-03-04 20:46 - 2015-03-04 20:46 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\0AC00800-1425498382-11DD-93EE-BF0412A6D6B5
2015-03-02 15:36 - 2015-03-02 15:36 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\0AC00800-1425310566-11DD-93EE-BF0412A6D6B5
2015-03-02 10:14 - 2015-03-02 10:14 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\0AC00800-1425291257-11DD-93EE-BF0412A6D6B5
2015-02-23 15:30 - 2015-02-23 15:30 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\RC3yiED
2015-02-23 15:30 - 2015-02-23 15:30 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\acYroxd
2015-03-07 14:41 - 2014-09-27 12:10 - 00002062 _____ () C:\Users\Medion\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Search.lnk
2015-03-07 13:59 - 2013-07-01 22:58 - 00000000 ____D () C:\Windows\system32\Extensions
2015-02-23 15:30 - 2014-11-23 19:15 - 00000000 ____D () C:\Users\Medion\AppData\Roaming\BxkdjvW
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"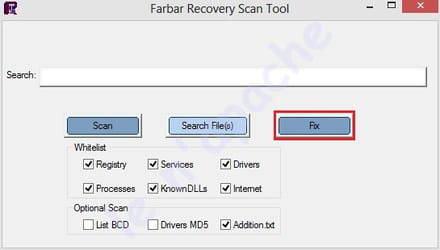
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
@+