Ads by speedchecker
Résolu
Bonsoir tout le monde,
Je m'excuse par avance de venir vous embêter à nouveau avec ce genre de problème que j'ai pu lire sur le forum, mais si je créais un nouveau sujet c'est surtout que je n'ai pas tout saisi.
Mon pc est tout neuf et j'ai chopé ce "virus" je ne sais ou.
J'ai suivi les conseils pour adwcleaner, malware, spybot ect... Je suis même allée voir dans mes extensions chrome et mes programmes à supprimer et il n'apparait nulle part.
Avec les logiciels j'ai cru qu'il avait été supprimé, mais finalement il est toujours présent.
Les images n'apparaissent pas, mais les encadrés restent bien présents.
Enfin certaines publicités ont quelques images mais elles s'affichent rarement.
Si une bonne âme pouvait venir à mon secours, je serais vraiment soulagée.
Je vous remercie par avance pour l'attention que vous aurez apporté à mon message et je m'excuse encore...
13 réponses
-
Hello ,
Tu as installé des adwares et des logiciels indésirables sur ton PC (Certainement à ton insu).
Pour comprendre, je t'invite à lire ce sujet : http://www.sosvirus.net/topic82172.html
# Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
(Désactive ton antivirus le temps du téléchargement et de l'utilisation.
Aide : http://www.sosvirus.net/tutoriel-desactiver-protection-residentiel-t586.html )
# Ferme ton navigateur
# Fais un double clique sur l'icône pour le lancer
-> Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
# Accepte "les conditions d'utilisation"
# Clique sur Scanner
->Note: Durant le scan, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Non"

# Copie le contenu du rapport ZHPCleaner.txt présent sur ton bureau sur Paste And Furious puis transmet le lien généré dans ta prochaine réponse.
-> Tuto Paste And Furious : http://www.sosvirus.net/tutoriel-paste-and-furious-t104985.html
-
Bonsoir,
Merci pour votre réponse ^^
Je suis allée sur paste and furious pour coller le rapport, mais chez moi le site a planté alors je suis allée sur pjjoint.malekal en espérant que ce sera bon :)
https://pjjoint.malekal.com/files.php?id=20150111_s6j15l11n15l7 -
Ok pour Paste and furious , merci pour l'info.
Relance ZhpCleaner, clique sur réparer et communique le rapport stp :)
-
Merci pour votre aide ^^
voici le rapport :)
https://pjjoint.malekal.com/files.php?read=20150111_i6p6h12o13x6 -
Nous allons éffectuer un diagnostic de ton ordinateur.
# Télécharge ZHPDiag de Nicolas Coolman et enregistre-le sur ton Bureau.
# Installe le logiciel.
# Sous Windows Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur.
# N'oublie pas de cocher la case qui permet de mettre un raccourci sur le Bureau.
# L'outil a créé 2 icônes ZHPDiag et ZHPFix sur le Bureau.
# Double-clique sur ZHPDiag pour lancer l'exécution.
# Clic sur Complet .
# Tu patientes jusqu'à ce que le scan affiche 100%.
-> http://upload.sosvirus.net/images/2014/04/16/ZHPDiagc82cd.png
# Le rapport est sauvegardé sur le bureau.
# Ferme ZHPDiag.
# Héberger et transmettre un rapport.
# Rend toi sur Paste And Furious.
# Copie le contenu du rapport et Clic sur Créer mon paste!
# Tu obtiendras un lien du rapport.
# Transmet ce lien dans ta prochaine réponse stp.
-
Bonjour ^^
Et voici le rapport :)
http://www.pasteandfurious.com/247/ -
Hello,
# Copie tout le texte présent ci-dessous ( clic sur doit ("Tout sélectionner") / Clique droit ("copier").
Script ZHPFix
O43 - CFD: 07/01/2015 - 21:21:36 - [] ----D C:\ProgramData\VXnYJCj
O43 - CFD: 22/11/2014 - 22:52:12 - [] ----D C:\ProgramData\{D6A06EDD-9203-4050-8A05-45E7F4064FEB}
[HKCU\Software\WQRM]
O39 - APT: WQRM - (...) -- C:\Windows\Tasks\WQRM.job   [1344]
O39 - APT: WQRM - (...) -- C:\Windows\System32\Tasks\WQRM   [1344]
[MD5.00000000000000000000000000000000] [APT] [WQRM] (...) -- C:\Users\Shin\AppData\Roaming\WQRM.exe (.not file.)   [0]
[MD5.00000000000000000000000000000000] [APT] [{2BBC541D-EF2D-42B6-9194-D388C3AFB718}] (...) -- C:\ProgramData\TVWizard\uninstall.exe (.not file.)   [0]  =>PUP.TVWizard
O4 - HKCU\..\Run: [Web Companion] C:\Program Files (x86)\Lavasoft\Web Companion\Application\WebCompanion.exe (.not file.)
O2 - BHO: HP Network Check Helper [64Bits] - {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} Clé orpheline
O4 - HKUS\S-1-5-21-834330185-3961649148-2843825973-1001\..\Run: [Web Companion] C:\Program Files (x86)\Lavasoft\Web Companion\Application\WebCompanion.exe (.not file.)
[MD5.00000000000000000000000000000000] [APT] [{849581A6-F3C0-44C5-AA31-1DAEE601DAFB}] (...) -- C:\Users\Shin\AppData\Roaming\omiga-plus\UninstallManager.exe (.not file.)   [0]  =>Hijacker.OmigaPlus
C:\Users\Shin\AppData\Roaming\omiga-plus
EmptyTemp
EmptyFlash
EMPTYCLSID
# Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou 7, fais un clic-droit -> Exécuter en temps qu'administrateur).
# Clique sur Importer
# Les lignes précedemment copiées doivent être collées dans le cadre
# Si c'est le cas, Clic sur GO


# Confirmes les nettoyages des données en cliquant sur "Oui"
# Une fois le scan terminé rends toi sur le bureau, le fichier[b] ZHPFixReport /bà été crée.
# Copie le contenu du rapport ZHPFix.txt présent sur ton bureau sur Paste And Furious puis transmet le lien généré dans ta prochaine réponse.
-> Tuto Paste And Furious : http://www.sosvirus.net/tutoriel-paste-and-furious-t104985.html
# Attention : Ce script a été spécialement fait pour ce PC . Toute réutilisation peut endommager sévèrement votre système.
-
voila le rapport ^^
http://www.pasteandfurious.com/250/ -
Comment va le PC, toujours des soucis ?
-
Oui malheureusement le souci reste présent :(
-
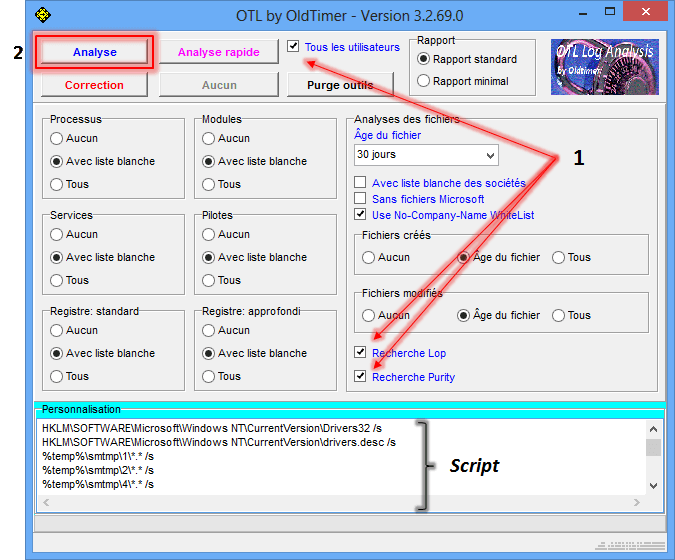
Télécharge OTL de Old_Timer et enregistre le sur le Bureau
Ferme toutes les autres fenêtres et double-clique sur OTL.exe
Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup https://www.google.fr/?gws_rd=ssl /c
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
CREATERESTOREPOINT
SAVEMBR:0
Clique ensuite sur Analyse et patiente le temps du scan.

A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
Les rapports sont sauvegardés sur le Bureau.
-
Et voici ^^
http://www.pasteandfurious.com/260/
http://www.pasteandfurious.com/261/ -
Merci beaucoup pour votre aide, ça a totalement disparu !! 1 000 mercis :)