Malwarebytes: 1 PUP collant
Résolumalgré la quarantaine + éteindre et rallumer l'ordi, le PUP reste ! (j'ai créé un point de restauration en pensant que le PUP était parti, et l'ancien point de restauration était déjà parti. Combien de temps reste-t-il actif?)
comment supprimer ce PUP?
merci d'avance
3 réponses
-
Modérateur
Bonjour,
J'en décode que ce sont des notifications navigateur, dans Edge
Vous pouvez les supprimer par les paramètres de Edge > dans Confidentialité
https://support.microsoft.com/fr-fr/microsoft-edge/g%C3%A9rer-les-notifications-de-site-web-dans-microsoft-edge-0c555609-5bf2-479d-a59d-fb30a0b80b2b
À moins que ce soit des notification d'un site connu que vous désirez recevoir, auquel cas, vous pouvez marquer ce PUP comme Faux positif dans Malwarebytes.
Donc vérifiez ça d'abord, et voyez si c'est résolu.-
-
Modérateur@Laohu50
Bonjour,
Il faut surtout apprendre à répondre non, pas Autoriser ou Allow quand un site vous demande la permission pour vous envoyer des notifications, sinon apprendre à gérer les notifications comme sur le lien que j'ai mis.
C'est pas des virus, mais des fonctions navigateur utilisées à mauvais escient.
De rien.
@+
-
-
bonjour bazfile, merci d'avoir répondu à ma demande
pour l'instant je n'arrive pas à envoyer le résultat de malwarebytes, je le tape:
nom: PUP.Optional. PushNotifications, type: programme potentiellement indésirable...fichier, emplacement: C::USERS\GOBRO\APPDATA\LOCAL\MICROSOFT\EDGE\USERDATA\DEfault\Prefernces
mon mail commence par "gobro"
je dois faire l'analyse FRST maintenant?


.
-
Modérateur
.
À mon avis rien de grave, Malwarebytes alerte souvent pour rien.
mon mail commence par "gobro"
il y a GOBRO dans la détection car c'est ton nom d'utilisateur et donc ton dossier utilisateur, donc rien d'anormal, à mon avis cette détection c'est faux positif.
je dois faire l'analyse FRST maintenant?
Oui fait-la, on verra bien s'il y a quelque chose ou pas.
-
@bazfile
bonjour j'envoie le résultat de FRST mais pas réussi à mettre les 2 fichiers en même temps.
https://pjjoint.malekal.com/files.php?id=FRST_20260510_k7g13x11b13m9
https://pjjoint malekal.com/files.php?id=20260510_u7p10j13l11d5
merci de me dire si cela a fonctionné. Bon dimanche. cordialement
-
Modérateur@Laohu50
.
Le lien du rapport addition n'est pas bon il mène nulle part (il faut toujours vérifier avant de poster), je fais donc un script en me servant que du rapport FRST.
Désinstalle McAfee WebAdvisor c'est un adware.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\Software\Policies\...\system: [EnableSmartScreen] 0 HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0 HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> GroupPolicy: Restriction - Edge Policies: C:\ProgramData\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKU\S-1-5-21-3597872989-1064680479-1826379635-1001\...\Run: [Mobile Partner] => C:\Program Files (x86)\Hotspot 4G BTelecom\Hotspot 4G BTelecom (Pas de fichier) Task: {908781B2-5678-4C91-9049-AA3E12DC7944} - System32\Tasks\Meta\Messenger-WSP-Helper-S-1-5-21-3597872989-1064680479-1826379635-1001 => MessengerHelper.exe --lassie (Pas de fichier) Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {A16755F7-60F5-4FE7-A6F8-AB3A4DA37CDC} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => %systemroot%\system32\MusNotification.exe LogonUpdateResults (Pas de fichier) Task: {6ECC17BA-2F21-4D1D-A937-AF5B7E29ED7A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot => %systemroot%\system32\MusNotification.exe RebootDialog (Pas de fichier) Task: {BE6B5BB7-6B0C-4FB5-A92D-DF37FBFD6337} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC ReadyToReboot (Pas de fichier) Task: {C1675249-3D01-4F81-ADDB-24C4B2B6F5D4} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery ReadyToReboot (Pas de fichier) Task: {C1EF45A1-44D2-48F3-862D-DCB5FA3AA96A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_Broker_Display => %systemroot%\system32\MusNotification.exe Display (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) Edge HKLM\...\Edge\Extension: [bojobppfploabceghnmlahpoonbcbacn] Edge HKLM-x32\...\Edge\Extension: [bojobppfploabceghnmlahpoonbcbacn] CHR StartupUrls: Default -> "hxxp://www.yahoo.fr/" CHR DefaultSearchURL: Default -> hxxps://fr.search.yahoo.com/search{google:pathWildcard}?ei={inputEncoding}&fr=crmas&p={searchTerms} CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] CHR DefaultSearchKeyword: Default -> fr.yahoo.com CHR DefaultSuggestURL: Default -> hxxps://fr.search.yahoo.com/sugg/chrome?output=fxjson&appid=crmas&command={searchTerms} Edge Notifications: Default -> hxxps://fr.softonic.com; hxxps://towercaptcha.top S2 GiftBox.Service; "C:\Program Files (x86)\ASUS\ASUS GiftBox Service\GiftBoxService.exe" (Pas de fichier) S3 LibreOfficeMaintenance; "C:\Program Files\LibreOffice\program\update_service.exe" (Pas de fichier) U3 aswBcc; pas de ImagePath U3 Avast Business Console Client Antivirus Service; pas de ImagePath U3 AVG Business Console Client Antivirus Service; pas de ImagePath U3 avgBcc; pas de ImagePath U3 avgbdisk; pas de ImagePath EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.
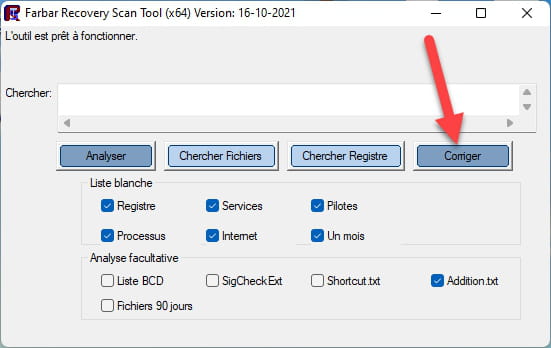

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.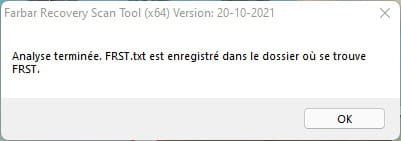
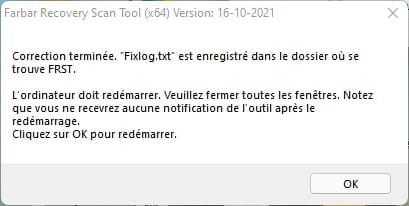

Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://pjjoint.malekal.com/ ou https://www.catupload.com/.Puis donne le lien généré par https://pjjoint.malekal.com/ ou https://www.catupload.com/dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
@Laohu50
bonjour, j'espère que cela va s'ouvrir
https://pjjoint.malekal.com/files.php?id=20260511_t10x5f13x14c11
merci
-
Modérateur@Laohu50
.
Le fixlog est OK.
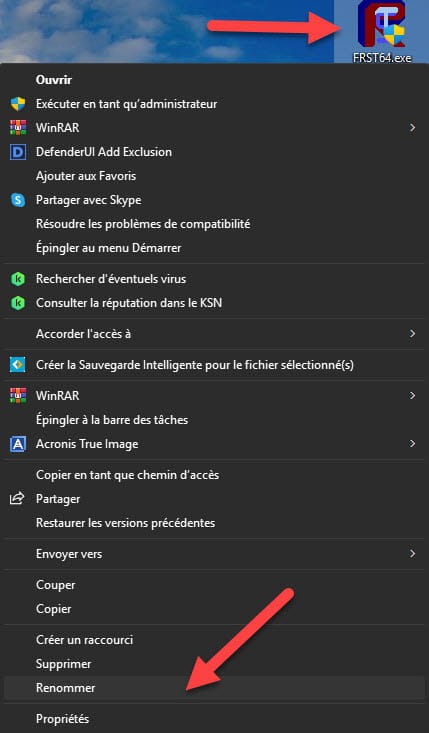
Si de ton côté tout est OK, désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
-
Modérateur
Bonjour .
Rien de bien grave un PUP est simplement un adware.
1- Quel PUP est trouvé par Malwarebytes ? Faire un copié/collé de la détection et le joindre dans la réponse.
2- Puis faire une analyse FRST voir cette page.