CARTE WIFI INEXISTANTE
Bonjour à vous. j'ai un ordinateur hp pavillon g6 notebook pc , numero de serie: 6CH1340G20 , numero de produit : QA057UAR#ABA. depuis bientot deux semaines ma carte wifi a disparu. je dois brancher d'abord un cable pour avoir la connexion internet. Si vous pouvez m'aidez, ca me fera du bien.
14 réponses
-
Contributeurre
ok, et pour ceci >> pour l'activation/désactivation du Wifi, c'est 1 combinaison de touches (FN+F...)
@+
-
Contributeurre
je l'ai fait et redemarrer mon poste mais aucun changement.
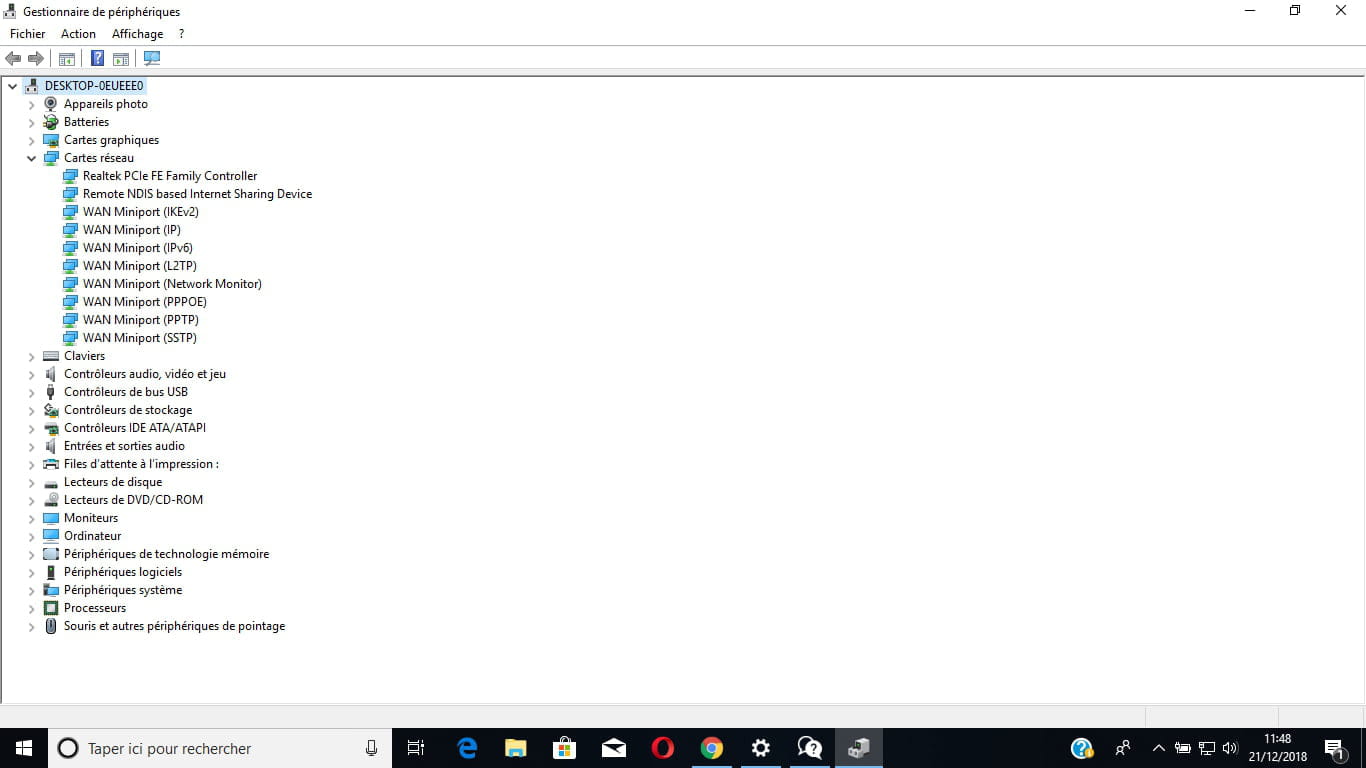
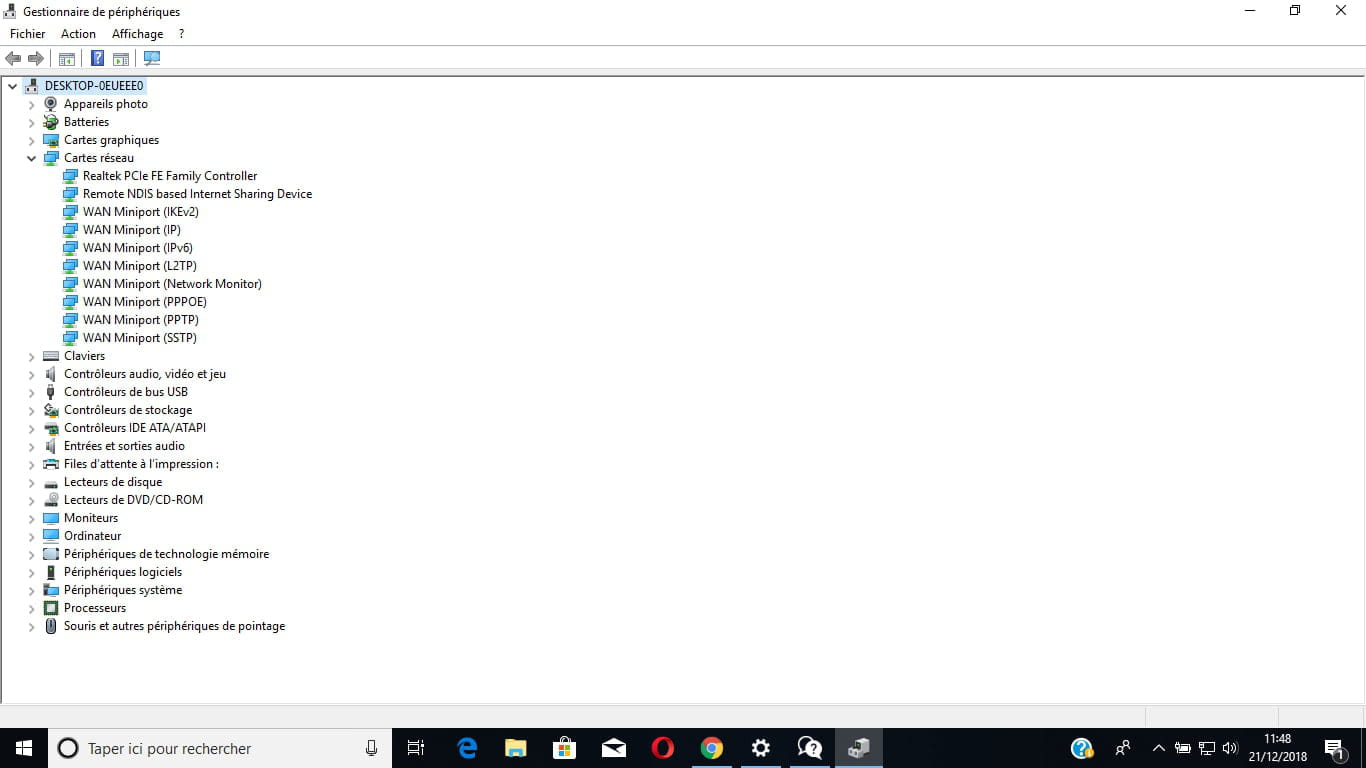
le périphérique du Wifi n'est toujours pas visible dans "cartes reseau"?
pour l'activation/désactivation du Wifi, c'est 1 combinaison de touches (FN+F...)
@+
-
ModérateurSi le problème persiste:
Va dans le bios et vérifie si le wireless est bien activé.
Mes salutation billmaxime.
-
Contributeurre
je vois ceci dans le rapport >> Sans fil désactivé
regarde ce message de kaneagle (que je salue au passage)et applique la manipulation
dis nous ce que ça donne
@+
-
ModérateurBonjour,
Va dans le gestionnaire des périphériques
Fais clic droit sur le nom du pc
Clique sur --> Action
Rechercher les modifications sur le matériel.
-
Contributeurre
regarde de nouveau cette capture d'écran et applique ce qui est indiqué >> https://forums.commentcamarche.net/forum/affich-35761896-carte-wifi-inexistante#10
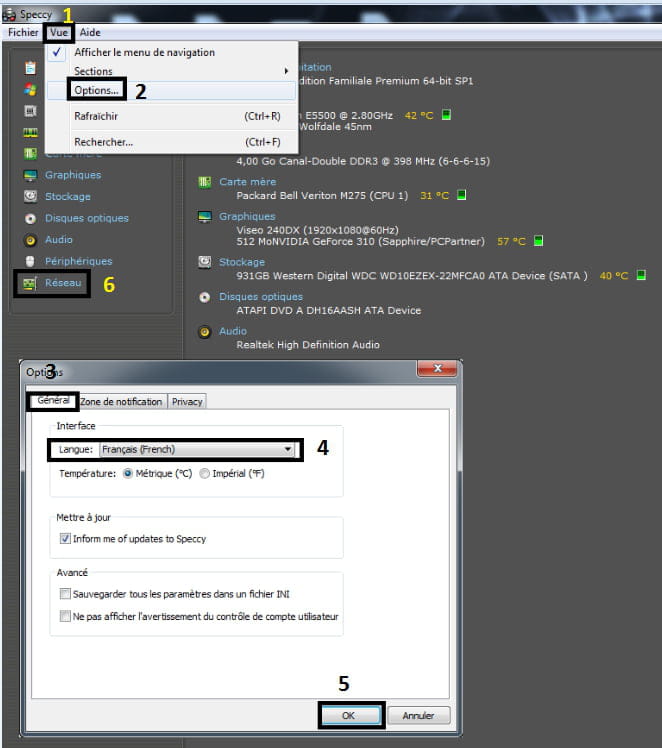
regarde l'exemple de mon pc avec le clic sur "reseau" dans Speccy
Réseau
Liste des adaptateurs
Activé
Broadcom NetXtreme Gigabit Ethernet
Nom de la connexion Connexion au réseau local
NetBIOS sur TCP/IP Oui
DHCP activé Oui
Adresse MAC je l'ai effacé
Adresse IP 192.168.0.29
Masque de sous-réseau 255.255.255.0
Passerelle 192.168.0.254
DHCP 192.168.0.254
Serveur DNS 192.168.0.254
Désactivé
NETGEAR WNA3100M N300 Wireless Mini USB Adapter
Nom de la connexion Connexion réseau sans fil 3
@+
-
c'est ce que j'ai fait. voici le resultat:
Réseau
Vous êtes connecté à Internet
Connecté via Remote NDIS based Internet Sharing Device
Adresse IP 192.168.1.100
Masque de sous-réseau 255.255.255.0
Passerelle 192.168.1.1
Serveur DNS préféré 192.168.1.1
DHCP Activé
Serveur DHCP 192.168.1.1
Adresse IP externe 196.182.20.140
Type d'adaptateur Ethernet
NetBIOS sur TCO/IP Activé via DHCP
Type de noeud NetBIOS Noeud hybride
Vitesse du lien 352 Bps
Nom de l'ordinateur
Nom NetBIOS DESKTOP-0EUEEE0
Nom du DNS DESKTOP-0EUEEE0
Appartenance Partie de groupe de travail
Groupe de travail WORKGROUP
Bureau à distance
Désactivé
Console
État Actif
Domaine DESKTOP-0EUEEE0
Info WinInet
Connexion réseau
Le système local utilise un réseau local pour se connecter à Internet
Le système local utilise RAS pour se connecter à Internet
Information sur le sans fil
Sans fil désactivé
Info WinHTTP
WinHTTPSessionProxyType Aucun proxy
Proxy de session
Contournement de proxy de session
Essais de connexion 5
Délai de connexion dépassé 60 000
Version HTTP HTTP 1.1
Connexion maximales par serveurs 1.0 INFINI
Connexion maximales par serveurs INFINI
Maximum de redirections HTTP automatiques 10
Maximum de continuations de statut HTTP 10
Délai d'envoi dépassé 30 000
Détection automatique IEProxy Oui
Configuration automatique IEProxy
IEProxy
Contournement d'IEProxy
Type d'accès de la configuration du proxy par défaut Aucun proxy
Proxy de configuration par défaut
Contournement du proxy de configuration par défaut
Partages et découverte
Découverte réseau Désactivé
Partage de fichiers et d'imprimantes Désactivé
Service de partage de fichiers et d'imprimantes Activé
Partage de fichiers simple Activé
Partages administratifs Activé
Accès réseau : modèle de partage et de sécurité pour les comptes locaux Classique - les utilisateurs locaux s’authentifient eux-mêmes
Liste des adaptateurs
Activé
Realtek PCIe FE Family Controller
Nom de la connexion Ethernet
DHCP activé Oui
Adresse MAC 78-E3-B5-59-2B-16
Remote NDIS based Internet Sharing Device
Nom de la connexion Ethernet 2
NetBIOS sur TCP/IP Oui
DHCP activé Oui
Adresse MAC 0C-5B-8F-27-9A-64
Adresse IP 192.168.1.100
Masque de sous-réseau 255.255.255.0
Passerelle 192.168.1.1
DHCP 192.168.1.1
Serveur DNS 192.168.1.1
192.168.1.1
Partages réseau
No network shares
Nombre de connexions TCP actuel
C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe (4116)
C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe (6724)
lsass.exe (648)
MsMpEng.exe (2876)
OfficeClickToRun.exe (3196)
services.exe (640)
spoolsv.exe (2304)
svchost.exe (1112)
svchost.exe (1240)
svchost.exe (2892)
svchost.exe (4448)
svchost.exe (5036)
svchost.exe (944)
System Process
System Process
wininit.exe (572) -
-
-
Contributeurre
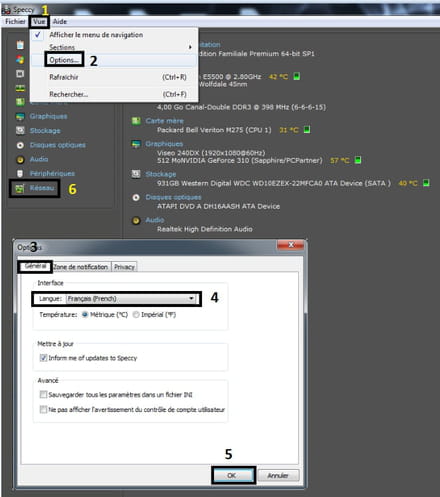
regarde ceci pour mettre Speccy en Français, et quand c'est fait tu cliques sur RESEAU
tu enregistres le fichier sur ton bureau et tu le postes via 1 copier/coller
@+
-
Ok. Résumé
Système d'exploitation
Windows 10 Professionnel 64-bit
Processeur
Intel Pentium P6200 @ 2.13GHz 56 °C
Technologie Arrandale 32nm
RAM
4,00 Go Canal-Double DDR3 @ 532 MHz (7-7-7-20)
Carte mère
Hewlett-Packard 1693 (CPU)
Graphiques
Generic PnP Monitor (1366x768@60Hz)
Intel HD Graphics (HP)
Stockage
465GB Western Digital WDC WD5000LPCX-24VHAT0 (SATA ) 43 °C
Disques optiques
hp DVDRAM GT31L
Audio
Périphérique High Definition Audio
Système d'exploitation
Windows 10 Professionnel 64-bit
Type d'ordinateur: Portable
Date d'installation: 19/12/2018 21:11:00
Numéro de série: XXXXXXXXXXXXXXXXXX
Centre de Sécurité Windows
Contrôle de Compte Utilisateur (UAC) Activé
Niveau de notification 2 - Par défaut
Pare-feu Activé
Windows Update
Mises à jour automatiques Non configuré
Windows Defender
Windows Defender Activé
Antivirus
Antivirus Activé
Nom Windows Defender
Base de données de signatures de virus À jour
Frameworks .NET installés
v4.7 Full
v4.7 Client
v3.5 SP1
v3.0 SP2
v2.0 SP2
Internet Explorer
Version 11.472.17134.0
PowerShell
Version 5.1.17134.1
Variables d'environnement
USERPROFILE C:\Users\Lenovo
SystemRoot C:\WINDOWS
Variables utilisateur
OneDrive C:\Users\Lenovo\OneDrive
Path C:\Users\Lenovo\AppData\Local\Microsoft\WindowsApps
TEMP C:\Users\Lenovo\AppData\Local\Temp
TMP C:\Users\Lenovo\AppData\Local\Temp
Variables système
ComSpec C:\WINDOWS\system32\cmd.exe
DriverData C:\Windows\System32\Drivers\DriverData
NUMBER_OF_PROCESSORS 2
OS Windows_NT
Path C:\WINDOWS\system32
C:\WINDOWS
C:\WINDOWS\System32\Wbem
C:\WINDOWS\System32\WindowsPowerShell\v1.0\
C:\WINDOWS\System32\OpenSSH\
PATHEXT .COM;.EXE;.BAT;.CMD;.VBS;.VBE;.JS;.JSE;.WSF;.WSH;.MSC
PROCESSOR_ARCHITECTURE AMD64
PROCESSOR_IDENTIFIER Intel64 Family 6 Model 37 Stepping 5, GenuineIntel
PROCESSOR_LEVEL 6
PROCESSOR_REVISION 2505
PSModulePath %ProgramFiles%\WindowsPowerShell\Modules
C:\WINDOWS\system32\WindowsPowerShell\v1.0\Modules
TEMP C:\WINDOWS\TEMP
TMP C:\WINDOWS\TEMP
USERNAME SYSTEM
windir C:\WINDOWS
Batterie
Ligne AC Connecté
Charge de la batterie en % 100 %
État de la batterie Haute
Temps restant sur batterie Inconnu
Mode de gestion de l'alimentation
Mode de gestion de l'alimentation actif Performances élevées
Veille prolongée Activé
Éteindre l'écran après: (sur courant) 15 minutes
Éteindre l'écran après: (sur batterie) 10 minutes
Éteindre le disque dur après: (sur courant) 20 minutes
Éteindre le disque dur après: (sur batterie) 20 minutes
Passer en veille après: (sur courant) Jamais
Passer en veille après: (sur batterie) Jamais
Écran de veille Désactivé
Uptime
Session actuelle
Temps actuel 21/12/2018 14:32:26
Durée de fonctionnement 11 822 secondes (0 d, 03 h, 17 m, 02 s)
Temps du dernier démarrage 21/12/2018 11:15:24
Services
Démarré Alimentation
Démarré Appel de procédure distante (RPC)
Démarré Assistance IP
Démarré Assistance NetBIOS sur TCP/IP
Démarré Audio Windows
Démarré Centre de sécurité
Démarré Client de stratégie de groupe
Démarré Client de suivi de lien distribué
Démarré Client DHCP
Démarré Client DNS
Démarré Connaissance des emplacements réseau
Démarré Consommation des données
Démarré CoreMessaging
Démarré Découverte SSDP
Démarré Détection matériel noyau
Démarré Expériences des utilisateurs connectés et télémétrie
Démarré Gestionnaire de comptes de sécurité
Démarré Gestionnaire de comptes web
Démarré Gestionnaire de session locale
Démarré Gestionnaire des connexions d’accès à distance
Démarré Gestionnaire des connexions Windows
Démarré Gestionnaire des utilisateurs
Démarré Gestionnaire d’identité réseau homologue
Démarré Gestionnaire d’informations d’identification
Démarré Gestionnaires des paiements et des éléments sécurisés NFC
Démarré Générateur de points de terminaison du service Audio Windows
Démarré HP Support Solutions Framework Service
Démarré HPWMISVC
Démarré Hôte de synchronisation_34d1d
Démarré Hôte système de diagnostics
Démarré Informations d’application
Démarré Infrastructure de gestion Windows
Démarré Isolation de clé CNG
Démarré Journal d’événements Windows
Démarré Lanceur de processus serveur DCOM
Démarré Mappeur de point de terminaison RPC
Démarré Mobile Broadband HL Service
Démarré Moteur de filtrage de base
Démarré Optimisation de livraison
Démarré Pare-feu Windows Defender
Démarré Planificateur de tâches
Démarré Plug-and-Play
Démarré PrintWorkflow_34d1d
Démarré Serveur
Démarré Serveur Gestionnaire de licences Windows
Démarré Service antivirus Windows Defender
Démarré Service Broker des événements système
Démarré Service Broker du moniteur d'exécution System Guard
Démarré Service Broker pour les connexions réseau
Démarré Service Broker pour les événements horaires
Démarré Service Centre de sécurité Windows Defender
Démarré Service de cache de police Windows
Démarré Service de découverte automatique de Proxy Web pour les services HTTP Windows
Démarré Service de déploiement AppX (AppXSVC)
Démarré Service de gestion radio
Démarré Service de géolocalisation
Démarré Service de l’Assistant Compatibilité des programmes
Démarré Service de notification d’événements système
Démarré Service de partage des données
Démarré Service de plateforme des appareils connectés
Démarré Service de profil utilisateur
Démarré Service de stockage
Démarré Service de stratégie de diagnostic
Démarré Service de transfert intelligent en arrière-plan
Démarré Service du clavier tactile et du volet d’écriture manuscrite
Démarré Service du système de notifications Push Windows
Démarré Service d’infrastructure des tâches en arrière-plan
Démarré Service Gestionnaire d’accès aux fonctionnalités
Démarré Service hôte WDIServiceHost
Démarré Service Inspection du réseau de l’antivirus Windows Defender
Démarré Service Interface du magasin réseau
Démarré Service Liste des réseaux
Démarré Service pour utilisateur de plateforme d’appareils connectés_34d1d
Démarré Service State Repository (StateRepository)
Démarré Service utilisateur de notifications Push Windows_34d1d
Démarré Services de chiffrement
Démarré Service SSTP (Secure Socket Tunneling Protocol)
Démarré Spouleur d’impression
Démarré Station de travail
Démarré Superfetch
Démarré SynTPEnh Caller Service
Démarré Système d’événement COM+
Démarré Temps Windows
Démarré Thèmes
Démarré Téléphonie
Démarré Update Orchestrator Service
Démarré Windows Remediation Service
Démarré Windows Search
Démarré ?Service Microsoft Office « Démarrer en un clic »?
Arrêté Accès aux données utilisateur_34d1d
Arrêté Acquisition d’image Windows (WIA)
Arrêté Agent de stratégie IPsec
Arrêté Application système COM+
Arrêté Assistant Connectivité réseau
Arrêté Assistant Connexion avec un compte Microsoft
Arrêté Authentification naturelle
Arrêté BranchCache
Arrêté Cache de police de Windows Presentation Foundation 3.0.0.0
Arrêté CaptureService_34d1d
Arrêté Carte de performance WMI
Arrêté Carte à puce
Arrêté Cliché instantané des volumes
Arrêté Collecteur d’événements de Windows
Arrêté Configuration automatique de réseau câblé
Arrêté Configuration automatique des périphériques connectés au réseau
Arrêté Configuration des services Bureau à distance
Arrêté Connexions réseau
Arrêté Conteneur Microsoft Passport
Arrêté Contrôle parental
Arrêté Coordinateur de transactions distribuées
Arrêté DevicePicker_34d1d
Arrêté Diagnostic Execution Service
Arrêté Disque virtuel
Arrêté dmwappushsvc
Arrêté Données de contacts_34d1d
Arrêté Dossiers de travail
Arrêté Expérience audio-vidéo haute qualité Windows
Arrêté Extensions et notifications des imprimantes
Arrêté Fichiers hors connexion
Arrêté Flux d’appareils_34d1d
Arrêté Fournisseur de cliché instantané de logiciel Microsoft
Arrêté Gestion des niveaux de stockage
Arrêté Gestion d’applications
Arrêté Gestion à distance de Windows (Gestion WSM)
Arrêté Gestionnaire d'authentification Xbox Live
Arrêté Gestionnaire des cartes téléchargées
Arrêté Gestionnaire des connexions automatiques d’accès à distance
Arrêté Gestionnaire d’installation de périphérique
Arrêté Google Chrome Elevation Service
Arrêté GraphicsPerfSvc
Arrêté Groupement de mise en réseau de pairs
Arrêté HP CASL Framework Service
Arrêté Hôte de DLL de compteur de performance
Arrêté Hôte de périphérique UPnP
Arrêté Hôte du fournisseur de découverte de fonctions
Arrêté Identité de l’application
Arrêté Installation du service Microsoft Store
Arrêté Interface de services d’invité Hyper-V
Arrêté Interruption SNMP
Arrêté Jeu sauvegardé sur Xbox Live
Arrêté Journaux & alertes de performance
Arrêté Localisateur d’appels de procédure distante (RPC)
Arrêté Mappage de découverte de topologie de la couche de liaison
Arrêté MessagingService_34d1d
Arrêté Microsoft App-V Client
Arrêté Microsoft Passport
Arrêté Mode incorporé
Arrêté Modules de génération de clés IKE et AuthIP
Arrêté Mozilla Maintenance Service
Arrêté Netlogon
Arrêté Office Source Engine
Arrêté OpenSSH Authentication Agent
Arrêté Optimiser les lecteurs
Arrêté Ouverture de session secondaire
Arrêté Partage de connexion Internet (ICS)
Arrêté Prise en charge de l’application Rapports et solutions aux problèmes du Panneau de configuration
Arrêté Programme de mise à jour automatique du fuseau horaire
Arrêté Programme d’installation ActiveX (AxInstSV)
Arrêté Programme d’installation pour les modules Windows
Arrêté Propagation du certificat
Arrêté Protection logicielle
Arrêté Protocole EAP (Extensible Authentication Protocol)
Démarrage en attente Protocole PNRP
Arrêté Préparation des applications
Arrêté Publication des ressources de découverte de fonctions
Arrêté Redirecteur de port du mode utilisateur des services Bureau à distance
Arrêté Registre à distance
Arrêté Requête du service VSS Microsoft Hyper-V
Arrêté Routage et accès distant
Arrêté Sauvegarde Windows
Arrêté Serveur de trame de la Caméra Windows
Arrêté Service Arrêt de l’invité Microsoft Hyper-V
Arrêté Service AssignedAccessManager
Arrêté Service AVCTP
Arrêté Service Broker de découverte en arrière-plan DevQuery
Arrêté Service Collecteur standard du concentrateur de diagnostic Microsoft
Arrêté Service Configuration du réseau
Arrêté Service d'expérience linguistique
Arrêté Service d'hôte HV
Arrêté Service d'inscription de la gestion des périphériques
Arrêté Service de biométrie Windows
Arrêté Service de capteur
Arrêté Service de chiffrement de lecteur BitLocker
Arrêté Service de composition audio volumétrique
Arrêté Service de configuration automatique WLAN
Arrêté Service de configuration automatique WWAN
Arrêté Service de configuration de conversion IP
Arrêté Service de données spatiales
Arrêté Service de démo du magasin
Arrêté Service de gestion des applications d'entreprise
Arrêté Service de la passerelle de la couche Application
Arrêté Service de licences de client (ClipSVC)
Arrêté Service de l’Assistant de profil local
Arrêté Service de mise en réseau Xbox Live
Arrêté Service de moteur de sauvegarde en mode bloc
Arrêté Service de partage de ports Net.Tcp
Arrêté Service de passerelle audio Bluetooth
Arrêté Service de perception Windows
Arrêté Service de prise en charge Bluetooth
Arrêté Service de publication des noms d’ordinateurs PNRP
Arrêté Service de rapport d’erreurs Windows
Arrêté Service de routeur AllJoyn
Arrêté Service de support des utilisateurs du Bluetooth_34d1d
Arrêté Service de surveillance des capteurs
Arrêté Service de virtualisation Bureau à distance Hyper-V
Arrêté Service Données de capteur
Arrêté Service du périphérique d’interface utilisateur
Arrêté Service d’association de périphérique
Arrêté Service d’historique des fichiers
Arrêté Service d’installation de périphérique
Arrêté Service d’énumération de périphériques de carte à puce
Arrêté Service Google Update (gupdate)
Arrêté Service Google Update (gupdatem)
Arrêté Service Hyper-V PowerShell Direct
Arrêté Service hôte du fournisseur de chiffrement Windows
Arrêté Service Initiateur iSCSI de Microsoft
Arrêté Service KtmRm pour Distributed Transaction Coordinator
Arrêté Service Moniteur infrarouge
Arrêté Service Partage réseau du Lecteur Windows Media
Arrêté Service Point d'accès sans fil mobile Windows
Arrêté Service Protection avancée contre les menaces Windows Defender
Arrêté Service Pulsation Microsoft Hyper-V
Arrêté Service PushToInstall de Windows
Arrêté Service Routeur SMS Microsoft Windows.
Arrêté Service Synchronisation date/heure Microsoft Hyper-V
Arrêté Service téléphonique
Arrêté Service User Experience Virtualization
Arrêté Service utilisateur de diffusion et GameDVR_34d1d
Arrêté Service Wi-Fi Direct Service de gestionnaire de connexions
Arrêté Service Windows Insider
Arrêté Service Échange de données Microsoft Hyper-V
Arrêté Service Énumérateur d’appareil mobile
Arrêté Services Bureau à distance
Arrêté Shared PC Account Manager
Arrêté SMP de l’Espace de stockages Microsoft
Arrêté Stockage des données utilisateur_34d1d
Arrêté Stratégie de retrait de la carte à puce
Arrêté Système de fichiers EFS (Encrypting File System)
Arrêté Télécopie
Arrêté Vérificateur de points
Arrêté WalletService
Arrêté WarpJITSvc
Arrêté WebClient
Arrêté Windows Connect Now - Registre de configuration
Arrêté Windows Installer
Arrêté Windows Update
Arrêté Windows Update Medic Service
Arrêté Xbox Accessory Management Service
Arrêté Xbox Game Monitoring
Arrêté Événements d’acquisition d’images fixes
Fuseau horaire
Fuseau horaire GMT + 1:00 heures
Langue Français (France)
Emplacement France
Format Français (France)
Monnaie €
Format de la date dd/MM/yyyy
Format de l'heure HH:mm:ss
Planificateur
21/12/2018 13:06; GoogleUpdateTaskMachineCore
21/12/2018 13:06; GoogleUpdateTaskMachineUA
22/12/2018 11:24; Opera scheduled Autoupdate 1545296560
22/12/2018 11:32; DriverMaxWelcome
22/12/2018 13:17; OneDrive Standalone Update Task-S-1-5-21-2368619460-2755856533-3290194382-1001
24/12/2018 15:17; HPCeeScheduleForLenovo
Application Starter - f1375f225883e83d52e8db9690775c3c
DriverMax Notification
DriverMaxAgent
Hotfixes
Installed
21/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1131.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
21/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1127.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1068.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1057.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour pour la plateforme de logiciels anti-programme malveillant de Windows Defender Antivirus - KB4052623 (Version 4.18.1812.3)
Ce package met à jour les composants de la plateforme de logiciels
anti-programme malveillant de Windows Defender Antivirus sur
l'ordinateur de l'utilisateur.
20/12/2018 Outil de suppression de logiciels malveillants Windows x64 - décembre 2018 (KB890830)
Après le téléchargement, cet outil est exécuté une fois pour
vérifier si votre ordinateur est infecté par certains virus courants
(notamment Blaster, Sasser et Mydoom). Il aide ensuite à éradiquer
les éventuelles infections détectées. Si une infection est détectée,
l'outil présente un rapport d'état lors du démarrage suivant
de l'ordinateur. Une nouvelle version de cet outil sera proposée
chaque mois. Si vous souhaitez exécuter l'outil manuellement
sur votre ordinateur, vous pouvez en télécharger une copie à
partir du Centre de téléchargement Microsoft ou exécuter une
version en ligne à partir de microsoft.com. Cet outil n'est pas
destiné à remplacer un antivirus. Pour aider à protéger votre
ordinateur, vous devez utiliser un logiciel antivirus.
20/12/2018 2018-12 Mise à jour cumulative pour Windows 10 Version 1803 pour les systèmes x64 (KB4483234)
Installez cette mise à jour pour résoudre des problèmes dans
Windows. Pour consulter la liste complète des problèmes résolus
par cette mise à jour, reportez-vous à l'article correspondant
de la Base de connaissances Microsoft. Une fois cette installation
terminée, vous serez peut-être amené à redémarrer l'ordinateur.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1045.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 2018-12 Mise à jour pour Windows 10 Version 1803 sur systèmes x64 (KB4023057)
Un problème de sécurité qui pourrait avoir un impact sur votre
système a été identifié dans un produit logiciel Microsoft. Vous
pouvez renforcer la protection de votre système en installant
cette mise à jour de Microsoft. Pour consulter la liste complète
des problèmes résolus par cette mise à jour et en savoir plus,
reportez-vous à l'article correspondant de la Base de connaissances
Microsoft. Une fois la mise à jour installée, vous serez peut-être
amené à redémarrer l’ordinateur.
Not Installed
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1057.0)
Installation Status Canceled
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 9NZKPSTSNW4P-Microsoft.XboxGamingOverlay
Installation Status Failed
9NZKPSTSNW4P-1152921505688263273
20/12/2018 9WZDNCRD1HKW-Microsoft.XboxIdentityProvider
Installation Status Failed
9WZDNCRD1HKW-1152921505688247152
Dossiers système
Application Data C:\ProgramData
Cookies C:\Users\Lenovo\AppData\Local\Microsoft\Windows\INetCookies
Desktop C:\Users\Lenovo\Desktop
Documents C:\Users\Public\Documents
Fonts C:\WINDOWS\Fonts
Global Favorites C:\Users\Lenovo\Favorites
Internet History C:\Users\Lenovo\AppData\Local\Microsoft\Windows\History
Local Application Data C:\Users\Lenovo\AppData\Local
Music C:\Users\Public\Music
Path for burning CD C:\Users\Lenovo\AppData\Local\Microsoft\Windows\Burn\Burn
Physical Desktop C:\Users\Lenovo\Desktop
Pictures C:\Users\Public\Pictures
Program Files C:\Program Files
Public Desktop C:\Users\Public\Desktop
Start Menu C:\ProgramData\Microsoft\Windows\Start Menu
Start Menu Programs C:\ProgramData\Microsoft\Windows\Start Menu\Programs
Startup C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup
Templates C:\ProgramData\Microsoft\Windows\Templates
Temporary Internet Files C:\Users\Lenovo\AppData\Local\Microsoft\Windows\INetCache
User Favorites C:\Users\Lenovo\Favorites
Videos C:\Users\Public\Videos
Windows Directory C:\WINDOWS
Windows/System C:\WINDOWS\system32
Liste des processus
ApplicationFrameHost.exe
ID du processus 5512
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\ApplicationFrameHost.exe
Mémoire utilisée 33 MB
Mémoire maximale utilisée 35 MB
AppVShNotify.exe
ID du processus 5680
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\Common Files\microsoft shared\ClickToRun\AppVShNotify.exe
Mémoire utilisée 7.66 MB
Mémoire maximale utilisée 9.10 MB
AppVShNotify.exe
ID du processus 1088
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files\Common Files\microsoft shared\ClickToRun\AppVShNotify.exe
Mémoire utilisée 6.33 MB
Mémoire maximale utilisée 7.61 MB
audiodg.exe
ID du processus 2716
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\audiodg.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 12 MB
browser_broker.exe
ID du processus 6172
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\browser_broker.exe
Mémoire utilisée 14 MB
Mémoire maximale utilisée 15 MB
chrome.exe
ID du processus 4640
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 33 MB
Mémoire maximale utilisée 33 MB
chrome.exe
ID du processus 8600
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 235 MB
Mémoire maximale utilisée 336 MB
chrome.exe
ID du processus 8200
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 64 MB
Mémoire maximale utilisée 122 MB
chrome.exe
ID du processus 6816
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 40 MB
Mémoire maximale utilisée 43 MB
chrome.exe
ID du processus 7628
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 89 MB
Mémoire maximale utilisée 155 MB
chrome.exe
ID du processus 520
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 41 MB
Mémoire maximale utilisée 42 MB
chrome.exe
ID du processus 7884
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 33 MB
Mémoire maximale utilisée 33 MB
chrome.exe
ID du processus 3304
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 50 MB
Mémoire maximale utilisée 50 MB
chrome.exe
ID du processus 7304
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 149 MB
Mémoire maximale utilisée 195 MB
chrome.exe
ID du processus 4188
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 7.26 MB
Mémoire maximale utilisée 8.54 MB
chrome.exe
ID du processus 956
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 43 MB
Mémoire maximale utilisée 44 MB
chrome.exe
ID du processus 6124
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 7.16 MB
Mémoire maximale utilisée 7.88 MB
chrome.exe
ID du processus 4116
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 165 MB
Mémoire maximale utilisée 177 MB
chrome.exe
ID du processus 32
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 69 MB
Mémoire maximale utilisée 70 MB
chrome.exe
ID du processus 3880
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 21 MB
Mémoire maximale utilisée 21 MB
chrome.exe
ID du processus 7552
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 111 MB
Mémoire maximale utilisée 217 MB
chrome.exe
ID du processus 8544
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 32 MB
Mémoire maximale utilisée 32 MB
chrome.exe
ID du processus 6036
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 56 MB
Mémoire maximale utilisée 68 MB
chrome.exe
ID du processus 8288
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Mémoire utilisée 24 MB
Mémoire maximale utilisée 33 MB
cmd.exe
ID du processus 7680
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\cmd.exe
Mémoire utilisée 188 KB
Mémoire maximale utilisée 2.66 MB
CompatTelRunner.exe
ID du processus 9132
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\CompatTelRunner.exe
Mémoire utilisée 32 MB
Mémoire maximale utilisée 32 MB
conhost.exe
ID du processus 8932
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\conhost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 11 MB
conhost.exe
ID du processus 7692
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\conhost.exe
Mémoire utilisée 96 KB
Mémoire maximale utilisée 9.47 MB
csrss.exe
ID du processus 492
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\csrss.exe
Mémoire utilisée 4.34 MB
Mémoire maximale utilisée 5.06 MB
csrss.exe
ID du processus 588
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\csrss.exe
Mémoire utilisée 4.64 MB
Mémoire maximale utilisée 9.46 MB
ctfmon.exe
ID du processus 4456
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\ctfmon.exe
Mémoire utilisée 12 MB
Mémoire maximale utilisée 14 MB
dllhost.exe
ID du processus 4836
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\dllhost.exe
Mémoire utilisée 7.56 MB
Mémoire maximale utilisée 15 MB
dllhost.exe
ID du processus 2072
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\dllhost.exe
Mémoire utilisée 5.57 MB
Mémoire maximale utilisée 5.57 MB
dllhost.exe
ID du processus 6388
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\dllhost.exe
Mémoire utilisée 9.32 MB
Mémoire maximale utilisée 12 MB
dllhost.exe
ID du processus 8588
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\dllhost.exe
Mémoire utilisée 5.84 MB
Mémoire maximale utilisée 5.84 MB
drivermax.exe
ID du processus 4148
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files (x86)\Innovative Solutions\DriverMax\drivermax.exe
Mémoire utilisée 3.19 MB
Mémoire maximale utilisée 36 MB
drivermax.exe
ID du processus 676
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files (x86)\Innovative Solutions\DriverMax\drivermax.exe
Mémoire utilisée 1.06 MB
Mémoire maximale utilisée 21 MB
dwm.exe
ID du processus 432
Utilisateur DWM-1
Domaine Window Manager
Chemin C:\Windows\System32\dwm.exe
Mémoire utilisée 67 MB
Mémoire maximale utilisée 80 MB
explorer.exe
ID du processus 4652
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\explorer.exe
Mémoire utilisée 130 MB
Mémoire maximale utilisée 140 MB
fontdrvhost.exe
ID du processus 804
Utilisateur UMFD-0
Domaine Font Driver Host
Chemin C:\Windows\System32\fontdrvhost.exe
Mémoire utilisée 2.54 MB
Mémoire maximale utilisée 3.82 MB
fontdrvhost.exe
ID du processus 880
Utilisateur UMFD-1
Domaine Font Driver Host
Chemin C:\Windows\System32\fontdrvhost.exe
Mémoire utilisée 4.66 MB
Mémoire maximale utilisée 7.38 MB
hkcmd.exe
ID du processus 2624
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\hkcmd.exe
Mémoire utilisée 7.30 MB
Mémoire maximale utilisée 8.07 MB
HPMSGSVC.exe
ID du processus 7288
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files (x86)\HP\HP System Event\HPMSGSVC.exe
Mémoire utilisée 8.07 MB
Mémoire maximale utilisée 8.83 MB
HPSupportSolutionsFrameworkService.exe
ID du processus 6168
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files (x86)\Hewlett-Packard\HP Support Solutions\HPSupportSolutionsFrameworkService.exe
Mémoire utilisée 33 MB
Mémoire maximale utilisée 46 MB
HPWMISVC.exe
ID du processus 2640
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files (x86)\HP\HP System Event\HPWMISVC.exe
Mémoire utilisée 6.99 MB
Mémoire maximale utilisée 7.81 MB
igfxpers.exe
ID du processus 6768
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\igfxpers.exe
Mémoire utilisée 8.14 MB
Mémoire maximale utilisée 9.01 MB
igfxtray.exe
ID du processus 6520
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\igfxtray.exe
Mémoire utilisée 7.30 MB
Mémoire maximale utilisée 8.14 MB
innostp.exe
ID du processus 4220
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files (x86)\Innovative Solutions\DriverMax\innostp.exe
Mémoire utilisée 644 KB
Mémoire maximale utilisée 13 MB
lsass.exe
ID du processus 648
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\lsass.exe
Mémoire utilisée 15 MB
Mémoire maximale utilisée 17 MB
LSB.exe
ID du processus 5444
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Users\Lenovo\AppData\Local\Programs\Lenovo\Lenovo Service Bridge\LSB.exe
Mémoire utilisée 536 KB
Mémoire maximale utilisée 100 MB
mbbService.exe
ID du processus 2672
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files (x86)\MobileBrServ\mbbService.exe
Mémoire utilisée 6.77 MB
Mémoire maximale utilisée 7.53 MB
Memory Compression
ID du processus 1696
Utilisateur Système
Domaine AUTORITE NT
Mémoire utilisée 92 MB
Mémoire maximale utilisée 174 MB
MicrosoftEdge.exe
ID du processus 6000
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdge.exe
Mémoire utilisée 71 MB
Mémoire maximale utilisée 76 MB
MicrosoftEdgeCP.exe
ID du processus 6736
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Mémoire utilisée 23 MB
Mémoire maximale utilisée 31 MB
MicrosoftEdgeCP.exe
ID du processus 6724
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Mémoire utilisée 92 MB
Mémoire maximale utilisée 103 MB
MicrosoftEdgeCP.exe
ID du processus 9004
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Mémoire utilisée 24 MB
Mémoire maximale utilisée 25 MB
MicrosoftEdgeCP.exe
ID du processus 2200
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Mémoire utilisée 24 MB
Mémoire maximale utilisée 26 MB
mmc.exe
ID du processus 7120
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\mmc.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 23 MB
MSASCuiL.exe
ID du processus 1308
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\Windows Defender\MSASCuiL.exe
Mémoire utilisée 8.01 MB
Mémoire maximale utilisée 8.84 MB
MsMpEng.exe
ID du processus 2876
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1812.3-0\MsMpEng.exe
Mémoire utilisée 121 MB
Mémoire maximale utilisée 146 MB
NisSrv.exe
ID du processus 4484
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1812.3-0\NisSrv.exe
Mémoire utilisée 7.98 MB
Mémoire maximale utilisée 9.18 MB
OfficeClickToRun.exe
ID du processus 3196
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files\Common Files\microsoft shared\ClickToRun\OfficeClickToRun.exe
Mémoire utilisée 38 MB
Mémoire maximale utilisée 108 MB
Registry
ID du processus 84
Utilisateur Système
Domaine AUTORITE NT
Mémoire utilisée 24 MB
Mémoire maximale utilisée 91 MB
RuntimeBroker.exe
ID du processus 6572
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 15 MB
Mémoire maximale utilisée 17 MB
RuntimeBroker.exe
ID du processus 5208
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 28 MB
Mémoire maximale utilisée 33 MB
RuntimeBroker.exe
ID du processus 5136
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 22 MB
Mémoire maximale utilisée 26 MB
RuntimeBroker.exe
ID du processus 5696
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 24 MB
Mémoire maximale utilisée 25 MB
RuntimeBroker.exe
ID du processus 6056
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 27 MB
Mémoire maximale utilisée 30 MB
RuntimeBroker.exe
ID du processus 4264
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\RuntimeBroker.exe
Mémoire utilisée 7.38 MB
Mémoire maximale utilisée 11 MB
SearchFilterHost.exe
ID du processus 7580
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\SearchFilterHost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 12 MB
SearchIndexer.exe
ID du processus 2240
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\SearchIndexer.exe
Mémoire utilisée 21 MB
Mémoire maximale utilisée 21 MB
SearchProtocolHost.exe
ID du processus 4828
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\SearchProtocolHost.exe
Mémoire utilisée 18 MB
Mémoire maximale utilisée 19 MB
SearchUI.exe
ID du processus 1388
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\Microsoft.Windows.Cortana_cw5n1h2txyewy\SearchUI.exe
Mémoire utilisée 78 MB
Mémoire maximale utilisée 183 MB
SecurityHealthService.exe
ID du processus 2764
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\SecurityHealthService.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 14 MB
sedsvc.exe
ID du processus 7820
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files\rempl\sedsvc.exe
Mémoire utilisée 7.25 MB
Mémoire maximale utilisée 11 MB
services.exe
ID du processus 640
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\services.exe
Mémoire utilisée 7.77 MB
Mémoire maximale utilisée 9.03 MB
SgrmBroker.exe
ID du processus 4604
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\SgrmBroker.exe
Mémoire utilisée 4.40 MB
Mémoire maximale utilisée 4.75 MB
ShellExperienceHost.exe
ID du processus 3868
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\SystemApps\ShellExperienceHost_cw5n1h2txyewy\ShellExperienceHost.exe
Mémoire utilisée 73 MB
Mémoire maximale utilisée 104 MB
sihost.exe
ID du processus 4076
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\sihost.exe
Mémoire utilisée 30 MB
Mémoire maximale utilisée 33 MB
smartscreen.exe
ID du processus 8016
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\smartscreen.exe
Mémoire utilisée 39 MB
Mémoire maximale utilisée 40 MB
smss.exe
ID du processus 368
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\smss.exe
Mémoire utilisée 916 KB
Mémoire maximale utilisée 1.15 MB
Speccy64.exe
ID du processus 7432
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\Speccy\Speccy64.exe
Mémoire utilisée 28 MB
Mémoire maximale utilisée 28 MB
spoolsv.exe
ID du processus 2304
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\spoolsv.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 15 MB
svchost.exe
ID du processus 5460
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 17 MB
Mémoire maximale utilisée 19 MB
svchost.exe
ID du processus 1212
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 9.31 MB
Mémoire maximale utilisée 10 MB
svchost.exe
ID du processus 748
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 3.42 MB
Mémoire maximale utilisée 3.93 MB
svchost.exe
ID du processus 868
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 26 MB
Mémoire maximale utilisée 28 MB
svchost.exe
ID du processus 944
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 12 MB
Mémoire maximale utilisée 12 MB
svchost.exe
ID du processus 992
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.76 MB
Mémoire maximale utilisée 7.75 MB
svchost.exe
ID du processus 1036
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 21 MB
Mémoire maximale utilisée 24 MB
svchost.exe
ID du processus 1080
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.52 MB
Mémoire maximale utilisée 9.12 MB
svchost.exe
ID du processus 2852
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.59 MB
Mémoire maximale utilisée 8.19 MB
svchost.exe
ID du processus 1112
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 14 MB
Mémoire maximale utilisée 14 MB
svchost.exe
ID du processus 1240
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 15 MB
Mémoire maximale utilisée 18 MB
svchost.exe
ID du processus 7912
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 19 MB
Mémoire maximale utilisée 20 MB
svchost.exe
ID du processus 7992
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.65 MB
Mémoire maximale utilisée 7.07 MB
svchost.exe
ID du processus 4448
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 18 MB
Mémoire maximale utilisée 79 MB
svchost.exe
ID du processus 6288
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 9.96 MB
Mémoire maximale utilisée 11 MB
svchost.exe
ID du processus 1292
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 10 MB
Mémoire maximale utilisée 11 MB
svchost.exe
ID du processus 812
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 9.48 MB
Mémoire maximale utilisée 52 MB
svchost.exe
ID du processus 1348
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.25 MB
Mémoire maximale utilisée 8.95 MB
svchost.exe
ID du processus 1476
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.55 MB
Mémoire maximale utilisée 8.41 MB
svchost.exe
ID du processus 1516
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.95 MB
Mémoire maximale utilisée 7.55 MB
svchost.exe
ID du processus 1532
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 5.18 MB
Mémoire maximale utilisée 5.75 MB
svchost.exe
ID du processus 1544
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 65 MB
Mémoire maximale utilisée 86 MB
svchost.exe
ID du processus 1620
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.11 MB
Mémoire maximale utilisée 9.64 MB
svchost.exe
ID du processus 1668
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.96 MB
Mémoire maximale utilisée 7.48 MB
svchost.exe
ID du processus 1716
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.43 MB
Mémoire maximale utilisée 7.87 MB
svchost.exe
ID du processus 5556
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.97 MB
Mémoire maximale utilisée 8.48 MB
svchost.exe
ID du processus 1772
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.81 MB
Mémoire maximale utilisée 7.54 MB
svchost.exe
ID du processus 1784
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.35 MB
Mémoire maximale utilisée 14 MB
svchost.exe
ID du processus 1844
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 11 MB
svchost.exe
ID du processus 1916
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.60 MB
Mémoire maximale utilisée 7.90 MB
svchost.exe
ID du processus 1952
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.38 MB
Mémoire maximale utilisée 8.47 MB
svchost.exe
ID du processus 2008
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 12 MB
svchost.exe
ID du processus 1764
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 5.53 MB
Mémoire maximale utilisée 6.13 MB
svchost.exe
ID du processus 6796
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.88 MB
Mémoire maximale utilisée 7.13 MB
svchost.exe
ID du processus 8920
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.51 MB
Mémoire maximale utilisée 10 MB
svchost.exe
ID du processus 1856
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.93 MB
Mémoire maximale utilisée 8.70 MB
svchost.exe
ID du processus 2088
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.84 MB
Mémoire maximale utilisée 7.21 MB
svchost.exe
ID du processus 2148
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 12 MB
svchost.exe
ID du processus 2224
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 13 MB
svchost.exe
ID du processus 2336
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 7.02 MB
Mémoire maximale utilisée 7.71 MB
svchost.exe
ID du processus 2600
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 12 MB
Mémoire maximale utilisée 14 MB
svchost.exe
ID du processus 6220
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 5.19 MB
Mémoire maximale utilisée 5.43 MB
svchost.exe
ID du processus 2608
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 23 MB
Mémoire maximale utilisée 48 MB
svchost.exe
ID du processus 2616
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 23 MB
Mémoire maximale utilisée 50 MB
svchost.exe
ID du processus 1504
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.47 MB
Mémoire maximale utilisée 6.59 MB
svchost.exe
ID du processus 2632
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 16 MB
Mémoire maximale utilisée 18 MB
svchost.exe
ID du processus 2692
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 9.63 MB
Mémoire maximale utilisée 9.69 MB
svchost.exe
ID du processus 8764
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 5.59 MB
Mémoire maximale utilisée 5.62 MB
svchost.exe
ID du processus 2128
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 12 MB
svchost.exe
ID du processus 2740
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.00 MB
Mémoire maximale utilisée 6.91 MB
svchost.exe
ID du processus 1236
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 11 MB
svchost.exe
ID du processus 2816
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 4.92 MB
Mémoire maximale utilisée 5.56 MB
svchost.exe
ID du processus 2824
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.67 MB
Mémoire maximale utilisée 7.07 MB
svchost.exe
ID du processus 2892
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 19 MB
Mémoire maximale utilisée 19 MB
svchost.exe
ID du processus 2984
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 5.54 MB
Mémoire maximale utilisée 6.48 MB
svchost.exe
ID du processus 3016
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 26 MB
Mémoire maximale utilisée 33 MB
svchost.exe
ID du processus 2348
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 4.76 MB
Mémoire maximale utilisée 5.38 MB
svchost.exe
ID du processus 8916
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.45 MB
Mémoire maximale utilisée 6.49 MB
svchost.exe
ID du processus 3344
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 9.82 MB
Mémoire maximale utilisée 12 MB
svchost.exe
ID du processus 2976
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 14 MB
Mémoire maximale utilisée 15 MB
svchost.exe
ID du processus 108
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 33 MB
Mémoire maximale utilisée 33 MB
svchost.exe
ID du processus 4140
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 17 MB
svchost.exe
ID du processus 4156
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.76 MB
Mémoire maximale utilisée 9.40 MB
svchost.exe
ID du processus 4336
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 6.88 MB
Mémoire maximale utilisée 7.67 MB
svchost.exe
ID du processus 4768
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 8.40 MB
Mémoire maximale utilisée 17 MB
svchost.exe
ID du processus 5036
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 11 MB
Mémoire maximale utilisée 14 MB
svchost.exe
ID du processus 2060
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 14 MB
Mémoire maximale utilisée 19 MB
svchost.exe
ID du processus 6312
Utilisateur SERVICE LOCAL
Domaine AUTORITE NT
Chemin C:\Windows\System32\svchost.exe
Mémoire utilisée 4.85 MB
Mémoire maximale utilisée 4.85 MB
SynTPEnh.exe
ID du processus 4000
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\Synaptics\SynTP\SynTPEnh.exe
Mémoire utilisée 14 MB
Mémoire maximale utilisée 20 MB
SynTPEnhService.exe
ID du processus 2772
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Program Files\Synaptics\SynTP\SynTPEnhService.exe
Mémoire utilisée 3.25 MB
Mémoire maximale utilisée 4.27 MB
SynTPHelper.exe
ID du processus 4760
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\Synaptics\SynTP\SynTPHelper.exe
Mémoire utilisée 3.70 MB
Mémoire maximale utilisée 4.50 MB
System
ID du processus 4
Mémoire utilisée 33 MB
Mémoire maximale utilisée 33 MB
System Idle Process
ID du processus 0
SystemSettings.exe
ID du processus 5596
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\ImmersiveControlPanel\SystemSettings.exe
Mémoire utilisée 46 MB
Mémoire maximale utilisée 64 MB
taskhostw.exe
ID du processus 2932
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Windows\System32\taskhostw.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 17 MB
Video.UI.exe
ID du processus 8196
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\WindowsApps\Microsoft.ZuneVideo_10.18102.12011.0_x64__8wekyb3d8bbwe\Video.UI.exe
Mémoire utilisée 12 MB
Mémoire maximale utilisée 55 MB
wininit.exe
ID du processus 572
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\wininit.exe
Mémoire utilisée 5.01 MB
Mémoire maximale utilisée 6.52 MB
winlogon.exe
ID du processus 784
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\winlogon.exe
Mémoire utilisée 7.31 MB
Mémoire maximale utilisée 14 MB
WinStore.App.exe
ID du processus 7512
Utilisateur Lenovo
Domaine DESKTOP-0EUEEE0
Chemin C:\Program Files\WindowsApps\Microsoft.WindowsStore_11810.1001.12.0_x64__8wekyb3d8bbwe\WinStore.App.exe
Mémoire utilisée 83 MB
Mémoire maximale utilisée 124 MB
WmiPrvSE.exe
ID du processus 7332
Utilisateur Système
Domaine AUTORITE NT
Chemin C:\Windows\System32\wbem\WmiPrvSE.exe
Mémoire utilisée 8.52 MB
Mémoire maximale utilisée 8.95 MB
WmiPrvSE.exe
ID du processus 3468
Utilisateur SERVICE RÉSEAU
Domaine AUTORITE NT
Chemin C:\Windows\System32\wbem\WmiPrvSE.exe
Mémoire utilisée 13 MB
Mémoire maximale utilisée 14 MB
Options de sécurité
Accès réseau : chemins et sous-chemins de Registre accessibles à distance System\CurrentControlSet\Control\Print\Printers,System\CurrentControlSet\Services\Eventlog,Software\Microsoft\OLAP Server,Software\Microsoft\Windows NT\CurrentVersion\Print,Software\Microsoft\Windows NT\CurrentVersion\Windows,System\CurrentControlSet\Control\ContentIndex,System\CurrentControlSet\Control\Terminal Server,System\CurrentControlSet\Control\Terminal Server\UserConfig,System\CurrentControlSet\Control\Terminal Server\DefaultUserConfiguration,Software\Microsoft\Windows NT\CurrentVersion\Perflib,System\CurrentControlSet\Services\SysmonLog
Accès réseau : les autorisations spécifiques des utilisateurs appartenant au groupe Tout le monde s’appliquent aux utilisateurs anonymes Désactivé
Accès réseau : les canaux nommés qui sont accessibles de manière anonyme
Accès réseau : les chemins de Registre accessibles à distance System\CurrentControlSet\Control\ProductOptions,System\CurrentControlSet\Control\Server Applications,Software\Microsoft\Windows NT\CurrentVersion
Accès réseau : les partages qui sont accessibles de manière anonyme Non défini
Accès réseau : modèle de partage et de sécurité pour les comptes locaux Classique - les utilisateurs locaux s’authentifient eux-mêmes
Accès réseau : ne pas autoriser l’énumération anonyme des comptes et partages SAM Désactivé
Accès réseau : ne pas autoriser l’énumération anonyme des comptes SAM Activé
Accès réseau : Permet la traduction de noms/SID anonymes Désactivé
Accès réseau : restreindre l’accès anonyme aux canaux nommés et aux partages Activé
Accès réseau : ne pas autoriser le stockage de mots de passe et d’informations d’identification pour l’authentification du réseau Désactivé
Accès réseau : restreindre les clients autorisés à effectuer des appels distants vers SAM
Arrêt : effacer le fichier d’échange de mémoire virtuelle Désactivé
Arrêt : permet au système d’être arrêté sans avoir à se connecter Non défini
Audit : arrêter immédiatement le système s’il n’est pas possible de se connecter aux audits de sécurité Désactivé
Audit : auditer l’accès des objets système globaux Désactivé
Audit : auditer l’utilisation des privilèges de sauvegarde et de restauration Activé
Audit : force les paramètres de sous-catégorie de stratégie d’audit (Windows Vista ou version ultérieure) à se substituer aux paramètres de catégorie de stratégie d’audit Non défini
Chiffrement système : utilisez des algorithmes compatibles FIPS pour le chiffrement, le hachage et la signature Désactivé
Client réseau Microsoft : communications signées numériquement (lorsque le serveur l’accepte) Activé
Client réseau Microsoft : communications signées numériquement (toujours) Désactivé
Client réseau Microsoft : envoyer un mot de passe non chiffré aux serveurs SMB tierce partie Désactivé
Comptes : renommer le compte administrateur Administrateur
Comptes : renommer le compte Invité Invité
Comptes : restreindre l’utilisation de mots de passe vides par le compte local à l’ouverture de session console Activé
Comptes : statut du compte Administrateur Désactivé
Comptes : statut du compte Invité Désactivé
Comptes : bloquer les comptes Microsoft Non défini
Connexion interactive : afficher les informations relatives à l’utilisateur lorsque la session est verrouillée Non défini
Console de récupération : autoriser l’ouverture de session d’administration automatique Non défini
Console de récupération : autoriser la copie de disquettes et l’accès à tous les lecteurs et dossiers Non défini
Contrôle de compte d’utilisateur : mode Approbation administrateur pour le compte Administrateur intégré Non défini
Contrôle de compte d’utilisateur : passer au Bureau sécurisé lors d’une demande d’élévation Activé
Contrôle de compte d’utilisateur : autoriser les applications UIAccess à demander l’élévation sans utiliser le bureau sécurisé Désactivé
Contrôle de compte d’utilisateur : comportement de l’invite d’élévation pour les administrateurs en mode d’approbation Administrateur Demande de consentement pour les binaires non Windows
Contrôle de compte d’utilisateur : comportement de l’invite d’élévation pour les utilisateurs standard Demande d’informations d’identification
Contrôle de compte d’utilisateur : détecter les installations d’applications et demander l’élévation Activé
Contrôle de compte d’utilisateur : élever uniquement les applications UIAccess installées à des emplacements sécurisés Activé
Contrôle de compte d’utilisateur : élever uniquement les exécutables signés et validés Désactivé
Contrôle de compte d’utilisateur : exécuter les comptes d’administrateurs en mode d’approbation d’administrateur Activé
Contrôle de compte d’utilisateur : virtualiser les échecs d’écritures de fichiers et de Registre dans des emplacements définis par utilisateur Activé
Contrôleur de domaine : conditions requises pour la signature de serveur LDAP Non défini
Contrôleur de domaine : permettre aux opérateurs du serveur de planifier des tâches Non défini
Contrôleur de domaine : refuser les modifications de mot de passe du compte ordinateur Non défini
Cryptographie système : force une protection forte des clés utilisateur enregistrées sur l’ordinateur Non défini
DCOM : Restrictions d’accès à un ordinateur au format du langage SDDL (Security Descriptor Definition Language) Non défini
DCOM : Restrictions de démarrage d’ordinateur au format du langage SDDL (Security Descriptor Definition Language) Non défini
Membre de domaine : ancienneté maximale du mot de passe du compte ordinateur 30 jours
Membre de domaine : chiffrer numériquement les données des canaux sécurisés (lorsque cela est possible) Activé
Membre de domaine : chiffrer ou signer numériquement les données des canaux sécurisés (toujours) Activé
Membre de domaine : désactive les modifications de mot de passe du compte ordinateur Désactivé
Membre de domaine : nécessite une clé de session forte (Windows 2000 ou ultérieur) Activé
Membre de domaine : signer numériquement les données des canaux sécurisés (lorsque cela est possible) Activé
Objets système : les différences entre majuscules et minuscules ne doivent pas être prises en compte pour les sous-systèmes autres que Windows Activé
Objets système : renforcer les autorisations par défaut des objets système internes (comme les liens de symboles) Activé
Ouverture de session interactive : comportement lorsque la carte à puce est retirée Non défini
Ouverture de session interactive : contenu du message pour les utilisateurs essayant de se connecter Non défini
Ouverture de session interactive : ne pas afficher le nom de l’utilisateur lors de la connexion Non défini
Ouverture de session interactive : ne pas afficher le nom du dernier utilisateur connecté Non défini
Ouverture de session interactive : ne pas demander la combinaison de touches Ctrl+Alt+Suppr. Non défini
Ouverture de session interactive : nécessite l’authentification par le contrôleur de domaine pour le déverrouillage de la station de travail. Désactivé
Ouverture de session interactive : prévenir l’utilisateur qu’il doit changer son mot de passe avant qu’il n’expire 5 jours
Ouverture de session interactive : titre du message pour les utilisateurs essayant de se connecter
Ouverture de session interactive : Windows Hello Entreprise ou carte à puce nécessaire Non défini
Ouverture de session interactive : limite d’inactivité de l’ordinateur Non défini
Ouverture de session interactive : seuil de verrouillage du compte d’ordinateur Non défini
Ouvertures de sessions interactives : nombre d’ouvertures de sessions précédentes réalisées en utilisant le cache (lorsqu’aucun contrôleur de domaine n’est disponible) 10 Ouvertures de session
Paramètres système : Sous-systèmes optionnels
Paramètres système : utiliser les règles de certificat avec les exécutables Windows pour les stratégies de restriction logicielle Non défini
Périphériques : autoriser l’accès au CD-ROM uniquement aux utilisateurs ayant ouvert une session localement Non défini
Périphériques : autoriser le retrait sans ouverture de session préalable Activé
Périphériques : empêcher les utilisateurs d’installer des pilotes d’imprim
-
-
Network
You are connected to the internet
Connected through Remote NDIS based Internet Sharing Device
IP Address 192.168.1.100
Subnet mask 255.255.255.0
Gateway server 192.168.1.1
Preferred DNS server 192.168.1.1
DHCP Enabled
DHCP server 192.168.1.1
External IP Address 196.182.20.140
Adapter Type Ethernet
NetBIOS over TCP/IP Enabled via DHCP
NETBIOS Node Type Hybrid node
Link Speed 42.9 KBps
Computer Name
NetBIOS Name DESKTOP-0EUEEE0
DNS Name DESKTOP-0EUEEE0
Membership Part of workgroup
Workgroup WORKGROUP
Remote Desktop
Disabled
Console
State Active
Domain DESKTOP-0EUEEE0
WinInet Info
Connexion réseau
Local system uses a local area network to connect to the Internet
Local system has RAS to connect to the Internet
Wi-Fi Info
Wi-Fi not enabled
WinHTTPInfo
WinHTTPSessionProxyType No proxy
Session Proxy
Session Proxy Bypass
Connect Retries 5
Connect Timeout (ms) 60 000
HTTP Version HTTP 1.1
Max Connects Per 1.0 Servers INFINITE
Max Connects Per Servers INFINITE
Max HTTP automatic redirects 10
Max HTTP status continue 10
Send Timeout (ms) 30 000
IEProxy Auto Detect Yes
IEProxy Auto Config
IEProxy
IEProxy Bypass
Default Proxy Config Access Type No proxy
Default Config Proxy
Default Config Proxy Bypass
Sharing and Discovery
Network Discovery Disabled
File and Printer Sharing Disabled
File and printer sharing service Enabled
Simple File Sharing Enabled
Administrative Shares Enabled
Accès réseau : modèle de partage et de sécurité pour les comptes locaux Classique - les utilisateurs locaux s’authentifient eux-mêmes
Adapters List
Enabled
Realtek PCIe FE Family Controller
Connection Name Ethernet
DHCP enabled Yes
MAC Address 78-E3-B5-59-2B-16
Remote NDIS based Internet Sharing Device
Connection Name Ethernet 2
NetBIOS over TCPIP Yes
DHCP enabled Yes
MAC Address 0C-5B-8F-27-9A-64
IP Address 192.168.1.100
Subnet mask 255.255.255.0
Gateway server 192.168.1.1
DHCP 192.168.1.1
DNS Server 192.168.1.1
192.168.1.1
Network Shares
No network shares
Current TCP Connections
C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe (4116)
C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe (6724)
lsass.exe (648)
MsMpEng.exe (2876)
OfficeClickToRun.exe (3196)
services.exe (640)
spoolsv.exe (2304)
svchost.exe (1112)
svchost.exe (1240)
svchost.exe (2892)
svchost.exe (4448)
svchost.exe (5036)
svchost.exe (944)
System Process
System Process
wininit.exe (572) -
Summary
Operating System
Windows 10 Professionnel 64-bit
CPU
Intel Pentium P6200 @ 2.13GHz 57 °C
Arrandale 32nm Technology
RAM
4,00 Go Dual-Channel DDR3 @ 532MHz (7-7-7-20)
Motherboard
Hewlett-Packard 1693 (CPU)
Graphics
Generic PnP Monitor (1366x768@60Hz)
Intel HD Graphics (HP)
Storage
465GB Western Digital WDC WD5000LPCX-24VHAT0 (SATA ) 42 °C
Optical Drives
hp DVDRAM GT31L
Audio
Périphérique High Definition Audio
Operating System
Windows 10 Professionnel 64-bit
Computer type: Notebook
Installation Date: 19/12/2018 21:11:00
Serial Number: XXXXXXXXXXXXXXXXXX
Windows Security Center
User Account Control (UAC) Enabled
Notify level 2 - Default
Firewall Enabled
Windows Update
AutoUpdate Not configured
Windows Defender
Windows Defender Enabled
Antivirus
Antivirus Enabled
Display Name Windows Defender
Virus Signature Database Up to date
.NET Frameworks installed
v4.7 Full
v4.7 Client
v3.5 SP1
v3.0 SP2
v2.0 SP2
Internet Explorer
Version 11.472.17134.0
PowerShell
Version 5.1.17134.1
Environment Variables
USERPROFILE C:\Users\Lenovo
SystemRoot C:\WINDOWS
User Variables
OneDrive C:\Users\Lenovo\OneDrive
Path C:\Users\Lenovo\AppData\Local\Microsoft\WindowsApps
TEMP C:\Users\Lenovo\AppData\Local\Temp
TMP C:\Users\Lenovo\AppData\Local\Temp
Machine Variables
ComSpec C:\WINDOWS\system32\cmd.exe
DriverData C:\Windows\System32\Drivers\DriverData
NUMBER_OF_PROCESSORS 2
OS Windows_NT
Path C:\WINDOWS\system32
C:\WINDOWS
C:\WINDOWS\System32\Wbem
C:\WINDOWS\System32\WindowsPowerShell\v1.0\
C:\WINDOWS\System32\OpenSSH\
PATHEXT .COM;.EXE;.BAT;.CMD;.VBS;.VBE;.JS;.JSE;.WSF;.WSH;.MSC
PROCESSOR_ARCHITECTURE AMD64
PROCESSOR_IDENTIFIER Intel64 Family 6 Model 37 Stepping 5, GenuineIntel
PROCESSOR_LEVEL 6
PROCESSOR_REVISION 2505
PSModulePath %ProgramFiles%\WindowsPowerShell\Modules
C:\WINDOWS\system32\WindowsPowerShell\v1.0\Modules
TEMP C:\WINDOWS\TEMP
TMP C:\WINDOWS\TEMP
USERNAME SYSTEM
windir C:\WINDOWS
Battery
AC Line Online
Battery Charge % 100 %
Battery State High
Remaining Battery Time Unknown
Power Profile
Active power scheme Performances élevées
Hibernation Enabled
Turn Off Monitor after: (On AC Power) 15 min
Turn Off Monitor after: (On Battery Power) 10 min
Turn Off Hard Disk after: (On AC Power) 20 min
Turn Off Hard Disk after: (On Battery Power) 20 min
Suspend after: (On AC Power) Never
Suspend after: (On Battery Power) Never
Screen saver Disabled
Uptime
Current Session
Current Time 21/12/2018 13:05:38
Current Uptime 6 614 sec (0 d, 01 h, 50 m, 14 s)
Last Boot Time 21/12/2018 11:15:24
Services
Running Alimentation
Running Appel de procédure distante (RPC)
Running Assistance IP
Running Assistance NetBIOS sur TCP/IP
Running Audio Windows
Running Centre de sécurité
Running Client de stratégie de groupe
Running Client de suivi de lien distribué
Running Client DHCP
Running Client DNS
Running Connaissance des emplacements réseau
Running Consommation des données
Running CoreMessaging
Running Découverte SSDP
Running Détection matériel noyau
Running Expériences des utilisateurs connectés et télémétrie
Running Gestionnaire de comptes de sécurité
Running Gestionnaire de comptes web
Running Gestionnaire de session locale
Running Gestionnaire des connexions d’accès à distance
Running Gestionnaire des connexions Windows
Running Gestionnaire des utilisateurs
Running Gestionnaire d’identité réseau homologue
Running Gestionnaire d’informations d’identification
Running Gestionnaires des paiements et des éléments sécurisés NFC
Running Générateur de points de terminaison du service Audio Windows
Running HP Support Solutions Framework Service
Running HPWMISVC
Running Hôte de synchronisation_34d1d
Running Hôte système de diagnostics
Running Informations d’application
Running Infrastructure de gestion Windows
Running Isolation de clé CNG
Running Journal d’événements Windows
Running Lanceur de processus serveur DCOM
Running Mappeur de point de terminaison RPC
Running Mobile Broadband HL Service
Running Moteur de filtrage de base
Running Optimisation de livraison
Running Pare-feu Windows Defender
Running Planificateur de tâches
Running Plug-and-Play
Running PrintWorkflow_34d1d
Running Serveur
Running Serveur Gestionnaire de licences Windows
Running Service antivirus Windows Defender
Running Service Broker des événements système
Running Service Broker du moniteur d'exécution System Guard
Running Service Broker pour les connexions réseau
Running Service Broker pour les événements horaires
Running Service Centre de sécurité Windows Defender
Running Service de cache de police Windows
Running Service de découverte automatique de Proxy Web pour les services HTTP Windows
Running Service de déploiement AppX (AppXSVC)
Running Service de gestion radio
Running Service de géolocalisation
Running Service de l’Assistant Compatibilité des programmes
Running Service de notification d’événements système
Running Service de partage des données
Running Service de plateforme des appareils connectés
Running Service de profil utilisateur
Running Service de stockage
Running Service de stratégie de diagnostic
Running Service de transfert intelligent en arrière-plan
Running Service du clavier tactile et du volet d’écriture manuscrite
Running Service du système de notifications Push Windows
Running Service d’infrastructure des tâches en arrière-plan
Running Service Gestionnaire d’accès aux fonctionnalités
Running Service hôte WDIServiceHost
Running Service Inspection du réseau de l’antivirus Windows Defender
Running Service Interface du magasin réseau
Running Service Liste des réseaux
Running Service pour utilisateur de plateforme d’appareils connectés_34d1d
Running Service State Repository (StateRepository)
Running Service utilisateur de notifications Push Windows_34d1d
Running Services de chiffrement
Running Service SSTP (Secure Socket Tunneling Protocol)
Running Spouleur d’impression
Running Station de travail
Running Superfetch
Running SynTPEnh Caller Service
Running Système d’événement COM+
Running Temps Windows
Running Thèmes
Running Téléphonie
Running Update Orchestrator Service
Running Windows Remediation Service
Running Windows Search
Running ?Service Microsoft Office « Démarrer en un clic »?
Stopped Accès aux données utilisateur_34d1d
Stopped Acquisition d’image Windows (WIA)
Stopped Agent de stratégie IPsec
Stopped Application système COM+
Stopped Assistant Connectivité réseau
Stopped Assistant Connexion avec un compte Microsoft
Stopped Authentification naturelle
Stopped BranchCache
Stopped Cache de police de Windows Presentation Foundation 3.0.0.0
Stopped CaptureService_34d1d
Stopped Carte de performance WMI
Stopped Carte à puce
Stopped Cliché instantané des volumes
Stopped Collecteur d’événements de Windows
Stopped Configuration automatique de réseau câblé
Stopped Configuration automatique des périphériques connectés au réseau
Stopped Configuration des services Bureau à distance
Stopped Connexions réseau
Stopped Conteneur Microsoft Passport
Stopped Contrôle parental
Stopped Coordinateur de transactions distribuées
Stopped DevicePicker_34d1d
Stopped Diagnostic Execution Service
Stopped Disque virtuel
Stopped dmwappushsvc
Stopped Données de contacts_34d1d
Stopped Dossiers de travail
Stopped Expérience audio-vidéo haute qualité Windows
Stopped Extensions et notifications des imprimantes
Stopped Fichiers hors connexion
Stopped Flux d’appareils_34d1d
Stopped Fournisseur de cliché instantané de logiciel Microsoft
Stopped Gestion des niveaux de stockage
Stopped Gestion d’applications
Stopped Gestion à distance de Windows (Gestion WSM)
Stopped Gestionnaire d'authentification Xbox Live
Stopped Gestionnaire des cartes téléchargées
Stopped Gestionnaire des connexions automatiques d’accès à distance
Stopped Gestionnaire d’installation de périphérique
Stopped Google Chrome Elevation Service
Stopped GraphicsPerfSvc
Stopped Groupement de mise en réseau de pairs
Stopped HP CASL Framework Service
Stopped Hôte de DLL de compteur de performance
Stopped Hôte de périphérique UPnP
Stopped Hôte du fournisseur de découverte de fonctions
Stopped Identité de l’application
Stopped Installation du service Microsoft Store
Stopped Interface de services d’invité Hyper-V
Stopped Interruption SNMP
Stopped Jeu sauvegardé sur Xbox Live
Stopped Journaux & alertes de performance
Stopped Localisateur d’appels de procédure distante (RPC)
Stopped Mappage de découverte de topologie de la couche de liaison
Stopped MessagingService_34d1d
Stopped Microsoft App-V Client
Stopped Microsoft Passport
Stopped Mode incorporé
Stopped Modules de génération de clés IKE et AuthIP
Stopped Mozilla Maintenance Service
Stopped Netlogon
Stopped Office Source Engine
Stopped OpenSSH Authentication Agent
Stopped Optimiser les lecteurs
Stopped Ouverture de session secondaire
Stopped Partage de connexion Internet (ICS)
Stopped Prise en charge de l’application Rapports et solutions aux problèmes du Panneau de configuration
Stopped Programme de mise à jour automatique du fuseau horaire
Stopped Programme d’installation ActiveX (AxInstSV)
Stopped Programme d’installation pour les modules Windows
Stopped Propagation du certificat
Stopped Protection logicielle
Stopped Protocole EAP (Extensible Authentication Protocol)
Start pending Protocole PNRP
Stopped Préparation des applications
Stopped Publication des ressources de découverte de fonctions
Stopped Redirecteur de port du mode utilisateur des services Bureau à distance
Stopped Registre à distance
Stopped Requête du service VSS Microsoft Hyper-V
Stopped Routage et accès distant
Stopped Sauvegarde Windows
Stopped Serveur de trame de la Caméra Windows
Stopped Service Arrêt de l’invité Microsoft Hyper-V
Stopped Service AssignedAccessManager
Stopped Service AVCTP
Stopped Service Broker de découverte en arrière-plan DevQuery
Stopped Service Collecteur standard du concentrateur de diagnostic Microsoft
Stopped Service Configuration du réseau
Stopped Service d'expérience linguistique
Stopped Service d'hôte HV
Stopped Service d'inscription de la gestion des périphériques
Stopped Service de biométrie Windows
Stopped Service de capteur
Stopped Service de chiffrement de lecteur BitLocker
Stopped Service de composition audio volumétrique
Stopped Service de configuration automatique WLAN
Stopped Service de configuration automatique WWAN
Stopped Service de configuration de conversion IP
Stopped Service de données spatiales
Stopped Service de démo du magasin
Stopped Service de gestion des applications d'entreprise
Stopped Service de la passerelle de la couche Application
Stopped Service de licences de client (ClipSVC)
Stopped Service de l’Assistant de profil local
Stopped Service de mise en réseau Xbox Live
Stopped Service de moteur de sauvegarde en mode bloc
Stopped Service de partage de ports Net.Tcp
Stopped Service de passerelle audio Bluetooth
Stopped Service de perception Windows
Stopped Service de prise en charge Bluetooth
Stopped Service de publication des noms d’ordinateurs PNRP
Stopped Service de rapport d’erreurs Windows
Stopped Service de routeur AllJoyn
Stopped Service de support des utilisateurs du Bluetooth_34d1d
Stopped Service de surveillance des capteurs
Stopped Service de virtualisation Bureau à distance Hyper-V
Stopped Service Données de capteur
Stopped Service du périphérique d’interface utilisateur
Stopped Service d’association de périphérique
Stopped Service d’historique des fichiers
Stopped Service d’installation de périphérique
Stopped Service d’énumération de périphériques de carte à puce
Stopped Service Google Update (gupdate)
Stopped Service Google Update (gupdatem)
Stopped Service Hyper-V PowerShell Direct
Stopped Service hôte du fournisseur de chiffrement Windows
Stopped Service Initiateur iSCSI de Microsoft
Stopped Service KtmRm pour Distributed Transaction Coordinator
Stopped Service Moniteur infrarouge
Stopped Service Partage réseau du Lecteur Windows Media
Stopped Service Point d'accès sans fil mobile Windows
Stopped Service Protection avancée contre les menaces Windows Defender
Stopped Service Pulsation Microsoft Hyper-V
Stopped Service PushToInstall de Windows
Stopped Service Routeur SMS Microsoft Windows.
Stopped Service Synchronisation date/heure Microsoft Hyper-V
Stopped Service téléphonique
Stopped Service User Experience Virtualization
Stopped Service utilisateur de diffusion et GameDVR_34d1d
Stopped Service Wi-Fi Direct Service de gestionnaire de connexions
Stopped Service Windows Insider
Stopped Service Échange de données Microsoft Hyper-V
Stopped Service Énumérateur d’appareil mobile
Stopped Services Bureau à distance
Stopped Shared PC Account Manager
Stopped SMP de l’Espace de stockages Microsoft
Stopped Stockage des données utilisateur_34d1d
Stopped Stratégie de retrait de la carte à puce
Stopped Système de fichiers EFS (Encrypting File System)
Stopped Télécopie
Stopped Vérificateur de points
Stopped WalletService
Stopped WarpJITSvc
Stopped WebClient
Stopped Windows Connect Now - Registre de configuration
Stopped Windows Installer
Stopped Windows Update
Stopped Windows Update Medic Service
Stopped Xbox Accessory Management Service
Stopped Xbox Game Monitoring
Stopped Événements d’acquisition d’images fixes
TimeZone
TimeZone GMT +1:00 Hours
Language Français (France)
Location France
Format Français (France)
Currency €
Date Format dd/MM/yyyy
Time Format HH:mm:ss
Scheduler
21/12/2018 13:06; GoogleUpdateTaskMachineCore
21/12/2018 13:06; GoogleUpdateTaskMachineUA
22/12/2018 11:24; Opera scheduled Autoupdate 1545296560
22/12/2018 11:32; DriverMaxWelcome
22/12/2018 13:17; OneDrive Standalone Update Task-S-1-5-21-2368619460-2755856533-3290194382-1001
24/12/2018 15:17; HPCeeScheduleForLenovo
Application Starter - f1375f225883e83d52e8db9690775c3c
DriverMax Notification
DriverMaxAgent
Hotfixes
Installed
21/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1131.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
21/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1127.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1068.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1057.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 Mise à jour pour la plateforme de logiciels anti-programme malveillant de Windows Defender Antivirus - KB4052623 (Version 4.18.1812.3)
Ce package met à jour les composants de la plateforme de logiciels
anti-programme malveillant de Windows Defender Antivirus sur
l'ordinateur de l'utilisateur.
20/12/2018 Outil de suppression de logiciels malveillants Windows x64 - décembre 2018 (KB890830)
Après le téléchargement, cet outil est exécuté une fois pour
vérifier si votre ordinateur est infecté par certains virus courants
(notamment Blaster, Sasser et Mydoom). Il aide ensuite à éradiquer
les éventuelles infections détectées. Si une infection est détectée,
l'outil présente un rapport d'état lors du démarrage suivant
de l'ordinateur. Une nouvelle version de cet outil sera proposée
chaque mois. Si vous souhaitez exécuter l'outil manuellement
sur votre ordinateur, vous pouvez en télécharger une copie à
partir du Centre de téléchargement Microsoft ou exécuter une
version en ligne à partir de microsoft.com. Cet outil n'est pas
destiné à remplacer un antivirus. Pour aider à protéger votre
ordinateur, vous devez utiliser un logiciel antivirus.
20/12/2018 2018-12 Mise à jour cumulative pour Windows 10 Version 1803 pour les systèmes x64 (KB4483234)
Installez cette mise à jour pour résoudre des problèmes dans
Windows. Pour consulter la liste complète des problèmes résolus
par cette mise à jour, reportez-vous à l'article correspondant
de la Base de connaissances Microsoft. Une fois cette installation
terminée, vous serez peut-être amené à redémarrer l'ordinateur.
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1045.0)
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 2018-12 Mise à jour pour Windows 10 Version 1803 sur systèmes x64 (KB4023057)
Un problème de sécurité qui pourrait avoir un impact sur votre
système a été identifié dans un produit logiciel Microsoft. Vous
pouvez renforcer la protection de votre système en installant
cette mise à jour de Microsoft. Pour consulter la liste complète
des problèmes résolus par cette mise à jour et en savoir plus,
reportez-vous à l'article correspondant de la Base de connaissances
Microsoft. Une fois la mise à jour installée, vous serez peut-être
amené à redémarrer l’ordinateur.
Not Installed
20/12/2018 Mise à jour des définitions pour Windows Defender Antivirus – KB2267602 (Définition 1.283.1057.0)
Installation Status Canceled
Installez cette mise à jour pour actualiser les fichiers de définition
utilisés pour détecter les virus, les logiciels espions et autres
programmes potentiellement indésirables. Une fois l'installation
effectuée, aucune suppression ne sera possible.
20/12/2018 9NZKPSTSNW4P-Microsoft.XboxGamingOverlay
Installation Status Failed
9NZKPSTSNW4P-1152921505688263273
20/12/2018 9WZDNCRD1HKW-Microsoft.XboxIdentityProvider
Installation Status Failed
9WZDNCRD1HKW-1152921505688247152
System Folders
Application Data C:\ProgramData
Cookies C:\Users\Lenovo\AppData\Local\Microsoft\Windows\INetCookies
Desktop C:\Users\Lenovo\Desktop
Documents C:\Users\Public\Documents
Fonts C:\WINDOWS\Fonts
Global Favorites C:\Users\Lenovo\Favorites
Internet History C:\Users\Lenovo\AppData\Local\Microsoft\Windows\History
Local Application Data C:\Users\Lenovo\AppData\Local
Music C:\Users\Public\Music
Path for burning CD C:\Users\Lenovo\AppData\Local\Microsoft\Windows\Burn\Burn
Physical Desktop C:\Users\Lenovo\Desktop
Pictures C:\Users\Public\Pictures
Program Files C:\Program Files
Public Desktop C:\Users\Public\Desktop
Start Menu C:\ProgramData\Microsoft\Windows\Start Menu
Start Menu Programs C:\ProgramData\Microsoft\Windows\Start Menu\Programs
Startup C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup
Templates C:\ProgramData\Microsoft\Windows\Templates
Temporary Internet Files C:\Users\Lenovo\AppData\Local\Microsoft\Windows\INetCache
User Favorites C:\Users\Lenovo\Favorites
Videos C:\Users\Public\Videos
Windows Directory C:\WINDOWS
Windows/System C:\WINDOWS\system32
Process List
ApplicationFrameHost.exe
Process ID 5512
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\ApplicationFrameHost.exe
Memory Usage 33 MB
Peak Memory Usage 35 MB
AppVShNotify.exe
Process ID 5680
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\Common Files\microsoft shared\ClickToRun\AppVShNotify.exe
Memory Usage 7.66 MB
Peak Memory Usage 9.10 MB
AppVShNotify.exe
Process ID 1088
User Système
Domain AUTORITE NT
Path C:\Program Files\Common Files\microsoft shared\ClickToRun\AppVShNotify.exe
Memory Usage 6.33 MB
Peak Memory Usage 7.61 MB
audiodg.exe
Process ID 2716
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\audiodg.exe
Memory Usage 11 MB
Peak Memory Usage 12 MB
browser_broker.exe
Process ID 6172
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\browser_broker.exe
Memory Usage 14 MB
Peak Memory Usage 15 MB
chrome.exe
Process ID 4640
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 33 MB
Peak Memory Usage 33 MB
chrome.exe
Process ID 8600
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 235 MB
Peak Memory Usage 336 MB
chrome.exe
Process ID 8200
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 64 MB
Peak Memory Usage 122 MB
chrome.exe
Process ID 6816
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 40 MB
Peak Memory Usage 43 MB
chrome.exe
Process ID 7628
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 89 MB
Peak Memory Usage 155 MB
chrome.exe
Process ID 520
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 41 MB
Peak Memory Usage 42 MB
chrome.exe
Process ID 7884
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 33 MB
Peak Memory Usage 33 MB
chrome.exe
Process ID 3304
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 50 MB
Peak Memory Usage 50 MB
chrome.exe
Process ID 7304
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 149 MB
Peak Memory Usage 195 MB
chrome.exe
Process ID 4188
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 7.26 MB
Peak Memory Usage 8.54 MB
chrome.exe
Process ID 956
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 43 MB
Peak Memory Usage 44 MB
chrome.exe
Process ID 6124
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 7.16 MB
Peak Memory Usage 7.88 MB
chrome.exe
Process ID 4116
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 165 MB
Peak Memory Usage 177 MB
chrome.exe
Process ID 32
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 69 MB
Peak Memory Usage 70 MB
chrome.exe
Process ID 3880
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 21 MB
Peak Memory Usage 21 MB
chrome.exe
Process ID 7552
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 111 MB
Peak Memory Usage 217 MB
chrome.exe
Process ID 8544
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 32 MB
Peak Memory Usage 32 MB
chrome.exe
Process ID 6036
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 56 MB
Peak Memory Usage 68 MB
chrome.exe
Process ID 8288
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe
Memory Usage 24 MB
Peak Memory Usage 33 MB
cmd.exe
Process ID 7680
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\cmd.exe
Memory Usage 188 KB
Peak Memory Usage 2.66 MB
CompatTelRunner.exe
Process ID 9132
User Système
Domain AUTORITE NT
Path C:\Windows\System32\CompatTelRunner.exe
Memory Usage 32 MB
Peak Memory Usage 32 MB
conhost.exe
Process ID 8932
User Système
Domain AUTORITE NT
Path C:\Windows\System32\conhost.exe
Memory Usage 11 MB
Peak Memory Usage 11 MB
conhost.exe
Process ID 7692
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\conhost.exe
Memory Usage 96 KB
Peak Memory Usage 9.47 MB
csrss.exe
Process ID 492
User Système
Domain AUTORITE NT
Path C:\Windows\System32\csrss.exe
Memory Usage 4.34 MB
Peak Memory Usage 5.06 MB
csrss.exe
Process ID 588
User Système
Domain AUTORITE NT
Path C:\Windows\System32\csrss.exe
Memory Usage 4.64 MB
Peak Memory Usage 9.46 MB
ctfmon.exe
Process ID 4456
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\ctfmon.exe
Memory Usage 12 MB
Peak Memory Usage 14 MB
dllhost.exe
Process ID 4836
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\dllhost.exe
Memory Usage 7.56 MB
Peak Memory Usage 15 MB
dllhost.exe
Process ID 2072
User Système
Domain AUTORITE NT
Path C:\Windows\System32\dllhost.exe
Memory Usage 5.57 MB
Peak Memory Usage 5.57 MB
dllhost.exe
Process ID 6388
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\dllhost.exe
Memory Usage 9.32 MB
Peak Memory Usage 12 MB
dllhost.exe
Process ID 8588
User Système
Domain AUTORITE NT
Path C:\Windows\System32\dllhost.exe
Memory Usage 5.84 MB
Peak Memory Usage 5.84 MB
drivermax.exe
Process ID 4148
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files (x86)\Innovative Solutions\DriverMax\drivermax.exe
Memory Usage 3.19 MB
Peak Memory Usage 36 MB
drivermax.exe
Process ID 676
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files (x86)\Innovative Solutions\DriverMax\drivermax.exe
Memory Usage 1.06 MB
Peak Memory Usage 21 MB
dwm.exe
Process ID 432
User DWM-1
Domain Window Manager
Path C:\Windows\System32\dwm.exe
Memory Usage 67 MB
Peak Memory Usage 80 MB
explorer.exe
Process ID 4652
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\explorer.exe
Memory Usage 130 MB
Peak Memory Usage 140 MB
fontdrvhost.exe
Process ID 804
User UMFD-0
Domain Font Driver Host
Path C:\Windows\System32\fontdrvhost.exe
Memory Usage 2.54 MB
Peak Memory Usage 3.82 MB
fontdrvhost.exe
Process ID 880
User UMFD-1
Domain Font Driver Host
Path C:\Windows\System32\fontdrvhost.exe
Memory Usage 4.66 MB
Peak Memory Usage 7.38 MB
hkcmd.exe
Process ID 2624
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\hkcmd.exe
Memory Usage 7.30 MB
Peak Memory Usage 8.07 MB
HPMSGSVC.exe
Process ID 7288
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files (x86)\HP\HP System Event\HPMSGSVC.exe
Memory Usage 8.07 MB
Peak Memory Usage 8.83 MB
HPSupportSolutionsFrameworkService.exe
Process ID 6168
User Système
Domain AUTORITE NT
Path C:\Program Files (x86)\Hewlett-Packard\HP Support Solutions\HPSupportSolutionsFrameworkService.exe
Memory Usage 33 MB
Peak Memory Usage 46 MB
HPWMISVC.exe
Process ID 2640
User Système
Domain AUTORITE NT
Path C:\Program Files (x86)\HP\HP System Event\HPWMISVC.exe
Memory Usage 6.99 MB
Peak Memory Usage 7.81 MB
igfxpers.exe
Process ID 6768
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\igfxpers.exe
Memory Usage 8.14 MB
Peak Memory Usage 9.01 MB
igfxtray.exe
Process ID 6520
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\igfxtray.exe
Memory Usage 7.30 MB
Peak Memory Usage 8.14 MB
innostp.exe
Process ID 4220
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files (x86)\Innovative Solutions\DriverMax\innostp.exe
Memory Usage 644 KB
Peak Memory Usage 13 MB
lsass.exe
Process ID 648
User Système
Domain AUTORITE NT
Path C:\Windows\System32\lsass.exe
Memory Usage 15 MB
Peak Memory Usage 17 MB
LSB.exe
Process ID 5444
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Users\Lenovo\AppData\Local\Programs\Lenovo\Lenovo Service Bridge\LSB.exe
Memory Usage 536 KB
Peak Memory Usage 100 MB
mbbService.exe
Process ID 2672
User Système
Domain AUTORITE NT
Path C:\Program Files (x86)\MobileBrServ\mbbService.exe
Memory Usage 6.77 MB
Peak Memory Usage 7.53 MB
Memory Compression
Process ID 1696
User Système
Domain AUTORITE NT
Memory Usage 92 MB
Peak Memory Usage 174 MB
MicrosoftEdge.exe
Process ID 6000
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdge.exe
Memory Usage 71 MB
Peak Memory Usage 76 MB
MicrosoftEdgeCP.exe
Process ID 6736
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Memory Usage 23 MB
Peak Memory Usage 31 MB
MicrosoftEdgeCP.exe
Process ID 6724
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Memory Usage 92 MB
Peak Memory Usage 103 MB
MicrosoftEdgeCP.exe
Process ID 9004
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Memory Usage 24 MB
Peak Memory Usage 25 MB
MicrosoftEdgeCP.exe
Process ID 2200
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
Memory Usage 24 MB
Peak Memory Usage 26 MB
mmc.exe
Process ID 7120
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\mmc.exe
Memory Usage 13 MB
Peak Memory Usage 23 MB
MSASCuiL.exe
Process ID 1308
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\Windows Defender\MSASCuiL.exe
Memory Usage 8.01 MB
Peak Memory Usage 8.84 MB
MsMpEng.exe
Process ID 2876
User Système
Domain AUTORITE NT
Path C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1812.3-0\MsMpEng.exe
Memory Usage 121 MB
Peak Memory Usage 146 MB
NisSrv.exe
Process ID 4484
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1812.3-0\NisSrv.exe
Memory Usage 7.98 MB
Peak Memory Usage 9.18 MB
OfficeClickToRun.exe
Process ID 3196
User Système
Domain AUTORITE NT
Path C:\Program Files\Common Files\microsoft shared\ClickToRun\OfficeClickToRun.exe
Memory Usage 38 MB
Peak Memory Usage 108 MB
Registry
Process ID 84
User Système
Domain AUTORITE NT
Memory Usage 24 MB
Peak Memory Usage 91 MB
RuntimeBroker.exe
Process ID 6572
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 15 MB
Peak Memory Usage 17 MB
RuntimeBroker.exe
Process ID 5208
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 28 MB
Peak Memory Usage 33 MB
RuntimeBroker.exe
Process ID 5136
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 22 MB
Peak Memory Usage 26 MB
RuntimeBroker.exe
Process ID 5696
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 24 MB
Peak Memory Usage 25 MB
RuntimeBroker.exe
Process ID 6056
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 27 MB
Peak Memory Usage 30 MB
RuntimeBroker.exe
Process ID 4264
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\RuntimeBroker.exe
Memory Usage 7.38 MB
Peak Memory Usage 11 MB
SearchFilterHost.exe
Process ID 7580
User Système
Domain AUTORITE NT
Path C:\Windows\System32\SearchFilterHost.exe
Memory Usage 11 MB
Peak Memory Usage 12 MB
SearchIndexer.exe
Process ID 2240
User Système
Domain AUTORITE NT
Path C:\Windows\System32\SearchIndexer.exe
Memory Usage 21 MB
Peak Memory Usage 21 MB
SearchProtocolHost.exe
Process ID 4828
User Système
Domain AUTORITE NT
Path C:\Windows\System32\SearchProtocolHost.exe
Memory Usage 18 MB
Peak Memory Usage 19 MB
SearchUI.exe
Process ID 1388
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\Microsoft.Windows.Cortana_cw5n1h2txyewy\SearchUI.exe
Memory Usage 78 MB
Peak Memory Usage 183 MB
SecurityHealthService.exe
Process ID 2764
User Système
Domain AUTORITE NT
Path C:\Windows\System32\SecurityHealthService.exe
Memory Usage 13 MB
Peak Memory Usage 14 MB
sedsvc.exe
Process ID 7820
User Système
Domain AUTORITE NT
Path C:\Program Files\rempl\sedsvc.exe
Memory Usage 7.25 MB
Peak Memory Usage 11 MB
services.exe
Process ID 640
User Système
Domain AUTORITE NT
Path C:\Windows\System32\services.exe
Memory Usage 7.77 MB
Peak Memory Usage 9.03 MB
SgrmBroker.exe
Process ID 4604
User Système
Domain AUTORITE NT
Path C:\Windows\System32\SgrmBroker.exe
Memory Usage 4.40 MB
Peak Memory Usage 4.75 MB
ShellExperienceHost.exe
Process ID 3868
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\SystemApps\ShellExperienceHost_cw5n1h2txyewy\ShellExperienceHost.exe
Memory Usage 73 MB
Peak Memory Usage 104 MB
sihost.exe
Process ID 4076
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\sihost.exe
Memory Usage 30 MB
Peak Memory Usage 33 MB
smartscreen.exe
Process ID 8016
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\smartscreen.exe
Memory Usage 39 MB
Peak Memory Usage 40 MB
smss.exe
Process ID 368
User Système
Domain AUTORITE NT
Path C:\Windows\System32\smss.exe
Memory Usage 916 KB
Peak Memory Usage 1.15 MB
Speccy64.exe
Process ID 7432
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\Speccy\Speccy64.exe
Memory Usage 28 MB
Peak Memory Usage 28 MB
spoolsv.exe
Process ID 2304
User Système
Domain AUTORITE NT
Path C:\Windows\System32\spoolsv.exe
Memory Usage 13 MB
Peak Memory Usage 15 MB
svchost.exe
Process ID 5460
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 17 MB
Peak Memory Usage 19 MB
svchost.exe
Process ID 1212
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 9.31 MB
Peak Memory Usage 10 MB
svchost.exe
Process ID 748
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 3.42 MB
Peak Memory Usage 3.93 MB
svchost.exe
Process ID 868
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 26 MB
Peak Memory Usage 28 MB
svchost.exe
Process ID 944
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 12 MB
Peak Memory Usage 12 MB
svchost.exe
Process ID 992
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.76 MB
Peak Memory Usage 7.75 MB
svchost.exe
Process ID 1036
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 21 MB
Peak Memory Usage 24 MB
svchost.exe
Process ID 1080
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.52 MB
Peak Memory Usage 9.12 MB
svchost.exe
Process ID 2852
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.59 MB
Peak Memory Usage 8.19 MB
svchost.exe
Process ID 1112
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 14 MB
Peak Memory Usage 14 MB
svchost.exe
Process ID 1240
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 15 MB
Peak Memory Usage 18 MB
svchost.exe
Process ID 7912
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 19 MB
Peak Memory Usage 20 MB
svchost.exe
Process ID 7992
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.65 MB
Peak Memory Usage 7.07 MB
svchost.exe
Process ID 4448
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 18 MB
Peak Memory Usage 79 MB
svchost.exe
Process ID 6288
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\svchost.exe
Memory Usage 9.96 MB
Peak Memory Usage 11 MB
svchost.exe
Process ID 1292
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 10 MB
Peak Memory Usage 11 MB
svchost.exe
Process ID 812
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 9.48 MB
Peak Memory Usage 52 MB
svchost.exe
Process ID 1348
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.25 MB
Peak Memory Usage 8.95 MB
svchost.exe
Process ID 1476
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.55 MB
Peak Memory Usage 8.41 MB
svchost.exe
Process ID 1516
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.95 MB
Peak Memory Usage 7.55 MB
svchost.exe
Process ID 1532
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 5.18 MB
Peak Memory Usage 5.75 MB
svchost.exe
Process ID 1544
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 65 MB
Peak Memory Usage 86 MB
svchost.exe
Process ID 1620
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.11 MB
Peak Memory Usage 9.64 MB
svchost.exe
Process ID 1668
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.96 MB
Peak Memory Usage 7.48 MB
svchost.exe
Process ID 1716
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.43 MB
Peak Memory Usage 7.87 MB
svchost.exe
Process ID 5556
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.97 MB
Peak Memory Usage 8.48 MB
svchost.exe
Process ID 1772
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.81 MB
Peak Memory Usage 7.54 MB
svchost.exe
Process ID 1784
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.35 MB
Peak Memory Usage 14 MB
svchost.exe
Process ID 1844
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 11 MB
svchost.exe
Process ID 1916
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.60 MB
Peak Memory Usage 7.90 MB
svchost.exe
Process ID 1952
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.38 MB
Peak Memory Usage 8.47 MB
svchost.exe
Process ID 2008
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 12 MB
svchost.exe
Process ID 1764
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 5.53 MB
Peak Memory Usage 6.13 MB
svchost.exe
Process ID 6796
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.88 MB
Peak Memory Usage 7.13 MB
svchost.exe
Process ID 8920
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.51 MB
Peak Memory Usage 10 MB
svchost.exe
Process ID 1856
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.93 MB
Peak Memory Usage 8.70 MB
svchost.exe
Process ID 2088
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.84 MB
Peak Memory Usage 7.21 MB
svchost.exe
Process ID 2148
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 12 MB
svchost.exe
Process ID 2224
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 13 MB
Peak Memory Usage 13 MB
svchost.exe
Process ID 2336
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 7.02 MB
Peak Memory Usage 7.71 MB
svchost.exe
Process ID 2600
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 12 MB
Peak Memory Usage 14 MB
svchost.exe
Process ID 6220
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 5.19 MB
Peak Memory Usage 5.43 MB
svchost.exe
Process ID 2608
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 23 MB
Peak Memory Usage 48 MB
svchost.exe
Process ID 2616
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 23 MB
Peak Memory Usage 50 MB
svchost.exe
Process ID 1504
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\svchost.exe
Memory Usage 6.47 MB
Peak Memory Usage 6.59 MB
svchost.exe
Process ID 2632
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 16 MB
Peak Memory Usage 18 MB
svchost.exe
Process ID 2692
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 9.63 MB
Peak Memory Usage 9.69 MB
svchost.exe
Process ID 8764
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 5.59 MB
Peak Memory Usage 5.62 MB
svchost.exe
Process ID 2128
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 12 MB
svchost.exe
Process ID 2740
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.00 MB
Peak Memory Usage 6.91 MB
svchost.exe
Process ID 1236
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 11 MB
svchost.exe
Process ID 2816
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 4.92 MB
Peak Memory Usage 5.56 MB
svchost.exe
Process ID 2824
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.67 MB
Peak Memory Usage 7.07 MB
svchost.exe
Process ID 2892
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 19 MB
Peak Memory Usage 19 MB
svchost.exe
Process ID 2984
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 5.54 MB
Peak Memory Usage 6.48 MB
svchost.exe
Process ID 3016
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 26 MB
Peak Memory Usage 33 MB
svchost.exe
Process ID 2348
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 4.76 MB
Peak Memory Usage 5.38 MB
svchost.exe
Process ID 8916
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.45 MB
Peak Memory Usage 6.49 MB
svchost.exe
Process ID 3344
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 9.82 MB
Peak Memory Usage 12 MB
svchost.exe
Process ID 2976
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\svchost.exe
Memory Usage 14 MB
Peak Memory Usage 15 MB
svchost.exe
Process ID 108
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\svchost.exe
Memory Usage 33 MB
Peak Memory Usage 33 MB
svchost.exe
Process ID 4140
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 13 MB
Peak Memory Usage 17 MB
svchost.exe
Process ID 4156
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.76 MB
Peak Memory Usage 9.40 MB
svchost.exe
Process ID 4336
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 6.88 MB
Peak Memory Usage 7.67 MB
svchost.exe
Process ID 4768
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 8.40 MB
Peak Memory Usage 17 MB
svchost.exe
Process ID 5036
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 11 MB
Peak Memory Usage 14 MB
svchost.exe
Process ID 2060
User Système
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 14 MB
Peak Memory Usage 19 MB
svchost.exe
Process ID 6312
User SERVICE LOCAL
Domain AUTORITE NT
Path C:\Windows\System32\svchost.exe
Memory Usage 4.85 MB
Peak Memory Usage 4.85 MB
SynTPEnh.exe
Process ID 4000
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\Synaptics\SynTP\SynTPEnh.exe
Memory Usage 14 MB
Peak Memory Usage 20 MB
SynTPEnhService.exe
Process ID 2772
User Système
Domain AUTORITE NT
Path C:\Program Files\Synaptics\SynTP\SynTPEnhService.exe
Memory Usage 3.25 MB
Peak Memory Usage 4.27 MB
SynTPHelper.exe
Process ID 4760
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\Synaptics\SynTP\SynTPHelper.exe
Memory Usage 3.70 MB
Peak Memory Usage 4.50 MB
System
Process ID 4
Memory Usage 33 MB
Peak Memory Usage 33 MB
System Idle Process
Process ID 0
SystemSettings.exe
Process ID 5596
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\ImmersiveControlPanel\SystemSettings.exe
Memory Usage 46 MB
Peak Memory Usage 64 MB
taskhostw.exe
Process ID 2932
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Windows\System32\taskhostw.exe
Memory Usage 13 MB
Peak Memory Usage 17 MB
Video.UI.exe
Process ID 8196
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\WindowsApps\Microsoft.ZuneVideo_10.18102.12011.0_x64__8wekyb3d8bbwe\Video.UI.exe
Memory Usage 12 MB
Peak Memory Usage 55 MB
wininit.exe
Process ID 572
User Système
Domain AUTORITE NT
Path C:\Windows\System32\wininit.exe
Memory Usage 5.01 MB
Peak Memory Usage 6.52 MB
winlogon.exe
Process ID 784
User Système
Domain AUTORITE NT
Path C:\Windows\System32\winlogon.exe
Memory Usage 7.31 MB
Peak Memory Usage 14 MB
WinStore.App.exe
Process ID 7512
User Lenovo
Domain DESKTOP-0EUEEE0
Path C:\Program Files\WindowsApps\Microsoft.WindowsStore_11810.1001.12.0_x64__8wekyb3d8bbwe\WinStore.App.exe
Memory Usage 83 MB
Peak Memory Usage 124 MB
WmiPrvSE.exe
Process ID 7332
User Système
Domain AUTORITE NT
Path C:\Windows\System32\wbem\WmiPrvSE.exe
Memory Usage 8.52 MB
Peak Memory Usage 8.95 MB
WmiPrvSE.exe
Process ID 3468
User SERVICE RÉSEAU
Domain AUTORITE NT
Path C:\Windows\System32\wbem\WmiPrvSE.exe
Memory Usage 13 MB
Peak Memory Usage 14 MB
Security Options
Accès réseau : chemins et sous-chemins de Registre accessibles à distance System\CurrentControlSet\Control\Print\Printers,System\CurrentControlSet\Services\Eventlog,Software\Microsoft\OLAP Server,Software\Microsoft\Windows NT\CurrentVersion\Print,Software\Microsoft\Windows NT\CurrentVersion\Windows,System\CurrentControlSet\Control\ContentIndex,System\CurrentControlSet\Control\Terminal Server,System\CurrentControlSet\Control\Terminal Server\UserConfig,System\CurrentControlSet\Control\Terminal Server\DefaultUserConfiguration,Software\Microsoft\Windows NT\CurrentVersion\Perflib,System\CurrentControlSet\Services\SysmonLog
Accès réseau : les autorisations spécifiques des utilisateurs appartenant au groupe Tout le monde s’appliquent aux utilisateurs anonymes Désactivé
Accès réseau : les canaux nommés qui sont accessibles de manière anonyme
Accès réseau : les chemins de Registre accessibles à distance System\CurrentControlSet\Control\ProductOptions,System\CurrentControlSet\Control\Server Applications,Software\Microsoft\Windows NT\CurrentVersion
Accès réseau : les partages qui sont accessibles de manière anonyme Non défini
Accès réseau : modèle de partage et de sécurité pour les comptes locaux Classique - les utilisateurs locaux s’authentifient eux-mêmes
Accès réseau : ne pas autoriser l’énumération anonyme des comptes et partages SAM Désactivé
Accès réseau : ne pas autoriser l’énumération anonyme des comptes SAM Activé
Accès réseau : Permet la traduction de noms/SID anonymes Désactivé
Accès réseau : restreindre l’accès anonyme aux canaux nommés et aux partages Activé
Accès réseau : ne pas autoriser le stockage de mots de passe et d’informations d’identification pour l’authentification du réseau Désactivé
Accès réseau : restreindre les clients autorisés à effectuer des appels distants vers SAM
Arrêt : effacer le fichier d’échange de mémoire virtuelle Désactivé
Arrêt : permet au système d’être arrêté sans avoir à se connecter Non défini
Audit : arrêter immédiatement le système s’il n’est pas possible de se connecter aux audits de sécurité Désactivé
Audit : auditer l’accès des objets système globaux Désactivé
Audit : auditer l’utilisation des privilèges de sauvegarde et de restauration Activé
Audit : force les paramètres de sous-catégorie de stratégie d’audit (Windows Vista ou version ultérieure) à se substituer aux paramètres de catégorie de stratégie d’audit Non défini
Chiffrement système : utilisez des algorithmes compatibles FIPS pour le chiffrement, le hachage et la signature Désactivé
Client réseau Microsoft : communications signées numériquement (lorsque le serveur l’accepte) Activé
Client réseau Microsoft : communications signées numériquement (toujours) Désactivé
Client réseau Microsoft : envoyer un mot de passe non chiffré aux serveurs SMB tierce partie Désactivé
Comptes : renommer le compte administrateur Administrateur
Comptes : renommer le compte Invité Invité
Comptes : restreindre l’utilisation de mots de passe vides par le compte local à l’ouverture de session console Activé
Comptes : statut du compte Administrateur Désactivé
Comptes : statut du compte Invité Désactivé
Comptes : bloquer les comptes Microsoft Non défini
Connexion interactive : afficher les informations relatives à l’utilisateur lorsque la session est verrouillée Non défini
Console de récupération : autoriser l’ouverture de session d’administration automatique Non défini
Console de récupération : autoriser la copie de disquettes et l’accès à tous les lecteurs et dossiers Non défini
Contrôle de compte d’utilisateur : mode Approbation administrateur pour le compte Administrateur intégré Non défini
Contrôle de compte d’utilisateur : passer au Bureau sécurisé lors d’une demande d’élévation Activé
Contrôle de compte d’utilisateur : autoriser les applications UIAccess à demander l’élévation sans utiliser le bureau sécurisé Désactivé
Contrôle de compte d’utilisateur : comportement de l’invite d’élévation pour les administrateurs en mode d’approbation Administrateur Demande de consentement pour les binaires non Windows
Contrôle de compte d’utilisateur : comportement de l’invite d’élévation pour les utilisateurs standard Demande d’informations d’identification
Contrôle de compte d’utilisateur : détecter les installations d’applications et demander l’élévation Activé
Contrôle de compte d’utilisateur : élever uniquement les applications UIAccess installées à des emplacements sécurisés Activé
Contrôle de compte d’utilisateur : élever uniquement les exécutables signés et validés Désactivé
Contrôle de compte d’utilisateur : exécuter les comptes d’administrateurs en mode d’approbation d’administrateur Activé
Contrôle de compte d’utilisateur : virtualiser les échecs d’écritures de fichiers et de Registre dans des emplacements définis par utilisateur Activé
Contrôleur de domaine : conditions requises pour la signature de serveur LDAP Non défini
Contrôleur de domaine : permettre aux opérateurs du serveur de planifier des tâches Non défini
Contrôleur de domaine : refuser les modifications de mot de passe du compte ordinateur Non défini
Cryptographie système : force une protection forte des clés utilisateur enregistrées sur l’ordinateur Non défini
DCOM : Restrictions d’accès à un ordinateur au format du langage SDDL (Security Descriptor Definition Language) Non défini
DCOM : Restrictions de démarrage d’ordinateur au format du langage SDDL (Security Descriptor Definition Language) Non défini
Membre de domaine : ancienneté maximale du mot de passe du compte ordinateur 30 jours
Membre de domaine : chiffrer numériquement les données des canaux sécurisés (lorsque cela est possible) Activé
Membre de domaine : chiffrer ou signer numériquement les données des canaux sécurisés (toujours) Activé
Membre de domaine : désactive les modifications de mot de passe du compte ordinateur Désactivé
Membre de domaine : nécessite une clé de session forte (Windows 2000 ou ultérieur) Activé
Membre de domaine : signer numériquement les données des canaux sécurisés (lorsque cela est possible) Activé
Objets système : les différences entre majuscules et minuscules ne doivent pas être prises en compte pour les sous-systèmes autres que Windows Activé
Objets système : renforcer les autorisations par défaut des objets système internes (comme les liens de symboles) Activé
Ouverture de session interactive : comportement lorsque la carte à puce est retirée Non défini
Ouverture de session interactive : contenu du message pour les utilisateurs essayant de se connecter Non défini
Ouverture de session interactive : ne pas afficher le nom de l’utilisateur lors de la connexion Non défini
Ouverture de session interactive : ne pas afficher le nom du dernier utilisateur connecté Non défini
Ouverture de session interactive : ne pas demander la combinaison de touches Ctrl+Alt+Suppr. Non défini
Ouverture de session interactive : nécessite l’authentification par le contrôleur de domaine pour le déverrouillage de la station de travail. Désactivé
Ouverture de session interactive : prévenir l’utilisateur qu’il doit changer son mot de passe avant qu’il n’expire 5 jours
Ouverture de session interactive : titre du message pour les utilisateurs essayant de se connecter
Ouverture de session interactive : Windows Hello Entreprise ou carte à puce nécessaire Non défini
Ouverture de session interactive : limite d’inactivité de l’ordinateur Non défini
Ouverture de session interactive : seuil de verrouillage du compte d’ordinateur Non défini
Ouvertures de sessions interactives : nombre d’ouvertures de sessions précédentes réalisées en utilisant le cache (lorsqu’aucun contrôleur de domaine n’est disponible) 10 Ouvertures de session
Paramètres système : Sous-systèmes optionnels
Paramètres système : utiliser les règles de certificat avec les exécutables Windows pour les stratégies de restriction logicielle Non défini
Périphériques : autoriser l’accès au CD-ROM uniquement aux utilisateurs ayant ouvert une session localement Non défini
Périphériques : autoriser le retrait sans ouverture de session préalable Activé
Périphériques : empêcher les utilisateurs d’installer des pilotes d’imprimante Désactivé
Périphériques : ne permettre l’accès aux disquettes qu’aux utilisateurs connectés localement Non défini
Périphériques : permettre le formatage et l’éjection des médias amovibles Non défini
Sécurité réseau : conditions requises pour la signature de client LDAP Négociation des signatures
Sécurité réseau : forcer la fermeture de session quand les horaires de connexion expirent Désactivé
Sécurité réseau : ne pas stocker de valeurs de hachage de niveau LAN Manager sur la prochaine modification de mot de passe Activé
Sécurité réseau : niveau d’authentification LAN Manager Non défini
Sécurité réseau : sécurité de session minimale pour les clients basés sur NTLM SSP (y compris RPC sécurisé) Exiger un niveau de chiffrement à 128 bits
Sécurité réseau : sécurité de session minimale pour les serveurs basés sur NTLM SSP (y compris RPC sécurisé) Exiger un niveau de chiffrement à 128 bits
Sécurité réseau : Autoriser le retour à des sessions NULL avec SystèmeLocal Non défini
Sécurité réseau : autoriser les demandes d’authentification PKU2U auprès de cet ordinateur pour utiliser les identités en ligne.
Non défini
Sécurité réseau : Autoriser Système local à utiliser l’identité de l’ordinateur pour NTLM Non défini
Sécurité réseau : Configurer les types de chiffrement autorisés pour Kerberos Non défini
Sécurité réseau : Restreindre NTLM : Ajouter des exceptions de serveurs dans ce domaine Non défini
Sécurité réseau : Restreindre NTLM : Ajouter des exceptions de serveurs distants pour l’authentification NTLM Non défini
Sécurité réseau : Restreindre NTLM : Auditer l’authentification NTLM dans ce domaine Non défini
Sécurité réseau : Restreindre NTLM : Auditer le trafic NTLM entrant Non défini
Sécurité réseau : Restreindre NTLM : Authentification NTLM dans ce domaine Non défini
Sécurité réseau : Restreindre NTLM : Trafic NTLM entrant Non défini
Sécurité réseau : Restreindre NTLM : Trafic NTLM sortant vers des serveurs distants Non défini
Serveur réseau Microsoft : communications signées numériquement (lorsque le serveur l’accepte) Non défini
Serveur réseau Microsoft : communications signées numériquement (toujours) Non défini
Serveur réseau Microsoft : déconnecter les clients à l’expiration du délai de la durée de session Non défini
Serveur réseau Microsoft : durée d’inactivité avant la suspension d’une session Non défini
Serveur réseau Microsoft : niveau de validation du nom de la cible de serveur SPN Non défini
Serveur réseau Microsoft : tentative de S4U2Self d’obtenir des informations relatives aux revendications Non défini
Device Tree
PC ACPI avec processeur x64
Système compatible ACPI Microsoft
Adaptateur secteur Microsoft
Bouton d'alimentation ACPI
Bouton de fonctionnalité définie ACPI
Couvercle ACPI
Intel Pentium CPU P6200 @ 2.13GHz
Intel Pentium CPU P6200 @ 2.13GHz
Interface de gestion Microsoft Windows pour ACPI
Microsoft Surface ACPI-Compliant Control Method Battery
Ventilateur ACPI
Zone thermique ACPI
Zone thermique ACPI
Racine complexe PCI Express
Intel Management Engine Interface
Intel processor DRAM Controller - 0044
Intel Turbo Boost Technology Driver
Pont PCI vers PCI
Ressources de la carte mère
Synaptics SMBus Driver
Intel(R) HD Graphics
Moniteur Plug-and-Play générique
Intel(R) 5 Series/3400 Series Chipset Family USB Enhanced Host Controller - 3B3C
Concentrateur USB racine
Generic USB Hub
Périphérique USB composite
Remote NDIS based Internet Sharing Device
Contrôleur High Definition Audio
Son Intel pour écrans
Périphérique High Definition Audio
Haut-parleurs (Périphérique High Definition Audio)
Microphone (Périphérique High Definition Audio)
Intel(R) 5 Series/3400 Series Chipset Family PCI Express Root Port 1 - 3B42
Realtek PCIe FE Family Controller
Intel(R) 5 Series/3400 Series Chipset Family PCI Express Root Port 5 - 3B4A
Realtek PCIE CardReader
Intel(R) 5 Series/3400 Series Chipset Family USB Enhanced Host Controller - 3B34
Concentrateur USB racine
Generic USB Hub
Périphérique USB composite
HP Webcam-101
Intel(R) H -
Contributeurre
télécharge Speccy sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
exécute le depuis le raccourci sur ton bureau
clique sur "reseau" en bas dans la colonne de gauche
quand l'analyse est terminée, clique sur "fichier" >> "enregistrer au format texte"
choisi ton bureau pour la destination, et poste le rapport via 1 copier/coller dans ta réponse
@+
-
ok voici le rapport:Network
You are connected to the internet
Connected through Remote NDIS based Internet Sharing Device
IP Address 192.168.1.100
Subnet mask 255.255.255.0
Gateway server 192.168.1.1
Preferred DNS server 192.168.1.1
DHCP Enabled
DHCP server 192.168.1.1
External IP Address 196.182.20.140
Adapter Type Ethernet
NetBIOS over TCP/IP Enabled via DHCP
NETBIOS Node Type Hybrid node
Link Speed 42.9 KBps
Computer Name
NetBIOS Name DESKTOP-0EUEEE0
DNS Name DESKTOP-0EUEEE0
Membership Part of workgroup
Workgroup WORKGROUP
Remote Desktop
Disabled
Console
State Active
Domain DESKTOP-0EUEEE0
WinInet Info
Connexion réseau
Local system uses a local area network to connect to the Internet
Local system has RAS to connect to the Internet
Wi-Fi Info
Wi-Fi not enabled
WinHTTPInfo
WinHTTPSessionProxyType No proxy
Session Proxy
Session Proxy Bypass
Connect Retries 5
Connect Timeout (ms) 60 000
HTTP Version HTTP 1.1
Max Connects Per 1.0 Servers INFINITE
Max Connects Per Servers INFINITE
Max HTTP automatic redirects 10
Max HTTP status continue 10
Send Timeout (ms) 30 000
IEProxy Auto Detect Yes
IEProxy Auto Config
IEProxy
IEProxy Bypass
Default Proxy Config Access Type No proxy
Default Config Proxy
Default Config Proxy Bypass
Sharing and Discovery
Network Discovery Disabled
File and Printer Sharing Disabled
File and printer sharing service Enabled
Simple File Sharing Enabled
Administrative Shares Enabled
Accès réseau : modèle de partage et de sécurité pour les comptes locaux Classique - les utilisateurs locaux s’authentifient eux-mêmes
Adapters List
Enabled
Realtek PCIe FE Family Controller
Connection Name Ethernet
DHCP enabled Yes
MAC Address 78-E3-B5-59-2B-16
Remote NDIS based Internet Sharing Device
Connection Name Ethernet 2
NetBIOS over TCPIP Yes
DHCP enabled Yes
MAC Address 0C-5B-8F-27-9A-64
IP Address 192.168.1.100
Subnet mask 255.255.255.0
Gateway server 192.168.1.1
DHCP 192.168.1.1
DNS Server 192.168.1.1
192.168.1.1
Network Shares
No network shares
Current TCP Connections
C:\Windows.old\Program Files (x86)\Google\Chrome\Application\chrome.exe (4116)
C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe (6724)
lsass.exe (648)
MsMpEng.exe (2876)
OfficeClickToRun.exe (3196)
services.exe (640)
spoolsv.exe (2304)
svchost.exe (1112)
svchost.exe (1240)
svchost.exe (2892)
svchost.exe (4448)
svchost.exe (5036)
svchost.exe (944)
System Process
System Process
wininit.exe (572)
-
-
Ok. merci d'avance sinon mon pc a un windows 10. j'espere que ca ne posera pas de probleme si je les utilise.
-
Contributeurre
ta carte Wifi n'apparaît pas dans "cartes reseau"
avec le N° de série, voici le modèle de ton pc >> HP Pavilion g6-1b97cl
la page avec les pilotes en W7 -64 bits >> https://support.hp.com/fr-fr/drivers/selfservice/hp-pavilion-g6-1b00-notebook-pc-series/5082228/model/5119006?sku=QA057UAR
je ne sais pas si ton pc est toujours en W7, mais il n'y pas de pilotes pour W10 sur le site du constructeur
PS: il y a plusieurs pilotes pour le Wifi sur le site
je fais 1 test avec 1 logociel sur mon pc et je reviens
@+
-
salut. merci de vous pencher sur ma préoccupation. voici ma capture.
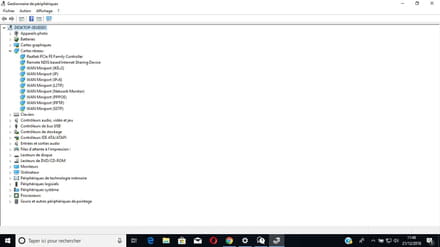
-
Contributeursalut
poste 1 capture d'écran de ton gestionnaire de périphériques >> carte reseau
https://www.commentcamarche.net/infos/25913-ccm-inserer-une-image-dans-une-discussion/
@+