
Probleme navigation
Résolu
bonjour a tous je me tourne vers vous aujourdhui car jai un indesirable sur mon ordi que je n'arrive pas a enlever jai passer mbam qui m'a enlever 5cles de registres et 2valeurs jai ensuite passer adw cleaner qui m'a enlever un paquet de liens indesirables et pourtant le pb persiste.des pages s'ouvrent seules toutes me disant que je suis infectee etcc quelqu'un pourrait il m'aider s'il vous plait.merci beaucoup
18 réponses
Résumé de la discussion
Problème récurrent d'infections affichant des pages qui s'ouvrent seules et affirment que l'ordinateur est infecté, malgré l'utilisation répétée de Malwarebytes et d'AdwCleaner, et des nettoyages initiaux qui n'ont pas résolu le souci. La procédure recommandée consiste à lancer Malwarebytes avec mise à jour et analyse complète, activer la détection des rootkits, mettre en quarantaine les menaces, puis redémarrer et examiner le rapport pour le partager. Par ailleurs, des outils complémentaires comme ESET Nod32, JRT ou Delfix ont été proposés, avec consignes sur l'exécution et la collecte de rapports, et des conseils sur le maintien des protections et mises à jour.
-
Contributeur sécuritéBonjour,
De rien.., on a terminé.
Sois prudent et bon surf..
-
voici le dernier rapport encore un grand merci pour votre aide
# DelFix v1.013 - Rapport créé le 22/06/2016 à 10:52:29
# Mis à jour le 17/04/2016 par Xplode
# Nom d'utilisateur : sophie - FOURNIEZ
# Système d'exploitation : Windows 8.1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\zoek_backup
Supprimé : C:\AdwCleaner
Supprimé : C:\zoek-results.log
Supprimé : C:\Users\sophie\Desktop\Addition.txt
Supprimé : C:\Users\sophie\Desktop\esetsmartinstaller_fra.exe
Supprimé : C:\Users\sophie\Desktop\Fixlog.txt
Supprimé : C:\Users\sophie\Desktop\FRST.txt
Supprimé : C:\Users\sophie\Desktop\FRST64.exe
Supprimé : C:\Users\sophie\Desktop\JRT.exe
Supprimé : C:\Users\sophie\Desktop\JRT.txt
Supprimé : C:\Users\sophie\Desktop\zoek-results.log
Supprimé : C:\Users\sophie\Desktop\zoek.exe
Supprimé : C:\Users\sophie\Desktop\Zoek_Script-2.txt
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #111 [Point de contrôle planifié | 06/03/2016 16:16:16]
Supprimé : RP #112 [Point de contrôle planifié | 06/13/2016 16:50:48]
Supprimé : RP #113 [Windows Update | 06/17/2016 13:45:41]
Supprimé : RP #115 [Restore Point Created by FRST | 06/18/2016 09:36:14]
Supprimé : RP #116 [JRT Pre-Junkware Removal | 06/18/2016 09:51:58]
Supprimé : RP #117 [zoek.exe restore point | 06/18/2016 10:08:09]
Nouveau point de restauration créé !
########## - EOF - ########## -
Contributeur sécuritéBonjour,
Parfait ! ;)
----
Pour finir :
1/
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
2/
Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Contributeur sécuritéBonjour,
On a réinitialisé tes navigateurs avec Zoek sans résultat.
Tu vas faire cette réinitialisation manuellement comme expliqué ici : https://www.malekal.com/facebook-your-computer-needs-to-be-cleaned/
Bonne journée ;)
-
le programme n'a rien trouver du coup je comprend pas.j'ai heberger l'imprim ecran sur cjoint pour que vous puissiez le voir https://www.cjoint.com/c/FFuiGaQPYSl merci encore de votre patience .
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 19/06/2016
Heure de l'analyse: 14:31
Fichier journal:
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.06.19.02
Base de données de rootkits: v2016.05.27.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: sophie
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 311096
Temps écoulé: 46 min, 21 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 0
(Aucun élément malveillant détecté)
Valeurs du Registre: 0
(Aucun élément malveillant détecté)
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 0
(Aucun élément malveillant détecté)
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
Contributeur sécuritéBonjour,
1/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
2/
Télécharger Eset Nod32 :
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe- Lannt)
- Téléchargement des signatures
Il est recommandé de désactiver votre antivirus afin de ne pas ralentir le scan et d'afficher des message d'alerte !- Le scan débute dés la fin du téléchargement
- Générer le rapport
- Cliquer sur liste des menaces détectées puis sur exporter dans un fichier texte...
Vous pouvez l'enregistrer sur le bureau en lui donnant un nom. Poster le rapport sur le forum.
Si le rapport n'est pas sur le bureau regarde ici ==> C:\Program Files\EsetOnlicer le fichier- Accepter les conditions
- Autoriser le programme à accéder à Internet
- Cliquer sur paramètre avancées pour ouvrir le menu et sélectionner les options (par défaut le scanner analyse votre ordinateur entièremeneScanner\log.txt
Pour vous aider voici un tuto rédigé par dorgane :
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
3/
Change ton mot de passe fb puis tiens moi au courant s'il y'a de nouveau
@+
-
j'arrive pas a vous envoyer l image paint..
-
Contributeur sécurité
rectification quand j'essaie de ma connecter a fb il me dit que mon pc est infecter blabla..
fb c'est quoi ?
Quel est le navigateur utilisé ?
Est ce que tu peux me faire une capture d'écran ?
@+
-
rectification quand j'essaie de ma connecter a fb il me dit que mon pc est infecter blabla..
-
voici le lien et merci encore pour le coup de main :) https://www.cjoint.com/c/FFslkOKf78l
-
jai un petit souci jai le rapport de zoek dans le bloc note et quand je cherche dans l'ordi a l 'aide de C:\zoek-result.log le pc me dit qu'il n'y a rien qui correspond.comment je fait pour le mettre sur ci-joint?merci
-
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Malwarebytes
Version: 8.0.6 (04.25.2016)
Operating System: Windows 8.1 x64
Ran by sophie (Administrator) on 18/06/2016 at 11:51:51,63
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
File System: 1
Successfully deleted: C:\Users\sophie\AppData\Roaming\appdataFr25.bin (File)
Registry: 1
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{BB1D9B70-F0A0-47EE-9910-1DABA71A21CC} (Registry Key)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 18/06/2016 at 11:58:04,31
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:16-06-2016 01
Exécuté par sophie (2016-06-18 11:36:13) Run:2
Exécuté depuis C:\Users\sophie\Desktop
Profils chargés: sophie (Profils disponibles: sophie)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
Task: {0D8A891D-890C-4808-84D8-2F436AB14653} - \Microsoft\Windows\Application Experience\AitAgent -> Pas de fichier <==== ATTENTION
Task: {1274336E-AB06-46B6-A48C-0671C5557CC6} - \Microsoft\Windows\TaskScheduler\Maintenance Configurator -> Pas de fichier <==== ATTENTION
Task: {1687544D-7247-4F5A-965A-A6E920E55278} - \Microsoft\Windows\TaskScheduler\Manual Maintenance -> Pas de fichier <==== ATTENTION
Task: {40525C58-79C2-47A1-9AA2-F1D7FC4F0691} - \Microsoft\Windows\WindowsBackup\ConfigNotification -> Pas de fichier <==== ATTENTION
Task: {B7992938-01F1-4F40-A0EC-0D23D2F0F152} - \Microsoft\Windows\TaskScheduler\Regular Maintenance -> Pas de fichier <==== ATTENTION
Task: {CFD7C21A-808B-487B-A6EC-8A10E44E8360} - \Microsoft\Windows\SettingSync\BackupTask -> Pas de fichier <==== ATTENTION
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1 [Pays US - 204.79.197.200]
CHR HKLM-x32\...\Chrome\Extension: [bejnhdlplbjhffionohbdnpcbobfejcc] - C:\Program Files (x86)\Norton Internet Security\Engine\20.5.0.28\Exts\Chrome.crx <non trouvé(e)>
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
CHR Extension: (Client for Analytics) - C:\Users\sophie\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\eambnehgniboinbhhcncaggoedccddnp [2015-06-27] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION [Pays AU - 103.224.182.246]
CHR Extension: (Chrome Hotword Shared Module) - C:\Users\sophie\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\lccekmodgklaepjeofjdjpbminllajkg [2015-06-19] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION [Pays AU - 103.224.182.246]
CHR Extension: (Google Wallet) - C:\Users\sophie\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2015-06-19] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION [Pays AU - 103.224.182.246]
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{0D8A891D-890C-4808-84D8-2F436AB14653}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{0D8A891D-890C-4808-84D8-2F436AB14653}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Application Experience\AitAgent" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1274336E-AB06-46B6-A48C-0671C5557CC6}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1274336E-AB06-46B6-A48C-0671C5557CC6}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\TaskScheduler\Maintenance Configurator" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1687544D-7247-4F5A-965A-A6E920E55278}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1687544D-7247-4F5A-965A-A6E920E55278}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\TaskScheduler\Manual Maintenance" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{40525C58-79C2-47A1-9AA2-F1D7FC4F0691}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{40525C58-79C2-47A1-9AA2-F1D7FC4F0691}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\WindowsBackup\ConfigNotification" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B7992938-01F1-4F40-A0EC-0D23D2F0F152}" => clé supprimé(es) avec succès -
Contributeur sécuritéBonjour,
Pour continuer :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=SGAbEXWDnSwg
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
2/
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
--------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
3/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: https://up2sha.re/libraries/force-download.php?d=6RZi7eOyewh4
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek

[*] Puis clique sur le bouton Run Script. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : C:\zoek-result.log.
[*] Héberge ce rapport sur : ci-joint pour poster le lien dans ta prochaine réponse
@+
-
https://pjjoint.malekal.com/files.php?id=FRST_20160617_d5i11o15m11w12 et le 2nd lien frst.txt
-
https://pjjoint.malekal.com/files.php?id=20160617_p12g13i10u13g7 voici le premier lien
-
Contributeur sécuritéBonsoir,
Pour faire un diagnostique de ton PC :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
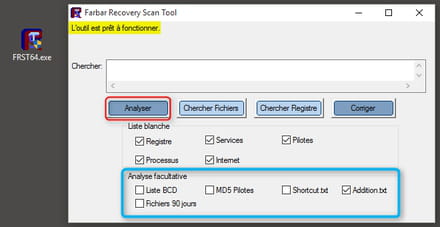
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
@+


