
Moteur de recherche modifier
Résolu
Bonjour,
j'utilise google chrome depuis un bon bout de temps et depuis un moment j'ai un moteur de recherche russe (.ru) qui et venus se mettre dans google chrome en me disant que ses l'administrateur qui a tout fait je suis moi meme administrateur de windows et impossible de le supprimer ou de le changer.
j'ai fait:
suppresion de google chrome et netoyage de tout trace
verification de malware anti-byte
verification de adwcleaner
rien ni fait il reste toujour bloquer sur se site de recherche et ne veux pas en changer meme si j'ouvre le compte super administrateur de windows 7.
merci
9 réponses
-
merci et bonne soirée Fish66.
-
Contributeur sécuritéSalut,
On a terminé! :)
Sois prudent et bon surf..
Bonne journée..
-
# DelFix v1.011 - Rapport créé le 13/11/2015 à 13:07:07
# Mis à jour le 18/08/2015 par Xplode
# Nom d'utilisateur : lionel - LIONEL-PC
# Système d'exploitation : Windows 7 Ultimate Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\lionel\Desktop\Addition.txt
Supprimé : C:\Users\lionel\Desktop\Fixlog.txt
Supprimé : C:\Users\lionel\Desktop\FRST.txt
Supprimé : C:\Users\lionel\Desktop\FRST64.exe
Supprimé : C:\Users\lionel\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\lionel\Desktop\ZHPCleaner.txt
Supprimé : C:\Users\lionel\Downloads\AdwCleaner-5.019.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Nouveau point de restauration créé !
########## - EOF - ########## -
Contributeur sécuritéSalut,
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
-------------
1 rapport (Delfix) à me faire parvenir
Bonne soirée
-
merci Fish66 google chrome est réparer j'ai tout mes favori et mot de passe et le moteur de recherche google a la place de se moteur russe qui était bloquer avant.
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:07-11-2015
Exécuté par lionel (2015-11-11 11:50:36) Run:1
Exécuté depuis C:\Users\lionel\Desktop
Profils chargés: lionel (Profils disponibles: lionel & Administrateur)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CloseProcesses:
CreateRestorePoint:
HKLM-x32\...\Run: [oasi_en_317010107] => [X]
HKLM-x32\...\Run: [] => [X]
HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\...\Run: [AdobeBridge] => [X]
ShellIconOverlayIdentifiers: ###MegaShellExtPending -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => Pas de fichier
ShellIconOverlayIdentifiers: ###MegaShellExtSynced -> {05B38830-F4E9-4329-978B-1DD28605D202} => Pas de fichier
ShellIconOverlayIdentifiers: ###MegaShellExtSyncing -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => Pas de fichier
ShellIconOverlayIdentifiers-x32: ###MegaShellExtPending -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => Pas de fichier
ShellIconOverlayIdentifiers-x32: ###MegaShellExtSynced -> {05B38830-F4E9-4329-978B-1DD28605D202} => Pas de fichier
ShellIconOverlayIdentifiers-x32: ###MegaShellExtSyncing -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => Pas de fichier
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
CHR HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://mail.ru/cnt/10445?gp=blackbear16
SearchScopes: HKU\S-1-5-21-1528935300-1653831415-3657474138-1001 -> {FFEBBF0A-C22C-4172-89FF-45215A135AC7} URL = hxxp://go.mail.ru/search?q={SearchTerms}&fr=ntg&gp=blackbear16
FF SelectedSearchEngine: ?????@Mail.Ru
2015-10-19 19:55 - 2015-06-29 07:46 - 00000000 ___HD C:\Users\lionel\AppData\Local\obrK7fGUmzY
2015-10-19 19:55 - 2013-11-08 11:50 - 00000000 ___HD C:\Users\lionel\AppData\Local\wST4Nc2kHa
2015-10-19 19:55 - 2013-11-05 21:21 - 00000000 ___HD C:\Users\lionel\AppData\Local\B5BA6A9zIHPb
2015-10-15 13:15 - 2015-10-15 13:15 - 5121096 _____ (Auslogics) C:\Program Files (x86)\ausdiskdefragportable.exe
2015-11-10 21:51 - 2015-11-10 21:55 - 6420480 _____ () C:\Program Files (x86)\GUT2DD4.tmp
2015-10-21 22:10 - 2015-10-21 22:11 - 225111747 _____ () C:\Users\lionel\AppData\Local\ACCCx3_3_0_151.zip.aamdownload
2015-10-21 22:10 - 2015-10-21 22:11 - 0002615 _____ () C:\Users\lionel\AppData\Local\ACCCx3_3_0_151.zip.aamdownload.aamd
Task: {1B89118E-1FDD-43D6-9EC0-053EE3A48949} - System32\Tasks\Update Service for Torrent Search => C:\Program Files (x86)\Torrent Search\aH8A6wF.exe <==== ATTENTION
Task: {4769E3AA-BF24-4A5D-9354-F9458CB8C299} - System32\Tasks\Update Service for Torrent Search2 => C:\Program Files (x86)\Torrent Search\aH8A6wF.exe <==== ATTENTION
2015-11-10 19:21 - 2015-11-10 21:43 - 00000334 _____ C:\Windows\Tasks\Update Service for Torrent Search.job
2015-11-10 19:21 - 2015-11-10 21:38 - 00000334 _____ C:\Windows\Tasks\Update Service for Torrent Search2.job
2015-11-10 19:21 - 2015-11-10 19:21 - 00003112 _____ C:\Windows\System32\Tasks\Update Service for Torrent Search2
2015-11-10 19:21 - 2015-11-10 19:21 - 00002654 _____ C:\Windows\System32\Tasks\Update Service for Torrent Search
Task: C:\Windows\Tasks\Update Service for Torrent Search.job => C:\Program Files (x86)\Torrent Search\aH8A6wF.exe <==== ATTENTION
Task: C:\Windows\Tasks\Update Service for Torrent Search2.job => C:\Program Files (x86)\Torrent Search\aH8A6wF.exe <==== ATTENTION
AlternateDataStreams: C:\Users\lionel\AppData\Local\B5BA6A9zIHPb:cVzu13OrqmjV4Cxdpg6KCtLBNX7jz
AlternateDataStreams: C:\Users\lionel\AppData\Local\obrK7fGUmzY:nNDnVrmoiZoPslDvr
AlternateDataStreams: C:\Users\lionel\AppData\Local\Temporary Internet Files:GFum5L94xK9T3wCYujUPyUDR
AlternateDataStreams: C:\Users\lionel\AppData\Local\wST4Nc2kHa:NiT6FHe1NderOHda3tXHoIW
S3 cmudaxp; system32\drivers\cmudaxp.sys [X]
S3 SANDRA; \??\C:\Program Files\SiSoftware\SiSoftware Sandra Lite 2012.SP5c\WNt500x64\Sandra.sys [X]
S3 Synth3dVsc; System32\drivers\synth3dvsc.sys [X]
S3 tsusbhub; system32\drivers\tsusbhub.sys [X]
S3 VGPU; System32\drivers\rdvgkmd.sys [X]
EmptyTemp:
end
Processus fermé avec succès.
Le Point de restauration a été créé avec succès.
HKLM\Software\WOW6432Node\Microsoft\Windows\CurrentVersion\Run\\oasi_en_317010107 => valeur supprimé(es) avec succès
HKLM\Software\WOW6432Node\Microsoft\Windows\CurrentVersion\Run\\ => valeur supprimé(es) avec succès
HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\Software\Microsoft\Windows\CurrentVersion\Run\\AdobeBridge => valeur supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtPending" => clé supprimé(es) avec succès
HKCR\CLSID\{056D528D-CE28-4194-9BA3-BA2E9197FF8C} => clé non trouvé(e).
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtSynced" => clé supprimé(es) avec succès
HKCR\CLSID\{05B38830-F4E9-4329-978B-1DD28605D202} => clé non trouvé(e).
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtSyncing" => clé supprimé(es) avec succès
HKCR\CLSID\{0596C850-7BDD-4C9D-AFDF-873BE6890637} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtPending" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{056D528D-CE28-4194-9BA3-BA2E9197FF8C} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtSynced" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{05B38830-F4E9-4329-978B-1DD28605D202} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\###MegaShellExtSyncing" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{0596C850-7BDD-4C9D-AFDF-873BE6890637} => clé non trouvé(e).
C:\Windows\system32\GroupPolicy\Machine => déplacé(es) avec succès
C:\Windows\system32\GroupPolicy\GPT.ini => déplacé(es) avec succès
"HKLM\SOFTWARE\Policies\Google" => clé supprimé(es) avec succès
"HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\SOFTWARE\Policies\Google" => clé supprimé(es) avec succès
HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\Software\Microsoft\Internet Explorer\Main\\Start Page => valeur restauré(es) avec succès
"HKU\S-1-5-21-1528935300-1653831415-3657474138-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{FFEBBF0A-C22C-4172-89FF-45215A135AC7}" => clé supprimé(es) avec succès
HKCR\CLSID\{FFEBBF0A-C22C-4172-89FF-45215A135AC7} => clé non trouvé(e).
Firefox SelectedSearchEngine supprimé(es) avec succès
C:\Users\lionel\AppData\Local\obrK7fGUmzY => déplacé(es) avec succès
C:\Users\lionel\AppData\Local\wST4Nc2kHa => déplacé(es) avec succès
C:\Users\lionel\AppData\Local\B5BA6A9zIHPb => déplacé(es) avec succès
C:\Program Files (x86)\ausdiskdefragportable.exe => déplacé(es) avec succès
C:\Program Files (x86)\GUT2DD4.tmp => déplacé(es) avec succès
C:\Users\lionel\AppData\Local\ACCCx3_3_0_151.zip.aamdownload => déplacé(es) avec succès
C:\Users\lionel\AppData\Local\ACCCx3_3_0_151.zip.aamdownload.aamd => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{1B89118E-1FDD-43D6-9EC0-053EE3A48949}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1B89118E-1FDD-43D6-9EC0-053EE3A48949}" => clé supprimé(es) avec succès
C:\Windows\System32\Tasks\Update Service for Torrent Search => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Update Service for Torrent Search" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{4769E3AA-BF24-4A5D-9354-F9458CB8C299}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{4769E3AA-BF24-4A5D-9354-F9458CB8C299}" => clé supprimé(es) avec succès
C:\Windows\System32\Tasks\Update Service for Torrent Search2 => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Update Service for Torrent Search2" => clé supprimé(es) avec succès
C:\Windows\Tasks\Update Service for Torrent Search.job => déplacé(es) avec succès
C:\Windows\Tasks\Update Service for Torrent Search2.job => déplacé(es) avec succès
"C:\Windows\System32\Tasks\Update Service for Torrent Search2" => non trouvé(e).
"C:\Windows\System32\Tasks\Update Service for Torrent Search" => non trouvé(e).
C:\Windows\Tasks\Update Service for Torrent Search.job => non trouvé(e).
C:\Windows\Tasks\Update Service for Torrent Search2.job => non trouvé(e).
"C:\Users\lionel\AppData\Local\B5BA6A9zIHPb" => ":cVzu13OrqmjV4Cxdpg6KCtLBNX7jz" ADS non trouvé(e).
"C:\Users\lionel\AppData\Local\obrK7fGUmzY" => ":nNDnVrmoiZoPslDvr" ADS non trouvé(e).
"C:\Users\lionel\AppData\Local\Temporary Internet Files" => ":GFum5L94xK9T3wCYujUPyUDR" ADS non trouvé(e).
"C:\Users\lionel\AppData\Local\wST4Nc2kHa" => ":NiT6FHe1NderOHda3tXHoIW" ADS non trouvé(e).
cmudaxp => service supprimé(es) avec succès
SANDRA => service supprimé(es) avec succès
Synth3dVsc => service supprimé(es) avec succès
tsusbhub => service supprimé(es) avec succès
VGPU => service supprimé(es) avec succès
EmptyTemp: => 910.4 MB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 11:51:33
-
Contributeur sécuritéBonjour,
Je te conseille de ne plus télécharger les fichiers cr@ckés et les keygen
===> Le danger des cracks et keygen !
-----------------------
On continue alors :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/6416hpydtbuxgbupm4g210qkd4rm55ump6bhjglz
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
[*] Télécharge Reset Browser
sur ton bureau et pas ailleurs
[*] Pour Vista, Windows 7 et 8 clic droit sur ResetBrowser.exe choisis Exécuter en tant qu'administrateur
[*] Clique ensuite sur "Réinitialiser Chrome"
[*] Les opérations suivantes seront effectuées :
------------- Sauvegarde des favoris et des mots de passes.
- Suppression des cookies, de l'historique, du cache et des fichiers temporaires.
- Suppression des toutes ses extensions.
- Suppression du navigateur.
- Réinstallation du navigateur.
- Rétablissement des favoris et des mots de passe
-------------
Tiens moi au courant..
@+
-
-
Contributeur sécuritéBonjour,
1/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
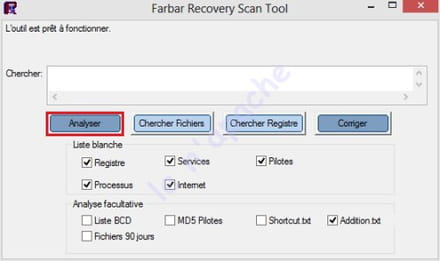
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+


