Boxore client
Résolu
Bonjour, je n'arrive pas à désinstaller Boxore client malgré un scan de adw cleaner et ad malware. Lorsque je veux le supprimer dans mes programmes il me met "le compte spécifié existe déjà"
Pouvez-vous m'aider svp?
Pouvez-vous m'aider svp?
17 réponses
-
merci beaucoup en tout cas c'est cool
-
Contributeur sécuritéSalut,
On a terminé, sois prudent (te) et bon surf...
-
rapport de delfix
# DelFix v1.010 - Rapport créé le 19/06/2015 à 15:40:02
# Mis à jour le 26/04/2015 par Xplode
# Nom d'utilisateur : julien - MSIPC
# Système d'exploitation : Windows 8.1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\_OTM
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Program Files (x86)\SEAF
Supprimé : C:\Users\utilisateur\Desktop\Addition.txt
Supprimé : C:\Users\utilisateur\Desktop\Fixlog.txt
Supprimé : C:\Users\utilisateur\Desktop\FRST.txt
Supprimé : C:\Users\utilisateur\Desktop\FRST64.exe
Supprimé : C:\Users\utilisateur\Desktop\OTM.exe
Supprimé : C:\Users\utilisateur\Downloads\SEAF.exe
Supprimée : HKLM\SOFTWARE\OldTimer Tools
Supprimée : HKLM\SOFTWARE\AdwCleaner
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SEAF
~ Purge de la restauration système ...
Supprimé : RP #7 [Point de restauration avant Boxore Client a été supprimé à l'aide de l'utilitaire de résolution des problèmes d'installation et de désinstallation du programme | 06/18/2015 13:57:53]
Supprimé : RP #9 [ Boxore Client | 06/18/2015 13:59:02]
Nouveau point de restauration créé !
########## - EOF - ########## -
Contributeur sécuritéSalut,
Parfait! :-)- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
Pour finir :- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
@+
-
c'est bon ça a marché cette fois-ci merci beaucoup encore pour ton aide!
-
Contributeur sécuritéBonjour,
Supprime Boxore de la liste des programmes avec Ccleaner ou avec le fix microsoft (second paragraphe) : https://forum.malekal.com/viewtopic.php?t=44630&start=
Bonne journée
-
-
Contributeur sécuritéBonjour,
1/
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : malekal.com ou ci-joint.com
------------------
en cas de problème de téléchargement, désactivez temporairement ton antivirus ou utilisez le navigateur Internet explorer
2/
Est ce que boxore est toujours présent ?
Bonne journée
-
All processes killed
========== REGISTRY ==========
Registry key HKEY_USERS\.DEFAULT\Software\Boxore\ deleted successfully.
Registry key HKEY_USERS\S-1-5-18\Software\Boxore\ not found.
Registry value HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\\DisplayName deleted successfully.
Registry value HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\\Publisher deleted successfully.
Registry value HKEY_LOCAL_MACHINE\Software\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\name deleted successfully.
Registry value HKEY_LOCAL_MACHINE\Software\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\tttoken deleted successfully.
Registry value HKEY_LOCAL_MACHINE\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\\DisplayName not found.
Registry value HKEY_LOCAL_MACHINE\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\\Publisher not found.
Registry value HKEY_LOCAL_MACHINE\Software\Wow6432Node\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\name not found.
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"tttoken"|-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38] /E : value set successfully!
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"ProductName"|-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38] /E : value set successfully!
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"ProductIcon"|-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList] /E : value set successfully!
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"PackageName"|-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38] /E : value set successfully!
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"ProductName"|-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38] /E : value set successfully!
HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\"ProductIcon"|-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList] /E : value set successfully!
Registry value HKEY_LOCAL_MACHINE\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\\PackageName deleted successfully.
========== COMMANDS ==========
[EMPTYTEMP]
User: All Users
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->Flash cache emptied: 57311 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->Flash cache emptied: 0 bytes
User: flori_000
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->FireFox cache emptied: 369989619 bytes
->Google Chrome cache emptied: 268636650 bytes
->Flash cache emptied: 12500 bytes
User: Public
User: utilisateur
->Temp folder emptied: 788625 bytes
->Temporary Internet Files folder emptied: 4247621 bytes
->FireFox cache emptied: 27273013 bytes
->Google Chrome cache emptied: 0 bytes
->Flash cache emptied: 617 bytes
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 0 bytes
RecycleBin emptied: 8546369943 bytes
Total Files Cleaned = 8 790,00 mb
OTM by OldTimer - Version 3.1.21.0 log created on 06172015_204843
Files moved on Reboot...
File C:\Users\utilisateur\AppData\Local\Temp\hsperfdata_julien\6132 not found!
C:\Users\utilisateur\AppData\Local\Temp\FXSAPIDebugLogFile.txt moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\1ldYU13brY_[1].htm moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\comm2[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\fastbutton[1].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\grlryt2bdKIyfMSOhzd1eA[1].woff moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\like[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\like[2].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\postmessageRelay[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\pxj[1].gif not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\UJO3H22P\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[3].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\1ldYU13brY_[1].htm moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\cJZKeOuBrn4kERxqtaUH3T8E0i7KZn-EPnyo3HZu7kw[1].woff moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\fa4976440[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\fastbutton[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\fastbutton[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\fastbutton[3].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\fastbutton[4].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\gQ0PT3rPU_Et2ExNz-ahmj8E0i7KZn-EPnyo3HZu7kw[1].woff moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\like[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\like[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\LK7PJ44H\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[2].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\1pO9eUAp8pSF8VnRTP3xnvesZW2xOQ-xsNqO47m55DA[1].woff moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\2UX7WLTfW3W8TclTUvlFyQ[1].woff moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\fa4976369[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\fastbutton[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\fastbutton[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\fastbutton[3].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\fastbutton[4].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\follow_button.0b0ceee8fa9e1bde648efd58520a750f.en[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\like[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\like[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\like[3].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\like[4].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\IJLTMIBO\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[3].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\blog[1].htm moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\fastbutton[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\if[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\if[2].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\like[1].htm not found!
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\like[2].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\M_OEOsHX22o[1].htm moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\OLffGBTaF0XFOW1gnuHF0YbN6UDyHWBl620a-IRfuBk[1].woff moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\RxZJdnzeo3R5zSexge8UUT8E0i7KZn-EPnyo3HZu7kw[1].woff moved successfully.
File C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[1].htm not found!
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\IE\F4ZA4JJM\tweet_button.c197f64a14a7434e6e58ca9722b54406.en[2].htm moved successfully.
C:\Users\utilisateur\AppData\Local\Microsoft\Windows\INetCache\counters.dat moved successfully.
Registry entries deleted on Reboot... -
Contributeur sécuritéOn va lancer un script avec OTM :
- Télécharge OTM (OldTimer) ICI >> OTM (OldTimer) sur ton Bureau
- Double clic "OTMoveIt3.exe"
- Utilisateurs Windows Vista / 7 Clic droit sur "OTMoveIt3.exe" choisis "exécuter en tant qu'administrateur" afin de le lancer.
- Copie (Ctrl+C) le texte suivant en gras ci-dessous :
:Reg
[-HKU\.DEFAULT\Software\Boxore]
[-HKU\S-1-5-18\Software\Boxore]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
"DisplayName"=-
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
"Publisher"=-
[HKLM\Software\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
"name"=-
[HKLM\Software\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
"tttoken"=-
[HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
"DisplayName"=-
[HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
"Publisher"=-
[HKLM\Software\Wow6432Node\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
"name"=-
[HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
"tttoken"=-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
"ProductName"=-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
"ProductIcon"=-[HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList]
"PackageName"=-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
"ProductName"=-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
"ProductIcon"=-[HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList]
"PackageName"=-
:commands
[emptytemp]
- Colle (Ctrl+V) le texte précédemment copié dans le cadre: Paste Instructions for Items to be Moved.
- Clique maintenant sur le bouton MoveIt!
Si un fichier ou dossier ne peut pas être supprimé immédiatement, le logiciel te demandera de redémarrer.
Accepte en cliquant sur YES.
- Poste le rapport situé dans ce dossier : C:\_OTMoveIt\MovedFiles\
Le nom du rapport correspond au moment de sa création : date_heure.log
@+
-
1. ========================= SEAF 1.0.1.0 - C_XX
2.
3. Commencé à: 11:58:10 le 17/06/2015
4.
5. Valeur(s) recherchée(s):
6. Boxore
7.
8. Légende: TC => Date de création, TM => Date de modification, DA => Dernier accès
9.
10. (!) --- Calcul du Hash "MD5"
11. (!) --- Informations supplémentaires
12. (!) --- Recherche registre
13.
14. ====== Fichier(s) ======
15.
16.
17. "C:\AdwCleaner\Quarantine\C\Program Files (x86)\Boxore\Boxore Client\Boxore.crx.vir" [ ARCHIVE | 496 Ko ]
18. TC: 20/03/2015,00:13:06 | TM: 20/03/2015,00:13:06 | DA: 30/05/2015,20:18:22
19.
20. Hash MD5: 927D1009327005F4CFB61B703507BB95
21.
22.
23. =========================
24.
25.
26. "C:\AdwCleaner\Quarantine\C\Program Files (x86)\Boxore\Boxore Client\boxore.exe.vir" [ ARCHIVE | 1528 Ko ]
27. TC: 07/05/2015,21:53:44 | TM: 07/05/2015,21:53:44 | DA: 30/05/2015,20:18:22
28.
29. Hash MD5: A14D72B43D5138E18629253F77ABF5CB
30.
31. CompanyName: Boxore OU
32. ProductName: Boxore
33. OriginalFileName: Boxore.exe
34. ProductVersion: 5, 9, 0, 0
35. FileVersion: 5, 9, 0, 0
36.
37. =========================
38.
39.
40. "C:\AdwCleaner\Quarantine\C\Program Files (x86)\Boxore\Boxore Client\Boxore.xpi.vir" [ ARCHIVE | 341 Ko ]
41. TC: 20/03/2015,00:48:48 | TM: 20/03/2015,00:48:48 | DA: 30/05/2015,20:18:22
42.
43. Hash MD5: 591540123C061C578EB96382D93E3119
44.
45.
46. =========================
47.
48.
49. "C:\AdwCleaner\Quarantine\C\Program Files (x86)\Software\Update\Download\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}\5.9.0.0\Boxore_5.9.0.0.msi.vir" [ ARCHIVE | 5685 Ko ]
50. TC: 30/05/2015,20:18:18 | TM: 30/05/2015,20:18:18 | DA: 30/05/2015,20:18:18
51.
52. Hash MD5: 1869BA0951D281A460CB4BB286583B68
53.
54.
55. =========================
56.
57.
58. "C:\Windows\Installer\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\Boxore.ico" [ ARCHIVE|READONLY | 34 Ko ]
59. TC: 30/05/2015,20:18:23 | TM: 30/05/2015,20:18:23 | DA: 30/05/2015,20:18:23
60.
61. Hash MD5: C54B9065E98F818FA1662EC75553062F
62.
63.
64. =========================
65.
66.
67.
68. ====== Entrée(s) du registre ======
69.
70.
71. [HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
72. "DisplayName"="Boxore Client" (REG_SZ)
73.
74. [HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
75. "Publisher"="Boxore OU" (REG_SZ)
76.
77. [HKLM\Software\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
78. "name"="Boxore Client" (REG_SZ)
79.
80. [HKLM\Software\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
81. "tttoken"="BoxoreToken" (REG_SZ)
82.
83. [HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
84. "DisplayName"="Boxore Client" (REG_SZ)
85.
86. [HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{DE778E8E-5286-41FF-A85E-D41A6384DD83}]
87. "Publisher"="Boxore OU" (REG_SZ)
88.
89. [HKLM\Software\Wow6432Node\Software\Update\Clients\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
90. "name"="Boxore Client" (REG_SZ)
91.
92. [HKLM\Software\Wow6432Node\Software\Update\ClientState\{5B54E9B6-D6C4-11E0-8E9D-92FB4824019B}]
93. "tttoken"="BoxoreToken" (REG_SZ)
94.
95. [HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
96. "ProductName"="Boxore Client" (REG_SZ)
97.
98. [HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
99. "ProductIcon"="C:\Windows\Installer\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\Boxore.ico" (REG_SZ)
100.
101. [HKLM\Software\Wow6432Node\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList]
102. "PackageName"="Boxore_5.9.0.0.msi" (REG_SZ)
103.
104. [HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
105. "ProductName"="Boxore Client" (REG_SZ)
106.
107. [HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38]
108. "ProductIcon"="C:\Windows\Installer\{DE778E8E-5286-41FF-A85E-D41A6384DD83}\Boxore.ico" (REG_SZ)
109.
110. [HKLM\Software\Classes\Installer\Products\E8E877ED6825FF148AE54DA13648DD38\SourceList]
111. "PackageName"="Boxore_5.9.0.0.msi" (REG_SZ)
112.
113. [HKU\.DEFAULT\Software\Boxore]
114. DA: 03/06/2015 17:25:50
115.
116. [HKU\S-1-5-18\Software\Boxore]
117. DA: 03/06/2015 17:25:50
118.
119. =========================
120.
121. Fin à: 12:00:27 le 17/06/2015
122. 925586 Éléments analysés
123.
124. =========================
125. E.O.F -
Contributeur sécuritéD'accord! :-)
-----------
[*]Télécharge Seaf à partir ce lien : https://www.sosvirus.net/wp-content/uploads/2014/04/seaf.jpg sur ton bureau
[*]Lance SEAF, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*]Coche la case "Informations supplémentaires (...)"
[*]Sélectionne "Chercher également dans le registre"
[*]Sélectionne MD5
dans la zone recherche rentre : Boxore
[*] Une fois le scan terminé rends-toi sur le bureau, un rapport va s'ouvrir, copie/colle son contenu dans ta réponse
Bonne journée
-
Contributeur sécuritéBonjour,
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
@+
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 17/06/2015
Heure de l'examen: 11:26:30
Fichier journal:
Administrateur: Oui
Version: 2.01.6.1022
Base de données Malveillants: v2015.06.17.01
Base de données Rootkits: v2015.06.15.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: julien
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 418969
Temps écoulé: 11 min, 48 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Activé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 1
PUP.Optional.SuperOptimizer.C, HKU\S-1-5-18\SOFTWARE\APPDATALOW\{1146AC44-2F03-4431-B4FD-889BC837521F}, Mis en quarantaine, [9233eccfa4e6d95db36e771965a08a76],
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0
(Aucun élément malicieux détecté)
Fichiers: 0
(Aucun élément malicieux détecté)
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end) -
-
-
-
Fix result of Farbar Recovery Scan Tool (x64) Version:13-06-2015
Ran by julien at 2015-06-17 10:36:51 Run:2
Running from C:\Users\utilisateur\Desktop
Loaded Profiles: julien (Available Profiles: julien & flo)
Boot Mode: Normal
==============================================
fixlist content:
start
CloseProcesses:
CreateRestorePoint:
2015-04-19 14:20 - 2015-04-19 14:20 - 0005872 _____ () C:\Users\utilisateur\AppData\Roaming\7ysHJMUKyNZ2fItrVqFx
2015-04-14 18:28 - 2015-04-14 18:28 - 0004387 _____ () C:\Users\utilisateur\AppData\Roaming\UTkXpCNLdls09tsKF3QOQCqoz1
2015-05-29 18:51 - 2015-05-29 18:50 - 0628688 _____ (CMI Limited) C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp
C:\Users\flori_000\AppData\Local\Temp\newversion.exe
C:\Users\flori_000\AppData\Local\Temp\NOSEventMessages.dll
C:\Users\flori_000\AppData\Local\Temp\Uninstall.exe
S3 OSFMount; \??\D:\Téléchargements\Bluestacks RootEZ 32_64\bin\OSFMount.sys [X]
S3 WINIO; \??\C:\Program Files (x86)\MSI\Dragon Gaming Center\winio64.sys [X]
2015-05-29 18:51 - 2015-05-29 18:50 - 00628688 _____ (CMI Limited) C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp
2015-05-29 17:59 - 2015-05-29 17:59 - 00000000 ____D C:\ProgramData\35ecdccc00005d87
2015-05-29 17:57 - 2015-05-29 17:57 - 00000000 ____D C:\BreakingNewsAlert
2015-05-29 17:55 - 2015-05-30 21:23 - 00000000 ____D C:\Program Files (x86)\c6fbcfc5-9216-44a2-9189-84c8a5938669
2015-05-29 17:53 - 2015-05-29 17:53 - 00000000 ____D C:\Users\utilisateur\AppData\Local\BreakingNewsAlert
2015-05-29 17:38 - 2015-06-04 14:55 - 00000000 ____D C:\Users\utilisateur\AppData\Local\00000000-1432921124-0000-0000-448A5BEED23A
AlternateDataStreams: C:\Users\flori_000\OneDrive:ms-properties
AlternateDataStreams: C:\Users\utilisateur\Cookies:qkOEldXgOFkYGJbfkQIclX3t
AlternateDataStreams: C:\Users\utilisateur\OneDrive:ms-properties
AlternateDataStreams: C:\Users\utilisateur\AppData\Local\Temp:qMYeQevanydDYGHZ80qMUpBv
AlternateDataStreams: C:\Users\utilisateur\AppData\Local\Temporary Internet Files:oizLoGNxp0G3SYT0tQcZOYL3
EmptyTemp:
end
Processes closed successfully.
Error: (0) Failed to create a restore point.
"C:\Users\utilisateur\AppData\Roaming\7ysHJMUKyNZ2fItrVqFx" => File/Folder not found.
"C:\Users\utilisateur\AppData\Roaming\UTkXpCNLdls09tsKF3QOQCqoz1" => File/Folder not found.
"C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp" => File/Folder not found.
"C:\Users\flori_000\AppData\Local\Temp\newversion.exe" => File/Folder not found.
"C:\Users\flori_000\AppData\Local\Temp\NOSEventMessages.dll" => File/Folder not found.
"C:\Users\flori_000\AppData\Local\Temp\Uninstall.exe" => File/Folder not found.
OSFMount => Service not found.
WINIO => Service not found.
"C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp" => File/Folder not found.
"C:\ProgramData\35ecdccc00005d87" => File/Folder not found.
"C:\BreakingNewsAlert" => File/Folder not found.
"C:\Program Files (x86)\c6fbcfc5-9216-44a2-9189-84c8a5938669" => File/Folder not found.
"C:\Users\utilisateur\AppData\Local\BreakingNewsAlert" => File/Folder not found.
"C:\Users\utilisateur\AppData\Local\00000000-1432921124-0000-0000-448A5BEED23A" => File/Folder not found.
"C:\Users\flori_000\OneDrive" => ":ms-properties" ADS not found.
"C:\Users\utilisateur\Cookies" => ":qkOEldXgOFkYGJbfkQIclX3t" ADS not found.
"C:\Users\utilisateur\OneDrive" => ":ms-properties" ADS not found.
"C:\Users\utilisateur\AppData\Local\Temp" => ":qMYeQevanydDYGHZ80qMUpBv" ADS not found.
"C:\Users\utilisateur\AppData\Local\Temporary Internet Files" => ":oizLoGNxp0G3SYT0tQcZOYL3" ADS not found.
EmptyTemp: => 15.6 MB temporary data Removed.
The system needed a reboot..End of Fixlog 10:36:53
-
Contributeur sécuritéBonsoir,
1/
Voici la correction à effectuer avec FRST.
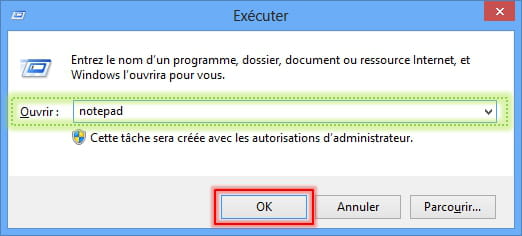
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)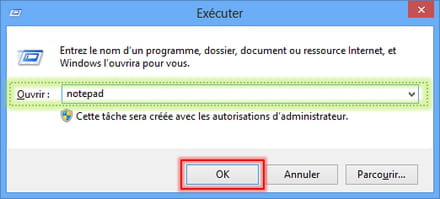
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
2015-04-19 14:20 - 2015-04-19 14:20 - 0005872 _____ () C:\Users\utilisateur\AppData\Roaming\7ysHJMUKyNZ2fItrVqFx
2015-04-14 18:28 - 2015-04-14 18:28 - 0004387 _____ () C:\Users\utilisateur\AppData\Roaming\UTkXpCNLdls09tsKF3QOQCqoz1
2015-05-29 18:51 - 2015-05-29 18:50 - 0628688 _____ (CMI Limited) C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp
C:\Users\flori_000\AppData\Local\Temp\newversion.exe
C:\Users\flori_000\AppData\Local\Temp\NOSEventMessages.dll
C:\Users\flori_000\AppData\Local\Temp\Uninstall.exe
S3 OSFMount; \??\D:\Téléchargements\Bluestacks RootEZ 32_64\bin\OSFMount.sys [X]
S3 WINIO; \??\C:\Program Files (x86)\MSI\Dragon Gaming Center\winio64.sys [X]
2015-05-29 18:51 - 2015-05-29 18:50 - 00628688 _____ (CMI Limited) C:\Users\utilisateur\AppData\Local\nsvBEE0.tmp
2015-05-29 17:59 - 2015-05-29 17:59 - 00000000 ____D C:\ProgramData\35ecdccc00005d87
2015-05-29 17:57 - 2015-05-29 17:57 - 00000000 ____D C:\BreakingNewsAlert
2015-05-29 17:55 - 2015-05-30 21:23 - 00000000 ____D C:\Program Files (x86)\c6fbcfc5-9216-44a2-9189-84c8a5938669
2015-05-29 17:53 - 2015-05-29 17:53 - 00000000 ____D C:\Users\utilisateur\AppData\Local\BreakingNewsAlert
2015-05-29 17:38 - 2015-06-04 14:55 - 00000000 ____D C:\Users\utilisateur\AppData\Local\00000000-1432921124-0000-0000-448A5BEED23A
AlternateDataStreams: C:\Users\flori_000\OneDrive:ms-properties
AlternateDataStreams: C:\Users\utilisateur\Cookies:qkOEldXgOFkYGJbfkQIclX3t
AlternateDataStreams: C:\Users\utilisateur\OneDrive:ms-properties
AlternateDataStreams: C:\Users\utilisateur\AppData\Local\Temp:qMYeQevanydDYGHZ80qMUpBv
AlternateDataStreams: C:\Users\utilisateur\AppData\Local\Temporary Internet Files:oizLoGNxp0G3SYT0tQcZOYL3
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"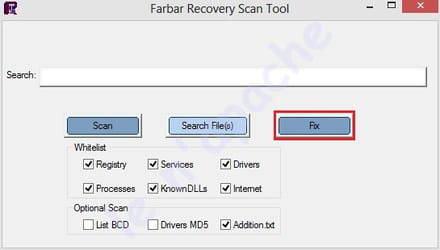
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
Bonne soirée
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
merci beaucoup fish66
voilà les liens:
https://pjjoint.malekal.com/files.php?id=20150616_z14q12m6p12f6
https://pjjoint.malekal.com/files.php?id=FRST_20150616_m9i10k8f157 -
Contributeur sécuritéBonjour,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
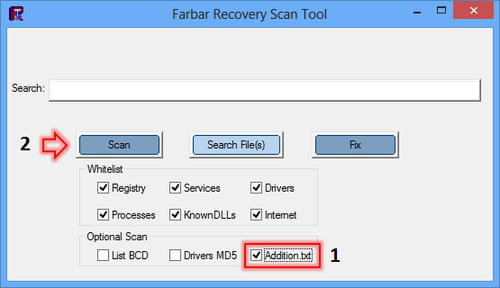
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse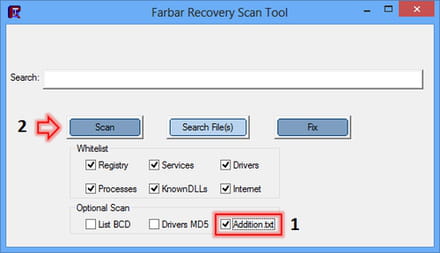
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>