
Api Vinglink Bitdefender 2015
Fermé
Bonjour,
Après avoir un peu fouiller sur internet pour en savoir plus, je viens vers vous car aucune réponses à ce sujet.
Depuis 1 semaine mon antivirus Bitdefender Security 2015, bloque une page web: http://api.viglink.com/api/batch car elle est identifiée comme étant infectée par des malvares.
Le soucis c'est que c'est plus de 50 fois par jour autant dire tout le temps.
Donc c'est quoi de çà, et il y'aurait pas un virus ou autre chose sur mon ordi ?
Merci de vos réponses
NB: Je suis sous XP pack SP3.
29 réponses
-
Contributeur sécuritéParii75,
Grrrrrrrrrrr
Pour JRT pas grave !
Mais je t'avoue que je ne sais plus que te conseiller (j'ai encore quelques solutions ...mais assez radicales !)
Ces messages apparaissent lorsque tu as lancé quoi ?
Un navigateur ? et lequel ? ou c'est aléatoire ?
A+
-
-
Contributeur sécurité@Parii75OK @+
-
-
Pour JRT, après lancement il me met fichier introuvable et se ferme.
-
Contributeur sécuritéSalut !
Du nouveau après, tout cela ?
A+
-
-
@Parii75Rien trouvé pour adwcleaner, je passe à Junkware.
-
-
Re,
Alors voilà le rapport de FRST:
https://pjjoint.malekal.com/files.php?id=20150418_e10t7e15z14u11 -
Contributeur sécuritéParii75,
T'es sûr de supprimer les points de restauration ?
Ca peux quand même être utile...
Bien sur ! mais inutile de créer chaque jour un point de restauration... parce que Windows n'arrive plus à faire de mise à jour (de toute façon il n'y en a plus).
Fais ce que je t'ai dit dans l'ordre car le script FRST provoque la création d'un PR.
Sinon 1ère solution de Bitdefender, passer Adwcleaner ^^
Ouais sauf qu'on l'a déjà fait !!!! mais on va recommencer !
Là aussi dans l'ordre :
1 - * Defogger désactive temporairement les logiciels d'émulation tels que Daemon Tools qui gênent les outils de désinfection.- Télécharge Defogger (de jpshortstuff) sur ton bureau
- Double-clique sur DeFogger.exe pour démarrer l'outil (ou clic droit et exécuter en tant qu'administrateur sous Vista),
- Une fenêtre apparait : clique sur "Disable"
- Fais redémarrer l'ordinateur si l'outil te le demande
- Quand nous aurons terminé la désinfection, tu pourras réactiver ces logiciels en relançant Defogger et en cliquant sur "Re-enable"
2- Re télécharge sur ton Bureau AdwCleaner (développé par Xplode) car il doit y avoir une nouvelle version.- Une fois téléchargé et lancé (clic droit : "Exécuter en tant qu'administrateur") clique sur [Scanner], laisse l'outil travailler.
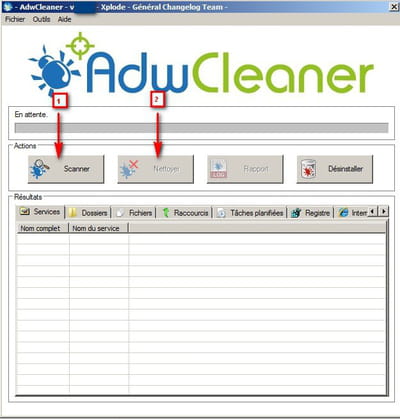
- Lorsque le scan est terminé, dans les différents onglets apparaissent les infections trouvées.
- Clique sur l'onglet [Nettoyer], tous les éléments infectieux trouvés vont être supprimés.
- Clique sur [Rapport], le rapport apparait, tu peux le copier/coller dans ta prochaine réponse.
Sinon héberge le sur :
pjoint et transmet moi le lien obtenu.
Un bon tutoriel si tu en as besoin : ICI.
------------------------------------------------
3 - Télécharge Junkware Removal Tool de Thisisu et enregistre le fichier sur le Bureau- Ferme toutes les applications, y compris le navigateur.
- Clic droit "Exécuter en tant qu'administrateur sur l'icône de JRT.exe pour lancer l'installation

- L'application se lance et apparait une fenêtre :
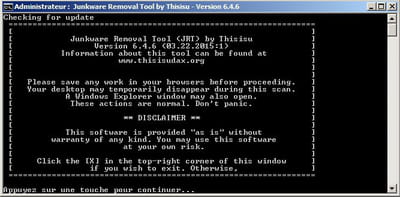
appuie sur une touche pour continuer- L'outil sauvegarde le Registre avec Erunt (c'est normal)
- Laisse l'outil analyser le système.
- A la fin du scan, un rapport JRT.txt est créé et est enregistré sur ton bureau, tu peux le copier/coller dans ta prochaine réponse.
Sinon héberge le sur :
pjoint et transmet moi le lien obtenu.
A+
-
Contributeur sécuritéParii75,
Si tu as d'autres idées, n'hésite pas. ^
Oui mais ton XP a subi tellement de modifications, installations et autres qu'il pose quelques problèmes.
Ton dossier de "Points de Restauration Système" est saturé par des points de restauration créées à l'installation de "Software Distribution Service 3.0" que Microsoft utilise pour notifier les mises à jour.... et comme il n'y en a plus pour XP !!!!
--> Désactive les mises à jour automatiques- Clique sur " Démarrer " "paramètres" " Panneau de configuration ".
- Clique sur l'icone "Système " puis sélectionne l' onglet de "mises à jour automatiques".
- Coche la case " Désactiver la mise à jour automatique ".
puis vide le dossier :
https://www.pcastuces.com/pratique/astuces/2296.htm
---> Désinstalle "Windows Defender"
http://sebl69.free.fr/astuces/windows/index.php?page=windows6
---> j'ai aussi vu un Akamai ....!
enfin :
FRST-Fix
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnement et endommager Windows /!\- Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes), copie et colle dedans les lignes suivantes :
start
CREATERESTOREPOINT:
CloseProcesses:
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Policy restriction <======= ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = %SystemRoot%\system32\blank.htm
HKLM\SOFTWARE\Microsoft\Internet Explorer\AboutURLs,Tabs: <======= ATTENTION
SearchScopes: HKLM -> DefaultScope value is missing.
S2 ATE_PROCMON; \??\C:\Program Files\Anti Trojan Elite\ATEPMon.sys [X]
C:\Program Files\Anti Trojan Elite\ATEPMon.sys
2015-04-15 08:45 - 2013-02-03 17:16 - 00000159 _____ () C:\WINDOWS\wiadebug.log
2015-04-15 08:45 - 2013-02-03 17:16 - 00000050 _____ () C:\WINDOWS\wiaservc.log
2013-02-11 14:11 - 2014-12-08 22:35 - 0230912 _____ () C:\Documents and Settings\ROMAIN\Local Settings\Application Data\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
Hosts:
EmptyTemp:
end- Clique sur Fichier, puis Enregistrer sous ..., nomme le fixlist.txt et enregistre le sur ton BUREAU au même endroit que FRST.exe !
- A partir du bureau lance FRST,(clic droit) exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Clique sur le bouton Fix
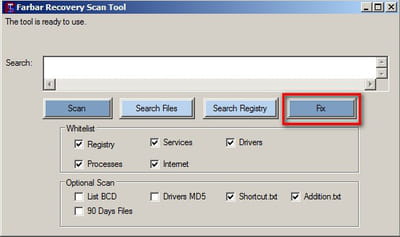
Note : Patiente le temps de la suppression- Une fois le scan terminé rends toi sur le bureau, le rapport Fixlog.txt a été créé.
- Héberge le rapport sur pjoint ou cijoint et colle ce lien dans ta réponse.
- Redémarre ensuite ton ordinateur puis, reviens sur ce post pour appliquer la suite de la procédure.
Note : Si l'outil t'indique qu'il faut télécharger une nouvelle version, tu valides par Oui et tu télécharges la dernière version proposée
A+
-
Pour le crack c'est de mon jeu Fifa installé depuis 2 ans et jamais eu le problème avant donc je pense pas que çà joue.
Pour Bitdefender contacté, j'attends leurs avis.
Si tu as d'autres idées, n'hésite pas. ^^ -
Contributeur sécuritéParii75,
C'est tenace comme truc...
Oui on dirait !
Et je ne vois pas comment il est appelé !
Il y a bien ça qui m'interpelle quand même mais c'est toi qui voit.
C:\Documents and Settings\ROMAIN\Bureau\FIFA 14\FIFA 14\Game\Crack Only V4\SKIDROWGAMES.NET.url -> hxxp://www.skidrowgames.net/
Tu as tiré quelque chose de l'intervention du "rigolo" Bitboy" ? ;)
A+
-
Cabrier,
Merci pour le lien.
Alors j'ai beaucoup moins de tentatives mais j'en ai encore.
C'est tenace comme truc...
A+ -
Contributeur sécuritéparii75
Viglink est un site d'affiliation pour les forums et autres.
Essaie ça :
http://www.viglink.com/opt-out/
A+
-
Quand tu en auras marre de la promenade, va là,
http://forum.bitdefender.com/index.php?showforum=417 -
-
Contributeur sécuritéParii75,
On va encore vérifier :
- Télécharge sur ton BUREAU Farbar Recovery Scan Tool
- Download - choisis la version 32 ou 64 bits selon l'architecture de ton système.
- Laisse les cases cochées par défaut puis coche la case Shortcut puis clique sur le bouton Scan
- Le scan se lance, les éléments scannés apparaissent en haut.
- si tu as le message « Disclaimer of warranty » => clique sur Oui.
--------
- Une fois le scan terminé, une popup te le signale et 3 rapports sont générés : FRST.txt, Shortcut.txt et Addition.txt
- Ces 3 rapports se trouvent sur le bureau avec le programme FRST.- Héberge ces rapports (n'essaie pas de les coller, il sont trop long) sur pjoint et colle les liens obtenus dans ta réponse.
A+
--------Contributeur Sécurité---------
Donner sans s'en souvenir, prendre sans oublier ! -
Ok par contre mon antivirus vient de re-bloquer api.vinglink :/
Si tu as encore une solution sous le coude ? -
Contributeur sécuritéParii75,
ZHPFix a éliminé ! MBAM n'a plus rien trouvé.
Change ton mot de passe auprès de Paypal c'est plus prudent.
A+
-
Contributeur sécuritéRe,
ZHPFix a fait son travail.
Plus rien dans Malwarebyte !
Encore des soucis ?
A+
-
Pour Spybot je veux bien le désinstaller mais il n'est pas présent dans le menu démarrer, ni dans les program files, ni dans ajout de suppression de programmes donc comment faire ?
Merci -
Alors le rapport ZHP:
https://pjjoint.malekal.com/files.php?id=20150414_z9k8i14s15x10
Et le rapport Malware:
https://www.cjoint.com/?3DorrqGIWt3 -
Contributeur sécuritéParii75,
Tu peux désinstaller Spybot ---> sert à rien !
-------------------------
Attention tu as été infecté par un Cheval de Troie qui essaie de te voler tes identifiants bancaires. Si tu n'as pas fait de transactions sur Internet ---> pas de problème, sinon surveille tes comptes et au besoin change tes identifiants bancaires.
--------------------------
Mais bon faut pas t'étonner --->
C:\Program Files\Atomic Mailbox Password Cracker\EmailPassRecoveryWizard.exe (.not file.)
même si tu l'as désinstallé ...il a peut être laissé des "petits".
--------------------------
Ce script va cibler certains éléments à supprimer :- Ferme toutes tes applications en cours
- Sélectionne et copie toutes les lignes en gras et italique suivantes depuis et y compris Script ZHPFIX :
Script ZHPFix
O45 - LFCP:[MD5.B953177E51F81EB798BDDDAF5A69E5EB] - 05/04/2015 - 10:29:20 ---A- - C:\WINDOWS\Prefetch\ISAFE.EXE-0129335A.pf
O45 - LFCP:[MD5.CD2A2B4B9A6CBC3994883FFF5AB6FA47] - 05/04/2015 - 10:32:59 ---A- - C:\WINDOWS\Prefetch\ISAFESVC.EXE-18B30EE3.pf
O45 - LFCP:[MD5.CAA95140EA2F8F6A804258E39B2528DF] - 05/04/2015 - 10:28:46 ---A- - C:\WINDOWS\Prefetch\ISAFESVC2.EXE-030BE048.pf
O45 - LFCP:[MD5.851D773B92FCFC86907C16614501786C] - 05/04/2015 - 09:02:12 ---A- - C:\WINDOWS\Prefetch\ISAFETHLP.EXE-016A5D20.pf
O45 - LFCP:[MD5.DAFEB6496DA69B571BDF046FD4ADF533] - 05/04/2015 - 10:28:43 ---A- - C:\WINDOWS\Prefetch\ISAFETRAY.EXE-1526CF8E.pf
O45 - LFCP:[MD5.8D32CB32943DC9ECF3CBC58D84B58A65] - 05/04/2015 - 09:02:11 ---A- - C:\WINDOWS\Prefetch\ISTART.EXE-01823E5F.pf
[HKCR\CLSID\{08B0E5C0-4FCB-11CF-AAA5-00401C608501}] (Web Browser Applet Control)
O51 - MPSK:{1bfbfbdd-96f6-11e2-a503-6c626da44509}\AutoRun\command. (...) -- J:\SERVER2GO.exe (.not file.)
O51 - MPSK:{c328c1fa-6e05-11e2-a41f-806d6172696f}\AutoRun\command. (...) -- H:\DVDSetup.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\SDTray [Key] . (...) -- C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe (.not file.)
O47 - AAKE:Key Export SP - "C:\Program Files\Atomic Mailbox Password Cracker\EmailPassRecoveryWizard.exe" [Disabled] .(...) -- C:\Program Files\Atomic Mailbox Password Cracker\EmailPassRecoveryWizard.exe (.not file.)
O43 - CFD: 15/11/2013 - 10:37:29 - [] ----D C:\Documents and Settings\All Users\Application Data\McAfee
ShortcutFix
CTFFix
HOSTFix
PROXYFix
SysRestore
EmptyFlash
EmptyPrefetch
EmptyTemp
EmptyCLSID
- Lance ZHPFix via le raccourci sur ton Bureau, (Si tu es sous Vista ou Windows 7 ou Windows 8 n'oublie pas clic droit ==> en tant qu'administrateur")
- Si tu obtiens le message "Voulez-vous autoriser le programme suivant..."Tu réponds "Oui"- Clique sur le bouton "IMPORTER"

- Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes- Clique sur le bouton «GO» pour le lancer le nettoyage
- A la demande, confirme le nettoyage des données en cliquant sur [OK]
- Patiente le temps du traitement.
- ZHPFix va te demander si tu souhaites vider ta corbeille, clique sur ton choix (le traitement peut être long suivant la quantité de données à supprimer)
- Un rapport nommé ZHPFixReport.txt sera créé et sauvegardé sur le bureau
- Ce rapport se trouve aussi ici C:\ZHP\ZHPFix[R1].txt
- Copie/colle la totalité du rapport dans ta prochaine réponse ou
Héberge le rapport sur pjoint ou cijoint et Poste le lien obtenu en retour
----------------------------------
Ensuite :
Re,
Télécharge <gras<Malwaresbytes anti malware</gras>
ICI
- Installe-le en choisissant Français et en laissant les options par défaut,- Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation,
- Il te faudra mettre à jour la base de données en cliquant sur Mettre à jour dans le Tableau de Bord.
- Dans l'onglet Examen, sélectionne Examen Menaces puis clique sur Examiner maintenant.
- Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquer les actions
(Si un message te demande de redémarrer le PC pour terminer la suppression, accepte le redémarrage)- Après un redémarrage éventuel, relance Malwarebytes,
Clique sur [Historique] -> Journaux de l'application
Sélectionne le dernier Journal d'examen -> Afficher
Clique en bas sur [Exporter] -> fichier texte (*.txt)- Choisis le bureau comme emplacement
- Copie/Colle le contenu du rapport dans ta réponse, ou
Héberge le rapport sur ce site et Copie/Colle le lien créé dans ta réponse.
Voici un tuto très complet :
https://forum.security-x.fr/tutoriels-317/tutoriel-malwarebytes-anti-malware-22723/?PHPSESSID=0smgpo5dai63srhr1crq4ujq5t
A+
-
Cabrier,
Pour IE c'est fait. D'ailleurs étant donné que je ne l'utilise pas beaucoup je pense que je vais le supprimer comme tu me la conseillé.
Pour ZHP voilà le rapport:
https://pjjoint.malekal.com/files.php?id=ZHPDiag_20150414_e10b13x12p6w11
Merci pour l'aide
- 1
- 2
Suivant
