Tv Wizard
Résolu
Bonsoir,
J'avais malencontreusement installé TV Wizard. Je n'arrivais pas à le supprimer.
Je me suis inspiré des posts existants sur ce sujet, visiblement, tout s'est déroulé correctement.
Je me permets de poster le rapport AdwCleaner afin d'être sûr que tout va bien :
# AdwCleaner v4.112 - Rapport créé le 19/03/2015 à 17:00:48
# Mis à jour le 09/03/2015 par Xplode
# Base de données : 2015-03-15.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Nicolas - NICOLAS-PC
# Exécuté depuis : C:\Users\Nicolas\Downloads\AdwCleaner-4.112.exe
# Option : Nettoyer
Dossier Supprimé : C:\ProgramData\Browser
Dossier Supprimé : C:\ProgramData\TVWizard
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\TVWizard
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\pdfforge
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Mozilla\Firefox\Profiles\o3047190.default\user.js
Tâche Supprimée : LaunchSignup
Tâche Supprimée : Run_Bobby_Browser
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck
Clé Supprimée : HKLM\SOFTWARE\Classes\driverscanner
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Clara
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\TVWizard
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\chatango.com
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\st.chatango.com
-\\ Internet Explorer v11.0.9600.17689
-\\ Mozilla Firefox v36.0.1 (x86 fr)
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.alias", "mystartsearch");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.iconURL", "hxxp://www.mystartsearch.com/favicon.ico");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.name", "mystartsearch");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.url", "hxxp://www.mystartsearch.com/web/?type=ds&ts=1426362679&from=tugs&uid=ST9500325AS_5VEKFAWAXXXX5VEKFAWA&q={searchTerms}");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.istart_ffnt@gmail.com.install-event-fired", true);
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
-\\ Google Chrome v41.0.2272.89
AdwCleaner[R0].txt - [2794 octets] - [19/03/2015 16:50:07]
AdwCleaner[S0].txt - [2826 octets] - [19/03/2015 17:00:48]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [2886 octets] ##########
Pour moi, évidemment, c'est du chinois.
Quelqu'un peut-il faire une analyse ?
Merci par avance de votre aide précieuse.
J'avais malencontreusement installé TV Wizard. Je n'arrivais pas à le supprimer.
Je me suis inspiré des posts existants sur ce sujet, visiblement, tout s'est déroulé correctement.
Je me permets de poster le rapport AdwCleaner afin d'être sûr que tout va bien :
# AdwCleaner v4.112 - Rapport créé le 19/03/2015 à 17:00:48
# Mis à jour le 09/03/2015 par Xplode
# Base de données : 2015-03-15.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Nicolas - NICOLAS-PC
# Exécuté depuis : C:\Users\Nicolas\Downloads\AdwCleaner-4.112.exe
# Option : Nettoyer
- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Browser
Dossier Supprimé : C:\ProgramData\TVWizard
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\TVWizard
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\pdfforge
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Mozilla\Firefox\Profiles\o3047190.default\user.js
- [ Tâches planifiées ] *****
Tâche Supprimée : LaunchSignup
Tâche Supprimée : Run_Bobby_Browser
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck
Clé Supprimée : HKLM\SOFTWARE\Classes\driverscanner
Clé Supprimée : HKLM\SOFTWARE\Classes\speedupmypc
Clé Supprimée : HKLM\SOFTWARE\Clara
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\TVWizard
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\chatango.com
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\st.chatango.com
- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17689
-\\ Mozilla Firefox v36.0.1 (x86 fr)
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.alias", "mystartsearch");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.iconURL", "hxxp://www.mystartsearch.com/favicon.ico");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.name", "mystartsearch");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.searchengine.url", "hxxp://www.mystartsearch.com/web/?type=ds&ts=1426362679&from=tugs&uid=ST9500325AS_5VEKFAWAXXXX5VEKFAWA&q={searchTerms}");
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.istart_ffnt@gmail.com.install-event-fired", true);
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
[o3047190.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
-\\ Google Chrome v41.0.2272.89
AdwCleaner[R0].txt - [2794 octets] - [19/03/2015 16:50:07]
AdwCleaner[S0].txt - [2826 octets] - [19/03/2015 17:00:48]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [2886 octets] ##########
Pour moi, évidemment, c'est du chinois.
Quelqu'un peut-il faire une analyse ?
Merci par avance de votre aide précieuse.
9 réponses
-
Bonjour,
Le weekend, les enfants... J'ai plus de temps quand je bosse.
Merci de ta réponse, voici le rapport Delfix :
# DelFix v10.9 - Rapport créé le 23/03/2015 à 13:13:38
# Mis à jour le 27/02/2015 par Xplode
# Nom d'utilisateur : Nicolas - NICOLAS-PC
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\Nicolas\Desktop\Addition.txt
Supprimé : C:\Users\Nicolas\Desktop\Fixlog.txt
Supprimé : C:\Users\Nicolas\Desktop\FRST.txt
Supprimé : C:\Users\Nicolas\Desktop\FRST64.exe
Supprimé : C:\Users\Nicolas\Downloads\AdwCleaner-4.112.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #3 [Windows Update | 01/04/2015 15:07:45]
Supprimé : RP #4 [Supprimé eBay Worldwide | 01/04/2015 15:15:19]
Supprimé : RP #5 [Supprimé Microsoft Office 2010 | 01/04/2015 15:16:00]
Supprimé : RP #6 [Windows Update | 01/04/2015 15:19:01]
Supprimé : RP #7 [Removed Norton Online Backup | 01/04/2015 15:20:10]
Supprimé : RP #8 [avast! antivirus system restore point | 01/04/2015 15:36:26]
Supprimé : RP #9 [Windows Update | 01/05/2015 13:09:30]
Supprimé : RP #10 [Windows Update | 01/06/2015 14:43:59]
Supprimé : RP #11 [Windows Update | 01/06/2015 16:15:09]
Supprimé : RP #12 [Windows Update | 01/06/2015 23:29:51]
Supprimé : RP #13 [Windows Update | 01/07/2015 21:44:49]
Supprimé : RP #14 [Installé OpenOffice 4.1.1 | 01/12/2015 21:17:19]
Supprimé : RP #15 [Installed PDF Architect 2 View Module | 01/12/2015 22:40:29]
Supprimé : RP #16 [Installed PDF Architect 2 Create Module | 01/12/2015 22:52:10]
Supprimé : RP #17 [Installed PDF Architect 2 Edit Module | 01/12/2015 22:52:39]
Supprimé : RP #18 [Windows Update | 01/13/2015 21:45:05]
Supprimé : RP #19 [Windows Update | 01/13/2015 22:52:18]
Supprimé : RP #20 [Removed Adobe Reader X MUI. | 01/20/2015 17:16:38]
Supprimé : RP #21 [Installed Adobe Reader XI - Français. | 01/20/2015 17:22:25]
Supprimé : RP #22 [Windows Update | 01/20/2015 18:05:51]
Supprimé : RP #23 [Windows Update | 01/23/2015 20:47:48]
Supprimé : RP #24 [Windows Update | 01/26/2015 22:00:05]
Supprimé : RP #25 [Windows Update | 01/30/2015 17:16:06]
Supprimé : RP #26 [Windows Update | 02/03/2015 21:33:24]
Supprimé : RP #27 [Windows Update | 02/10/2015 21:30:15]
Supprimé : RP #28 [Windows Update | 02/10/2015 23:08:21]
Supprimé : RP #29 [Windows Update | 02/11/2015 18:30:46]
Supprimé : RP #30 [Windows Update | 02/17/2015 11:55:09]
Supprimé : RP #31 [Windows Update | 02/17/2015 22:36:12]
Supprimé : RP #32 [Windows Update | 02/24/2015 18:15:41]
Supprimé : RP #33 [Windows Update | 02/24/2015 20:28:34]
Supprimé : RP #34 [Windows Update | 02/27/2015 21:05:36]
Supprimé : RP #35 [Windows Update | 03/05/2015 19:52:02]
Supprimé : RP #36 [Windows Update | 03/13/2015 18:44:00]
Supprimé : RP #37 [Windows Update | 03/13/2015 21:38:12]
Supprimé : RP #38 [Uniblue SpeedUpMyPC installation | 03/14/2015 19:51:52]
Supprimé : RP #39 [Uniblue DriverScanner installation | 03/14/2015 19:51:52]
Supprimé : RP #40 [Removed Microsoft Visual C++ 2008 Redistributable - x64 9.0.30729.17 | 03/14/2015 20:12:12]
Supprimé : RP #41 [Windows Update | 03/18/2015 20:41:17]
Supprimé : RP #42 [avast! antivirus system restore point | 03/20/2015 21:23:48]
Nouveau point de restauration créé !
########## - EOF - ##########
Qu'en penses-tu ?
Merci pour les conseils et la lecture, je m'y mets.
Merci une nouvelle fois de ton aide.
A+ Bonne semaine. -
Contributeur sécuritéSalut,
Pour finr :
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bon week end à toi aussi! :-)
-
Bonjour,
Je ne le vois plus nulle part.
Merci beaucoup, bon weekend -
Et voici le rapport Malwarebytes :
Malwarebytes Anti-Malware
www.malwarebytes.org
Scan Date: 20/03/2015
Scan Time: 22:42:33
Logfile:
Administrator: Yes
Version: 2.00.4.1028
Malware Database: v2015.03.20.07
Rootkit Database: v2015.02.25.01
License: Trial
Malware Protection: Enabled
Malicious Website Protection: Enabled
Self-protection: Disabled
OS: Windows 7 Service Pack 1
CPU: x64
File System: NTFS
User: Nicolas
Scan Type: Threat Scan
Result: Completed
Objects Scanned: 339027
Time Elapsed: 20 min, 26 sec
Memory: Enabled
Startup: Enabled
Filesystem: Enabled
Archives: Enabled
Rootkits: Enabled
Heuristics: Enabled
PUP: Enabled
PUM: Enabled
Processes: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Registry Keys: 0
(No malicious items detected)
Registry Values: 0
(No malicious items detected)
Registry Data: 0
(No malicious items detected)
Folders: 0
(No malicious items detected)
Files: 0
(No malicious items detected)
Physical Sectors: 0
(No malicious items detected)
(end)
Merci, bonne soirée. -
Bonsoir,
Voici le rapport FRST :
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 11-03-2015
Ran by Nicolas at 2015-03-20 22:19:03 Run:1
Running from C:\Users\Nicolas\Desktop
Loaded Profiles: Nicolas (Available profiles: Nicolas)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CHR StartupUrls: Default -> hxxp://www.mystartsearch.com/?type=hp&ts=1426362679&from=tugs&uid=ST9500325AS_5VEKFAWAXXXX5VEKFAWA [Pays US - 69.28.57.26]
Task: {11062CA1-F9BA-4C01-A610-0D27AB1C53D9} - System32\Tasks\{40FDD785-EEF7-45B7-8AED-255ED9896F05} => pcalua.exe -a C:\ProgramData\TVWizard\uninstall.exe -c /kb=y /ic=1 <==== ATTENTION
C:\ProgramData\TVWizard
EmptyTemp:
end
Processes closed successfully.
Chrome StartupUrls deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{11062CA1-F9BA-4C01-A610-0D27AB1C53D9}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{11062CA1-F9BA-4C01-A610-0D27AB1C53D9}" => Key deleted successfully.
C:\Windows\System32\Tasks\{40FDD785-EEF7-45B7-8AED-255ED9896F05} => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{40FDD785-EEF7-45B7-8AED-255ED9896F05}" => Key deleted successfully.
"C:\ProgramData\TVWizard" => File/Directory not found.
EmptyTemp: => Removed 571.5 MB temporary data.
The system needed a reboot.End of Fixlog 22:19:18
Je lance Malwarebytes et reviens. -
Merci beaucoup.
Je m'en occupe ce soir.
Bonne journée -
Contributeur sécuritéBonjour,
On continue alors :
1/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CHR StartupUrls: Default -> hxxp://www.mystartsearch.com/?type=hp&ts=1426362679&from=tugs&uid=ST9500325AS_5VEKFAWAXXXX5VEKFAWA [Pays US - 69.28.57.26]
Task: {11062CA1-F9BA-4C01-A610-0D27AB1C53D9} - System32\Tasks\{40FDD785-EEF7-45B7-8AED-255ED9896F05} => pcalua.exe -a C:\ProgramData\TVWizard\uninstall.exe -c /kb=y /ic=1 <==== ATTENTION
C:\ProgramData\TVWizard
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"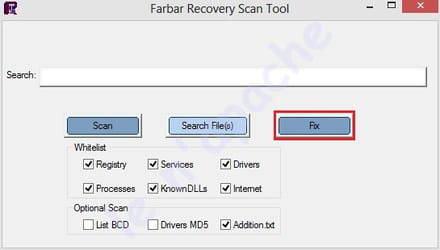
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
@+
-
Bonjour Fish66,
Merci pour ta réponse rapide, voici les liens :
https://pjjoint.malekal.com/files.php?id=20150319_f11l5e13n510
https://pjjoint.malekal.com/files.php?id=20150319_g6d7o6z10q9 -
Contributeur sécuritéSalut,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
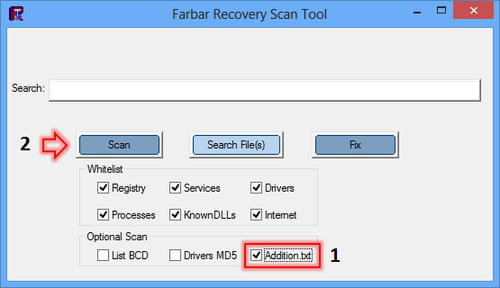
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse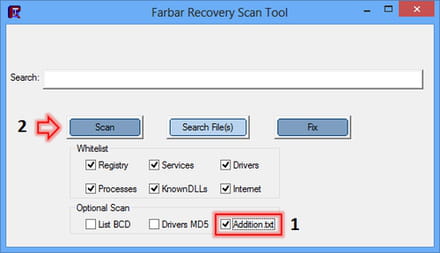
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>